
Omówienie
System zarządzania tożsamością między domenami (SCIM) synchronizuje użytkowników i grupy od dostawcy tożsamości. SCIM zarządza aprowizacją, a logowanie jednokrotne sposobem uwierzytelniania użytkowników. SCIM można skonfigurować niezależnie od logowania jednokrotnego.
Sprawdzanie dostępności i wybór zakresu aprowizacji
Dostępne opcje zależą od produktów, planu, istniejących połączeń katalogowych i roli administratora.
| Zakres SCIM | Kwalifikujące się produkty lub plany | Wymagany administrator | Miejsce zarządzania |
|---|---|---|---|
| Cała dzierżawa | Kwalifikujące się dzierżawy, w tym dzierżawy obejmujące tylko Ads, mogą przypisywać obsługiwane przestrzenie robocze ChatGPT i konta Ads. Dzierżawy Enterprise i Edu mogą również przypisywać organizacje Platformy API. | administrator globalny | Konsola administratora. |
| Przestrzeń robocza ChatGPT | Kwalifikujące się przestrzenie robocze ChatGPT Enterprise lub Edu. | właściciel przestrzeni roboczej | Wybrana przestrzeń robocza. |
| Organizacja API | Kwalifikujące się organizacje API z obsługiwanym planem rozliczeniowym Custom lub Unlimited. | właściciel organizacji API | Platforma API. |
| Niedostępne | Samodzielne plany ChatGPT Business i ChatGPT dla nauczycieli; użyj innej obsługiwanej metody wdrażania. | właściciel lub administrator przestrzeni roboczej | Odpowiednia przestrzeń robocza ChatGPT. |
Samodzielny plan ChatGPT Business ani ChatGPT dla nauczycieli nie obejmują SCIM. SCIM dla całej dzierżawy wymaga co najmniej jednej zweryfikowanej domeny oraz kwalifikującej się przestrzeni roboczej ChatGPT Enterprise, ChatGPT Edu lub konta Ads. Przestrzeń roboczą Business można uwzględnić tylko wtedy, gdy ta sama dzierżawa ma również kwalifikującą się przestrzeń ChatGPT Enterprise, a przestrzeń Business jest dostępna w sekcji Dostęp do produktów. Automatyczne tworzenie kont jest niezależne od SCIM, nie wymaga logowania jednokrotnego ani nie synchronizuje użytkowników i grup katalogowych.
Informacje o konfiguracji przestrzeni roboczej ChatGPT Business i limitach planu: Konfigurowanie logowania jednokrotnego w ChatGPT Business.
Informacje dla pracowników, którzy już korzystają z osobistego konta ChatGPT: Wdrażanie pracowników z istniejącymi kontami ChatGPT.
Wybierz SCIM na poziomie całej dzierżawy lub produktu
SCIM na poziomie całej dzierżawy umożliwia aprowizację użytkowników w obsługiwanych przestrzeniach roboczych ChatGPT i na kontach reklamowych. Dzierżawy Enterprise i Edu umożliwiają również aprowizację użytkowników w organizacjach API przez przypisanie zsynchronizowanych grup. Istniejące połączenia na poziomie produktu nadal zarządzają jedną kwalifikującą się przestrzenią roboczą ChatGPT lub jedną kwalifikującą się organizacją API.
Jeśli Twoja przestrzeń robocza ChatGPT oferuje wybór:
Opcja Używaj SCIM tylko w tej przestrzeni roboczej tworzy połączenie dla konkretnej przestrzeni roboczej.
Opcja Zachowaj możliwość rozszerzenia na inne produkty otwiera konfigurację na poziomie całej dzierżawy w konsoli administratora.
Korzystanie z konsoli administratora nie wymaga zastąpienia istniejącego połączenia SCIM na poziomie produktu. Połączenia SCIM na poziomie całej dzierżawy i na poziomie produktu mogą być włączone jednocześnie. Nie można jednak zmienić przypisania w sekcji Dostęp do produktów na poziomie całej dzierżawy dla przestrzeni roboczej ChatGPT lub organizacji API, jeśli ten zasób ma włączony SCIM na poziomie produktu. Przed zmianą działającego połączenia uzgodnij migrację z zespołem OpenAI obsługującym Twoje konto.
Przed zmianą zakresów sprawdź istniejących użytkowników, grupy, przypisania do produktów i role. Uzgodnij migrację z zespołem OpenAI obsługującym Twoje konto. Nie usuwaj działającego połączenia, aby rozwiązać błąd konfiguracji.
SCIM na poziomie całej dzierżawy może synchronizować główny adres e-mail zarządzanego użytkownika z jego istniejącym kontem OpenAI, jeśli domeny obecnego i nowego adresu e-mail są zweryfikowane dla dzierżawy, do której należy katalog.
Połącz katalog dzierżawy
Administrator globalny może użyć konsoli administratora, aby połączyć wspólny katalog obejmujący całą dzierżawę dla kwalifikujących się przestrzeni roboczych Enterprise lub Edu i kont reklamowych. Dzierżawy Enterprise i Edu mogą też korzystać z tego katalogu, aby przypisywać zsynchronizowane grupy do organizacji API. Zanim zaczniesz, zweryfikuj co najmniej jedną domenę dla tej samej dzierżawy. Poszczególne konta reklamowe nie mają oddzielnych katalogów SCIM.
Zaloguj się do konsoli administratora jako administrator globalny.
Wybierz właściwą dzierżawę OpenAI i otwórz Ustawienia globalne.
Wybierz Dostęp, a następnie otwórz Katalog.
Wybierz Włącz synchronizację katalogu (SCIM).
Skonfiguruj aplikację dostawcy tożsamości, używając wartości wyświetlonych dla tej dzierżawy.
Przypisz u dostawcy tożsamości jedną lub dwie grupy testowe bądź jednego lub dwóch użytkowników testowych o jednoznacznych nazwach.
Wróć do sekcji Katalog i potwierdź, że połączenie uzyskało status Aktywne.
Wstępna konfiguracja może potrwać do 5 minut. Jeśli konfiguracja nie została ukończona, wybierz Kontynuuj konfigurację. Wybierz Anuluj konfigurację tylko wtedy, gdy chcesz odrzucić nieukończone połączenie.
Przejrzyj status połączenia i ostatnie zdarzenia w katalogu, aby sprawdzić połączenie lub ustalić przyczynę braku użytkownika bądź grupy. Aby sprawdzić przypisania grup, otwórz Zarządzaj katalogiem i wybierz Zarządzaj dostępem do produktów.
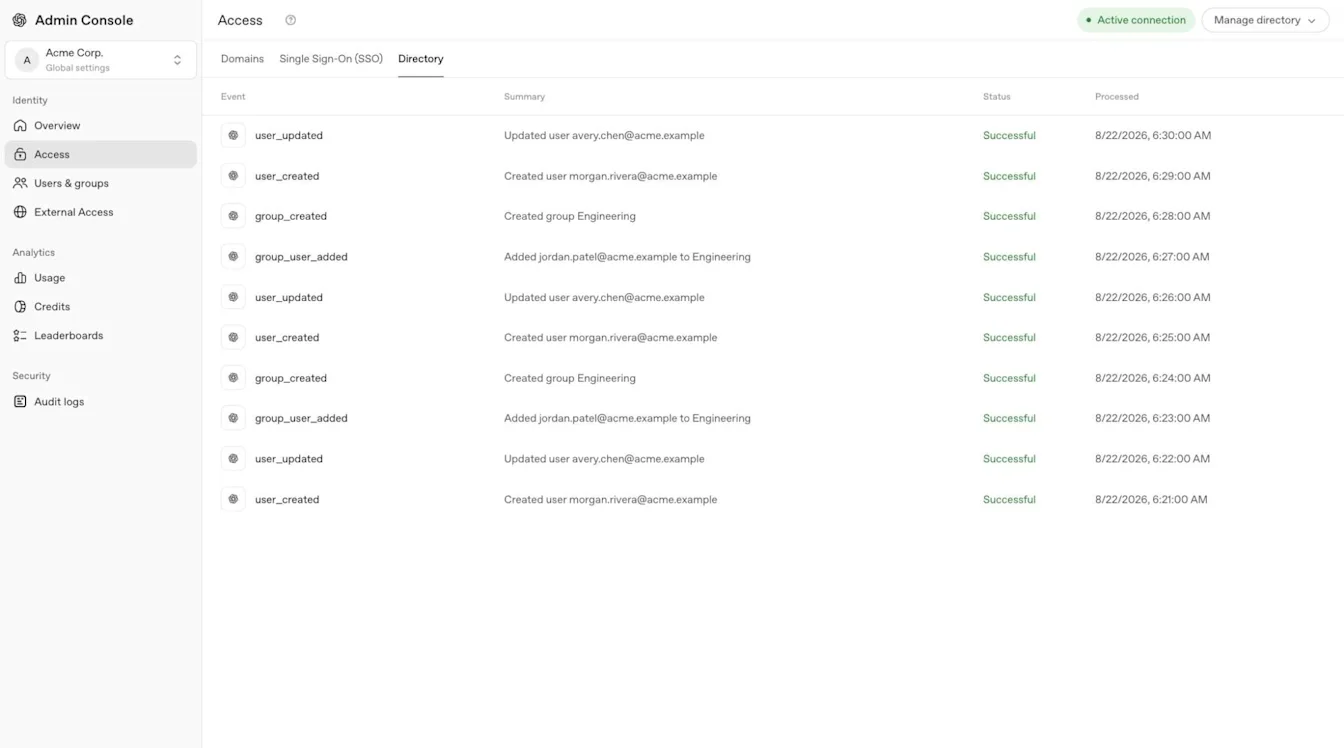
W zależności od dostawcy tożsamości logowanie jednokrotne i SCIM mogą korzystać z jednej aplikacji lub wymagać oddzielnych aplikacji. Postępuj zgodnie z instrukcjami dla danego dostawcy i nie używaj parametrów połączenia innej przestrzeni roboczej ani organizacji API.
Obsługiwane integracje mogą obejmować Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin i Rippling. Dodatkowe niestandardowe opcje SCIM lub opcje oparte na SFTP zależą od integracji dostępnych dla Twojej dzierżawy.
Połącz katalog przestrzeni roboczej ChatGPT
Zaloguj się jako właściciel kwalifikującej się przestrzeni roboczej Enterprise lub Edu.
Otwórz Ustawienia przestrzeni roboczej, a następnie wybierz Tożsamość i dostęp.
Znajdź opcję Synchronizacja katalogu (SCIM) i wybierz Włącz synchronizację katalogu.
Jeśli pojawi się możliwość wyboru, wybierz Używaj SCIM tylko w tej przestrzeni roboczej.
Dokończ konfigurację dla danego dostawcy i przypisz odpowiednich użytkowników lub grupy.
Sprawdź, czy zsynchronizowani użytkownicy lub grupy są widoczni w wybranej przestrzeni roboczej.
Jeśli ustawienia katalogu przestrzeni roboczej są tylko do odczytu, wybierz wyświetloną opcję Cloud Console ↗ i poproś administratora globalnego o zarządzanie połączeniem całej dzierżawy w Admin Console.
Podłączanie katalogu organizacji API na poziomie produktu
Zaloguj się do Platformy API jako właściciel kwalifikującej się organizacji API.
Wybierz właściwą organizację API i otwórz ustawienia Tożsamość.
Rozpocznij dostępną konfigurację synchronizacji katalogu.
Skonfiguruj aplikację dostawcy tożsamości przy użyciu wartości dla tej organizacji API.
Przypisz odpowiednich użytkowników lub grupy u dostawcy tożsamości.
Sprawdź, czy zaproszeni użytkownicy dołączają do właściwej organizacji API.
Te kroki konfigurują na Platformie API połączenie SCIM API na poziomie produktu. W przypadku SCIM dla całej dzierżawy przypisuj synchronizowane grupy do organizacji API za pomocą sekcji Dostęp do produktów w Konsoli administratora. Jeśli ustawienia tożsamości API są niedostępne, poproś właściciela organizacji API lub zespół ds. kont OpenAI o potwierdzenie uprawnień i konfiguracji.
Członkowie organizacji API, projekty, rozliczenia i role właściwe dla API nadal są zarządzane na Platformie API.
SCIM organizacji API może również synchronizować grupy od dostawcy tożsamości. Zarządzaj tymi grupami i przypisuj obsługiwane role API na Platformie API.
Przypisywanie synchronizowanych grup i dostępu do produktów
W Konsoli administratora otwórz Ustawienia globalne dzierżawy, a następnie wybierz Użytkownicy i grupy > SCIM Grupy.
Wybierz synchronizowaną grupę.
W sekcji Dostęp do produktów wybierz Skonfiguruj dostęp lub otwórz istniejące przypisanie.
Wybierz obsługiwaną przestrzeń roboczą ChatGPT, organizację API lub konto Ads.
Sprawdź zasób, istniejące przypisania i dostępne informacje o rolach.
Wybierz Zapisz.
Otwórz wybraną przestrzeń roboczą lub konto Ads albo sprawdź grupę API na Platformie API. Sprawdź, czy grupa jest widoczna. Jeśli brakuje nowego członka przestrzeni roboczej ChatGPT, sprawdź oczekujące zaproszenia.
Przypisanie synchronizowanej grupy do przestrzeni roboczej ChatGPT tworzy odpowiadającą jej grupę przestrzeni. Jeśli dana osoba nie jest jeszcze członkiem przestrzeni roboczej, OpenAI tworzy zaproszenie z rolą Członek.
Osoba dołącza do grupy przestrzeni roboczej po zaakceptowaniu zaproszenia. Zależnie od ustawień przestrzeni roboczej zaproszenie może nie spowodować wysłania wiadomości e-mail. Obecni członkowie przestrzeni roboczej zachowują swoje role i typy stanowisk.
Tę samą synchronizowaną grupę można przypisać do wielu obsługiwanych przestrzeni roboczych ChatGPT, organizacji API i kont Ads. Każdy zasób przypisz osobno — dostęp do jednego nie zapewnia dostępu do innego.
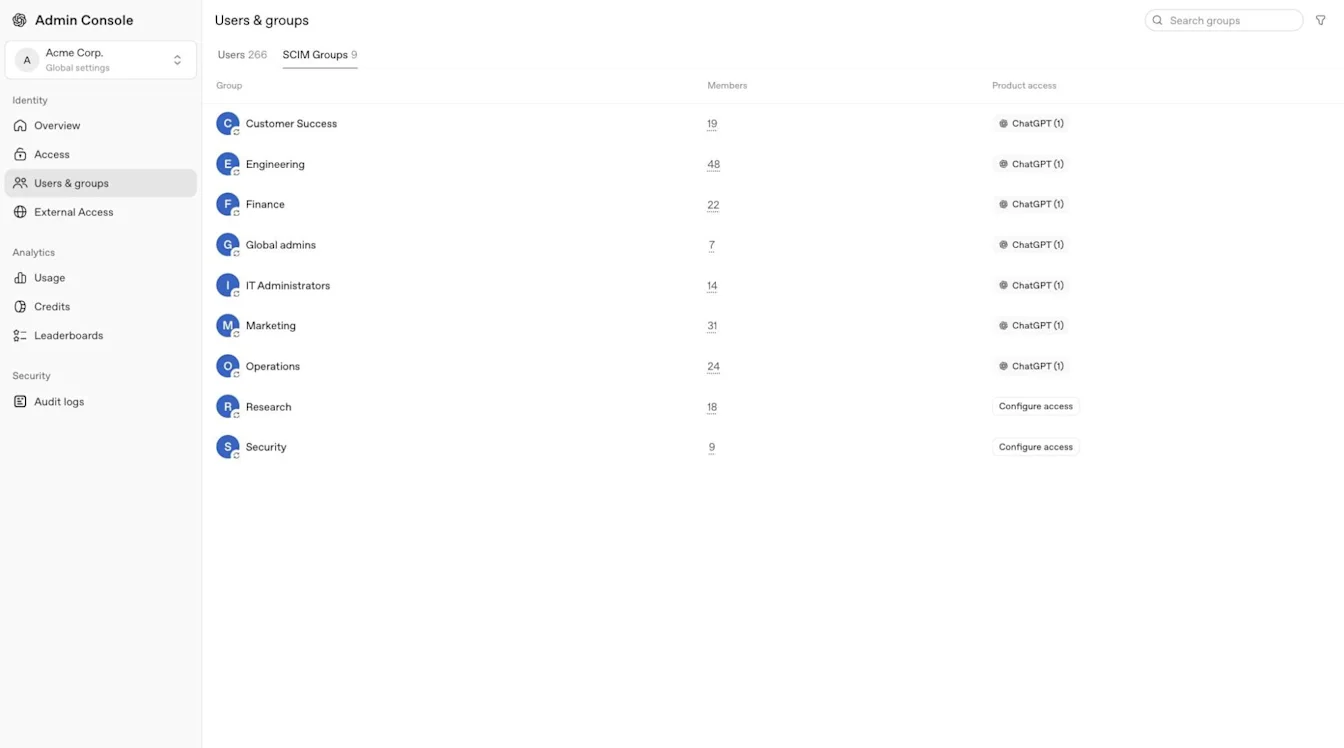
Edytor Dostęp do produktów obsługuje przestrzenie robocze ChatGPT i konta Ads, a w dzierżawach Enterprise i Edu także organizacje API. Nie przypisuje roli właściciela przestrzeni roboczej ChatGPT ani niestandardowych ról w tej przestrzeni. Role na koncie Ads sprawdzaj na wybranym koncie reklamowym, a role niestandardowe konfiguruj w wybranej przestrzeni roboczej ChatGPT.
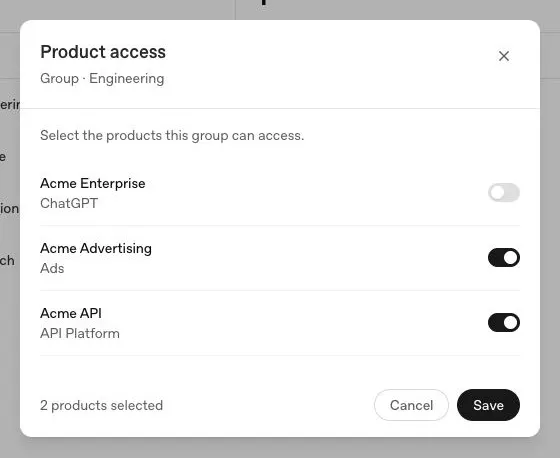
Przed rozszerzeniem dostępu sprawdź istniejące uprawnienia. Synchronizowana grupa może już mieć dostęp do przestrzeni roboczej ChatGPT, organizacji API lub konta Ads. Używaj roli o najmniejszych wymaganych uprawnieniach, a w razie nieoczekiwanego dostępu poproś administratora globalnego o zbadanie sytuacji.
Gdy przyznasz synchronizowanej grupie dostęp do konta Ads za pomocą sekcji Dostęp do produktów, jej początkową rolą na koncie będzie Członek. Sprawdź rolę właściwą dla konta i użyj dostępu o najmniejszych wymaganych uprawnieniach.
Informacje o uprawnieniach właściwych dla Ads: Zarządzanie tożsamością i dostępem w Ads Manager.
Zarządzanie dostępem do organizacji API
Przypisanie synchronizowanej grupy do organizacji API dodaje jej użytkowników bezpośrednio, bez konieczności akceptowania zaproszenia. SCIM tworzy brakujące członkostwa w organizacji i przejmuje zarządzanie kwalifikującymi się istniejącymi członkostwami. Obecni członkowie zachowują swoje role w organizacji.
OpenAI tworzy w organizacji API osobną grupę zarządzaną przez SCIM. Istniejąca ręcznie zarządzana grupa API o tej samej nazwie pozostaje oddzielna. Zarządzaj członkostwem w synchronizowanej grupie u dostawcy tożsamości i sprawdzaj odpowiadającą jej grupę na Platformie API.
SCIM zarządza członkostwami, które tworzy lub przejmuje. Usunięcie ostatniego kwalifikującego się przypisania grupy może usunąć członkostwo w organizacji, nawet jeśli pierwotnie dodano je ręcznie. Inne kwalifikujące się przypisanie może zachować dostęp. Ręczne członkostwa, których SCIM nie przejął, pozostają zarządzane oddzielnie.
Przypisanie organizacji API nie zapewnia dostępu do wszystkich projektów API. Członkostwo w projektach i uprawnienia sprawdzaj oddzielnie na Platformie API. Przetestuj konfigurację na małej grupie i przed przyznaniem dostępu sprawdź istniejące członkostwa.
Zarządzanie rekordami użytkowników, zaproszeniami i grupami
Synchronizowany rekord katalogowy nie zapewnia automatycznie dostępu do każdej przestrzeni roboczej ChatGPT, organizacji API ani konta Ads. Nadal obowiązują członkostwo w produkcie, przypisanie do grupy, zasady logowania i role właściwe dla produktu.
Dopasuj istniejących użytkowników
Aprowizacja dopasowuje istniejące konto OpenAI na podstawie skonfigurowanego na nim służbowego adresu e-mail. Upewnij się, że adres e-mail u dostawcy tożsamości, adres zaproszenia i docelowe konto OpenAI odnoszą się do tej samej osoby. Skonfiguruj dostawcę tożsamości tak, aby wysyłał dokładnie jeden główny adres e-mail dla każdego użytkownika.
Jeśli istniejący użytkownik lub grupa w dzierżawie odpowiada zsynchronizowanemu rekordowi w katalogu, może zostać objęty zarządzaniem przez dostawcę tożsamości. Istniejące, ręcznie utworzone zaproszenia i członkostwa w przestrzeni roboczej ChatGPT nie zostają automatycznie objęte zarządzaniem przez SCIM.
Obecny członek przestrzeni roboczej może dołączyć do zsynchronizowanej grupy w tej przestrzeni bez zmiany istniejącego członkostwa, roli ani typu stanowiska. Podczas odbierania uprawnień usuń oddzielnie ręcznie przyznany dostęp do przestrzeni roboczej.
Zaktualizuj zarządzany adres e-mail
SCIM na poziomie całej dzierżawy może aktualizować główny adres e-mail na istniejącym koncie OpenAI użytkownika. Użytkownik musi być już synchronizowany przez katalog tej dzierżawy. Domeny obecnego i nowego adresu e-mail muszą być zweryfikowane dla dzierżawy zarządzającej katalogiem. Możesz zmienić adres w obrębie jednej zweryfikowanej domeny lub przenieść go do innej domeny zweryfikowanej dla tej dzierżawy. Dodatkowy adres e-mail ani alias nie zastępuje głównego adresu e-mail używanego do synchronizacji.
Przed wprowadzeniem zmiany upewnij się, że nowy adres nie należy do innego konta OpenAI. Jeśli należy, przerwij i skontaktuj się z pomocą techniczną OpenAI.
Upewnij się, że istniejący zsynchronizowany użytkownik jest powiązany z właściwym kontem OpenAI.
Poproś administratora globalnego o potwierdzenie, że obie domeny e-mail są zweryfikowane dla dzierżawy, do której należy katalog.
Zaktualizuj główny adres e-mail istniejącego użytkownika u dostawcy tożsamości. Zachowaj istniejący rekord w katalogu i wyślij dokładnie jeden główny adres e-mail.
Jeśli użytkownik korzysta z logowania jednokrotnego, zaktualizuj mapowanie logowania tak, aby używało tego samego adresu.
Poczekaj na pomyślną synchronizację i potwierdź, że na istniejącym koncie OpenAI widnieje nowy adres e-mail.
Poproś użytkownika o ponowne zalogowanie się przy użyciu nowego adresu i metody logowania wymaganej przez produkt, a następnie potwierdź jego dostęp do produktu.
Zmiana adresu e-mail aktualizuje istniejące konto i wylogowuje użytkownika. Nie powoduje scalenia oddzielnych kont OpenAI. Zmiany adresu e-mail przez SCIM na poziomie całej dzierżawy nadal podlegają kryteriom kwalifikacji kont i limitom zmian adresu e-mail.
Pomoc techniczna OpenAI nie może ręcznie zmienić adresu e-mail konta zarządzanego przez SCIM na poziomie całej dzierżawy.
Kwalifikujące się połączenie SCIM na poziomie przestrzeni roboczej ChatGPT może aktualizować adres e-mail członka zarządzanego przez SCIM, który zaakceptował zaproszenie, jeśli w tej przestrzeni roboczej włączono zmiany adresów e-mail. Domeny obecnego i nowego adresu e-mail muszą być zweryfikowane dla tej samej przestrzeni roboczej i jej dzierżawy, nowy adres nie może być powiązany z innym kontem OpenAI, a mapowanie logowania jednokrotnego musi używać zaktualizowanego adresu. Zaktualizuj istniejącego użytkownika SCIM i najpierw przetestuj zmianę na jednym koncie.
SCIM dla organizacji API na poziomie produktu nie obsługuje obecnie zmiany adresu e-mail istniejącego konta OpenAI.
Jeśli zsynchronizowane zaproszenie zawiera nieaktualny adres e-mail lub aktualizacja adresu nie jest stosowana do właściwego konta, nie usuwaj konta, nie usuwaj i nie twórz ponownie rekordu w katalogu, nie wysyłaj zastępczego zaproszenia na nowy adres ani nie odłączaj katalogu. Takie działania mogą spowodować utworzenie oddzielnego konta OpenAI, a istniejące projekty, agenci i historia rozmów pozostaną powiązane z pierwotnym kontem. Poproś administratora o sprawdzenie istniejącego rekordu w katalogu, głównego adresu e-mail, weryfikacji domen i wyniku ostatniej synchronizacji. Skontaktuj się z pomocą techniczną OpenAI, jeśli rekordy są niezgodne, pojawia się konflikt kont lub aktualizacja pozostaje zablokowana.
Poznaj zasady zaproszeń i automatycznego tworzenia kont
Nowo aprowizowany użytkownik ChatGPT lub użytkownik aprowizowany przez połączenie SCIM dla API na poziomie produktu może potrzebować zaakceptować zaproszenie, zanim uzyska dostęp do produktu. SCIM na poziomie całej dzierżawy dodaje użytkowników bezpośrednio do przypisanych organizacji API bez konieczności akceptowania zaproszenia. Niektóre procesy SCIM tworzą oczekujące zaproszenie bez wysyłania wiadomości e-mail. Obecny członek przestrzeni roboczej ChatGPT nie otrzymuje kolejnego zaproszenia do tej przestrzeni, gdy odpowiadający mu użytkownik dzierżawy zostaje objęty zarządzaniem przez SCIM.
Poproś właściciela przestrzeni roboczej o sprawdzenie oczekujących zaproszeń. W przypadku ręcznego zaproszenia właściciel może wybrać opcję Wyślij zaproszenie ponownie, jeśli jest dostępna. Zaproszeń zarządzanych przez SCIM nie można wysłać ponownie bezpośrednio; API może zwrócić błąd 409 scim_managed_resource. Jeśli opcja Zaproś członka jest dostępna, właściciel może ponownie wpisać ten sam adres e-mail bez zmiany istniejącej roli ani typu stanowiska. Jeśli zaproszenie pozostaje zablokowane, skontaktuj się z pomocą techniczną OpenAI.
Automatyczne tworzenie kont może dodawać kwalifikujących się użytkowników ChatGPT, gdy logują się za pomocą adresu e-mail w zweryfikowanej domenie. Ta funkcja działa niezależnie od SCIM i nie wymaga logowania jednokrotnego. Jeśli przestrzeń robocza wymaga logowania jednokrotnego, pracownicy nadal muszą z niego korzystać.
Przed skonfigurowaniem SCIM sprawdź ustawienia automatycznego tworzenia kont w każdej przestrzeni roboczej. To ustawienie może być już włączone w momencie tworzenia przestrzeni roboczej. Wyłącz je, jeśli planujesz zarządzać dostępem przez SCIM. Użytkownicy dodani przez automatyczne tworzenie kont mogą nie być zarządzani przez SCIM, więc usunięcie ich u dostawcy tożsamości może nie odebrać im dostępu do produktu. Sprawdź wykorzystanie stanowisk, usuń oddzielnie niezarządzanych użytkowników i zweryfikuj każdą ścieżkę dostępu podczas odbierania uprawnień.
Informacje o ustawieniach domyślnych i opcjach zarządzania przestrzenią roboczą znajdziesz w artykule: Zarządzanie dzierżawą w konsoli administratora.
Zarządzanie własnością grup, rolami i widocznością
Zarządzaj członkostwem w synchronizowanej grupie u dostawcy tożsamości. Administratorzy przestrzeni roboczej mogą utrzymywać osobne, ręcznie zarządzane grupy.
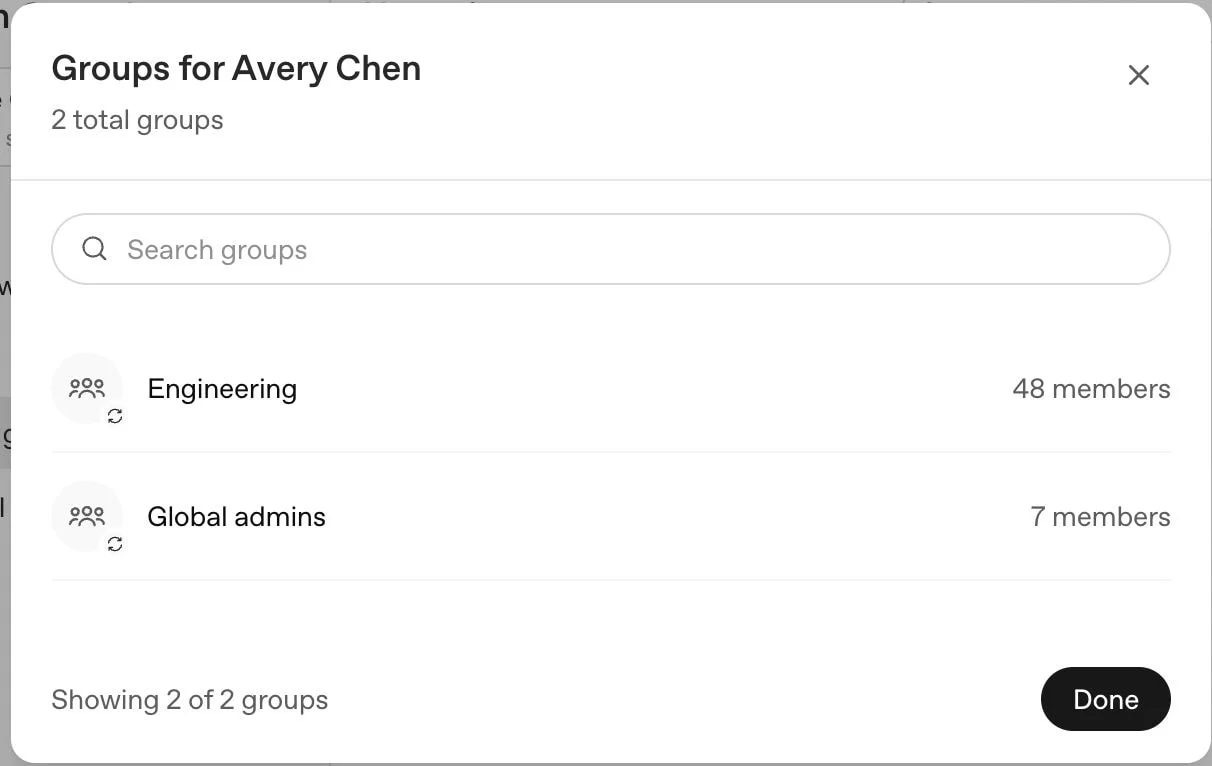
Podczas migracji przestrzeni roboczej ChatGPT do SCIM dla całej dzierżawy można przejąć istniejącą grupę przestrzeni, jeśli jej nazwa dokładnie odpowiada nazwie synchronizowanej grupy. Przed przyznaniem dostępu sprawdź wraz z zespołem ds. kont OpenAI powtarzające się nazwy grup i obecnych członków. To działanie ChatGPT nie dotyczy ręcznie zarządzanych grup API.
Zmiana nazwy synchronizowanej grupy u dostawcy tożsamości powoduje zmianę nazwy odpowiadającej jej synchronizowanej grupy przestrzeni roboczej.
SCIM na poziomie przestrzeni roboczej korzysta z osobnego połączenia. Zależnie od konfiguracji synchronizowana grupa o takiej samej nazwie jak ręcznie zarządzana grupa przestrzeni roboczej może przekazać kontrolę nad członkostwem tej grupy dostawcy tożsamości.
Jeśli ta funkcja jest obsługiwana, właściciel przestrzeni roboczej może użyć opcji Uprawnienia i role w wybranej przestrzeni roboczej ChatGPT, aby przypisać kwalifikujące się niestandardowe role. Synchronizowane grupy mogą również obsługiwać analitykę przestrzeni roboczej, jeśli jest dostępna.
Jeśli jest dostępne, ustawienie Widoczna dla użytkowników przestrzeni roboczej w sekcji Tożsamość i dostęp określa, czy grupy zarządzane przez SCIM pojawiają się podczas udostępniania GPT lub projektów. Wyłączenie tego ustawienia może ukryć te grupy i usunąć istniejące udostępnienia grupowe przy następnej aktualizacji GPT lub projektu. Zmiana wykrywalności nie zatrzymuje synchronizacji ani nie usuwa grupy. Jeśli przestrzeń robocza korzysta z SCIM dla całej dzierżawy, a jej ustawienia tożsamości są tylko do odczytu, ta opcja może być niedostępna. Zapytaj zespół ds. kont OpenAI o obsługiwane opcje.
Testowanie onboardingu i offboardingu
Dodaj jednego użytkownika testowego do odpowiedniej aplikacji dostawcy tożsamości lub przypisanej grupy.
Poczekaj na pomyślną synchronizację.
Sprawdź, czy użytkownik pojawia się w odpowiedniej dzierżawie lub produkcie i otrzymuje tylko oczekiwaną rolę.
Usuń użytkownika z przypisania u dostawcy lub z grupy aprowizacji.
Poczekaj na kolejną pomyślną synchronizację i sprawdź, czy dostęp wynikający z członkostwa w grupie został usunięty.
Sprawdź bezpośrednie zaproszenia, inne grupy oraz role właściwe dla produktu, które mogą niezależnie zachować dostęp.
Usunięcie osoby tylko w ChatGPT może być tymczasowe, jeśli dostawca tożsamości nadal ją przypisuje. Wyłączenie użytkownika u dostawcy nie zawsze usuwa przypisanie do aplikacji. Wycofanie aprowizacji członka przestrzeni roboczej ChatGPT nie usuwa jego konta OpenAI ani osobistej przestrzeni roboczej. Po pomyślnej synchronizacji sprawdź, czy dana osoba nie jest już aktywnym członkiem przestrzeni roboczej, i zweryfikuj przydział stanowisk w tej przestrzeni. Jeśli osoba nadal jest aktywna, nie można jej usunąć albo po ponownym dodaniu nie może odzyskać dostępu, skontaktuj się z pomocą techniczną OpenAI. Przechowywanie danych przestrzeni roboczej ChatGPT podlega zasadom wybranej przestrzeni.
Rozwiązywanie problemów z synchronizacją katalogu
| Problem | Co sprawdzić |
|---|---|
| Brak opcji konfiguracji katalogu lub konfiguracja jest zablokowana | Sprawdź plan, rolę administratora, wybraną dzierżawę oraz to, czy SCIM na poziomie całej dzierżawy lub produktu jest już aktywny. Uzgodnij migrację przed zmianą działającego połączenia. |
| Użytkownik lub grupa się nie pojawia | Sprawdź przypisania do aplikacji u dostawcy tożsamości, ustawienia przesyłania grup, wybraną dzierżawę, ostatnie zdarzenia w katalogu i standardowy interwał synchronizacji u dostawcy. |
| Zsynchronizowany użytkownik nie ma dostępu do produktu | Sprawdź przypisanie grupy w sekcji Dostęp do produktów, zaproszenie do produktu lub członkostwo w nim, wymaganą metodę logowania i rolę w danym produkcie. W edytorze można przypisywać obsługiwane przestrzenie robocze ChatGPT i konta reklamowe, a w przypadku dzierżaw Enterprise i Edu także organizacje API. W przypadku przypisania do API sprawdź członkostwo w grupie i organizacji na Platformie API. |
| Usunięty użytkownik nadal ma dostęp | Sprawdź przypisanie u dostawcy tożsamości, bezpośrednie zaproszenia, inne grupy zsynchronizowane lub utworzone ręcznie oraz role w każdym produkcie. Usunięcie jednej ścieżki dostępu nie usuwa pozostałych. Jeśli użytkownik pozostaje aktywny po pomyślnej synchronizacji i nie ma już żadnej innej ścieżki dostępu, skontaktuj się z pomocą techniczną OpenAI. Nie odłączaj katalogu, aby rozwiązać problem z jednym kontem. |
| Zarządzany adres e-mail nie został zaktualizowany | Sprawdź istniejącego zsynchronizowanego użytkownika, główny adres e-mail wysyłany przez dostawcę tożsamości, weryfikację obu domen e-mail dla dzierżawy, do której należy katalog, oraz wynik ostatniej synchronizacji. Połączenie na poziomie przestrzeni roboczej ChatGPT wymaga również zweryfikowania obu domen dla tej przestrzeni roboczej. Jeśli aktualizacja pozostaje zablokowana, skontaktuj się z pomocą techniczną OpenAI. |
| Aktualizacja adresu e-mail powoduje konflikt kont | Jeśli docelowy adres e-mail należy już do innego konta OpenAI, przerwij i skontaktuj się z pomocą techniczną OpenAI. Nie usuwaj żadnego z kont ani nie twórz użytkownika zastępczego. |
Wielu dostawców tożsamości synchronizuje zmiany co 30–40 minut, a inni wysyłają aktualizacje wcześniej. OpenAI nie udostępnia ogólnej opcji wymuszenia natychmiastowej synchronizacji katalogu.
W przypadku błędów uwierzytelniania lub logowania zobacz: Rozwiązywanie problemów z logowaniem jednokrotnym, dostępem do przestrzeni roboczej i weryfikacją domen.
Bezpieczne usuwanie połączenia katalogowego
Usunięcia aktywnego połączenia katalogowego dla całej dzierżawy nie można cofnąć. Przed odłączeniem katalogu sprawdź przypisania produktów wraz z zespołem ds. kont OpenAI i ustal, jak zostaną obsłużone istniejące członkostwa. Nie odłączaj katalogu, aby usunąć lub przywrócić dostęp jednej osoby.
W Konsoli administratora otwórz Ustawienia globalne dzierżawy.
Wybierz Dostęp, a następnie otwórz Katalog.
Sprawdź podłączonego dostawcę oraz użytkowników, grupy i przypisania produktów, których dotyczy zmiana.
Wybierz Usuń połączenie.
Potwierdź zmianę tylko wtedy, gdy chcesz zatrzymać synchronizację.
Sprawdź pozostałych użytkowników, grupy, dostęp do produktów i role administratorów.
Usuwanie może potrwać do 5 minut. Przed zastąpieniem działającego połączenia lub przejściem między SCIM na poziomie produktu a SCIM dla całej dzierżawy skontaktuj się z zespołem ds. kont OpenAI.