
O Sistema para Gerenciamento de Identidade entre Domínios (SCIM) sincroniza usuários e grupos do seu provedor de identidade. O SCIM gerencia o provisionamento; o login único (SSO) gerencia como as pessoas se autenticam. Você pode configurar o SCIM independentemente do SSO.
Verifique a disponibilidade e escolha um escopo de provisionamento.
Suas opções dependem dos seus produtos, plano, conexões de diretório existentes e função de administrador.
| Escopo SCIM | Produtos ou planos elegíveis | Administrador obrigatório | Onde gerenciar isso |
|---|---|---|---|
| Em todo o Tenant | Tenants qualificados, incluindo tenants somente de Ads; as atribuições de produto compatíveis incluem ambientes de trabalho seguros do ChatGPT e contas de Ads, não organizações da Plataforma de API. | administrador global | Console de administração. |
| Workspace do ChatGPT | Ambientes de trabalho seguros qualificados do ChatGPT Enterprise ou Edu. | proprietário do ambiente de trabalho seguro | O ambiente de trabalho seguro selecionado. |
| Organização da API | Organizações da Plataforma de API qualificadas com um plano de faturamento personalizado ou ilimitado compatível. | Proprietário da organização de API | Plataforma de API. |
| Não disponível | Os planos ChatGPT Business e ChatGPT for Teachers independentes utilizam outro método de integração compatível. | Proprietário ou administrador do espaço de trabalho | O ambiente de trabalho seguro correspondente do ChatGPT. |
Um plano independente do ChatGPT Business e o ChatGPT for Teachers não incluem SCIM. O SCIM em todo o tenant exige pelo menos um domínio verificado e um Ambiente de trabalho seguro do ChatGPT Enterprise ou do ChatGPT Edu elegível, ou uma conta do Ads. Um ambiente de trabalho seguro Business só pode ser incluído quando o mesmo locatário também tiver um ambiente de trabalho seguro ChatGPT Enterprise qualificado e o ambiente de trabalho seguro Business estiver disponível em Acesso ao produto. A criação automática de contas é independente do SCIM e não requer SSO nem sincronização de usuários e grupos do diretório.
Para saber mais sobre a configuração do ambiente de trabalho seguro do ChatGPT Business e os limites do plano, consulte: Configurando o login único para o ChatGPT Business.
Para funcionários que já usam uma conta pessoal ChatGPT, consulte: Integração de funcionários com contas ChatGPT existentes.
Escolha o SCIM em todo o tenant ou no nível do produto
O SCIM em nível de locatário pode provisionar Ambientes de trabalho seguro do ChatGPT compatíveis e contas do Ads. Ele não provisiona organizações de API. As conexões existentes no nível do produto continuam gerenciando um Ambiente de trabalho seguro do ChatGPT elegível ou uma organização da API elegível.
Se o seu Ambiente de trabalho seguro do ChatGPT oferecer uma opção:
Usar SCIM apenas para este ambiente de trabalho seguro cria uma conexão específica do ambiente de trabalho seguro.
Manter a opção de expandir entre produtos abre a configuração para todo o tenant no Admin Console.
O uso do Console de Administração não exige que você substitua uma conexão SCIM existente no nível do produto. O SCIM em todo o locatário não pode ser habilitado enquanto um ambiente de trabalho vinculado do ChatGPT ou uma organização de API tiver o SCIM ativo no nível do produto. Uma vez que o SCIM esteja ativo em todo o tenant, você não poderá iniciar uma conexão conflitante em nível de produto. Antes de modificar uma conexão em funcionamento, coordene qualquer migração com a equipe da sua conta OpenAI. Conexões separadas de ChatGPT e de nível de produto da API podem coexistir quando o SCIM em todo o tenant não estiver ativo.
Antes de alterar o escopo, revise os usuários, grupos, atribuições de produtos e funções existentes. Coordene qualquer migração com a sua equipe de contas da OpenAI. Não exclua uma conexão em funcionamento para corrigir um erro de configuração.
O SCIM em todo o locatário não pode alterar o endereço de e-mail de uma conta OpenAI existente, e o Suporte da OpenAI não pode fazer essa alteração manualmente. Se precisar atualizar endereços de e-mail gerenciados, use uma conexão SCIM qualificada no nível do ambiente de trabalho do ChatGPT. O SCIM em todo o tenant e no nível do Ambiente de trabalho seguro não podem estar ativos ao mesmo tempo, portanto escolha a configuração apropriada antes de habilitar a sincronização de diretório.
Conectar um diretório de tenant
Um administrador global pode usar o Console de administração para conectar um diretório compartilhado em todo o tenant para ambientes de trabalho seguro Enterprise ou Edu qualificados e contas de anúncios. Antes de começar, verifique pelo menos um domínio para o mesmo tenant. Contas de anúncios individuais não têm diretórios SCIM separados. O SCIM em todo o tenant não pode alterar o endereço de e-mail de uma conta OpenAI existente, e o Suporte da OpenAI não pode fazer essa alteração manualmente.
Entre no Console de administração global como administrador global.
Selecione o tenant correto da OpenAI e abra Configurações globais.
Selecione Acesso e, depois, abra Diretório.
Selecione Habilitar Sincronização de Diretório (SCIM).
Configure o aplicativo do provedor de identidade com os valores mostrados para este tenant.
Atribua um ou dois grupos ou usuários do piloto com nomes claros no seu provedor de identidade.
Retorne ao Diretório e confirme que a conexão fica Ativa.
A configuração inicial pode levar até 5 minutos. Se a configuração estiver incompleta, selecione Continuar configuração. Selecione Cancelar configuração somente se você pretende descartar a conexão não concluída.
Verifique o status da conexão e os eventos recentes do diretório para conferir a conexão ou investigar um usuário ou grupo ausente. Para revisar as atribuições de grupo, abra Gerenciar diretório e selecione Gerenciar acesso ao produto.
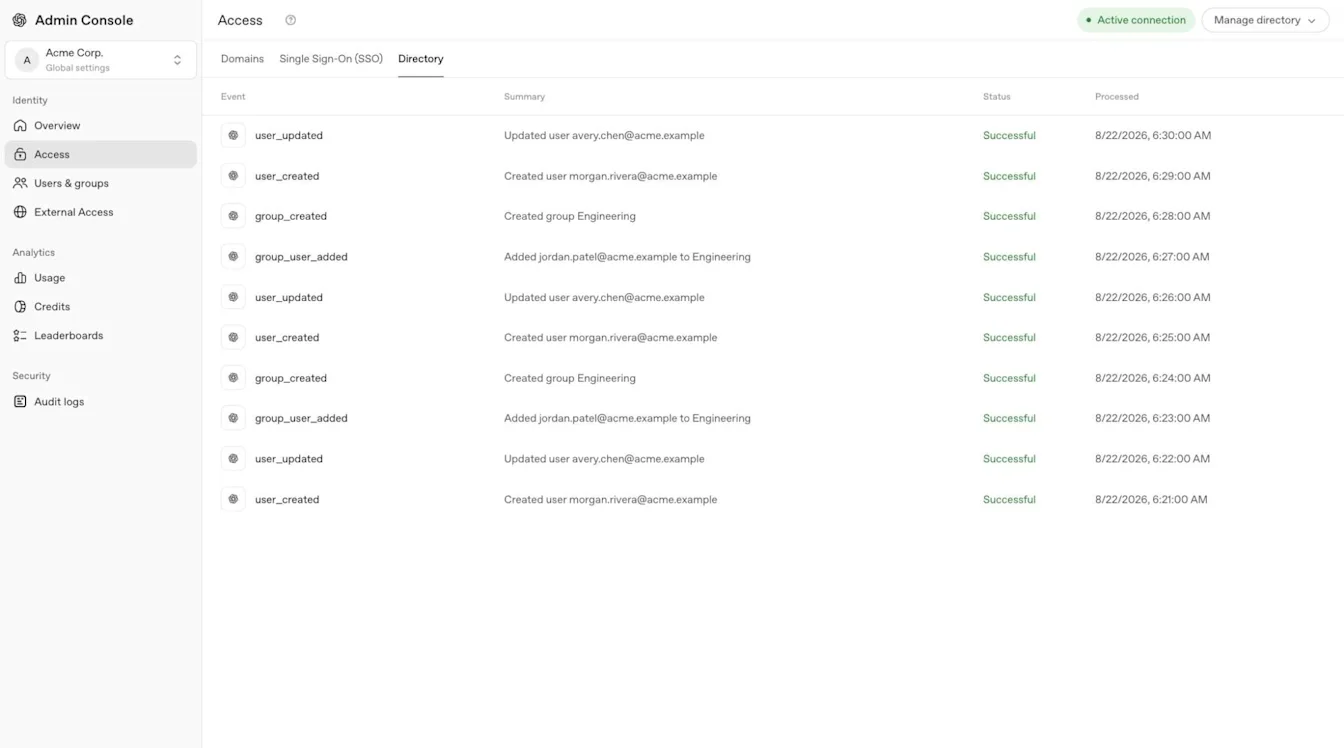
Dependendo do seu provedor de identidade, o SSO e o SCIM podem compartilhar um único aplicativo ou exigir aplicativos separados. Siga as instruções específicas do provedor e não reutilize os valores de conexão de outro espaço de trabalho ou organização de API.
As integrações compatíveis podem incluir Okta, Microsoft Entra ID, Google Ambiente de trabalho seguro, PingFederate, OneLogin e Rippling. Outras opções personalizadas baseadas em SCIM ou SFTP dependem das integrações disponíveis para o seu tenant.
Conectar um diretório do Ambiente de trabalho seguro do ChatGPT
Faça login como o proprietário de um ambiente de trabalho seguro Enterprise ou Edu qualificado.
Abra Configurações do Ambiente de trabalho seguro, depois selecione Identidade e acesso.
Encontre Sincronização de diretório (SCIM) e selecione Ativar sincronização de diretório.
Se uma opção for exibida, selecione Usar SCIM somente para este ambiente de trabalho seguro.
Conclua a configuração específica do provedor e atribua os usuários ou grupos pretendidos.
Confirme se os usuários ou grupos sincronizados aparecem no espaço de trabalho selecionado.
Se os controles de diretório do ambiente de trabalho seguro forem somente leitura, selecione Cloud Console ↗ quando exibido e peça a um administrador global para gerenciar a conexão em todo o locatário no Admin Console.
Conectar um diretório de organização da API
Faça login na Plataforma de API como proprietário de uma organização de API qualificada.
Selecione a organização de API correta e abra as configurações de Identidade.
Inicie a configuração disponível de sincronização de diretórios.
Configure o aplicativo do provedor de identidade usando os valores dessa organização da API.
Atribua os usuários ou grupos pretendidos no seu provedor de identidade.
Confirme se os usuários convidados ingressam na organização de API correta.
Gerencie o provisionamento da organização de APIs na Plataforma de APIs. O SCIM em nível de locatário no Console de Administração não provisiona organizações da API. Se as configurações de identidade da API estiverem indisponíveis, peça ao proprietário da sua organização da API ou à equipe da sua conta da OpenAI para confirmar sua elegibilidade e configuração.
Os membros, projetos, faturamento e funções específicas da API da organização da API continuam sendo gerenciados na Plataforma de API.
O SCIM da organização de API também pode sincronizar grupos do seu provedor de identidade. Gerencie esses grupos e atribua funções de API compatíveis na Plataforma de API.
Atribua grupos sincronizados e acesso ao produto.
No Console de Administração, abra as Configurações globais do tenant e selecione Usuários & grupos > SCIM Grupos.
Selecione o grupo sincronizado.
Em Acesso ao produto, selecione Configurar acesso ou abra a atribuição existente.
Selecione um Ambiente de trabalho seguro do ChatGPT compatível ou uma conta do Ads compatível.
Revise o recurso, as atribuições existentes e as informações disponíveis sobre a função.
Selecione Salvar.
Abra o Ambiente de trabalho seguro ou a conta do Ads selecionada e confirme se o grupo aparece. Se um novo membro do ambiente de trabalho seguro não aparecer, verifique os convites pendentes.
Atribuir um grupo sincronizado a um Ambiente de trabalho seguro do ChatGPT cria um grupo correspondente no Ambiente de trabalho seguro. Se uma pessoa ainda não for membro do Ambiente de trabalho seguro, a OpenAI cria um convite com a função de Membro.
A pessoa entra no grupo do Ambiente de trabalho seguro após aceitar o convite. Dependendo das configurações do Ambiente de trabalho seguro, o convite pode não gerar um e-mail. Os membros existentes do Ambiente de trabalho seguro mantêm a função e o tipo de licença atuais.
Você pode atribuir o mesmo grupo sincronizado a vários Ambientes de trabalho seguro do ChatGPT compatíveis e a contas de anúncios. Atribua cada recurso separadamente; o acesso a um não garante o acesso a outro.
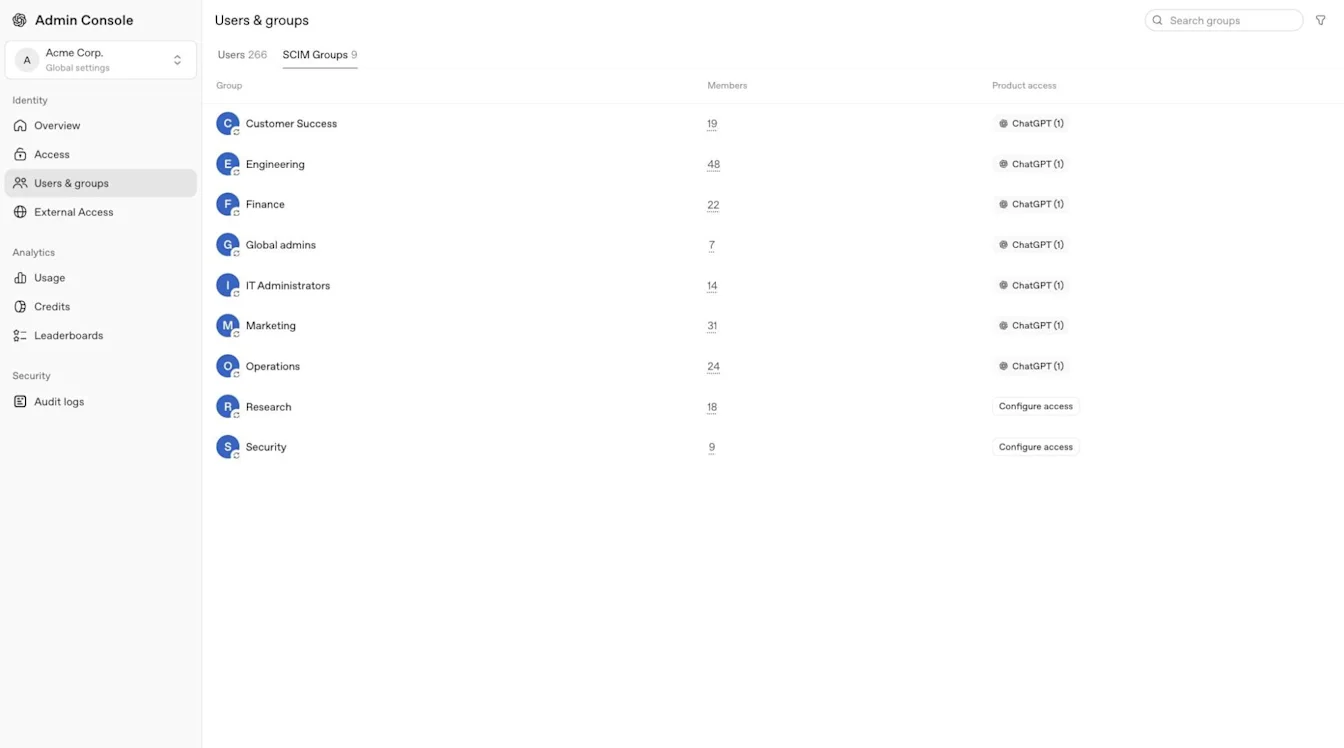
O editor de acesso ao produto é compatível com espaços de trabalho do ChatGPT e contas de anúncios. Isso não atribui organizações de API, a função de proprietário do ambiente de trabalho seguro do ChatGPT nem funções personalizadas do ambiente de trabalho seguro do ChatGPT. Revise as funções da conta de anúncios na conta de publicidade selecionada e configure funções personalizadas no workspace do ChatGPT selecionado.
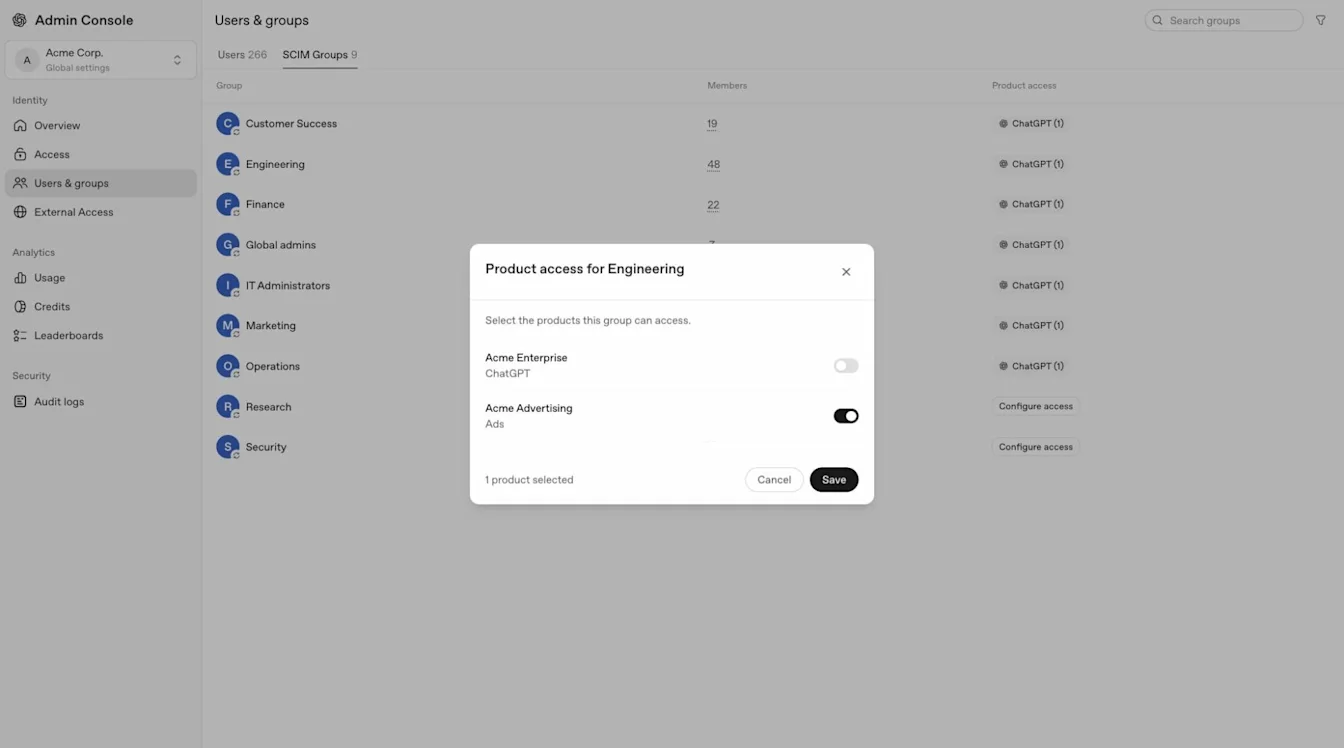
Analise as permissões existentes antes de expandir o acesso. Um grupo sincronizado pode já ter acesso a um espaço de trabalho do ChatGPT ou a uma conta de anúncios. Use a função com privilégios mínimos necessária e peça a um administrador global para investigar qualquer acesso inesperado.
Quando você concede a um grupo sincronizado acesso a uma conta do Ads por meio de Acesso ao produto, a função inicial dele na conta é Membro. Revise a função específica da conta e use o acesso com privilégio mínimo necessário.
Para permissões específicas do Gerenciador de Anúncios, consulte: Gerenciando a identidade e o acesso para o Gerenciador de Anúncios.
Gerencie registros de usuários, convites e grupos.
Um registro de diretório sincronizado não concede automaticamente acesso a todos os ambientes de trabalho do ChatGPT, organizações da API ou contas de anúncios. A associação a produtos, a atribuição a grupos, a política de login e as funções específicas de cada produto ainda se aplicam.
Fazer a correspondência de usuários existentes e entender as limitações de alteração de e-mail
O provisionamento corresponde a uma conta OpenAI existente usando o e-mail de trabalho configurado. Confirme se o e-mail do provedor de identidade, o endereço de convite e a conta OpenAI pretendida identificam a mesma pessoa. Configure seu provedor de identidade para enviar exatamente um endereço de e-mail principal para cada usuário.
O SCIM para todo o tenant não pode alterar o endereço de e-mail em uma conta OpenAI existente, e o Suporte da OpenAI não pode fazer essa alteração manualmente. Uma conexão SCIM elegível do ChatGPT no nível do ambiente de trabalho seguro pode atualizar o e-mail de um membro aceito e gerenciado pelo SCIM quando as alterações de e-mail estão habilitadas para esse ambiente de trabalho seguro. Tanto o domínio de e-mail antigo quanto o novo devem ser verificados para o mesmo espaço de trabalho e seu tenant, o novo endereço não deve estar vinculado a outra conta da OpenAI e o mapeamento de SSO deve usar o endereço atualizado. Atualize o usuário SCIM existente e teste primeiro uma conta.
Se um convite sincronizado usar um endereço de e-mail desatualizado, não exclua a conta, remova e recrie o registro do diretório, convide o novo endereço como substituto nem desconecte o diretório. Essas ações podem criar uma conta separada da OpenAI, mantendo os projetos, agentes e histórico de conversas existentes vinculados à conta original. Confirme a configuração do diretório e entre em contato com o suporte da OpenAI antes de fazer alterações. O Suporte da OpenAI não pode alterar manualmente o endereço de e-mail de uma conta gerenciada por SCIM em todo o tenant.
Se um usuário ou grupo existente do tenant corresponder a um registro de diretório sincronizado, ele poderá passar a ser gerenciado pelo seu provedor de identidade. Convites, associações e grupos existentes do Ambiente de trabalho seguro do ChatGPT criados manualmente não passam a ser gerenciados por SCIM automaticamente.
Um membro existente do Ambiente de trabalho seguro pode entrar em um grupo sincronizado do Ambiente de trabalho seguro sem alterar sua associação, função ou tipo de licença atuais. Ao desligar um funcionário, remova separadamente o acesso ao espaço de trabalho concedido manualmente.
Entenda os convites e a criação automática de contas.
Um usuário recém-criado do ChatGPT ou da API pode precisar aceitar um convite antes de participar do produto. Alguns fluxos SCIM criam um convite pendente sem enviar um e-mail. Um membro existente do espaço de trabalho ChatGPT não recebe outro convite para o espaço de trabalho quando o usuário do tenant correspondente passa a ser gerenciado pelo SCIM.
Peça ao responsável pelo espaço de trabalho para revisar os convites pendentes. Para um convite manual, o proprietário pode selecionar Reenviar convite, quando essa opção estiver disponível. Convites gerenciados por SCIM não podem ser reenviados diretamente; uma API pode retornar o código 409 scim_managed_resource. Se Convidar membro estiver disponível, o proprietário poderá inserir o mesmo e-mail novamente sem alterar a função ou o tipo de assento existente. Se o convite continuar bloqueado, entre em contato com o suporte da OpenAI.
A criação automática de contas pode adicionar usuários elegíveis do ChatGPT quando eles fizerem login com um e-mail de domínio verificado. É um processo separado do SCIM e não requer SSO. Evite ativar a criação automática de contas e o SCIM simultaneamente. As pessoas usuárias criadas dessa forma podem não ser gerenciadas pelo SCIM, portanto, removê-las do provedor de identidade pode não remover o acesso delas ao produto. Revise o uso das licenças, remova separadamente as pessoas usuárias não gerenciadas e verifique todos os caminhos de acesso durante o desligamento.
Gerenciar a propriedade, as funções e a visibilidade do grupo.
Gerencie a associação sincronizada a grupos no seu provedor de identidade. Os administradores do Ambiente de trabalho seguro podem manter grupos separados gerenciados manualmente.
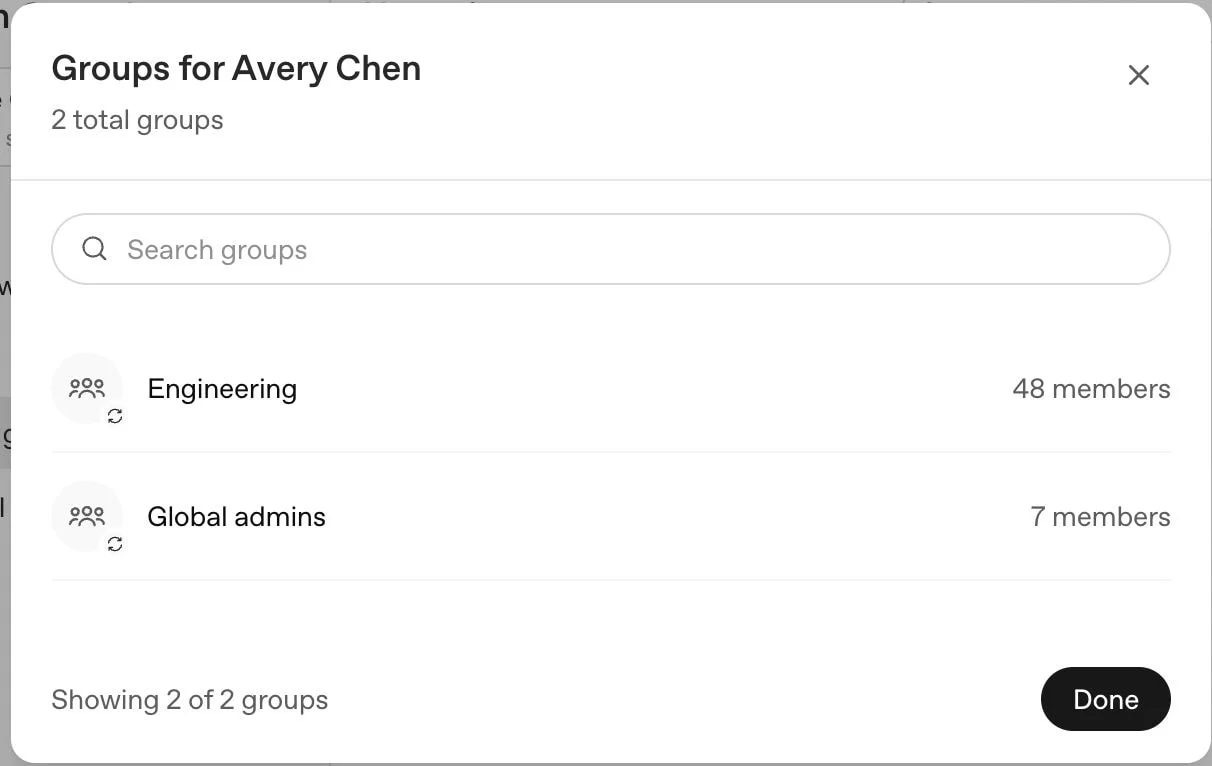
Com o SCIM em todo o tenant, um grupo existente do Ambiente de trabalho seguro do ChatGPT gerenciado manualmente não é adotado quando tem o mesmo nome que um grupo sincronizado. A OpenAI cria um grupo sincronizado separado de ambiente de trabalho seguro, então revise os nomes dos grupos existentes antes de atribuir acesso.
Se você renomear um grupo sincronizado no seu provedor de identidade, o grupo sincronizado correspondente do Ambiente de trabalho seguro será renomeado.
O SCIM em nível de espaço de trabalho utiliza uma conexão separada. Dependendo da sua configuração, um grupo sincronizado com o mesmo nome de um grupo de espaço de trabalho manual pode colocar a associação desse grupo sob o controle do provedor de identidade.
Nos casos em que houver suporte, o proprietário de um espaço de trabalho pode usar as Permissões e funções no espaço de trabalho ChatGPT selecionado para atribuir funções personalizadas elegíveis ao espaço de trabalho. Grupos sincronizados também podem ser compatíveis com as análises do Ambiente de trabalho seguro quando disponíveis.
Quando disponível, a opção Descobrível por usuários do Ambiente de trabalho seguro nas configurações de Identidade e acesso do Ambiente de trabalho seguro controla se os grupos gerenciados pelo SCIM aparecem quando as pessoas compartilham GPTs ou projetos. Desativar essa configuração pode ocultar esses grupos e remover os compartilhamentos de grupo existentes na próxima vez que um GPT ou projeto for atualizado. Alterar a detectabilidade não interrompe a sincronização nem remove o grupo. Se o Ambiente de trabalho seguro usar SCIM em todo o tenant e as configurações de identidade estiverem no modo somente leitura, este controle poderá não estar disponível. Consulte sua equipe de contas da OpenAI sobre as opções disponíveis.
Teste de onboarding e offboarding
Adicione um usuário de teste ao aplicativo do provedor de identidade ou ao grupo atribuído pretendido.
Aguarde a sincronização ser concluída com sucesso.
Confirme se o usuário aparece no tenant ou produto pretendido e recebe apenas a função esperada.
Remova a pessoa da atribuição do provedor ou do grupo de provisionamento.
Aguarde a próxima sincronização bem-sucedida e confirme que o acesso derivado de grupos foi removido.
Verifique convites diretos, outros grupos e funções específicas do produto que possam manter um acesso separado.
Remover alguém apenas dentro do ChatGPT poderá ser temporário se o provedor de identidade ainda mantiver essa pessoa atribuída. Desativar uma pessoa usuária no provedor nem sempre remove a atribuição ao aplicativo. O desprovisionamento não exclui a conta OpenAI nem o ambiente de trabalho seguro pessoal da pessoa. Após uma sincronização bem-sucedida, confirme que a pessoa não é mais um membro ativo do ambiente de trabalho seguro e revise a alocação de licenças do ambiente de trabalho seguro. Se a pessoa continuar ativa, não puder ser removida ou não conseguir recuperar o acesso depois de ser adicionada novamente, entre em contato com o Suporte da OpenAI. A retenção de dados do Ambiente de trabalho seguro segue a política do ambiente de trabalho selecionado.
Resolver problemas de sincronização de diretórios
| Problema | O que verificar |
|---|---|
| A configuração do diretório está ausente ou bloqueada. | Confirme o plano, a função de administrador, o tenant selecionado e se o SCIM em todo o tenant ou no nível do produto já está ativo. Coordene a migração antes de alterar uma conexão em funcionamento. |
| Nenhum usuário ou grupo aparece | Verifique as atribuições de aplicativos do provedor de identidade, as configurações de envio de grupos, o locatário selecionado, os eventos recentes do diretório e o intervalo normal de sincronização do provedor. |
| Um usuário sincronizado não pode acessar um produto. | Verifique a atribuição de Acesso ao produto do grupo, o convite ou a participação no produto, o método de login obrigatório e a função específica do produto. O editor pode atribuir Ambientes de trabalho seguros compatíveis do ChatGPT e contas do Ads; ele não atribui organizações da API. |
| Um usuário removido ainda tem acesso | Analise a atribuição do provedor de identidade, os convites diretos, outros grupos sincronizados ou manuais e as funções em cada produto. Remover um caminho de acesso não remove outro. Se o usuário ainda estiver ativo após uma sincronização bem-sucedida e não houver outra forma de acesso disponível, entre em contato com o Suporte da OpenAI. Não desconecte o diretório para corrigir uma conta. |
| Uma atualização por e-mail cria um conflito de conta. | Se o endereço de e-mail de destino já pertencer a outra conta da OpenAI, interrompa o processo e entre em contato com o Suporte da OpenAI. Não exclua nenhuma das contas nem crie uma conta de usuário substituta. |
Muitos provedores de identidade sincronizam alterações a cada 30 a 40 minutos, enquanto outros enviam atualizações mais cedo. Não há um controle geral da OpenAI para forçar uma sincronização imediata de diretórios.
Para erros de autenticação ou login, consulte: Solução de problemas de SSO, acesso ao ambiente de trabalho seguro e verificação de domínio.
Remova uma conexão do diretório com segurança
A remoção de uma conexão de diretório ativa em todo o tenant não pode ser desfeita. Os usuários e grupos sincronizados existentes permanecem no tenant e passam a ser gerenciados manualmente. A desconexão não revoga automaticamente o acesso existente aos produtos.
No Console de Administração, abra as Configurações globais do tenant.
Selecione Acesso e, em seguida, abra o Diretório.
Revise o provedor conectado e os usuários, grupos e atribuições de produtos afetados.
Selecione Excluir conexão.
Confirme a alteração somente se desejar interromper a sincronização.
Revise os usuários, grupos, acessos ao produto e funções de administrador restantes.
A remoção pode levar até 5 minutos. Entre em contato com sua equipe de conta da OpenAI antes de substituir uma conexão em funcionamento ou migrar entre o SCIM no nível do produto e o SCIM em todo o tenant.
────────────────────────────────────────────────────────────