
O GPT-6 Pro, com tecnologia do GPT-6 Astra, está disponível no ChatGPT para os planos Pro de US$ 100, Pro de US$ 200, Business e Enterprise. O acesso Enterprise também depende das permissões de acesso a modelos do seu ambiente de trabalho seguro. Os planos Plus incluem GPT-6 Astra no ChatGPT Work e Codex.
Observação: o Astra requer a versão 0.153.0 ou mais recente do Codex CLI. Além disso, atualize para a versão mais recente do aplicativo ChatGPT para desktop. Se você não vir o Astra disponível no Chat, Work ou Codex no aplicativo para desktop, atualize o aplicativo clicando em Menu > Verificar atualizações, mesmo que você o tenha atualizado recentemente devido a uma notificação de atualização automática ou clicando no ícone de atualização na barra lateral.
Observação: Este recurso está disponível no momento apenas para Enterprise, Edu e ChatGPT for Teachers.
Visão geral
O Controle de acesso baseado em funções (RBAC) permite que os proprietários do Ambiente de trabalho seguro criem funções personalizadas com permissões específicas e as atribuam diretamente a usuários ou grupos no Ambiente de trabalho seguro do ChatGPT. Um usuário pode receber permissões tanto de atribuições diretas de funções quanto da participação em grupos.
As configurações do Ambiente de trabalho seguro definem o padrão das permissões qualificadas. Uma função personalizada é um conjunto reutilizável de permissões que os proprietários podem atribuir diretamente aos membros ou por meio de grupos. Um membro pode ter mais de uma função personalizada.
Nas permissões qualificadas, uma função personalizada pode usar Padrão para herdar a configuração do Ambiente de trabalho seguro, Ativado para permitir explicitamente o acesso ou Desativado para negar o acesso por meio dessa função. Quando um membro tem várias funções personalizadas, as permissões são combinadas de forma cumulativa: o acesso concedido por uma função continua disponível mesmo que outra esteja definida como Desativado.
O Modo de bloqueio é avaliado separadamente e pode restringir ainda mais os recursos com acesso à rede. O tipo de licença, o plano e a qualificação do produto do membro continuam valendo.
Quem pode configurar os ajustes e as permissões de RBAC?
Os proprietários do Ambiente de trabalho seguro podem criar, excluir, atribuir e remover funções personalizadas, além de gerenciar os padrões de permissão de todo o Ambiente de trabalho seguro. Os administradores do Ambiente de trabalho seguro podem visualizar ou atualizar funções existentes nas interfaces de administração compatíveis, mas não podem criar, excluir, atribuir ou remover funções personalizadas. Membros e visualizadores de análises não podem gerenciar as configurações de RBAC de todo o Ambiente de trabalho seguro.
Há alguma restrição geográfica?
Este recurso está disponível em todos os países compatíveis.
A configuração do RBAC está disponível na Web, em dispositivos móveis e no desktop?
A configuração do RBAC está disponível na Web. No ChatGPT, acesse Configurações do Ambiente de trabalho seguro > Permissões e funções ou use os controles de funções e permissões no Console de Administração.
O que estamos lançando e quais recursos estão incluídos no lançamento?
Proprietários do workspace terão a funcionalidade RBAC em chatgpt.com/admin/settings, onde poderão:
Definir uma função padrão para membros que não tenham uma ou mais Funções personalizadas atribuídas.
Criar funções personalizadas com permissões granulares que substituem a função padrão do workspace.
Atribuir uma ou várias Funções personalizadas a Grupos.
Visualizar e gerenciar Funções personalizadas em uma aba centralizada.
Quais permissões posso configurar com o RBAC?
Você pode controlar o acesso aos principais recursos do ChatGPT com o RBAC. Para conferir a lista completa de opções disponíveis, acesse Configurações do Ambiente de trabalho seguro > Permissões & funções.
Os estados de permissão disponíveis variam. As permissões qualificadas de funções comuns usam Padrão, Ativado e Desativado. Algumas permissões, incluindo determinados controles do Work e de plugins, podem continuar tendo apenas as opções Ativado e Desativado.
Acesso a modelos
Os proprietários do Ambiente de trabalho seguro podem controlar quais modelos qualificados os membros podem usar, no nível do Ambiente de trabalho seguro ou por meio de funções personalizadas. Uma função não pode disponibilizar um modelo se o Ambiente de trabalho seguro não estiver qualificado para usá-lo. Escolher um modelo inicial ou padrão não concede acesso.
Nos Ambientes de trabalho seguros qualificados do ChatGPT Enterprise e Edu, o GPT-6 Astra vem desativado por padrão no lançamento. O acesso ao Astra deve ser configurado separadamente. As configurações anteriores de Acesso antecipado a modelos não são mantidas. Revise todas as funções atribuídas a um membro, pois uma função que permite o acesso pode mantê-lo ativado mesmo que outra o desative.
Para saber mais sobre o acesso ao Astra, consulte ChatGPT Enterprise e Edu — Modelos & limites.
Funções do Modo de bloqueio
Ambientes de trabalho seguros compatíveis com funções do Modo de bloqueio podem usar o RBAC para criar uma função personalizada para os membros que precisam do Modo de bloqueio. Trate o Modo de bloqueio como uma configuração de segurança no nível da função, e não como uma única opção de permissão.
Quando um membro recebe uma função do Modo de bloqueio, os recursos que usam a rede podem ser limitados, incluindo pesquisa em tempo real na web, pesquisa aprofundada, modo agente, conectividade de rede do Canvas e alguns comportamentos de aplicativos, MCP ou conectores, dependendo das configurações do Ambiente de trabalho seguro.
Antes de atribuir uma função do Modo de bloqueio, verifique quais aplicativos e ações ela permite e confirme se os membros têm as permissões necessárias em cada sistema de origem conectado. O acesso a aplicativos no ChatGPT não substitui as permissões do sistema de origem conectado.
Para saber mais sobre o que muda no Modo de bloqueio, consulte Modo de bloqueio.
Continuaremos adicionando recursos às permissões do RBAC ao longo do tempo.
Observação: você pode controlar o acesso a cada aplicativo separadamente. A interface de um aplicativo não pode ser desativada separadamente.
O que é o RBAC de membros e qual é a diferença em relação às funções atuais?
O RBAC de membros permite que os proprietários do Ambiente de trabalho seguro criem funções personalizadas para controlar o acesso dos usuários finais às ferramentas. Funções existentes, como Membro, Administrador e Proprietário, controlam os direitos de gerenciamento do Ambiente de trabalho seguro.
As funções integradas do Ambiente de trabalho seguro determinam o que cada pessoa pode gerenciar:
Proprietário: gerencia configurações gerais, membros e funções personalizadas do Ambiente de trabalho seguro.
Administrador: gerencia membros, grupos e configurações administrativas compatíveis do Ambiente de trabalho seguro.
Visualizador de análises: consulta as análises disponíveis para essa função.
Membro: usa os recursos permitidos pelo plano, pelo tipo de licença e pelas funções atribuídas.
Um administrador global do locatário não recebe automaticamente uma função em um Ambiente de trabalho seguro do ChatGPT.
Somente proprietários e administradores do Ambiente de trabalho seguro podem criar chaves de administrador. Funções personalizadas não concedem acesso às chaves de administrador, e permissões confidenciais de conformidade exigem um proprietário do Ambiente de trabalho seguro. Para saber mais sobre a configuração e os requisitos de função, consulte: Como gerenciar chaves de administrador no Console de Administração.
Como atribuo funções a pessoas ou grupos?
Em Configurações & Permissões → Funções personalizadas, atribua funções a Grupos criados na aba Grupos ou sincronizados via SCIM. Os usuários herdam permissões das funções de seus Grupos.
Posso criar minhas próprias funções?
Sim. Use Adicionar nova função na aba Funções personalizadas para definir funções com permissões sob medida.
O que é necessário para habilitar o RBAC no meu workspace?
Nada a mais. Ele está disponível para todos os administradores do workspace no painel de administração. Crie ou sincronize Grupos e, em seguida, atribua funções a esses Grupos.
Como o RBAC avalia funções, atribuições e padrões?
As configurações do Ambiente de trabalho seguro definem a base das permissões qualificadas. Em uma função personalizada comum:
Padrão herda a configuração do Ambiente de trabalho seguro.
Ativado concede explicitamente a permissão.
Desativado nega o acesso por meio dessa função.
Um membro pode receber várias funções comuns por meio de atribuições diretas e de grupo. As permissões dessas funções são combinadas de forma cumulativa: se alguma função conceder uma permissão, explicitamente ou herdando uma configuração habilitada do Ambiente de trabalho seguro, o membro manterá o acesso. A configuração Desativado nega o acesso somente por meio dessa função. Se todas as funções aplicáveis estiverem definidas como Desativado, o acesso será negado. Se todas as funções comuns aplicáveis usarem Padrão, será aplicada a configuração do Ambiente de trabalho seguro.
O Modo de bloqueio é um mecanismo de veto separado. Uma atribuição de Modo de bloqueio pode restringir um recurso mesmo quando uma função comum o concede. O tipo de licença do membro e outros requisitos de qualificação do plano ou produto também continuam valendo.
Como configurar o RBAC no seu Ambiente de trabalho seguro
Abra Configurações do Ambiente de trabalho seguro.
Selecione Permissões e funções no painel esquerdo. Proprietários e administradores autorizados do Ambiente de trabalho seguro podem acessar essa área, mas somente os proprietários podem criar, excluir, atribuir ou remover funções personalizadas.
Abra a aba Ambiente de trabalho seguro para conferir as permissões básicas dos membros.
Nas permissões qualificadas, a função personalizada herda a configuração do Ambiente de trabalho seguro quando está definida como Padrão. Uma função definida como Ativado concede a permissão por meio dessa função. Uma função definida como Desativado nega o acesso por meio dessa função, mas o acesso continua disponível se outra função atribuída conceder ou herdar a permissão.
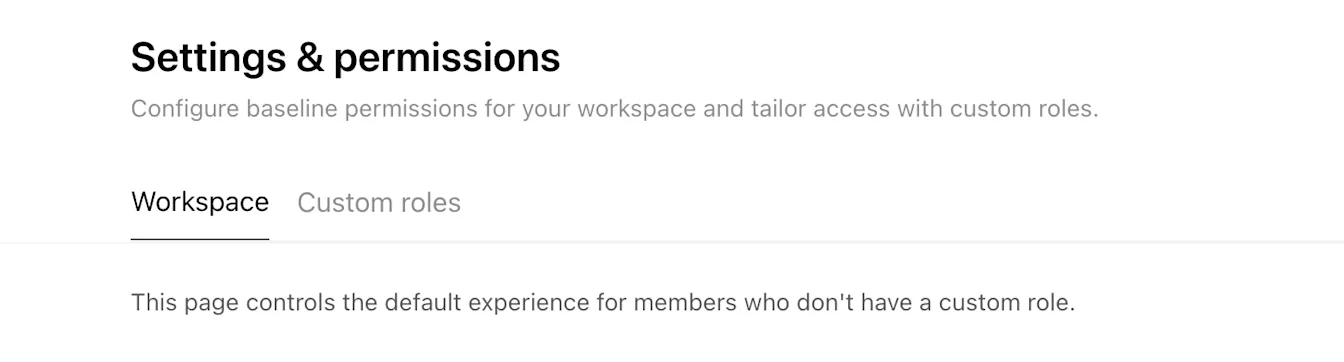
Ao percorrer a página, configure a base do Ambiente de trabalho seguro para as permissões qualificadas.
Para criar uma função personalizada:
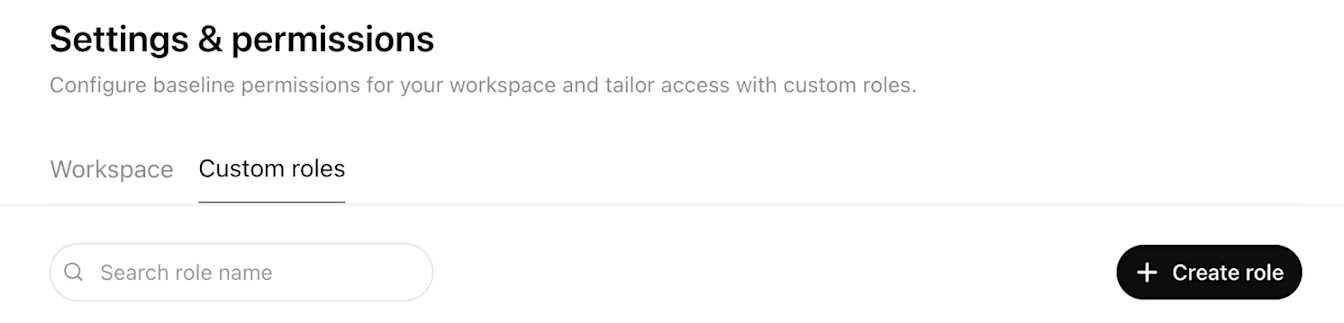
Abra a aba Funções personalizadas.
Selecione Criar função.
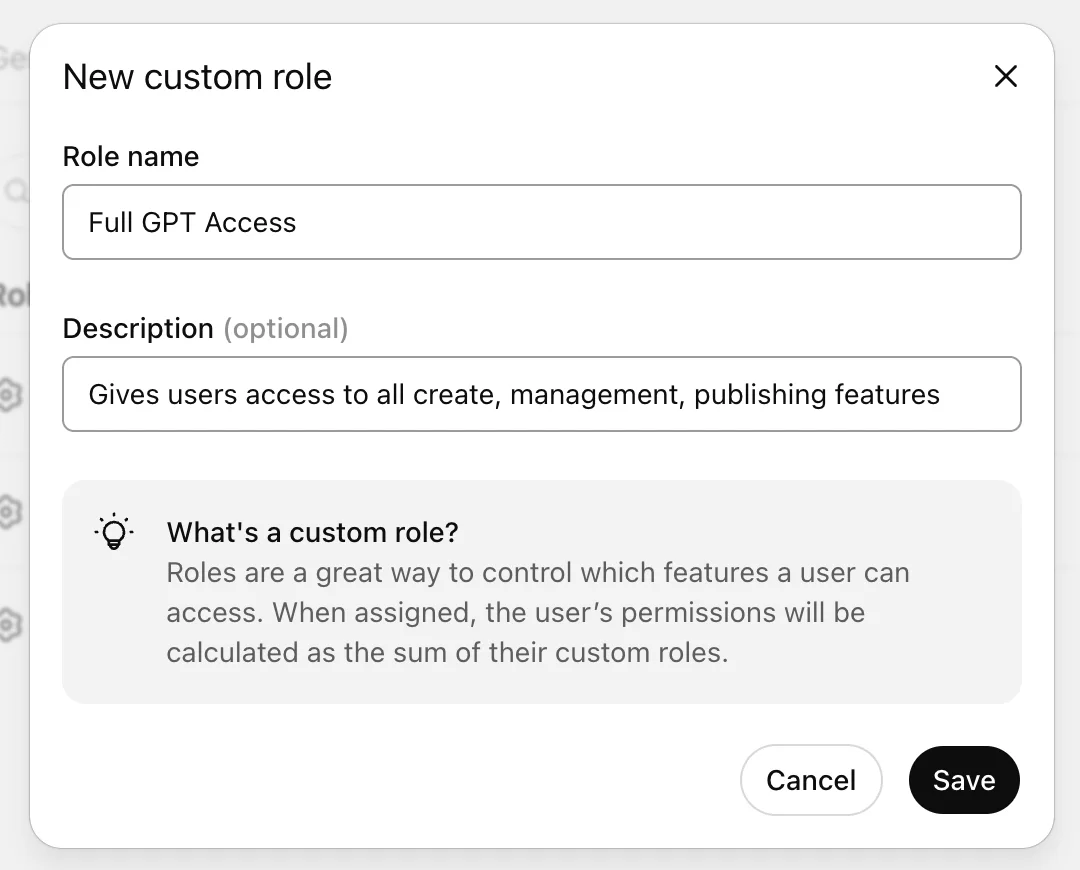
Insira um nome e uma descrição para a função.
Selecione Salvar.
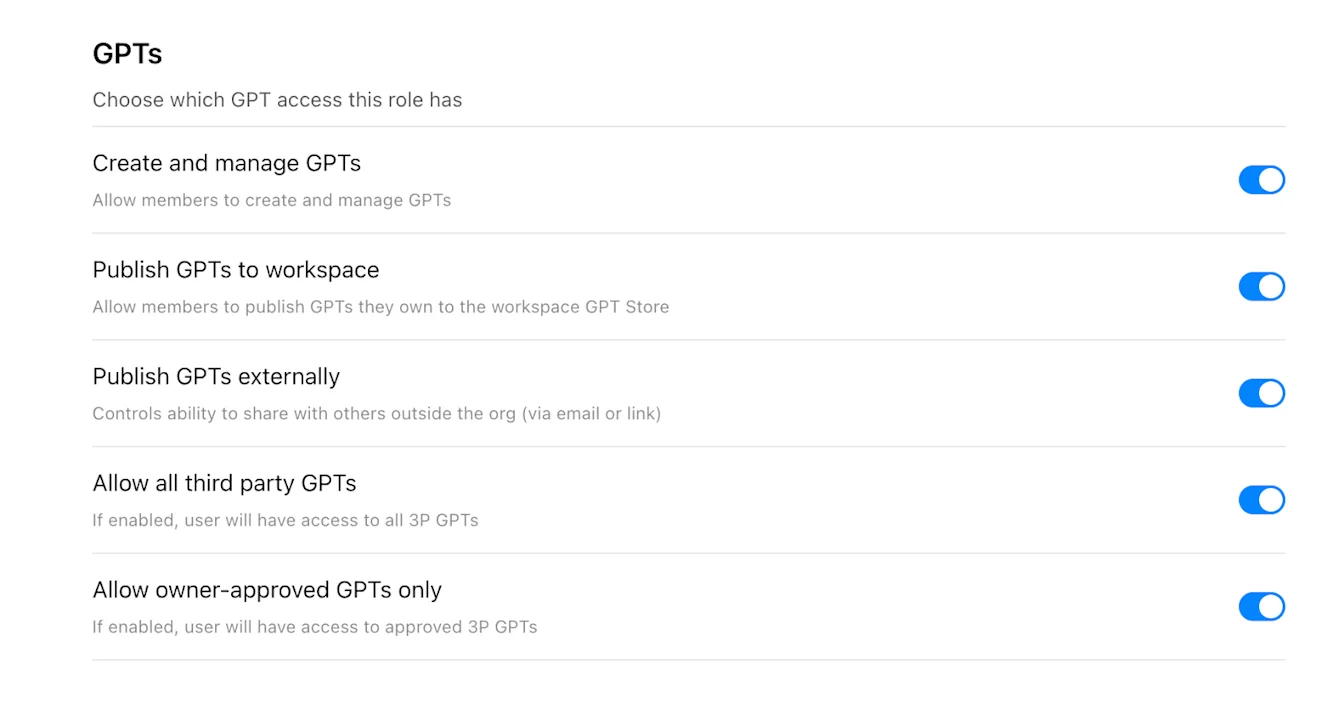
Na página de permissões da função personalizada, escolha Padrão, Ativado ou Desativado para cada permissão qualificada. As permissões de dois estados continuam usando Ativado ou Desativado.
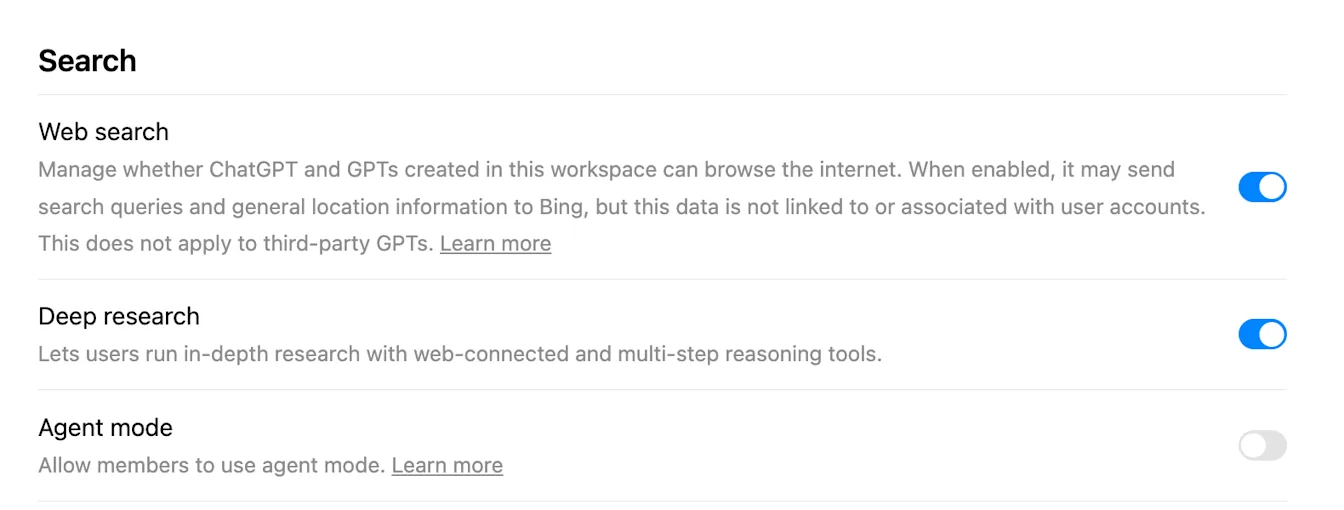
Para atribuir a função a grupos:
Abra Atribuições de função na parte superior da página da função personalizada.
Selecione + Adicionar.
Escolha um ou mais grupos.
Selecione Concluído.
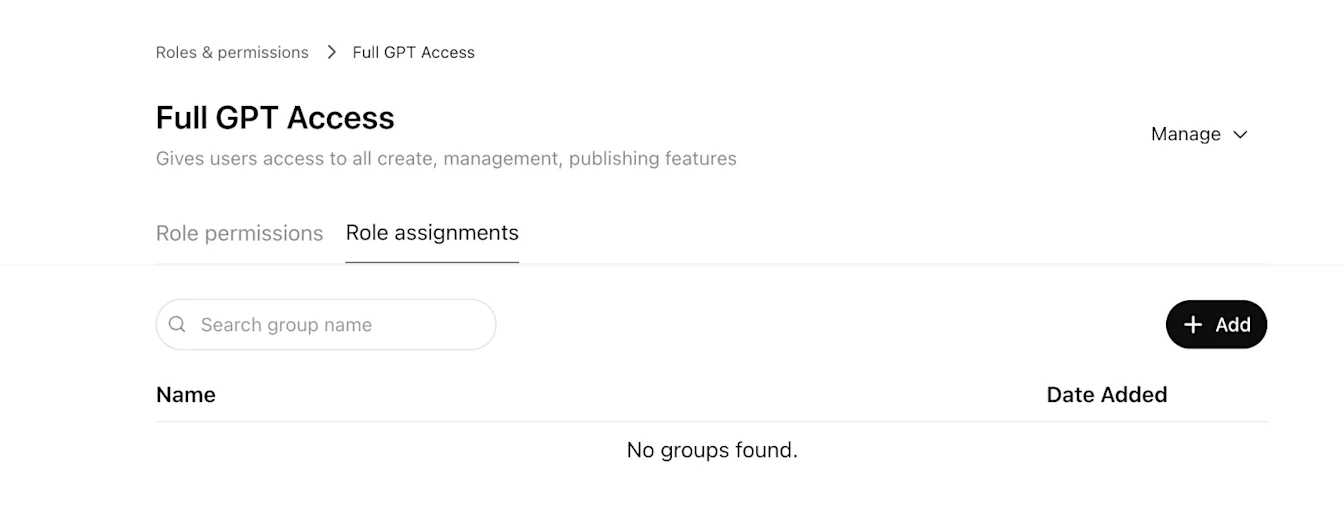
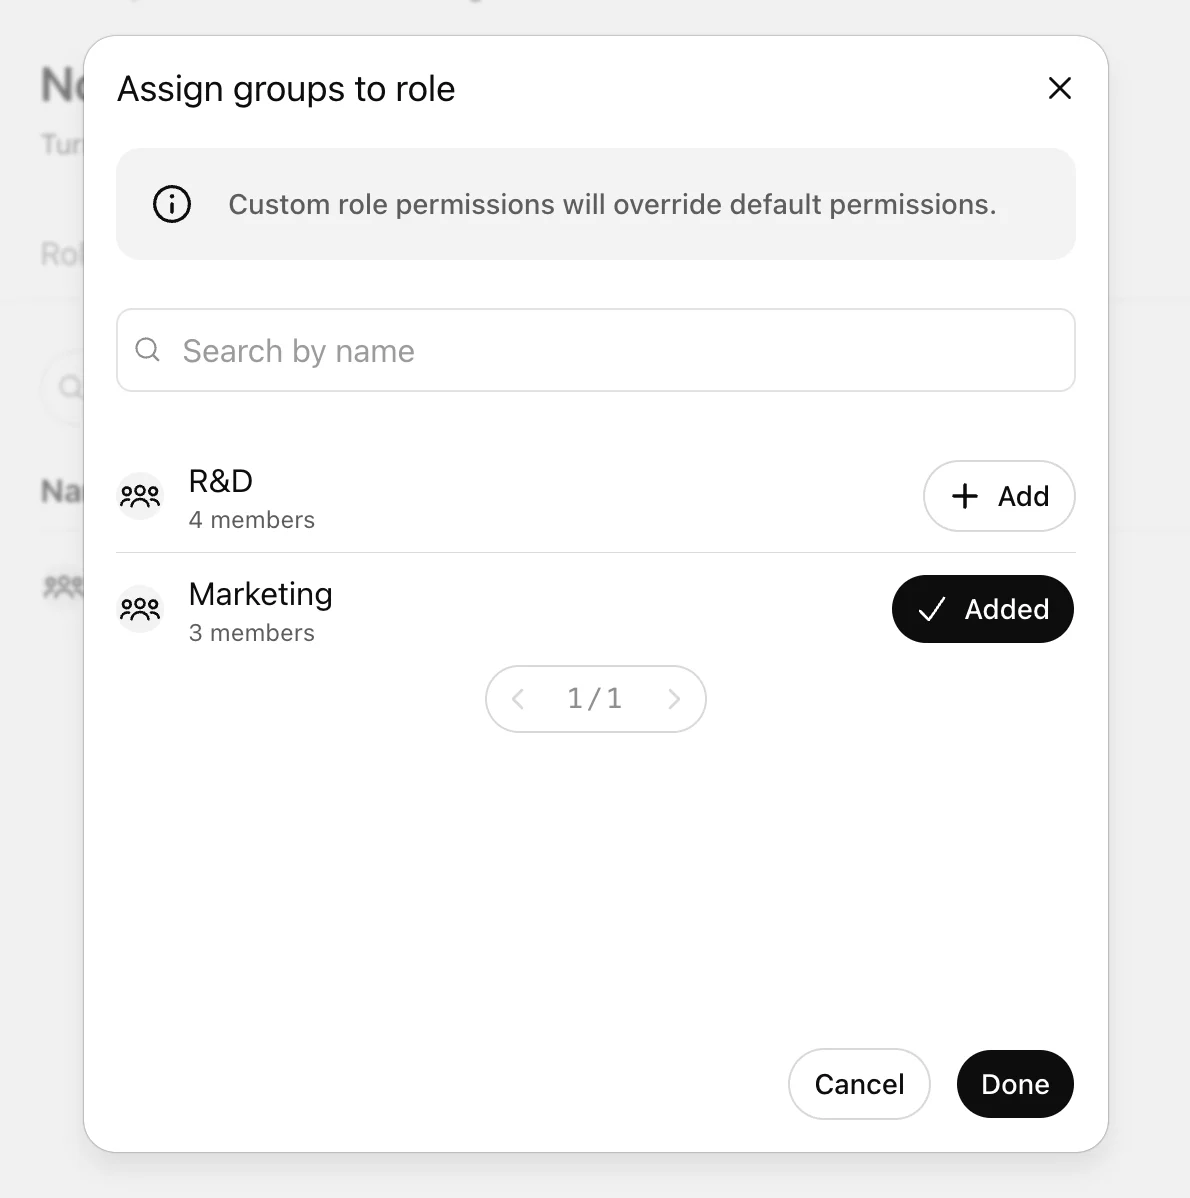
Os membros do grupo recebem as permissões atualizadas depois que a alteração entra em vigor. As alterações podem levar até 5 minutos para entrar em vigor.
Exemplos
Uma função comum herda a configuração do Ambiente de trabalho seguro
Se Pesquisa na Web estiver definida como Ativado no Ambiente de trabalho seguro e a única função personalizada comum do membro usar Padrão, ele herdará Ativado.
Uma função está Desativada e outra está Ativada
Se uma função comum definir Pesquisa na Web como Desativado e outra definir como Ativado, o acesso será permitido porque as permissões das funções comuns são combinadas de forma cumulativa.
Todas as funções comuns aplicáveis estão desativadas
Se todas as funções comuns aplicáveis definirem Pesquisa na Web como Desativado, o membro não receberá acesso pelo RBAC comum, mesmo que o valor básico do Ambiente de trabalho seguro seja Ativado.
O Modo de bloqueio é aplicado
Se uma função comum conceder um recurso que usa a rede, mas o membro também tiver uma função do Modo de bloqueio que o restrinja, a restrição do Modo de bloqueio será aplicada.
Perguntas frequentes
Os grupos são obrigatórios para o RBAC?
Não. As funções podem ser atribuídas por meio de grupos. Onde houver suporte, também é possível atribuí-las diretamente. Os grupos continuam sendo a maneira recomendada de gerenciar o acesso em grande escala.
Quanto tempo as alterações de RBAC levam para serem aplicadas?
As alterações podem levar até 5 minutos para entrar em vigor.
O RBAC substitui o tipo de licença de um membro?
Não. O RBAC controla as permissões dos recursos dentro do acesso permitido pelo tipo de licença do membro e pelo plano do Ambiente de trabalho seguro.
E se uma permissão tiver apenas Ativado e Desativado?
Alguns controles não são compatíveis com Padrão. Para esses controles, defina explicitamente Ativado ou Desativado no Ambiente de trabalho seguro e nas funções relevantes.