Visão geral
Enterprise Key Management (EKM) permite criptografar o conteúdo de clientes na OpenAI usando chaves gerenciadas por um sistema externo de gerenciamento de chaves (KMS). Esse recurso está disponível tanto para o ChatGPT Enterprise quanto para a API.
A OpenAI oferece suporte à criptografia Bring Your Own Key (BYOK) com contas externas em AWS KMS, Google Cloud (GCP), Azure Key Vault e Oracle Cloud Infrastructure (OCI) Vault.
Como funciona a criptografia EKM da OpenAI
Fluxo principal
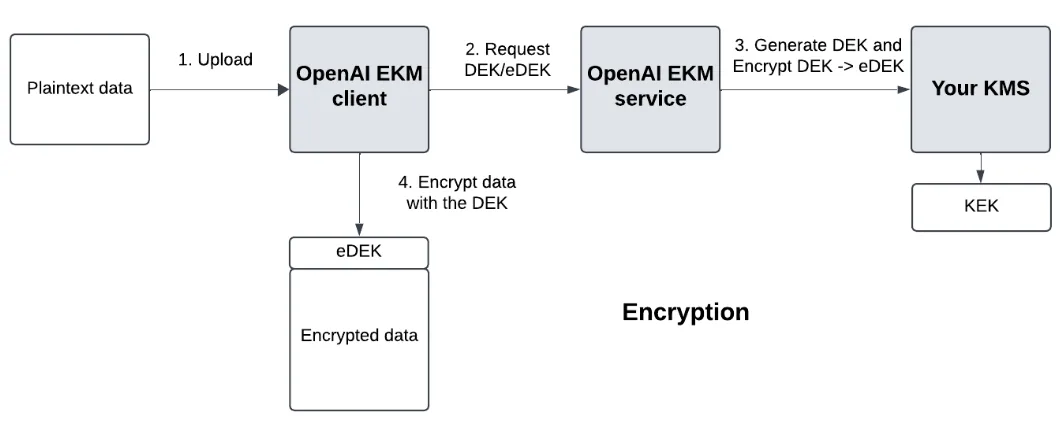
Uma Chave de Criptografia de Dados (DEK) é gerada para o seu provedor de nuvem.
O KMS da sua nuvem gerencia uma Chave Mestra de Criptografia (KEK), armazenada na própria nuvem ou externamente. A implementação é de sua responsabilidade.
A OpenAI solicita ao provedor de nuvem a criptografia da DEK para gerar uma DEK criptografada (eDEK). Se a KEK estiver armazenada externamente, o provedor realiza uma etapa adicional para acessar esse armazenamento externo, sem exposição desse processo à OpenAI.
Criptografia
Durante a criptografia, os dados são criptografados com a DEK, e a eDEK é armazenada como metadado no arquivo.
Descriptografia
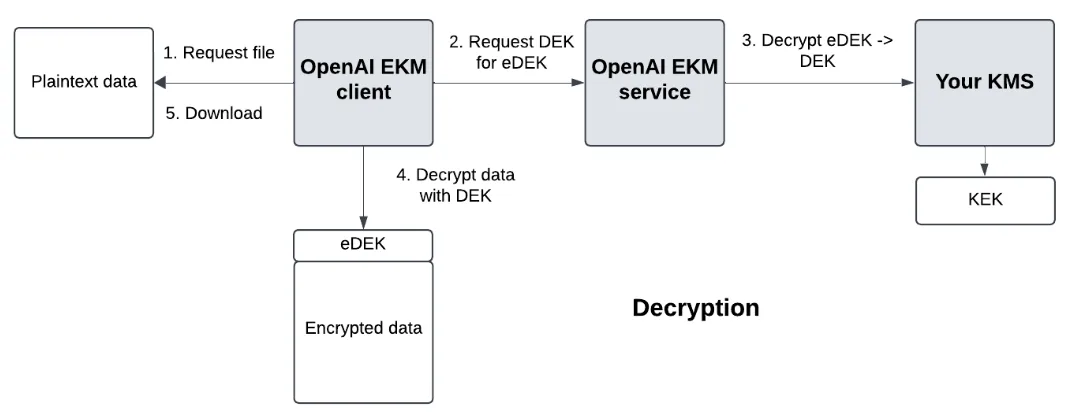
Durante a descriptografia, a OpenAI solicita que o eDEK seja convertido pelo KMS na nuvem em um DEK. Em seguida, o DEK é usado para descriptografar os dados.
Termos-chave
Chave de Criptografia de Dados (DEK): chave usada para criptografar os dados.
Chave de Criptografia de Dados Criptografada (eDEK): versão criptografada da DEK, gerada pelo KMS
Key Encryption Key (KEK): chave mestra gerenciada fora dos sistemas da OpenAI, usada para criptografar a DEK (gerando a eDEK) e descriptografar a eDEK (restaurando a DEK). Esta chave permanece sempre fora dos sistemas da OpenAI.
Requisitos gerais para a implementação
No provedor de nuvem
Crie uma chave do KMS usando AWS, Azure, GCP ou OCI Vault (somente para projetos de API).
Crie uma política personalizada com permissões limitadas de criptografia e descriptografia no KMS
Configure o acesso da OpenAI usando uma política de confiança da AWS, uma identidade de carga de trabalho do GCP, uma entidade de serviço do Azure ou uma política de IAM entre locatários da OCI.
Atribua à OpenAI uma função com permissões limitadas para acessar o KMS
Nas plataformas da OpenAI
ChatGPT Enterprise
Crie um workspace sandbox do ChatGPT para fins de teste.
API
Registre sua chave e crie um projeto de teste por meio da API de gerenciamento. Siga o guia de integração do seu provedor abaixo.
Funções específicas por provedor
Para AWS, a OpenAI vai:
Executar AssumeRole com um ExternalID
Para GCP, a OpenAI vai:
Acessar o endpoint STS a partir de uma conta GCP da OpenAI
Use o token de acesso do GCP para chamar operações de encrypt e decrypt no seu KMS.
Para Azure, a OpenAI vai:
Solicitar um token de acesso para o cofre no seu tenant do Azure
Use esse token para realizar operações de criptografia e descriptografia no Key Vault.
Para OCI, a OpenAI vai:
Usar a identidade de produção de OCI para criptografar e descriptografar com a chave AES permitida pela sua política entre locatários.
Informações fornecidas pela OpenAI
Autenticação
É necessário reconhecer os tokens de identidade federada da OpenAI na AWS e no GCP. No Azure, é necessário reconhecer o ID do aplicativo da OpenAI no registro de aplicativos. Para a OCI, é necessário reconhecer o locatário da OpenAI e o grupo EKM de produção.
Resumo dos parâmetros de autenticação
| Principal da OpenAI na AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID da conta de serviço do GCP da OpenAI | 105900137572174660365 |
| ID do aplicativo da OpenAI no Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Locatário da OpenAI na OCI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Grupo EKM de produção da OpenAI na OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Informações necessárias durante a implementação, de acordo com o provedor de nuvem
Para AWS, configure uma política de confiança que reconheça a entidade principal da AWS da OpenAI listada acima.
Para GCP, configure uma identidade de carga de trabalho que reconheça a conta de serviço do GCP da OpenAI listada acima.
Para Azure, crie uma entidade de serviço no seu locatário do Azure para o registro de aplicativo da OpenAI:
Use o ID do cliente do aplicativo da OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Crie a entidade de serviço enviando uma solicitação POST para o endpoint servicePrincipals do Microsoft Graph.
Para OCI, conceda a este grupo de produção acesso a partir do locatário da OpenAI usando uma política com escopo definido para seus recursos. Para ver a política, consulte: Configuração do OCI Vault para gerenciamento de chaves empresariais.
Autorização
É necessário criar uma política que permita que a identidade da OpenAI tenha acesso limitado ao KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTRestrinja o escopo aos OCIDs completos do cofre e da chave AES. |
Outro
No Azure, no campo Key type (tipo de chave ou algoritmo de criptografia), selecione RSA, não EC.
Informações necessárias para a OpenAI
Siga as instruções neste documento para registrar seu KMS com a OpenAI. Segue um resumo dos parâmetros que você precisará fornecer.
| AWS | GCP | Azure | OCI | |
| Relacionado à autenticação | Tenant ID | |||
| Relacionado ao KMS | KMS ARN (exemplo: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID do projeto KMS (exemplo: adjective-noun-12345) Nome do key ring do KMS Nome da chave do KMS Localização da chave do KMS (exemplo: us-east1) | Vault URI (exemplo: https://your-vault-name.vault.azure.net/) Nome da chave | Nome completo da região (exemplo: us-ashburn-1)OCID completo do cofreOCID completo da chave AES-256 |
Para OCI, a chave precisa ter uma tag openai_organization_id de formato livre cujo valor corresponda ao ID da sua organização da OpenAI. Registre-o com o tipo: "oci" e a finalidade: "ekm". Não inclua key_version_ocid.
Depois de registrar o KMS na OpenAI, siga as instruções na documentação para ativar a configuração de EKM em um projeto de API. Crie um novo projeto de API da OpenAI para fins de teste.
Guias de implementação específicos por provedor
Para orientações passo a passo, consulte os links abaixo. Esses materiais focam nos requisitos de integração com a OpenAI e não abrangem todo o ambiente
Recursos não compatíveis com EKM ativado
Os seguintes recursos não estão disponíveis quando o EKM está habilitado:
Funcionalidades que não estão geralmente disponíveis, incluindo funcionalidades em beta ou alfa.