
Prezentare generală
Sistemul pentru gestionarea identității între domenii (SCIM) sincronizează utilizatorii și grupurile din furnizorul dvs. de identitate. SCIM gestionează alocarea, iar autentificarea unică (SSO) gestionează modul în care se autentifică utilizatorii. Puteți configura SCIM independent de SSO.
Verificați disponibilitatea și alegeți domeniul de alocare
Opțiunile depind de produsele și abonamentul dvs., de conexiunile existente la directoare și de rolul de administrator.
| Domeniul SCIM | Produse sau abonamente eligibile | Administrator necesar | Unde se gestionează |
|---|---|---|---|
| La nivel de entitate găzduită | Entitățile găzduite eligibile, inclusiv cele care folosesc exclusiv publicitatea, pot atribui spații de lucru ChatGPT și conturi de publicitate acceptate. Entitățile găzduite Enterprise și Edu pot atribui și organizații din Platforma API. | administrator global | Consola de administrare. |
| Spațiu de lucru ChatGPT | Spații de lucru ChatGPT Enterprise sau Edu eligibile. | proprietarul spațiului de lucru | Spațiul de lucru selectat. |
| Organizație API | Organizații API eligibile, cu un abonament de facturare Custom sau Unlimited acceptat. | proprietarul organizației API | Platforma API. |
| Indisponibil | Abonamente ChatGPT Business independente și ChatGPT pentru profesori; folosiți o altă metodă de integrare acceptată. | proprietarul sau administratorul spațiului de lucru | Spațiul de lucru ChatGPT relevant. |
Un abonament ChatGPT Business independent și ChatGPT pentru profesori nu includ SCIM. SCIM la nivel de entitate găzduită necesită cel puțin un domeniu verificat și un spațiu de lucru ChatGPT Enterprise eligibil, un spațiu de lucru ChatGPT Edu eligibil sau un cont de publicitate eligibil. Un spațiu de lucru Business poate fi inclus numai dacă aceeași entitate găzduită are și un spațiu de lucru ChatGPT Enterprise eligibil, iar spațiul Business este disponibil în secțiunea Acces la produse. Crearea automată a conturilor este separată de SCIM, nu necesită SSO și nu sincronizează utilizatorii și grupurile din director.
Pentru configurarea spațiului de lucru ChatGPT Business și limitele abonamentului, consultați: Configurarea autentificării unice pentru ChatGPT Business.
Pentru angajații care folosesc deja un cont ChatGPT personal, consultați: Integrarea angajaților cu conturi ChatGPT existente.
Alege SCIM la nivelul entității găzduite sau al produsului
SCIM la nivelul entității găzduite permite provizionarea în spațiile de lucru ChatGPT și conturile de reclame compatibile. Entitățile găzduite Enterprise și Edu permit și provizionarea în organizațiile API prin atribuirea grupurilor sincronizate. Conexiunile existente la nivel de produs continuă să gestioneze un singur spațiu de lucru ChatGPT eligibil sau o singură organizație API eligibilă.
Dacă spațiul tău de lucru ChatGPT îți oferă posibilitatea de a alege:
Opțiunea Folosește SCIM doar pentru acest spațiu de lucru creează o conexiune specifică spațiului de lucru.
Opțiunea Păstrează posibilitatea de extindere la alte produse deschide configurarea la nivelul entității găzduite în Consola de administrare.
Utilizarea Consolei de administrare nu impune înlocuirea unei conexiuni SCIM existente la nivel de produs. Conexiunile SCIM la nivelul entității găzduite și cele la nivel de produs pot fi activate simultan. Totuși, nu poți modifica o atribuire de Acces la produse la nivelul entității găzduite pentru un spațiu de lucru ChatGPT sau o organizație API cât timp resursa respectivă are SCIM activat la nivel de produs. Coordonează orice migrare cu echipa OpenAI responsabilă de contul tău înainte de a modifica o conexiune funcțională.
Înainte de a modifica nivelul de aplicare, verifică utilizatorii, grupurile, atribuirile de produse și rolurile existente. Coordonează orice migrare cu echipa OpenAI responsabilă de contul tău. Nu șterge o conexiune funcțională pentru a rezolva o eroare de configurare.
SCIM la nivelul entității găzduite poate sincroniza adresa de e-mail principală a unui utilizator gestionat cu contul său OpenAI existent dacă atât domeniul adresei actuale, cât și cel al adresei noi sunt verificate pentru entitatea găzduită căreia îi aparține directorul.
Conectează un director al entității găzduite
Un administrator global poate folosi Consola de administrare pentru a conecta un director comun, la nivelul entității găzduite, pentru spațiile de lucru Enterprise sau Edu și conturile de reclame eligibile. Entitățile găzduite Enterprise și Edu pot folosi acest director și pentru a atribui grupuri sincronizate organizațiilor API. Înainte de a începe, verifică cel puțin un domeniu pentru aceeași entitate găzduită. Conturile de reclame individuale nu au directoare SCIM separate.
Autentifică-te în Consola de administrare ca administrator global.
Selectează entitatea găzduită OpenAI corectă și deschide Setări globale.
Selectează Acces, apoi deschide Director.
Selectează Activează sincronizarea directorului (SCIM).
Configurează aplicația furnizorului de identitate folosind valorile afișate pentru această entitate găzduită.
Atribuie unul sau două grupuri ori utilizatori de test cu nume clare în furnizorul tău de identitate.
Revino la Director și verifică dacă starea conexiunii devine Activă.
Configurarea inițială poate dura până la 5 minute. Dacă configurarea este incompletă, selectează Continuă configurarea. Selectează Anulează configurarea doar dacă intenționezi să renunți la conexiunea nefinalizată.
Consultă starea conexiunii și evenimentele recente din director pentru a verifica conexiunea sau a investiga absența unui utilizator ori a unui grup. Pentru a verifica atribuirile grupurilor, deschide Gestionează directorul și selectează Gestionează accesul la produse.
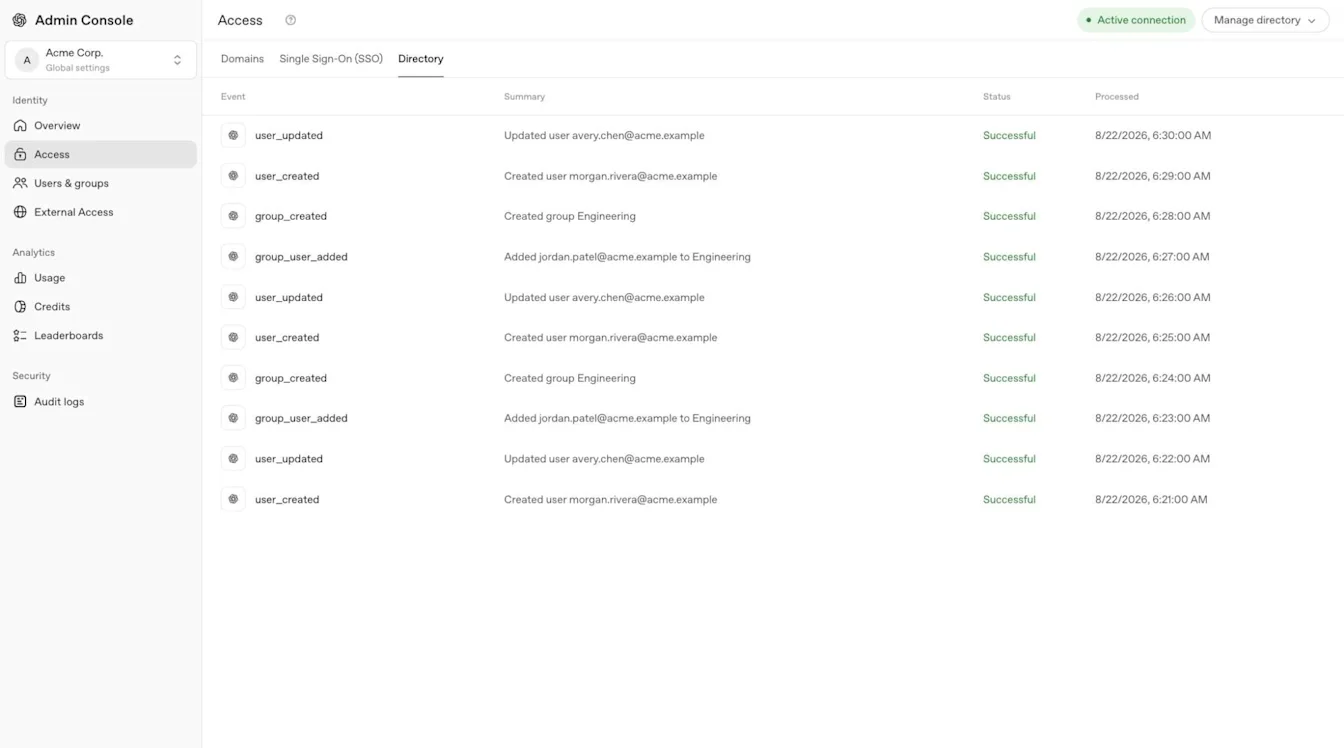
În funcție de furnizorul tău de identitate, SSO și SCIM pot folosi aceeași aplicație sau pot necesita aplicații separate. Urmează instrucțiunile specifice furnizorului și nu reutiliza valorile conexiunii unui alt spațiu de lucru sau ale unei alte organizații API.
Integrările compatibile pot include Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin și Rippling. Opțiunile suplimentare SCIM personalizate sau bazate pe SFTP depind de integrările disponibile pentru entitatea ta găzduită.
Conectați directorul unui spațiu de lucru ChatGPT
Conectați-vă ca proprietar al unui spațiu de lucru Enterprise sau Edu eligibil.
Deschideți Setările spațiului de lucru, apoi selectați Identitate și acces.
Găsiți Sincronizarea directorului (SCIM) și selectați Activați sincronizarea directorului.
Dacă apare o opțiune, selectați Folosiți SCIM numai pentru acest spațiu de lucru.
Finalizați configurarea specifică furnizorului și atribuiți utilizatorii sau grupurile dorite.
Confirmați că utilizatorii sau grupurile sincronizate apar în spațiul de lucru selectat.
Dacă setările directorului spațiului de lucru sunt doar în citire, selectați Consola cloud ↗ când apare și solicitați unui administrator global să gestioneze conexiunea la nivelul entității în Consola de administrare.
Conectați un director al organizației API la nivel de produs
Conectați-vă la Platforma API ca proprietar al unei organizații API eligibile.
Selectați organizația API corectă și deschideți setările Identitate.
Începeți configurarea disponibilă pentru sincronizarea directorului.
Configurați aplicația furnizorului de identitate folosind valorile organizației API respective.
Atribuiți utilizatorii sau grupurile vizate în furnizorul dvs. de identitate.
Confirmați că utilizatorii invitați se alătură organizației API corecte.
Acești pași configurează în Platforma API o conexiune SCIM pentru API la nivel de produs. Pentru SCIM la nivel de entitate găzduită, atribuiți grupuri sincronizate organizațiilor API prin Acces la produse în Consola de administrare. Dacă setările de identitate API nu sunt disponibile, solicitați proprietarului organizației API sau echipei dvs. de cont OpenAI să confirme eligibilitatea și configurația.
Membrii organizației API, proiectele, facturarea și rolurile specifice API rămân gestionate în Platforma API.
SCIM pentru organizații API poate sincroniza și grupuri din furnizorul dvs. de identitate. Gestionați grupurile respective și atribuiți rolurile API acceptate în Platforma API.
Atribuiți grupuri sincronizate și acces la produse
În Consola de administrare, deschideți Setări globale pentru entitatea găzduită, apoi selectați Utilizatori și grupuri > SCIM Grupuri.
Selectați grupul sincronizat.
Sub Acces la produse, selectați Configurați accesul sau deschideți atribuirea existentă.
Selectați un spațiu de lucru ChatGPT, o organizație API sau un cont de publicitate acceptat.
Verificați resursa, atribuirile existente și informațiile disponibile despre roluri.
Selectați Salvați.
Deschideți spațiul de lucru sau contul de publicitate selectat ori examinați grupul API în Platforma API. Confirmați că grupul apare. Dacă lipsește un membru nou al spațiului de lucru ChatGPT, verificați invitațiile în așteptare.
Atribuirea unui grup sincronizat unui spațiu de lucru ChatGPT creează un grup corespunzător în spațiul de lucru. Dacă o persoană nu este deja membră a spațiului de lucru, OpenAI creează o invitație cu rolul Membru.
Persoana se alătură grupului din spațiul de lucru după ce acceptă invitația. În funcție de setările spațiului de lucru, este posibil ca invitația să nu genereze un e-mail. Membrii existenți ai spațiului de lucru își păstrează rolul și tipul actual de licență.
Puteți atribui același grup sincronizat mai multor spații de lucru ChatGPT, organizații API și conturi de publicitate acceptate. Atribuiți separat fiecare resursă; accesul la una nu acordă acces la alta.
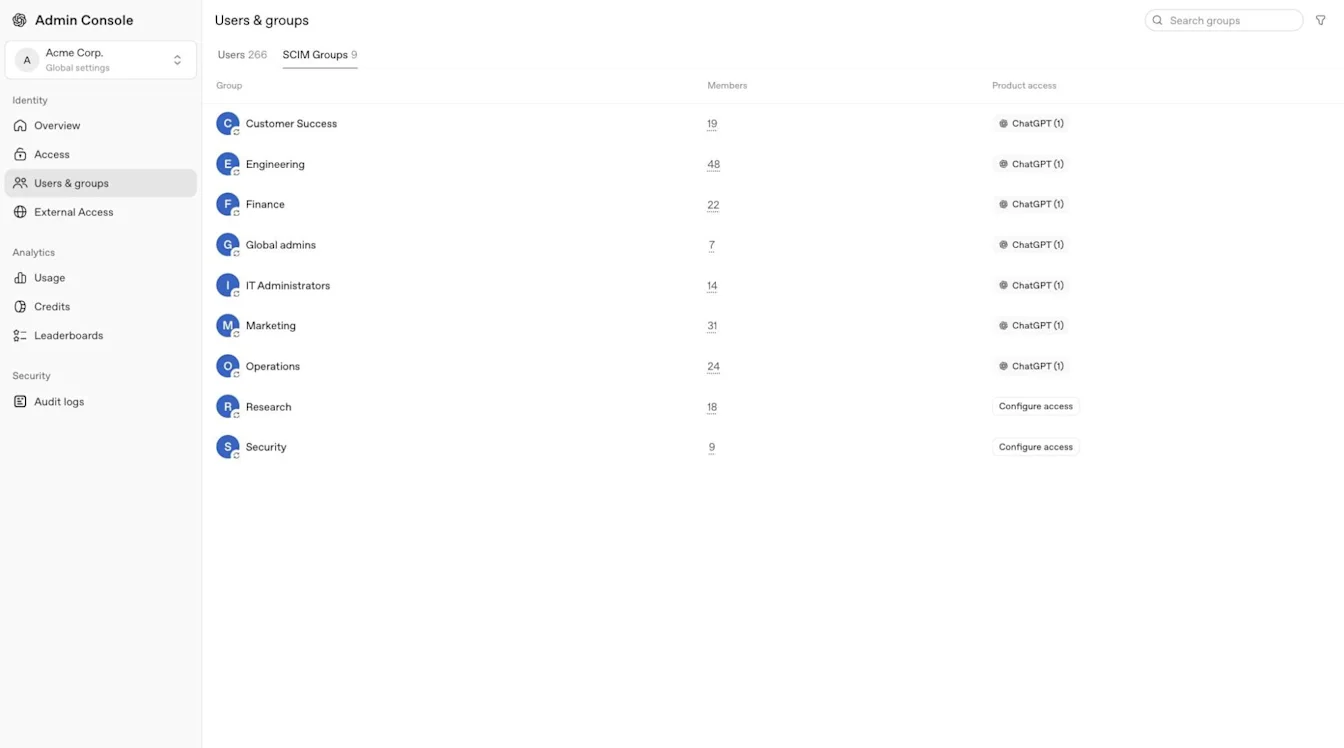
Editorul Acces la produse acceptă spații de lucru ChatGPT și conturi de publicitate, precum și organizații API pentru entitățile găzduite Enterprise și Edu. Acesta nu atribuie rolul de proprietar al spațiului de lucru ChatGPT sau roluri personalizate în spațiul de lucru ChatGPT. Verificați rolurile contului de publicitate în contul selectat și configurați rolurile personalizate în spațiul de lucru ChatGPT selectat.
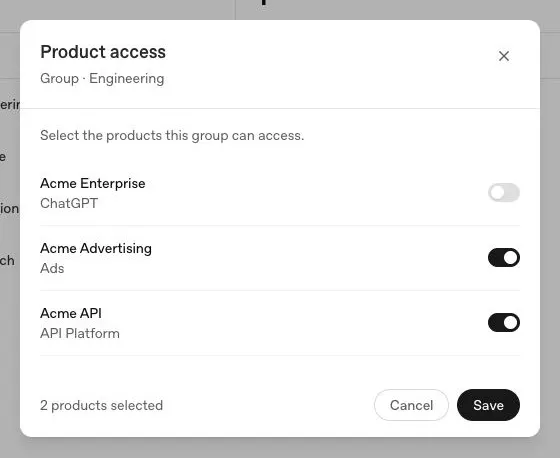
Verificați permisiunile existente înainte de a extinde accesul. Este posibil ca un grup sincronizat să aibă deja acces la un spațiu de lucru ChatGPT, o organizație API sau un cont de publicitate. Folosiți rolul necesar cu cele mai puține privilegii și solicitați unui administrator global să investigheze accesul neașteptat.
Când acordați unui grup sincronizat acces la un cont de publicitate prin Acces la produse, rolul său inițial în cont este Membru. Verificați rolul specific contului și folosiți nivelul minim de acces necesar.
Pentru permisiunile specifice publicității, consultați: Gestionarea identității și a accesului pentru Manager de reclame.
Gestionați accesul la organizațiile API
Atribuirea unui grup sincronizat unei organizații API îi adaugă direct utilizatorii, fără ca aceștia să fie nevoiți să accepte o invitație. SCIM creează apartenențele lipsă la organizație și preia gestionarea apartenențelor existente eligibile. Membrii existenți își păstrează rolul în organizație.
OpenAI creează în organizația API un grup separat, gestionat prin SCIM. Un grup API manual existent cu același nume rămâne separat. Gestionați apartenența la grupul sincronizat în furnizorul de identitate și consultați grupul corespunzător în Platforma API.
SCIM gestionează apartenențele pe care le creează sau le preia. Eliminarea ultimei atribuiri eligibile de grup poate elimina apartenența la organizație, inclusiv una adăugată inițial manual. O altă atribuire eligibilă poate păstra accesul. Apartenențele manuale pe care SCIM nu le-a preluat rămân gestionate separat.
Atribuirea unei organizații API nu acordă acces la toate proiectele API. Verificați separat apartenența la proiecte și permisiunile în Platforma API. Testați cu un grup restrâns și verificați apartenențele existente înainte de a atribui accesul.
Gestionați înregistrările utilizatorilor, invitațiile și grupurile
O înregistrare sincronizată din director nu acordă automat acces la fiecare spațiu de lucru ChatGPT, organizație API sau cont de publicitate. Apartenența la produs, atribuirea grupului, politica de conectare și rolurile specifice produsului se aplică în continuare.
Asociază utilizatorii existenți
Procesul de provizionare identifică un cont OpenAI existent pe baza adresei de e-mail de serviciu configurate pentru acesta. Asigură-te că adresa de e-mail din furnizorul de identitate, adresa invitației și contul OpenAI vizat corespund aceleiași persoane. Configurează furnizorul de identitate să trimită exact o adresă de e-mail principală pentru fiecare utilizator.
Dacă un utilizator sau un grup existent din entitatea găzduită corespunde unei înregistrări sincronizate din director, acesta poate deveni gestionat de furnizorul tău de identitate. Invitațiile și calitățile de membru existente, create manual în spațiile de lucru ChatGPT, nu devin automat gestionate prin SCIM.
Un membru existent al spațiului de lucru se poate alătura unui grup sincronizat din acel spațiu fără a-și modifica actuala calitate de membru, rolul sau tipul de licență. La plecarea unui utilizator din organizație, revocă separat accesul la spațiul de lucru acordat manual.
Actualizează o adresă de e-mail gestionată
SCIM la nivelul entității găzduite poate actualiza adresa de e-mail principală din contul OpenAI existent al unui utilizator. Utilizatorul trebuie să fie deja sincronizat prin directorul entității găzduite respective. Atât domeniul adresei de e-mail actuale, cât și cel al adresei noi trebuie să fie verificate pentru entitatea găzduită care gestionează directorul. Poți modifica o adresă în cadrul unui singur domeniu verificat sau o poți muta între două domenii verificate pentru entitatea găzduită respectivă. O adresă de e-mail secundară sau un alias nu înlocuiește adresa de e-mail principală folosită pentru sincronizare.
Înainte de a face modificarea, asigură-te că noua adresă nu aparține unui alt cont OpenAI. Dacă aparține altui cont, oprește-te și contactează echipa de asistență OpenAI.
Asigură-te că utilizatorul sincronizat existent corespunde contului OpenAI vizat.
Cere unui administrator global să confirme că ambele domenii de e-mail sunt verificate pentru entitatea găzduită căreia îi aparține directorul.
Actualizează adresa de e-mail principală a utilizatorului existent în furnizorul tău de identitate. Păstrează înregistrarea existentă din director și trimite exact o adresă de e-mail principală.
Dacă utilizatorul se autentifică prin SSO, actualizează maparea pentru autentificare astfel încât să folosească aceeași adresă.
Așteaptă finalizarea cu succes a sincronizării și verifică dacă noua adresă de e-mail apare în contul OpenAI existent.
Cere utilizatorului să se autentifice din nou cu adresa actualizată și metoda de autentificare impusă de produs, apoi verifică dacă are acces la produs.
Modificarea adresei de e-mail actualizează contul existent și deconectează utilizatorul. Aceasta nu îmbină conturi OpenAI separate. Modificările adreselor de e-mail prin SCIM la nivelul entității găzduite sunt în continuare supuse condițiilor de eligibilitate ale contului și limitelor de modificare a adresei de e-mail.
Echipa de asistență OpenAI nu poate modifica manual adresa de e-mail a unui cont gestionat prin SCIM la nivelul entității găzduite.
O conexiune SCIM eligibilă la nivelul spațiului de lucru ChatGPT poate actualiza adresa de e-mail a unui membru care a acceptat invitația și este gestionat prin SCIM, dacă modificările adreselor de e-mail sunt activate pentru acel spațiu de lucru. Atât domeniul adresei de e-mail actuale, cât și cel al adresei noi trebuie să fie verificate pentru același spațiu de lucru și entitatea găzduită căreia îi aparține, noua adresă nu trebuie să fie asociată cu un alt cont OpenAI, iar maparea SSO trebuie să folosească adresa actualizată. Actualizează utilizatorul SCIM existent și testează mai întâi pe un singur cont.
SCIM la nivel de produs pentru organizațiile API nu permite în prezent modificarea adresei de e-mail a unui cont OpenAI existent.
Dacă o invitație sincronizată folosește o adresă de e-mail veche sau o actualizare a adresei nu se aplică în contul vizat, nu șterge contul, nu elimina și nu recrea înregistrarea din director, nu trimite o invitație la noua adresă ca înlocuitor și nu deconecta directorul. Aceste acțiuni pot crea un cont OpenAI separat, lăsând proiectele, agenții și istoricul conversațiilor existente asociate contului inițial. Cere administratorului să verifice înregistrarea existentă din director, adresa de e-mail principală, verificarea domeniilor și rezultatul celei mai recente sincronizări. Contactează echipa de asistență OpenAI dacă înregistrările nu corespund, apare un conflict între conturi sau actualizarea rămâne blocată.
Înțelege cum funcționează invitațiile și crearea automată a conturilor
Un utilizator ChatGPT nou provizionat sau un utilizator provizionat printr-o conexiune SCIM pentru API la nivel de produs poate fi nevoit să accepte o invitație înainte de a accesa produsul. SCIM la nivelul entității găzduite adaugă utilizatorii direct în organizațiile API atribuite, fără a necesita acceptarea unei invitații. Unele fluxuri SCIM creează o invitație în așteptare fără a trimite un e-mail. Un membru existent al unui spațiu de lucru ChatGPT nu primește o nouă invitație în spațiul de lucru atunci când utilizatorul corespunzător din entitatea găzduită devine gestionat prin SCIM.
Cere unui proprietar al spațiului de lucru să verifice invitațiile în așteptare. Pentru o invitație manuală, proprietarul poate selecta Retrimite invitația, dacă opțiunea este disponibilă. Invitațiile gestionate prin SCIM nu pot fi retrimise direct; un API poate returna 409 scim_managed_resource. Dacă opțiunea Invită un membru este disponibilă, proprietarul poate introduce din nou aceeași adresă de e-mail fără a modifica rolul sau tipul de licență existent. Contactează echipa de asistență OpenAI dacă invitația rămâne blocată.
Crearea automată a conturilor poate adăuga utilizatori ChatGPT eligibili atunci când se autentifică folosind o adresă de e-mail dintr-un domeniu verificat. Această funcție este separată de SCIM și nu necesită SSO. Dacă spațiul de lucru impune SSO, angajații trebuie în continuare să folosească această metodă pentru autentificare.
Înainte de a configura SCIM, verifică setarea de creare automată a conturilor pentru fiecare spațiu de lucru. Setarea poate fi deja activată când creezi un spațiu de lucru. Dezactiveaz-o dacă intenționezi să gestionezi accesul prin SCIM. Este posibil ca utilizatorii adăugați prin crearea automată a conturilor să nu fie gestionați prin SCIM, astfel că eliminarea lor din furnizorul de identitate nu le revocă neapărat accesul la produse. Verifică utilizarea licențelor, elimină separat utilizatorii negestionați și verifică toate căile de acces la plecarea unui utilizator din organizație.
Pentru setările implicite și opțiunile de control ale spațiului de lucru, consultă: Gestionarea entității găzduite în Consola de administrare.
Gestionați proprietatea, rolurile și vizibilitatea grupurilor
Gestionați apartenența la grupul sincronizat în furnizorul dvs. de identitate. Administratorii spațiului de lucru pot întreține grupuri separate, gestionate manual.
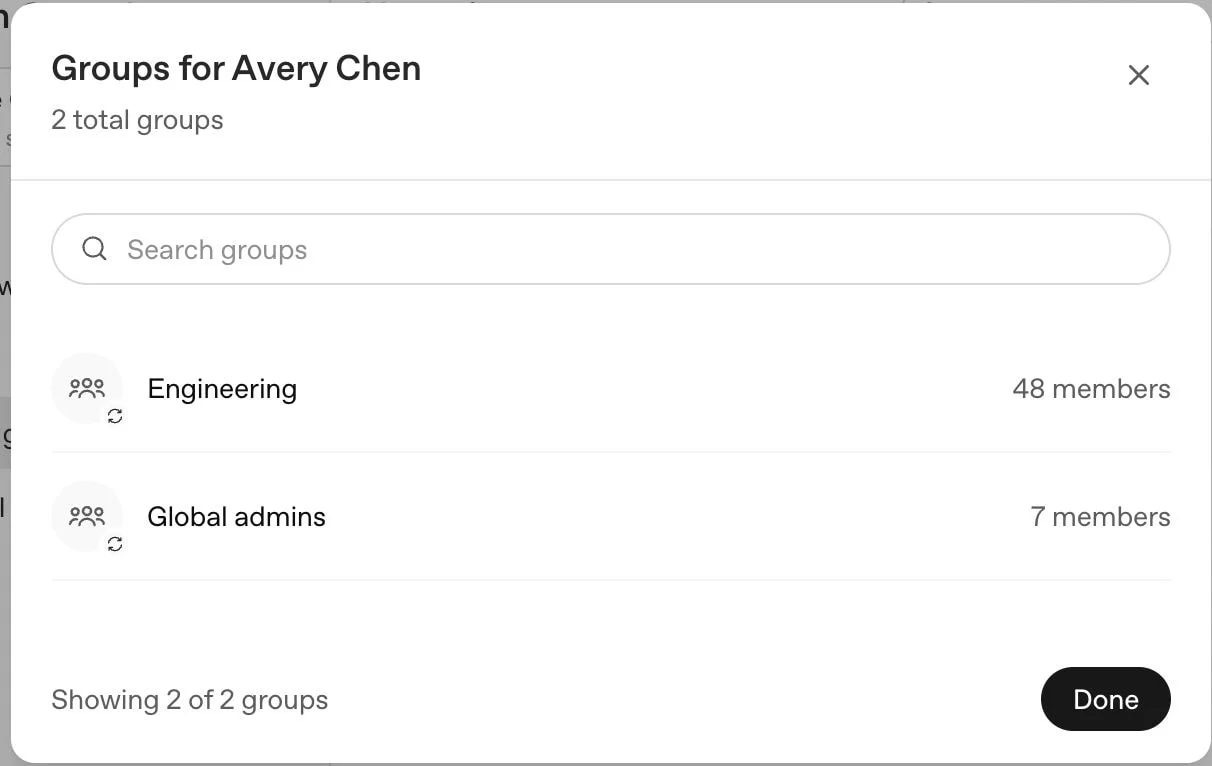
La migrarea unui spațiu de lucru ChatGPT la SCIM la nivel de entitate găzduită, un grup existent al spațiului poate fi preluat dacă numele său coincide exact cu cel al grupului sincronizat. Înainte de a atribui accesul, verificați împreună cu echipa dvs. de cont OpenAI numele de grup duplicate și membrii existenți. Acest comportament ChatGPT nu se aplică grupurilor API manuale.
Dacă redenumiți un grup sincronizat în furnizorul de identitate, grupul sincronizat corespunzător din spațiul de lucru este redenumit.
SCIM la nivel de spațiu de lucru folosește o conexiune separată. În funcție de configurație, un grup sincronizat care are același nume ca un grup manual al spațiului de lucru poate trece apartenența grupului respectiv sub controlul furnizorului de identitate.
Dacă opțiunea este acceptată, proprietarul unui spațiu de lucru poate folosi Permisiuni și roluri în spațiul de lucru ChatGPT selectat pentru a atribui roluri personalizate eligibile. Grupurile sincronizate pot fi folosite și pentru analiza spațiului de lucru, dacă această funcție este disponibilă.
Dacă este disponibilă, opțiunea Poate fi descoperit de utilizatorii spațiului de lucru din setările Identitate și acces ale spațiului stabilește dacă grupurile gestionate prin SCIM apar atunci când utilizatorii partajează GPT-uri sau proiecte. Dezactivarea setării poate ascunde grupurile respective și poate elimina partajările existente cu grupurile la următoarea actualizare a unui GPT sau proiect. Modificarea vizibilității nu oprește sincronizarea și nu elimină grupul. Dacă spațiul de lucru folosește SCIM la nivel de entitate găzduită, iar setările sale de identitate sunt doar în citire, este posibil ca acest control să nu fie disponibil. Întrebați echipa dvs. de cont OpenAI despre opțiunile acceptate.
Testați integrarea și dezactivarea utilizatorilor
Adăugați un utilizator de test la aplicația vizată a furnizorului de identitate sau la grupul atribuit.
Așteptați finalizarea cu succes a sincronizării.
Confirmați că utilizatorul apare în entitatea găzduită sau produsul vizat și că primește doar rolul așteptat.
Eliminați utilizatorul din atribuirea furnizorului sau din grupul de alocare.
Așteptați următoarea sincronizare reușită și confirmați că accesul derivat din grup este eliminat.
Verificați invitațiile directe, celelalte grupuri și rolurile specifice produsului care ar putea menține un acces separat.
Eliminarea unei persoane doar din ChatGPT poate fi temporară dacă furnizorul de identitate continuă să o atribuie. Dezactivarea unui utilizator la furnizor nu elimină întotdeauna atribuirea aplicației. Dezalocarea unui membru al spațiului de lucru ChatGPT nu șterge contul OpenAI sau spațiul de lucru personal al persoanei. După o sincronizare reușită, confirmați că persoana nu mai este membru activ al spațiului de lucru și verificați alocarea licențelor din spațiul respectiv. Dacă persoana rămâne activă, nu poate fi eliminată sau nu își poate redobândi accesul după ce este adăugată din nou, contactați Asistența OpenAI. Păstrarea datelor din spațiul de lucru ChatGPT respectă politica spațiului selectat.
Depanează problemele de sincronizare a directorului
| Problemă | Ce trebuie verificat |
|---|---|
| Configurarea directorului lipsește sau este blocată | Verifică planul, rolul de administrator, entitatea găzduită selectată și dacă SCIM este deja activ la nivelul entității găzduite sau al produsului. Coordonează migrarea înainte de a modifica o conexiune funcțională. |
| Un utilizator sau un grup nu apare | Verifică atribuirile aplicației din furnizorul de identitate, setările de transmitere a grupurilor, entitatea găzduită selectată, evenimentele recente din director și intervalul obișnuit de sincronizare al furnizorului. |
| Un utilizator sincronizat nu poate accesa un produs | Verifică atribuirea de Acces la produse a grupului, invitația sau calitatea de membru în produs, metoda de autentificare necesară și rolul specific produsului. Editorul permite atribuirea spațiilor de lucru ChatGPT și a conturilor de reclame compatibile, precum și a organizațiilor API pentru entitățile găzduite Enterprise și Edu. Pentru o atribuire API, verifică apartenența la grup și la organizație în Platforma API. |
| Un utilizator eliminat are în continuare acces | Verifică atribuirea din furnizorul de identitate, invitațiile directe, celelalte grupuri sincronizate sau manuale și rolurile din fiecare produs. Eliminarea unei căi de acces nu le elimină și pe celelalte. Dacă utilizatorul este încă activ după o sincronizare reușită și nu mai există nicio altă cale de acces, contactează echipa de asistență OpenAI. Nu deconecta directorul pentru a remedia problema unui singur cont. |
| O adresă de e-mail gestionată nu s-a actualizat | Verifică utilizatorul sincronizat existent, adresa de e-mail principală trimisă de furnizorul de identitate, verificarea ambelor domenii de e-mail pentru entitatea găzduită căreia îi aparține directorul și rezultatul celei mai recente sincronizări. O conexiune la nivelul spațiului de lucru ChatGPT necesită și verificarea ambelor domenii pentru acel spațiu de lucru. Contactează echipa de asistență OpenAI dacă actualizarea rămâne blocată. |
| Actualizarea unei adrese de e-mail creează un conflict între conturi | Dacă noua adresă de e-mail aparține deja unui alt cont OpenAI, oprește-te și contactează echipa de asistență OpenAI. Nu șterge niciunul dintre conturi și nu crea un utilizator înlocuitor. |
Mulți furnizori de identitate sincronizează modificările la fiecare 30–40 de minute, în timp ce alții trimit actualizările mai repede. OpenAI nu oferă o opțiune generală pentru a forța sincronizarea imediată a directorului.
Pentru erori de autentificare sau de conectare, consultă: Depanarea problemelor legate de SSO, accesul la spațiul de lucru și verificarea domeniilor.
Eliminați în siguranță o conexiune la director
Eliminarea unei conexiuni active la director la nivel de entitate găzduită nu poate fi anulată. Înainte de deconectare, verificați atribuirile produselor împreună cu echipa dvs. de cont OpenAI și confirmați cum vor fi gestionate apartenențele existente. Nu deconectați directorul pentru a elimina sau restabili accesul unei singure persoane.
În Consola de administrare, deschideți Setări globale pentru entitatea găzduită.
Selectați Acces, apoi deschideți Director.
Verificați furnizorul conectat și utilizatorii, grupurile și atribuirile de produse afectate.
Selectați Ștergeți conexiunea.
Confirmați modificarea numai dacă intenționați să opriți sincronizarea.
Verificați utilizatorii și grupurile rămase, accesul la produse și rolurile de administrator.
Eliminarea poate dura până la 5 minute. Contactați echipa dvs. de cont OpenAI înainte de a înlocui o conexiune funcțională sau de a trece între SCIM la nivel de produs și SCIM la nivel de entitate găzduită.