
Prezentare generală
În Consola de administrare, administratorii autorizați își gestionează entitatea găzduită OpenAI și resursele produselor la care rolul lor le permite accesul. Folosește Setări globale pentru gestionarea identității la nivelul întregii entități găzduite sau selectează un spațiu de lucru ChatGPT ori un cont de publicitate pentru setările specifice produsului.
Elementele pe care le poți vedea depind de produsele, planul și rolurile tale de administrator. Pe lângă Setările spațiului de lucru din ChatGPT, proprietarii și administratorii autorizați pot gestiona opțiunile de control disponibile pentru spațiul de lucru în Consola de administrare. Selectează spațiul de lucru pe care vrei să îl gestionezi. Pentru unele spații de lucru, selectarea opțiunii Setările spațiului de lucru deschide automat Consola de administrare. Paginile și acțiunile disponibile depind de planul, mediul și permisiunile spațiului tău de lucru.
Deschide consola de administrare și selectează o resursă

Conectează-te la consola de administrare cu contul OpenAI asociat entității tale găzduite.
Dacă ai acces la mai multe entități găzduite, selecteaz-o pe cea pe care vrei să o gestionezi.
Alege Setări globale pentru administrarea întregii entități găzduite sau selectează spațiul de lucru ChatGPT ori contul de reclame pe care vrei să îl gestionezi.
Deschide secțiunea disponibilă pentru sarcina ta, cum ar fi Acces, Utilizatori și grupuri, Analize sau Facturare.

O resursă apare doar dacă aparține entității găzduite selectate și rolul tău îți permite să o accesezi. Dacă o secțiune nu este disponibilă, verifică ce cont, entitate găzduită și rol de administrator ai selectat.
Dacă primești o invitație ca administrator global înainte de a avea un cont OpenAI, deschide consola de administrare și creează un cont cu adresa de e-mail la care ai primit invitația. În secțiunea Invitații în așteptare, selectează Acceptă. Alăturarea la entitatea găzduită nu îți oferă acces la un spațiu de lucru ChatGPT, la o organizație API sau la un cont de reclame.
Lista Utilizatori a entității găzduite nu este aceeași cu lista Membri a unui spațiu de lucru ChatGPT. Dacă lipsesc totaluri, un spațiu de lucru sau analize, verifică entitatea găzduită selectată și deschide direct spațiul de lucru. Cere echipei de asistență OpenAI sau echipei care se ocupă de contul tău să verifice o asociere neașteptată cu o entitate găzduită; nu crea o altă entitate găzduită sau un alt spațiu de lucru pentru a o înlocui.
Înțelegeți rolurile și limitele administratorilor
| Rol sau acces | Ce poate gestiona | Ce nu acordă |
|---|---|---|
| Administrator global | Setările de identitate compatibile pentru întreaga entitate găzduită, domeniile validate, conexiunile cu furnizorii de identitate, administrarea entității găzduite și crearea conturilor de publicitate eligibile. | Acces automat ca proprietar sau administrator la fiecare spațiu de lucru ChatGPT, organizație API sau cont Ads. |
| Manager de utilizatori (acolo unde este disponibil) | Utilizatorii și grupurile atribuite din entitatea găzduită, acolo unde este disponibil acest rol. | Posibilitatea de a atribui sau elimina administratori globali, de a modifica setările întregii entități găzduite ori de a administra alt produs. |
| Membru | Acces doar în citire la utilizatorii, grupurile, rolurile și resursele compatibile ale entității găzduite. | Posibilitatea de a modifica setările entității găzduite, de a gestiona utilizatori sau grupuri ori de a acorda roluri de administrator. |
| Administrator Ads | Permisiunea de a crea conturi de publicitate eligibile. | Acces automat la fiecare cont de publicitate existent. |
O persoană poate avea mai multe roluri, dar fiecare rol trebuie atribuit în propriul domeniu de aplicare. Pentru detalii despre rolurile din spațiul de lucru ChatGPT, consultați: Gestionarea membrilor, a rolurilor din spațiul de lucru și a licențelor. Rolul de Membru al unei entități găzduite este separat de calitatea de membru într-un spațiu de lucru ChatGPT.
Redenumește entitatea găzduită
Pentru a redenumi entitatea găzduită, conectează-te la Consola de administrare la nivel de entitate găzduită ca administrator al entității găzduite (administrator global) și selectează entitatea găzduită pe care vrei să o actualizezi. Deschide Setări, selectează Editează entitatea găzduită, introdu noul nume al entității găzduite și salvează modificările. Această acțiune necesită rolul de administrator global pentru entitatea găzduită selectată; rolul de proprietar sau administrator al unui spațiu de lucru ChatGPT nu acordă, în sine, această permisiune.
Gestionați identitatea la nivelul entității găzduite
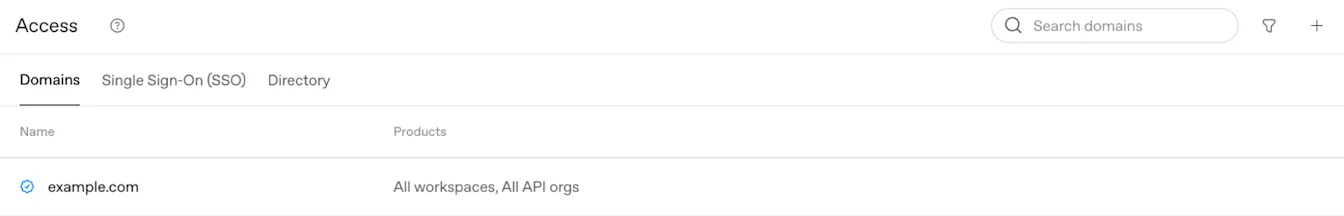
Examinați domeniile și setările de conectare
În Setări globale, deschideți Acces > Domenii pentru a examina starea verificării domeniilor și eligibilitatea produselor. Un domeniu verificat recent se poate aplica inițial tuturor spațiilor de lucru ChatGPT și organizațiilor API eligibile. Examinați asocierile rezultate și confirmați o metodă de recuperare pentru administratori înainte de a modifica cerințele de conectare.
Pentru verificarea domeniului și eligibilitatea produselor, consultați: Verificarea domeniului pentru identitatea OpenAI.
Proprietarul unui spațiu de lucru ChatGPT Business independent gestionează SSO și domeniile din setările de identitate existente ale spațiului de lucru. Dacă setările respective permit doar citirea sau afișează Consola cloud ↗, solicitați unui administrator global să gestioneze conexiunea comună a entității găzduite. Pentru configurarea Business și limitele planului, consultați: Configurarea autentificării unice pentru ChatGPT Business.
Alege cum se alătură utilizatorii
Crearea automată a conturilor și invitațiile către domenii externe se configurează pentru fiecare spațiu de lucru ChatGPT.
Crearea automată a conturilor poate adăuga persoanele eligibile într-un spațiu de lucru atunci când se conectează cu o adresă de e-mail dintr-un domeniu verificat asociat acelui spațiu de lucru. Aceasta nu necesită SSO și este separată de SCIM. Dacă spațiul tău de lucru impune SSO, angajații trebuie în continuare să folosească SSO pentru a se conecta.
În cazul planurilor Enterprise, crearea automată a conturilor este activată implicit pentru primul spațiu de lucru ChatGPT eligibil creat într-o entitate găzduită nouă. Aceasta este dezactivată implicit pentru un spațiu de lucru suplimentar creat într-o entitate găzduită existentă. Verifică setarea curentă pentru fiecare spațiu de lucru înainte de a integra utilizatorii.
În cazul planurilor Enterprise, crearea automată a conturilor alocă locuri cu acces complet în spațiul de lucru, în condițiile obișnuite de facturare ale organizației tale. Angajații adăugați astfel primesc accesul implicit la instrumente al spațiului de lucru.
După ce verifici un domeniu, alege spațiile de lucru cărora să li se aplice. Apoi verifică setarea de creare automată a conturilor și dezactiveaz-o pentru orice spațiu de lucru în care nu dorești ca utilizatorii să se alăture în acest mod.
Înainte de a continua, verifică numărul de locuri disponibile, conturile personale existente și orice mesaj privind migrarea la Enterprise sau Edu. Dacă intenționezi să gestionezi accesul prin SCIM, dezactivează crearea automată a conturilor pentru a evita crearea unor utilizatori al căror acces nu este gestionat de furnizorul tău de identitate.
Dezactivarea creării automate a conturilor nu elimină membrii existenți ai spațiului de lucru.
Pentru angajații cu conturi personale, Plus sau Pro, consultă: Integrarea angajaților cu conturi ChatGPT existente.
Pentru sincronizarea directorului, consultă: Configurarea accesului și gestionarea prin SCIM.
Verificați sincronizarea directorului și conexiunile existente
În Setări globale, deschideți Acces, apoi selectați Director pentru a examina opțiunile SCIM disponibile la nivelul entității găzduite și starea sincronizării. Conexiunile SCIM la nivelul entității găzduite și al produsului pot fi activate simultan. Totuși, nu puteți modifica o atribuire Acces la produse la nivelul entității găzduite pentru un spațiu de lucru sau o organizație API cât timp resursa respectivă are activat SCIM la nivel de produs. Coordonați orice migrare cu echipa dvs. de cont OpenAI înainte de a modifica o conexiune existentă.
Pentru configurarea directorului, atribuirea produselor și sincronizare, consultați: Aprovizionarea și gestionarea SCIM.
Gestionează accesul extern
Autentificarea cu ChatGPT confirmă identitatea unui membru într-o aplicație. Accesul delegat îi permite membrului să autorizeze o aplicație să folosească anumite date și să efectueze acțiuni permise în numele său. Aprobarea organizației face posibil acest acces; fiecare membru trebuie în continuare să parcurgă procesul de autorizare al aplicației, folosind propriile permisiuni.
Un administrator global gestionează permisiunile aplicațiilor la nivel de organizație în secțiunea Acces extern din Consola de administrare OpenAI. Selectează organizația pe care vrei să o configurezi. Aceste setări se aplică utilizatorilor din toate spațiile de lucru ale organizației respective.
Un proprietar sau administrator al unui spațiu de lucru ChatGPT, un administrator al unui cont de reclame sau un administrator HubSpot nu are automat permisiuni de administrator global.
Verifică setările implicite ale organizației
Secțiunea Setări implicite ale organizației stabilește permisiunile inițiale pentru aplicațiile externe. Poți verifica o anumită aplicație și poți stabili o excepție de la aceste setări implicite.
Autentificarea cu ChatGPT este permisă în mod implicit dacă organizația ta nu a stabilit o politică explicită privind identitatea. Politicile existente de permitere sau refuzare a accesului și aprobările aplicațiilor rămân în vigoare. O aplicație poate fi permisă înainte ca cineva să se conecteze la ea, astfel că o aplicație permisă poate afișa zero utilizatori conectați.
Deschide Acces extern și selectează organizația dorită.
Deschide Setări implicite ale organizației și verifică permisiunile.
Modifică setările implicite relevante, apoi selectează Înainte pentru a verifica modul în care fiecare modificare se aplică aplicațiilor existente și a alege dintre excepțiile disponibile. Repetă acest pas pentru fiecare modificare.
Selectează Salvează modificările după ce verifici efectul acestora.
Permiterea autentificării nu acordă acces la aplicațiile conectate sau la datele despre reclame. Verifică separat aceste permisiuni.
Verifică permisiunile unei aplicații
Găsește și deschide aplicația în Acces extern.
Deschide Acces pentru a verifica permisiunile aplicației și dacă acestea respectă setarea implicită a organizației sau o setare specifică aplicației.
Modifică permisiunile pe care vrei să le acorzi sau să le restricționezi și verifică orice mesaj de confirmare înainte de a continua.
După aprobarea accesului, cere-i membrului să revină la aplicație și să reîncerce conectarea sau să finalizeze procesul de autorizare.
Aprobarea organizației nu conectează conturile în numele unui membru. Membrii trebuie în continuare să verifice permisiunile solicitate și să autorizeze accesul folosind propriile permisiuni din produs.
Verifică utilizatorii conectați
Deschide fila Utilizatori a unei aplicații pentru a vedea membrii cu conexiuni active. Permiterea unei aplicații nu adaugă utilizatori în această listă.
Numărul de conexiuni reflectă conexiunile actuale, nu activitatea sau cheltuielile anterioare. Poate dura ceva timp până când apar modificările recente ale conexiunilor.
Verifică accesul la aplicațiile conectate pentru Site-uri
Site-uri ChatGPT poate solicita permisiunea de a folosi aplicațiile conectate ale fiecărui vizitator. De exemplu, un tablou de bord partajat poate prelua informații în timp real folosind contul vizitatorului autentificat și permisiunile sale existente.
Site-uri ChatGPT are propriul mod de gestionare a accesului la nivel de organizație. Autentificarea este obligatorie și nu poate fi dezactivată aici. Dacă nu a fost stabilită o politică explicită privind aplicațiile conectate pentru Site-uri, accesul la aplicațiile conectate este permis la nivel de organizație. Administratorii spațiilor de lucru trebuie în continuare să confirme că opțiunea Permite utilizarea în Site-uri este activată pentru fiecare plugin necesar.
Deschide Site-uri ChatGPT în Acces extern și verifică permisiunea de acces la aplicațiile conectate în secțiunea Acces.
Confirmă cu administratorul spațiului de lucru că funcționalitatea de acces la aplicații conectate din Site-uri și aplicațiile individuale sunt disponibile în spațiul de lucru și că opțiunea Permite utilizarea în Site-uri este activată pentru fiecare plugin necesar.
Cere-i membrului să deschidă site-ul, să se autentifice cu ChatGPT, să verifice accesul solicitat și să autorizeze conexiunea.
Toate setările aplicabile ale organizației, ale spațiului de lucru și ale aplicațiilor individuale trebuie să permită accesul. De asemenea, accesul depinde de consimțământul membrului și de permisiunile din aplicația-sursă.
Setarea la nivel de organizație se aplică site-urilor ChatGPT actuale și viitoare. Fiecare vizitator autorizează accesul prin propriul cont. Permiterea accesului nu oferă fiecărui site acces la datele din aplicațiile conectate ale tuturor membrilor.
Pentru setările spațiului de lucru, consultă: Gestionarea funcției Site-uri ChatGPT pentru spațiul tău de lucru.
Verifică accesul unei aplicații la reclame
Deschide Acces extern și selectează organizația care deține contul de reclame relevant.
Deschide aplicația, de exemplu HubSpot, și verifică permisiunile sale pentru reclame în secțiunea Acces.
Permite accesul aprobat de organizația ta.
Cere-i agentului de publicitate să revină la aplicație și să reîncerce sau să finalizeze conectarea la Reclame ChatGPT.
Agentul de publicitate verifică permisiunile solicitate și autorizează accesul folosind permisiunile sale existente pentru contul de reclame. Aprobarea organizației și autorizarea din partea agentului de publicitate sunt etape separate.
Pentru configurarea în HubSpot, consultă: Configurarea serviciului Reclame ChatGPT în HubSpot.
Restricționează sau dezactivează accesul
Poți dezactiva o permisiune opțională de partajare a datelor fără a modifica autentificarea. Dacă dezactivezi o permisiune obligatorie, ți se va cere să dezactivezi întreaga aplicație. Acolo unde este disponibilă, opțiunea Dezactivează complet accesul dezactivează toate permisiunile aplicației, inclusiv autentificarea, păstrând opțiunile de permisiuni salvate. Site-uri ChatGPT nu poate fi dezactivat în acest mod, deoarece autentificarea este obligatorie.
Restricționarea autentificării blochează autentificările noi în aplicațiile vizate. Tokenurile existente folosite exclusiv pentru identificare pot rămâne valabile până la 1 oră. O aplicație își poate menține, de asemenea, propria sesiune autentificată.
Dacă o actualizare eșuează, reîmprospătează pagina și verifică setările salvate înainte de a încerca din nou.
Remediază problemele de acces extern
Dacă lipsește o opțiune de control, verifică organizația selectată și permisiunile tale de administrator global.
Dacă un membru nu se poate autentifica într-o aplicație, verifică setarea implicită a organizației privind identitatea și setările aplicației. După aprobarea accesului, cere-i membrului să încerce din nou.
Dacă un site nu poate folosi o aplicație, verifică setarea organizației, disponibilitatea în spațiul de lucru, opțiunea Permite utilizarea în Site-uri, conexiunea și consimțământul membrului, precum și permisiunile din aplicația-sursă.
Dacă un cont de reclame este marcat ca Restricționat la conectarea HubSpot, cere-i unui administrator global al organizației care deține contul să confirme permisiunile HubSpot pentru reclame. Dacă organizația a aprobat accesul necesar, dar contul este în continuare restricționat, contactează administratorul contului.
Dacă accesul la reclame este permis, dar conectarea tot eșuează, verifică organizația, permisiunile agentului de publicitate pentru contul de reclame și pentru aplicație, precum și dacă procesul de autorizare a fost finalizat.
Când soliciți ajutor, indică organizația, spațiul de lucru sau contul de reclame afectat, aplicația sau site-ul și mesajul de eroare.
Verifică utilizatorii, grupurile și accesul la produse
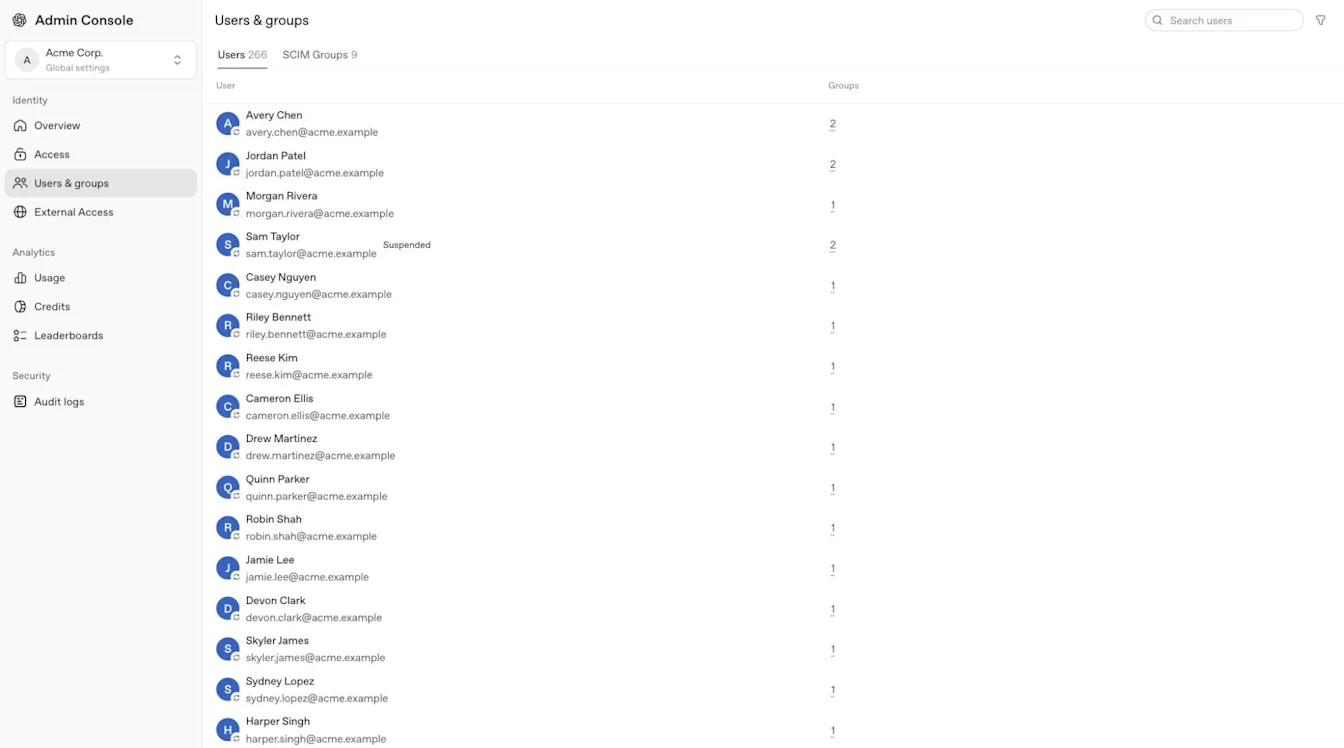
Accesează Utilizatori și grupuri și selectează Utilizatori pentru a găsi o persoană în entitatea găzduită selectată. Deschide profilul persoanei și selectează Acces și roluri pentru a verifica accesul la produse. În funcție de vizualizarea disponibilă, atribuirile directe pot apărea în secțiunea Roluri directe. Selectează Grupuri pentru a verifica grupurile din care face parte persoana și selectează Grupuri SCIM pentru a examina grupurile sincronizate.
Pentru grupurile SCIM sincronizate la nivelul entității găzduite, secțiunea Acces la produse permite atribuirea de spații de lucru ChatGPT și conturi de publicitate compatibile. Entitățile găzduite Enterprise și Edu pot atribui grupuri sincronizate și organizațiilor API. Verifică grupul API corespunzător și apartenența la organizație în Platforma API. Verifică rolurile din contul de publicitate selectat.
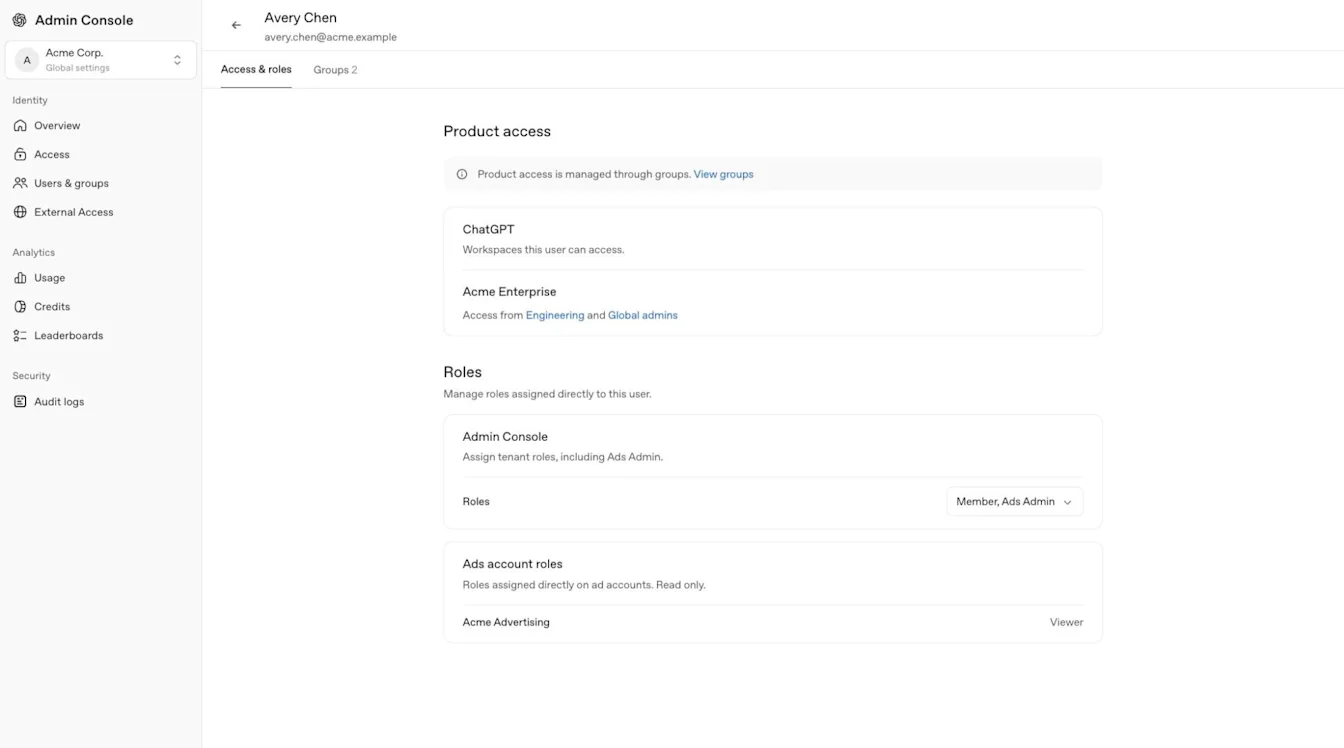
Înainte de a acorda acces, verifică produsele și rolurile deja atribuite unui grup și folosește rolul cu nivelul minim de privilegii necesar. Secțiunea Acces la produse de la nivelul întregii entități găzduite nu permite atribuirea de roluri personalizate în spațiile de lucru ChatGPT.
Un grup sincronizat este gestionat de furnizorul tău de identitate. Nu adăuga și nu elimina membrii acestuia direct într-un produs. Gestionează membrii și grupurile spațiilor de lucru Enterprise și Edu în Consola de administrare. Membrii spațiilor de lucru Business pot fi gestionați din Setările spațiului de lucru în ChatGPT sau din secțiunea Membri a spațiului de lucru selectat în Consola de administrare. Continuă să gestionezi membrii organizației API în Platforma API și utilizatorii conturilor de publicitate în contul corespunzător. Business nu acceptă grupuri personalizate în spațiul de lucru.
Pentru gestionarea grupurilor din spațiul de lucru și permisiunile delegate managerilor de grup, selectează spațiul de lucru ChatGPT relevant și consultă Gestionarea grupurilor și a managerilor de grup.
Prezența unui utilizator în secțiunea Utilizatori nu îi conferă calitatea de membru în toate resursele. SCIM la nivelul întregii entități găzduite adaugă utilizatorii direct în organizația API atribuită, fără a necesita acceptarea unei invitații. Invitațiile în spațiile de lucru ChatGPT rămân separate. Invitațiile manuale rămân specifice spațiului de lucru ChatGPT, organizației API sau contului de publicitate compatibil.
SCIM la nivelul întregii entități găzduite gestionează apartenențele la organizațiile API pe care le creează sau le preia. Eliminarea ultimei atribuiri care conferă eligibilitate poate elimina una dintre aceste apartenențe, chiar dacă a fost adăugată inițial manual. Pentru verificările necesare la configurare și la eliminarea utilizatorilor, consultă: Asigurarea accesului și gestionarea prin SCIM.
Înțelegeți etichetele sursei utilizatorilor
Atunci când apare în lista de utilizatori sau în profilul entității găzduite, eticheta Sursă descrie modul în care înregistrarea utilizatorului a fost creată sau este gestionată.
| Etichetă | Semnificație |
|---|---|
| SCIM | Înregistrarea utilizatorului din entitatea găzduită este aprovizionată și gestionată prin furnizorul dvs. de identitate. |
| Manual | Înregistrarea utilizatorului din entitatea găzduită a fost creată sau invitată manual prin Consola de administrare. Unele vizualizări de profil pot afișa Personalizat. |
| Migrat | Înregistrarea utilizatorului din entitatea găzduită a fost transferată în Consola de administrare din sistemul anterior de gestionare a conturilor OpenAI. De exemplu, este posibil să fi fost creată pe baza apartenenței existente la un spațiu de lucru ChatGPT sau la o organizație API. |
Verificați accesul unui membru la modele
Testarea modelelor îi ajută pe administratori să înțeleagă de ce un membru poate sau nu poate utiliza un model. Este disponibilă administratorilor din ChatGPT Business, Enterprise, Healthcare și Edu. Accesul la Testarea modelelor nu oferă acces la alte setări pentru întreaga entitate găzduită.
Deschideți Consola de administrare și selectați spațiul de lucru ChatGPT pe care doriți să îl verificați.
Deschideți Modele, apoi selectați Testare.
Căutați membrul după nume sau e-mail.
Verificați accesul efectiv la modele, valorile implicite ale spațiului de lucru, permisiunile pentru modele, rolurile și preferințele membrului.
Rezultatele reflectă setările salvate. Testarea nu acordă acces la modele, nu modifică setările sau limitele de utilizare și nu înlocuiește tipul de licență, planul ori eligibilitatea membrului pentru spațiul de lucru.
Pentru disponibilitatea și limitele modelelor Enterprise și Edu, consultați: Modelele și limitele ChatGPT Enterprise și Edu.
Gestionați un cont Ads selectat
Selectați contul Ads dorit înainte de a verifica secțiunea Utilizatori și grupuri sau rolurile specifice contului. Un administrator global sau un administrator Ads poate crea conturi de publicitate; administratorul, membrul sau observatorul unui cont publicitar primește permisiuni pentru un anumit cont.
Pentru conectarea la Ads, rolurile contului și regulile de acces la director, consultați: Gestionarea identității și accesului pentru Manager de reclame.
Examinați analizele, jurnalele de audit, acreditările și facturarea
Analize
În funcție de rolul și planul dvs., secțiunea Analize poate include utilizarea ChatGPT sau Codex, utilizatorii activi, clasamentele, creditele și activitatea exportabilă. Intervalele de date disponibile și frecvența actualizării diferă în funcție de raport. Costurile estimate, dacă sunt afișate, sunt estimări pentru planificare, nu taxe confirmate sau facturi. Acolo unde opțiunea este disponibilă, un membru al spațiului de lucru își poate examina numai propria activitate, cu excepția cazului în care un rol separat îi acordă acces mai larg.
| Zonă de analiză | Interval istoric | Frecvență obișnuită de actualizare |
|---|---|---|
| Analiza creditelor ChatGPT și Codex | Până la 120 de zile. | Aproximativ o dată la 1–6 ore. |
| Analiza utilizării Codex | Până la 120 de zile. | Aproximativ o dată la 1–6 ore. |
| Analiza utilizării ChatGPT | Până la ultimele 12 luni. | Până la 48 de ore. |
Accesul la produsul Codex nu include automat și analizele. Acolo unde opțiunea este disponibilă, proprietarul unui spațiu de lucru poate acorda permisiunea Permiteți membrilor să administreze Codex printr-un rol personalizat. Astfel, utilizatorul primește acces la analizele compatibile privind utilizarea Codex pentru spațiul de lucru respectiv, fără a deveni administrator al spațiului de lucru sau administrator global.
Acolo unde opțiunea este disponibilă, analizele spațiului de lucru pot fi filtrate după grupuri sincronizate, cum ar fi un departament sau o echipă-pilot. Vizibilitatea grupurilor și accesul la analize depind de spațiul de lucru selectat și de rolul dvs. Respectați politicile de confidențialitate ale companiei sau instituției dvs. de învățământ.
Acolo unde sunt disponibile, costurile estimate folosesc tarifele spațiului de lucru selectat și reprezintă estimări pentru planificare, nu taxe confirmate. Factura emisă este documentul de facturare de referință. Pentru rapoarte ChatGPT mai detaliate, inclusiv activitatea eligibilă pentru GPT, proiecte sau abilități, folosiți setările de analiză ale spațiului de lucru selectat.
Jurnale de audit
Acolo unde opțiunea este disponibilă, un administrator global poate deschide Setări globale, apoi poate selecta Jurnale de audit din secțiunea Securitate pentru a examina activitatea administrativă la nivelul entității găzduite. Jurnalele de audit ale spațiului de lucru sunt separate și disponibile numai proprietarilor sau administratorilor eligibili ai spațiului de lucru. Dacă opțiunea Jurnale de audit lipsește, verificați entitatea găzduită sau spațiul de lucru selectat, rolul dvs. și disponibilitatea funcției.
Modificările efectuate prin interfața Codex Politici și configurații sunt înregistrate și în jurnalele de audit ale spațiului de lucru. Administratorii autorizați pot examina aceste jurnale în interfața de utilizare sau le pot prelua prin API de conformitate pentru a investiga modificările configurației.
Pentru cerințele de acces și preluarea jurnalelor, consultați: Platformă de conformitate OpenAI pentru clienții Enterprise și Edu.
Acreditări
Proprietarii și administratorii spațiului de lucru pot folosi Acreditări > Chei de administrator într-un spațiu de lucru ChatGPT eligibil pentru a gestiona cheile de administrator limitate la spațiul de lucru pentru API-urile de administrare compatibile. Rolul de administrator global nu acordă acces de unul singur. Cheile de administrator nu acordă acces la modele sau la inferența modelelor. Pentru configurare, permisiuni și gestionarea cheilor, consultați: Gestionarea cheilor de administrator în Consola de administrare. Acolo unde sunt disponibile, acreditările separate pentru conturile de serviciu Codex permit automatizarea. Pentru instrucțiuni de configurare, consultați: Crearea și gestionarea conturilor de serviciu Codex.
Facturare și agenți
Secțiunile disponibile pentru Facturare și gestionarea agenților depind de resursa selectată, plan și permisiuni. Accesul la facturarea unui spațiu de lucru sau produs nu acordă acces la altul.
Pentru spațiile de lucru Enterprise sau Edu eligibile, Facturare poate include Plan, Activitatea granturilor și Facturi. Facturarea este limitată la spațiul de lucru selectat, iar accesul la facturi poate necesita rolul de proprietar al spațiului de lucru.
Examinați limitele de utilizare ale spațiului de lucru
Pagina separată Limite de utilizare poate afișa Spațiu de lucru, Grupuri, Utilizatori și, dacă este disponibilă, opțiunea Solicitări în așteptare. Se aplică valoarea implicită a spațiului de lucru, cu excepția cazului în care o suprascriere eligibilă pentru un grup sau utilizator stabilește altă limită. Acolo unde este disponibilă, opțiunea Permiteți utilizatorilor să vadă utilizarea în credite și dolari modifică informațiile vizibile membrilor fără a schimba limitele de utilizare sau setările pentru depășiri.
Opțiunea Lunar (implicit) se resetează în prima zi a fiecărei luni calendaristice, conform UTC.
Opțiunea Aliniat cu ciclul de facturare se resetează conform perioadei lunare stabilite de ciclul de facturare al spațiului de lucru.
O suprascriere eligibilă pentru utilizator sau grup poate folosi Utilizare nelimitată atunci când această opțiune este disponibilă.
Eliminarea unei suprascrieri readuce utilizatorul sau grupul la următoarea limită moștenită aplicabilă.
Când o persoană atinge o limită aplicabilă, utilizarea eligibilă suplimentară poate fi întreruptă până la creșterea limitei sau începutul următoarei perioade de utilizare.
Examinați agenții spațiului de lucru
Acolo unde este disponibilă, zona pentru agenți le permite administratorilor autorizați să examineze agenții spațiului de lucru, activitatea asociată, aplicațiile conectate, fișierele de memorie, programările și analizele compatibile privind agenții. Accesul la agenți depinde de resursa selectată și de rolul de administrator.
Rezolvă problemele de acces sau legate de resursele lipsă
Confirmă că te-ai conectat cu contul OpenAI corect și ai selectat entitatea găzduită dorită.
Verifică dacă ai nevoie de rolul de administrator global sau de manager de utilizatori pentru o acțiune la nivelul întregii entități găzduite.
Verifică dacă ai nevoie de rolul de proprietar, de administrator, de administrator de reclame sau de un rol specific contului pentru resursa selectată.
Finalizează orice conectare SSO necesară înainte de a deschide o resursă protejată.
Continuă să gestionezi membrii, proiectele și setările organizației API în Platforma API.
Contactează administratorul global sau echipa care se ocupă de contul tău dacă o resursă sau o funcționalitate la care ar trebui să ai acces rămâne indisponibilă.
Dacă o invitație ChatGPT Business este încă în așteptare, consultă: depanarea problemelor legate de invitațiile în spațiul de lucru.