
Pregled
Sistem za upravljanje identitet med domenami (SCIM) sinhronizira uporabnike in skupine ponudnika identitete. SCIM upravlja omogočanje uporabe, enotna prijava (SSO) pa način preverjanja pristnosti uporabnikov. SCIM lahko konfigurirate neodvisno od SSO.
Preverite razpoložljivost in izberite obseg omogočanja uporabe
Razpoložljive možnosti so odvisne od vaših izdelkov, paketa, obstoječih povezav z imenikom in skrbniške vloge.
| Obseg SCIM | Upravičeni izdelki ali paketi | Zahtevani skrbnik | Mesto upravljanja |
|---|---|---|---|
| Za celotnega najemnika | Upravičeni najemniki, vključno s tistimi, ki uporabljajo samo Ads, lahko dodelijo podprte delovne prostore ChatGPT in račune Ads. Najemniki Enterprise in Edu lahko dodelijo tudi organizacije Platforme API. | globalni skrbnik | Skrbniška konzola. |
| Delovni prostor ChatGPT | Upravičeni delovni prostori ChatGPT Enterprise ali Edu. | lastnik delovnega prostora | Izbrani delovni prostor. |
| Organizacija API | Upravičene organizacije API s podprtim obračunskim paketom Custom ali Unlimited. | lastnik organizacije API | Platforma API. |
| Ni na voljo | Samostojna paketa ChatGPT Business in ChatGPT for Teachers; uporabite drug podprt način uvajanja uporabnikov. | lastnik ali skrbnik delovnega prostora | Ustrezni delovni prostor ChatGPT. |
Samostojni paket ChatGPT Business in ChatGPT for Teachers ne vključujeta SCIM. SCIM za celotnega najemnika zahteva vsaj eno preverjeno domeno in upravičen delovni prostor ChatGPT Enterprise, delovni prostor ChatGPT Edu ali račun Ads. Delovni prostor Business je mogoče vključiti le, če ima isti najemnik tudi upravičen delovni prostor ChatGPT Enterprise in je delovni prostor Business na voljo v razdelku Dostop do izdelkov. Samodejno ustvarjanje računov je ločeno od SCIM, ne zahteva SSO in ne sinhronizira uporabnikov ter skupin imenika.
Za nastavitev delovnega prostora ChatGPT Business in omejitve paketa glejte: Nastavitev enotne prijave za ChatGPT Business.
Za zaposlene, ki že uporabljajo osebni račun ChatGPT, glejte: Uvajanje zaposlenih z obstoječimi računi ChatGPT.
Izberite SCIM na ravni najemnika ali izdelka
SCIM na ravni najemnika lahko zagotavlja uporabniške račune v podprtih delovnih prostorih ChatGPT in oglaševalskih računih. Najemniki Enterprise in Edu lahko prek sinhroniziranih dodelitev skupin zagotavljajo uporabniške račune tudi v organizacijah API. Obstoječe povezave na ravni izdelka še naprej upravljajo en delovni prostor ChatGPT ali eno organizacijo API, ki izpolnjuje pogoje.
Če vaš delovni prostor ChatGPT ponuja izbiro:
Možnost Uporabi SCIM samo za ta delovni prostor ustvari povezavo za posamezni delovni prostor.
Možnost Ohrani možnost razširitve na druge izdelke odpre nastavitev na ravni najemnika v skrbniški konzoli.
Za uporabo skrbniške konzole vam ni treba zamenjati obstoječe povezave SCIM na ravni izdelka. Povezave SCIM na ravni najemnika in izdelka so lahko omogočene hkrati. Vendar na ravni najemnika ne morete spremeniti dodelitve Dostop do izdelkov za delovni prostor ChatGPT ali organizacijo API, dokler je za ta vir omogočen SCIM na ravni izdelka. Preden spremenite delujočo povezavo, se o morebitni selitvi uskladite z ekipo OpenAI, ki skrbi za vaš račun.
Pred spremembo obsega preglejte obstoječe uporabnike, skupine, dodelitve izdelkov in vloge. O morebitni selitvi se uskladite z ekipo OpenAI, ki skrbi za vaš račun. Ne izbrišite delujoče povezave, da bi odpravili napako pri nastavitvi.
SCIM na ravni najemnika lahko sinhronizira primarni e-poštni naslov upravljanega uporabnika z njegovim obstoječim računom OpenAI, če sta trenutna in nova e-poštna domena preverjeni za najemnika, ki mu pripada imenik.
Povežite imenik najemnika
Globalni skrbnik lahko v skrbniški konzoli poveže skupni imenik na ravni najemnika za delovne prostore Enterprise ali Edu in oglaševalske račune, ki izpolnjujejo pogoje. Najemniki Enterprise in Edu lahko ta imenik uporabljajo tudi za dodeljevanje sinhroniziranih skupin organizacijam API. Preden začnete, preverite vsaj eno domeno za istega najemnika. Posamezni oglaševalski računi nimajo ločenih imenikov SCIM.
V skrbniško konzolo se prijavite kot globalni skrbnik.
Izberite ustreznega najemnika OpenAI in odprite Globalne nastavitve.
Izberite Dostop in nato odprite Imenik.
Izberite Omogoči sinhronizacijo imenika (SCIM).
Aplikacijo ponudnika identitete konfigurirajte z vrednostmi, prikazanimi za tega najemnika.
Pri ponudniku identitete dodelite eno ali dve jasno poimenovani preskusni skupini ali enega ali dva preskusna uporabnika.
Vrnite se v Imenik in preverite, ali povezava preide v stanje Aktivna.
Začetna nastavitev lahko traja do 5 minut. Če nastavitev ni dokončana, izberite Nadaljuj nastavitev. Možnost Prekliči nastavitev izberite le, če želite zavreči nedokončano povezavo.
Preglejte stanje povezave in nedavne dogodke v imeniku, da preverite povezavo ali raziščete, zakaj uporabnik ali skupina manjka. Za pregled dodelitev skupin odprite Upravljanje imenika in izberite Upravljanje dostopa do izdelkov.
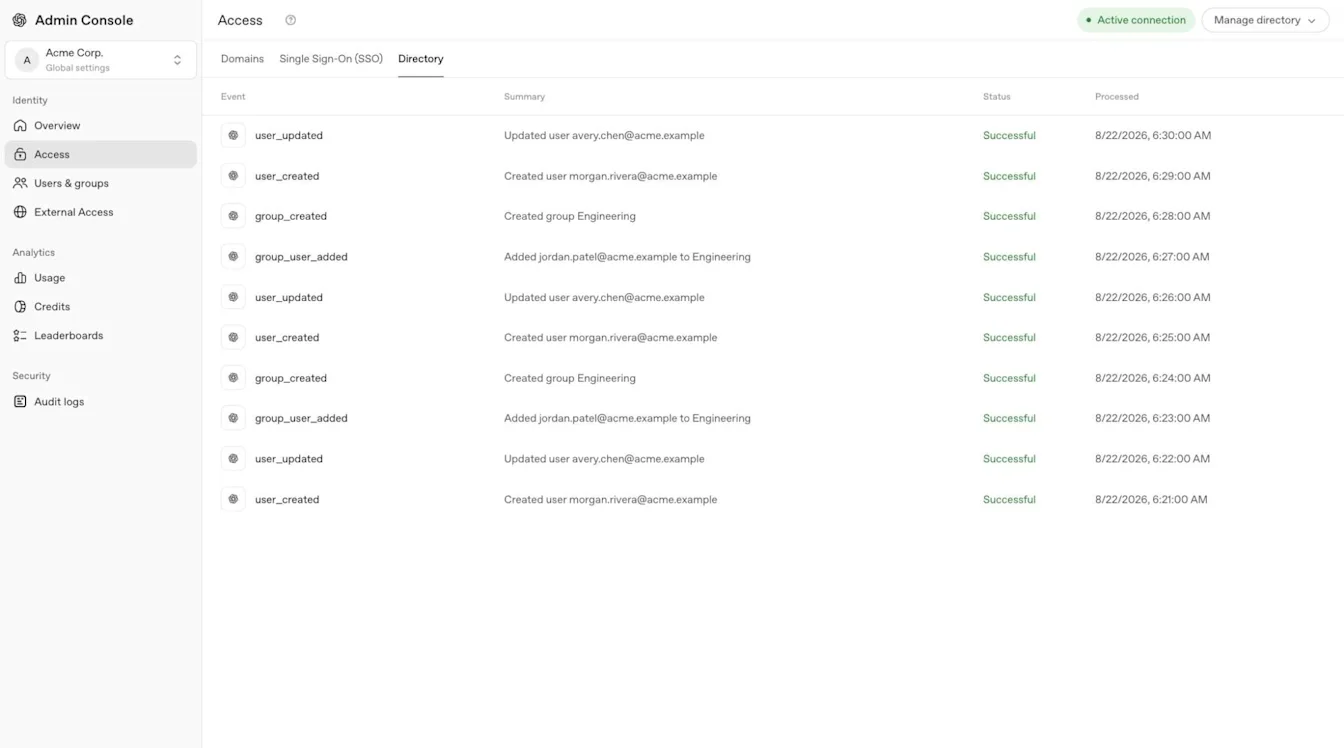
Od ponudnika identitete je odvisno, ali lahko SSO in SCIM uporabljata isto aplikacijo ali potrebujeta ločeni aplikaciji. Upoštevajte navodila za posameznega ponudnika in ne uporabljajte vrednosti povezave drugega delovnega prostora ali organizacije API.
Med podprtimi integracijami so lahko Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin in Rippling. Dodatne možnosti po meri, ki temeljijo na SCIM ali SFTP, so odvisne od integracij, ki so na voljo vašemu najemniku.
Povežite imenik delovnega prostora ChatGPT
Prijavite se kot lastnik upravičenega delovnega prostora Enterprise ali Edu.
Odprite Nastavitve delovnega prostora in nato izberite Identiteta in dostop.
Poiščite Sinhronizacija imenika (SCIM) in izberite Omogoči sinhronizacijo imenika.
Če se prikaže izbira, izberite Uporabi SCIM samo za ta delovni prostor.
Dokončajte nastavitev za posameznega ponudnika in dodelite želene uporabnike ali skupine.
Preverite, ali so sinhronizirani uporabniki ali skupine prikazani v izbranem delovnem prostoru.
Če so nastavitve imenika delovnega prostora samo za branje, izberite Konzola v oblaku ↗, ko se prikaže, in prosite globalnega skrbnika, naj v Skrbniški konzoli upravlja povezavo za celotnega najemnika.
Povezovanje imenika organizacije API na ravni izdelka
V Platformo API se prijavite kot lastnik upravičene organizacije API.
Izberite pravilno organizacijo API in odprite nastavitve Identiteta.
Začnite razpoložljivo nastavitev sinhronizacije imenika.
Aplikacijo ponudnika identitete konfigurirajte z vrednostmi za to organizacijo API.
Pri ponudniku identitete dodelite želene uporabnike ali skupine.
Potrdite, da se povabljeni uporabniki pridružijo pravilni organizaciji API.
S temi koraki v Platformi API konfigurirate povezavo SCIM za API na ravni izdelka. Za SCIM za celotnega najemnika sinhronizirane skupine dodelite organizacijam API prek možnosti Dostop do izdelkov v skrbniški konzoli. Če nastavitve identitete API niso na voljo, prosite lastnika organizacije API ali svojo skrbniško ekipo OpenAI, naj preveri vašo upravičenost in nastavitev.
Člani organizacije API, projekti, obračunavanje in vloge za API se še naprej upravljajo v Platformi API.
SCIM organizacije API lahko sinhronizira tudi skupine ponudnika identitete. Te skupine upravljajte in jim dodeljujte podprte vloge API v Platformi API.
Dodeljevanje sinhroniziranih skupin in dostopa do izdelkov
V skrbniški konzoli odprite Globalne nastavitve najemnika in nato izberite Uporabniki in skupine > SCIM Skupine.
Izberite sinhronizirano skupino.
V razdelku Dostop do izdelkov izberite Konfiguriraj dostop ali odprite obstoječo dodelitev.
Izberite podprt delovni prostor ChatGPT, organizacijo API ali račun Ads.
Preglejte vir, obstoječe dodelitve in razpoložljive informacije o vlogah.
Izberite Shrani.
Odprite izbrani delovni prostor ali račun Ads oziroma preglejte skupino API v Platformi API. Potrdite, da je skupina prikazana. Če nov član delovnega prostora ChatGPT manjka, preverite čakajoča povabila.
Ko sinhronizirano skupino dodelite delovnemu prostoru ChatGPT, se ustvari ustrezna skupina delovnega prostora. Če oseba še ni član delovnega prostora, OpenAI ustvari povabilo z vlogo Član.
Oseba se skupini delovnega prostora pridruži, ko sprejme povabilo. Povabilo glede na nastavitve delovnega prostora morda ne ustvari e-poštnega sporočila. Obstoječi člani delovnega prostora obdržijo trenutno vlogo in vrsto mesta.
Isto sinhronizirano skupino lahko dodelite več podprtim delovnim prostorom ChatGPT, organizacijam API in računom Ads. Vsak vir dodelite posebej; dostop do enega ne zagotavlja dostopa do drugega.
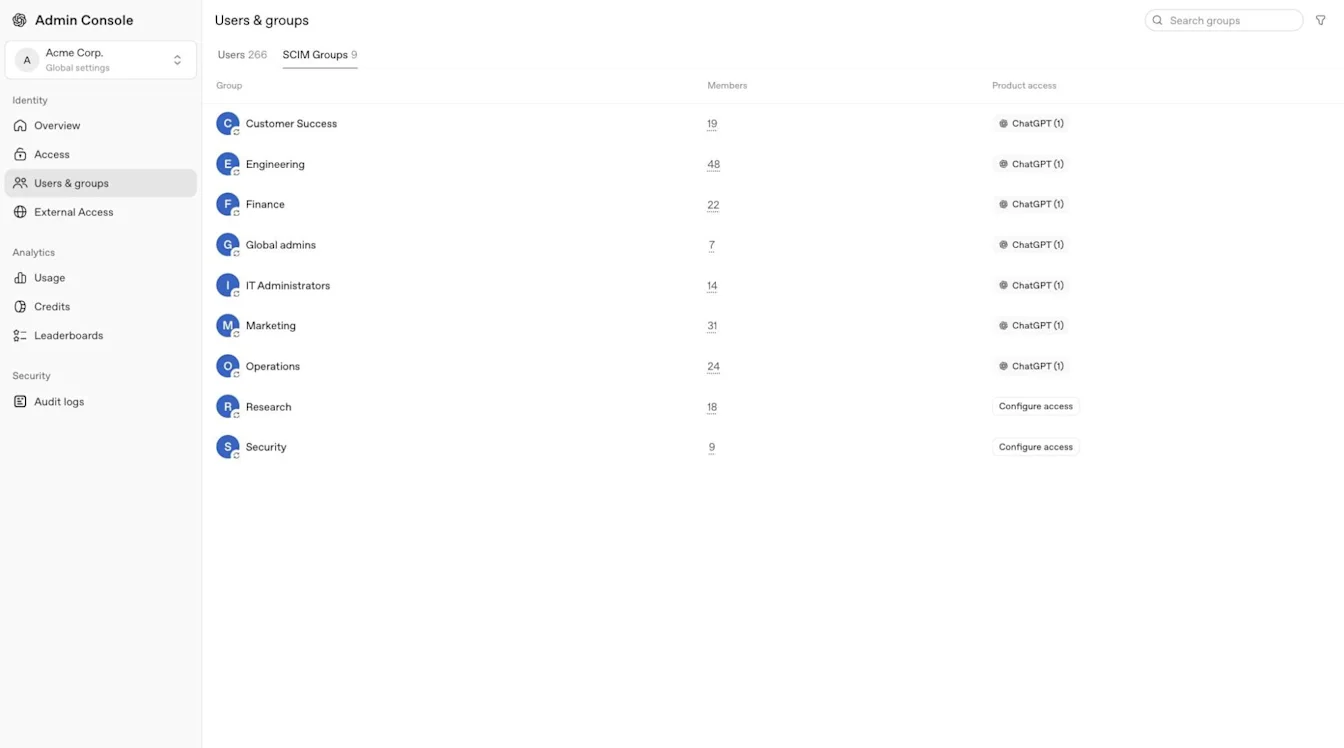
Urejevalnik Dostop do izdelkov podpira delovne prostore ChatGPT in račune Ads, za najemnike Enterprise in Edu pa tudi organizacije API. Ne dodeljuje vloge lastnika delovnega prostora ChatGPT ali vlog delovnega prostora ChatGPT po meri. Vloge računa Ads preglejte v izbranem oglaševalskem računu, vloge po meri pa konfigurirajte v izbranem delovnem prostoru ChatGPT.
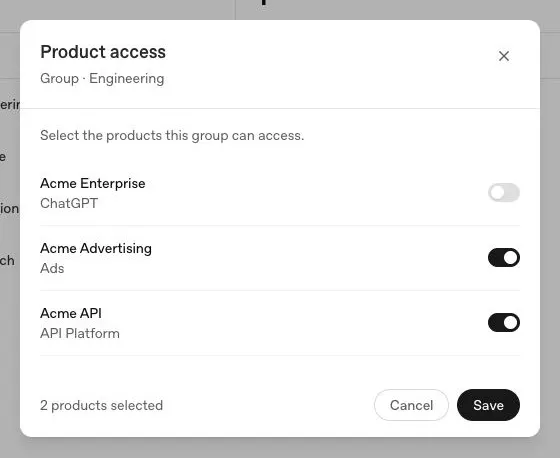
Pred razširitvijo dostopa preglejte obstoječa dovoljenja. Sinhronizirana skupina morda že ima dostop do delovnega prostora ChatGPT, organizacije API ali računa Ads. Uporabite zahtevano vlogo z najmanj pravicami, globalnega skrbnika pa prosite, naj razišče nepričakovan dostop.
Ko sinhronizirani skupini prek možnosti Dostop do izdelkov omogočite dostop do računa Ads, je njena začetna vloga v računu Član. Preglejte vlogo za posamezni račun in uporabite zahtevani dostop z najmanj pravicami.
Za dovoljenja, značilna za Ads, glejte: Upravljanje identitete in dostopa v upravitelju oglasov.
Upravljanje dostopa do organizacije API
Če organizaciji API dodelite sinhronizirano skupino, so njeni uporabniki dodani neposredno, ne da bi morali sprejeti povabilo. SCIM ustvari manjkajoča članstva v organizaciji in prevzame upravljanje upravičenih obstoječih članstev. Obstoječi člani obdržijo svojo vlogo v organizaciji.
OpenAI v organizaciji API ustvari ločeno skupino, ki jo upravlja SCIM. Obstoječa ročna skupina API z istim imenom ostane ločena. Članstvo v sinhronizirani skupini upravljajte pri ponudniku identitete, ustrezno skupino pa preglejte v Platformi API.
SCIM upravlja članstva, ki jih ustvari ali prevzame. Če odstranite zadnjo ustrezno dodelitev skupine, se lahko odstrani članstvo v organizaciji, tudi če je bilo prvotno dodano ročno. Dostop lahko ohrani druga ustrezna dodelitev. Ročna članstva, katerih upravljanja SCIM ni prevzel, se še naprej upravljajo ločeno.
Dodelitev organizacije API ne zagotavlja dostopa do vseh projektov API. Članstvo in dovoljenja za projekte preglejte ločeno v Platformi API. Pred dodelitvijo dostopa izvedite preskus z majhno skupino in preglejte obstoječa članstva.
Upravljanje uporabniških zapisov, povabil in skupin
Sinhronizirani zapis imenika ne zagotovi samodejno dostopa do vseh delovnih prostorov ChatGPT, organizacij API ali računov Ads. Še vedno veljajo članstvo v izdelku, dodelitev skupine, pravilnik prijave in vloge za posamezni izdelek.
Povežite obstoječe uporabnike
Postopek zagotavljanja uporabniških računov prepozna obstoječi račun OpenAI po nastavljenem službenem e-poštnem naslovu. Preverite, ali e-poštni naslov pri ponudniku identitete, naslov povabila in predvideni račun OpenAI pripadajo isti osebi. Ponudnika identitete nastavite tako, da za vsakega uporabnika pošlje natanko en primarni e-poštni naslov.
Če se obstoječi uporabnik ali skupina najemnika ujema s sinhroniziranim zapisom v imeniku, lahko upravljanje prevzame vaš ponudnik identitete. Obstoječa ročno ustvarjena povabila in članstva v delovnem prostoru ChatGPT ne preidejo samodejno pod upravljanje SCIM.
Obstoječi član delovnega prostora se lahko pridruži sinhronizirani skupini delovnega prostora, ne da bi se spremenili njegovo obstoječe članstvo, vloga ali vrsta uporabniškega mesta. Ob odhodu uporabnika ločeno odstranite ročno dodeljeni dostop do delovnega prostora.
Posodobite upravljani e-poštni naslov
SCIM na ravni najemnika lahko posodobi primarni e-poštni naslov v uporabnikovem obstoječem računu OpenAI. Uporabnik mora biti že sinhroniziran prek imenika tega najemnika. Trenutna in nova e-poštna domena morata biti preverjeni za najemnika, ki upravlja imenik. Naslov lahko spremenite znotraj ene preverjene domene ali med dvema domenama, preverjenima za tega najemnika. Sekundarni e-poštni naslov ali vzdevek ne nadomesti primarnega e-poštnega naslova, ki se uporablja za sinhronizacijo.
Pred spremembo preverite, ali novi naslov ne pripada drugemu računu OpenAI. Če pripada drugemu računu, ustavite postopek in se obrnite na podporo OpenAI.
Preverite, ali obstoječi sinhronizirani uporabnik ustreza predvidenemu računu OpenAI.
Prosite globalnega skrbnika, naj potrdi, da sta obe e-poštni domeni preverjeni za najemnika, ki mu pripada imenik.
Pri ponudniku identitete posodobite primarni e-poštni naslov obstoječega uporabnika. Ohranite obstoječi zapis v imeniku in pošljite natanko en primarni e-poštni naslov.
Če se uporabnik prijavlja prek SSO, posodobite preslikavo za prijavo tako, da uporablja isti naslov.
Počakajte na uspešno sinhronizacijo in preverite, ali je v obstoječem računu OpenAI prikazan novi e-poštni naslov.
Prosite uporabnika, naj se znova prijavi s posodobljenim naslovom in načinom prijave, ki ga zahteva izdelek, nato pa preverite njegov dostop do izdelka.
Sprememba e-poštnega naslova posodobi obstoječi račun in odjavi uporabnika. Ločenih računov OpenAI ne združi. Za spremembe e-poštnega naslova prek SCIM na ravni najemnika še vedno veljajo pogoji upravičenosti računa in omejitve spreminjanja e-poštnega naslova.
Podpora OpenAI ne more ročno spremeniti e-poštnega naslova računa, ki se upravlja prek SCIM na ravni najemnika.
Povezava SCIM na ravni delovnega prostora ChatGPT, ki izpolnjuje pogoje, lahko posodobi e-poštni naslov člana, ki je sprejel povabilo in se upravlja prek SCIM, če so za ta delovni prostor omogočene spremembe e-poštnih naslovov. Trenutna in nova e-poštna domena morata biti preverjeni za isti delovni prostor in njegovega najemnika, novi naslov ne sme biti povezan z drugim računom OpenAI, preslikava SSO pa mora uporabljati posodobljeni naslov. Posodobite obstoječega uporabnika SCIM in spremembo najprej preizkusite na enem računu.
SCIM za organizacije API na ravni izdelka trenutno ne podpira spreminjanja e-poštnega naslova obstoječega računa OpenAI.
Če sinhronizirano povabilo uporablja zastarel e-poštni naslov ali posodobitev e-poštnega naslova ne doseže predvidenega računa, ne izbrišite računa, ne odstranite in znova ustvarite zapisa v imeniku, ne pošljite nadomestnega povabila na novi naslov in ne prekinite povezave z imenikom. S temi dejanji lahko ustvarite ločen račun OpenAI, obstoječi projekti, agenti in zgodovina pogovorov pa ostanejo povezani s prvotnim računom. Prosite skrbnika, naj preveri obstoječi zapis v imeniku, primarni e-poštni naslov, preverjanje domene in rezultat zadnje sinhronizacije. Če se zapisi ne ujemajo, pride do spora med računi ali je posodobitev še vedno blokirana, se obrnite na podporo OpenAI.
Razumevanje povabil in samodejnega ustvarjanja računov
Uporabnik, ki mu je bil na novo zagotovljen račun ChatGPT ali račun prek povezave SCIM za API na ravni izdelka, bo morda moral sprejeti povabilo, preden se pridruži izdelku. SCIM na ravni najemnika doda uporabnike neposredno v dodeljene organizacije API, ne da bi morali sprejeti povabilo. Nekateri postopki SCIM ustvarijo čakajoče povabilo, ne da bi poslali e-poštno sporočilo. Obstoječi član delovnega prostora ChatGPT ne prejme novega povabila v delovni prostor, ko ustrezni uporabnik najemnika preide pod upravljanje SCIM.
Prosite lastnika delovnega prostora, naj pregleda čakajoča povabila. Pri ročnem povabilu lahko lastnik izbere Ponovno pošlji povabilo, če je ta možnost na voljo. Povabil, ki jih upravlja SCIM, ni mogoče neposredno znova poslati; API lahko vrne 409 scim_managed_resource. Če je na voljo možnost Povabi člana, lahko lastnik znova vnese isti e-poštni naslov, ne da bi spremenil obstoječo vlogo ali vrsto uporabniškega mesta. Če je povabilo še vedno blokirano, se obrnite na podporo OpenAI.
Samodejno ustvarjanje računov lahko doda uporabnike ChatGPT, ki izpolnjujejo pogoje, ko se prijavijo z e-poštnim naslovom na preverjeni domeni. Ta funkcija je ločena od SCIM in ne zahteva SSO. Če delovni prostor zahteva SSO, ga morajo zaposleni še vedno uporabljati za prijavo.
Pred nastavitvijo SCIM preverite samodejno ustvarjanje računov za vsak delovni prostor. Nastavitev je lahko ob ustvarjanju delovnega prostora že vklopljena. Izklopite jo, če nameravate dostop upravljati prek SCIM. Uporabniki, dodani s samodejnim ustvarjanjem računov, morda niso upravljani prek SCIM, zato jim odstranitev pri ponudniku identitete morda ne odvzame dostopa do izdelka. Preglejte zasedenost uporabniških mest, neupravljane uporabnike odstranite ločeno in ob odhodu uporabnika preverite vse načine dostopa.
Za privzete nastavitve in možnosti upravljanja delovnega prostora glejte: Upravljanje najemnika v skrbniški konzoli.
Upravljanje lastništva, vlog in vidnosti skupin
Članstvo v sinhronizirani skupini upravljajte pri ponudniku identitete. Skrbniki delovnega prostora lahko vzdržujejo ločene ročno upravljane skupine.
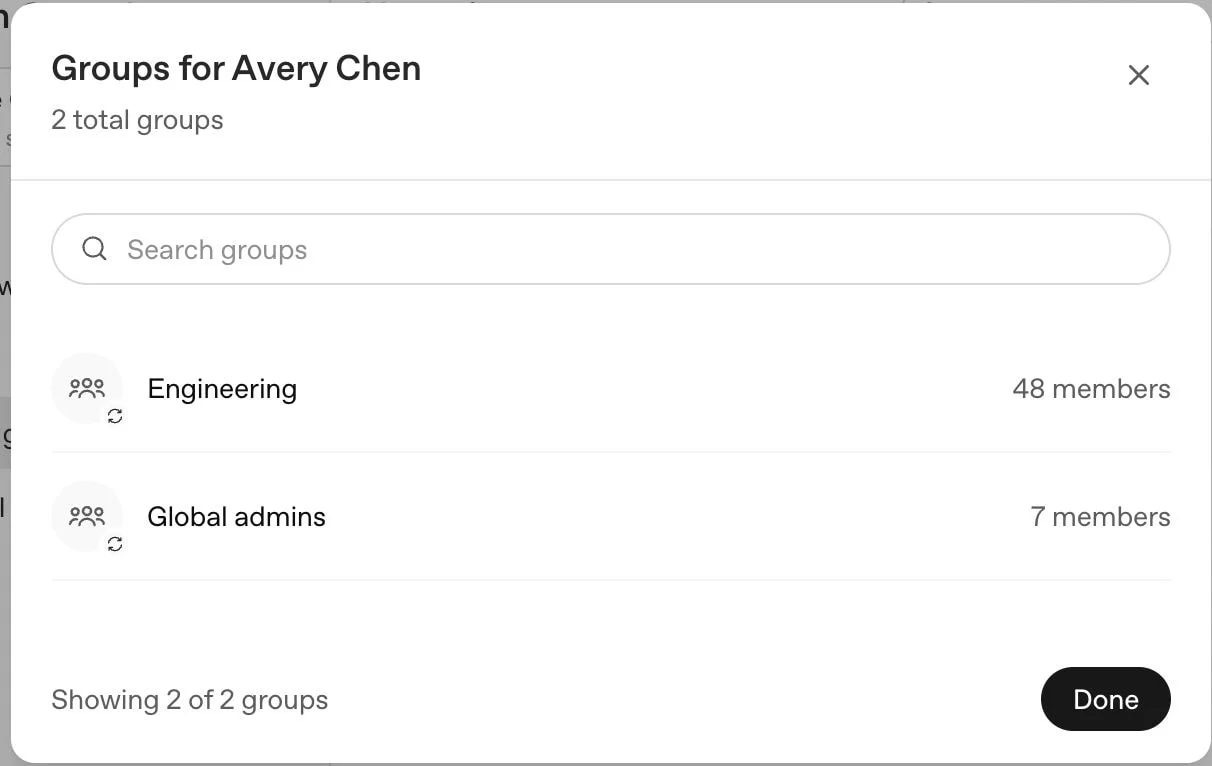
Pri selitvi delovnega prostora ChatGPT na SCIM za celotnega najemnika se lahko obstoječa skupina delovnega prostora prevzame, če se njeno ime popolnoma ujema z imenom sinhronizirane skupine. Pred dodelitvijo dostopa s svojo skrbniško ekipo OpenAI preglejte podvojena imena skupin in obstoječe člane. To delovanje ChatGPT ne velja za ročne skupine API.
Če sinhronizirano skupino preimenujete pri ponudniku identitete, se preimenuje tudi ustrezna sinhronizirana skupina delovnega prostora.
SCIM na ravni delovnega prostora uporablja ločeno povezavo. Glede na konfiguracijo lahko sinhronizirana skupina z istim imenom kot ročna skupina delovnega prostora prenese članstvo te skupine pod nadzor ponudnika identitete.
Če je možnost podprta, lahko lastnik delovnega prostora v izbranem delovnem prostoru ChatGPT z možnostjo Dovoljenja in vloge dodeli upravičene vloge delovnega prostora po meri. Sinhronizirane skupine lahko podpirajo tudi analitiko delovnega prostora, če je ta na voljo.
Če je na voljo, nastavitev Vidno uporabnikom delovnega prostora v razdelku Identiteta in dostop delovnega prostora določa, ali se skupine, ki jih upravlja SCIM, prikažejo, ko uporabniki delijo GPT-je ali projekte. Če nastavitev izklopite, lahko te skupine skrijete, ob naslednji posodobitvi GPT-ja ali projekta pa odstranite njihove obstoječe skupne rabe. Spreminjanje vidnosti ne ustavi sinhronizacije in ne odstrani skupine. Če delovni prostor uporablja SCIM za celotnega najemnika in so njegove nastavitve identitete samo za branje, ta možnost morda ni na voljo. O podprtih možnostih se pozanimajte pri svoji skrbniški ekipi OpenAI.
Preskušanje uvajanja in odhoda uporabnikov
Predvideni aplikaciji ponudnika identitete ali dodeljeni skupini dodajte enega preskusnega uporabnika.
Počakajte na uspešno sinhronizacijo.
Potrdite, da se uporabnik prikaže v predvidenem najemniku ali izdelku in prejme samo pričakovano vlogo.
Uporabnika odstranite iz dodelitve ponudnika ali skupine za omogočanje uporabe.
Počakajte na naslednjo uspešno sinhronizacijo in potrdite, da je dostop, pridobljen prek skupine, odstranjen.
Preverite neposredna povabila, druge skupine in vloge za posamezni izdelek, ki bi lahko ohranile ločen dostop.
Odstranitev osebe samo v ChatGPT je lahko začasna, če ji ponudnik identitete še vedno dodeljuje dostop. Če uporabnika onemogočite pri ponudniku, dodelitev aplikacije ni vedno odstranjena. Če članu delovnega prostora ChatGPT ukinete uporabo, s tem ne izbrišete njegovega računa OpenAI ali osebnega delovnega prostora. Po uspešni sinhronizaciji potrdite, da oseba ni več aktivni član delovnega prostora, in preglejte dodelitev mest delovnega prostora. Če oseba ostane aktivna, je ni mogoče odstraniti ali po ponovni vključitvi ne more znova pridobiti dostopa, se obrnite na podporo OpenAI. Hramba podatkov delovnega prostora ChatGPT sledi pravilniku izbranega delovnega prostora.
Odpravljanje težav s sinhronizacijo imenika
| Težava | Kaj preveriti |
|---|---|
| Nastavitev imenika ni na voljo ali je blokirana | Preverite paket, skrbniško vlogo, izbranega najemnika in ali je SCIM na ravni najemnika ali izdelka že aktiven. Preden spremenite delujočo povezavo, se uskladite glede selitve. |
| Uporabnik ali skupina se ne prikaže | Preverite dodelitve aplikacije pri ponudniku identitete, nastavitve potiskanja skupin, izbranega najemnika, nedavne dogodke v imeniku in običajni interval sinhronizacije ponudnika. |
| Sinhronizirani uporabnik ne more dostopati do izdelka | Preverite dodelitev Dostop do izdelkov za skupino, povabilo ali članstvo v izdelku, zahtevani način prijave in vlogo v posameznem izdelku. V urejevalniku lahko dodelite podprte delovne prostore ChatGPT in oglaševalske račune, pri najemnikih Enterprise in Edu pa tudi organizacije API. Pri dodelitvi API preglejte članstvo v skupini in organizaciji v Platformi API. |
| Odstranjeni uporabnik ima še vedno dostop | Preglejte dodelitev pri ponudniku identitete, neposredna povabila, druge sinhronizirane ali ročno ustvarjene skupine in vloge v vsakem izdelku. Odstranitev enega načina dostopa ne odstrani drugih. Če je uporabnik po uspešni sinhronizaciji še vedno aktiven in nima več nobenega drugega načina dostopa, se obrnite na podporo OpenAI. Ne prekinite povezave z imenikom, da bi odpravili težavo z enim računom. |
| Upravljani e-poštni naslov ni bil posodobljen | Preverite obstoječega sinhroniziranega uporabnika, primarni e-poštni naslov, ki ga pošlje ponudnik identitete, preverjanje obeh e-poštnih domen za najemnika, ki mu pripada imenik, in rezultat zadnje sinhronizacije. Pri povezavi na ravni delovnega prostora ChatGPT morata biti obe domeni preverjeni tudi za ta delovni prostor. Če je posodobitev še vedno blokirana, se obrnite na podporo OpenAI. |
| Posodobitev e-poštnega naslova povzroči spor med računi | Če novi e-poštni naslov že pripada drugemu računu OpenAI, ustavite postopek in se obrnite na podporo OpenAI. Ne izbrišite nobenega od računov in ne ustvarite nadomestnega uporabnika. |
Številni ponudniki identitete sinhronizirajo spremembe vsakih 30 do 40 minut, drugi pa posodobitve pošljejo prej. OpenAI nima splošne možnosti za prisilno takojšnjo sinhronizacijo imenika.
Za napake pri preverjanju pristnosti ali prijavi glejte: Odpravljanje težav s SSO, dostopom do delovnega prostora in preverjanjem domene.
Varna odstranitev povezave z imenikom
Odstranitve aktivne povezave imenika za celotnega najemnika ni mogoče razveljaviti. Pred prekinitvijo povezave s svojo skrbniško ekipo OpenAI preglejte dodelitve izdelkov in potrdite, kako bodo obravnavana obstoječa članstva. Ne prekinite povezave z imenikom, da bi odstranili ali obnovili dostop ene osebe.
V skrbniški konzoli odprite Globalne nastavitve najemnika.
Izberite Dostop in nato odprite Imenik.
Preglejte povezanega ponudnika ter zadevne uporabnike, skupine in dodelitve izdelkov.
Izberite Izbriši povezavo.
Spremembo potrdite le, če nameravate ustaviti sinhronizacijo.
Preglejte preostale uporabnike, skupine, dostop do izdelkov in skrbniške vloge.
Odstranitev lahko traja do 5 minut. Pred zamenjavo delujoče povezave ali prehodom med SCIM na ravni izdelka in SCIM za celotnega najemnika se obrnite na svojo skrbniško ekipo OpenAI.