
GPT‑6 Pro, ki temelji na modelu GPT‑6 Astra, je v ChatGPT na voljo z naročninami Pro $100, Pro $200, Business in Enterprise. Dostop z naročnino Enterprise je odvisen tudi od dovoljenj za dostop do modelov v vašem delovnem prostoru. Naročnine Plus vključujejo GPT‑6 Astra v načinu ChatGPT Work in orodju Codex.
Opomba: Astra zahteva Codex CLI različice 0.153.0 ali novejše. Poleg tega posodobite namizno aplikacijo ChatGPT na najnovejšo razpoložljivo različico. Če Astra v namizni aplikaciji ni na voljo v načinu Chat, Work ali orodju Codex, posodobite aplikacijo tako, da kliknete Meni > Preveri posodobitve, tudi če ste jo pred kratkim posodobili po obvestilu o samodejni posodobitvi ali s klikom ikone za posodobitev v stranski vrstici.
Opomba: Ta funkcija je trenutno na voljo samo za Enterprise, Edu in ChatGPT for Teachers.
Pregled
Nadzor dostopa na podlagi vlog (RBAC) lastnikom delovnega prostora omogoča, da ustvarijo vloge po meri z določenimi dovoljenji ter jih neposredno dodelijo uporabnikom ali skupinam v svojem delovnem prostoru ChatGPT. Uporabnik lahko dovoljenja prejme z neposrednimi dodelitvami vlog in članstvom v skupinah.
Nastavitve delovnega prostora določajo privzete vrednosti za ustrezna dovoljenja. Vloga po meri je nabor dovoljenj za večkratno uporabo, ki ga lahko lastniki dodelijo neposredno članom ali prek skupin. Član ima lahko več vlog po meri.
Pri ustreznih dovoljenjih lahko vloga po meri uporabi možnost Privzeto, da podeduje nastavitev delovnega prostora, Vklopljeno, da izrecno dovoli dostop, ali Izklopljeno, da zavrne dostop prek te vloge. Če ima član več vlog po meri, se njihova dovoljenja seštevajo: dostop, ki ga dodeli ena vloga, ostane na voljo, tudi če je za drugo izbrana možnost Izklopljeno.
Način zaklepa se ovrednoti ločeno in lahko dodatno omeji zmogljivosti, ki uporabljajo omrežje. Še vedno veljajo vrsta licence člana ter njegova upravičenost do paketa in izdelka.
Kdo lahko konfigurira nastavitve in dovoljenja RBAC?
Lastniki delovnega prostora lahko ustvarjajo, brišejo, dodeljujejo in preklicujejo vloge po meri ter upravljajo privzeta dovoljenja za celoten delovni prostor. Skrbniki delovnega prostora si lahko obstoječe vloge ogledajo ali jih posodobijo prek podprtih skrbniških vmesnikov, ne morejo pa ustvarjati, brisati, dodeljevati ali preklicevati vlog po meri. Člani in pregledovalci analitike ne morejo upravljati nastavitev RBAC za celoten delovni prostor.
Ali obstajajo geografske omejitve?
Funkcija je na voljo v vseh podprtih državah.
Ali je konfiguracija RBAC na voljo v spletu, mobilnih napravah in namizni aplikaciji?
Konfiguracija RBAC je na voljo v spletu. V ChatGPT odprite Nastavitve delovnega prostora > Dovoljenja in vloge ali uporabite kontrolnike za vloge in dovoljenja v skrbniški konzoli.
Kaj uvajamo in katere zmožnosti so vključene ob uvedbi?
Lastniki delovnega prostora bodo pridobili funkcionalnost RBAC v chatgpt.com/admin/settings, kjer lahko:
Nastavijo privzeto vlogo za člane, ki nimajo dodeljene ene ali več vlog po meri.
Ustvarijo vloge po meri z natančnimi dovoljenji, ki preglasijo privzeto vlogo delovnega prostora.
Dodelijo eno ali več vlog po meri skupinam.
Ogledajo si in upravljajo vloge po meri na osrednjem zavihku.
Katera dovoljenja lahko konfiguriram z RBAC?
Z RBAC lahko nadzirate dostop do ključnih funkcij ChatGPT. Celoten seznam razpoložljivih stikal in možnosti najdete v razdelku Nastavitve delovnega prostora > Dovoljenja in vloge.
Razpoložljiva stanja dovoljenj se razlikujejo. Podprta dovoljenja za običajne vloge imajo možnosti Privzeto, Vklopljeno in Izklopljeno. Nekatera dovoljenja, vključno z določenimi nastavitvami za Work in dodatke, lahko ostanejo dvostopenjska stikala z možnostma Vklopljeno in Izklopljeno.
Dostop do modelov
Lastniki delovnega prostora lahko na ravni delovnega prostora ali prek vlog po meri določijo, katere podprte modele lahko uporabljajo člani. Vloga ne more omogočiti modela, do katerega delovni prostor ni upravičen. Z izbiro začetnega ali privzetega modela ne pridobite dostopa.
V upravičenih delovnih prostorih ChatGPT Enterprise in Edu je GPT-6 Astra ob uvedbi privzeto izklopljen. Dostop do Astre je treba konfigurirati ločeno; prejšnje nastavitve zgodnjega dostopa do modelov se ne prenesejo. Preglejte vse vloge, dodeljene članu, saj lahko vloga, ki dovoljuje dostop, tega ohrani omogočenega, tudi če ga druga vloga izklopi.
Podrobnosti o dostopu do Astre najdete v članku ChatGPT Enterprise in Edu – modeli in omejitve.
Vloge načina zaklepa
V delovnih prostorih, ki podpirajo vloge načina zaklepa, lahko z RBAC ustvarite vlogo po meri za člane, ki potrebujejo način zaklepa. Način zaklepa obravnavajte kot varnostno konfiguracijo na ravni vloge, ne kot eno samo stikalo za dovoljenje.
Ko je članu dodeljena vloga načina zaklepa, so lahko omejene funkcije, ki potrebujejo omrežje, vključno s sprotnim iskanjem po spletu, poglobljenim raziskovanjem, načinom agenta, omrežnimi funkcijami canvasa ter nekaterimi načini delovanja aplikacij, MCP-ja ali povezovalnikov, odvisno od nastavitev delovnega prostora.
Preden dodelite vlogo načina zaklepa, preverite, katere aplikacije in dejanja dovoljuje, ter se prepričajte, da imajo člani potrebna dovoljenja v vsakem povezanem izvornem sistemu. Dostop do aplikacije v ChatGPT ne razveljavi dovoljenj v povezanem izvornem sistemu.
Več podrobnosti o spremembah v načinu zaklepa najdete v članku Način zaklepa.
Dovoljenjem RBAC bomo sčasoma še naprej dodajali funkcije.
Opomba: Dostop do aplikacij lahko nadzirate za vsako aplikacijo posebej. Uporabniškega vmesnika aplikacije ni mogoče izklopiti ločeno.
Kaj je RBAC za člane in kako se razlikuje od trenutnih vlog?
RBAC za člane lastnikom delovnega prostora omogoča ustvarjanje vlog po meri za nadzor dostopa končnih uporabnikov do orodij. Obstoječe vloge, kot so član, skrbnik in lastnik, določajo pravice za upravljanje delovnega prostora.
Vgrajene vloge delovnega prostora določajo, kaj lahko posameznik upravlja:
Lastnik: Upravlja nastavitve za celoten delovni prostor, članstvo in vloge po meri.
Skrbnik: Upravlja podprte člane delovnega prostora, skupine in skrbniške nastavitve.
Pregledovalec analitike: Ogleduje si analitiko, ki je na voljo tej vlogi.
Član: Uporablja funkcije, ki jih dovoljujejo njegov paket, vrsta licence in dodeljene vloge.
Globalni skrbnik najemnika ne prejme samodejno vloge v delovnem prostoru ChatGPT.
Skrbniške ključe delovnega prostora lahko ustvarjajo samo lastniki in skrbniki delovnega prostora. Vloge po meri ne omogočajo dostopa do skrbniških ključev, za občutljiva dovoljenja za skladnost pa je potreben lastnik delovnega prostora. Navodila za nastavitev in zahteve glede vlog najdete v članku: Upravljanje skrbniških ključev v skrbniški konzoli.
Kako dodelim vloge osebam ali skupinam?
V razdelku Nastavitve & dovoljenja → Vloge po meri dodelite vloge skupinam, ustvarjenim na zavihku Skupine, ali sinhroniziranim prek SCIM. Uporabniki podedujejo dovoljenja iz vlog svojih skupin.
Ali lahko ustvarim svoje vloge?
Da. Na zavihku Vloge po meri uporabite Dodaj novo vlogo, da določite vloge s prilagojenimi dovoljenji.
Kaj je potrebno za omogočanje RBAC za moj delovni prostor?
Nič dodatnega. Na voljo je vsem skrbnikom delovnega prostora na skrbniški nadzorni plošči. Ustvarite ali sinhronizirajte skupine, nato jim dodelite vloge.
Kako RBAC ovrednoti vloge, dodelitve in privzete nastavitve?
Nastavitve delovnega prostora določajo osnovo za ustrezna dovoljenja. Pri običajni vlogi po meri velja:
Možnost Privzeto podeduje nastavitev delovnega prostora.
Možnost Vklopljeno izrecno dodeli dovoljenje.
Možnost Izklopljeno zavrne dostop prek te vloge.
Član lahko z neposrednimi dodelitvami in dodelitvami prek skupin prejme več običajnih vlog. Dovoljenja teh vlog se seštevajo: če katera koli vloga dovoljenje dodeli izrecno ali ga podeduje iz omogočene nastavitve delovnega prostora, član ohrani dostop. Nastavitev Izklopljeno zavrne dostop samo prek te vloge. Če je za vse ustrezne vloge izbrana možnost Izklopljeno, je dostop zavrnjen. Če vse ustrezne običajne vloge uporabljajo možnost Privzeto, velja nastavitev delovnega prostora.
Način zaklepa je ločena možnost za zavrnitev dostopa. Dodelitev načina zaklepa lahko omeji zmogljivost, tudi če jo običajna vloga dovoljuje. Še vedno veljajo tudi vrsta licence člana ter druge zahteve glede upravičenosti do paketa ali izdelka.
Kako konfigurirati RBAC v delovnem prostoru
Odprite Nastavitve delovnega prostora.
Na levi plošči izberite Dovoljenja in vloge. Do tega območja lahko dostopajo lastniki delovnega prostora in pooblaščeni skrbniki, vendar lahko vloge po meri ustvarjajo, brišejo, dodeljujejo ali preklicujejo le lastniki.
Odprite zavihek Delovni prostor in preglejte osnovna dovoljenja za člane.
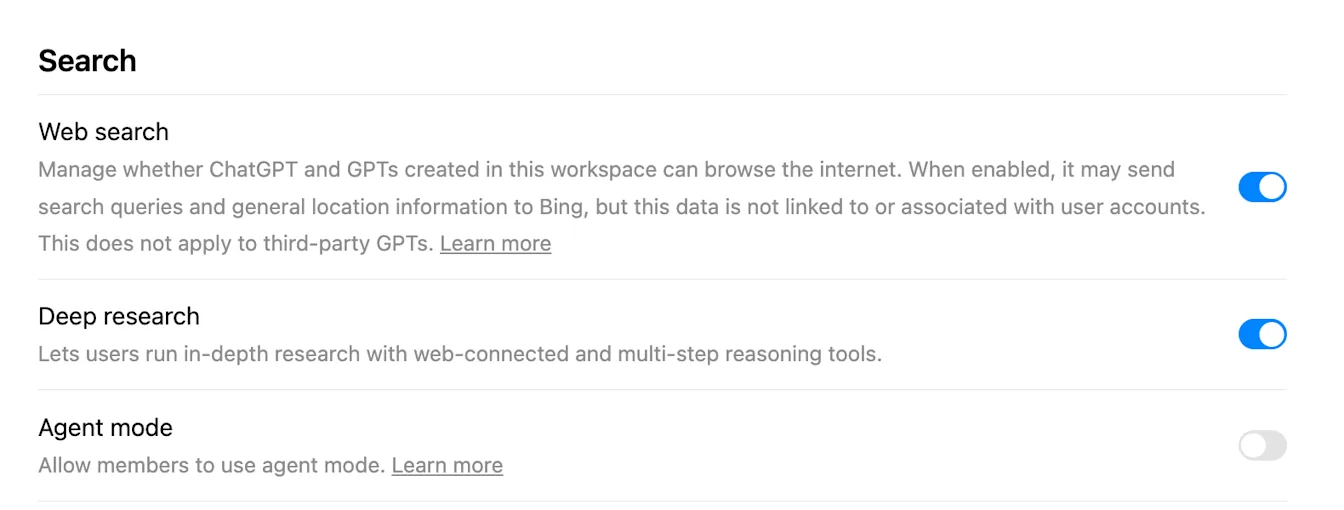
Pri ustreznih dovoljenjih vloga po meri podeduje nastavitev delovnega prostora, ko je zanjo izbrana možnost Privzeto. Če je za vlogo izbrana možnost Vklopljeno, ta vloga dodeli dovoljenje. Če je za vlogo izbrana možnost Izklopljeno, ta vloga zavrne dostop, vendar dostop ostane na voljo, če ga druga dodeljena vloga dovoli ali podeduje.
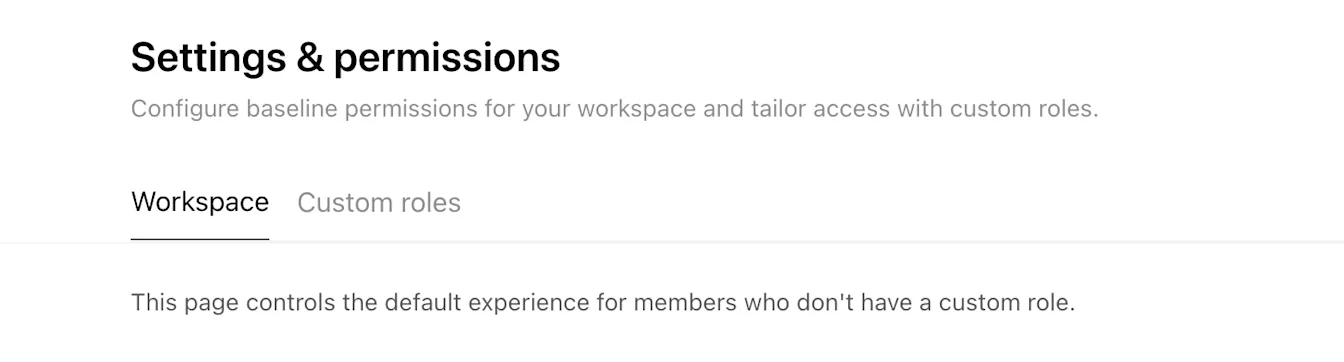
Med pomikanjem po strani konfigurirajte osnovne nastavitve delovnega prostora za ustrezna dovoljenja.
Vlogo po meri ustvarite tako:
Odprite zavihek Vloge po meri.
Izberite Ustvari vlogo.
Vnesite ime in opis vloge.
Izberite Shrani.
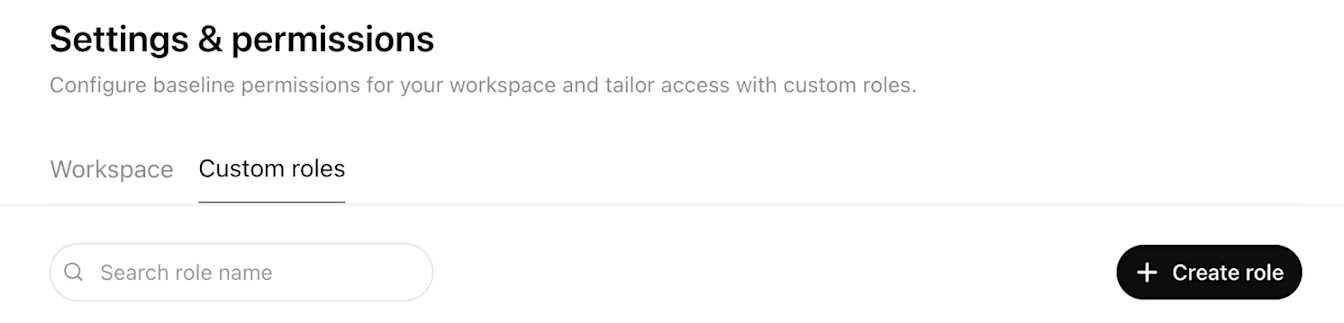
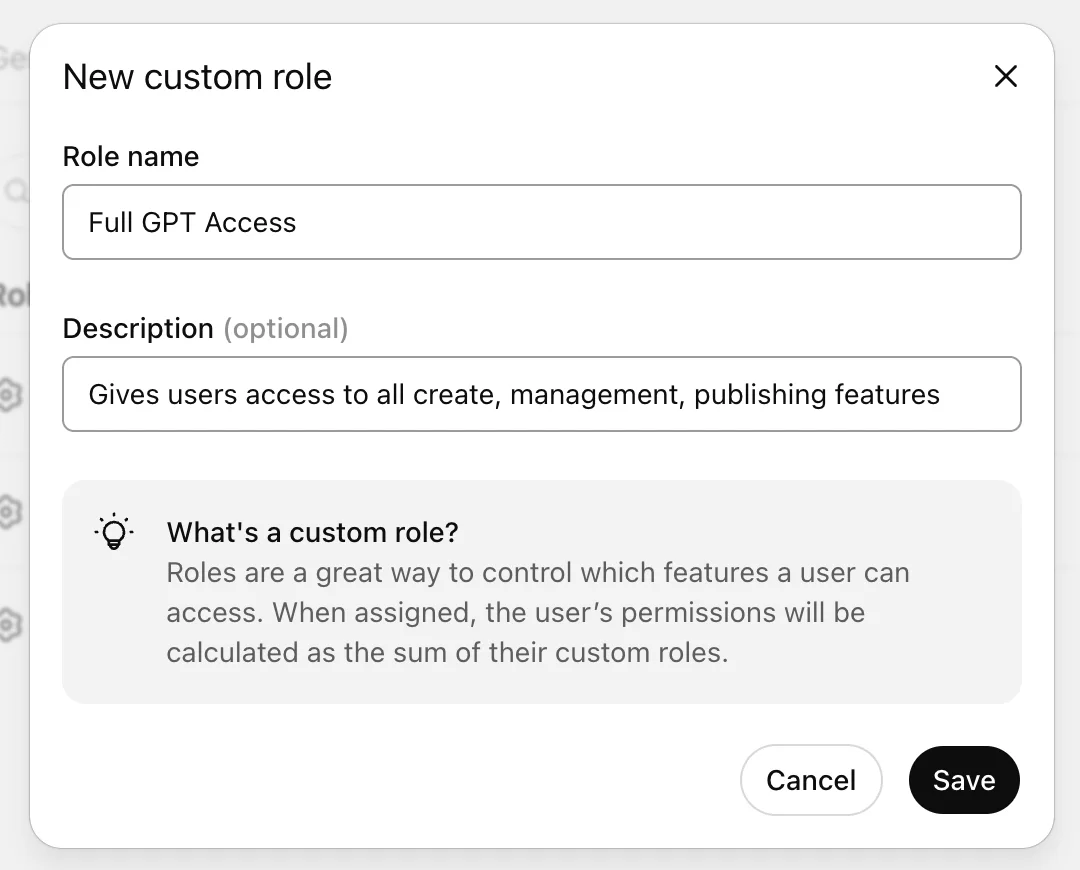
Na strani z dovoljenji vloge po meri za vsako ustrezno dovoljenje izberite Privzeto, Vklopljeno ali Izklopljeno. Dovoljenja z dvema stanjema še naprej uporabljajo možnosti Vklopljeno in Izklopljeno.
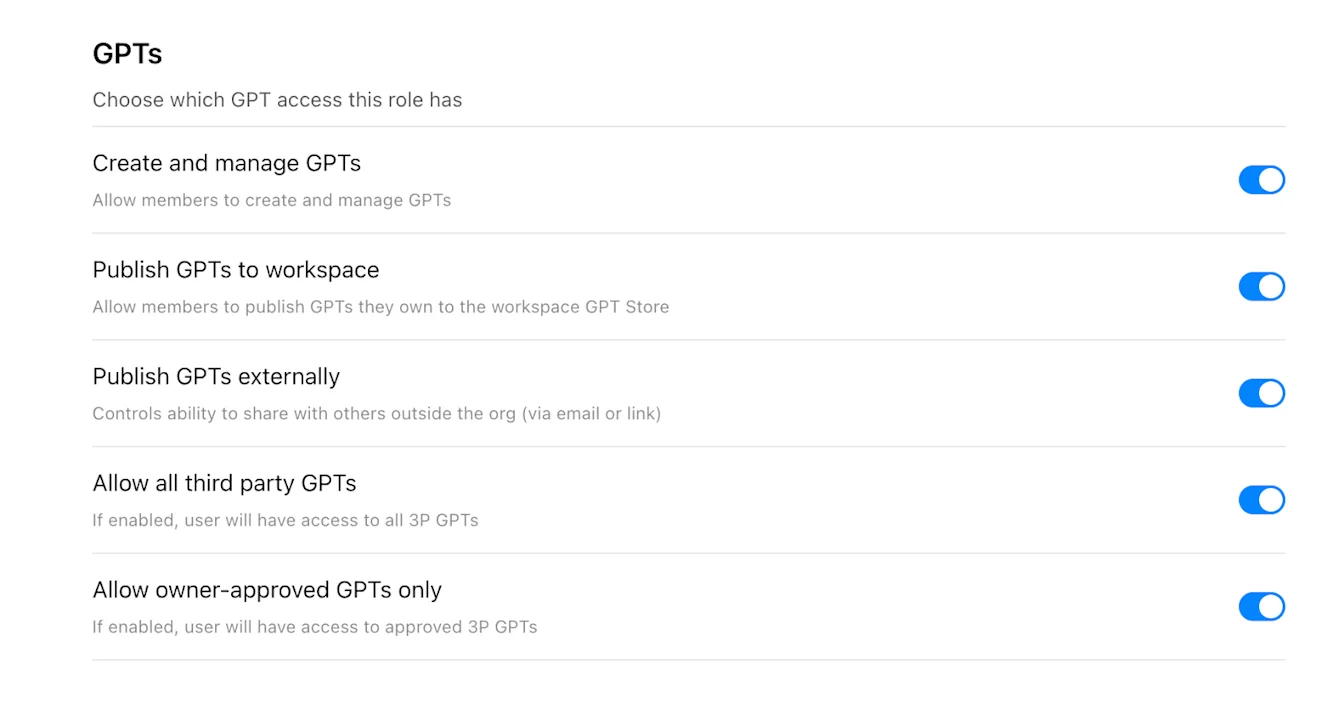
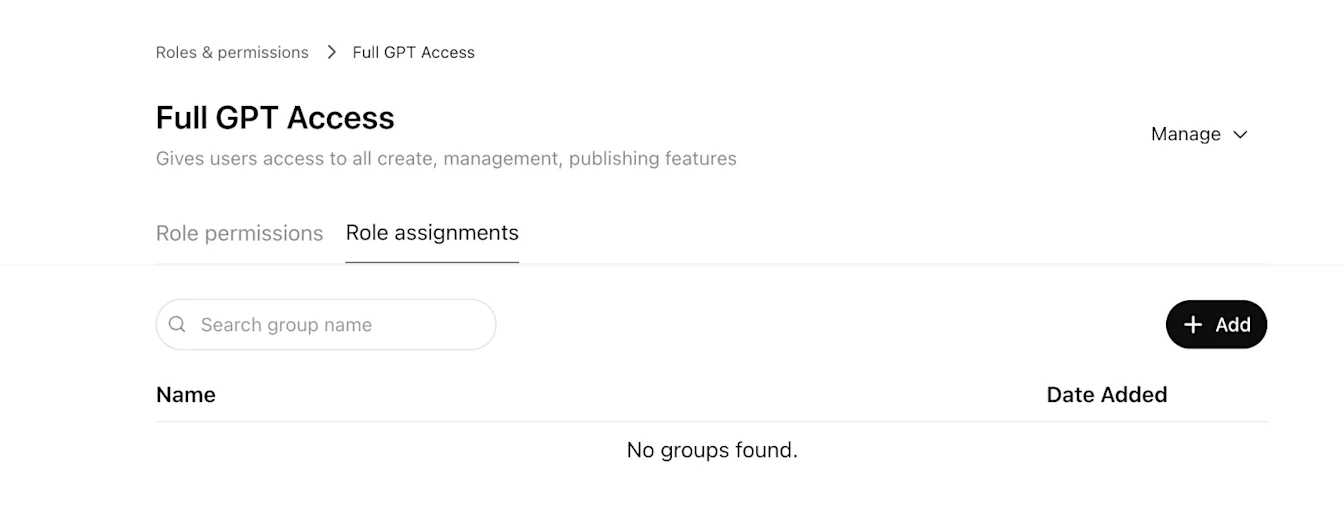
Vlogo skupinam dodelite tako:
Na vrhu strani vloge po meri odprite Dodelitve vlog.
Izberite + Dodaj.
Izberite eno ali več skupin.
Izberite Končano.
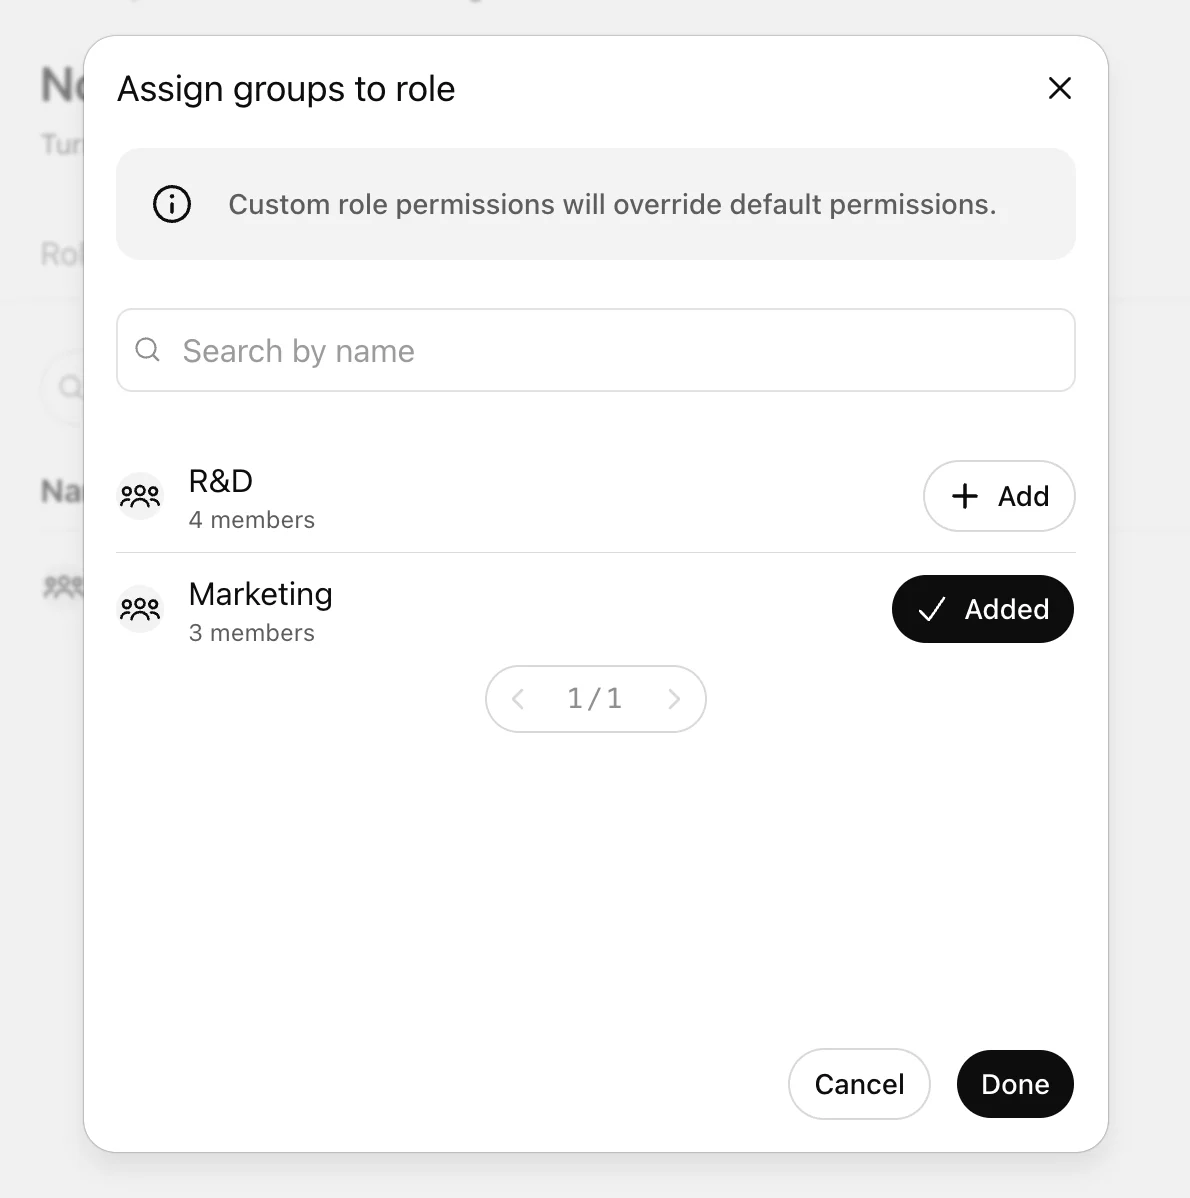
Člani skupine prejmejo posodobljena dovoljenja, ko sprememba začne veljati. Spremembe lahko začnejo veljati šele po 5 minutah.
Primeri
Ena običajna vloga podeduje nastavitev delovnega prostora
Če je nastavitev delovnega prostora za Spletno iskanje nastavljena na Vklopljeno, edina običajna vloga člana po meri pa uporablja možnost Privzeto, član podeduje nastavitev Vklopljeno.
Ena vloga je izklopljena, druga pa vklopljena
Če je v eni običajni vlogi za Spletno iskanje izbrana možnost Izklopljeno, v drugi pa Vklopljeno, je dostop dovoljen, ker se dovoljenja običajnih vlog seštevajo.
Vse ustrezne običajne vloge so izklopljene
Če vse ustrezne običajne vloge nastavijo Spletno iskanje na Izklopljeno, član ne prejme dostopa prek običajnega RBAC, tudi če je osnovna nastavitev delovnega prostora Vklopljeno.
Uporabi se način zaklepa
Če običajna vloga podeli funkcijo z omrežnim dostopom, član pa ima tudi vlogo načina zaklepa, ki to funkcijo omejuje, velja omejitev načina zaklepa.
Pogosta vprašanja
Ali so za RBAC potrebne skupine?
Ne. Vloge je mogoče dodeliti prek skupin, kjer je podprto, pa so na voljo tudi neposredne dodelitve vlog. Skupine ostajajo priporočeni način za obsežno upravljanje dostopa.
Koliko časa traja, da se spremembe RBAC uveljavijo?
Spremembe lahko začnejo veljati šele po 5 minutah.
Ali RBAC razveljavi vrsto uporabniškega mesta člana?
Ne. RBAC nadzoruje dovoljenja za funkcije v okviru dostopa, ki ga omogočata vrsta uporabniškega mesta člana in paket delovnega prostora.
Kaj, če ima dovoljenje samo možnosti Vklopljeno in Izklopljeno?
Nekateri kontrolniki ne podpirajo možnosti Privzeto. Za te kontrolnike izrecno nastavite Vklopljeno ali Izklopljeno za delovni prostor in ustrezne vloge.