
GPT‑6 Pro, i mundësuar nga GPT‑6 Astra, ofrohet në ChatGPT me planet Pro $100, Pro $200, Business dhe Enterprise. Qasja në Enterprise varet edhe nga lejet e hapësirës suaj të punës për qasjen te modelet. Planet Plus përfshijnë GPT‑6 Astra në ChatGPT Punë dhe Codex.
Shënim: Astra kërkon versionin 0.153.0 ose më të ri të Codex CLI. Gjithashtu, përditësoni aplikacionin ChatGPT Desktop në versionin më të fundit të disponueshëm. Nëse Astra nuk shfaqet në Bisedë, Punë ose Codex në aplikacionin për desktop, sigurohuni që ta përditësoni aplikacionin duke klikuar te Menuja > Kontrollo për përditësime, edhe nëse e keni përditësuar së fundi pas një njoftimi për përditësim automatik ose duke klikuar ikonën e përditësimit në shiritin anësor.
Shënim: Kjo veçori është aktualisht e disponueshme vetëm për Enterprise, Edu dhe ChatGPT for Teachers.
Përmbledhje
Kontrolli i aksesit me bazë roli (RBAC) u mundëson zotëruesve të hapësirës së punës të krijojnë role të personalizuara me leje të caktuara dhe t'ua caktojnë ato drejtpërdrejt përdoruesve ose grupeve në hapësirën e tyre të punës në ChatGPT. Një përdorues mund të marrë leje si nga caktimet e drejtpërdrejta të roleve, ashtu edhe nga anëtarësimet në grupe.
Cilësimet e hapësirës së punës përcaktojnë vlerën e parazgjedhur për lejet e përshtatshme. Një rol i personalizuar është një grup lejesh i ripërdorshëm, të cilin zotëruesit mund t'ua caktojnë drejtpërdrejt anëtarëve ose përmes grupeve. Një anëtar mund të ketë më shumë se një rol të personalizuar.
Për lejet e përshtatshme, një rol i personalizuar mund të përdorë Parazgjedhur për të trashëguar cilësimin e hapësirës së punës, Aktiv për ta lejuar shprehimisht aksesin ose Joaktiv për ta mohuar aksesin përmes atij roli. Kur një anëtar ka disa role të personalizuara, lejet e tyre kombinohen në mënyrë shtuese: aksesi i dhënë nga një rol mbetet i disponueshëm edhe nëse një rol tjetër caktohet si Joaktiv.
Modaliteti i bllokimit vlerësohet veçmas dhe mund t'i kufizojë më tej funksionet që përdorin rrjetin. Vazhdojnë të zbatohen kërkesat për llojin e licencës, planin dhe produktin e anëtarit.
Kush mund t'i konfigurojë cilësimet dhe lejet e RBAC?
Zotëruesit e hapësirës së punës mund të krijojnë, fshijnë, caktojnë dhe heqin caktimin e roleve të personalizuara, si dhe të menaxhojnë lejet e parazgjedhura për të gjithë hapësirën e punës. Administratorët e hapësirës së punës mund të shikojnë ose përditësojnë role ekzistuese përmes ndërfaqeve të mbështetura të administrimit, por nuk mund të krijojnë, fshijnë, caktojnë apo heqin caktimin e roleve të personalizuara. Anëtarët dhe shikuesit e analitikës nuk mund t'i menaxhojnë cilësimet e RBAC për të gjithë hapësirën e punës.
A ka kufizime gjeografike?
Kjo veçori mund të përdoret në të gjitha vendet e mbështetura.
A mund të konfigurohet RBAC në ueb, celular dhe desktop?
Konfigurimi i RBAC është i disponueshëm në ueb. Në ChatGPT, përdorni Cilësimet e hapësirës së punës > Lejet dhe rolet ose kontrollet e roleve dhe lejeve në konsolën e administratorit.
Çfarë po lançojmë dhe cilat aftësi përfshihen në lançim?
Pronarët e hapësirës së punës do të marrin funksionalitetin RBAC brenda chatgpt.com/admin/settings, ku mund të:
Caktojnë një rol parazgjedhje për anëtarët që nuk kanë të caktuar një ose më shumë role të personalizuara.
Krijojnë role të personalizuara me leje të hollësishme që mbivendosin rolin parazgjedhje të hapësirës së punës.
T’u caktojnë grupeve një ose disa role të personalizuara.
Të shikojnë dhe menaxhojnë rolet e personalizuara në një skedë të centralizuar.
Cilat leje mund të konfiguroj me RBAC?
Me RBAC mund të kontrolloni aksesin në veçoritë kryesore të ChatGPT. Për listën e plotë të çelësave dhe opsioneve të disponueshme, shkoni te Cilësimet e hapësirës së punës > Lejet dhe rolet.
Gjendjet e disponueshme të lejeve ndryshojnë. Lejet e zbatueshme për rolet e zakonshme përdorin Parazgjedhur, Aktiv dhe Joaktiv. Disa leje, duke përfshirë kontrolle të caktuara të Punë dhe të shtesave, mund të mbeten kontrolle me dy gjendje: Aktiv ose Joaktiv.
Aksesi në modele
Pronarët e hapësirës së punës mund të kontrollojnë se cilat modele të zbatueshme mund të përdorin anëtarët, në nivelin e hapësirës së punës ose përmes roleve të personalizuara. Një rol nuk mund ta bëjë të disponueshëm një model nëse hapësira e punës nuk kualifikohet për të. Zgjedhja e një modeli fillestar ose të parazgjedhur nuk jep akses.
Në hapësirat e punës të kualifikuara të ChatGPT Enterprise dhe Edu, GPT-6 Astra është joaktiv si parazgjedhje në momentin e lançimit. Aksesi në Astra duhet të konfigurohet veçmas; cilësimet e mëparshme të Aksesit të hershëm në modele nuk transferohen. Shqyrtoni të gjitha rolet që i janë caktuar një anëtari, sepse një rol që lejon aksesin mund ta mbajë atë aktiv edhe nëse një rol tjetër e çaktivizon.
Për hollësi rreth aksesit në Astra, shihni ChatGPT Enterprise dhe Edu – Modelet dhe kufijtë.
Rolet e modalitetit të bllokimit
Hapësirat e punës që mbështesin role të modalitetit të bllokimit mund të përdorin RBAC për të krijuar një rol të personalizuar për anëtarët që kanë nevojë për këtë modalitet. Trajtojeni modalitetin e bllokimit si një konfigurim sigurie në nivel roli, jo si një çelës të vetëm lejeje.
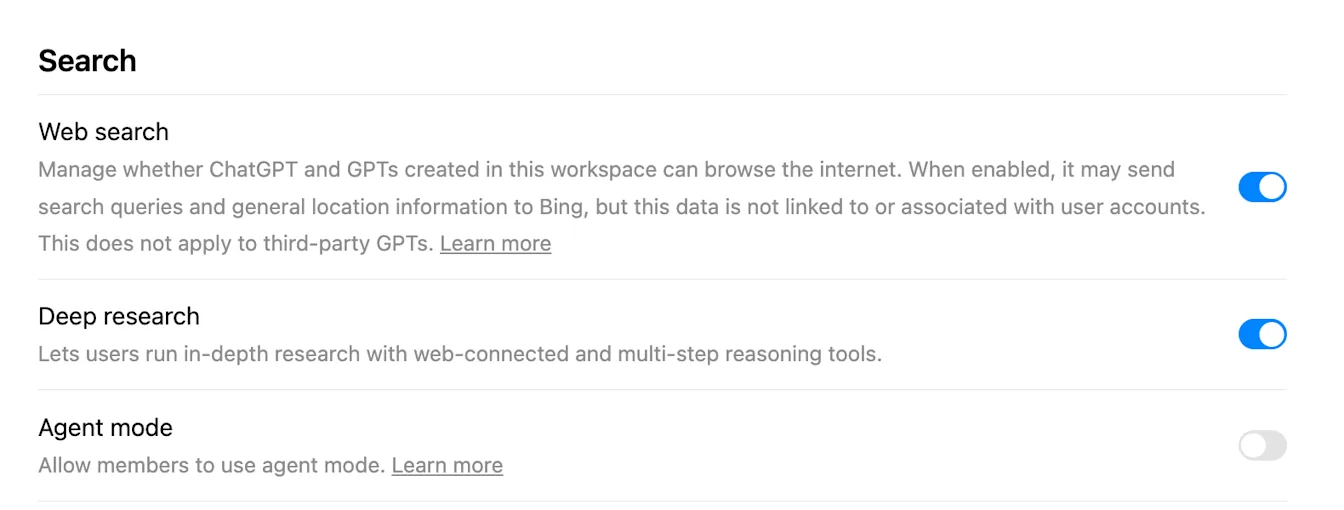
Kur një anëtari i caktohet një rol i modalitetit të bllokimit, mund të kufizohen funksionet që përdorin rrjetin, përfshirë kërkimin drejtpërdrejt në ueb, kërkimin e thelluar, modalitetin e agjentit, lidhjen e Canvas me rrjetin dhe disa funksione të aplikacioneve, MCP-së ose lidhësve, në varësi të cilësimeve të hapësirës së punës.
Para se të caktoni një rol të modalitetit të bllokimit, shqyrtoni cilat aplikacione dhe veprime lejon roli dhe konfirmoni që anëtarët kanë lejet e nevojshme në çdo sistem burimor të lidhur. Aksesi në aplikacione brenda ChatGPT nuk i anashkalon lejet në sistemin burimor të lidhur.
Për më shumë hollësi rreth ndryshimeve në modalitetin e bllokimit, shihni Modaliteti i bllokimit.
Me kalimin e kohës do të vazhdojmë të shtojmë veçori te lejet e RBAC.
Shënim: Mund ta kontrolloni aksesin veçmas për çdo aplikacion. Ndërfaqja e një aplikacioni nuk mund të çaktivizohet veçmas.
Çfarë është RBAC për anëtarët dhe si ndryshon nga rolet aktuale?
RBAC për anëtarët u mundëson zotëruesve të hapësirës së punës të krijojnë role të personalizuara për të kontrolluar aksesin e përdoruesve fundorë në mjete. Rolet ekzistuese, si Anëtar, Administrator dhe Zotërues, përcaktojnë të drejtat e menaxhimit të hapësirës së punës.
Rolet e integruara të hapësirës së punës përcaktojnë se çfarë mund të menaxhojë dikush:
Zotëruesi: Menaxhon cilësimet për të gjithë hapësirën e punës, anëtarësimin dhe rolet e personalizuara.
Administratori: Menaxhon anëtarët dhe grupet e mbështetura të hapësirës së punës, si dhe cilësimet administrative.
Shikuesi i analitikës: Shikon të dhënat analitike të disponueshme për atë rol.
Anëtari: Përdor veçoritë që lejohen nga plani, lloji i licencës dhe rolet e caktuara.
Një administrator i përgjithshëm i qiramarrësit nuk merr automatikisht një rol në një hapësirë pune të ChatGPT.
Vetëm zotëruesit dhe administratorët e hapësirës së punës mund të krijojnë çelësa administratori për hapësirën e punës. Rolet e personalizuara nuk japin akses te çelësat e administratorit dhe lejet delikate të pajtueshmërisë kërkojnë një zotërues të hapësirës së punës. Për konfigurimin dhe kërkesat e roleve, shihni: Menaxhimi i çelësave të administratorit në Konsolën e administratorit.
Si t’u caktoj role njerëzve ose grupeve?
Te Cilësimet & Lejet → Rolet e personalizuara, caktojuni role grupeve të krijuara në skedën Grupet ose të sinkronizuara përmes SCIM. Përdoruesit trashëgojnë lejet nga rolet e grupeve të tyre.
A mund të krijoj rolet e mia?
Po. Përdorni Shto rol të ri në skedën Rolet e personalizuara për të përcaktuar role me leje të përshtatura.
Çfarë kërkohet për të aktivizuar RBAC për hapësirën time të punës?
Asgjë shtesë. Është e disponueshme për të gjithë administratorët e hapësirës së punës në panelin e administratorit. Krijoni ose sinkronizoni grupe, pastaj caktojuni role atyre grupeve.
Si i vlerëson RBAC rolet, caktimet dhe cilësimet e parazgjedhura?
Cilësimet e hapësirës së punës përcaktojnë bazën për lejet e përshtatshme. Në një rol të zakonshëm të personalizuar:
Parazgjedhur trashëgon cilësimin e hapësirës së punës.
Aktiv e jep shprehimisht lejen.
Joaktiv e mohon aksesin përmes atij roli.
Një anëtar mund të marrë disa role të zakonshme përmes caktimeve të drejtpërdrejta dhe atyre në grup. Lejet nga këto role kombinohen në mënyrë shtuese: nëse ndonjë rol e jep një leje, qoftë shprehimisht apo duke trashëguar një cilësim të aktivizuar të hapësirës së punës, anëtari e ruan aksesin. Cilësimi Joaktiv e mohon aksesin vetëm përmes atij roli. Nëse çdo rol i zbatueshëm është caktuar si Joaktiv, aksesi mohohet. Nëse të gjitha rolet e zakonshme të zbatueshme përdorin Parazgjedhur, zbatohet cilësimi i hapësirës së punës.
Modaliteti i bllokimit është një mekanizëm i veçantë bllokues. Caktimi në modalitet bllokimi mund ta kufizojë një funksion edhe kur atë e lejon një rol i zakonshëm. Vazhdojnë të zbatohen edhe kërkesat për llojin e licencës së anëtarit dhe kërkesat e tjera të planit ose produktit.
Si të konfiguroni RBAC në hapësirën tuaj të punës
Hapni Cilësimet e hapësirës së punës.
Zgjidhni Lejet dhe rolet në panelin e majtë. Zotëruesit e hapësirës së punës dhe administratorët e autorizuar të saj mund të hyjnë në këtë zonë, por vetëm zotëruesit mund të krijojnë, fshijnë, caktojnë ose heqin caktimin e roleve të personalizuara.
Hapni skedën Hapësira e punës për të shqyrtuar lejet bazë të anëtarëve.
Për lejet e përshtatshme, cilësimi i hapësirës së punës trashëgohet nga një rol i personalizuar kur ai rol caktohet si Parazgjedhur. Një rol i caktuar si Aktiv e jep lejen përmes atij roli. Një rol i caktuar si Joaktiv e mohon aksesin përmes atij roli, por aksesi mbetet i disponueshëm nëse një rol tjetër i caktuar e jep ose e trashëgon lejen.
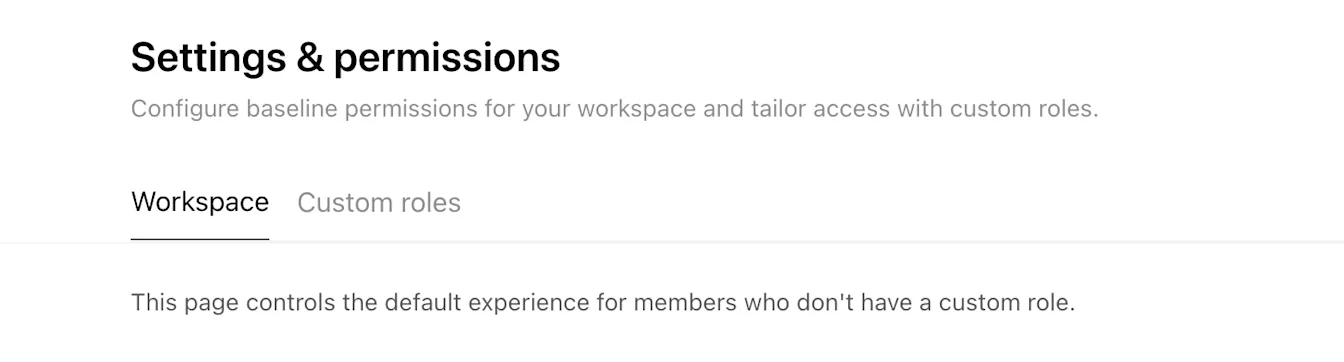
Teksa lëvizni poshtë në faqe, konfiguroni bazën e hapësirës së punës për lejet e përshtatshme.
Për të krijuar një rol të personalizuar:
Hapni skedën Rolet e personalizuara.
Zgjidhni Krijo rol.
Jepni emrin dhe përshkrimin e rolit.
Zgjidhni Ruaj.
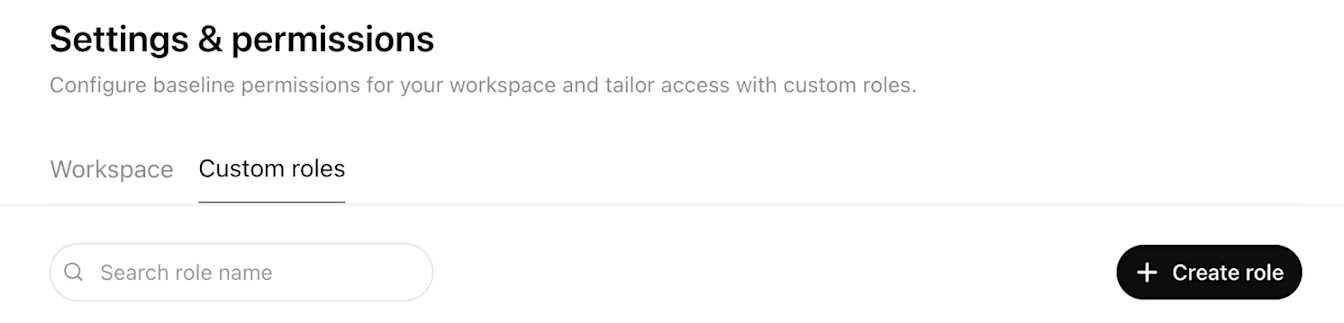
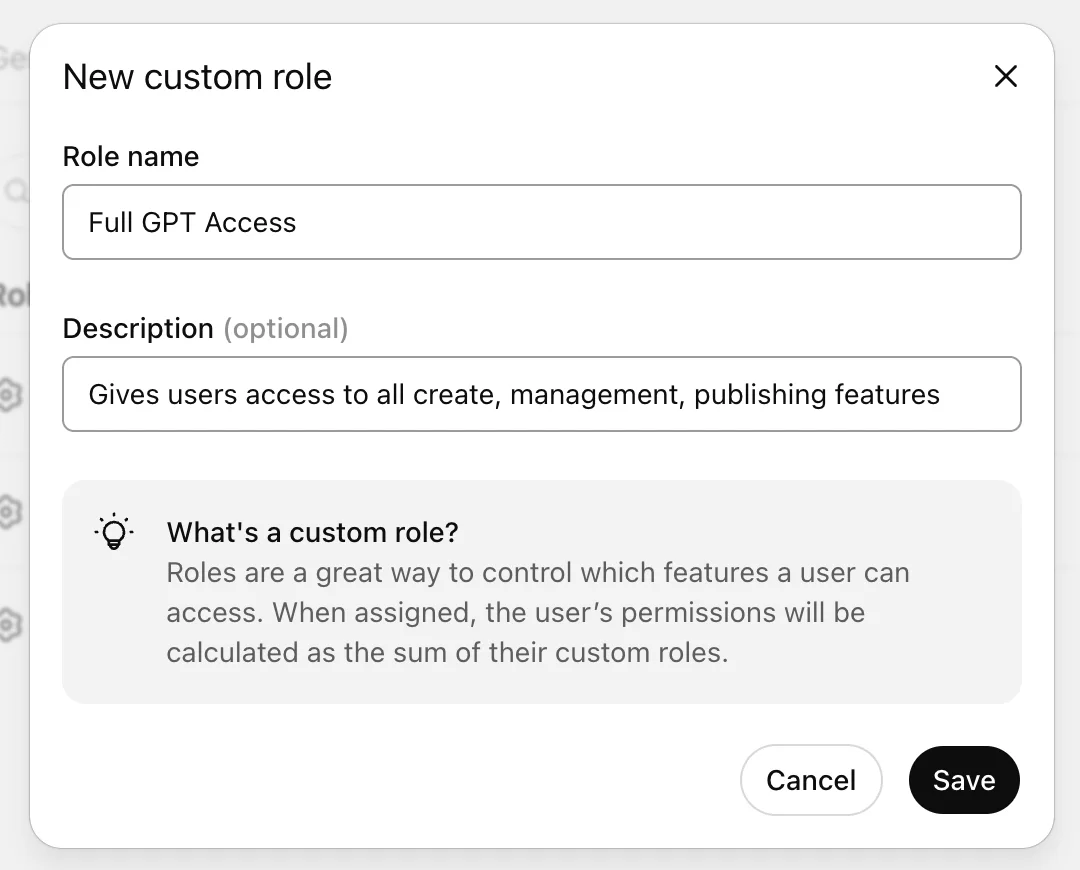
Në faqen e lejeve të rolit të personalizuar, zgjidhni Parazgjedhur, Aktiv ose Joaktiv për çdo leje të përshtatshme. Lejet me dy gjendje vazhdojnë të përdorin Aktiv ose Joaktiv.
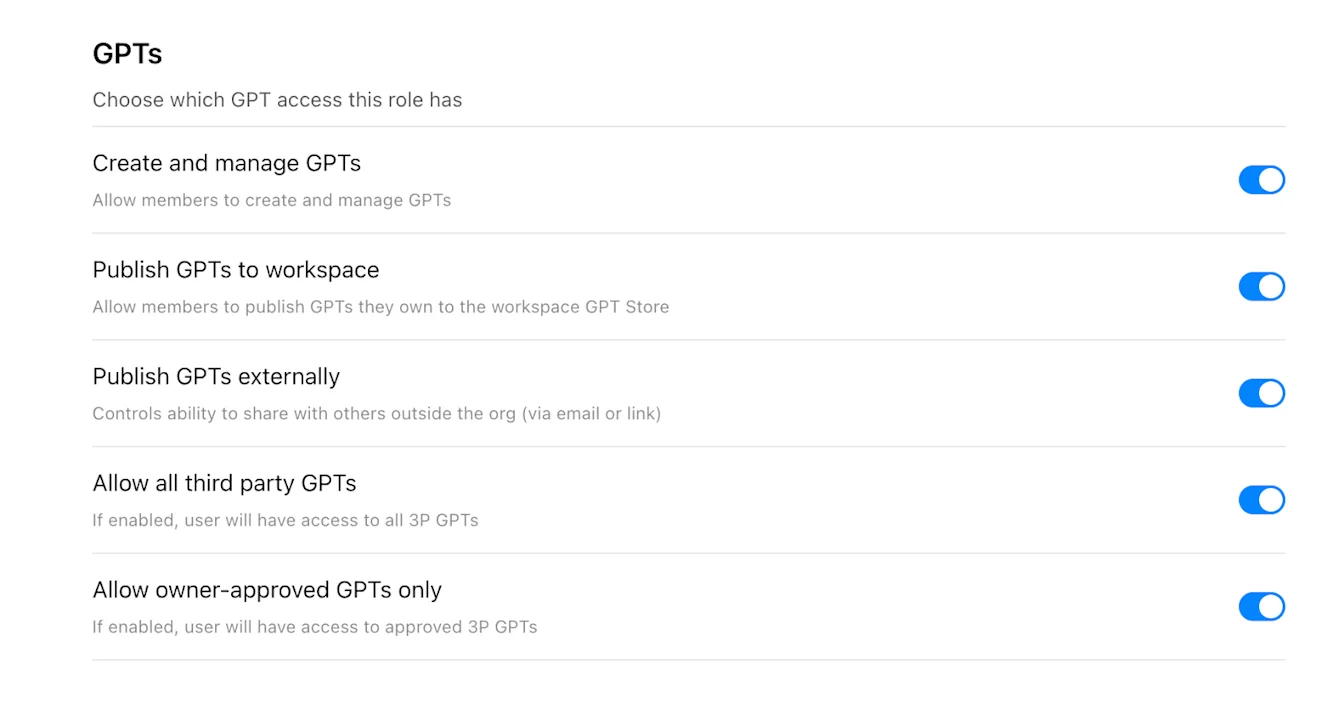
Për t'ua caktuar rolin grupeve:
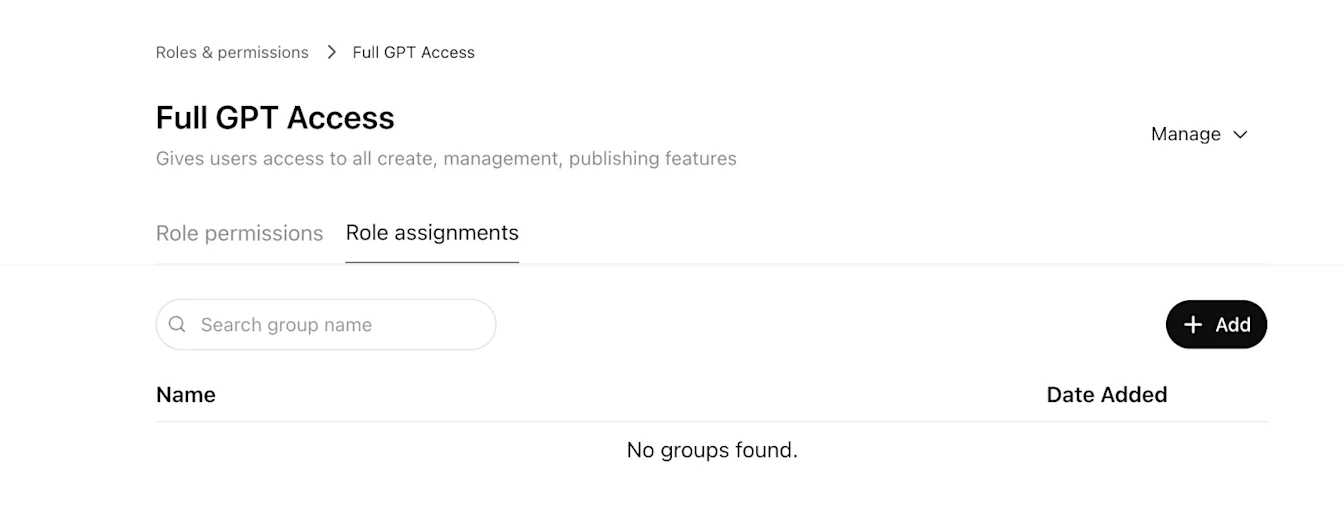
Hapni Caktimet e roleve në krye të faqes së rolit të personalizuar.
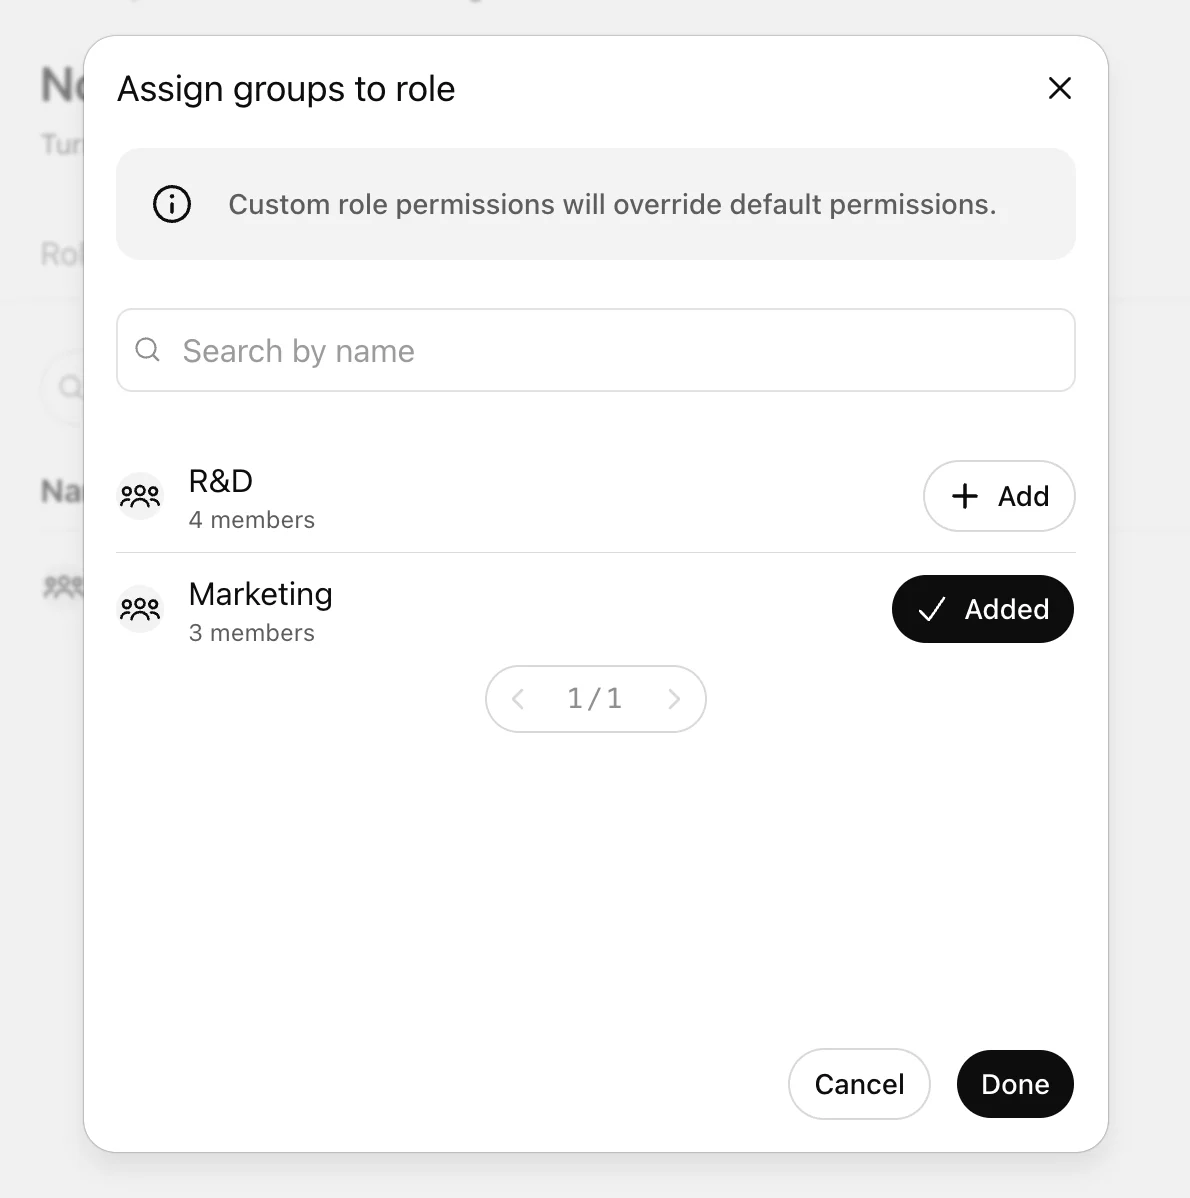
Zgjidhni + Shto.
Zgjidhni një ose më shumë grupe.
Zgjidhni U krye.
Anëtarët e grupit i marrin lejet e përditësuara pasi ndryshimi të hyjë në fuqi. Mund të duhen deri në 5 minuta që ndryshimet të hyjnë në fuqi.
Shembuj
Një rol i zakonshëm trashëgon cilësimin e hapësirës së punës
Nëse cilësimi i hapësirës së punës për Kërkimin në ueb është Aktiv dhe i vetmi rol i zakonshëm i personalizuar i një anëtari përdor Parazgjedhur, anëtari trashëgon cilësimin Aktiv.
Një rol është Joaktiv dhe një tjetër është Aktiv
Nëse një rol i zakonshëm e cakton Kërkimin në ueb si Joaktiv dhe një rol tjetër i zakonshëm e cakton si Aktiv, aksesi lejohet sepse lejet e roleve të zakonshme kombinohen në mënyrë shtuese.
Çdo rol i zakonshëm përkatës është Joaktiv
Nëse të gjitha rolet e zakonshme përkatëse e caktojnë Kërkimin në ueb si Joaktiv, anëtari nuk merr qasje përmes RBAC-së së zakonshme, edhe nëse cilësimi bazë i hapësirës së punës është Aktiv.
Zbatohet modaliteti i bllokimit
Nëse një rol i zakonshëm lejon një funksion që përdor rrjetin, por anëtari ka edhe një rol për modalitet bllokimi që e kufizon atë, zbatohet kufizimi i modalitetit të bllokimit.
Pyetje të shpeshta
A kërkohen grupe për RBAC?
Jo. Rolet mund të caktohen përmes grupeve dhe, aty ku mbështetet, mund të caktohen edhe drejtpërdrejt. Grupet mbeten mënyra e rekomanduar për menaxhimin e qasjes në shkallë të gjerë.
Sa kohë duhet që ndryshimet e RBAC të zbatohen?
Mund të duhen deri në 5 minuta që ndryshimet të hyjnë në fuqi.
A e anashkalon RBAC llojin e licencës së një anëtari?
Jo. RBAC kontrollon lejet e funksioneve brenda qasjes që lejohet nga lloji i licencës së anëtarit dhe plani i hapësirës së punës.
Po nëse një leje ka vetëm Aktiv dhe Joaktiv?
Disa kontrolle nuk e mbështesin cilësimin Parazgjedhur. Për këto kontrolle, konfiguroni shprehimisht Aktiv ose Joaktiv për hapësirën e punës dhe rolet përkatëse.