
Översikt
System for Cross-domain Identity Management (SCIM) synkroniserar användare och grupper från din identitetsprovider. SCIM hanterar etablering, medan enkel inloggning (SSO) styr hur personer autentiserar sig. Du kan konfigurera SCIM oberoende av SSO.
Kontrollera tillgängligheten och välj etableringens omfattning
Dina alternativ beror på dina produkter, ditt abonnemang, befintliga kataloganslutningar och din administratörsroll.
| SCIM-omfattning | Berättigade produkter eller abonnemang | Administratör som krävs | Var det hanteras |
|---|---|---|---|
| Hela klientorganisationen | Berättigade klientorganisationer, inklusive sådana som enbart använder Ads, kan tilldela ChatGPT-arbetsytor och Ads-konton som stöds. Enterprise- och Edu-klientorganisationer kan även tilldela organisationer på API-plattformen. | global administratör | Admin Console. |
| ChatGPT-arbetsyta | Berättigade ChatGPT Enterprise- eller Edu-arbetsytor. | arbetsyteägare | Den valda arbetsytan. |
| API-organisation | Berättigade API-organisationer med ett Custom- eller Unlimited-faktureringsabonnemang som stöds. | ägare av API-organisationen | API-plattformen. |
| Inte tillgängligt | Fristående ChatGPT Business- och ChatGPT for Teachers-abonnemang. Använd en annan registreringsmetod som stöds. | arbetsyteägare eller administratör | Den relevanta ChatGPT-arbetsytan. |
Ett fristående ChatGPT Business-abonnemang och ChatGPT for Teachers omfattar inte SCIM. SCIM för hela klientorganisationen kräver minst en verifierad domän och en berättigad ChatGPT Enterprise-arbetsyta, ChatGPT Edu-arbetsyta eller ett Ads-konto. En Business-arbetsyta kan endast inkluderas när samma klientorganisation även har en berättigad ChatGPT Enterprise-arbetsyta och Business-arbetsytan är tillgänglig under Produktåtkomst. Automatiskt kontoskapande är separat från SCIM, kräver inte SSO och synkroniserar inte kataloganvändare eller grupper.
Information om konfiguration och abonnemangsgränser för ChatGPT Business-arbetsytor finns i Konfigurera enkel inloggning för ChatGPT Business.
Information för medarbetare som redan använder ett personligt ChatGPT-konto finns i Registrera medarbetare med befintliga ChatGPT-konton.
Välj SCIM för hela klientorganisationen eller på produktnivå
SCIM för hela klientorganisationen kan etablera ChatGPT-arbetsytor och Ads-konton som stöds. Enterprise- och Edu-klientorganisationer kan även etablera API-organisationer genom synkroniserade grupptilldelningar. Befintliga anslutningar på produktnivå fortsätter att hantera en berättigad ChatGPT-arbetsyta eller en berättigad API-organisation.
Om din ChatGPT-arbetsyta erbjuder ett val:
Använd endast SCIM för den här arbetsytan skapar en anslutning som är specifik för arbetsytan.
Behåll möjligheten att utöka till flera produkter öppnar konfigurationen för hela klientorganisationen i Admin Console.
Du behöver inte ersätta en befintlig SCIM-anslutning på produktnivå för att använda Admin Console. SCIM-anslutningar för hela klientorganisationen och på produktnivå kan vara aktiverade samtidigt. Du kan dock inte ändra en tilldelning under Produktåtkomst för hela klientorganisationen för en ChatGPT-arbetsyta eller API-organisation medan SCIM på produktnivå är aktiverat för resursen. Samordna migreringar med ditt OpenAI-kontoteam innan du ändrar en fungerande anslutning.
Granska befintliga användare, grupper, produkttilldelningar och roller innan du ändrar omfattningen. Samordna migreringar med ditt OpenAI-kontoteam. Ta inte bort en fungerande anslutning för att åtgärda ett konfigurationsfel.
SCIM för hela klientorganisationen kan inte ändra e-postadressen för ett befintligt OpenAI-konto, och OpenAI Support kan inte heller göra ändringen manuellt. Om du behöver uppdatera hanterade e-postadresser ska du i stället använda en berättigad SCIM-anslutning på ChatGPT-arbetsytenivå.
Anslut en katalog för klientorganisationen
En global administratör kan använda Admin Console för att ansluta en delad katalog för hela klientorganisationen för berättigade Enterprise- eller Edu-arbetsytor och Ads-konton. Enterprise- och Edu-klientorganisationer kan även använda katalogen för att tilldela synkroniserade grupper till API-organisationer. Verifiera minst en domän för samma klientorganisation innan du börjar. Enskilda Ads-konton har inga separata SCIM-kataloger. SCIM för hela klientorganisationen kan inte ändra e-postadressen för ett befintligt OpenAI-konto, och OpenAI Support kan inte heller göra ändringen manuellt.
Logga in på Admin Console som global administratör.
Välj rätt OpenAI-klientorganisation och öppna Globala inställningar.
Välj Åtkomst och öppna sedan Katalog.
Välj Aktivera katalogsynkronisering (SCIM).
Konfigurera identitetsproviderappen med de värden som visas för klientorganisationen.
Tilldela en eller två tydligt namngivna pilotgrupper eller användare hos din identitetsprovider.
Gå tillbaka till Katalog och bekräfta att anslutningens status ändras till Aktiv.
Den första konfigurationen kan ta upp till 5 minuter. Välj Fortsätt konfigureringen om konfigureringen inte är klar. Välj endast Avbryt konfigureringen om du tänker ta bort den ofullständiga anslutningen.
Granska anslutningsstatusen och de senaste kataloghändelserna för att kontrollera anslutningen eller undersöka en användare eller grupp som saknas. Granska grupptilldelningar genom att öppna Hantera katalog och välja Hantera produktåtkomst.
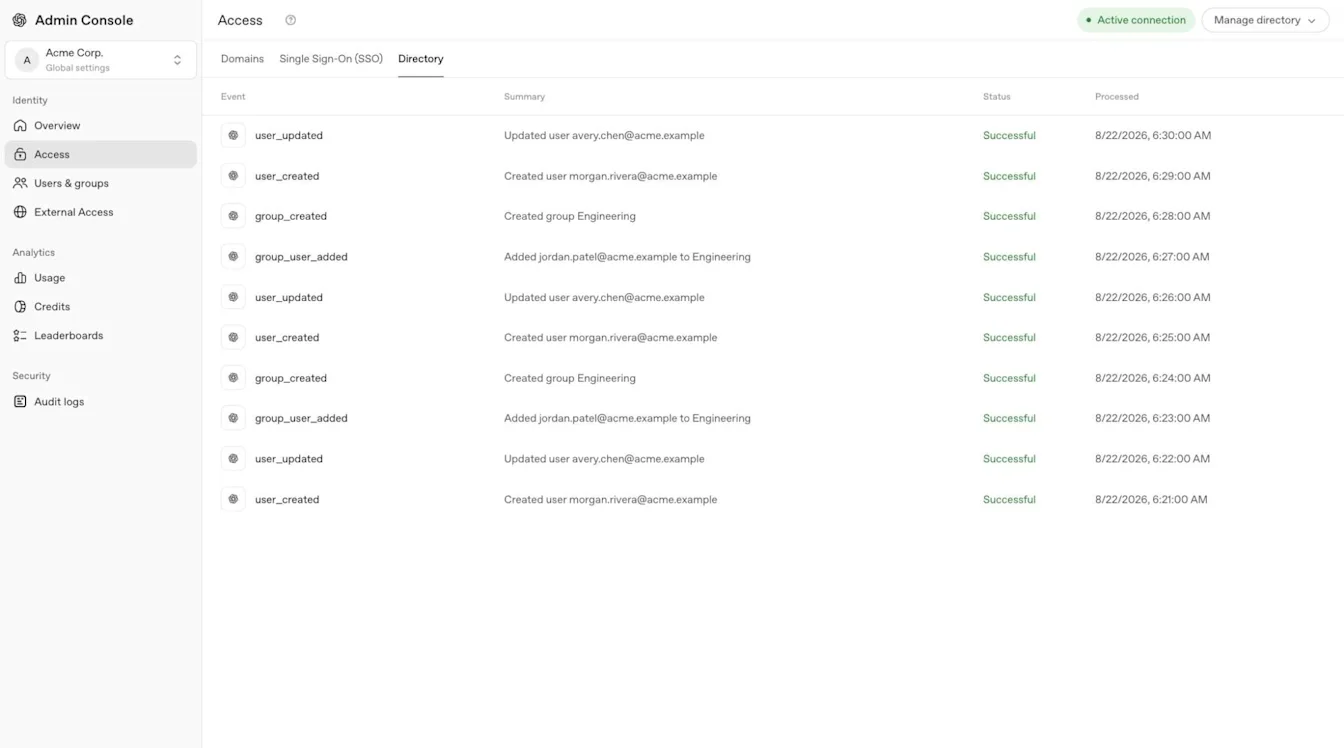
Beroende på identitetsprovidern kan SSO och SCIM dela en app eller kräva separata appar. Följ de providerspecifika anvisningarna och återanvänd inte anslutningsvärden från en annan arbetsyta eller API-organisation.
Integrationer som stöds kan omfatta Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin och Rippling. Ytterligare alternativ för anpassad SCIM eller SFTP beror på vilka integrationer som är tillgängliga för din klientorganisation.
Anslut en katalog för en ChatGPT-arbetsyta
Logga in som ägare av en kvalificerad Enterprise- eller Edu-arbetsyta.
Öppna Inställningar för arbetsytan och välj sedan Identitet och åtkomst.
Leta upp Katalogsynkronisering (SCIM) och välj Aktivera katalogsynkronisering.
Om du får välja ska du välja Använd SCIM endast för den här arbetsytan.
Slutför den leverantörsspecifika konfigurationen och tilldela avsedda användare eller grupper.
Bekräfta att synkroniserade användare eller grupper visas på den valda arbetsytan.
Om arbetsytans kataloginställningar är skrivskyddade väljer du Cloud Console ↗ när alternativet visas och ber en global administratör att hantera anslutningen för hela klientorganisationen i Admin Console.
Anslut en katalog för en API-organisation på produktnivå
Logga in på API-plattformen som ägare av en berättigad API-organisation.
Välj rätt API-organisation och öppna inställningarna för Identitet.
Starta den tillgängliga konfigurationen för katalogsynkronisering.
Konfigurera identitetsproviderappen med värdena för den API-organisationen.
Tilldela de avsedda användarna eller grupperna hos din identitetsprovider.
Bekräfta att de inbjudna användarna ansluter till rätt API-organisation.
Dessa steg konfigurerar en API SCIM-anslutning på produktnivå på API-plattformen. För SCIM för hela klientorganisationen tilldelar du synkroniserade grupper till API-organisationer via Produktåtkomst i Admin Console. Om API-identitetsinställningarna inte är tillgängliga ber du ägaren av API-organisationen eller ditt OpenAI-kontoteam att bekräfta din behörighet och konfiguration.
API-organisationens medlemmar, projekt, fakturering och API-specifika roller hanteras fortfarande på API-plattformen.
SCIM för API-organisationen kan även synkronisera grupper från din identitetsprovider. Hantera grupperna och tilldela API-roller som stöds på API-plattformen.
Tilldela synkroniserade grupper och produktåtkomst
Öppna klientorganisationens Globala inställningar i Admin Console och välj sedan Användare och grupper > SCIM Grupper.
Välj den synkroniserade gruppen.
Under Produktåtkomst väljer du Konfigurera åtkomst eller öppnar den befintliga tilldelningen.
Välj en ChatGPT-arbetsyta, API-organisation eller ett Ads-konto som stöds.
Granska resursen, befintliga tilldelningar och tillgänglig rollinformation.
Välj Spara.
Öppna den valda arbetsytan eller det valda Ads-kontot, eller granska API-gruppen på API-plattformen. Bekräfta att gruppen visas. Kontrollera väntande inbjudningar om en ny medlem i ChatGPT-arbetsytan saknas.
När en synkroniserad grupp tilldelas till en ChatGPT-arbetsyta skapas en motsvarande arbetsytegrupp. Om personen inte redan är medlem i arbetsytan skapar OpenAI en inbjudan med rollen Medlem.
Personen ansluter till arbetsytegruppen efter att ha godkänt inbjudan. Beroende på arbetsytans inställningar kanske inbjudan inte genererar något e-postmeddelande. Befintliga arbetsytemedlemmar behåller sin nuvarande roll och licenstyp.
Du kan tilldela samma synkroniserade grupp till flera ChatGPT-arbetsytor, API-organisationer och Ads-konton som stöds. Tilldela varje resurs separat. Åtkomst till en resurs ger inte åtkomst till en annan.
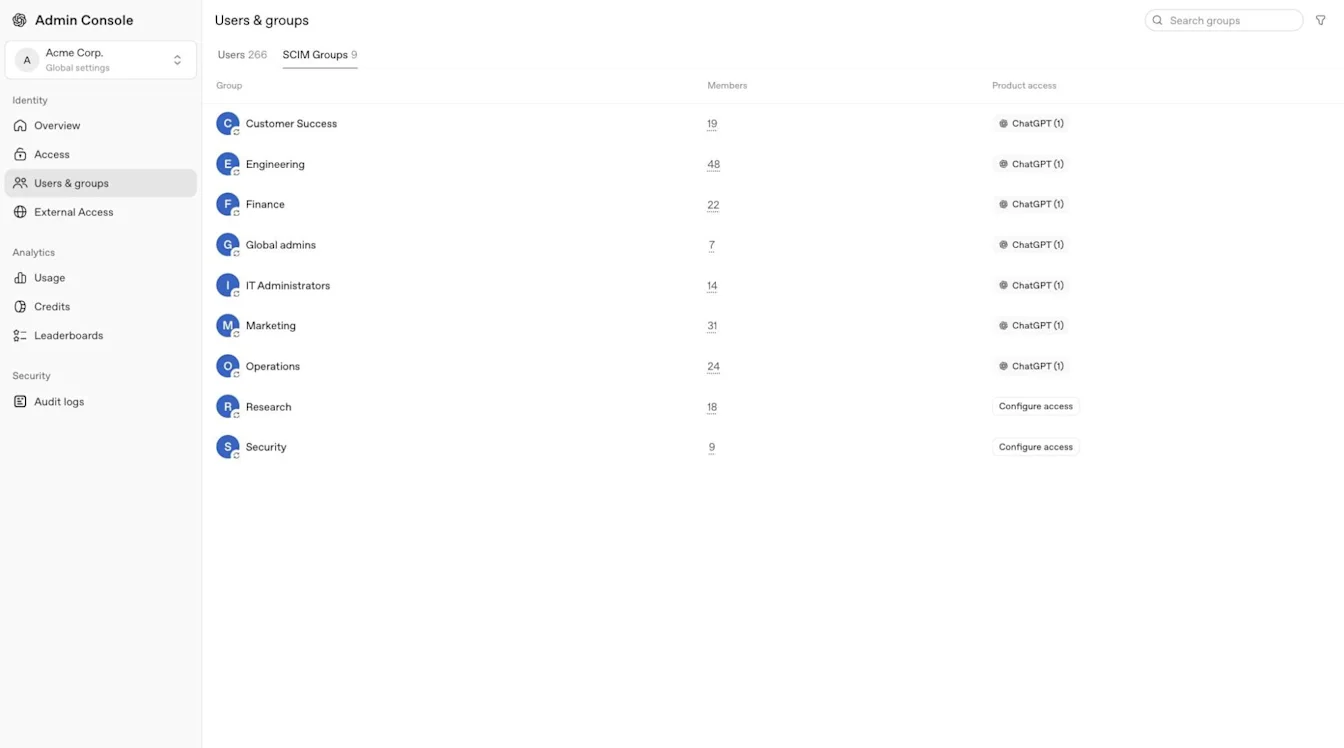
Redigeraren för Produktåtkomst stöder ChatGPT-arbetsytor och Ads-konton samt API-organisationer för Enterprise- och Edu-klientorganisationer. Den tilldelar inte rollen som ägare av ChatGPT-arbetsytan eller anpassade roller i ChatGPT-arbetsytan. Granska rollerna för Ads-kontot i det valda annonseringskontot och konfigurera anpassade roller i den valda ChatGPT-arbetsytan.
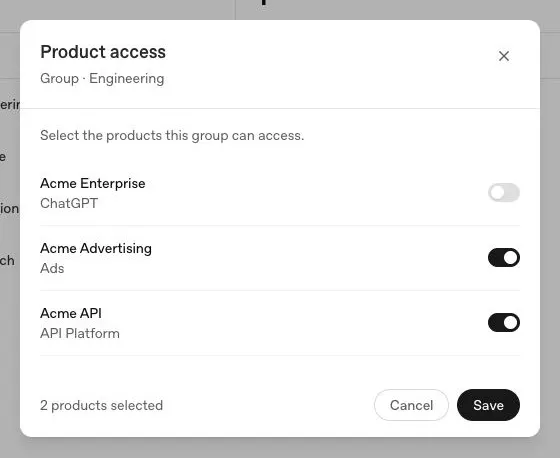
Granska befintliga behörigheter innan du utökar åtkomsten. En synkroniserad grupp kan redan ha åtkomst till en ChatGPT-arbetsyta, API-organisation eller ett Ads-konto. Använd rollen med minsta nödvändiga behörighet och be en global administratör att undersöka oväntad åtkomst.
När du ger en synkroniserad grupp åtkomst till ett Ads-konto via Produktåtkomst är dess ursprungliga kontoroll Medlem. Granska den kontospecifika rollen och använd minsta nödvändiga behörighet.
Information om Ads-specifika behörigheter finns i Hantera identitet och åtkomst för Ads Manager.
Hantera åtkomst till API-organisationer
När en synkroniserad grupp tilldelas till en API-organisation läggs dess användare till direkt, utan att de behöver godkänna en inbjudan. SCIM skapar organisationsmedlemskap som saknas och tar över berättigade befintliga medlemskap. Befintliga medlemmar behåller sin organisationsroll.
OpenAI skapar en separat SCIM-hanterad grupp i API-organisationen. En befintlig manuell API-grupp med samma namn förblir separat. Hantera medlemskapet i den synkroniserade gruppen hos din identitetsprovider och granska motsvarande grupp på API-plattformen.
SCIM hanterar de medlemskap som skapas eller tas över av SCIM. Om den sista kvalificerande grupptilldelningen tas bort kan ett organisationsmedlemskap tas bort, även om det ursprungligen lades till manuellt. En annan kvalificerande tilldelning kan bevara åtkomsten. Manuella medlemskap som SCIM inte har tagit över fortsätter att hanteras separat.
En tilldelning till en API-organisation ger inte åtkomst till alla API-projekt. Granska projektmedlemskap och behörigheter separat på API-plattformen. Testa med en liten grupp och granska befintliga medlemskap innan du tilldelar åtkomst.
Hantera användarposter, inbjudningar och grupper
En synkroniserad katalogpost ger inte automatiskt åtkomst till alla ChatGPT-arbetsytor, API-organisationer eller Ads-konton. Produktmedlemskap, grupptilldelning, inloggningspolicy och produktspecifika roller gäller fortfarande.
Matcha befintliga användare och förstå begränsningarna för e-poständringar
Vid etableringen matchas ett befintligt OpenAI-konto med hjälp av dess konfigurerade e-postadress för arbetet. Bekräfta att e-postadressen hos identitetsprovidern, inbjudningsadressen och det avsedda OpenAI-kontot avser samma person. Konfigurera identitetsprovidern så att den skickar exakt en primär e-postadress för varje användare.
SCIM för hela klientorganisationen kan inte ändra e-postadressen för ett befintligt OpenAI-konto, och OpenAI Support kan inte heller göra ändringen manuellt. En berättigad SCIM-anslutning på ChatGPT-arbetsytenivå kan uppdatera e-postadressen för en godkänd SCIM-hanterad medlem när e-poständringar är aktiverade för arbetsytan. Både den gamla och den nya e-postdomänen måste vara verifierade för samma arbetsyta och dess klientorganisation, den nya adressen får inte vara kopplad till ett annat OpenAI-konto och SSO-mappningen måste använda den uppdaterade adressen. Uppdatera den befintliga SCIM-användaren och testa först med ett konto.
Om en synkroniserad inbjudan använder en inaktuell e-postadress ska du inte ta bort kontot, ta bort och återskapa katalogposten, bjuda in den nya adressen som ersättare eller koppla från katalogen. Dessa åtgärder kan skapa ett separat OpenAI-konto och lämna befintliga projekt, agenter och konversationshistorik kopplade till det ursprungliga kontot. Bekräfta katalogkonfigurationen och kontakta OpenAI Support innan du gör ändringar. OpenAI Support kan inte manuellt ändra e-postadressen för ett konto som hanteras genom SCIM för hela klientorganisationen.
Om en befintlig användare eller grupp i klientorganisationen matchar en synkroniserad katalogpost kan den börja hanteras av din identitetsprovider. Befintliga manuellt skapade inbjudningar och medlemskap i ChatGPT-arbetsytor börjar inte automatiskt hanteras av SCIM.
En befintlig arbetsytemedlem kan ansluta till en synkroniserad arbetsytegrupp utan att det befintliga medlemskapet, rollen eller licenstypen ändras. Ta bort manuellt beviljad åtkomst till arbetsytan separat vid avregistrering.
Förstå inbjudningar och automatiskt kontoskapande
En nyligen etablerad ChatGPT-användare, eller en användare som etablerats via en API SCIM-anslutning på produktnivå, kan behöva godkänna en inbjudan innan personen ansluter till produkten. SCIM för hela klientorganisationen lägger till användare direkt i tilldelade API-organisationer utan att de behöver godkänna en inbjudan. Vissa SCIM-flöden skapar en väntande inbjudan utan att skicka ett e-postmeddelande. En befintlig medlem i en ChatGPT-arbetsyta får inte ytterligare en inbjudan till arbetsytan när den matchande användaren i klientorganisationen börjar hanteras av SCIM.
Be en arbetsyteägare att granska väntande inbjudningar. För en manuell inbjudan kan ägaren välja Skicka inbjudan igen, om alternativet är tillgängligt. SCIM-hanterade inbjudningar kan inte skickas om direkt. Ett API kan returnera 409 scim_managed_resource. Om Bjud in medlem är tillgängligt kan ägaren ange samma e-postadress igen utan att ändra den befintliga rollen eller licenstypen. Kontakta OpenAI Support om inbjudan fortfarande är blockerad.
Automatiskt kontoskapande kan lägga till berättigade ChatGPT-användare när de loggar in med en e-postadress från en verifierad domän. Det är separat från SCIM och kräver inte SSO. Undvik att aktivera automatiskt kontoskapande och SCIM samtidigt. Användare som skapas på det här sättet kanske inte hanteras av SCIM. Om de tas bort från identitetsprovidern tas därför inte nödvändigtvis deras produktåtkomst bort. Granska licensanvändningen, ta bort ohanterade användare separat och kontrollera alla åtkomstvägar vid avregistrering.
Hantera gruppägarskap, roller och synlighet
Hantera medlemskapet i synkroniserade grupper hos din identitetsprovider. Arbetsyteadministratörer kan underhålla separata manuellt hanterade grupper.
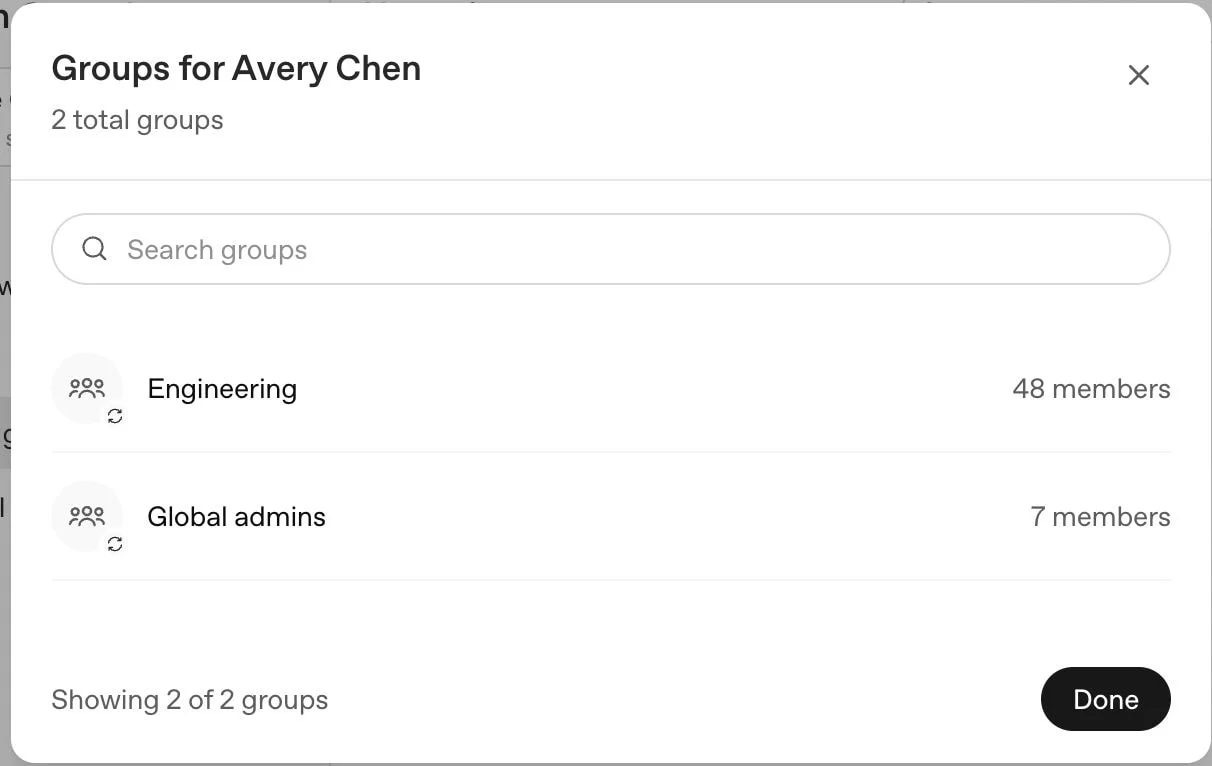
När en ChatGPT-arbetsyta migreras till SCIM för hela klientorganisationen kan en befintlig arbetsytegrupp tas över om dess namn exakt matchar den synkroniserade gruppens namn. Granska dubbletter av gruppnamn och befintliga medlemmar med ditt OpenAI-kontoteam innan du tilldelar åtkomst. Det här ChatGPT-beteendet gäller inte manuella API-grupper.
Om du byter namn på en synkroniserad grupp hos identitetsprovidern byter även motsvarande synkroniserade arbetsytegrupp namn.
SCIM på arbetsytenivå använder en separat anslutning. Beroende på konfigurationen kan en synkroniserad grupp med samma namn som en manuell arbetsytegrupp placera gruppens medlemskap under identitetsproviderns kontroll.
Där det stöds kan en arbetsyteägare använda Behörigheter och roller i den valda ChatGPT-arbetsytan för att tilldela berättigade anpassade arbetsyteroller. Synkroniserade grupper kan även stödja arbetsyteanalys där funktionen är tillgänglig.
Där alternativet är tillgängligt styr Kan hittas av arbetsytans användare i arbetsytans inställningar under Identitet och åtkomst om SCIM-hanterade grupper visas när personer delar GPT:er eller projekt. Om inställningen inaktiveras kan grupperna döljas och befintliga gruppdelningar tas bort nästa gång en GPT eller ett projekt uppdateras. Ändrad synlighet stoppar inte synkroniseringen och tar inte bort gruppen. Om arbetsytan använder SCIM för hela klientorganisationen och dess identitetsinställningar är skrivskyddade kan den här kontrollen vara otillgänglig. Fråga ditt OpenAI-kontoteam vilka alternativ som stöds.
Testa registrering och avregistrering
Lägg till en testanvändare i den avsedda identitetsproviderappen eller tilldelade gruppen.
Vänta tills synkroniseringen har slutförts.
Bekräfta att användaren visas i den avsedda klientorganisationen eller produkten och endast får den förväntade rollen.
Ta bort användaren från providertilldelningen eller etableringsgruppen.
Vänta tills nästa synkronisering har slutförts och bekräfta att den gruppbaserade åtkomsten tas bort.
Kontrollera direkta inbjudningar, andra grupper och produktspecifika roller som kan bevara separat åtkomst.
Om någon endast tas bort i ChatGPT kan det vara tillfälligt om identitetsprovidern fortfarande tilldelar personen. Att inaktivera en användare hos providern tar inte alltid bort apptilldelningen. När en medlem i en ChatGPT-arbetsyta avetableras tas personens OpenAI-konto eller personliga arbetsyta inte bort. Efter en slutförd synkronisering bekräftar du att personen inte längre är en aktiv arbetsytemedlem och granskar arbetsytans licenstilldelning. Kontakta OpenAI Support om personen fortfarande är aktiv, inte kan tas bort eller inte kan återfå åtkomst efter att ha lagts till igen. Datalagringen för ChatGPT-arbetsytan följer den valda arbetsytans policy.
Felsök problem med katalogsynkronisering
| Problem | Det här bör du kontrollera |
|---|---|
| Katalogkonfigurationen saknas eller är blockerad | Bekräfta abonnemanget, administratörsrollen, den valda klientorganisationen och om SCIM för hela klientorganisationen eller på produktnivå redan är aktivt. Samordna migreringen innan du ändrar en fungerande anslutning. |
| En användare eller grupp visas inte | Kontrollera identitetsproviderappens tilldelningar, inställningarna för gruppöverföring, den valda klientorganisationen, de senaste kataloghändelserna och providerns normala synkroniseringsintervall. |
| En synkroniserad användare kommer inte åt en produkt | Kontrollera gruppens tilldelning under Produktåtkomst, produktinbjudan eller medlemskapet, inloggningsmetoden som krävs och den produktspecifika rollen. Redigeraren kan tilldela ChatGPT-arbetsytor och Ads-konton som stöds samt API-organisationer för Enterprise- och Edu-klientorganisationer. För en API-tilldelning granskar du gruppen och organisationsmedlemskapet på API-plattformen. |
| En borttagen användare har fortfarande åtkomst | Granska tilldelningen hos identitetsprovidern, direkta inbjudningar, andra synkroniserade eller manuella grupper och rollerna i varje produkt. Om en åtkomstväg tas bort påverkar det inte andra åtkomstvägar. Kontakta OpenAI Support om användaren fortfarande är aktiv efter en slutförd synkronisering och det inte finns någon annan åtkomstväg. Koppla inte från katalogen för att åtgärda ett enskilt konto. |
| En e-postuppdatering skapar en kontokonflikt | Om den nya e-postadressen redan tillhör ett annat OpenAI-konto ska du avbryta och kontakta OpenAI Support. Ta inte bort något av kontona och skapa inte en ersättningsanvändare. |
Många identitetsprovider synkroniserar ändringar var 30:e till 40:e minut, medan andra skickar uppdateringar tidigare. Det finns ingen allmän OpenAI-kontroll för att framtvinga en omedelbar katalogsynkronisering.
Information om autentiserings- eller inloggningsfel finns i Felsöka SSO, arbetsyteåtkomst och domänverifiering.
Ta bort en kataloganslutning på ett säkert sätt
Det går inte att ångra borttagningen av en aktiv kataloganslutning för hela klientorganisationen. Innan du kopplar från den bör du granska produkttilldelningarna med ditt OpenAI-kontoteam och bekräfta hur befintliga medlemskap ska hanteras. Koppla inte från katalogen för att ta bort eller återställa en persons åtkomst.
Öppna klientorganisationens Globala inställningar i Admin Console.
Välj Åtkomst och öppna sedan Katalog.
Granska den anslutna providern och berörda användare, grupper och produkttilldelningar.
Välj Ta bort anslutning.
Bekräfta endast ändringen om du tänker stoppa synkroniseringen.
Granska återstående användare, grupper, produktåtkomst och administratörsroller.
Borttagningen kan ta upp till 5 minuter. Kontakta ditt OpenAI-kontoteam innan du ersätter en fungerande anslutning eller växlar mellan SCIM på produktnivå och för hela klientorganisationen.