
Översikt
Projekt organiserar arbetet inom en API-organisation. Använd dem för att hantera åtkomst, konfigurera modell- och frekvensgränser, skapa tjänstekonton och följa upp användning, fakturering och utgiftsgränser för en avgränsad uppsättning resurser, till exempel modeller, funktioner, trådar, assistenter, finjustering och lagring.
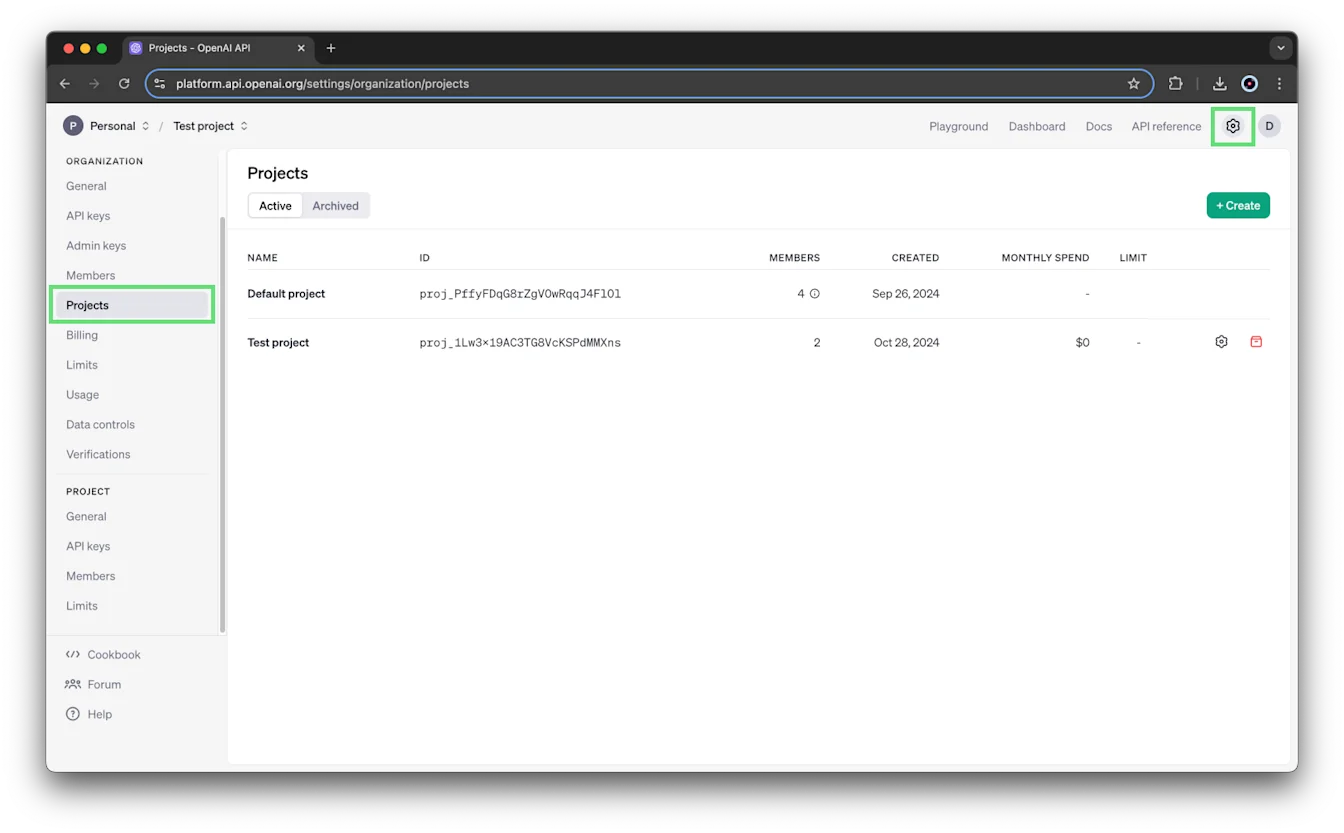
Organisationsägare kan se alla aktiva och arkiverade projekt på sidan Projekt.
Innan du börjar
Du måste ha rollen som organisationsägare för att skapa ett projekt. Organisationer kan som standard skapa upp till 2 000 projekt.
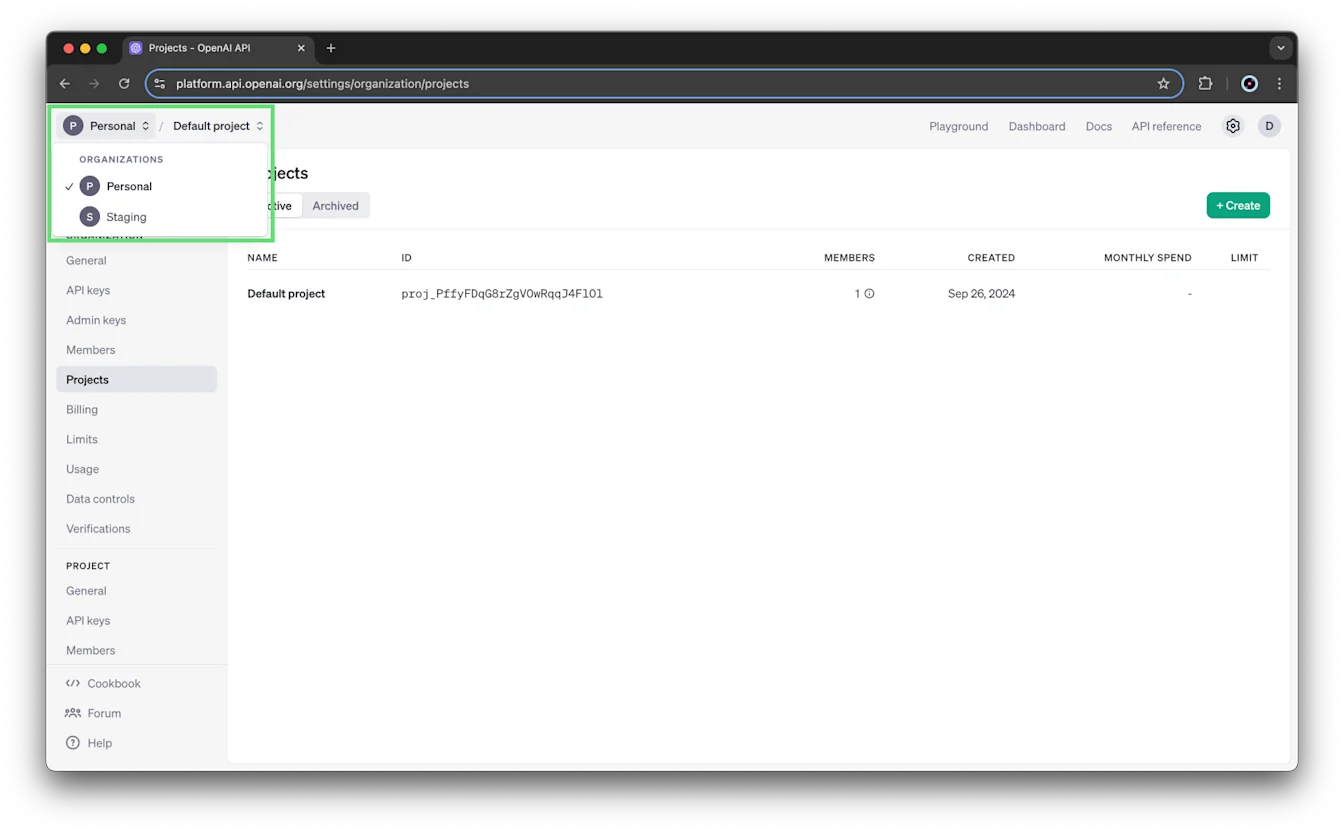
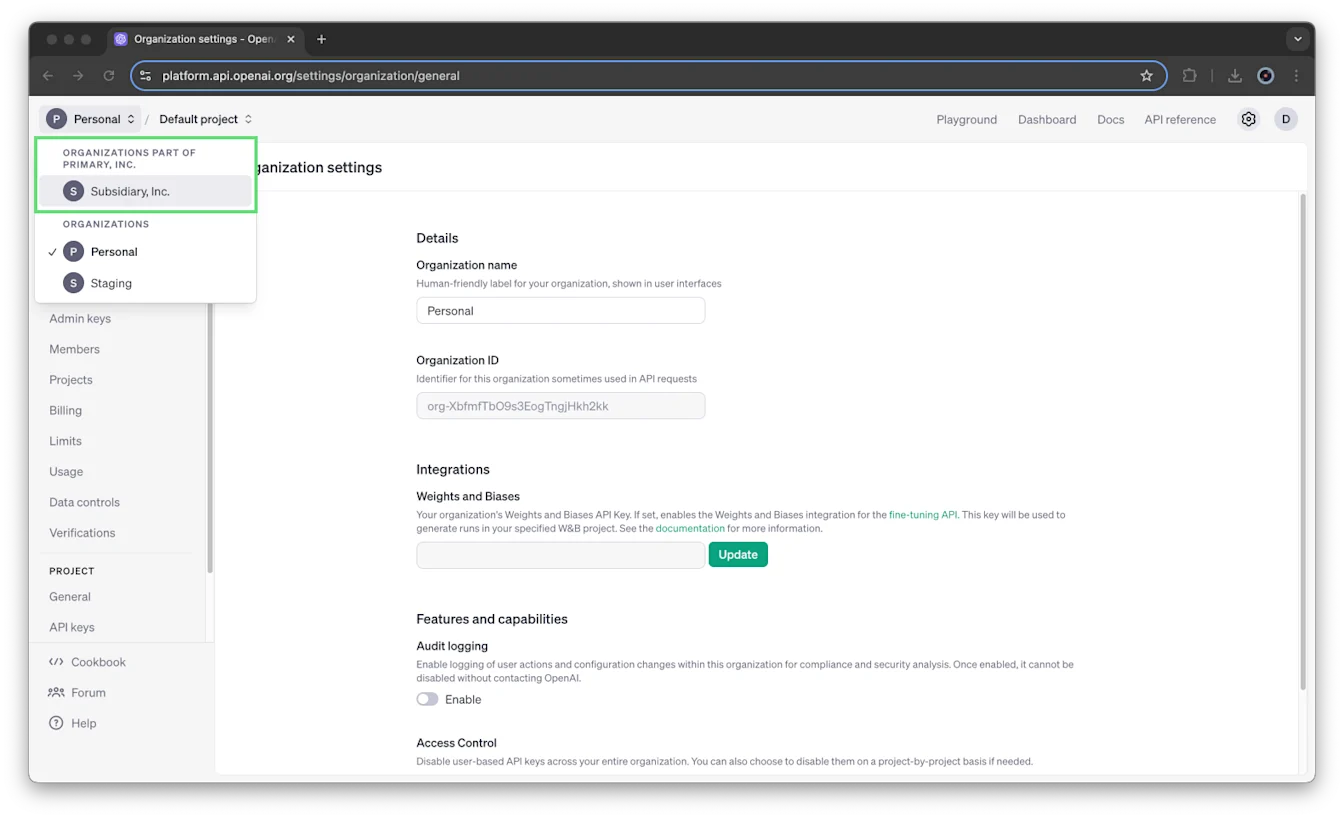
Om din organisation använder samlad fakturering visas underorganisationer separat i organisationsväljaren. Du kan inte skapa projekt i en underorganisation.
Om du vill byta organisation öppnar du organisationsväljaren och väljer den organisation du vill använda.
Standardprojekt
Varje organisation har ett standardprojekt som inte kan tas bort. Det ärver organisationens fullständiga konfiguration. Du kan konfigurera dess frekvensgränser, behörigheter för virtuella modeller och utgiftsgränser.
Du kan inte lägga till medlemmar eller tjänstekonton direkt i standardprojektet. Du kan ge åtkomst till standardprojektet när du bjuder in någon till organisationen genom att följa stegen för organisationsinbjudningar i den här artikeln.
Skapa ett projekt
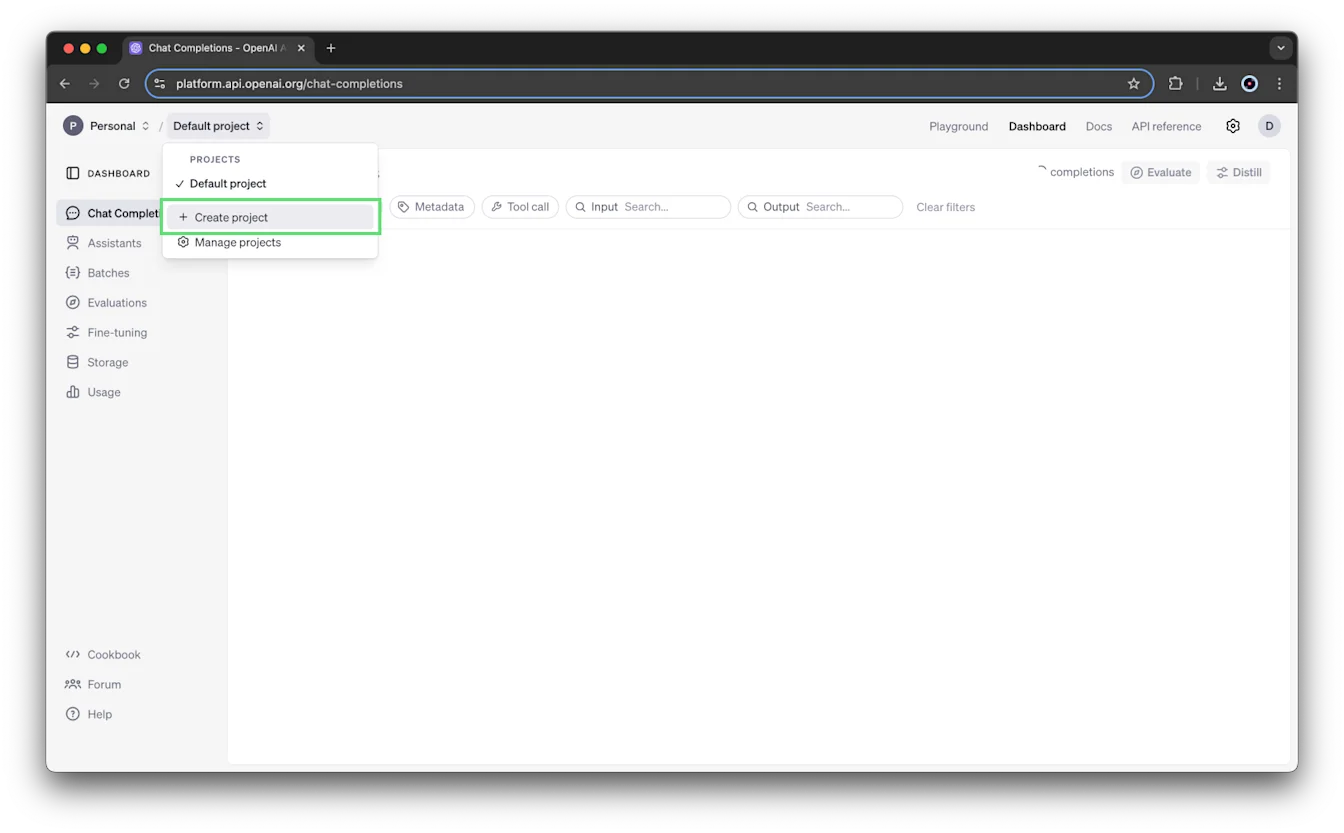
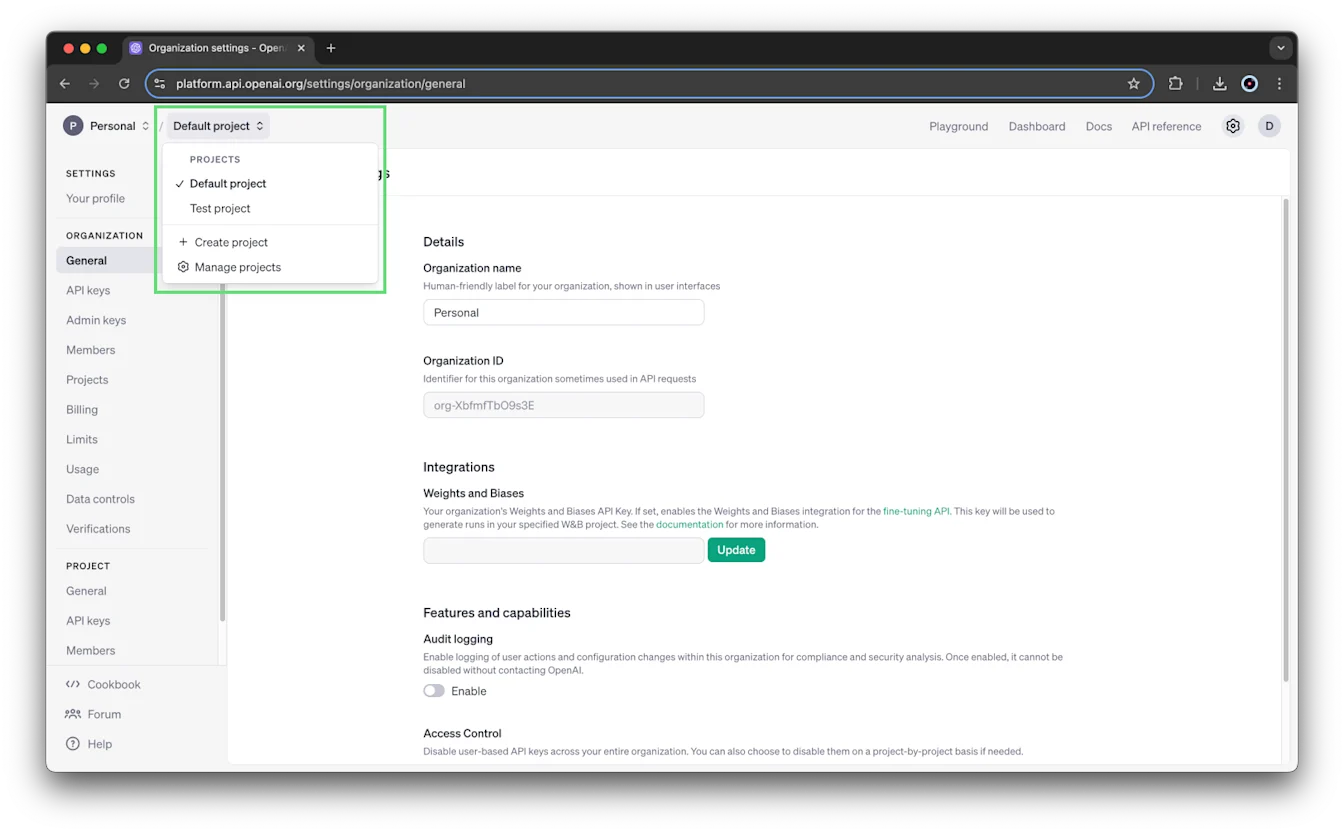
Öppna projektväljaren och välj Skapa projekt.
Ange ett namn, en beskrivning och en webbplats för ditt projekt.
Välj Skapa.
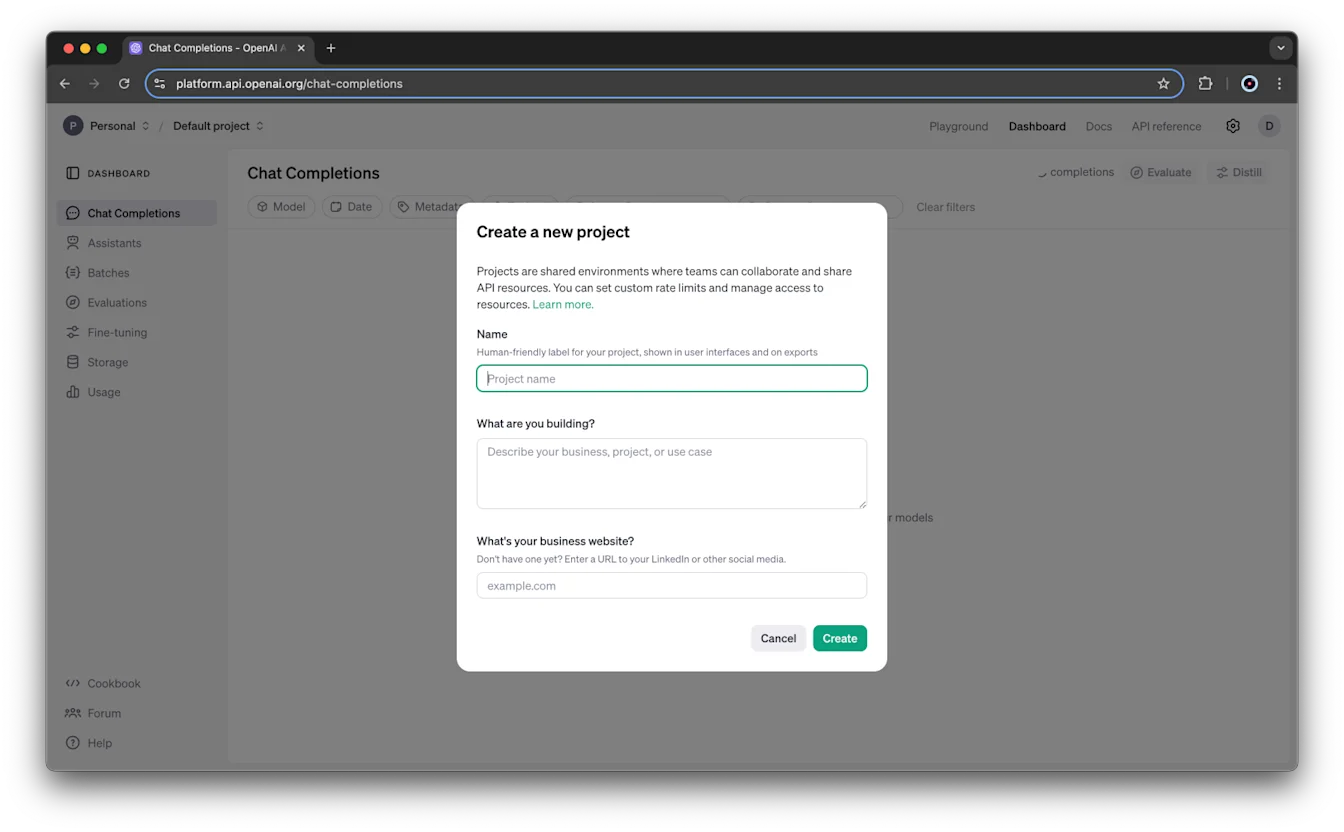
Organisationsägare läggs automatiskt till som ägare i nya projekt.
Förstå roller och åtkomst
Tabellen sammanfattar rollerna ägare och läsare på organisationsnivå samt ägare och medlem på projektnivå som används i dessa steg. Projektmedlemmar har liknande behörigheter som organisationsläsare.
| Roll | Omfång | Behörigheter |
|---|---|---|
| Ägare | Organisation | Skapa och visa alla projekt, användare och API-nycklar. Övervaka projekt på sidan Projekt. Ange utgiftsgränser för organisationen och projekten. Ge åtkomst till andra användares användningsinformation. Arkivera projekt. |
| Läsare | Organisation | Läggas till i projekt, utföra inferens, använda resurser och skapa nycklar i dessa projekt. Kan inte skapa projekt eller hantera användare. |
| Ägare | Projekt | Alla medlemsbehörigheter samt möjlighet att lägga till användare, hantera projektmedlemmar och inställningar, byta namn på projektet, ange dess utgiftsgränser och arkivera det. |
| Medlem | Projekt | Utföra inferens, använda resurser, skapa nycklar på projektnivå och göra API-förfrågningar som läser eller ändrar data. |
Mer information om organisationsroller finns i organisationsroller. Information om ytterligare roller, anpassade roller och samtliga behörigheter finns i guiden till API-roller och behörigheter.
Projektens synlighet
Med dessa standardroller kan användare som inte är organisationsägare bara se de projekt de tillhör. Organisationsägare kan se alla projekt, medlemmar och API-nycklar på projektnivå och har åtkomst till sidan Projekt.
Projektmedlemmar kan se de andra medlemmarna i sitt projekt och vilken roll varje medlem har. Endast projektmedlemmar och organisationsägare kan se de finjusterade modeller, assistenttrådar och filer som skapats eller lagts till i projektet.
Du kan tillhöra så många projekt som du behöver. En personlig API-nyckel som skapas i ett projekt är begränsad till det projektet och dess resurser.
Resursernas avgränsning
Filer, assistenter, lagring och trådar är begränsade till det projekt de tillhör. Medlemmar utanför projektet som inte är administratörer kan inte komma åt dess resurser, och resurser kan inte flyttas mellan projekt.
Finjusterade modeller i standardprojektet är ett undantag: de kan nås från andra projekt.
Hantera projektmedlemmar
Bjud in någon till din organisation
En person måste tillhöra din organisation innan du kan lägga till personen i ett projekt.
När du bjuder in någon till organisationen kan du ge åtkomst till standardprojektet genom att välja det alternativet i inbjudningsformuläret. Lämna alternativet omarkerat om du inte vill ge åtkomst till standardprojektet. Nya organisationsmedlemmar läggs inte automatiskt till i standardprojektet.
Du behöver inte skapa ett nytt projekt innan du bjuder in någon. Du kan också lägga till någon i ett projekt efter att personen har accepterat inbjudan till organisationen.
Inbjudningar som skickas via administrations-API:et följer reglerna för slutpunkten /organization/invites.
Lägg till en organisationsmedlem i ett projekt
Organisations- och projektägare kan lägga till medlemmar:
Gå till organisationsinställningarna.
Välj projektet och öppna sedan Medlemmar.
Välj + Lägg till medlem.
Välj användaren och tilldela rollen Medlem eller Ägare.
Användarlistan visar organisationsanvändare med rollen Läsare. Den innehåller inga tjänstekonton.
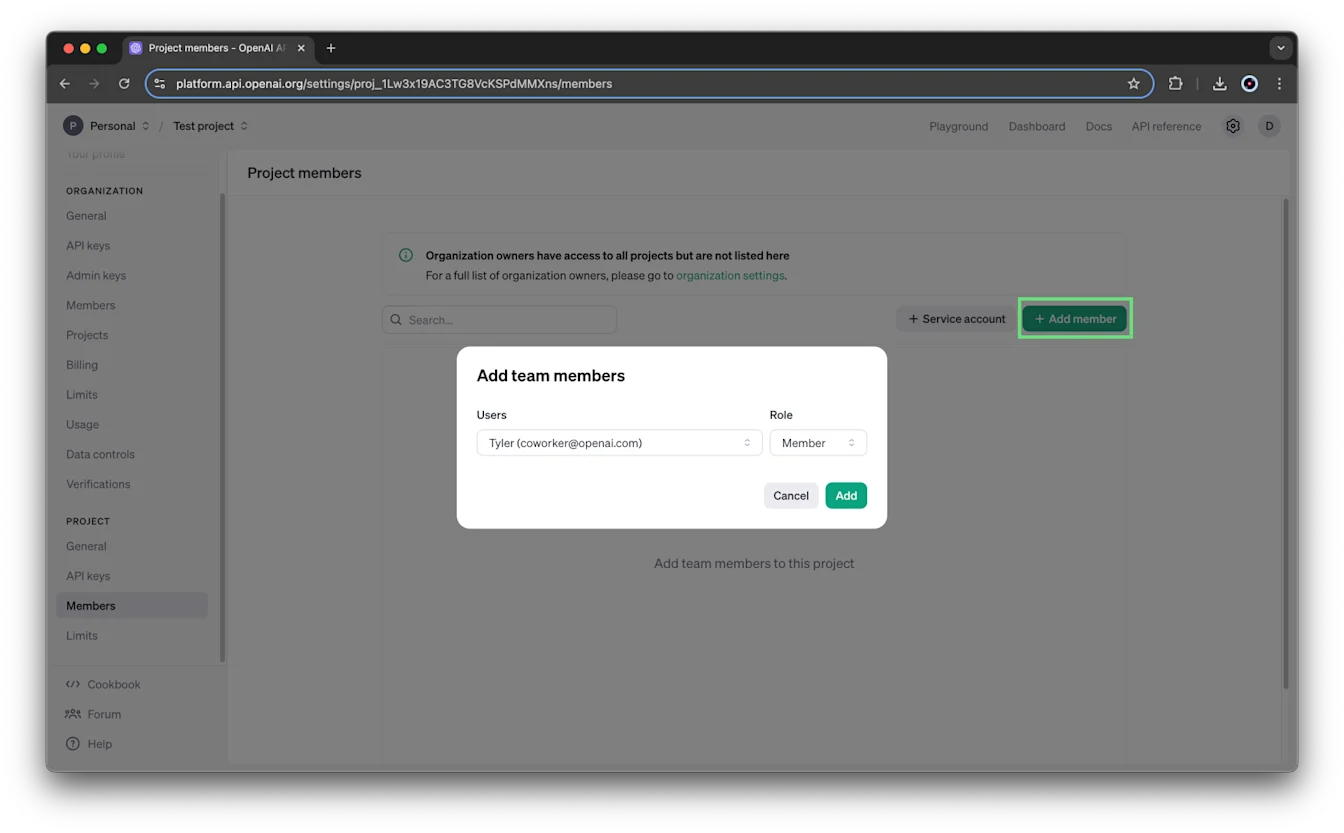
Om en inbjudan misslyckas i användargränssnittet eller administrations-API:et, kontrollera att målprojektet finns och inte är arkiverat innan du skickar inbjudan igen.
Ändra en roll eller ta bort en medlem
Organisations- och projektägare kan ändra en användares projektroll eller ta bort en användare från projektet.
Gå till organisationsinställningarna.
Välj projektet och öppna sedan Medlemmar.
Ange användarens roll som Medlem eller Ägare, eller välj Ta bort för att ta bort användaren.
Skapa och hantera tjänstekonton
Ett tjänstekonto ger åtkomst för system i stället för att representera en enskild användare. Tjänstekonton är begränsade till projekt.
För att skapa tjänstekonton krävs behörighet att hantera tjänstekonton. Organisations- och projektägare har dessa behörigheter.
Skapa ett tjänstekonto
Välj projektet i projektväljaren.
Gå till organisationsinställningarna och välj projektet.
Öppna Medlemmar och välj + Tjänstekonto.
Ange ett unikt ID för tjänstekontot med bokstäver, siffror och bindestreck.
Välj Skapa.
Tjänstkonton som skapas på projektnivå är unika för projektet och kan inte användas utanför det projekt där de skapas.
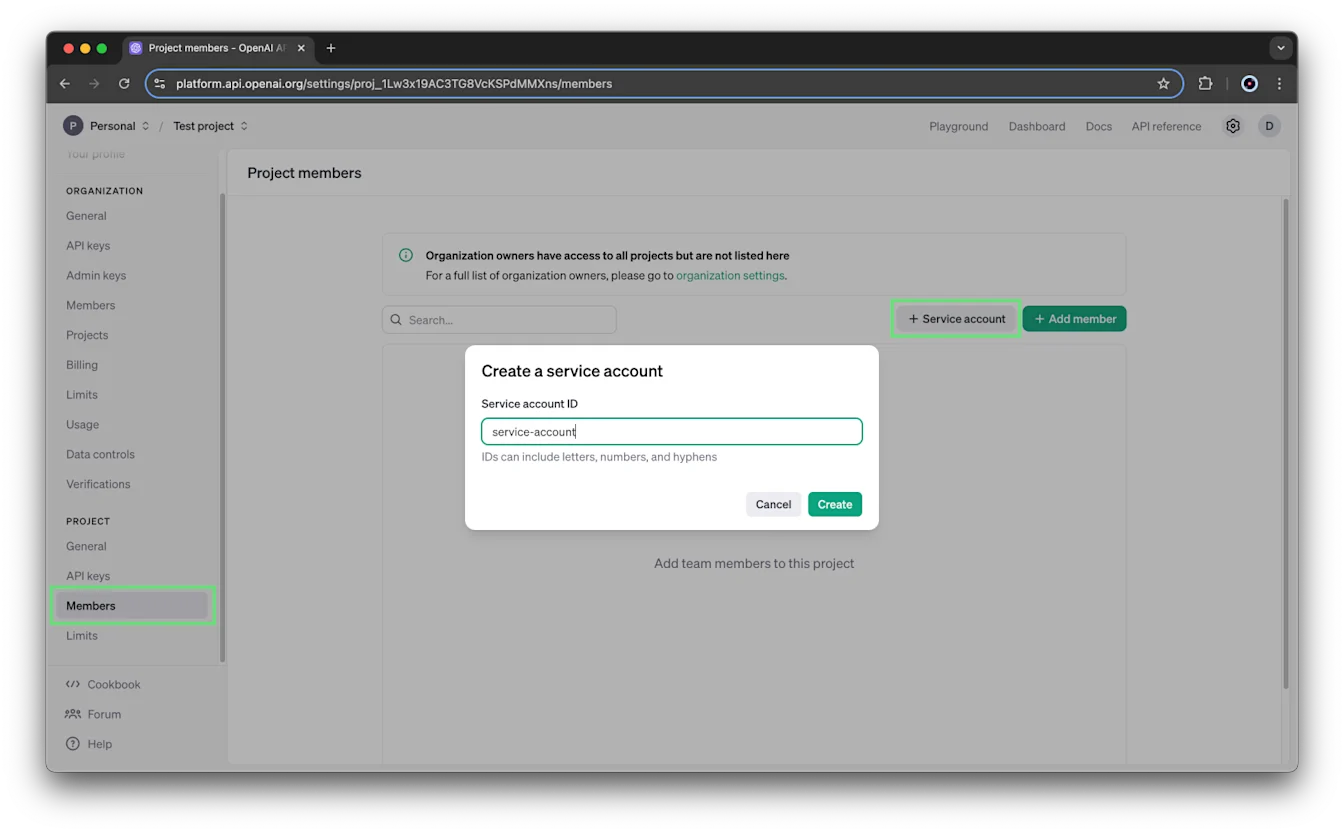
Samma ID-format gäller oavsett om du skapar tjänstekontot via inställningarna på organisations- eller projektnivå.
Ett tjänstekonto som skapas för ett projekt är unikt för det projektet och kan inte användas utanför det.
Spara den hemliga nyckeln
När tjänstekontot skapas skapas omedelbart en API-nyckel och dess hemliga nyckel visas. Spara den hemliga nyckeln på ett säkert sätt. Du kan inte visa den igen via ditt OpenAI-konto. Om du förlorar den måste du generera en ny nyckel.
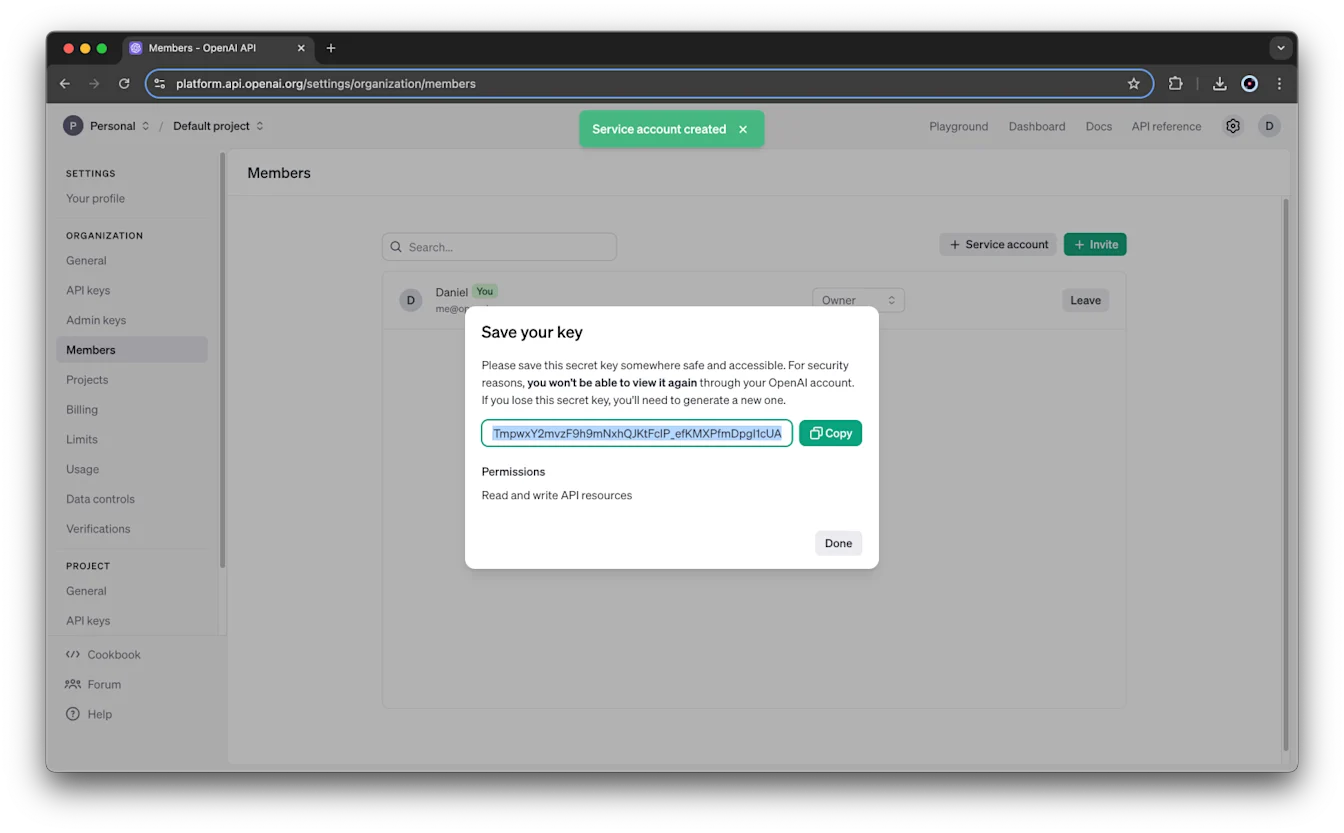
Som standard har tjänstekontots nyckel läs- och skrivåtkomst till alla API-resurser i projektet. Du kan ändra dessa behörigheter i efterhand under API-nycklar i projektets inställningar.
Uppdatera eller ta bort ett tjänstekonto
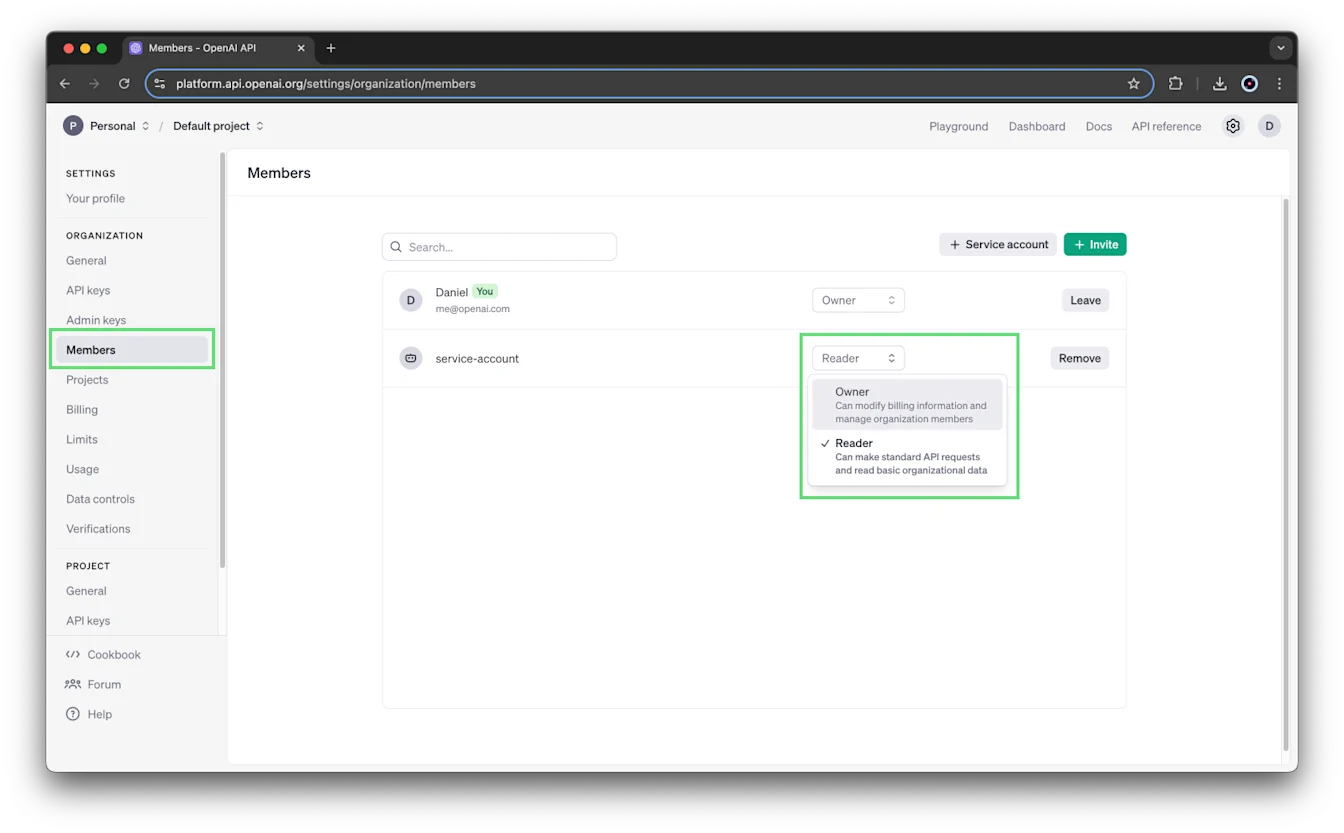
Tjänstekonton visas tillsammans med användare under Medlemmar i projektets inställningar. Hantera deras projektåtkomst genom att följa samma steg för att ändra roll eller ta bort dem som för andra projektmedlemmar.
Alla tjänstekonton visas också tillsammans med användare på organisationens sida Medlemmar, inklusive konton som skapats via inställningarna på organisations- och projektnivå.
I organisationens meny Medlemmar kan du ändra rollen för ett tjänstekonto eller välja Ta bort.
Skapa och hantera API-nycklar
Varje projekt har egna API-nycklar:
Gå till organisationsinställningarna.
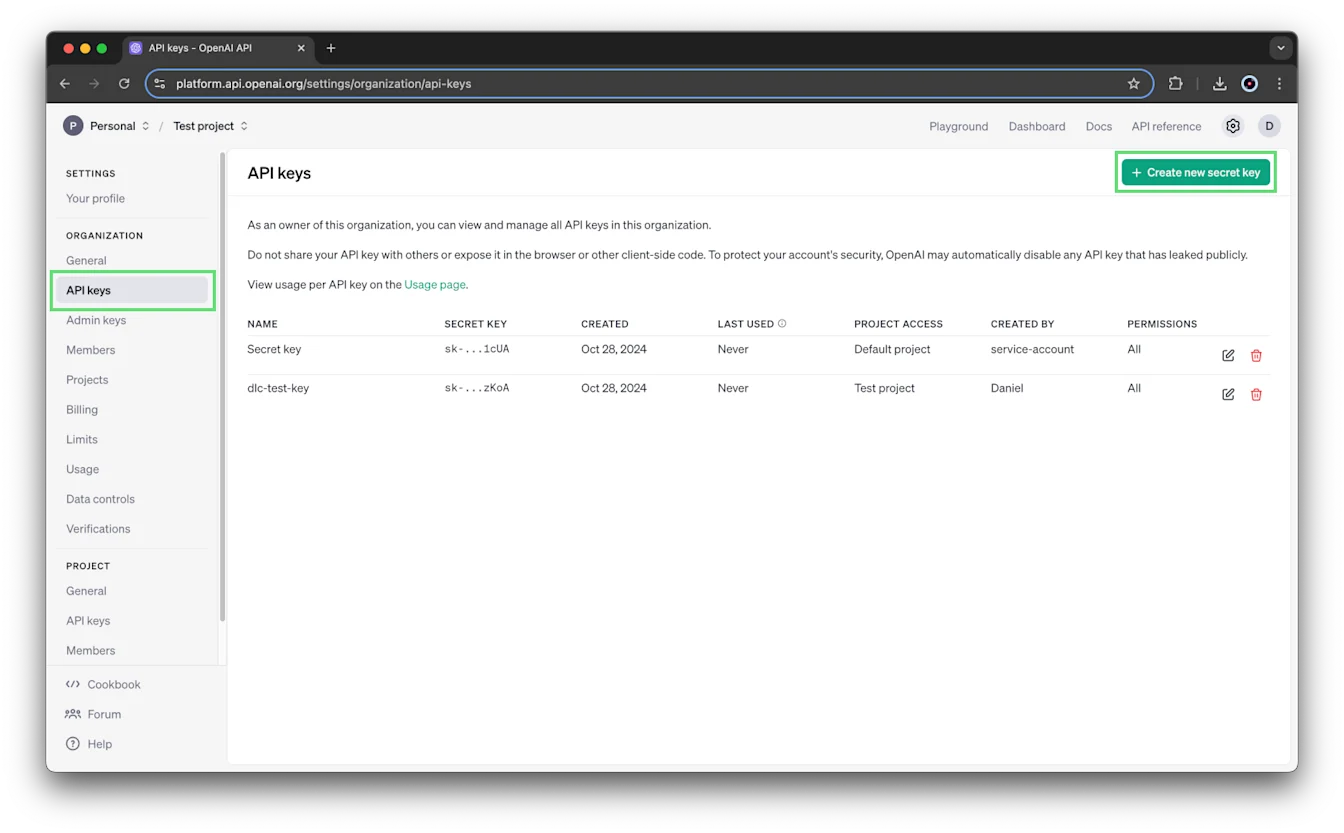
Välj projektet och öppna sedan API-nycklar.
Välj + Skapa ny hemlig nyckel för att skapa en nyckel, eller välj redigeringsikonen bredvid en befintlig nyckel för att ändra dess behörigheter.
Välj nyckelbehörigheter
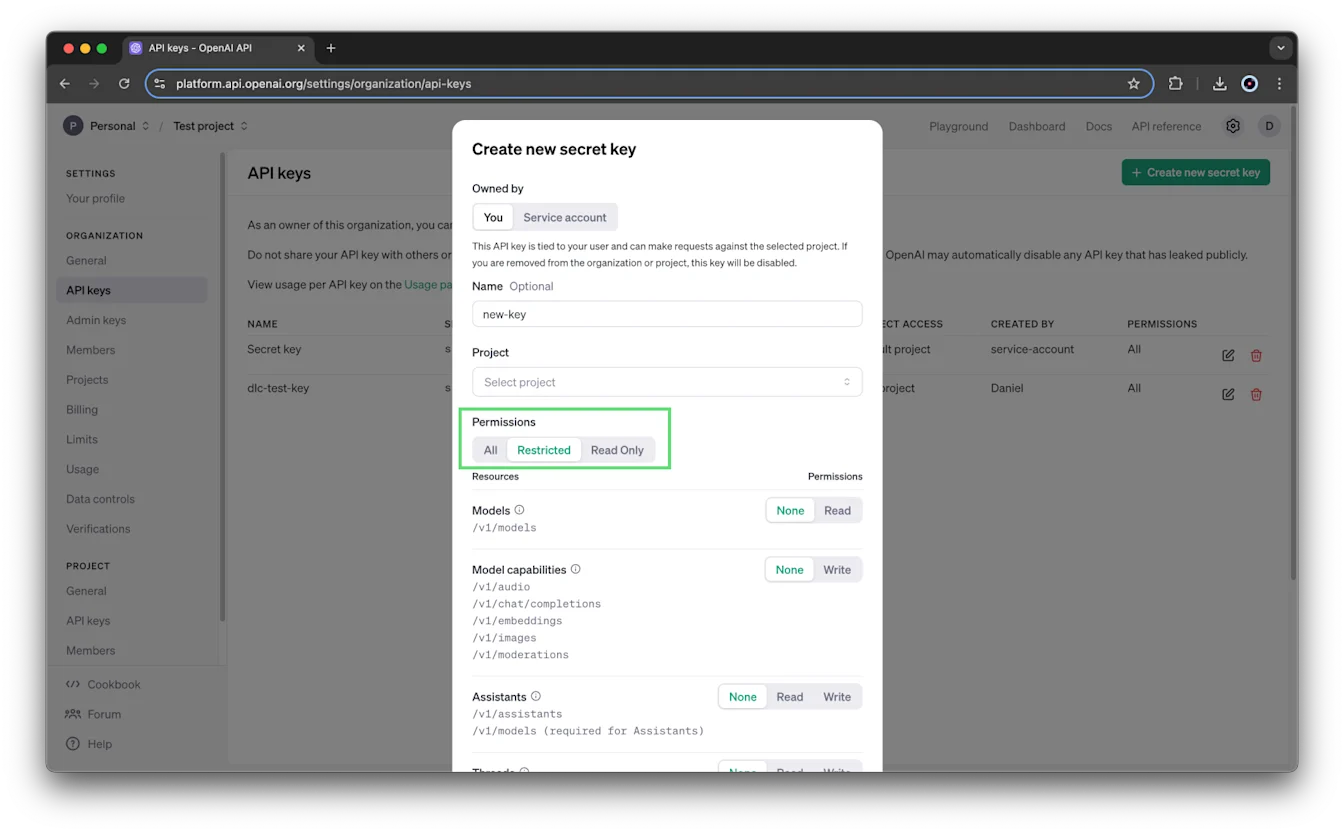
För användarägda nycklar kan du ange behörigheter när du skapar nyckeln eller ändra dem senare:
Alla: Fullständiga behörigheter. Detta är standardinställningen.
Begränsad: Välj behörighetsomfång för specifika resurser eller slutpunkter. De tillgängliga alternativen beror på resursen och kan omfatta Ingen, Läsa, Skriva eller behörigheter för specifika förfrågningar.
Endast läsning: Läsbehörigheter för alla slutpunkter.
En begränsad nyckel kan till exempel sakna läs- och skrivåtkomst till slutpunkten /v1/assistants.
För att skapa nycklar för tjänstekonton krävs behörighet att hantera tjänstekonton. Om du inte ser det alternativet ber du en organisations- eller projektägare att skapa nyckeln för tjänstekontot. Dialogrutan för att skapa nycklar visar inte dessa behörighetsinställningar för tjänstekontonycklar. Ändra deras behörigheter i efterhand under API-nycklar i projektets inställningar.
Konfigurera modellåtkomst och frekvensgränser
För att hantera projektets frekvensgränser krävs administratörsbehörigheter. Organisationsägare har dessa behörigheter, och projektägare kan också hantera projektets frekvensgränser via hanterings-API:et.
Gå till organisationsinställningarna.
Välj projektet och öppna sedan Gränser.
Använd Modellanvändning för att välja vilka modeller projektet kan använda.
Ange en frekvensgräns för varje modell efter behov.
Ange utgiftsgränser och aviseringar
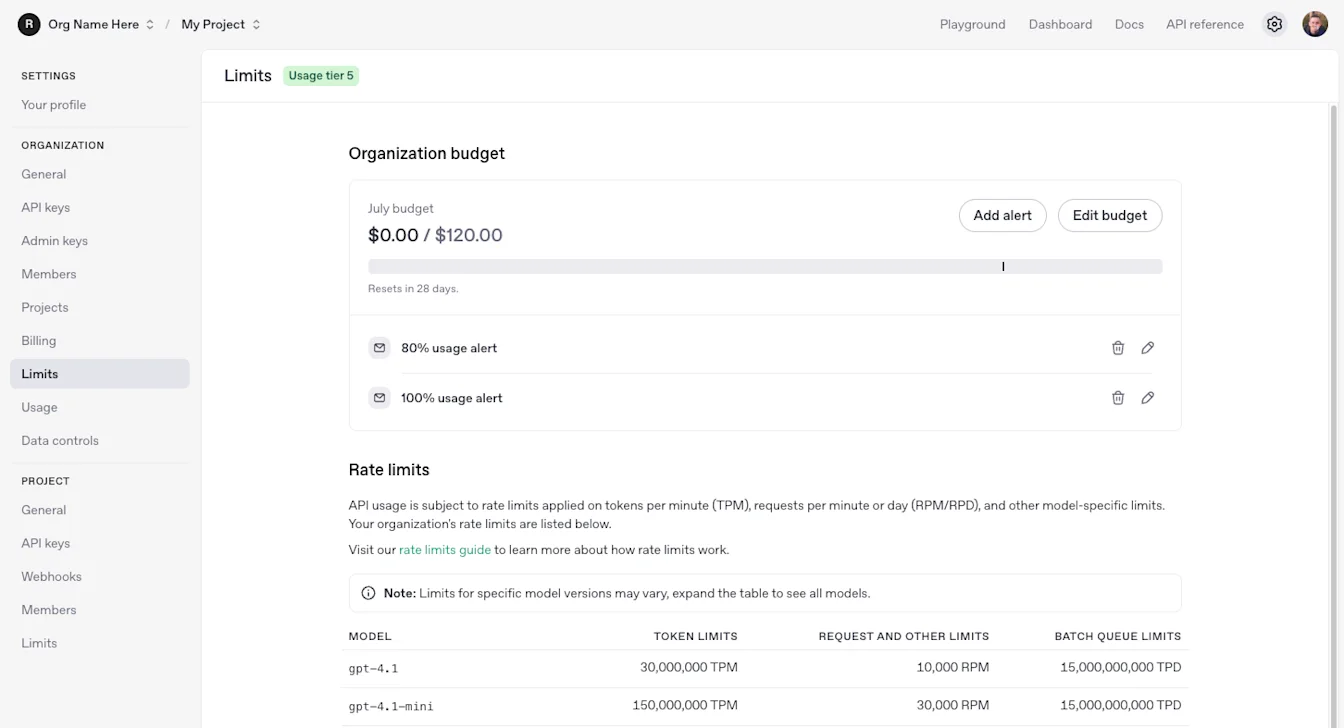
Månatliga utgiftsgränser för API:et finns på både organisations- och projektnivå. Du behöver behörighet att hantera inställningarna för den aktuella organisationen eller det aktuella projektet innan du kan ändra en gräns.
En utgiftsgräns kan användas för att övervaka utgifterna utan att stoppa förfrågningar. Aktivera Tillämpa en strikt gräns om du vill att API-förfrågningar ska nekas när de registrerade utgifterna når gränsen. Gränsen tillämpas inte omedelbart, så de registrerade utgifterna kan överstiga det angivna beloppet något.
Utgiftsaviseringar meddelar dig när ett tröskelvärde nås; de stoppar inte förfrågningar.
Ange en utgiftsgräns för organisationen
Gå till organisationsinställningarna.
Öppna Gränser och leta upp Utgifter.
Ange en utgiftsgräns för projektet
Gå till organisationsinställningarna.
Välj projektet och öppna sedan Gränser.
Ange värden för Månatlig utgiftsgräns och Avisera när utgifterna når.
Aktivera Tillämpa en strikt gräns om du vill stoppa API-trafiken när de registrerade utgifterna når gränsen.
Du kan också ändra Modellanvändning på den här sidan.
Hantera utgiftsaviseringar
När du skapar en utgiftsgräns för ett projekt skapas som standard även en avisering vid 100 % av gränsen. Välj Lägg till avisering för att lägga till aviseringar vid andra tröskelvärden.
Organisations- och projektägare får aviseringar om projektets utgifter. Du kan lägga till andra e-postmottagare i aviseringsinställningarna.
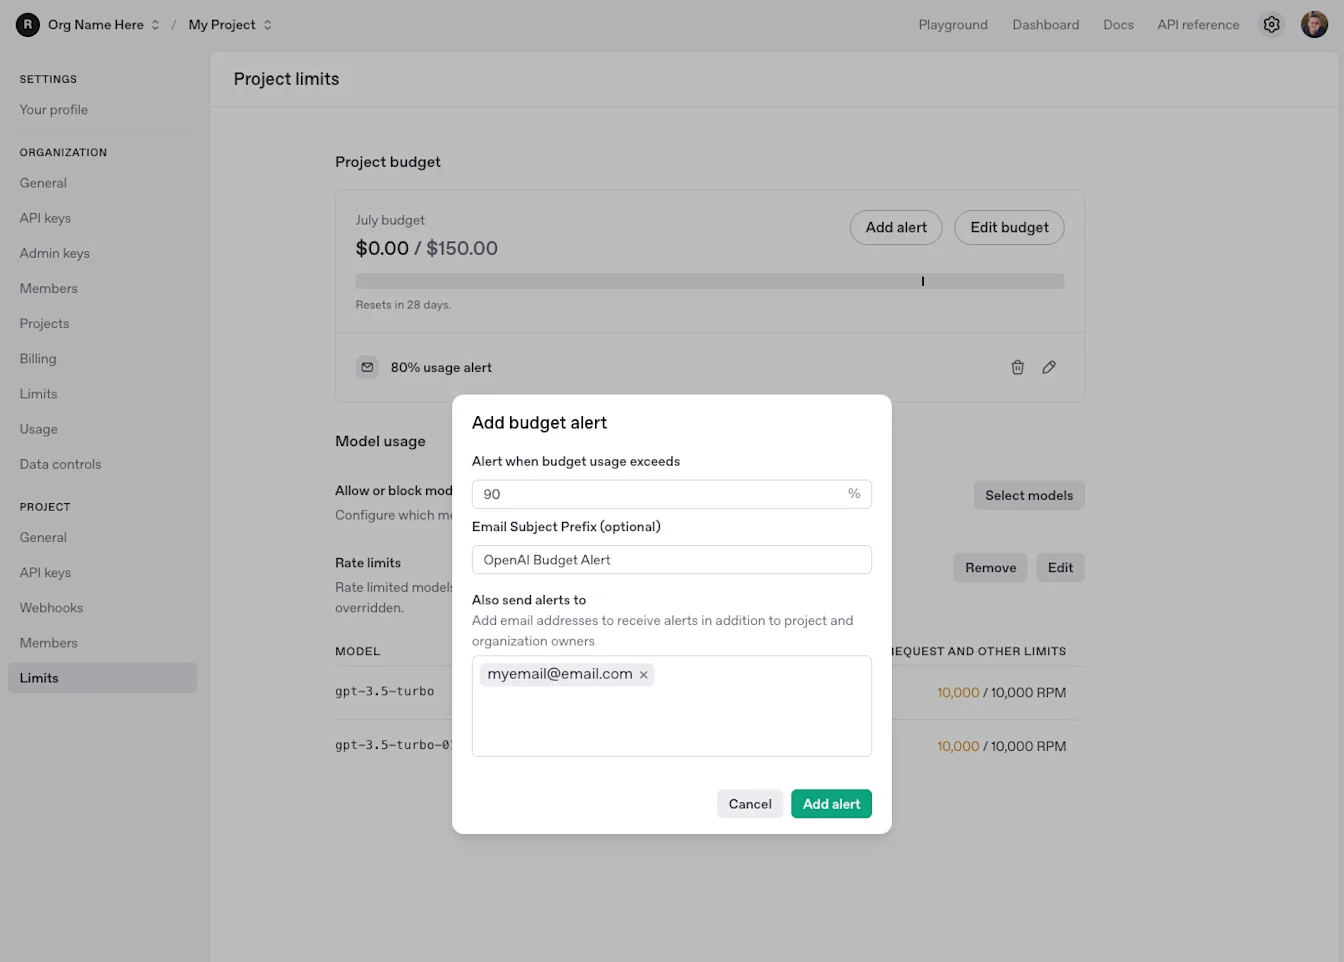
Aktuella konfigurationssteg och information om hur gränserna tillämpas finns i guiden till utgiftsgränser.
Visa användning och fakturering
Användningen kan delas upp per projekt, och du kan visa faktureringsuppgifter och ange utgiftsgränser för enskilda projekt.
Åtkomsten till ett projekts användningsöversikt beror på din roll i organisationen och synlighetsinställningarna för användningsöversikten. Att vara projektägare ger inte i sig åtkomst.
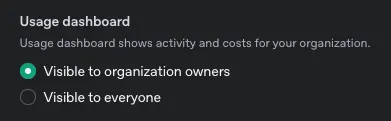
Om du inte kan se ett projekts användningsöversikt, kontrollera om synligheten är inställd på Synlig för organisationens ägare.
Hantera fillagring
Varje projekt har en fillagringskvot på 100 GB. Om du överskrider den kan följande felmeddelande visas:
Du har överskridit din fillagringskvot. Organisationer får lagra högst 100 GB filer. Minska filstorleken eller kontakta supporten.
Ta bort oanvända filer för att frigöra lagringsutrymme. Du kan lista lagrade filer via API:et för att hitta filer som du inte längre behöver.
Arkivera ett projekt
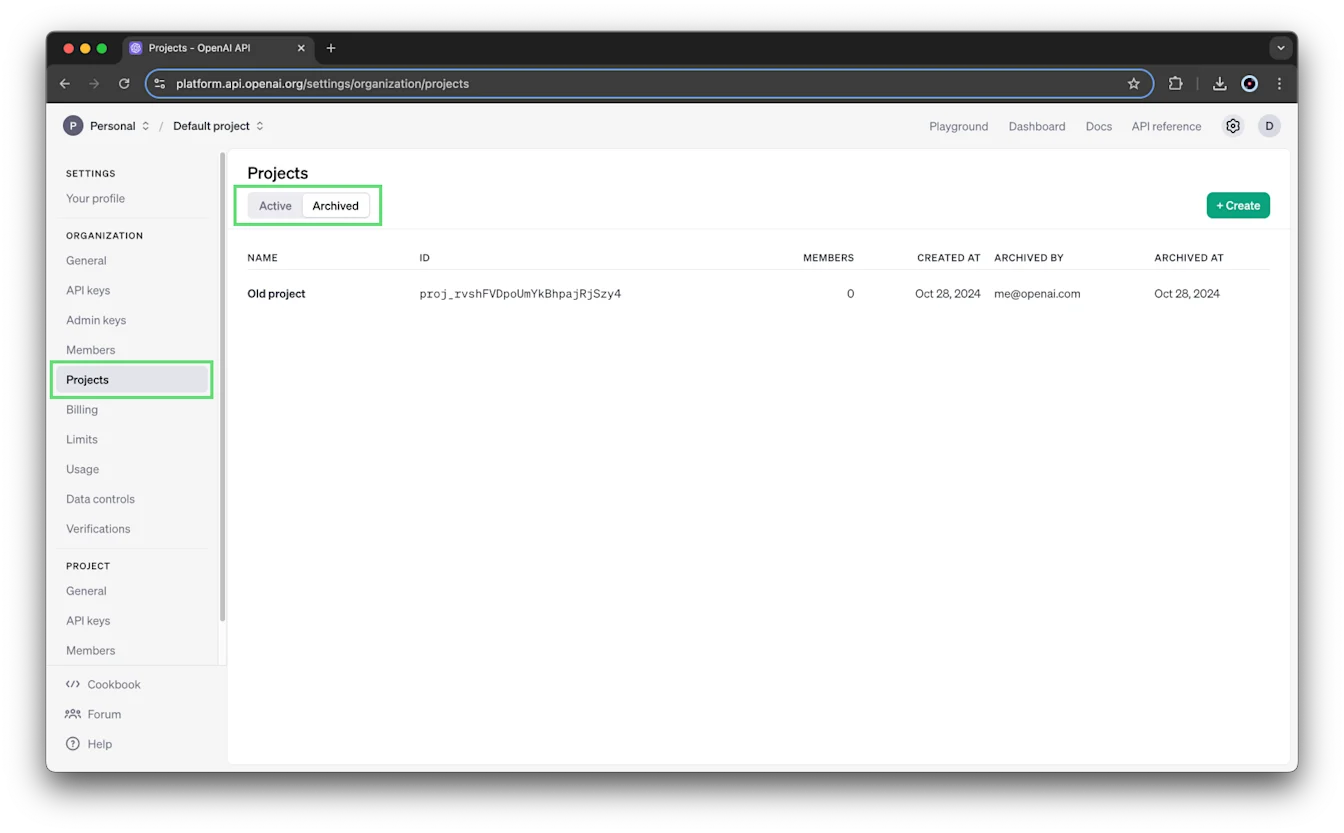
Organisations- och projektägare kan arkivera projekt från sidan Projekt eller från det enskilda projektets inställningar. Ange projektets namn när du uppmanas att bekräfta.
Arkivering är permanent: ett arkiverat projekt kan inte återställas.
Om du vill se arkiverade projekt öppnar du fliken Arkiverade på sidan Projekt.
Det enda undantaget är att finjusteringar i ”Standardprojektet” kan nås från andra projekt.
Du har överskridit din kvot för fillagring. Organisationer är begränsade till 100 GB filer. Minska filstorleken eller kontakta supporten.Projekt kan inte tas bort. OpenAI sparar deras historik för att kunna följa upp användning och fakturering.