
GPT‑6 Astra ఆధారంగా పనిచేసే GPT‑6 Pro, ChatGPTలో Pro $100, Pro $200, బిజినెస్, ఎంటర్ప్రైజ్ ప్లాన్లకు అందుబాటులో ఉంది. ఎంటర్ప్రైజ్ యాక్సెస్ మీ వర్క్స్పేస్లోని మోడల్ యాక్సెస్ అనుమతులపై కూడా ఆధారపడి ఉంటుంది. ప్లస్ ప్లాన్లలో ChatGPT వర్క్, Codexలో GPT‑6 Astra ఉంటుంది.
గమనిక: Astraకు Codex CLI 0.153.0 లేదా తదుపరి వెర్షన్ అవసరం. అదనంగా, అందుబాటులో ఉన్న సరికొత్త ChatGPT డెస్క్టాప్ యాప్కు అప్డేట్ చేయండి. డెస్క్టాప్ యాప్లో చాట్, వర్క్ లేదా Codexలో Astra కనిపించకపోతే, మెనూ > అప్డేట్ల కోసం తనిఖీ చేయండి, అనే ఎంపికను క్లిక్ చేసి యాప్ను అప్డేట్ చేయండి. ఆటోమేటిక్ అప్డేట్ నోటిఫికేషన్ ద్వారా లేదా సైడ్బార్లోని అప్డేట్ చిహ్నాన్ని క్లిక్ చేయడం ద్వారా యాప్ను ఇటీవల అప్డేట్ చేసినా ఇలా చేయండి.
గమనిక: ఈ ఫీచర్ ప్రస్తుతం Enterprise, Edu మరియు ChatGPT for Teachers కు మాత్రమే అందుబాటులో ఉంది.
అవలోకనం
రోల్-బేస్డ్ యాక్సెస్ కంట్రోల్ (RBAC) ద్వారా వర్క్స్పేస్ యజమానులు నిర్దిష్ట అనుమతులతో అనుకూల పాత్రలను సృష్టించి, ఆ పాత్రలను తమ ChatGPT వర్క్స్పేస్లోని వినియోగదారులకు లేదా సమూహాలకు నేరుగా కేటాయించవచ్చు. వినియోగదారు ప్రత్యక్ష పాత్ర కేటాయింపులు, సమూహ సభ్యత్వాలు రెండింటి నుంచీ అనుమతులను పొందవచ్చు.
వర్తించే అనుమతులకు వర్క్స్పేస్ సెట్టింగ్లు డిఫాల్ట్ను నిర్దేశిస్తాయి. అనుకూల పాత్ర అనేది యజమానులు సభ్యులకు నేరుగా లేదా సమూహాల ద్వారా కేటాయించగల, మళ్లీ ఉపయోగించదగిన అనుమతుల సమాహారం. ఒక సభ్యుడికి ఒకటి కంటే ఎక్కువ అనుకూల పాత్రలు ఉండవచ్చు.
వర్తించే అనుమతుల కోసం, వర్క్స్పేస్ సెట్టింగ్ను స్వీకరించడానికి అనుకూల పాత్రలో డిఫాల్ట్, యాక్సెస్ను స్పష్టంగా అనుమతించడానికి ఆన్ లేదా ఆ పాత్ర ద్వారా యాక్సెస్ను నిరాకరించడానికి ఆఫ్ను ఉపయోగించవచ్చు. సభ్యుడికి అనేక అనుకూల పాత్రలు ఉన్నప్పుడు, వాటి అనుమతులు ఒకదానికొకటి జోడించబడతాయి. మరో పాత్రను ఆఫ్గా సెట్ చేసినప్పటికీ, ఒక పాత్ర మంజూరు చేసిన యాక్సెస్ అందుబాటులోనే ఉంటుంది.
లాక్డౌన్ మోడ్ను విడిగా మూల్యాంకనం చేస్తారు. ఇది నెట్వర్క్ ఆధారిత సామర్థ్యాలను మరింత పరిమితం చేయగలదు. సభ్యుడి సీట్ రకం, ప్లాన్, ఉత్పత్తి అర్హత ఇప్పటికీ వర్తిస్తాయి.
RBAC సెట్టింగ్లు, అనుమతులను ఎవరు కాన్ఫిగర్ చేయగలరు?
వర్క్స్పేస్ యజమానులు అనుకూల పాత్రలను సృష్టించవచ్చు, తొలగించవచ్చు, కేటాయించవచ్చు, కేటాయింపును తీసివేయవచ్చు. అలాగే వర్క్స్పేస్ అంతటా వర్తించే డిఫాల్ట్ అనుమతులను నిర్వహించవచ్చు. మద్దతున్న నిర్వహణ వేదికల ద్వారా వర్క్స్పేస్ నిర్వాహకులు ఇప్పటికే ఉన్న పాత్రలను చూడగలరు లేదా నవీకరించగలరు. అయితే వారు అనుకూల పాత్రలను సృష్టించడం, తొలగించడం, కేటాయించడం లేదా కేటాయింపును తీసివేయడం చేయలేరు. సభ్యులు, విశ్లేషణల వీక్షకులు వర్క్స్పేస్ అంతటా వర్తించే RBAC సెట్టింగ్లను నిర్వహించలేరు.
భౌగోళిక పరిమితులు ఏమైనా ఉన్నాయా?
మద్దతున్న అన్ని దేశాల్లో ఈ ఫీచర్ను యాక్సెస్ చేయవచ్చు.
RBAC కాన్ఫిగరేషన్ వెబ్, మొబైల్, డెస్క్టాప్లో అందుబాటులో ఉందా?
RBAC కాన్ఫిగరేషన్ వెబ్లో అందుబాటులో ఉంది. ChatGPTలో వర్క్స్పేస్ సెట్టింగ్లు > అనుమతులు & పాత్రలు లేదా నిర్వాహక కన్సోల్లోని పాత్రలు, అనుమతుల నియంత్రణలను ఉపయోగించండి.
మేము ఏమి ప్రారంభిస్తున్నాము మరియు ప్రారంభ సమయంలో ఏ సామర్థ్యాలు చేర్చబడ్డాయి?
వర్క్స్పేస్ యజమానులు chatgpt.com/admin/settings లోపల RBAC కార్యాచరణను పొందుతారు, అక్కడ వారు ఇవి చేయగలరు:
ఒకటి లేదా అంతకంటే ఎక్కువ అనుకూల రోల్లు కేటాయించబడని సభ్యుల కోసం డిఫాల్ట్ రోల్ను సెట్ చేయండి.
వర్క్స్పేస్ డిఫాల్ట్ రోల్ను ఓవర్రైడ్ చేసే సూక్ష్మ అనుమతులతో అనుకూల రోల్లను సృష్టించండి.
గ్రూప్లకు ఒకటి లేదా అనేక అనుకూల రోల్లను కేటాయించండి.
అనుకూల రోల్లను కేంద్రీకృత ట్యాబ్లో వీక్షించి నిర్వహించండి.
RBACతో నేను ఏ అనుమతులను కాన్ఫిగర్ చేయగలను?
RBACతో ChatGPTలోని కీలక ఫీచర్లకు యాక్సెస్ను నియంత్రించవచ్చు. అందుబాటులో ఉన్న అన్ని టాగుల్స్, ఎంపికల జాబితా కోసం వర్క్స్పేస్ సెట్టింగ్లు > అనుమతులు & పాత్రలు చూడండి.
అందుబాటులో ఉండే అనుమతి స్థితులు మారవచ్చు. అర్హత గల సాధారణ పాత్రల అనుమతుల్లో డిఫాల్ట్, ఆన్, ఆఫ్ స్థితులు ఉంటాయి. వర్క్ మరియు ప్లగిన్కు సంబంధించిన కొన్ని నియంత్రణలతో సహా, కొన్ని అనుమతులు ఆన్ లేదా ఆఫ్ అనే రెండు స్థితుల్లోనే ఉండవచ్చు.
మోడల్ యాక్సెస్
సభ్యులు ఏ అర్హత గల మోడళ్లను ఉపయోగించవచ్చో వర్క్స్పేస్ స్థాయిలో లేదా అనుకూల పాత్రల ద్వారా వర్క్స్పేస్ యజమానులు నియంత్రించవచ్చు. ఒక మోడల్కు వర్క్స్పేస్ అర్హత పొందకపోతే, పాత్ర దాన్ని అందుబాటులోకి తీసుకురాలేదు. ప్రారంభ లేదా డిఫాల్ట్ మోడల్ను ఎంచుకోవడం వల్ల యాక్సెస్ లభించదు.
అర్హత గల ChatGPT Enterprise, Edu వర్క్స్పేస్లలో GPT-6 Astra ప్రారంభ సమయంలో డిఫాల్ట్గా ఆఫ్లో ఉంటుంది. Astra యాక్సెస్ను విడిగా కాన్ఫిగర్ చేయాలి. మునుపటి ముందస్తు మోడల్ యాక్సెస్ సెట్టింగ్లు దీనికి వర్తించవు. సభ్యునికి కేటాయించిన అన్ని పాత్రలను సమీక్షించండి. ఒక పాత్ర యాక్సెస్ను ఆఫ్ చేసినా, దాన్ని అనుమతించే మరో పాత్ర యాక్సెస్ను ఆన్లోనే ఉంచగలదు.
Astra యాక్సెస్ వివరాల కోసం ChatGPT Enterprise మరియు Edu - మోడళ్లు & పరిమితులు చూడండి.
లాక్డౌన్ మోడ్ పాత్రలు
లాక్డౌన్ మోడ్ పాత్ర మద్దతు ఉన్న వర్క్స్పేస్లు, లాక్డౌన్ మోడ్ అవసరమైన సభ్యుల కోసం అనుకూల పాత్రను సృష్టించడానికి RBACను ఉపయోగించవచ్చు. లాక్డౌన్ మోడ్ను ఒకే అనుమతి టాగుల్గా కాకుండా, పాత్ర-స్థాయి భద్రతా కాన్ఫిగరేషన్గా పరిగణించండి.
సభ్యునికి లాక్డౌన్ మోడ్ పాత్రను కేటాయించినప్పుడు, వర్క్స్పేస్ సెట్టింగ్లను బట్టి ప్రత్యక్ష వెబ్ శోధన, డీప్ రీసెర్చ్, ఏజెంట్ మోడ్, canvas నెట్వర్కింగ్తో పాటు కొన్ని యాప్, MCP లేదా కనెక్టర్ కార్యకలాపాలు వంటి నెట్వర్క్ ఆధారిత సామర్థ్యాలు పరిమితం కావచ్చు.
లాక్డౌన్ మోడ్ పాత్రను కేటాయించే ముందు, ఆ పాత్ర అనుమతించే యాప్లు, చర్యలను సమీక్షించి, కనెక్ట్ చేసిన ప్రతి మూల వ్యవస్థలో సభ్యులకు అవసరమైన అనుమతులు ఉన్నాయని నిర్ధారించండి. ChatGPTలో యాప్కు ఉన్న యాక్సెస్, కనెక్ట్ చేసిన మూల వ్యవస్థలోని అనుమతులను అధిగమించదు.
లాక్డౌన్ మోడ్లో ఏ మార్పులు జరుగుతాయనే మరిన్ని వివరాల కోసం లాక్డౌన్ మోడ్ చూడండి.
కాలక్రమేణా RBAC అనుమతులకు మరిన్ని ఫీచర్లను జోడిస్తూనే ఉంటాము.
గమనిక: ప్రతి యాప్కు విడిగా యాక్సెస్ను నియంత్రించవచ్చు. యాప్ యూజర్ ఇంటర్ఫేస్ను విడిగా నిలిపివేయడం సాధ్యం కాదు.
సభ్యుల RBAC అంటే ఏమిటి, ఇది ప్రస్తుత పాత్రల కంటే ఎలా భిన్నంగా ఉంటుంది?
తుది వినియోగదారులు సాధనాలను యాక్సెస్ చేయడాన్ని నియంత్రించేందుకు, సభ్యుల RBAC ద్వారా వర్క్స్పేస్ యజమానులు అనుకూల పాత్రలను సృష్టించవచ్చు. సభ్యుడు, నిర్వాహకుడు, యజమాని వంటి ప్రస్తుత పాత్రలు వర్క్స్పేస్ నిర్వహణ హక్కులను నియంత్రిస్తాయి.
అంతర్నిర్మిత వర్క్స్పేస్ పాత్రలు ఒక వ్యక్తి వేటిని నిర్వహించగలరో నిర్ణయిస్తాయి:
యజమాని: వర్క్స్పేస్ అంతటా వర్తించే సెట్టింగ్లు, సభ్యత్వం, అనుకూల పాత్రలను నిర్వహిస్తారు.
నిర్వాహకుడు: మద్దతున్న వర్క్స్పేస్ సభ్యులు, సమూహాలు, నిర్వహణ సెట్టింగ్లను నిర్వహిస్తారు.
విశ్లేషణల వీక్షకుడు: ఆ పాత్రకు అందుబాటులో ఉన్న విశ్లేషణలను చూస్తారు.
సభ్యుడు: తమ ప్లాన్, సీట్ రకం, కేటాయించిన పాత్రలు అనుమతించే ఫీచర్లను ఉపయోగిస్తారు.
టెనెంట్ గ్లోబల్ నిర్వాహకుడికి ChatGPT వర్క్స్పేస్లో స్వయంచాలకంగా పాత్ర లభించదు.
వర్క్స్పేస్ యజమానులు, నిర్వాహకులు మాత్రమే వర్క్స్పేస్ నిర్వాహక కీలను సృష్టించగలరు. అనుకూల పాత్రలు నిర్వాహక కీ యాక్సెస్ను మంజూరు చేయవు. సున్నితమైన సమ్మతి అనుమతులకు వర్క్స్పేస్ యజమాని అవసరం. సెటప్, పాత్ర అవసరాల కోసం చూడండి: నిర్వాహక కన్సోల్లో నిర్వాహక కీల నిర్వహణ.
వ్యక్తులు లేదా గ్రూప్లకు రోల్లను ఎలా కేటాయించాలి?
సెట్టింగ్లు & అనుమతులు → అనుకూల రోల్లులో, గ్రూప్లు ట్యాబ్లో సృష్టించిన లేదా SCIM ద్వారా సింక్ చేసిన గ్రూప్లకు రోల్లను కేటాయించండి. వినియోగదారులు తమ గ్రూప్ రోల్ల నుండి అనుమతులను పొందుతారు.
నేను నా స్వంత రోల్లను సృష్టించవచ్చా?
అవును. అనుకూల అనుమతులతో రోల్లను నిర్వచించడానికి Custom Roles ట్యాబ్లోని కొత్త రోల్ను జోడించండిను ఉపయోగించండి.
నా వర్క్స్పేస్ కోసం RBACను ప్రారంభించడానికి ఏమి అవసరం?
అదనంగా ఏమీ అవసరం లేదు. ఇది అడ్మిన్ డ్యాష్బోర్డ్లో అన్ని వర్క్స్పేస్ అడ్మిన్లకు అందుబాటులో ఉంటుంది. గ్రూప్లను సృష్టించండి లేదా సింక్ చేయండి, తరువాత ఆ గ్రూప్లకు రోల్లను కేటాయించండి.
RBAC పాత్రలు, కేటాయింపులు, డిఫాల్ట్లను ఎలా మూల్యాంకనం చేస్తుంది?
వర్తించే అనుమతులకు వర్క్స్పేస్ సెట్టింగ్లు ప్రాథమిక స్థాయిని నిర్దేశిస్తాయి. సాధారణ అనుకూల పాత్రలో:
డిఫాల్ట్ వర్క్స్పేస్ సెట్టింగ్ను స్వీకరిస్తుంది.
ఆన్ అనుమతిని స్పష్టంగా మంజూరు చేస్తుంది.
ఆఫ్ ఆ పాత్ర ద్వారా యాక్సెస్ను నిరాకరిస్తుంది.
ప్రత్యక్ష, సమూహ కేటాయింపుల ద్వారా సభ్యుడు అనేక సాధారణ పాత్రలను పొందవచ్చు. ఈ పాత్రల అనుమతులు ఒకదానికొకటి జోడించబడతాయి. ఏదైనా పాత్ర స్పష్టంగా అనుమతి మంజూరు చేసినా లేదా ప్రారంభించిన వర్క్స్పేస్ సెట్టింగ్ను స్వీకరించడం ద్వారా అనుమతి ఇచ్చినా, సభ్యుడికి యాక్సెస్ కొనసాగుతుంది. ఆఫ్ సెట్టింగ్ ఆ పాత్ర ద్వారా మాత్రమే యాక్సెస్ను నిరాకరిస్తుంది. వర్తించే ప్రతి పాత్రను ఆఫ్గా సెట్ చేస్తే, యాక్సెస్ నిరాకరించబడుతుంది. వర్తించే సాధారణ పాత్రలన్నీ డిఫాల్ట్ను ఉపయోగిస్తే, వర్క్స్పేస్ సెట్టింగ్ వర్తిస్తుంది.
లాక్డౌన్ మోడ్ అనేది ప్రత్యేక నిరోధక విధానం. సాధారణ పాత్ర ఏదైనా సామర్థ్యాన్ని మంజూరు చేసినప్పటికీ, లాక్డౌన్ కేటాయింపు దాన్ని పరిమితం చేయగలదు. సభ్యుడి సీట్ రకం, ఇతర ప్లాన్ లేదా ఉత్పత్తి అర్హత అవసరాలు కూడా వర్తిస్తూనే ఉంటాయి.
మీ వర్క్స్పేస్లో RBACను కాన్ఫిగర్ చేయడం ఎలా
వర్క్స్పేస్ సెట్టింగ్లు తెరవండి.
ఎడమ ప్యానెల్లో అనుమతులు & పాత్రలు ఎంచుకోండి. వర్క్స్పేస్ యజమానులు, అధీకృత వర్క్స్పేస్ నిర్వాహకులు ఈ విభాగాన్ని యాక్సెస్ చేయగలరు. అయితే అనుకూల పాత్రలను సృష్టించడం, తొలగించడం, కేటాయించడం లేదా కేటాయింపును తీసివేయడం యజమానులు మాత్రమే చేయగలరు.
సభ్యులకు వర్తించే ప్రాథమిక అనుమతులను సమీక్షించడానికి వర్క్స్పేస్ ట్యాబ్ను తెరవండి.
వర్తించే అనుమతుల విషయంలో, అనుకూల పాత్రను డిఫాల్ట్గా సెట్ చేసినప్పుడు అది వర్క్స్పేస్ సెట్టింగ్ను స్వీకరిస్తుంది. పాత్రను ఆన్గా సెట్ చేస్తే, ఆ పాత్ర ద్వారా అనుమతి లభిస్తుంది. పాత్రను ఆఫ్గా సెట్ చేస్తే, ఆ పాత్ర ద్వారా యాక్సెస్ నిరాకరించబడుతుంది. అయితే కేటాయించిన మరో పాత్ర ఆ అనుమతిని మంజూరు చేసినా లేదా స్వీకరించినా యాక్సెస్ అందుబాటులోనే ఉంటుంది.
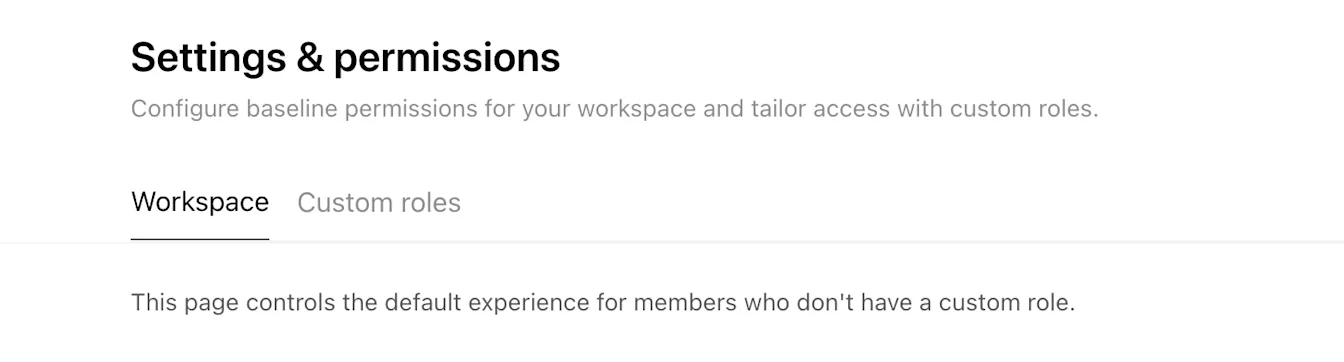
పేజీని స్క్రోల్ చేస్తూ, వర్తించే అనుమతుల కోసం వర్క్స్పేస్ ప్రాథమిక సెట్టింగ్లను కాన్ఫిగర్ చేయండి.
అనుకూల పాత్రను సృష్టించడానికి:
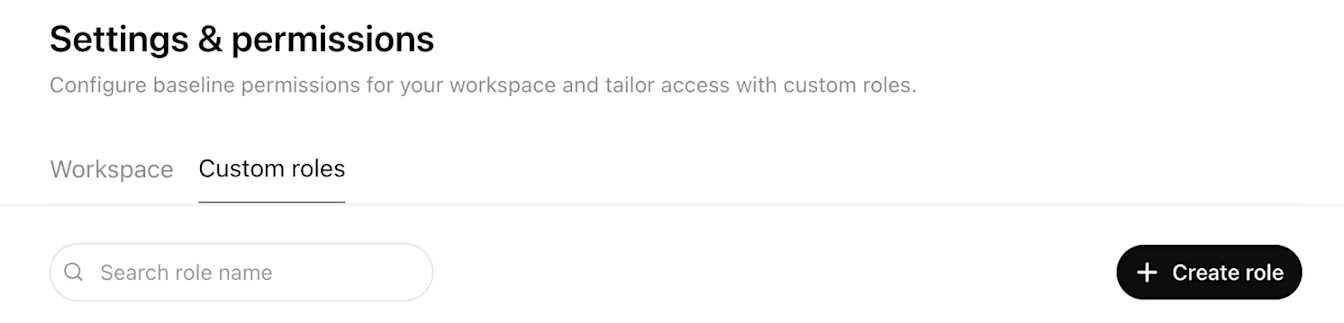
అనుకూల పాత్రలు ట్యాబ్ను తెరవండి.
పాత్రను సృష్టించండి ఎంచుకోండి.
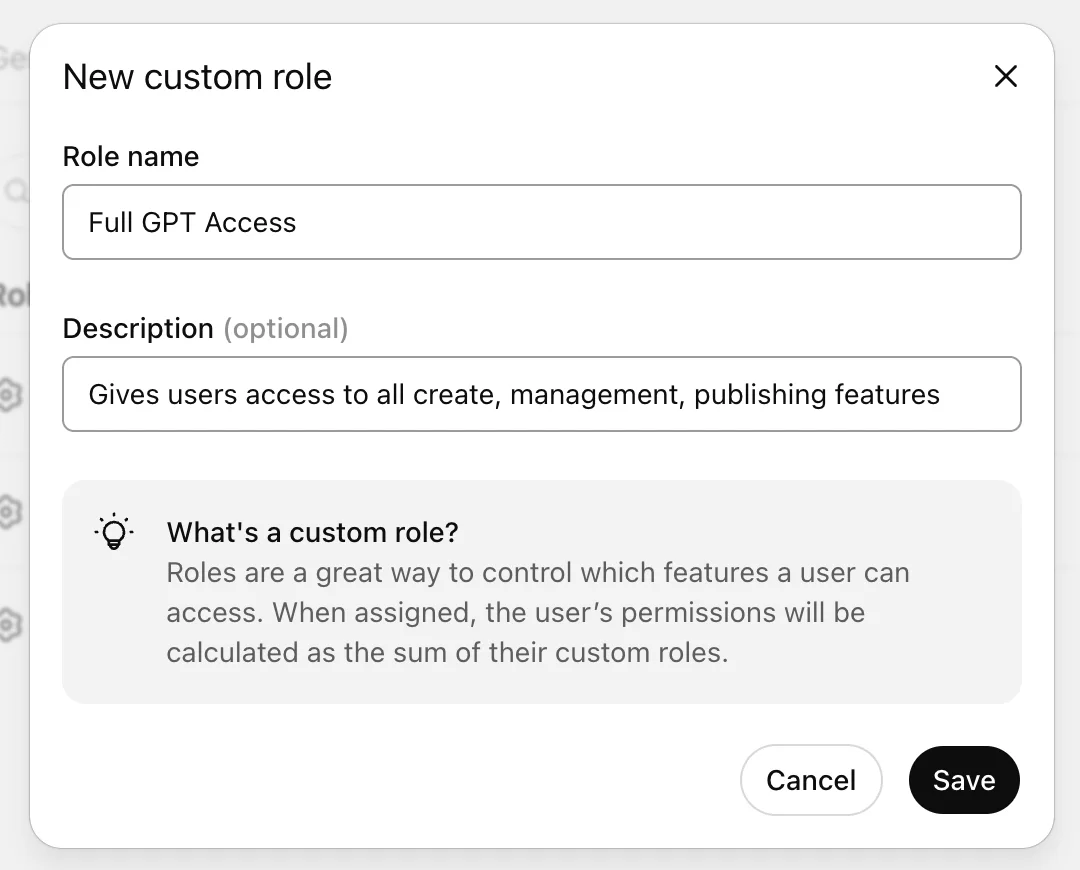
పాత్ర పేరు, వివరణ నమోదు చేయండి.
సేవ్ చేయండి ఎంచుకోండి.
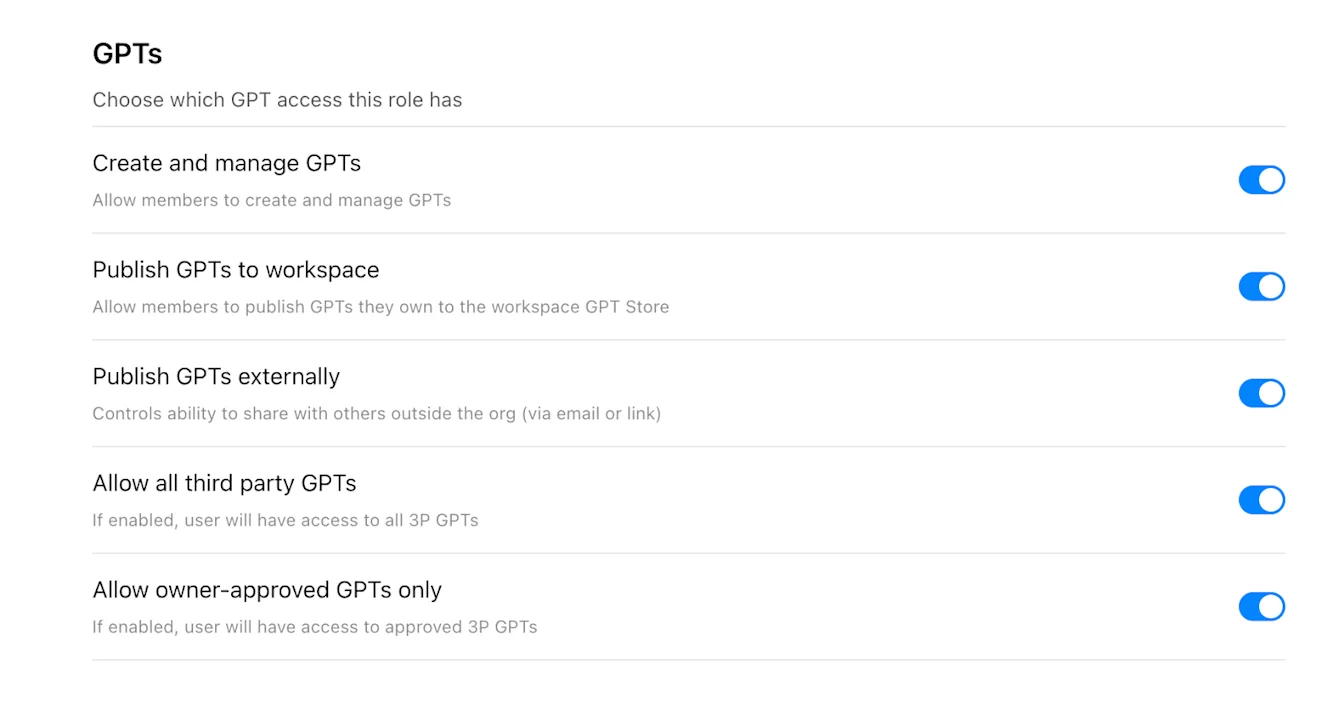
అనుకూల పాత్ర అనుమతుల పేజీలో వర్తించే ప్రతి అనుమతికి డిఫాల్ట్, ఆన్ లేదా ఆఫ్ ఎంచుకోండి. రెండు స్థితుల అనుమతులకు ఆన్ లేదా ఆఫ్ ఎంపికలే కొనసాగుతాయి.
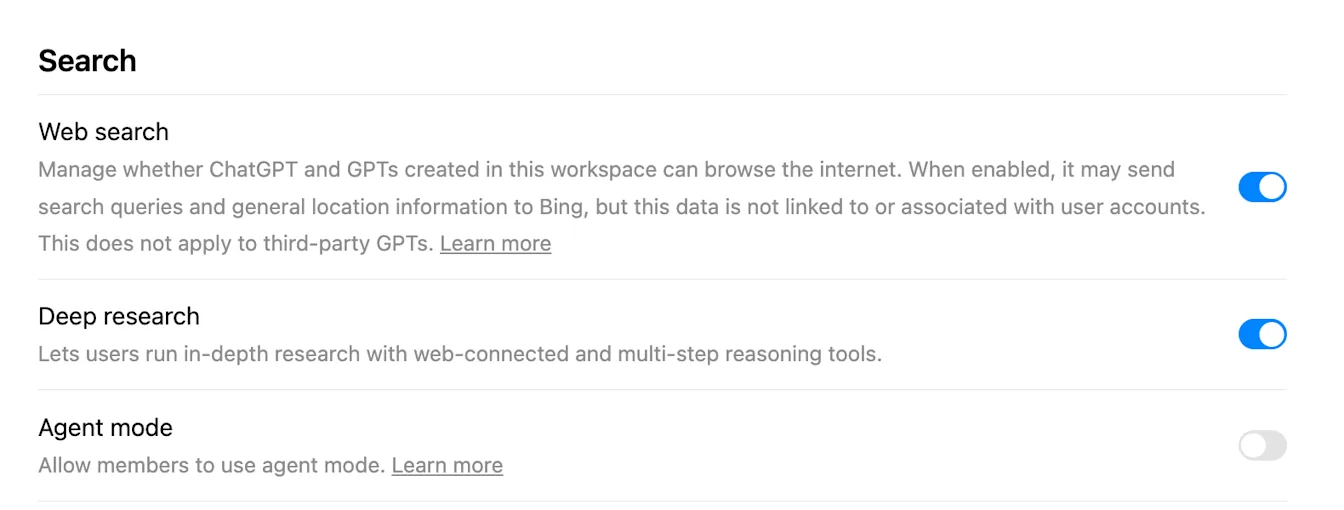
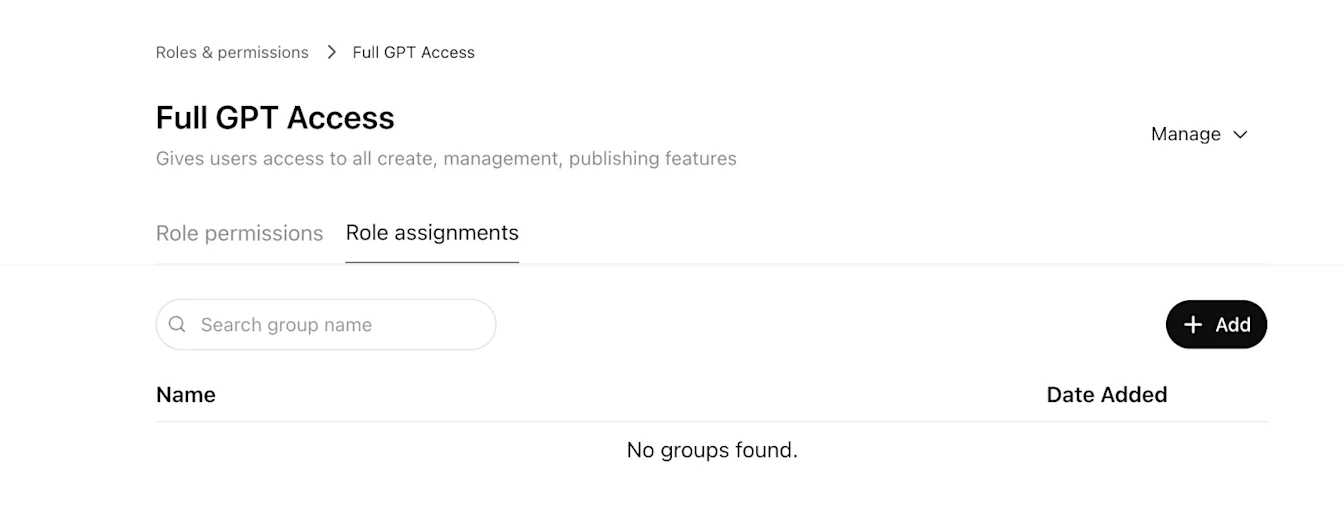
పాత్రను సమూహాలకు కేటాయించడానికి:
అనుకూల పాత్ర పేజీ ఎగువన ఉన్న పాత్ర కేటాయింపులు తెరవండి.
+ జోడించండి ఎంచుకోండి.
ఒకటి లేదా అంతకంటే ఎక్కువ సమూహాలను ఎంచుకోండి.
పూర్తయింది ఎంచుకోండి.
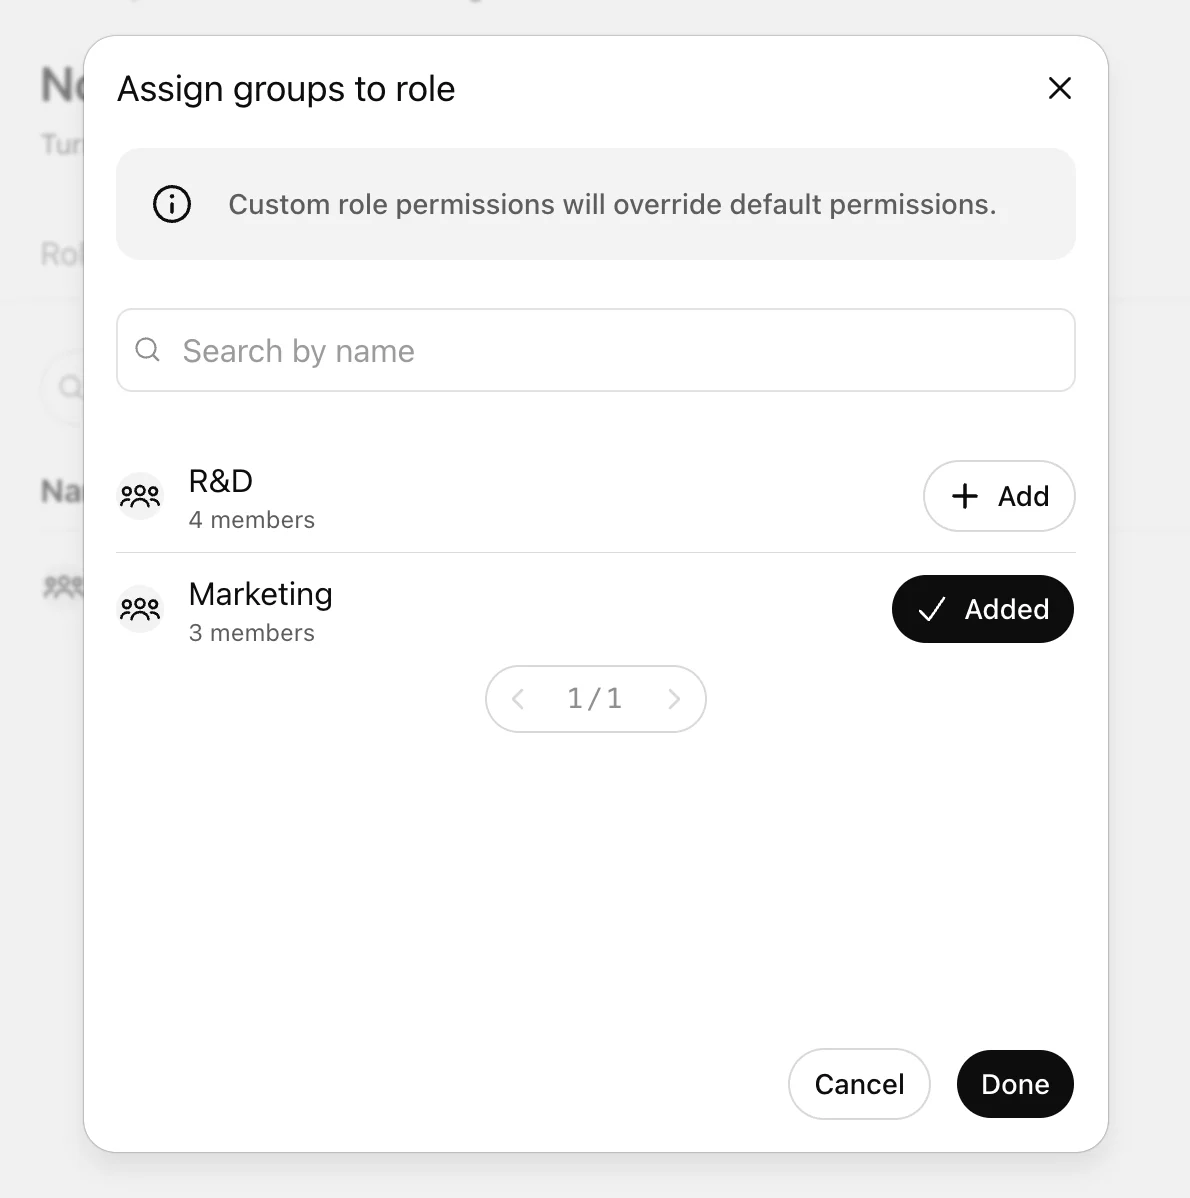
మార్పు అమల్లోకి వచ్చిన తర్వాత సమూహ సభ్యులకు నవీకరించిన అనుమతులు లభిస్తాయి. మార్పులు అమల్లోకి రావడానికి గరిష్ఠంగా 5 నిమిషాలు పట్టవచ్చు.
ఉదాహరణలు
ఒక సాధారణ పాత్ర వర్క్స్పేస్ సెట్టింగ్ను స్వీకరిస్తుంది
వెబ్ శోధన కోసం వర్క్స్పేస్ సెట్టింగ్ ఆన్లో ఉండి, సభ్యుని ఏకైక సాధారణ అనుకూల పాత్ర డిఫాల్ట్ను ఉపయోగిస్తే, ఆ సభ్యుడు ఆన్ స్థితిని స్వీకరిస్తారు.
ఒక పాత్ర ఆఫ్లో, మరొక పాత్ర ఆన్లో ఉంది
ఒక సాధారణ పాత్రలో వెబ్ శోధనను ఆఫ్గా, మరొక సాధారణ పాత్రలో దాన్ని ఆన్గా సెట్ చేస్తే యాక్సెస్ అనుమతించబడుతుంది. ఎందుకంటే సాధారణ పాత్రల అనుమతులు అదనపు పద్ధతిలో కలుస్తాయి.
వర్తించే ప్రతి సాధారణ పాత్ర ఆఫ్లో ఉంది
వర్తించే అన్ని సాధారణ పాత్రలు వెబ్ శోధనను ఆఫ్కు సెట్ చేస్తే, వర్క్స్పేస్ ప్రాథమిక సెట్టింగ్ ఆన్లో ఉన్నప్పటికీ, సాధారణ RBAC ద్వారా సభ్యునికి యాక్సెస్ లభించదు.
లాక్డౌన్ మోడ్ వర్తిస్తుంది
ఒక సాధారణ పాత్ర నెట్వర్క్ ఆధారిత సామర్థ్యాన్ని అనుమతించినా, సభ్యునికి దాన్ని పరిమితం చేసే లాక్డౌన్ మోడ్ పాత్ర కూడా ఉంటే, లాక్డౌన్ పరిమితి వర్తిస్తుంది.
తరచుగా అడిగే ప్రశ్నలు
RBAC కోసం సమూహాలు అవసరమా?
లేదు. సమూహాల ద్వారా పాత్రలను కేటాయించవచ్చు. మద్దతు ఉన్న చోట నేరుగా పాత్రలను కేటాయించే ఎంపిక కూడా అందుబాటులో ఉంటుంది. పెద్ద స్థాయిలో యాక్సెస్ను నిర్వహించడానికి సమూహాలే సిఫార్సు చేసిన పద్ధతి.
RBAC మార్పులు వర్తించడానికి ఎంత సమయం పడుతుంది?
మార్పులు అమల్లోకి రావడానికి గరిష్ఠంగా 5 నిమిషాలు పట్టవచ్చు.
RBAC సభ్యుని సీటు రకాన్ని అధిగమిస్తుందా?
లేదు. సభ్యుని సీటు రకం, వర్క్స్పేస్ ప్లాన్ అనుమతించే యాక్సెస్ పరిధిలోనే RBAC ఫీచర్ అనుమతులను నియంత్రిస్తుంది.
అనుమతికి ఆన్, ఆఫ్ మాత్రమే ఉంటే ఏం చేయాలి?
కొన్ని నియంత్రణలు డిఫాల్ట్కు మద్దతు ఇవ్వవు. ఆ నియంత్రణలకు, వర్క్స్పేస్ మరియు సంబంధిత పాత్రల కోసం ఆన్ లేదా ఆఫ్ను స్పష్టంగా కాన్ఫిగర్ చేయండి.