
GPT‑6 Astra destekli GPT‑6 Pro; ChatGPT'de Pro $100, Pro $200, Business ve Enterprise planlarında kullanılabilir. Enterprise erişimi ayrıca çalışma alanınızın model erişim izinlerine bağlıdır. Plus planları, ChatGPT Çalışma ve Codex'te GPT‑6 Astra'yı içerir.
Not: Astra için Codex CLI'ın 0.153.0 veya daha yeni bir sürümü gerekir. Ayrıca lütfen ChatGPT Masaüstü uygulamasını mevcut en son sürüme güncelleyin. Masaüstü uygulamasında Astra'yı Sohbet, Çalışma veya Codex'te göremiyorsanız yakın zamanda otomatik güncelleme bildirimiyle ya da kenar çubuğundaki güncelleme simgesine tıklayarak uygulamayı güncellemiş olsanız bile Menü > Güncellemeleri Denetle'ye tıklayıp uygulamanızı güncellediğinizden emin olun.
Not: Bu özellik şu anda yalnızca Enterprise, Edu ve Teachers için ChatGPT için kullanılabilir.
Genel bakış
Role dayalı erişim kontrolü (RBAC), çalışma alanı sahiplerinin belirli izinlere sahip özel roller oluşturmasına ve bu rolleri ChatGPT çalışma alanlarındaki kullanıcılara veya gruplara doğrudan atamasına olanak tanır. Kullanıcılar hem doğrudan rol atamalarından hem de grup üyeliklerinden izin alabilir.
Çalışma alanı ayarları, uygun izinler için varsayılanı belirler. Özel rol, sahiplerin doğrudan üyelere veya gruplar üzerinden atayabileceği, yeniden kullanılabilir bir izin kümesidir. Bir üyenin birden fazla özel rolü olabilir.
Uygun izinlerde özel rol; çalışma alanı ayarını devralmak için Varsayılan, erişime açıkça izin vermek için Açık veya o rol üzerinden erişimi engellemek için Kapalı seçeneğini kullanabilir. Bir üyenin birden fazla özel rolü olduğunda izinler birbirine eklenir: Başka bir rol Kapalı olarak ayarlansa bile bir rolün verdiği erişim devam eder.
Kısıtlama modu ayrı olarak değerlendirilir ve ağ bağlantılı özellikleri daha da kısıtlayabilir. Üyenin lisans türü, planı ve ürün uygunluğu yine geçerlidir.
RBAC ayarlarını ve izinlerini kimler yapılandırabilir?
Çalışma alanı sahipleri özel roller oluşturabilir, silebilir, atayabilir ve atamalarını kaldırabilir; ayrıca çalışma alanı genelindeki varsayılan izinleri yönetebilir. Çalışma alanı yöneticileri, desteklenen yönetim arayüzleri üzerinden mevcut rolleri görüntüleyebilir veya güncelleyebilir ancak özel roller oluşturamaz, silemez, atayamaz ya da atamalarını kaldıramaz. Üyeler ve analiz görüntüleyicileri, çalışma alanı genelindeki RBAC ayarlarını yönetemez.
Coğrafi kısıtlamalar var mı?
Bu özelliğe desteklenen tüm ülkelerden erişilebilir.
RBAC yapılandırması web, mobil ve masaüstünde kullanılabilir mi?
RBAC yapılandırması web'de kullanılabilir. ChatGPT'de Çalışma alanı ayarları > İzinler ve roller bölümünü veya yönetici konsolundaki rol ve izin denetimlerini kullanın.
Neyi kullanıma sunuyoruz ve lansmanda hangi özellikler dahil?
Çalışma Alanı Sahipleri, chatgpt.com/admin/settings içinde aşağıdakileri yapabilecekleri RBAC işlevine kavuşacak:
Bir veya daha fazla Özel Rol atanmamış üyeler için varsayılan bir rol belirleme.
Çalışma alanı varsayılan rolünü geçersiz kılan ayrıntılı izinlere sahip özel roller oluşturma.
Gruplara bir veya birden fazla Özel Rol atama.
Özel Rolleri merkezi bir sekmede görüntüleme ve yönetme.
RBAC ile hangi izinleri yapılandırabilirim?
RBAC ile temel ChatGPT özelliklerine erişimi kontrol edebilirsiniz. Kullanılabilir anahtarların ve seçeneklerin tam listesi için Çalışma alanı ayarları > İzinler & roller bölümüne bakın.
Kullanılabilir izin durumları değişiklik gösterir. Uygun normal rol izinlerinde Varsayılan, Açık ve Kapalı seçenekleri bulunur. Belirli Çalışma ve eklenti denetimleri dâhil bazı izinler, iki durumlu Açık veya Kapalı denetimleri olarak kalabilir.
Model erişimi
Çalışma alanı sahipleri, üyelerin hangi uygun modelleri kullanabileceğini çalışma alanı düzeyinde veya özel roller aracılığıyla kontrol edebilir. Çalışma alanının kullanımına uygun olmadığı bir modeli rol kullanıma açamaz. Başlangıç veya varsayılan model seçmek erişim sağlamaz.
Uygun ChatGPT Enterprise ve Edu çalışma alanlarında GPT-6 Astra, kullanıma sunulduğunda varsayılan olarak kapalıdır. Astra erişimi ayrıca yapılandırılmalıdır; önceki Erken Model Erişimi ayarları devralınmaz. Bir üyeye atanan tüm rolleri inceleyin; erişime izin veren bir rol, başka bir rol erişimi kapatsa bile erişimin etkin kalmasını sağlayabilir.
Astra erişimiyle ilgili ayrıntılar için ChatGPT Enterprise ve Edu - Modeller & Sınırlar bölümüne bakın.
Kısıtlama modu rolleri
Kısıtlama modu rol desteğine sahip çalışma alanları, Kısıtlama moduna ihtiyaç duyan üyeler için RBAC ile özel bir rol oluşturabilir. Kısıtlama modunu tek bir izin anahtarı olarak değil, rol düzeyinde bir güvenlik yapılandırması olarak değerlendirin.
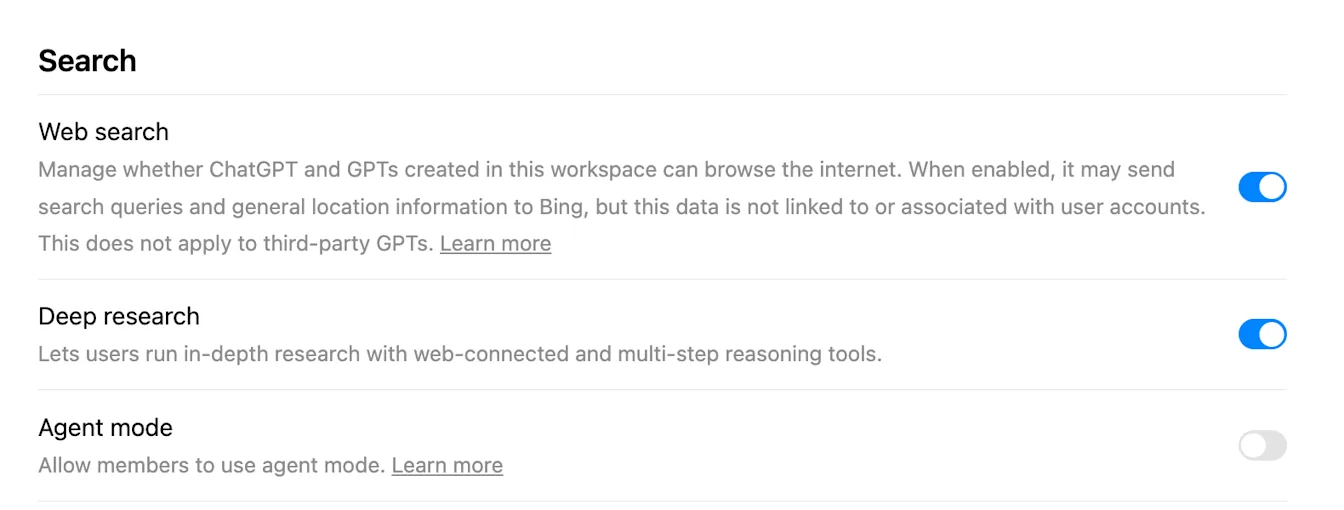
Bir üyeye Kısıtlama modu rolü atandığında çalışma alanı ayarlarına bağlı olarak canlı web araması, derin araştırma, ajan modu, kanvas ağ bağlantıları ve bazı uygulama, MCP veya bağlayıcı işlevleri dâhil olmak üzere ağ özellikleri sınırlanabilir.
Bir Kısıtlama modu rolü atamadan önce rolün hangi uygulama ve eylemlere izin verdiğini inceleyin ve üyelerin bağlı her kaynak sistemde ihtiyaç duydukları izinlere sahip olduğunu doğrulayın. ChatGPT'deki uygulama erişimi, bağlı kaynak sistemdeki izinleri geçersiz kılmaz.
Kısıtlama modunda nelerin değiştiği hakkında daha fazla bilgi için Kısıtlama modu bölümüne bakın.
Zaman içinde RBAC izinlerine yeni özellikler eklemeyi sürdüreceğiz.
Not: Uygulamalara erişimi her uygulama için ayrı ayrı kontrol edebilirsiniz. Bir uygulamanın kullanıcı arayüzü bağımsız olarak devre dışı bırakılamaz.
Üye RBAC nedir ve mevcut rollerden farkı nedir?
Üye RBAC, çalışma alanı sahiplerinin son kullanıcıların araçlara erişimini denetlemek için özel roller oluşturmasına olanak tanır. Üye, Yönetici ve Sahip gibi mevcut roller, çalışma alanını yönetme haklarını belirler.
Yerleşik çalışma alanı rolleri, kişilerin neleri yönetebileceğini belirler:
Sahip: Çalışma alanı genelindeki ayarları, üyelikleri ve özel rolleri yönetir.
Yönetici: Desteklenen çalışma alanı üyelerini, grupları ve yönetim ayarlarını yönetir.
Analiz görüntüleyicisi: Bu rolün erişebildiği analizleri görüntüler.
Üye: Planının, lisans türünün ve atanmış rollerinin izin verdiği özellikleri kullanır.
Kiracı genel yöneticisi, ChatGPT çalışma alanında otomatik olarak rol almaz.
Çalışma alanı Yönetici anahtarlarını yalnızca çalışma alanı sahipleri ve yöneticileri oluşturabilir. Özel roller, Yönetici anahtarlarına erişim sağlamaz; hassas uyumluluk izinleri için çalışma alanı sahibi gerekir. Kurulum ve rol gereksinimleri için bkz. Yönetici Konsolu'nda Yönetici anahtarlarını yönetme.
Kişilere veya gruplara rolleri nasıl atarım?
Ayarlar ve İzinler → Özel Roller bölümünde, Gruplar sekmesinde oluşturulan veya SCIM üzerinden eşitlenen Gruplara roller atayın. Kullanıcılar, izinleri Grup rollerinden devralır.
Kendi rollerimi oluşturabilir miyim?
Evet. Özel Roller sekmesindeki Yeni rol ekle seçeneğini kullanarak özel izinlere sahip roller tanımlayın.
Çalışma alanım için RBAC'yi etkinleştirmek için ne gerekir?
Ek bir şey gerekmez. Yönetici panosundaki tüm çalışma alanı yöneticilerinin kullanımına açıktır. Gruplar oluşturun veya eşitleyin, ardından bu Gruplara roller atayın.
RBAC; rolleri, atamaları ve varsayılanları nasıl değerlendirir?
Çalışma alanı ayarları, uygun izinler için temel ayarları belirler. Standart bir özel rolde:
Varsayılan, çalışma alanı ayarını devralır.
Açık, izni açıkça verir.
Kapalı, o rol üzerinden erişimi engeller.
Bir üye, doğrudan atamalar ve grup atamaları yoluyla birden fazla standart rol alabilir. Bu rollerin izinleri birbirine eklenir: Herhangi bir rol, açıkça veya etkin bir çalışma alanı ayarını devralarak izin verirse üyenin erişimi devam eder. Kapalı ayarı, yalnızca o rol üzerinden erişimi engeller. Geçerli tüm roller Kapalı olarak ayarlanmışsa erişim engellenir. Geçerli tüm standart roller Varsayılan ayarını kullanıyorsa çalışma alanı ayarı geçerli olur.
Kısıtlama modu, ayrı bir veto mekanizmasıdır. Bir Kısıtlama modu ataması, standart bir rolün izin verdiği bir özelliği dahi kısıtlayabilir. Üyenin lisans türü ile diğer plan veya ürün uygunluk koşulları da geçerliliğini korur.
Çalışma alanınızda RBAC nasıl yapılandırılır?
Çalışma alanı ayarlarını açın.
Sol panelden İzinler ve rolleri seçin. Çalışma alanı sahipleri ve yetkili çalışma alanı yöneticileri bu alana erişebilir ancak özel rolleri yalnızca sahipler oluşturabilir, silebilir, atayabilir veya atamasını kaldırabilir.
Üyelere yönelik temel izinleri incelemek için Çalışma alanı sekmesini açın.
Uygun izinlerde rol Varsayılan olarak ayarlandığında özel rol, çalışma alanı ayarını devralır. Açık olarak ayarlanan rol, ilgili izni verir. Kapalı olarak ayarlanan bir rol, o rol üzerinden erişimi engeller. Ancak atanmış başka bir rol izni veriyor veya devralıyorsa erişim devam eder.
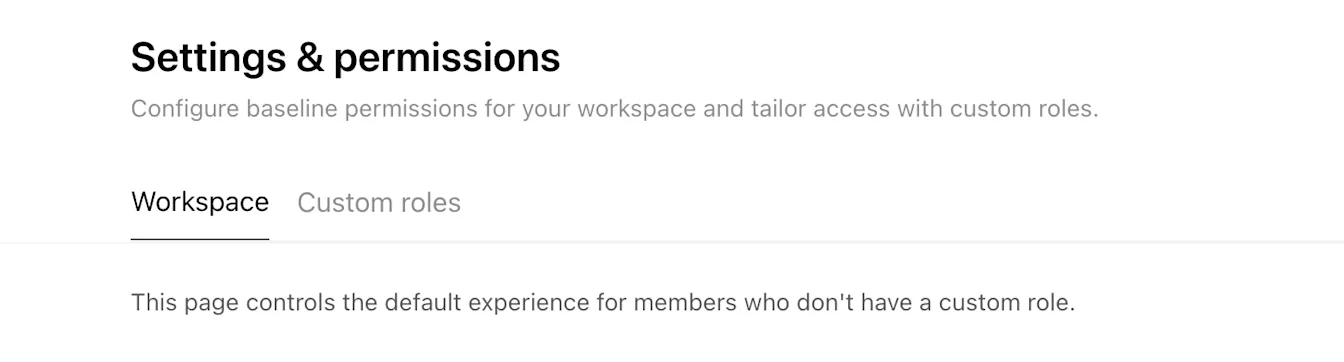
Sayfayı aşağı kaydırırken uygun izinler için çalışma alanı temel ayarlarını yapılandırın.
Özel rol oluşturmak için:
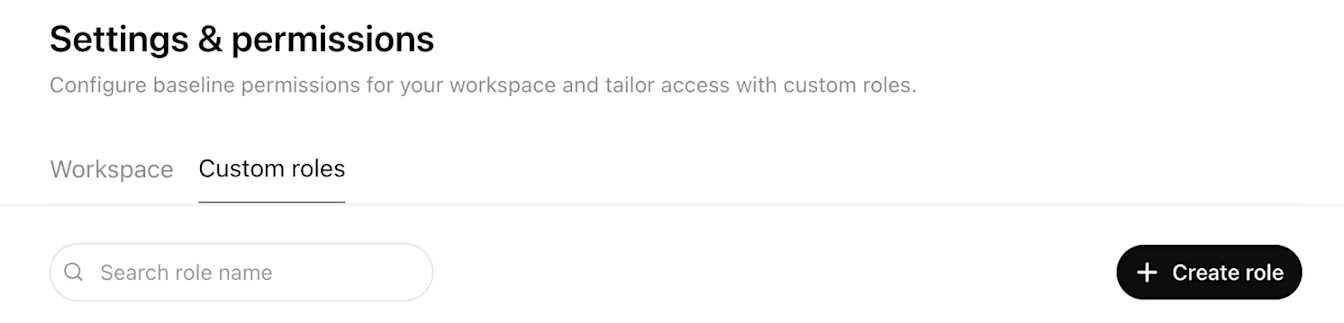
Özel roller sekmesini açın.
Rol oluşturu seçin.
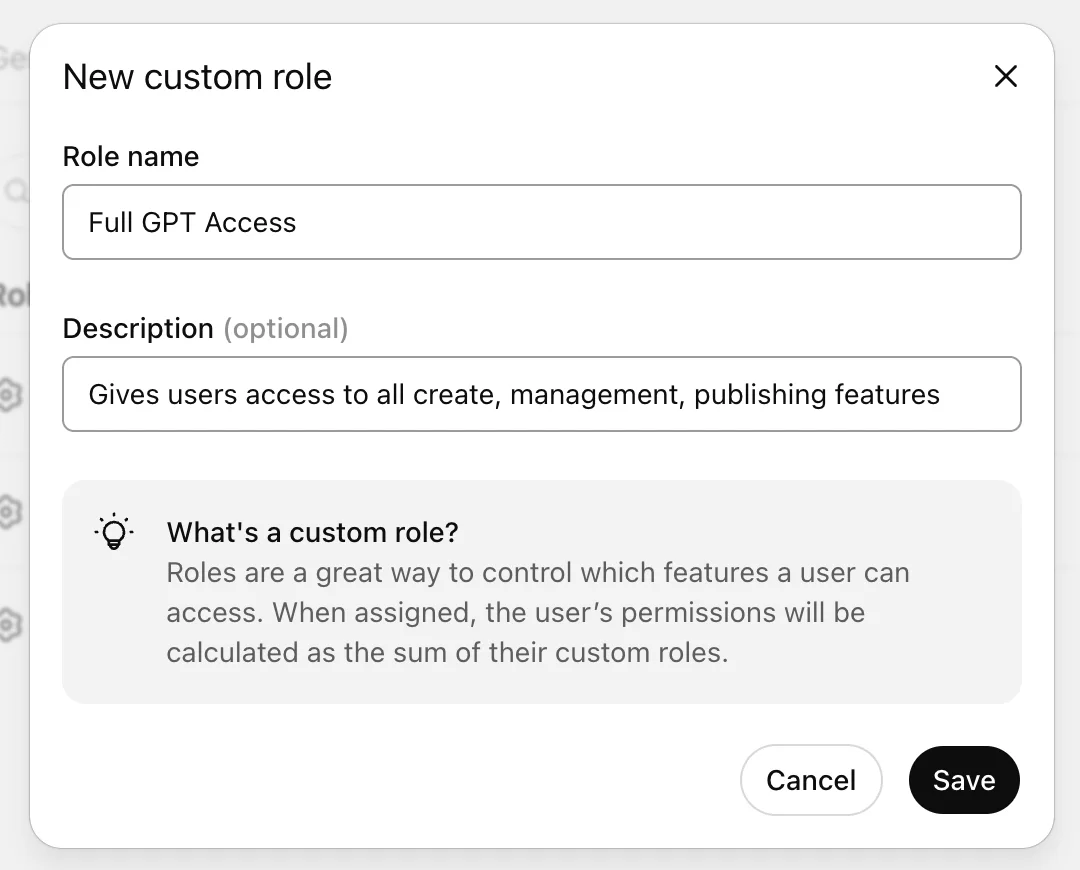
Rol adı ve açıklaması girin.
Kaydeti seçin.
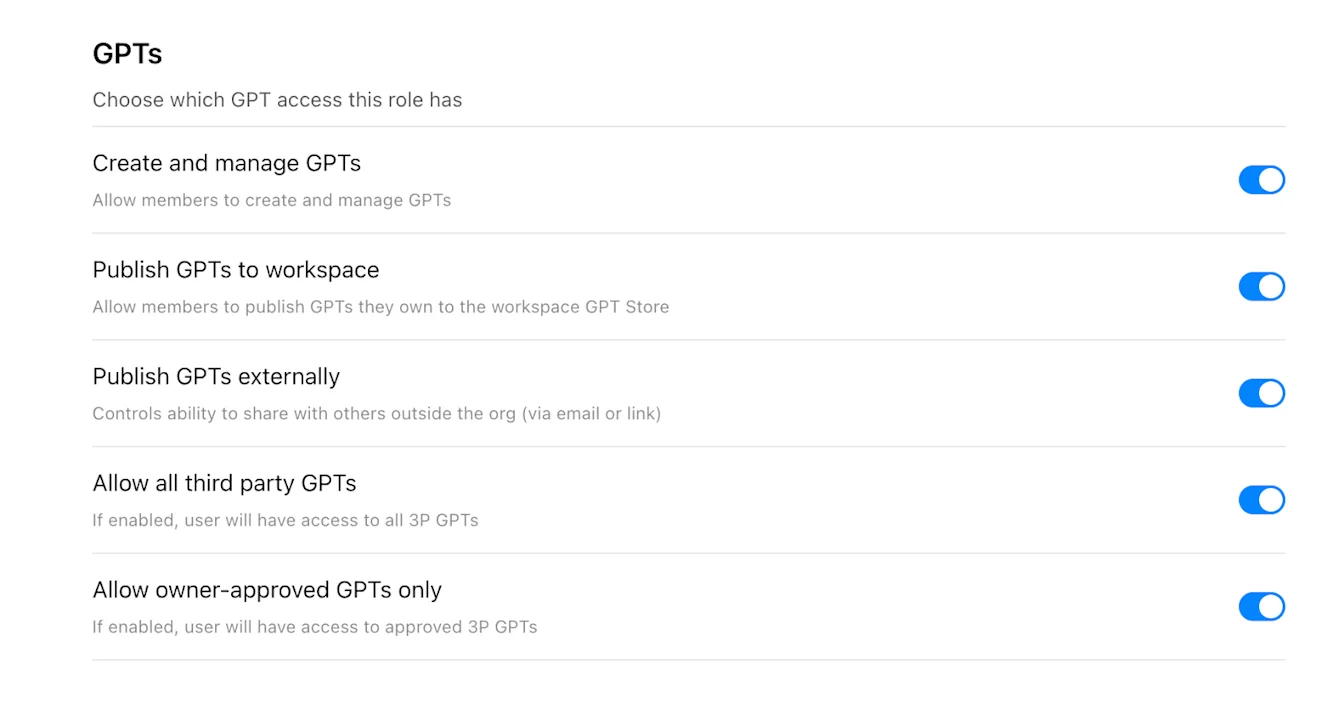
Özel rol izinleri sayfasında her uygun izin için Varsayılan, Açık veya Kapalı seçeneğini belirleyin. İki durumlu izinlerde Açık veya Kapalı seçenekleri kullanılmaya devam eder.
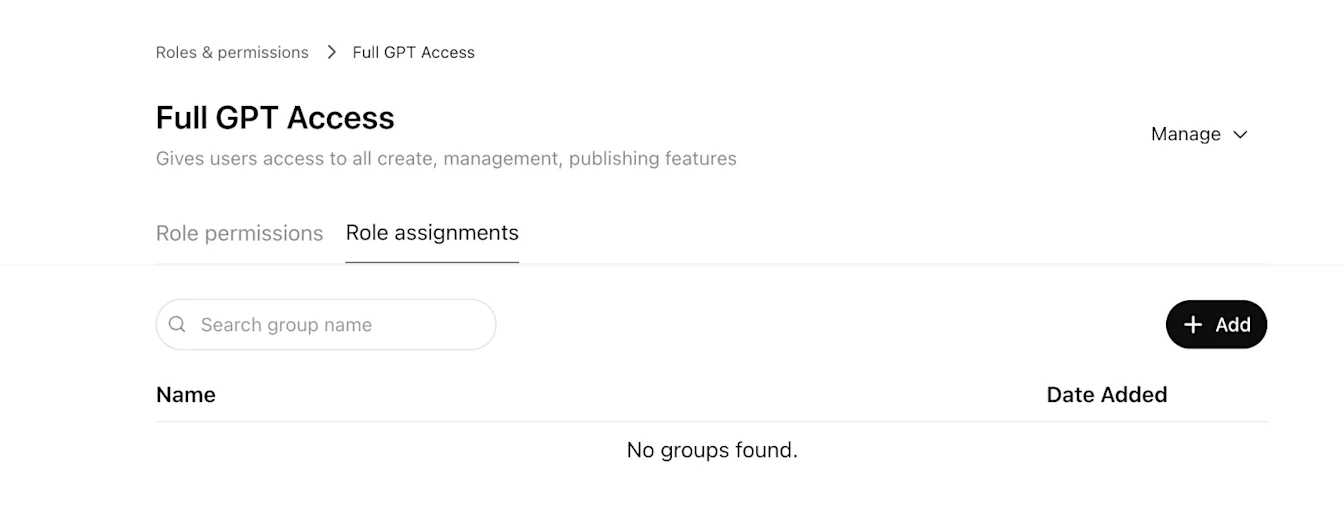
Rolü gruplara atamak için:
Özel rol sayfasının üst kısmındaki Rol atamalarını açın.
+ Ekleyi seçin.
Bir veya daha fazla grup seçin.
Bittiyi seçin.
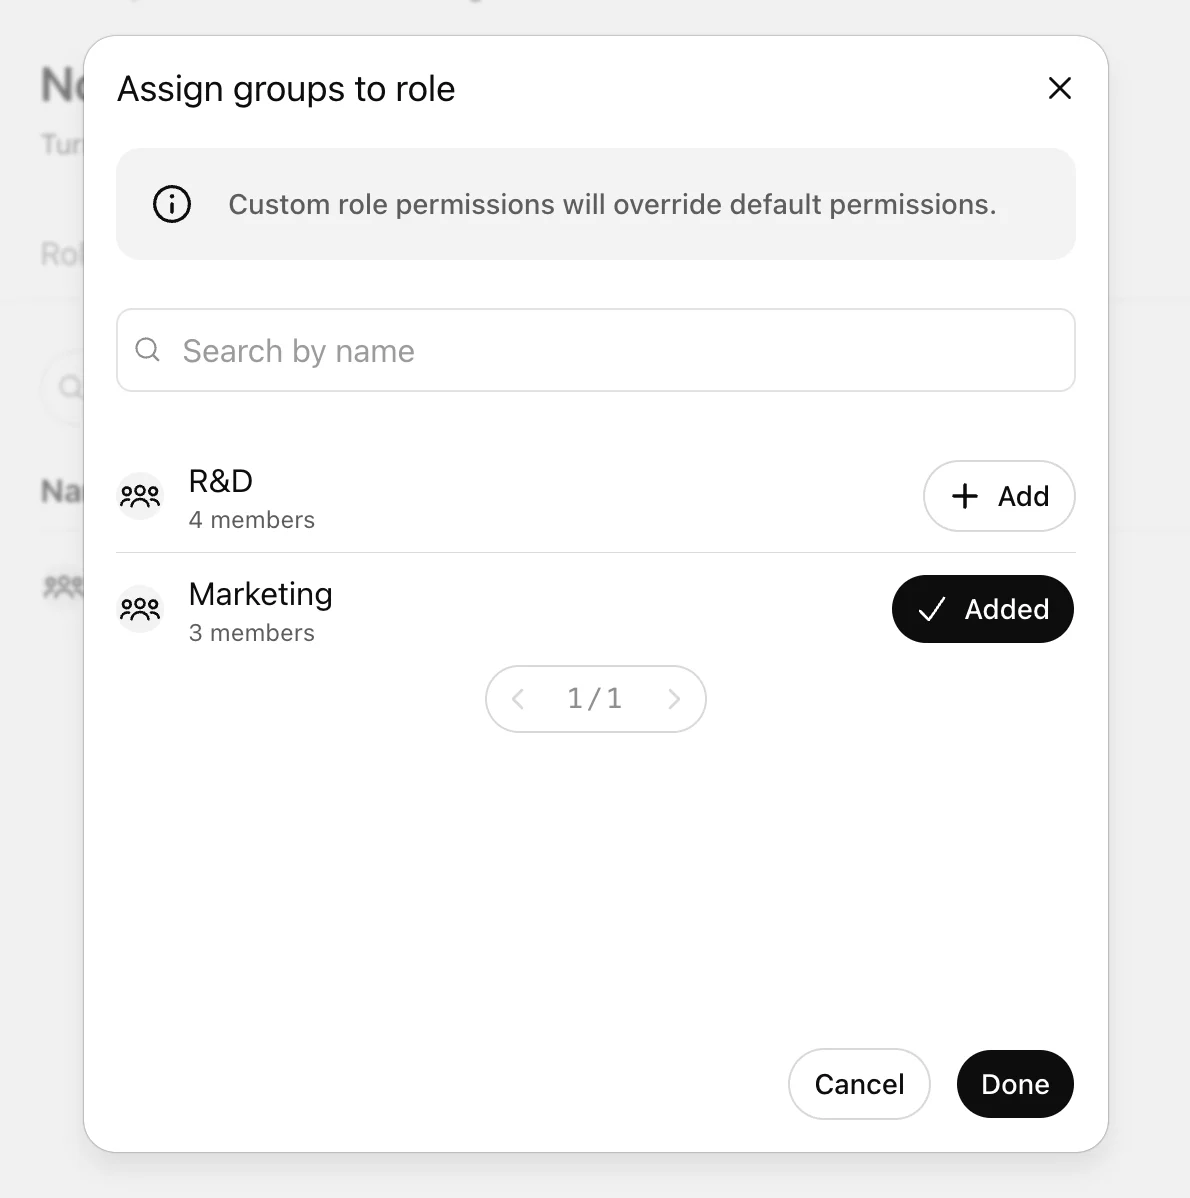
Değişiklik yürürlüğe girdikten sonra grup üyeleri güncellenmiş izinleri alır. Değişikliklerin yürürlüğe girmesi 5 dakika kadar sürebilir.
Örnekler
Bir normal rol, çalışma alanı ayarını devralır
Web araması çalışma alanı ayarı Açık olduğunda ve üyenin tek normal özel rolü Varsayılan olarak ayarlandığında üye Açık ayarını devralır.
Bir rol Kapalı, diğer rol Açık
Standart rollerden biri Web aramasını Kapalı, diğeri ise Açık olarak ayarlarsa standart rollerdeki izinler eklemeli olarak birleştiğinden erişime izin verilir.
Geçerli tüm normal roller Kapalı
Geçerli tüm normal roller Web araması'nı Kapalı olarak ayarlarsa çalışma alanı temel ayarı Açık olsa bile üye normal RBAC üzerinden erişim elde edemez.
Kısıtlama modu uygulanır
Normal bir rol ağ bağlantılı bir özelliğe izin veriyor ancak üyenin bu özelliği kısıtlayan bir Kısıtlama modu rolü de varsa Kısıtlama modu sınırlaması uygulanır.
SSS
RBAC için gruplar gerekli mi?
Hayır. Roller gruplar üzerinden atanabilir; desteklenen yerlerde doğrudan rol ataması da yapılabilir. Erişimi geniş ölçekte yönetmek için önerilen yöntem grupları kullanmaktır.
RBAC değişikliklerinin uygulanması ne kadar sürer?
Değişikliklerin yürürlüğe girmesi 5 dakika kadar sürebilir.
RBAC, bir üyenin lisans türünü geçersiz kılar mı?
Hayır. RBAC, üyenin lisans türü ve çalışma alanı planının izin verdiği erişim kapsamında özellik izinlerini denetler.
Bir izinde yalnızca Açık ve Kapalı seçenekleri varsa ne olur?
Bazı denetimler Varsayılan seçeneğini desteklemez. Bu denetimleri çalışma alanı ve ilgili roller için açıkça Açık veya Kapalı olarak yapılandırın.