
Огляд
Система міждоменної ідентифікації (SCIM) синхронізує користувачів і групи з постачальника ідентифікаційних даних. SCIM керує підготовкою облікових записів, а єдиний вхід — автентифікацією користувачів. SCIM можна налаштувати незалежно від єдиного входу.
Перевірка доступності й вибір області підготовки
Доступні варіанти залежать від ваших продуктів, плану, наявних підключень каталогів і ролі адміністратора.
| Область SCIM | Відповідні продукти або плани | Потрібний адміністратор | Де керувати |
|---|---|---|---|
| На рівні клієнта | Відповідні клієнти, зокрема лише з Ads, можуть призначати підтримувані робочі простори ChatGPT і рекламні облікові записи. Клієнти Enterprise і Edu також можуть призначати організації Платформи API. | глобальний адміністратор | Консоль адміністратора. |
| Робочий простір ChatGPT | Відповідні робочі простори ChatGPT Enterprise або Edu. | власник робочого простору | Вибраний робочий простір. |
| Організація API | Відповідні організації API з підтримуваним тарифним планом Custom або Unlimited. | власник організації API | Платформа API. |
| Недоступно | Окремі плани ChatGPT Business і ChatGPT for Teachers; скористайтеся іншим підтримуваним способом підключення. | власник або адміністратор робочого простору | Відповідний робочий простір ChatGPT. |
Окремий план ChatGPT Business і ChatGPT for Teachers не включають SCIM. Для SCIM на рівні клієнта потрібен принаймні один підтверджений домен і відповідний робочий простір ChatGPT Enterprise, ChatGPT Edu або рекламний обліковий запис. Робочий простір Business можна включити, лише якщо той самий клієнт також має відповідний робочий простір ChatGPT Enterprise, а простір Business доступний у розділі «Доступ до продукту». Автоматичне створення облікових записів не пов’язане зі SCIM, не потребує єдиного входу й не синхронізує користувачів і групи каталогу.
Про налаштування робочого простору ChatGPT Business та обмеження плану див.: Налаштування єдиного входу для ChatGPT Business.
Для працівників, які вже користуються особистим обліковим записом ChatGPT, див.: Підключення працівників із наявними обліковими записами ChatGPT.
Вибір SCIM на рівні клієнта або продукту
SCIM на рівні клієнта може надавати доступ до підтримуваних робочих просторів ChatGPT і рекламних облікових записів. Клієнти Enterprise і Edu також можуть надавати доступ до організацій API через призначення синхронізованих груп. Наявні підключення на рівні продукту й надалі керують одним відповідним робочим простором ChatGPT або однією відповідною організацією API.
Якщо у вашому робочому просторі ChatGPT пропонується вибір:
Параметр Використовувати SCIM лише для цього робочого простору створює окреме підключення для нього.
Параметр Зберегти можливість розширення на інші продукти відкриває налаштування на рівні клієнта в Консолі адміністратора.
Використання Консолі адміністратора не вимагає заміни наявного підключення SCIM на рівні продукту. Підключення SCIM на рівні клієнта й продукту можна ввімкнути одночасно. Однак не можна змінити призначення Доступ до продукту на рівні клієнта для робочого простору ChatGPT або організації API, поки для цього ресурсу ввімкнено SCIM на рівні продукту. Перш ніж змінювати робоче підключення, узгодьте міграцію з командою OpenAI, яка супроводжує ваш обліковий запис.
Перш ніж змінювати області застосування, перевірте наявних користувачів, групи, призначення продуктів і ролі. Узгодьте будь-яку міграцію з командою OpenAI, яка супроводжує ваш обліковий запис. Не видаляйте робоче підключення, щоб усунути помилку налаштування.
SCIM на рівні клієнта не може змінити електронну адресу в наявному обліковому записі OpenAI, а служба підтримки OpenAI не може зробити це вручну. Якщо потрібно оновити керовані електронні адреси, скористайтеся натомість відповідним підключенням SCIM на рівні робочого простору ChatGPT.
Підключення каталогу клієнта
Глобальний адміністратор може в Консолі адміністратора підключити спільний каталог на рівні клієнта для відповідних робочих просторів Enterprise або Edu та рекламних облікових записів. Клієнти Enterprise і Edu також можуть використовувати цей каталог, щоб призначати синхронізовані групи організаціям API. Перш ніж почати, підтвердьте принаймні один домен для того самого клієнта. Окремі рекламні облікові записи не мають власних каталогів SCIM. SCIM на рівні клієнта не може змінити електронну адресу в наявному обліковому записі OpenAI, а служба підтримки OpenAI не може зробити це вручну.
Увійдіть у Консоль адміністратора як глобальний адміністратор.
Виберіть правильного клієнта OpenAI й відкрийте Глобальні налаштування.
Виберіть Доступ, а потім відкрийте Каталог.
Виберіть Увімкнути синхронізацію каталогу (SCIM).
Налаштуйте застосунок постачальника ідентифікаційних даних, використовуючи значення, показані для цього клієнта.
Призначте одну-дві пілотні групи або користувачів із чіткими назвами в постачальника ідентифікаційних даних.
Поверніться до розділу Каталог і переконайтеся, що підключення має статус Активне.
Початкове налаштування може тривати до 5 хвилин. Якщо налаштування не завершено, виберіть Продовжити налаштування. Вибирайте Скасувати налаштування, лише якщо хочете видалити незавершене підключення.
Перегляньте стан підключення й останні події каталогу, щоб перевірити підключення або з’ясувати причину відсутності користувача чи групи. Щоб переглянути призначення груп, відкрийте Керування каталогом і виберіть Керувати доступом до продукту.
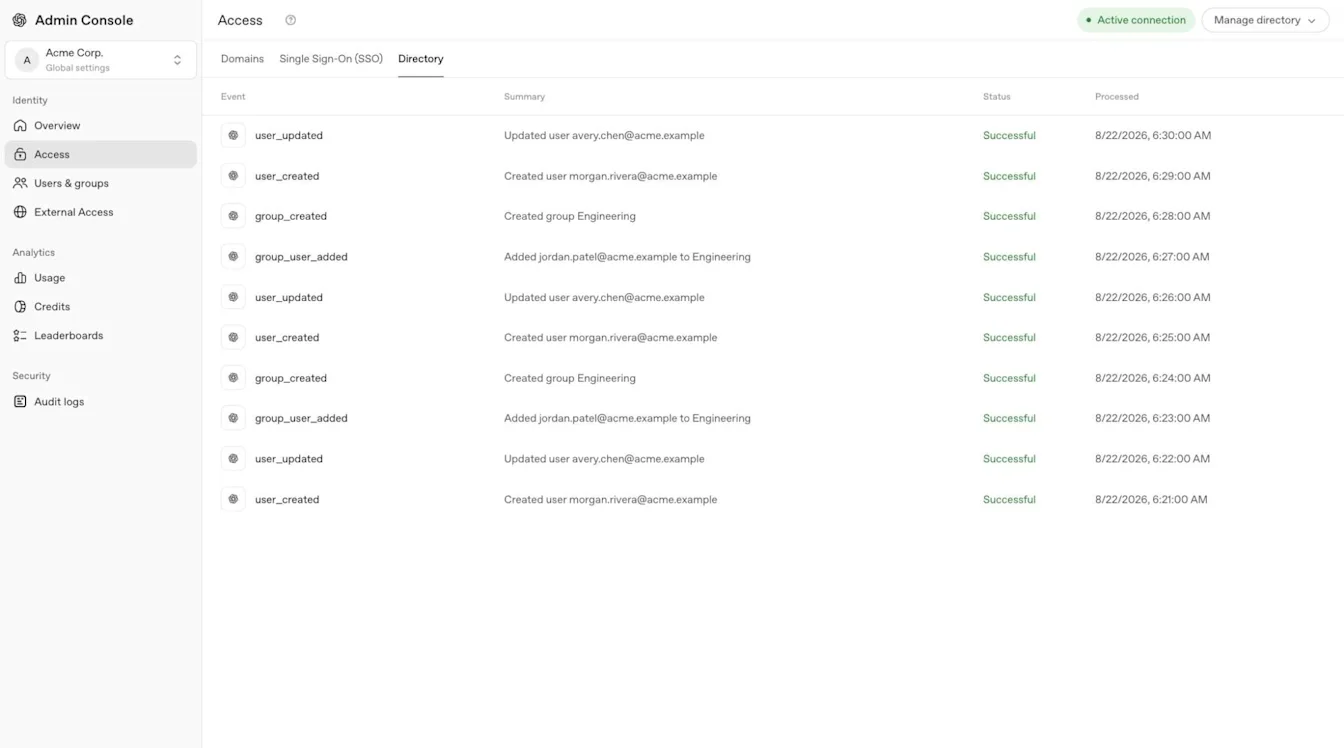
Залежно від постачальника ідентифікаційних даних єдиний вхід і SCIM можуть використовувати один застосунок або потребувати окремих застосунків. Дотримуйтеся інструкцій для свого постачальника й не використовуйте повторно значення підключення іншого робочого простору або організації API.
Підтримувані інтеграції можуть включати Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin і Rippling. Додаткові варіанти з власним SCIM або на основі SFTP залежать від інтеграцій, доступних вашому клієнту.
Підключіть каталог робочого простору ChatGPT
Увійдіть як власник відповідного робочого простору Enterprise або Edu.
Відкрийте Налаштування робочого простору, а потім виберіть Ідентифікація та доступ.
Знайдіть Синхронізація каталогів (SCIM) і виберіть Увімкнути синхронізацію каталогів.
Якщо з’явиться вибір, виберіть Використовувати SCIM лише для цього робочого простору.
Завершіть налаштування відповідно до вимог постачальника й призначте потрібних користувачів або групи.
Переконайтеся, що синхронізовані користувачі або групи з’явилися у вибраному робочому просторі.
Якщо елементи керування каталогом робочого простору доступні лише для читання, виберіть Хмарна консоль ↗, коли ця кнопка з’явиться, і попросіть глобального адміністратора керувати підключенням на рівні клієнта в Консолі адміністратора.
Підключення каталогу організації API на рівні продукту
Увійдіть на Платформу API як власник відповідної організації API.
Виберіть правильну організацію API й відкрийте налаштування Ідентифікація.
Запустіть доступне налаштування синхронізації каталогу.
Налаштуйте застосунок постачальника ідентифікаційних даних, використовуючи значення для цієї організації API.
Призначте потрібних користувачів або групи в постачальника ідентифікаційних даних.
Переконайтеся, що запрошені користувачі приєдналися до правильної організації API.
Ці дії налаштовують підключення API SCIM на рівні продукту на Платформі API. Для SCIM на рівні клієнта призначайте синхронізовані групи організаціям API через розділ Доступ до продукту в Консолі адміністратора. Якщо налаштування ідентифікації API недоступні, попросіть власника організації API або команду OpenAI, яка супроводжує ваш обліковий запис, перевірити відповідність вимогам і налаштування.
Учасниками організації API, проєктами, оплатою та ролями API й надалі керують на Платформі API.
SCIM організації API також може синхронізувати групи з постачальника ідентифікаційних даних. Керуйте цими групами та призначайте підтримувані ролі API на Платформі API.
Призначення синхронізованих груп і доступу до продуктів
У Консолі адміністратора відкрийте Глобальні налаштування клієнта, а потім виберіть Користувачі й групи > SCIM Групи.
Виберіть синхронізовану групу.
У розділі Доступ до продукту виберіть Налаштувати доступ або відкрийте наявне призначення.
Виберіть підтримуваний робочий простір ChatGPT, організацію API або рекламний обліковий запис.
Перевірте ресурс, наявні призначення й доступну інформацію про ролі.
Виберіть Зберегти.
Відкрийте вибраний робочий простір або рекламний обліковий запис чи перевірте групу API на Платформі API. Переконайтеся, що група відображається. Якщо нового учасника робочого простору ChatGPT немає, перевірте запрошення в очікуванні.
Призначення синхронізованої групи робочому простору ChatGPT створює відповідну групу робочого простору. Якщо особа ще не є учасником робочого простору, OpenAI створює запрошення з роллю Учасник.
Особа приєднується до групи робочого простору після прийняття запрошення. Залежно від налаштувань робочого простору запрошення може не супроводжуватися електронним листом. Наявні учасники робочого простору зберігають поточну роль і тип місця.
Ту саму синхронізовану групу можна призначити кільком підтримуваним робочим просторам ChatGPT, організаціям API й рекламним обліковим записам. Призначайте кожен ресурс окремо: доступ до одного не надає доступу до іншого.
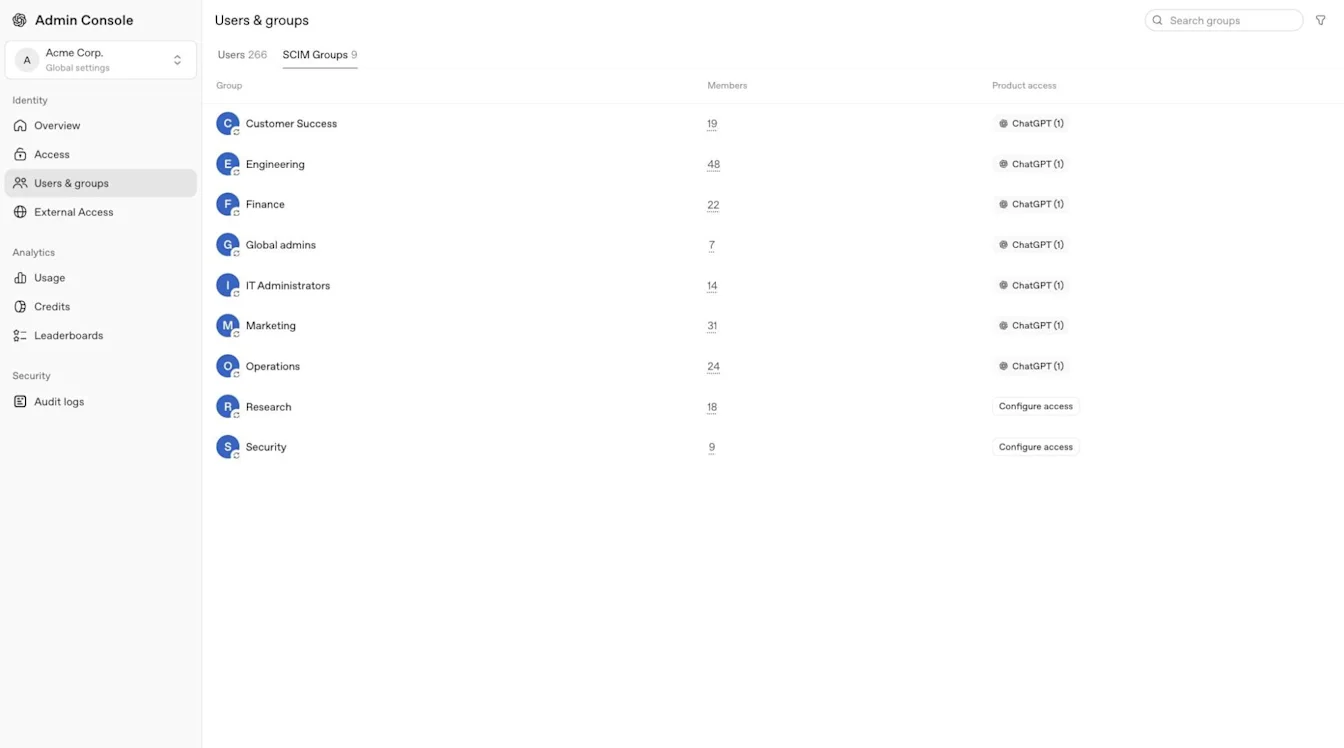
Редактор Доступ до продукту підтримує робочі простори ChatGPT і рекламні облікові записи, а для клієнтів Enterprise і Edu — також організації API. Він не призначає роль власника або спеціальні ролі робочого простору ChatGPT. Перевіряйте ролі рекламного облікового запису у вибраному обліковому записі, а спеціальні ролі налаштовуйте у вибраному робочому просторі ChatGPT.
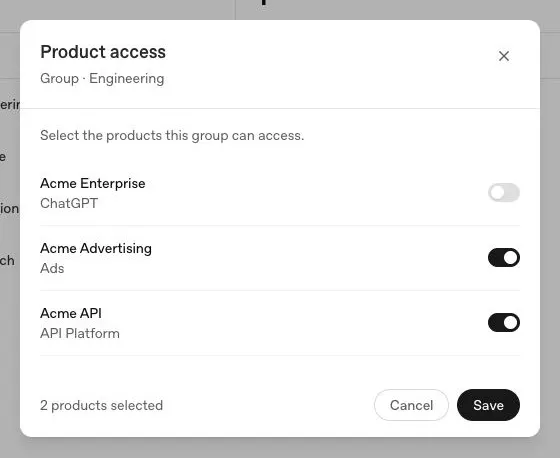
Перш ніж розширювати доступ, перевірте наявні дозволи. Синхронізована група вже може мати доступ до робочого простору ChatGPT, організації API або рекламного облікового запису. Використовуйте потрібну роль із найменшими привілеями, а для перевірки неочікуваного доступу зверніться до глобального адміністратора.
Коли синхронізована група отримує доступ до рекламного облікового запису через Доступ до продукту, її початкова роль — Учасник. Перевірте роль для цього облікового запису й використовуйте потрібний доступ із найменшими привілеями.
Про дозволи для Ads див.: Керування ідентифікацією та доступом в Ads Manager.
Керування доступом до організації API
Призначення синхронізованої групи організації API додає її користувачів безпосередньо, не вимагаючи прийняття запрошення. SCIM створює відсутні членства в організації та перебирає керування відповідними наявними членствами. Наявні учасники зберігають свою роль в організації.
OpenAI створює в організації API окрему групу під керуванням SCIM. Наявна створена вручну група API з такою самою назвою залишається окремою. Керуйте складом синхронізованої групи в постачальника ідентифікаційних даних і перевіряйте відповідну групу на Платформі API.
SCIM керує членствами, які створює або перебирає під своє керування. Видалення останнього відповідного призначення групи може скасувати членство в організації, зокрема спочатку додане вручну. Інше відповідне призначення може зберегти доступ. Членства, створені вручну й не перебрані SCIM, і надалі керуються окремо.
Призначення організації API не надає доступу до кожного проєкту API. Окремо перевіряйте членство в проєктах і дозволи на Платформі API. Перш ніж призначати доступ, протестуйте його на невеликій групі та перевірте наявні членства.
Керування записами користувачів, запрошеннями й групами
Синхронізований запис каталогу не надає автоматичного доступу до кожного робочого простору ChatGPT, організації API або рекламного облікового запису. Умови членства в продукті, призначення груп, політики входу та ролі певного продукту залишаються чинними.
Зіставлення наявних користувачів і обмеження щодо зміни електронної адреси
Під час підготовки наявний обліковий запис OpenAI зіставляється за налаштованою робочою електронною адресою. Переконайтеся, що адреса в постачальника ідентифікаційних даних, адреса запрошення та потрібний обліковий запис OpenAI належать одній особі. Налаштуйте постачальника ідентифікаційних даних так, щоб він надсилав для кожного користувача рівно одну основну електронну адресу.
SCIM на рівні клієнта не може змінити електронну адресу в наявному обліковому записі OpenAI, а служба підтримки OpenAI не може зробити це вручну. Відповідне підключення SCIM на рівні робочого простору ChatGPT може оновити адресу прийнятого учасника під керуванням SCIM, якщо для цього робочого простору дозволено зміну адрес. Старий і новий домени електронної пошти мають бути підтверджені для одного робочого простору та його клієнта, нова адреса не повинна бути пов’язана з іншим обліковим записом OpenAI, а зіставлення єдиного входу має використовувати оновлену адресу. Оновіть наявного користувача SCIM і спочатку протестуйте один обліковий запис.
Якщо в синхронізованому запрошенні вказано застарілу адресу, не видаляйте обліковий запис або запис каталогу з подальшим повторним створенням, не запрошуйте нову адресу як заміну й не відключайте каталог. Ці дії можуть створити окремий обліковий запис OpenAI, а наявні проєкти, агенти та історія розмов залишаться пов’язаними з початковим обліковим записом. Перш ніж вносити зміни, перевірте конфігурацію каталогу та зверніться до служби підтримки OpenAI. Служба підтримки OpenAI не може вручну змінити електронну адресу облікового запису під керуванням SCIM на рівні клієнта.
Якщо наявний користувач або група клієнта відповідає синхронізованому запису каталогу, вони можуть перейти під керування постачальника ідентифікаційних даних. Наявні запрошення та членства робочого простору ChatGPT, створені вручну, не переходять автоматично під керування SCIM.
Наявний учасник робочого простору може приєднатися до синхронізованої групи, не змінюючи свого членства, ролі або типу місця. Під час деактивації окремо скасуйте доступ до робочого простору, наданий вручну.
Запрошення й автоматичне створення облікових записів
Новому користувачу ChatGPT або користувачу, підготовленому через підключення API SCIM на рівні продукту, може знадобитися прийняти запрошення, перш ніж приєднатися до продукту. SCIM на рівні клієнта додає користувачів безпосередньо до призначених організацій API, не вимагаючи прийняття запрошення. Деякі процеси SCIM створюють запрошення в очікуванні, не надсилаючи електронного листа. Наявний учасник робочого простору ChatGPT не отримує повторного запрошення, коли відповідний користувач клієнта переходить під керування SCIM.
Попросіть власника робочого простору перевірити запрошення в очікуванні. Для запрошення, надісланого вручну, власник може вибрати Надіслати запрошення повторно, якщо цей параметр доступний. Запрошення під керуванням SCIM не можна повторно надіслати безпосередньо; API може повернути помилку 409 scim_managed_resource. Якщо доступний параметр Запросити учасника, власник може повторно ввести ту саму електронну адресу, не змінюючи наявну роль або тип місця. Якщо запрошення й далі заблоковане, зверніться до служби підтримки OpenAI.
Автоматичне створення облікових записів може додавати відповідних користувачів ChatGPT, коли вони входять за допомогою адреси з підтвердженого домену. Ця функція не пов’язана зі SCIM і не потребує єдиного входу. Не вмикайте автоматичне створення облікових записів разом зі SCIM. Створені в такий спосіб користувачі можуть не перебувати під керуванням SCIM, тому їх видалення з постачальника ідентифікаційних даних може не скасувати доступ до продукту. Перевіряйте використання місць, окремо видаляйте некерованих користувачів і під час деактивації перевіряйте всі шляхи доступу.
Керування власністю, ролями й видимістю груп
Керуйте складом синхронізованої групи в постачальника ідентифікаційних даних. Адміністратори робочого простору можуть підтримувати окремі групи з ручним керуванням.
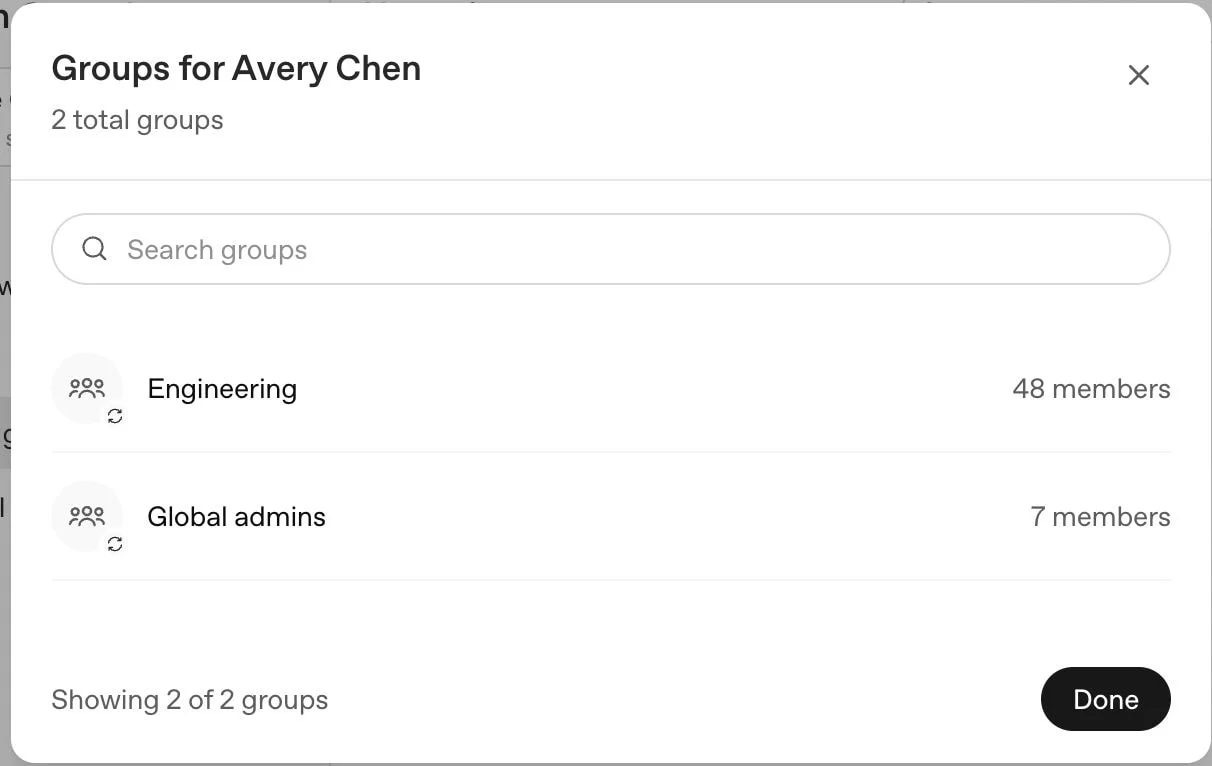
Під час перенесення робочого простору ChatGPT до SCIM на рівні клієнта наявну групу можна прийняти під керування, якщо її назва точно збігається з назвою синхронізованої групи. Перш ніж призначати доступ, перевірте дублікати назв груп і наявних учасників разом із командою OpenAI, яка супроводжує ваш обліковий запис. Така поведінка ChatGPT не стосується груп API, створених вручну.
Якщо перейменувати синхронізовану групу в постачальника ідентифікаційних даних, відповідну синхронізовану групу робочого простору також буде перейменовано.
SCIM на рівні робочого простору використовує окреме підключення. Залежно від конфігурації синхронізована група з такою самою назвою, як у створеної вручну групи робочого простору, може передати її членство під керування постачальника ідентифікаційних даних.
Якщо підтримується, власник може скористатися розділом Дозволи й ролі у вибраному робочому просторі ChatGPT, щоб призначити відповідні спеціальні ролі. Синхронізовані групи також можуть підтримувати аналітику робочого простору, якщо вона доступна.
Якщо доступно, параметр Доступна для пошуку користувачами робочого простору в налаштуваннях Ідентифікація та доступ визначає, чи відображаються групи під керуванням SCIM, коли користувачі надають спільний доступ до GPT або проєктів. Вимкнення цього параметра може приховати такі групи й видалити наявний спільний доступ для групи під час наступного оновлення GPT або проєкту. Зміна видимості не припиняє синхронізацію й не видаляє групу. Якщо робочий простір використовує SCIM на рівні клієнта, а його налаштування ідентифікації доступні лише для читання, цей елемент керування може бути недоступний. Запитайте команду OpenAI, яка супроводжує ваш обліковий запис, про підтримувані варіанти.
Тестування підключення й деактивації користувачів
Додайте одного тестового користувача до потрібного застосунку постачальника ідентифікаційних даних або призначеної групи.
Дочекайтеся успішної синхронізації.
Переконайтеся, що користувач з’явився в потрібному клієнті або продукті й отримав лише очікувану роль.
Видаліть користувача з призначення постачальника або групи підготовки.
Дочекайтеся наступної успішної синхронізації та переконайтеся, що доступ, наданий через групу, скасовано.
Перевірте прямі запрошення, інші групи й ролі певного продукту, які можуть зберігати окремий доступ.
Видалення користувача лише в ChatGPT може бути тимчасовим, якщо постачальник ідентифікаційних даних досі призначає цю особу. Вимкнення користувача в постачальника не завжди скасовує призначення застосунку. Скасування підготовки учасника робочого простору ChatGPT не видаляє обліковий запис OpenAI або особистий робочий простір цієї особи. Після успішної синхронізації переконайтеся, що особа більше не є активним учасником, і перевірте розподіл місць у робочому просторі. Якщо особа залишається активною, її неможливо видалити або вона не може відновити доступ після повторного додавання, зверніться до служби підтримки OpenAI. Зберігання даних робочого простору ChatGPT регулюється політикою вибраного робочого простору.
Усунення проблем із синхронізацією каталогу
| Проблема | Що перевірити |
|---|---|
| Налаштування каталогу відсутнє або заблоковане | Перевірте план, роль адміністратора, вибраного клієнта й те, чи вже активний SCIM на рівні клієнта або продукту. Узгодьте міграцію, перш ніж змінювати робоче підключення. |
| Користувач або група не відображається | Перевірте призначення застосунків у постачальника ідентифікаційних даних, налаштування надсилання груп, вибраного клієнта, останні події каталогу та звичайний інтервал синхронізації постачальника. |
| Синхронізований користувач не має доступу до продукту | Перевірте призначення групи в розділі Доступ до продукту, запрошення або членство в продукті, обов’язковий спосіб входу та роль певного продукту. Редактор може призначати підтримувані робочі простори ChatGPT і рекламні облікові записи, а для клієнтів Enterprise і Edu — також організації API. Для призначення API перевірте групу й членство в організації на Платформі API. |
| Видалений користувач усе ще має доступ | Перевірте призначення в постачальника ідентифікаційних даних, прямі запрошення, інші синхронізовані або ручні групи й ролі в кожному продукті. Скасування одного шляху доступу не скасовує інший. Якщо після успішної синхронізації користувач досі активний, а інших шляхів доступу немає, зверніться до служби підтримки OpenAI. Не відключайте каталог, щоб виправити проблему одного облікового запису. |
| Оновлення електронної адреси спричиняє конфлікт облікових записів | Якщо цільова електронна адреса вже належить іншому обліковому запису OpenAI, зупиніться й зверніться до служби підтримки OpenAI. Не видаляйте жоден з облікових записів і не створюйте нового користувача на заміну. |
Багато постачальників ідентифікаційних даних синхронізують зміни кожні 30–40 хвилин, а деякі надсилають оновлення раніше. У OpenAI немає загального елемента керування для примусової негайної синхронізації каталогу.
Про помилки автентифікації або входу див.: Усунення проблем із єдиним входом, доступом до робочого простору й підтвердженням домену.
Безпечне видалення підключення каталогу
Видалення активного підключення каталогу на рівні клієнта не можна скасувати. Перш ніж відключати його, перевірте призначення продуктів із командою OpenAI, яка супроводжує ваш обліковий запис, і з’ясуйте, як оброблятимуться наявні членства. Не відключайте каталог, щоб скасувати або відновити доступ однієї особи.
У Консолі адміністратора відкрийте Глобальні налаштування клієнта.
Виберіть Доступ, а потім відкрийте Каталог.
Перевірте підключеного постачальника, а також відповідних користувачів, групи й призначення продуктів.
Виберіть Видалити підключення.
Підтверджуйте зміну, лише якщо маєте намір припинити синхронізацію.
Перевірте решту користувачів, груп, доступ до продуктів і ролі адміністраторів.
Видалення може тривати до 5 хвилин. Перш ніж замінювати робоче підключення або переходити між SCIM на рівні продукту й клієнта, зверніться до команди OpenAI, яка супроводжує ваш обліковий запис.