
GPT‑6 Pro на базі GPT‑6 Astra доступна в ChatGPT у планах Pro $100, Pro $200, Business та Enterprise. Доступ у плані Enterprise також залежить від дозволів робочого простору на використання моделей. Плани Plus включають GPT‑6 Astra у ChatGPT Робота й Codex.
Примітка: для Astra потрібна версія Codex CLI 0.153.0 або новіша. Крім того, оновіть застосунок ChatGPT для комп’ютера до останньої доступної версії. Якщо Astra не відображається в Чаті, режимі Робота або Codex у застосунку для комп’ютера, оновіть його, натиснувши Меню > Перевірити наявність оновлень, навіть якщо ви нещодавно оновлювали застосунок через автоматичне сповіщення або значок оновлення на бічній панелі.
Примітка: Наразі ця функція доступна лише для Enterprise, Edu та ChatGPT for Teachers.
Огляд
Контроль доступу на основі ролей (RBAC) дає власникам робочого простору змогу створювати спеціальні ролі з певними дозволами та призначати їх безпосередньо користувачам або групам у робочому просторі ChatGPT. Користувач може отримувати дозволи як через пряме призначення ролей, так і завдяки участі в групах.
Налаштування робочого простору визначають стандартні параметри для відповідних дозволів. Спеціальна роль — це багаторазово використовуваний набір дозволів, який власники можуть призначати безпосередньо учасникам або через групи. Учасник може мати кілька спеціальних ролей.
Для відповідних дозволів у спеціальній ролі можна вибрати За замовчуванням, щоб успадкувати налаштування робочого простору, Увімкнено, щоб явно дозволити доступ, або Вимкнено, щоб заборонити доступ через цю роль. Якщо учасник має кілька спеціальних ролей, їхні дозволи поєднуються: доступ, наданий однією роллю, зберігається, навіть якщо для іншої вибрано Вимкнено.
Режим блокування оцінюється окремо й може додатково обмежувати можливості, що використовують мережу. Вимоги щодо типу місця учасника, плану та доступності продукту й надалі діють.
Хто може налаштовувати параметри й дозволи RBAC?
Власники робочого простору можуть створювати, видаляти й призначати спеціальні ролі, скасовувати їх призначення та керувати стандартними дозволами для всього робочого простору. Адміністратори робочого простору можуть переглядати або оновлювати наявні ролі через підтримувані інтерфейси адміністрування, але не можуть створювати, видаляти й призначати спеціальні ролі чи скасовувати їх призначення. Учасники та користувачі з правом перегляду аналітики не можуть керувати налаштуваннями RBAC для всього робочого простору.
Чи є географічні обмеження?
Ця функція доступна в усіх підтримуваних країнах.
Чи можна налаштовувати RBAC у вебверсії, мобільному й настільному застосунках?
Налаштовувати RBAC можна у вебверсії. У ChatGPT перейдіть до розділу Налаштування робочого простору > Дозволи й ролі або скористайтеся елементами керування ролями й дозволами в консолі адміністратора.
Що ми запускаємо та які можливості включено на момент запуску?
Власники робочих просторів отримають функції RBAC у chatgpt.com/admin/settings, де зможуть:
Установлювати стандартну роль для учасників, яким не призначено жодної спеціальної ролі.
Створювати спеціальні ролі з детальними дозволами, які перевизначають стандартну роль робочого простору.
Призначати групам одну або кілька спеціальних ролей.
Переглядати спеціальні ролі та керувати ними на централізованій вкладці.
Які дозволи можна налаштувати за допомогою RBAC?
За допомогою RBAC можна керувати доступом до ключових функцій ChatGPT. Повний список доступних перемикачів і параметрів наведено в розділі «Налаштування робочого простору» > Дозволи й ролі.
Доступні стани дозволів можуть відрізнятися. Для підтримуваних дозволів звичайних ролей доступні стани За замовчуванням, Увімкнено та Вимкнено. Деякі дозволи, зокрема певні елементи керування режимом Робота та плагінами, можуть мати лише два стани: Увімкнено або Вимкнено.
Доступ до моделей
Власники робочого простору можуть визначати, які з доступних моделей можуть використовувати учасники, на рівні робочого простору або за допомогою спеціальних ролей. Роль не може надати доступ до моделі, якщо вона недоступна для робочого простору. Вибір початкової моделі або моделі за замовчуванням не надає до неї доступу.
У відповідних робочих просторах ChatGPT Enterprise та Edu модель GPT-6 Astra під час запуску за замовчуванням вимкнена. Доступ до Astra потрібно налаштувати окремо. Попередні налаштування Early Model Access не переносяться. Перевірте всі ролі, призначені учаснику: роль, яка надає доступ, може залишати його ввімкненим, навіть якщо інша роль його вимикає.
Докладніше про доступ до Astra див. у статті ChatGPT Enterprise та Edu: моделі й обмеження.
Ролі для Режиму блокування
У робочих просторах, що підтримують ролі Режиму блокування, за допомогою RBAC можна створити спеціальну роль для учасників, яким потрібен Режим блокування. Розглядайте Режим блокування як налаштування безпеки на рівні ролі, а не як окремий перемикач дозволу.
Коли учаснику призначено роль Режиму блокування, можливості з доступом до мережі можуть бути обмежені. Залежно від налаштувань робочого простору це може стосуватися пошуку в інтернеті в реальному часі, поглибленого дослідження, режиму агента, мережевих функцій Canvas, а також певних функцій застосунків, MCP або конекторів.
Перш ніж призначити роль Режиму блокування, перевірте, які застосунки й дії дозволяє ця роль, і переконайтеся, що учасники мають необхідні дозволи в кожній підключеній системі-джерелі. Доступ до застосунку в ChatGPT не скасовує дозволи в підключеній системі-джерелі.
Докладніше про зміни в Режимі блокування див. у статті Режим блокування.
Ми й надалі додаватимемо нові функції до дозволів RBAC.
Примітка. Доступом до кожного застосунку можна керувати окремо. Інтерфейс застосунку не можна вимкнути окремо.
Що таке RBAC для учасників і чим він відрізняється від поточних ролей?
RBAC для учасників дає власникам робочого простору змогу створювати спеціальні ролі для керування доступом кінцевих користувачів до інструментів. Наявні ролі, як-от «Учасник», «Адміністратор» і «Власник», визначають права на керування робочим простором.
Вбудовані ролі робочого простору визначають, чим може керувати користувач:
Власник: керує загальними налаштуваннями робочого простору, учасниками та спеціальними ролями.
Адміністратор: керує підтримуваними учасниками й групами робочого простору, а також адміністративними налаштуваннями.
Користувач із правом перегляду аналітики: переглядає аналітику, доступну для цієї ролі.
Учасник: користується функціями, дозволеними його планом, типом місця та призначеними ролями.
Глобальний адміністратор клієнта не отримує роль у робочому просторі ChatGPT автоматично.
Створювати ключі адміністратора робочого простору можуть лише його власники й адміністратори. Спеціальні ролі не надають доступу до ключів адміністратора, а для конфіденційних дозволів із забезпечення відповідності потрібна роль власника робочого простору. Відомості про налаштування та вимоги до ролей див. у статті Керування ключами адміністратора в консолі адміністратора.
Як призначати ролі людям або групам?
У розділі Налаштування й дозволи → Спеціальні ролі призначайте ролі групам, створеним на вкладці Групи або синхронізованим через SCIM. Користувачі успадковують дозволи від ролей своєї групи.
Чи можу я створювати власні ролі?
Так. Використайте Додати нову роль на вкладці «Спеціальні ролі», щоб визначити ролі з налаштованими дозволами.
Що потрібно, щоб увімкнути RBAC для мого робочого простору?
Нічого додаткового. Це доступно всім адміністраторам робочого простору на панелі адміністратора. Створіть або синхронізуйте групи, а потім призначте їм ролі.
Як RBAC оцінює ролі, призначення та налаштування за замовчуванням?
Налаштування робочого простору визначають базові параметри для відповідних дозволів. У звичайній спеціальній ролі:
За замовчуванням — успадковує налаштування робочого простору.
Увімкнено — явно надає дозвіл.
Вимкнено — не надає доступу через цю роль.
Учасник може отримати кілька звичайних ролей через прямі призначення та призначення групам. Дозволи цих ролей поєднуються: якщо будь-яка роль надає дозвіл явно або успадковує ввімкнене налаштування робочого простору, учасник зберігає доступ. Налаштування Вимкнено забороняє доступ лише через цю роль. Якщо для всіх застосовних ролей вибрано Вимкнено, доступ заборонено. Якщо для всіх застосовних звичайних ролей вибрано За замовчуванням, діє налаштування робочого простору.
Режим блокування — це окремий механізм заборони. Призначення режиму блокування може обмежити можливість, навіть якщо її надає звичайна роль. Також і надалі діють вимоги щодо типу місця учасника та інших умов доступності плану чи продукту.
Як налаштувати RBAC у робочому просторі
Відкрийте Налаштування робочого простору.
На панелі ліворуч виберіть Дозволи й ролі. Власники робочого простору та вповноважені адміністратори робочого простору мають доступ до цього розділу, але створювати, видаляти, призначати й скасовувати призначення спеціальних ролей можуть лише власники.
Відкрийте вкладку Робочий простір, щоб переглянути базові дозволи для учасників.
Для відповідних дозволів спеціальна роль успадковує налаштування робочого простору, якщо для неї вибрано За замовчуванням. Якщо для ролі вибрано Увімкнено, вона надає цей дозвіл. Якщо для ролі вибрано Вимкнено, вона не надає доступу, але доступ зберігається, якщо інша призначена роль надає або успадковує цей дозвіл.
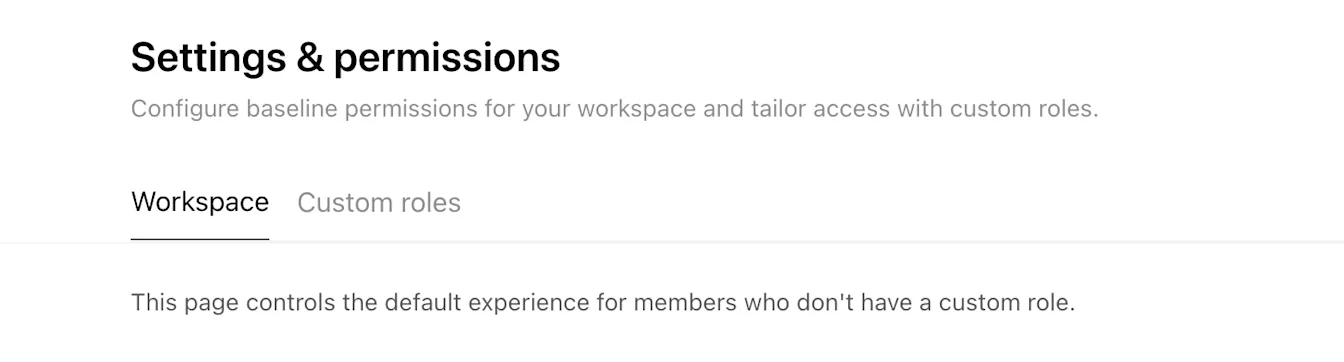
Прокручуючи сторінку, налаштуйте базові параметри робочого простору для відповідних дозволів.
Щоб створити спеціальну роль:
Відкрийте вкладку Спеціальні ролі.
Виберіть Створити роль.
Введіть назву й опис ролі.
Виберіть Зберегти.
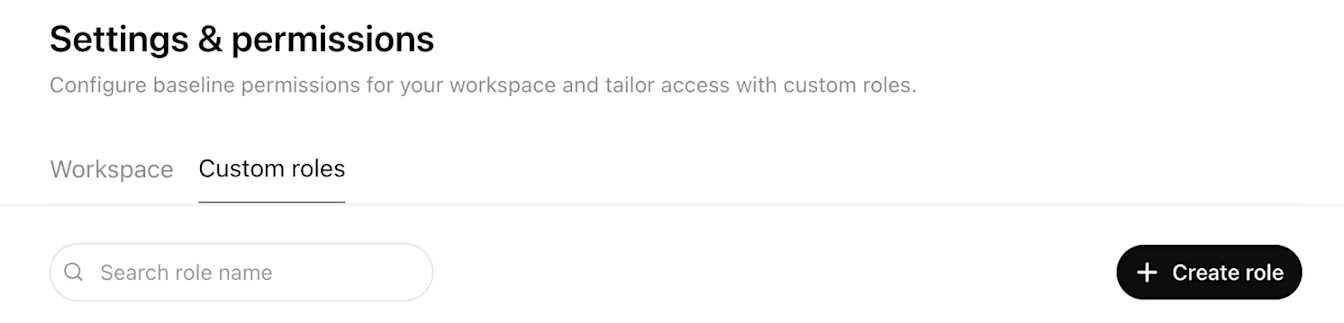
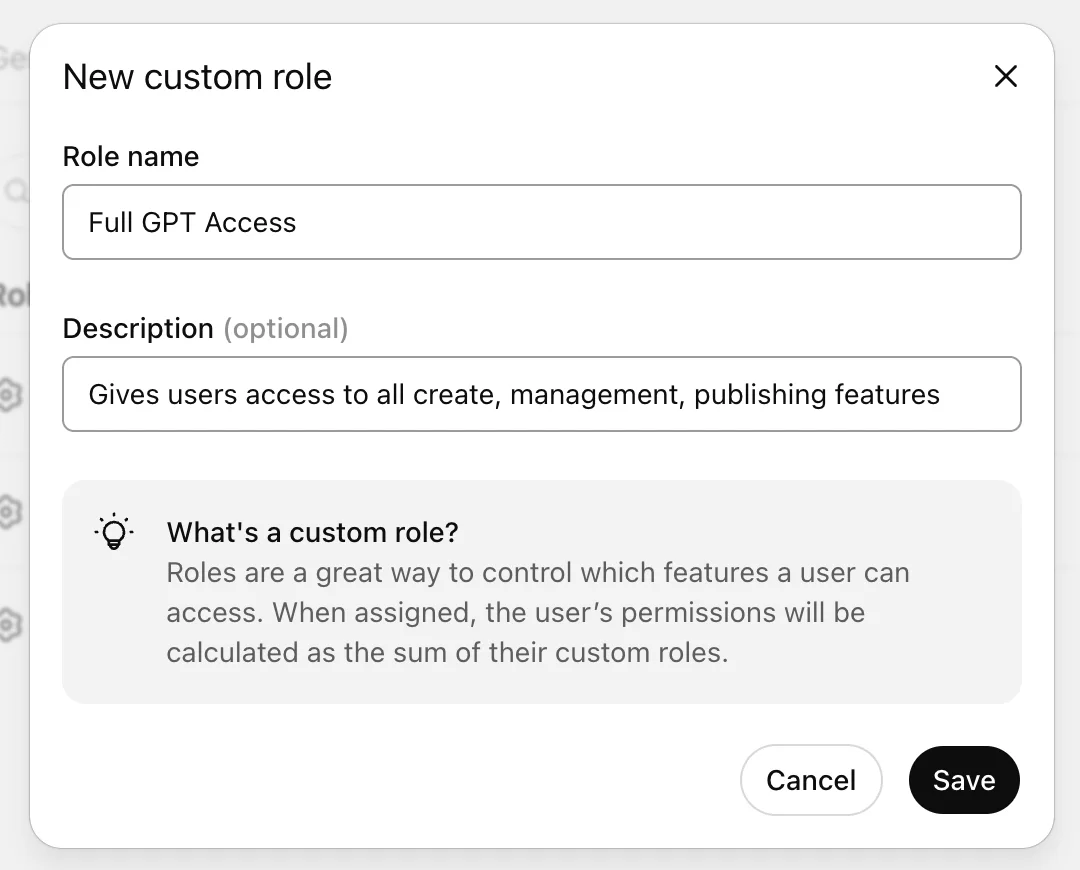
На сторінці дозволів спеціальної ролі для кожного відповідного дозволу виберіть За замовчуванням, Увімкнено або Вимкнено. Для дозволів із двома станами й надалі використовуються варіанти Увімкнено та Вимкнено.
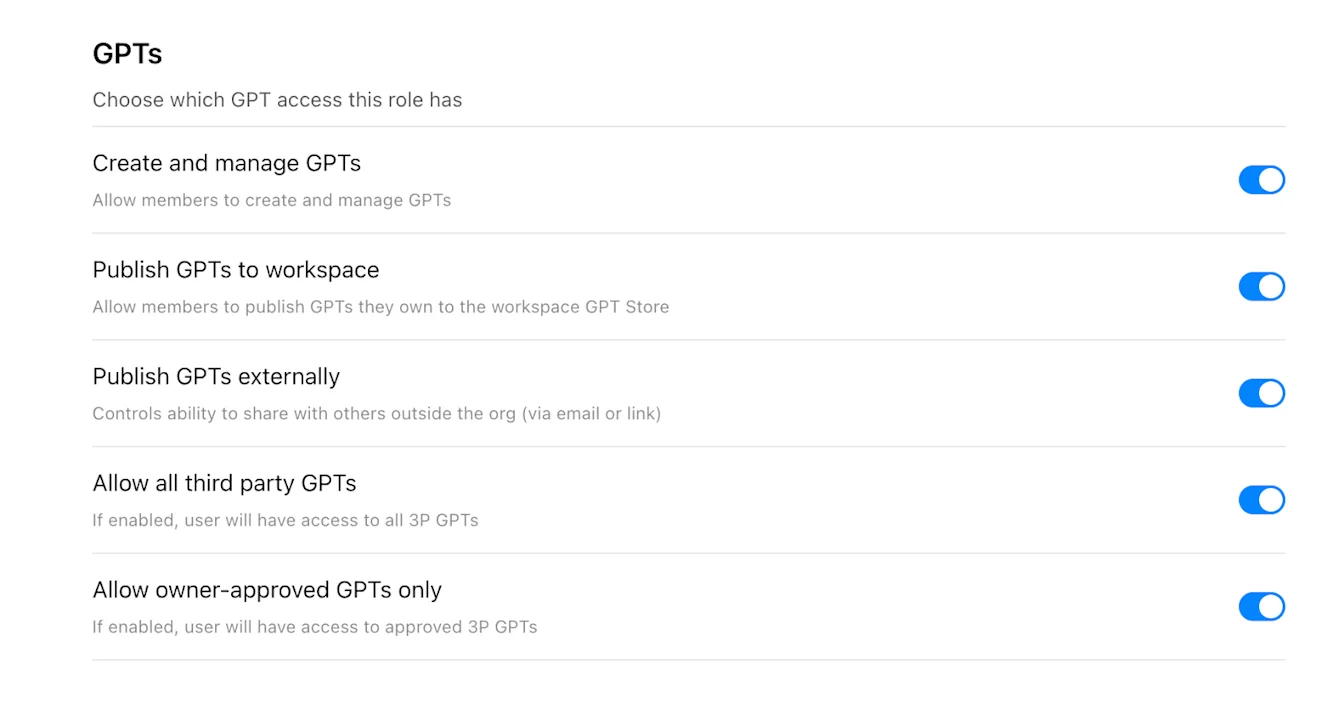
Щоб призначити роль групам:
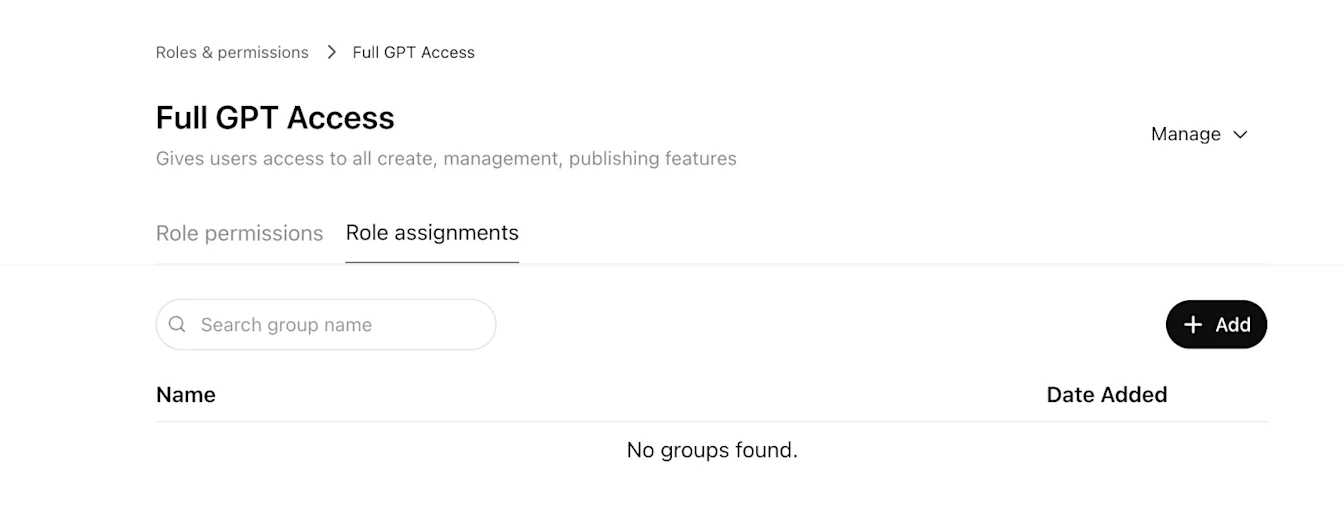
Угорі сторінки спеціальної ролі відкрийте Призначення ролей.
Виберіть + Додати.
Виберіть одну або кілька груп.
Виберіть Готово.
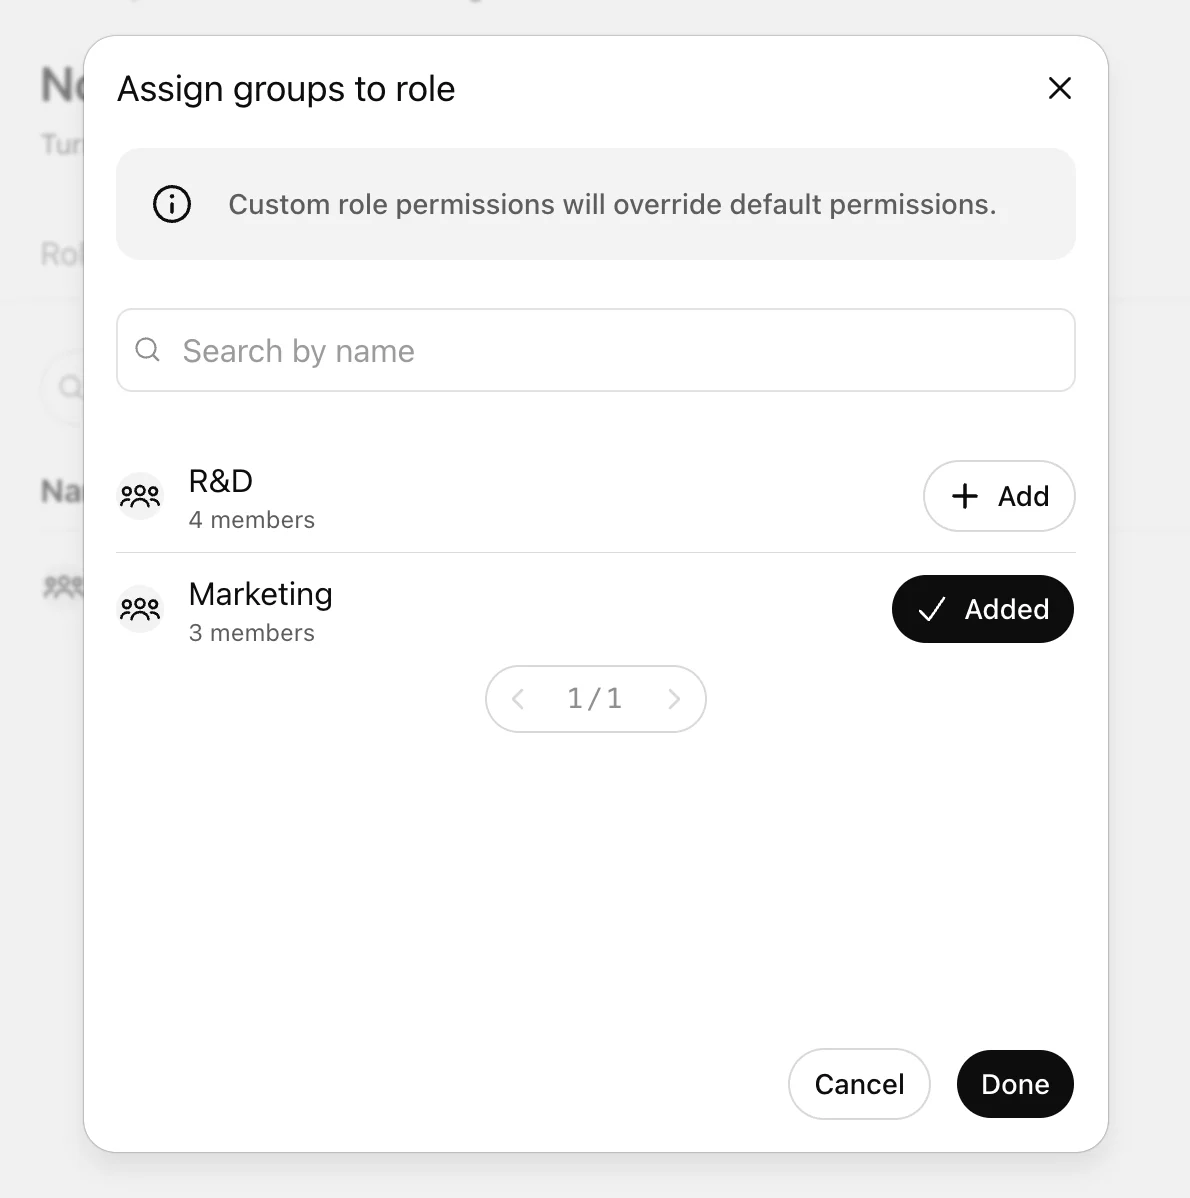
Після набуття змінами чинності учасники групи отримають оновлені дозволи. Зміни можуть набути чинності протягом 5 хвилин.
Приклади
Одна звичайна роль успадковує налаштування робочого простору
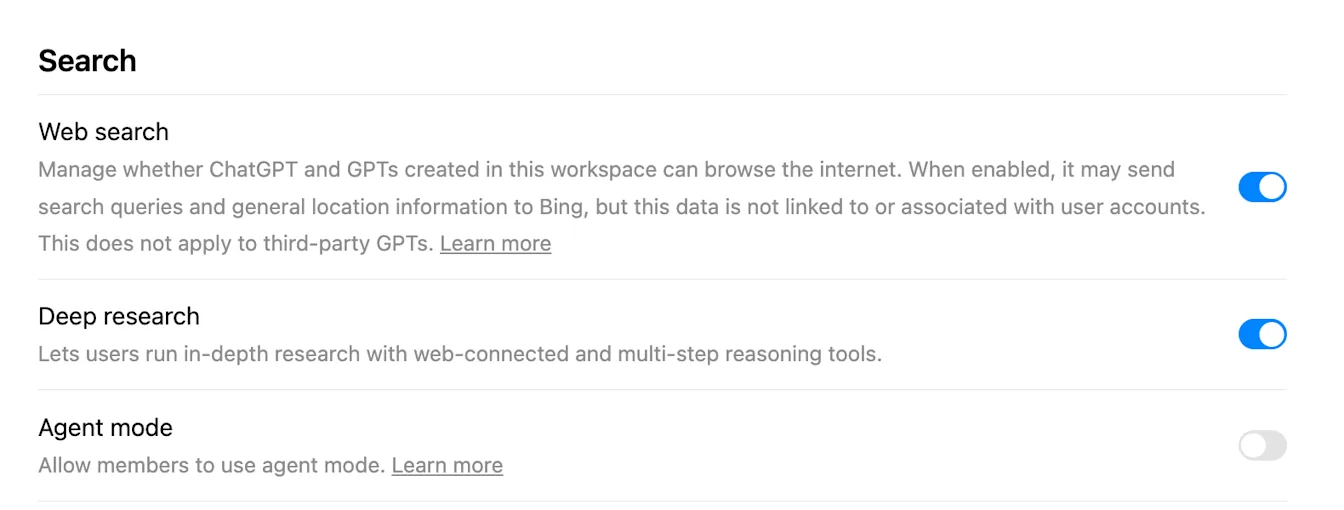
Якщо для параметра робочого простору Пошук в інтернеті вибрано Увімкнено, а для єдиної звичайної власної ролі учасника — За замовчуванням, учасник успадковує стан Увімкнено.
Для однієї ролі вибрано «Вимкнено», а для іншої — «Увімкнено»
Якщо для параметра Пошук в інтернеті в одній звичайній ролі вибрано Вимкнено, а в іншій — Увімкнено, доступ буде дозволено, оскільки дозволи звичайних ролей поєднуються за принципом додавання.
Для всіх застосовних звичайних ролей вибрано «Вимкнено»
Якщо для параметра Пошук в інтернеті в усіх застосовних звичайних ролях вибрано Вимкнено, учасник не отримає доступ через звичайний RBAC, навіть якщо базовим станом робочого простору є Увімкнено.
Застосовується Режим блокування
Якщо звичайна роль надає можливість із доступом до мережі, але учасник також має роль Режиму блокування, яка її обмежує, застосовується обмеження Режиму блокування.
Поширені запитання
Чи обов’язкові групи для RBAC?
Ні. Ролі можна призначати через групи, а там, де це підтримується, доступне й безпосереднє призначення ролей. Для масштабного керування доступом рекомендовано використовувати групи.
Скільки часу потрібно, щоб зміни RBAC набули чинності?
Зміни можуть набути чинності протягом 5 хвилин.
Чи має RBAC перевагу над типом ліцензії учасника?
Ні. RBAC керує дозволами для функцій у межах доступу, передбаченого типом ліцензії учасника й тарифним планом робочого простору.
Що робити, якщо дозвіл має лише стани «Увімкнено» та «Вимкнено»?
Деякі елементи керування не підтримують стан За замовчуванням. Для таких елементів керування явно виберіть Увімкнено або Вимкнено для робочого простору й відповідних ролей.