
Огляд
Проєкти допомагають упорядкувати роботу в межах організації API. Використовуйте їх, щоб керувати доступом, налаштовувати обмеження для моделей і ліміти запитів, створювати службові облікові записи, а також відстежувати використання, платіжну інформацію та ліміти витрат для визначеного набору ресурсів: моделей, можливостей, гілок розмов, асистентів, донавчання та сховища.
Власники організації можуть переглядати всі активні й заархівовані проєкти на сторінці «Проєкти».
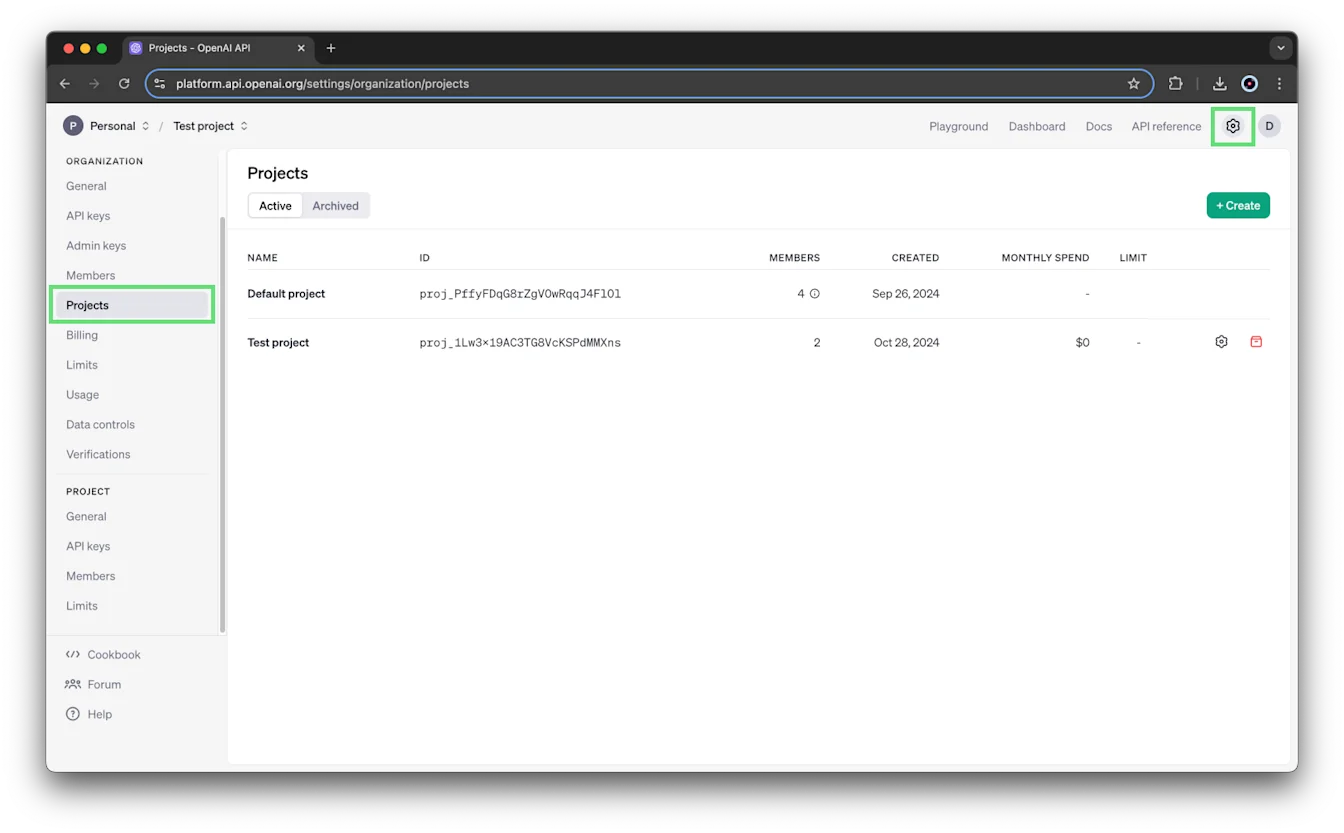
Перш ніж почати
Щоб створити проєкт, потрібно мати роль власника організації. За замовчуванням організації можуть створювати до 2 000 проєктів.
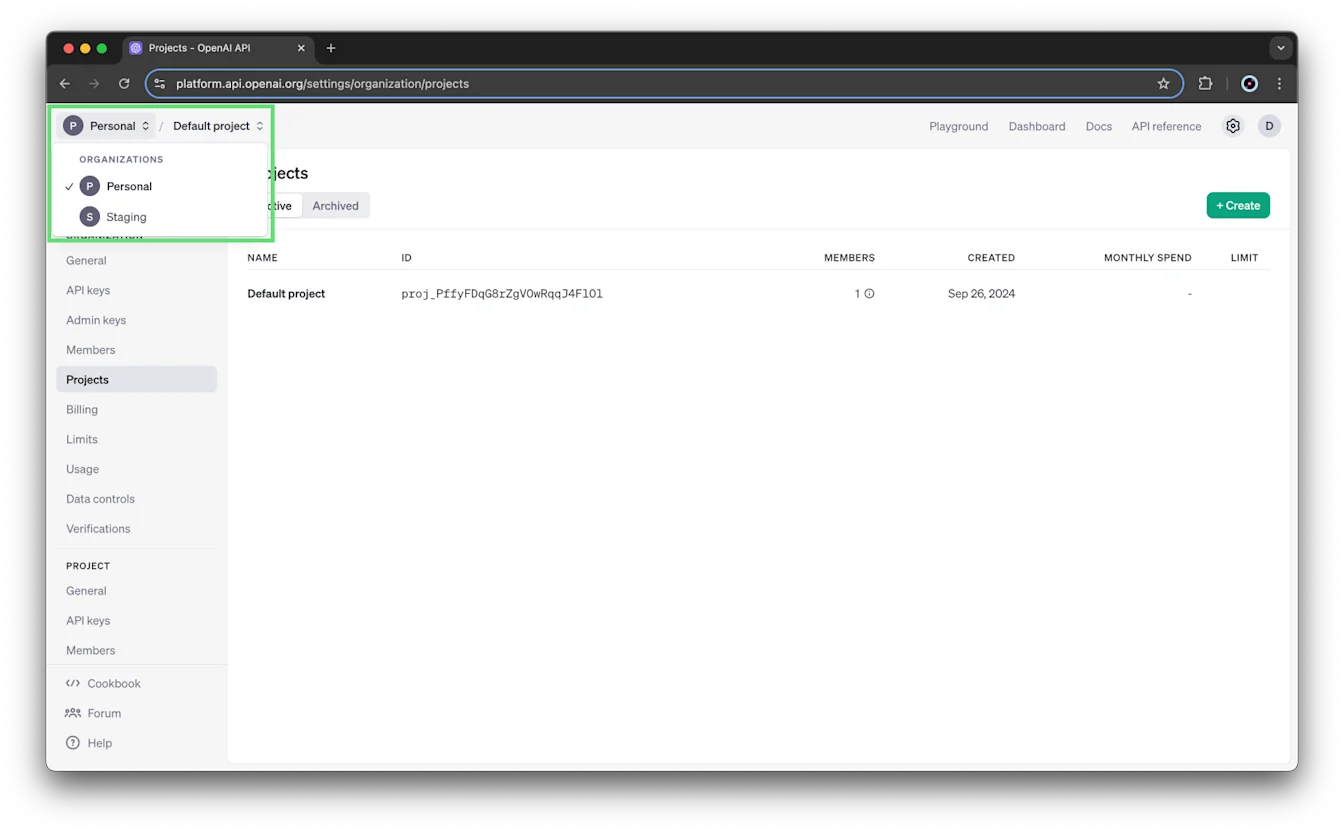
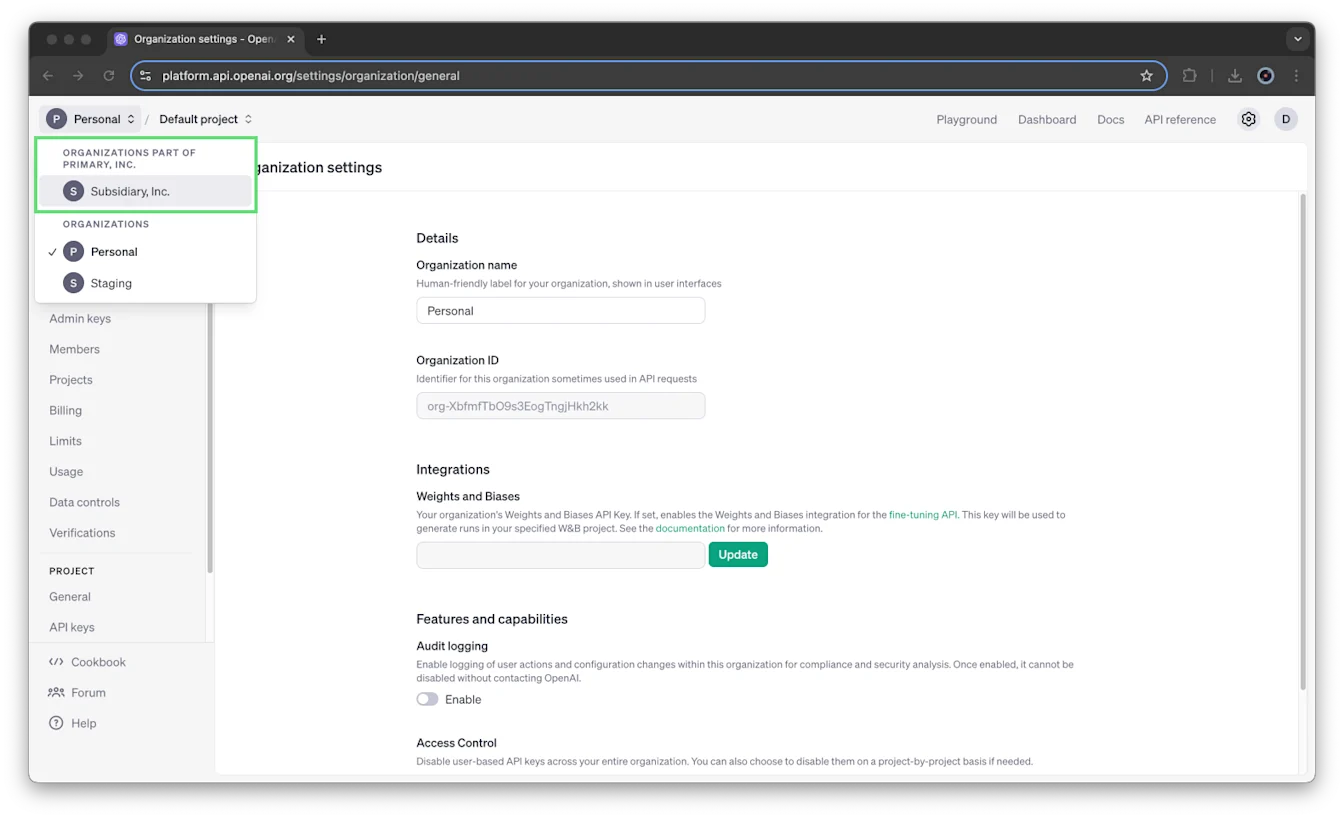
Якщо ваша організація використовує консолідоване виставлення рахунків, підорганізації відображаються окремо в меню вибору організації. У підорганізації не можна створювати проєкти.
Щоб перейти до іншої організації, відкрийте меню вибору організації та виберіть потрібну.
Проєкт за замовчуванням
Кожна організація має проєкт за замовчуванням, який не можна видалити. Він успадковує всі налаштування організації. Ви можете налаштувати його ліміти запитів, дозволи для віртуальних моделей і ліміти витрат.
Не можна додавати учасників або службові облікові записи безпосередньо до проєкту за замовчуванням. Ви можете надати доступ до проєкту за замовчуванням під час запрошення користувача до організації, дотримуючись інструкцій із запрошення в цій статті.
Створення проєкту
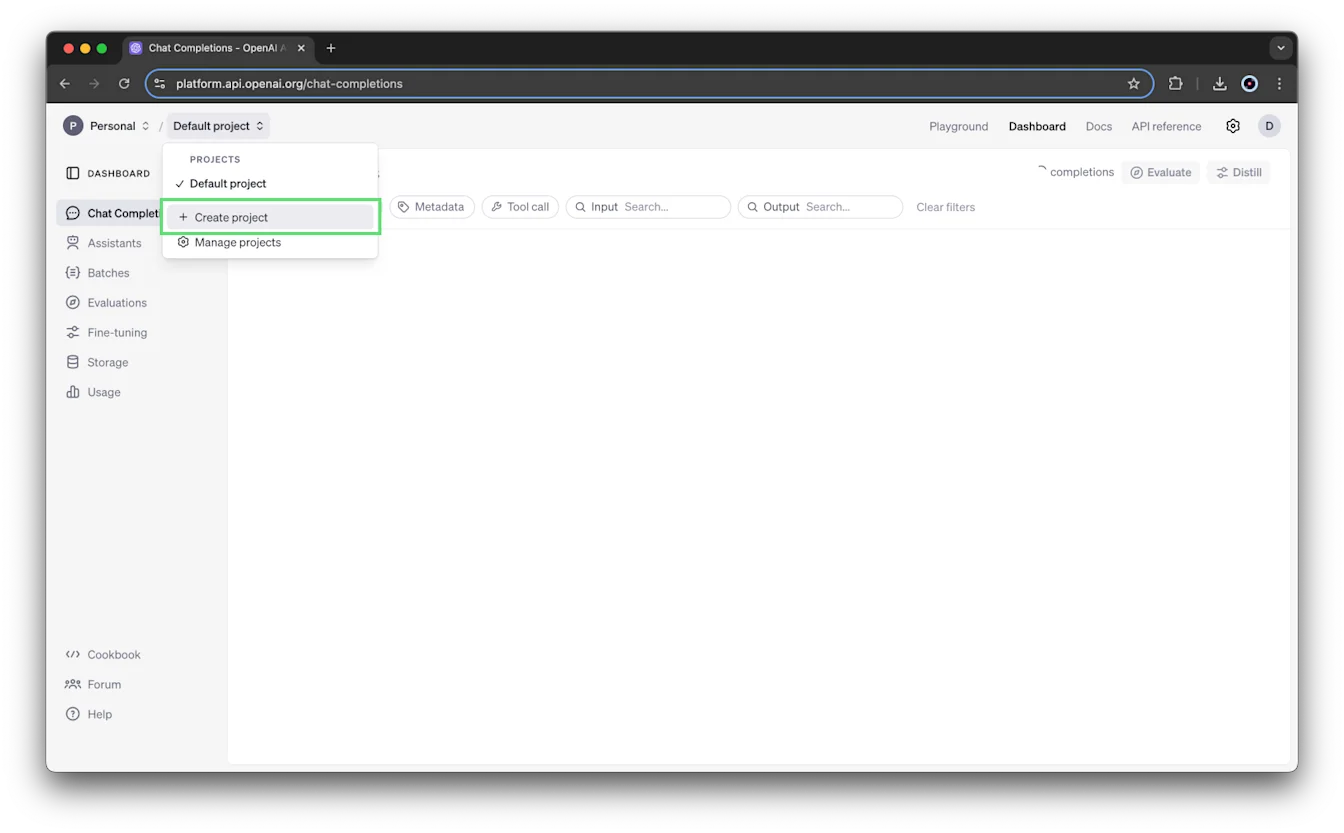
Відкрийте меню вибору проєкту та виберіть Створити проєкт.
Введіть назву, опис і вебсайт проєкту.
Виберіть Створити.
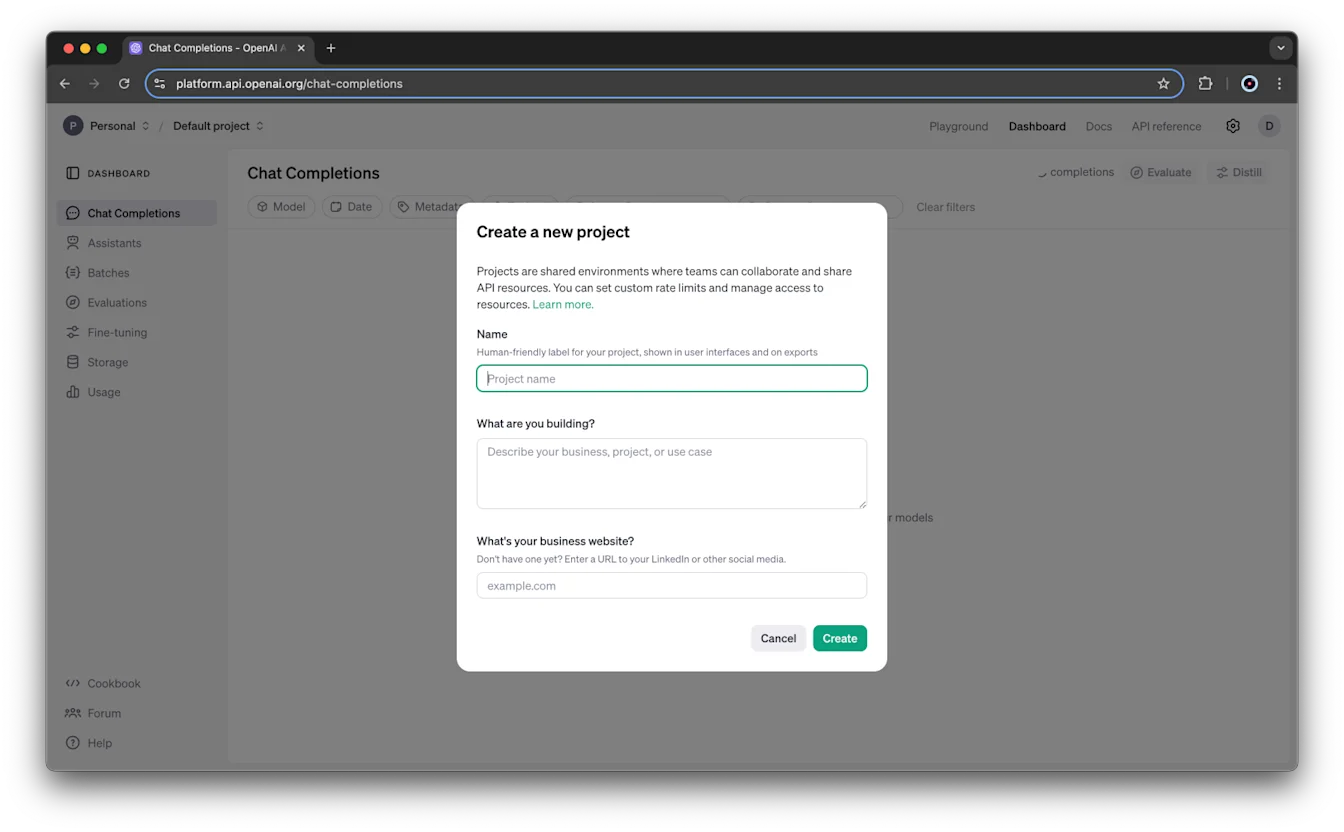
Власники організації автоматично стають власниками нових проєктів.
Ролі та доступ
У таблиці стисло описано ролі власника й читача організації та власника й учасника проєкту, згадані в цих інструкціях. Учасники проєкту мають дозволи, подібні до дозволів читачів організації.
| Роль | Область дії | Дозволи |
|---|---|---|
| Власник | Організація | Створення та перегляд усіх проєктів, користувачів і ключів API. Відстеження проєктів на сторінці «Проєкти». Налаштування лімітів витрат організації та проєктів. Надання доступу до даних про використання інших користувачів. Архівування проєктів. |
| Читач | Організація | Можливість бути доданим до проєктів, виконувати інференс, використовувати ресурси та створювати ключі в цих проєктах. Без можливості створювати проєкти або керувати користувачами. |
| Власник | Проєкт | Усі дозволи учасника, а також додавання користувачів, керування учасниками й налаштуваннями проєкту, перейменування проєкту, встановлення лімітів його витрат і його архівування. |
| Учасник | Проєкт | Виконання інференсу, використання ресурсів, створення ключів рівня проєкту та надсилання запитів API для читання або зміни даних. |
Докладніше про ролі в організації див. у статті «Ролі в організації». Відомості про додаткові й спеціальні ролі та повний перелік дозволів див. у посібнику з ролей і дозволів API.
Видимість проєктів
За цих стандартних ролей користувачі, які не є власниками організації, бачать лише ті проєкти, до яких належать. Власники організації бачать усі проєкти, учасників і ключі API рівня проєкту, а також мають доступ до сторінки «Проєкти».
Учасники проєкту можуть бачити інших учасників свого проєкту та роль кожного з них. Лише учасники проєкту та власники організації можуть бачити донавчені моделі, гілки розмов з асистентами й файли, створені або додані в цьому проєкті.
Ви можете бути учасником стількох проєктів, скільки вам потрібно. Особистий ключ API, створений у проєкті, діє лише в межах цього проєкту та його ресурсів.
Межі доступу до ресурсів
Файли, асистенти, сховище та гілки розмов доступні лише в межах свого проєкту. Користувачі, які не входять до цього проєкту й не мають прав адміністратора, не можуть отримати доступ до його ресурсів. Ресурси не можна переміщувати між проєктами.
Виняток — донавчені моделі в проєкті за замовчуванням: до них можна отримати доступ з інших проєктів.
Керування учасниками проєкту
Запрошення користувача до організації
Щоб додати користувача до проєкту, він має вже бути учасником вашої організації.
Запрошуючи користувача до організації, ви можете надати йому доступ до проєкту за замовчуванням, вибравши відповідний параметр у формі запрошення. Не вибирайте цей параметр, якщо не хочете надавати доступ до проєкту за замовчуванням. Нові учасники організації не додаються автоматично до проєкту за замовчуванням.
Перш ніж запрошувати користувача, не потрібно створювати інший проєкт. Ви також можете додати користувача до проєкту після того, як він прийме запрошення до організації.
На запрошення, надіслані через API адміністрування, поширюються правила для кінцевої точки /organization/invites.
Додавання учасника організації до проєкту
Власники організації та проєкту можуть додавати учасників:
Перейдіть до налаштувань організації.
Виберіть проєкт, а потім відкрийте розділ Учасники.
Виберіть + Додати учасника.
Виберіть користувача та призначте йому роль Учасник або Власник.
У списку користувачів відображаються користувачі організації з роллю «Читач». Службові облікові записи до цього списку не входять.
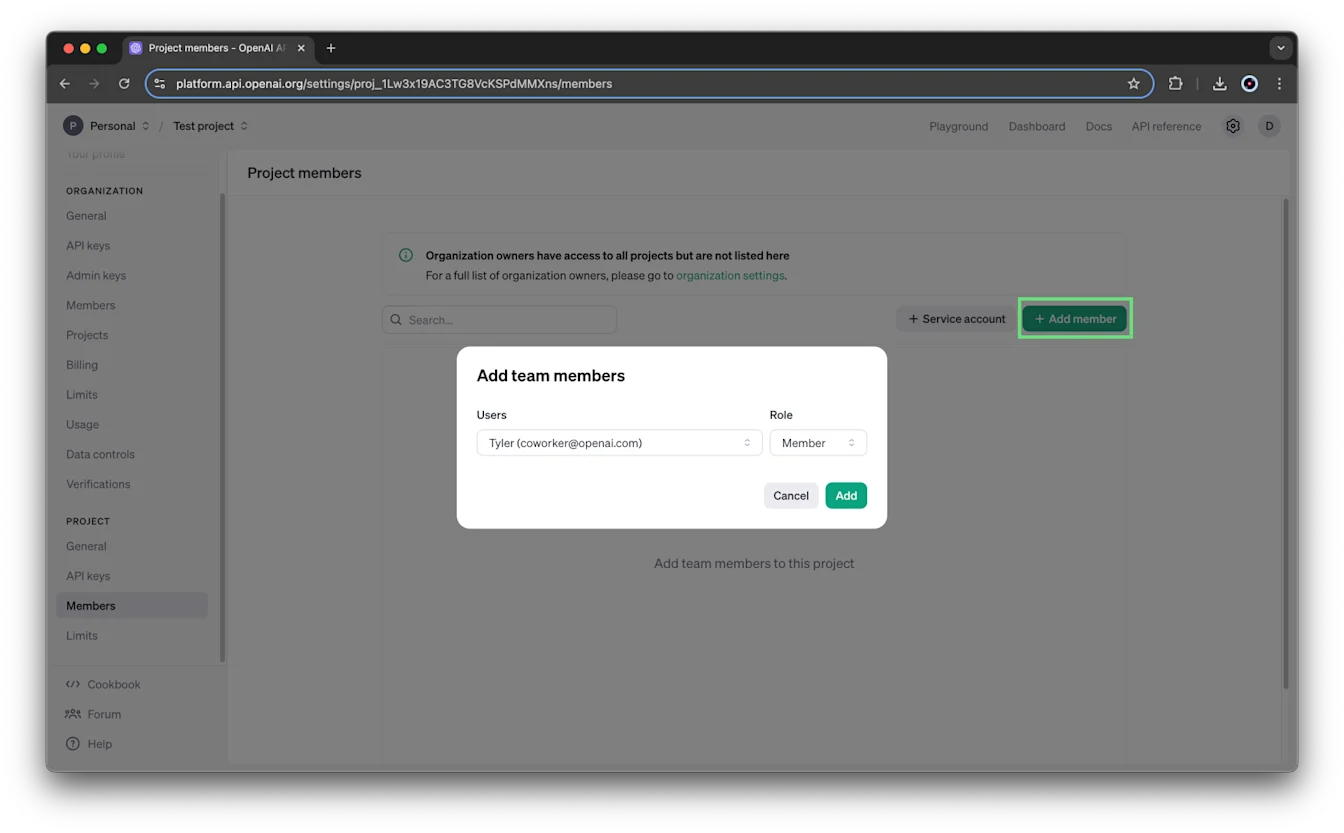
Якщо не вдається надіслати запрошення через інтерфейс або API адміністрування, перед повторним надсиланням переконайтеся, що потрібний проєкт існує та не заархівований.
Зміна ролі або видалення учасника
Власники організації та проєкту можуть змінювати роль користувача в проєкті або видаляти його з цього проєкту.
Перейдіть до налаштувань організації.
Виберіть проєкт, а потім відкрийте розділ Учасники.
Призначте користувачеві роль Учасник або Власник чи виберіть Видалити, щоб видалити його з проєкту.
Створення службових облікових записів і керування ними
Службовий обліковий запис надає доступ системам, а не представляє окремого користувача. Службові облікові записи діють лише в межах своїх проєктів.
Щоб створювати службові облікові записи, потрібні дозволи на керування ними. Власники організації та проєкту мають ці дозволи.
Створення службового облікового запису
Виберіть проєкт у меню вибору проєкту.
Перейдіть до налаштувань організації та виберіть проєкт.
Відкрийте розділ Учасники та виберіть + Службовий обліковий запис.
Введіть унікальний ідентифікатор службового облікового запису, використовуючи літери, цифри та дефіси.
Виберіть Створити.
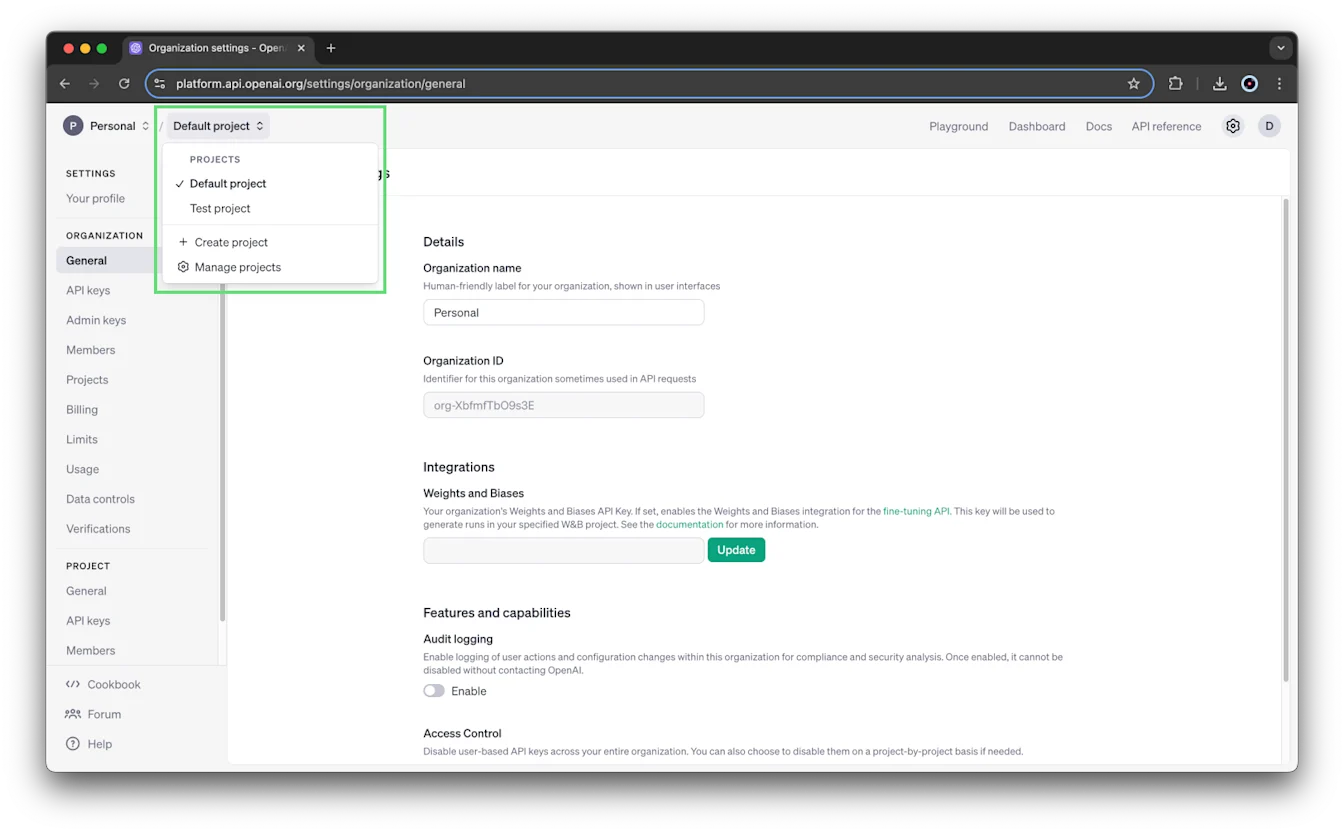
Службові облікові записи, створені на рівні проєкту, є унікальними для проєкту й не можуть використовуватися поза межами проєкту, у якому їх створено.
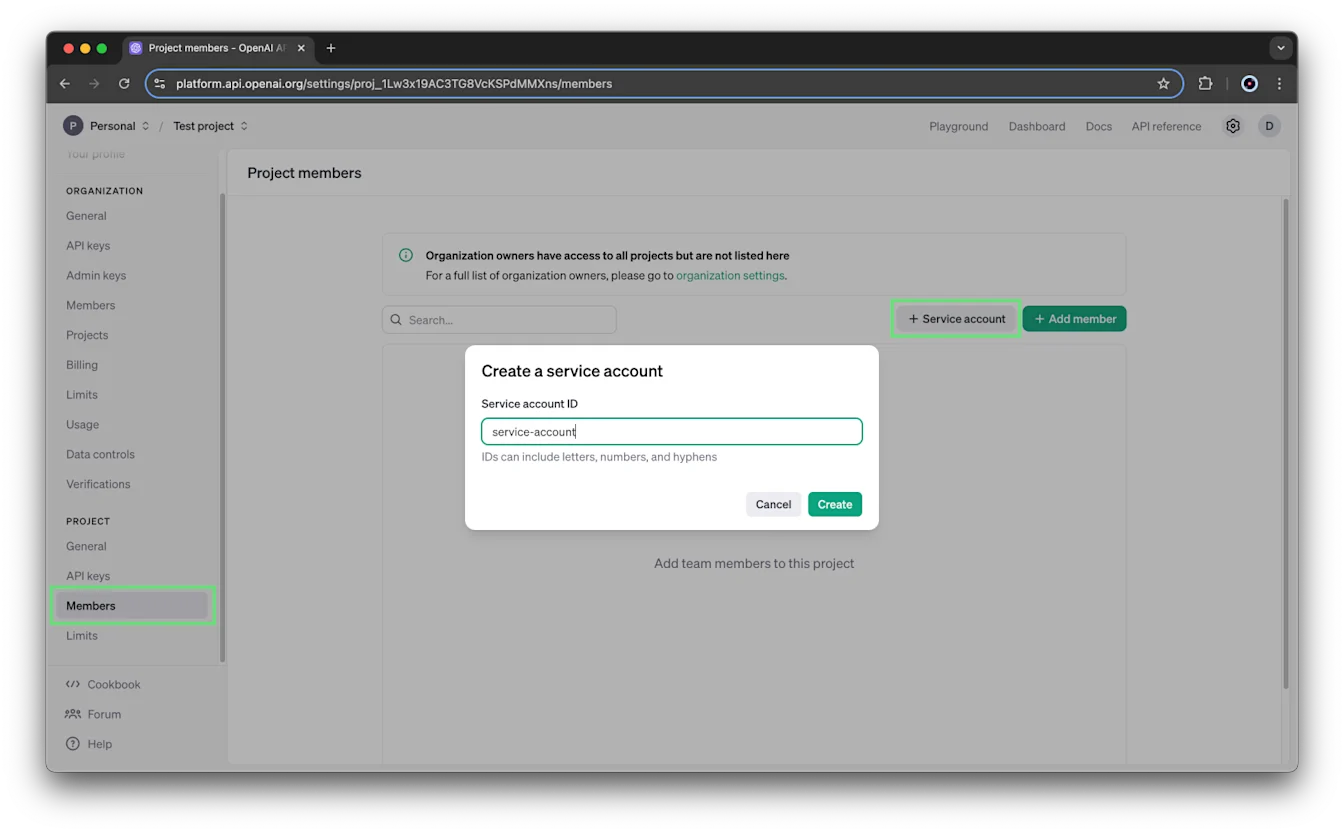
Формат ідентифікатора однаковий незалежно від того, чи створюєте ви службовий обліковий запис у налаштуваннях організації, чи в налаштуваннях проєкту.
Службовий обліковий запис, створений для проєкту, належить лише цьому проєкту й не може використовуватися поза ним.
Збереження секретного ключа
Під час створення службового облікового запису одразу створюється ключ API та відображається його секретний ключ. Збережіть секретний ключ у безпечному місці. Ви не зможете знову переглянути його у своєму обліковому записі OpenAI. Якщо ви його втратите, згенеруйте новий ключ.
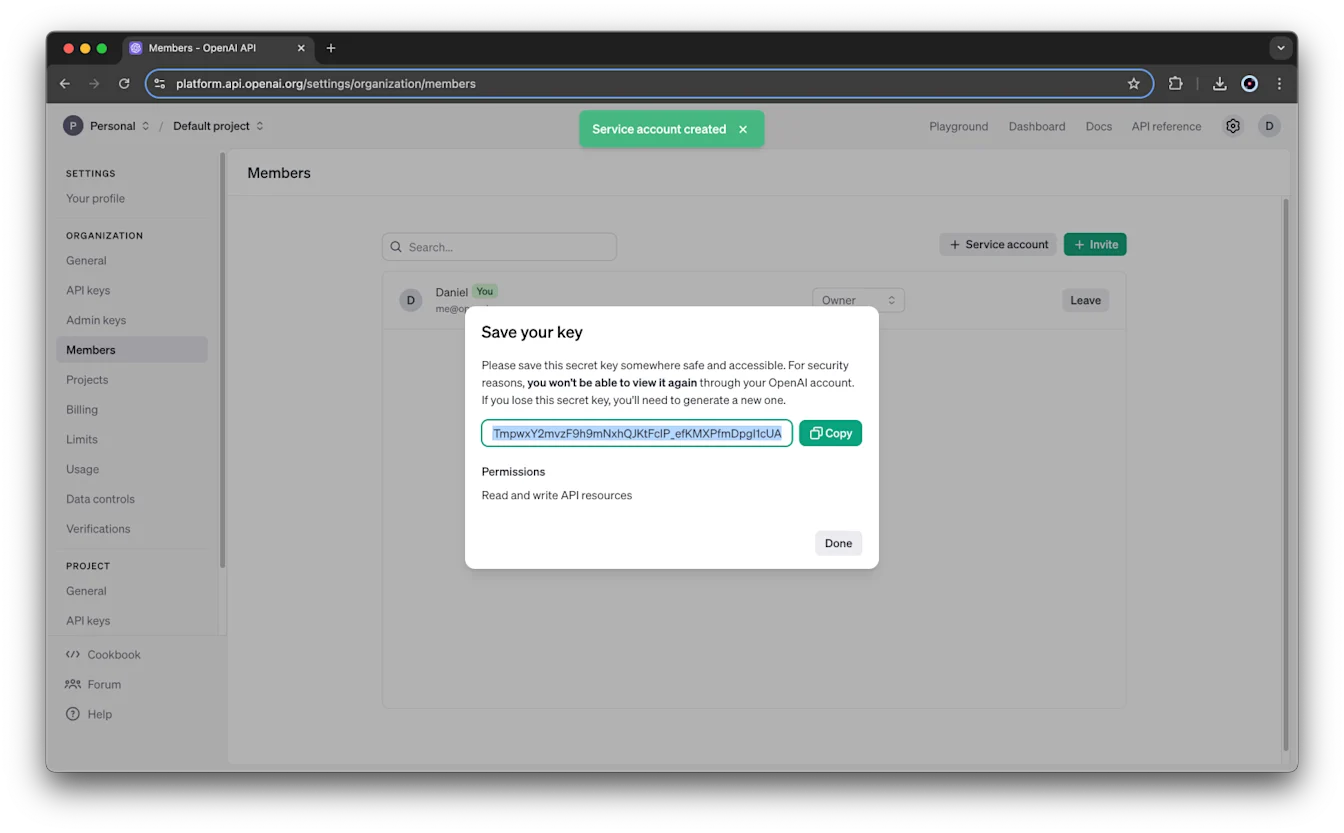
За замовчуванням ключ службового облікового запису має доступ на читання та запис до всіх ресурсів API у своєму проєкті. Ці дозволи можна змінити згодом у розділі Ключі API налаштувань проєкту.
Оновлення або видалення службового облікового запису
Службові облікові записи відображаються разом із користувачами в розділі Учасники налаштувань проєкту. Керуйте їхнім доступом до проєкту так само, як і для інших учасників: змінюйте роль або видаляйте їх із проєкту.
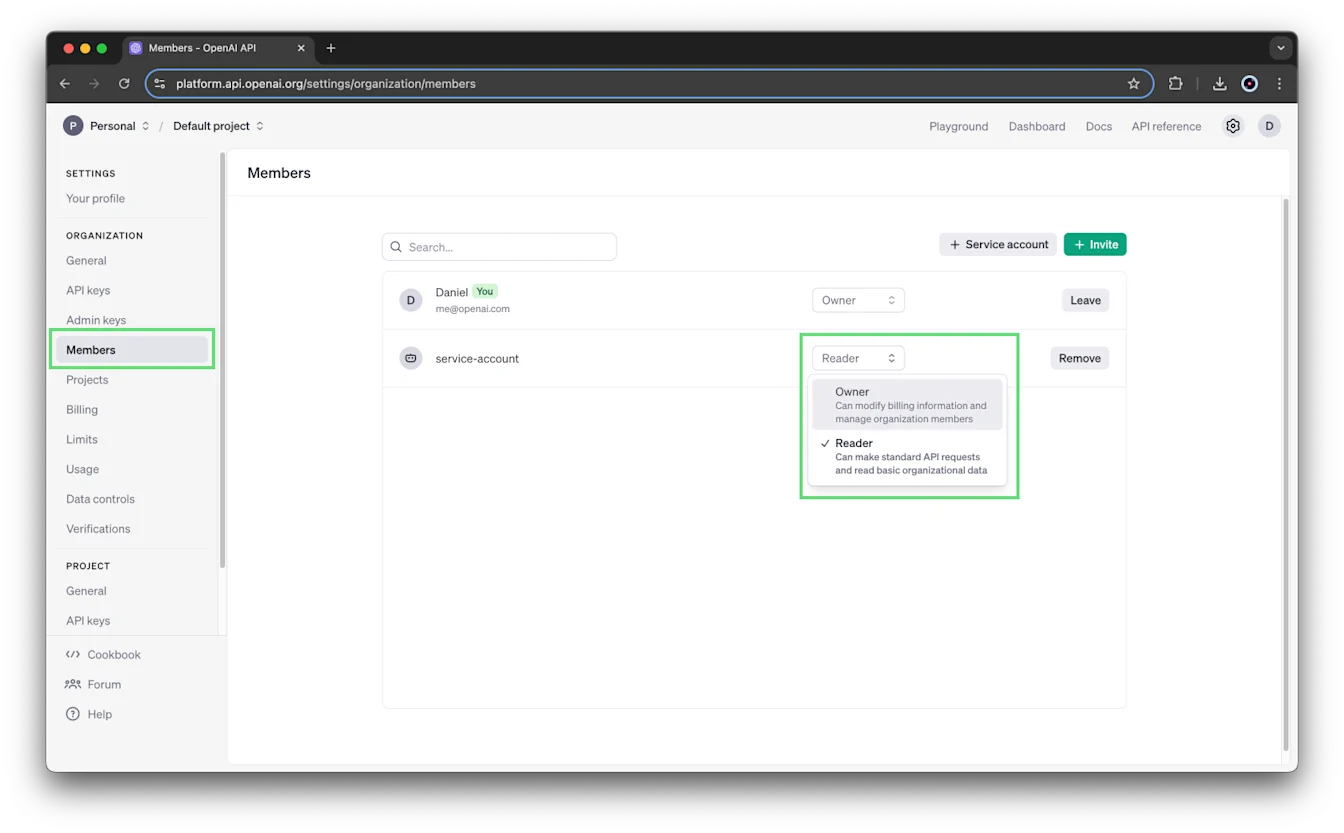
Усі службові облікові записи також відображаються разом із користувачами на сторінці «Учасники» організації, зокрема записи, створені в налаштуваннях на рівні організації та проєкту.
У меню «Учасники» організації можна змінити роль службового облікового запису або вибрати Видалити.
Створення ключів API та керування ними
Кожен проєкт має власні ключі API:
Перейдіть до налаштувань організації.
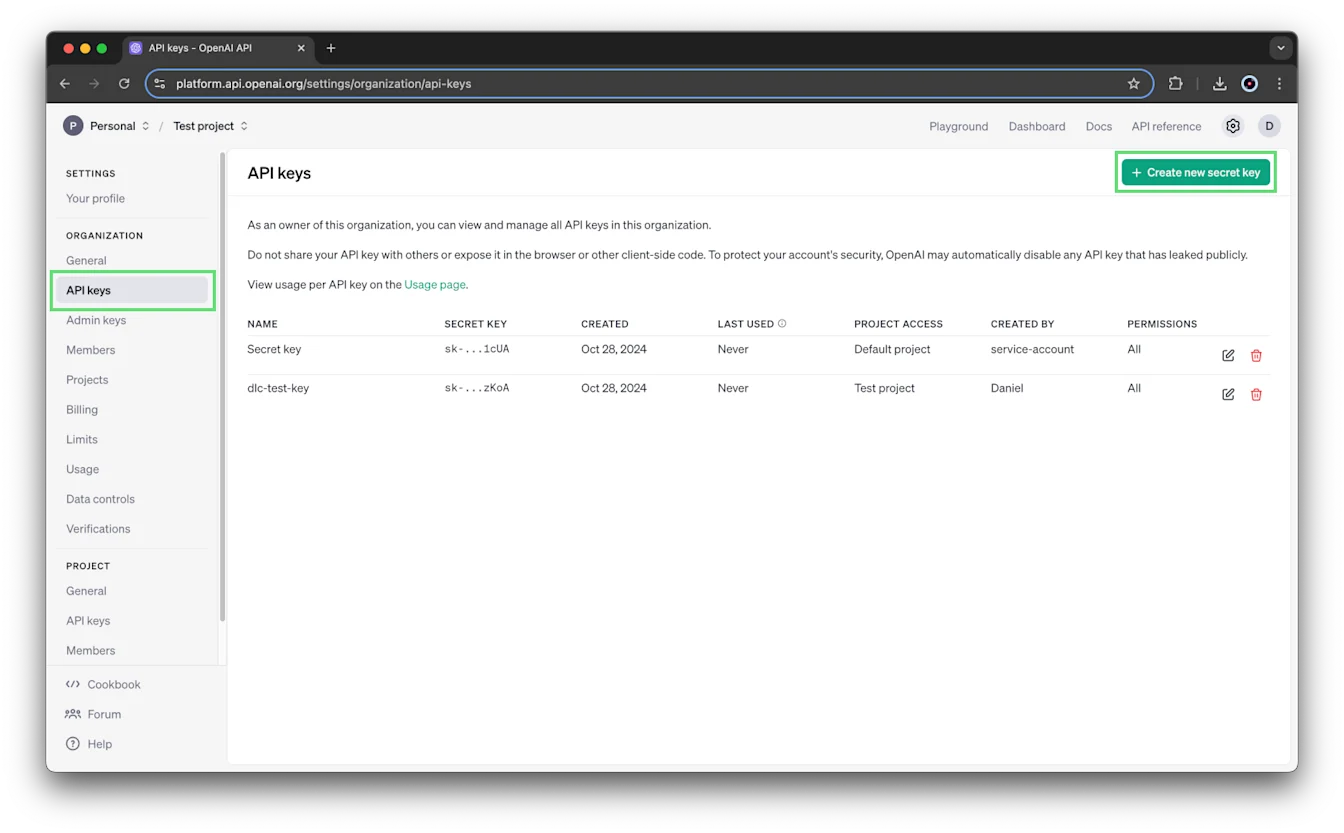
Виберіть проєкт, а потім відкрийте розділ Ключі API.
Виберіть + Створити новий секретний ключ, щоб створити ключ, або натисніть значок редагування поруч із наявним ключем, щоб змінити його дозволи.
Вибір дозволів для ключа
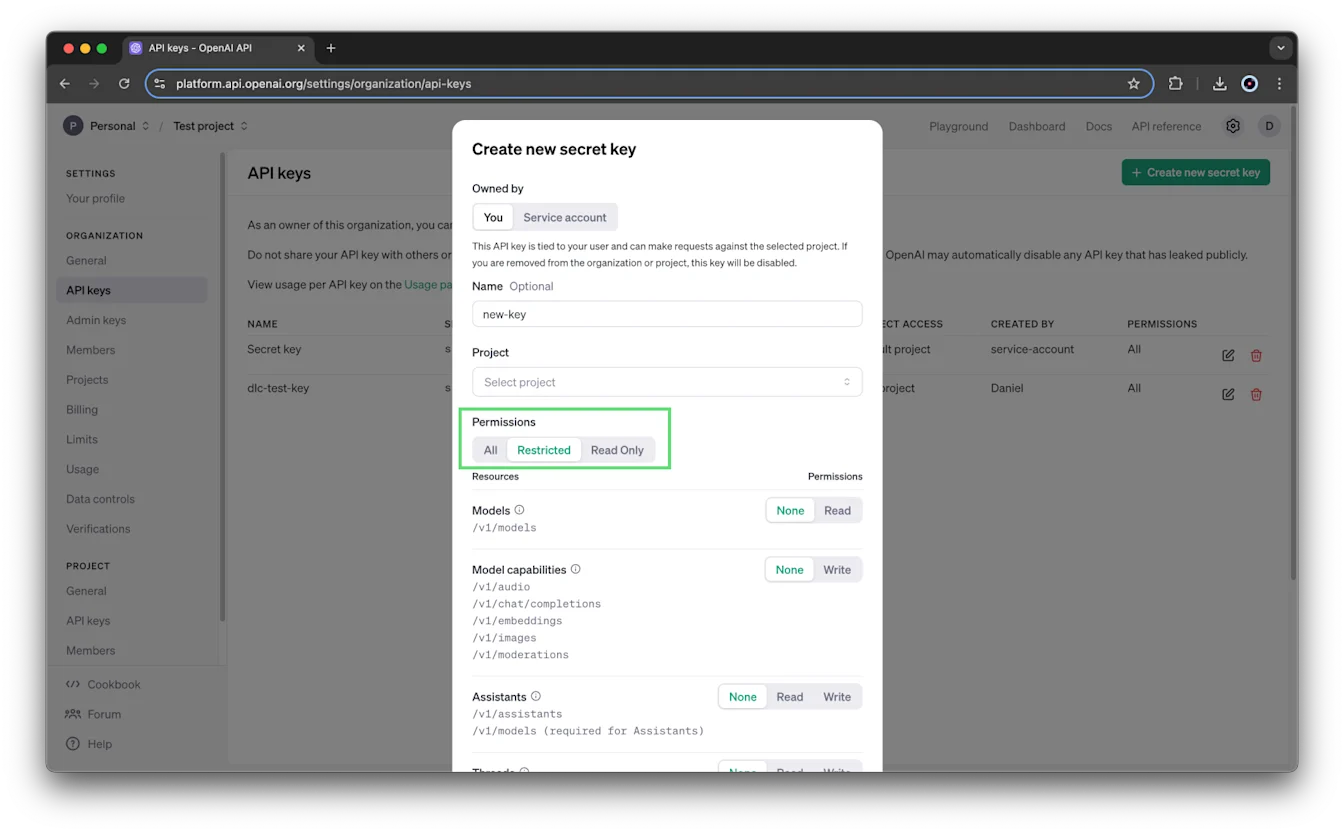
Для ключів, що належать користувачам, можна задати дозволи під час створення або змінити їх пізніше:
Усі: повний набір дозволів. Це значення за замовчуванням.
Обмежені: виберіть області доступу для певних ресурсів або кінцевих точок. Доступні варіанти залежать від ресурсу й можуть включати Немає, Читання, Запис або дозволи для конкретних запитів.
Лише читання: дозволи на читання для всіх кінцевих точок.
Наприклад, ключ з обмеженими дозволами може не мати доступу на читання та запис до кінцевої точки /v1/assistants.
Щоб створювати ключі службових облікових записів, потрібні дозволи на керування службовими обліковими записами. Якщо ви не бачите цього параметра, попросіть власника організації або проєкту створити ключ службового облікового запису. У діалоговому вікні створення ключа ці елементи керування дозволами не відображаються для ключів службових облікових записів. Змініть їхні дозволи після створення в розділі Ключі API налаштувань проєкту.
Налаштування доступу до моделей і лімітів запитів
Для керування лімітами запитів проєкту потрібні дозволи адміністратора. Власники організації мають ці дозволи, а власники проєктів також можуть керувати лімітами запитів проєкту через API керування.
Перейдіть до налаштувань організації.
Виберіть проєкт, а потім відкрийте розділ Ліміти.
У розділі Використання моделей виберіть, які моделі можна використовувати в проєкті.
За потреби встановіть ліміт запитів для кожної моделі.
Налаштування лімітів витрат і сповіщень
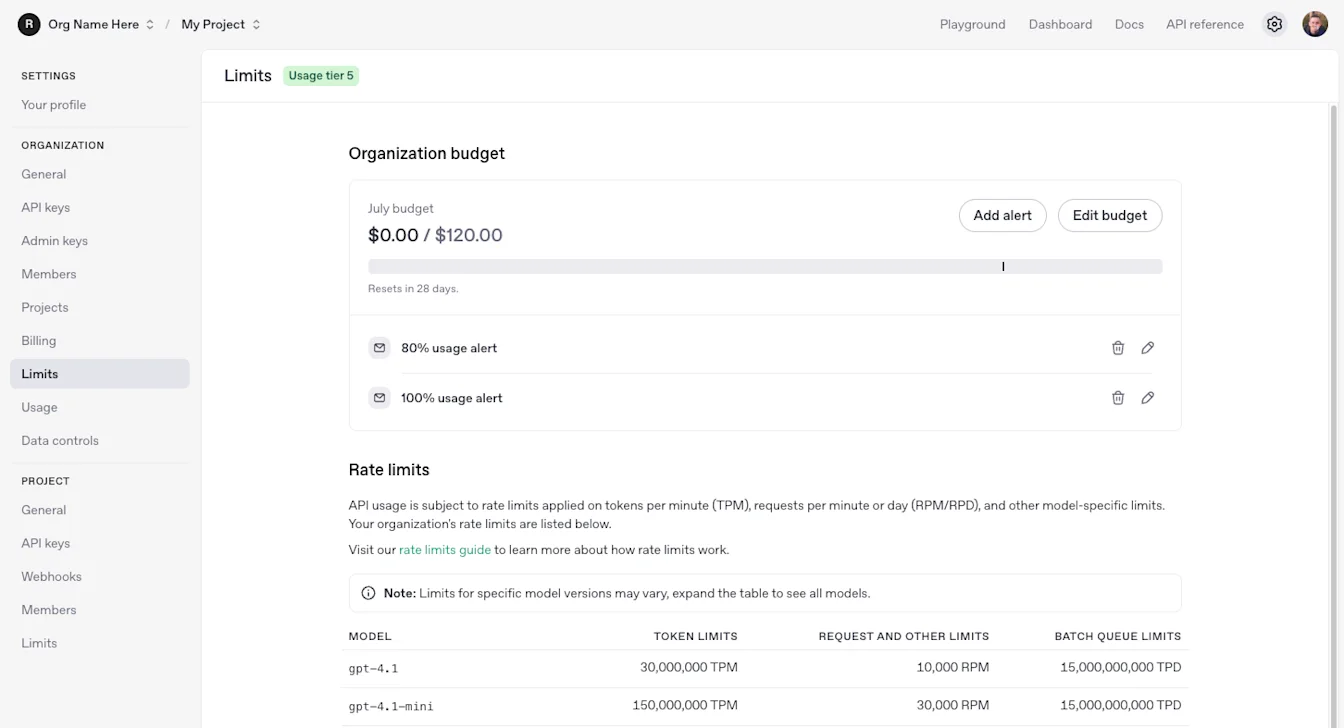
Місячні ліміти витрат на API доступні як на рівні організації, так і на рівні проєкту. Щоб змінити ліміт, потрібен дозвіл на керування налаштуваннями відповідної організації або проєкту.
Ліміт витрат може слугувати для відстеження витрат без зупинення запитів. Увімкніть параметр Застосовувати жорстке обмеження витрат, щоб запити API відхилялися, коли враховані витрати досягнуть ліміту. Обмеження спрацьовує не миттєво, тому зафіксовані витрати можуть дещо перевищувати задану суму.
Сповіщення про витрати повідомляють про досягнення порога, але не зупиняють запити.
Налаштування ліміту витрат організації
Перейдіть до налаштувань організації.
Відкрийте розділ Ліміти та знайдіть пункт Витрати.
Налаштування ліміту витрат проєкту
Перейдіть до налаштувань організації.
Виберіть проєкт, а потім відкрийте розділ Ліміти.
Задайте значення параметрів Ліміт місячних витрат і Сповіщати, коли витрати досягнуть.
Увімкніть параметр Застосовувати жорстке обмеження витрат, щоб зупиняти трафік API після досягнення ліміту врахованих витрат.
На цій сторінці також можна змінити параметр Використання моделей.
Керування сповіщеннями про витрати
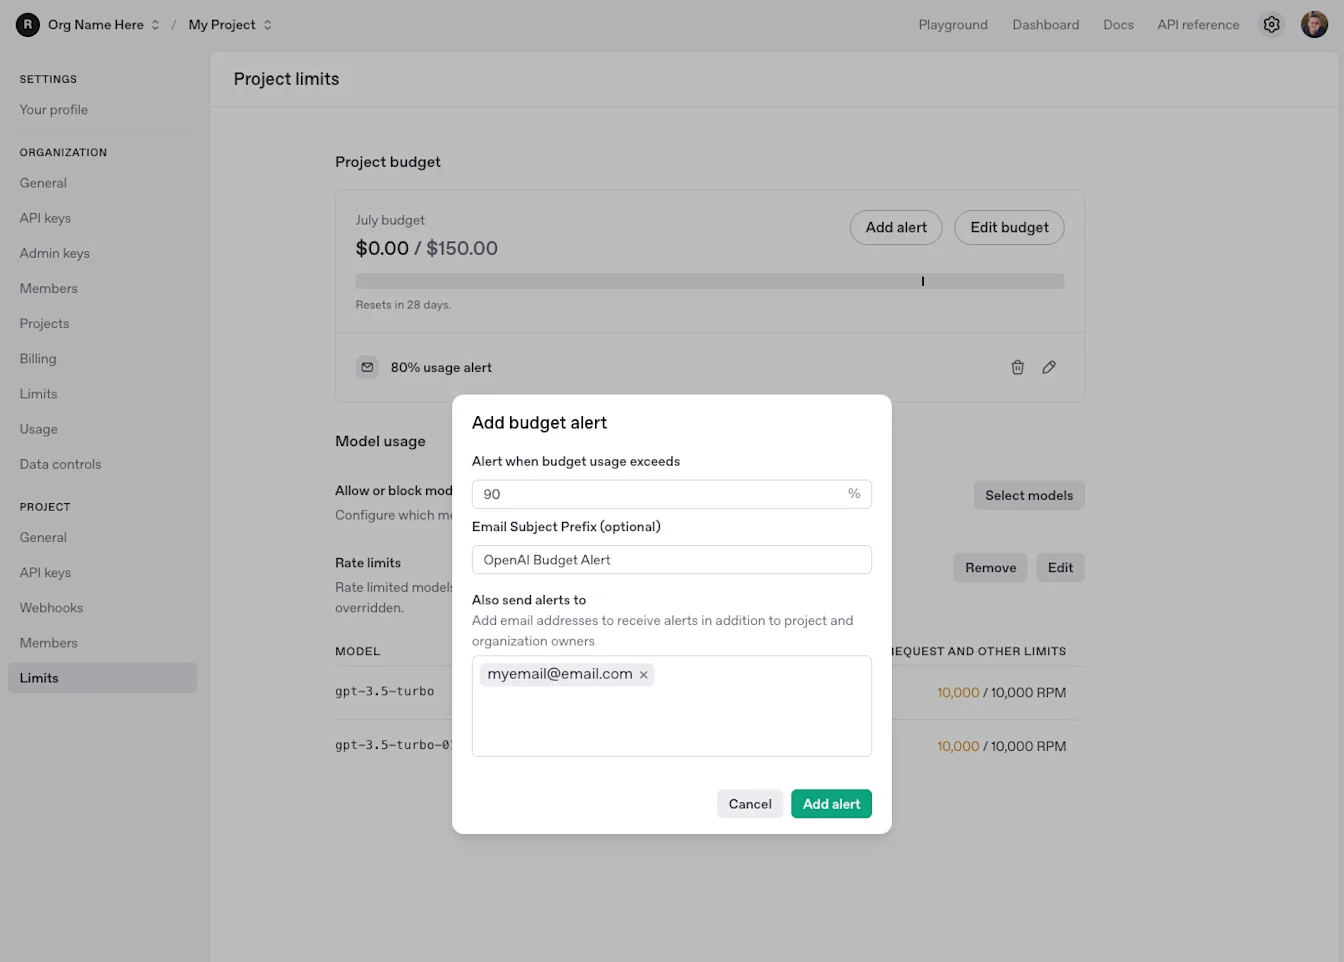
Коли ви встановлюєте ліміт витрат проєкту, за замовчуванням також створюється сповіщення про досягнення 100% ліміту. Виберіть Додати сповіщення, щоб додати сповіщення для інших порогових значень.
Сповіщення про витрати проєкту отримують власники організації та проєкту. У налаштуваннях сповіщень можна додати адреси електронної пошти інших одержувачів.
Актуальні вказівки з налаштування та відомості про застосування обмежень див. у посібнику з лімітів витрат.
Перегляд даних про використання та платіжної інформації
Дані про використання можна переглядати в розрізі проєктів, а також переглядати платіжну інформацію та встановлювати ліміти витрат для окремих проєктів.
Доступ до панелі використання проєкту залежить від вашої ролі в організації та налаштувань видимості панелі використання. Сама по собі роль власника проєкту не надає такого доступу.
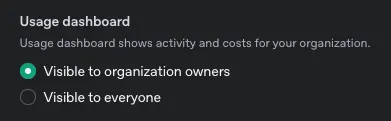
Якщо ви не бачите панелі використання проєкту, перевірте, чи не встановлено для її видимості значення Видима власникам організації.
Керування сховищем файлів
Кожен проєкт має квоту сховища файлів у 100 ГБ. Якщо ви її перевищите, може з’явитися таке повідомлення про помилку:
Ви перевищили квоту сховища файлів. Для організацій обсяг файлів обмежено 100 ГБ. Зменште розмір файлу або зверніться до служби підтримки.
Видаліть невикористовувані файли, щоб звільнити місце у сховищі. Ви можете отримати список збережених файлів через API, щоб знайти файли, які вам більше не потрібні.
Архівування проєкту
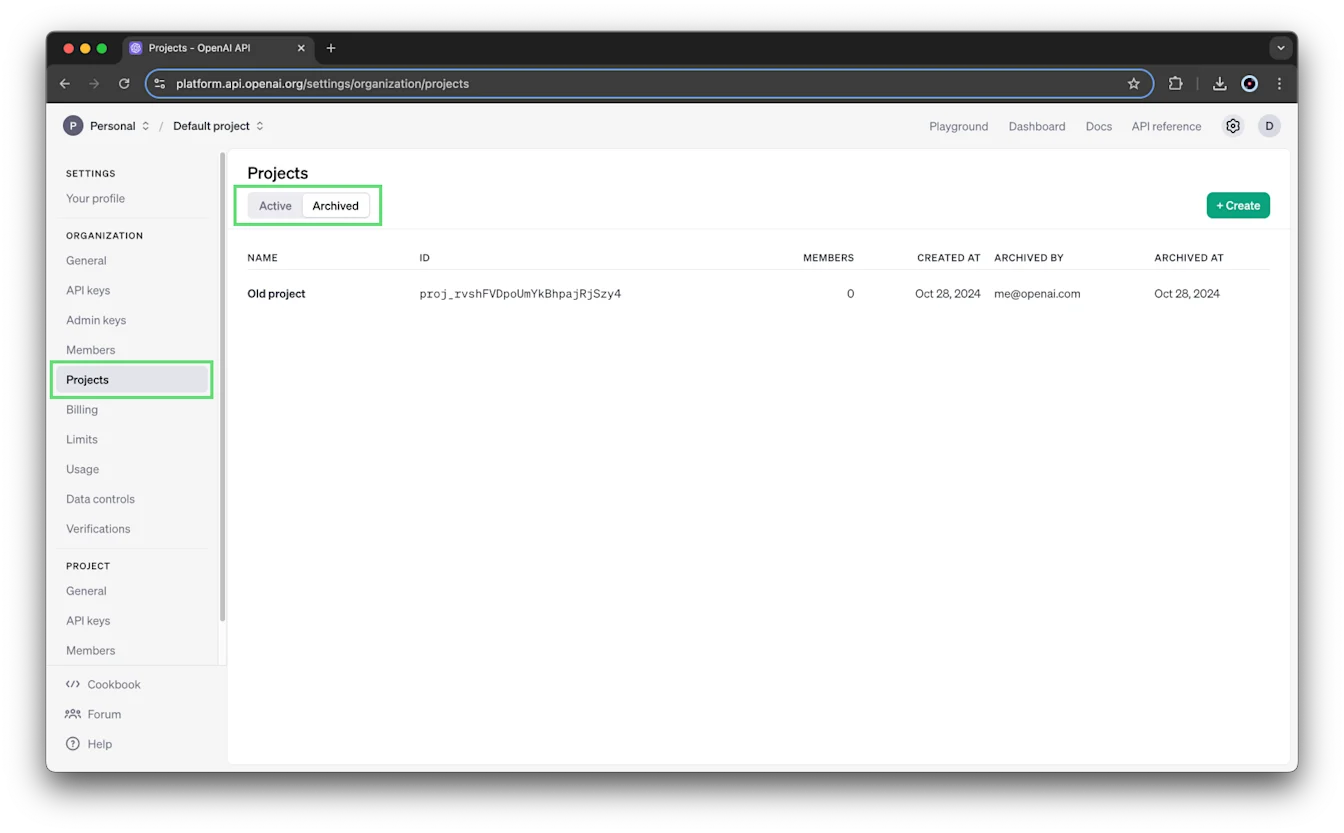
Власники організації та проєкту можуть архівувати проєкти на сторінці «Проєкти» або в налаштуваннях окремого проєкту. Коли з’явиться запит на підтвердження, введіть назву проєкту.
Архівування незворотне: заархівований проєкт не можна відновити.
Щоб переглянути заархівовані проєкти, відкрийте вкладку Заархівовані на сторінці «Проєкти».
Єдиний виняток полягає в тому, що точні налаштування в «Проєкті за замовчуванням» доступні з інших проєктів.
Ви перевищили квоту на сховище файлів. Для організацій діє обмеження в 100 ГБ файлів. Зменште розмір файлу або зверніться до служби підтримки.Проєкти не можна видалити. OpenAI зберігає їхню історію для обліку використання та платежів.