
GPT‑6 Astra سے تقویت یافتہ GPT‑6 Pro، ChatGPT میں Pro $100، Pro $200، بزنس اور انٹرپرائز پلانز کے لیے دستیاب ہے. انٹرپرائز رسائی آپ کے ورک اسپیس میں ماڈل تک رسائی کی اجازتوں پر بھی منحصر ہے. پلس پلانز میں ChatGPT کام اور Codex کے اندر GPT‑6 Astra شامل ہے.
نوٹ: Astra کے لیے Codex CLI کا ورژن 0.153.0 یا اس سے نیا درکار ہے. اس کے علاوہ، براہ کرم دستیاب جدید ترین ChatGPT ڈیسک ٹاپ ایپ پر اپ ڈیٹ کریں. اگر ڈیسک ٹاپ ایپ میں چیٹ، کام یا Codex کے اندر Astra دستیاب نظر نہ آئے تو مینو > اپ ڈیٹس تلاش کریں، پر کلک کر کے اپنی ایپ اپ ڈیٹ کریں، خواہ آپ نے حال ہی میں خودکار اپ ڈیٹ کی اطلاع کے ذریعے یا سائیڈ بار میں اپ ڈیٹ آئیکن پر کلک کر کے اسے اپ ڈیٹ کیا ہو.
نوٹ: یہ فیچر فی الحال صرف Enterprise، Edu، اور ChatGPT for Teachers کے لیے دستیاب ہے۔
جائزہ
رول-بیسڈ ایکسس کنٹرول (RBAC) ورک اسپیس کے مالکان کو مخصوص اجازتوں والے حسبِ ضرورت رول بنانے اور انہیں اپنے ChatGPT ورک اسپیس میں براہِ راست صارفین یا گروپس کو تفویض کرنے دیتا ہے۔ صارف براہِ راست رول کی تفویضات اور گروپ کی رکنیت، دونوں سے اجازتیں حاصل کر سکتا ہے.
ورک اسپیس کی ترتیبات اہل اجازتوں کے لیے ڈیفالٹ فراہم کرتی ہیں. حسبِ ضرورت رول اجازتوں کا دوبارہ قابلِ استعمال مجموعہ ہے، جسے مالکان براہِ راست اراکین یا گروپس کے ذریعے تفویض کر سکتے ہیں. ایک رکن کے پاس ایک سے زیادہ حسبِ ضرورت رول ہو سکتے ہیں.
اہل اجازتوں کے لیے حسبِ ضرورت رول ورک اسپیس کی ترتیب وراثت میں لینے کے واسطے ڈیفالٹ، واضح طور پر رسائی دینے کے لیے آن یا اس رول کے ذریعے رسائی روکنے کے لیے آف استعمال کر سکتا ہے. جب کسی رکن کے متعدد حسبِ ضرورت رول ہوں تو ان کی اجازتیں مجموعی طور پر یکجا ہوتی ہیں: ایک رول سے ملنے والی رسائی برقرار رہتی ہے، چاہے دوسرا رول آف پر ہو.
لاک ڈاؤن موڈ کا الگ جائزہ لیا جاتا ہے اور یہ نیٹ ورک سے چلنے والی صلاحیتوں کو مزید محدود کر سکتا ہے. رکن کی سیٹ کی قسم، پلان اور پروڈکٹ کی اہلیت بدستور لاگو ہوتی ہے.
RBAC کی ترتیبات اور اجازتیں کون ترتیب دے سکتا ہے.
ورک اسپیس کے مالکان حسبِ ضرورت رول بنا، حذف، تفویض اور غیر تفویض کر سکتے ہیں، نیز پورے ورک اسپیس کی اجازتوں کے ڈیفالٹس کا نظم کر سکتے ہیں. ورک اسپیس کے منتظمین معاون انتظامی ذرائع سے موجودہ رول دیکھ یا اپ ڈیٹ کر سکتے ہیں، لیکن وہ حسبِ ضرورت رول بنا، حذف، تفویض یا غیر تفویض نہیں کر سکتے. اراکین اور تجزیاتی ڈیٹا دیکھنے والے پورے ورک اسپیس کی RBAC ترتیبات کا نظم نہیں کر سکتے.
کیا کوئی جغرافیائی پابندیاں ہیں.
تمام معاون ممالک میں اس خصوصیت تک رسائی دستیاب ہے.
کیا RBAC کی ترتیب ویب، موبائل اور ڈیسک ٹاپ پر دستیاب ہے.
RBAC کی ترتیب ویب پر دستیاب ہے. ChatGPT میں ورک اسپیس کی ترتیبات > اجازتیں & رولز یا انتظامی کنسول میں رولز اور اجازتوں کے کنٹرولز استعمال کریں.
ہم کیا لانچ کر رہے ہیں اور لانچ پر کون سی صلاحیتیں شامل ہیں?
ورک اسپیس کے مالکان کو chatgpt.com/admin/settings کے اندر RBAC فعالیت ملے گی جہاں وہ یہ کر سکتے ہیں:
ان ممبرز کے لیے ڈیفالٹ رول سیٹ کریں جنہیں ایک یا زیادہ حسب ضرورت رولز تفویض نہیں ہیں.
باریک بین اجازتوں کے ساتھ حسب ضرورت رولز بنائیں جو ورک اسپیس کے ڈیفالٹ رول پر فوقیت رکھتے ہیں.
گروپس کو ایک یا متعدد حسب ضرورت رولز تفویض کریں.
ایک مرکزی ٹیب میں حسب ضرورت رولز دیکھیں اور ان کا انتظام کریں.
میں RBAC کے ذریعے کون سی اجازتیں ترتیب دے سکتا ہوں؟
آپ RBAC کے ذریعے ChatGPT کی اہم خصوصیات تک رسائی کو کنٹرول کر سکتے ہیں۔ دستیاب ٹوگلز اور اختیارات کی مکمل فہرست کے لیے، ورک اسپیس کی ترتیبات > اجازتیں اور رول دیکھیں۔
دستیاب اجازت کی حالتیں مختلف ہوتی ہیں۔ اہل عام رول کی اجازتوں میں طے شدہ، فعال اور غیر فعال حالتیں ہوتی ہیں۔ کچھ اجازتیں، بشمول کام اور پلگ اِن کے بعض کنٹرولز، دو حالتی فعال یا غیر فعال کنٹرول رہ سکتی ہیں۔
ماڈل تک رسائی
ورک اسپیس کے مالکان، ورک اسپیس کی سطح پر یا حسب ضرورت رولز کے ذریعے یہ کنٹرول کر سکتے ہیں کہ اراکین کون سے اہل ماڈلز استعمال کر سکیں۔ اگر ورک اسپیس کسی ماڈل کے لیے اہل نہیں ہے تو کوئی رول اسے دستیاب نہیں کر سکتا۔ ابتدائی یا طے شدہ ماڈل منتخب کرنے سے رسائی نہیں ملتی۔
اہل ChatGPT Enterprise اور Edu ورک اسپیسز میں GPT-6 Astra اجرا کے وقت پہلے سے غیر فعال ہوتا ہے۔ Astra تک رسائی الگ سے ترتیب دینی ہوگی؛ ابتدائی ماڈل تک رسائی کی سابقہ ترتیبات منتقل نہیں ہوں گی۔ کسی رکن کو تفویض کیے گئے تمام رولز کا جائزہ لیں، کیونکہ رسائی کی اجازت دینے والا رول اسے فعال رکھ سکتا ہے، چاہے کوئی دوسرا رول اسے غیر فعال کر دے۔
Astra تک رسائی کی تفصیلات کے لیے، ChatGPT Enterprise اور Edu - ماڈلز اور حدود دیکھیں۔
لاک ڈاؤن موڈ کے رولز
لاک ڈاؤن موڈ کے رول کی معاونت والے ورک اسپیسز، لاک ڈاؤن موڈ درکار ہونے والے اراکین کے لیے حسب ضرورت رول بنانے کی خاطر RBAC استعمال کر سکتے ہیں۔ لاک ڈاؤن موڈ کو کسی ایک اجازت کے ٹوگل کے بجائے رول کی سطح کی سیکیورٹی ترتیب سمجھیں۔
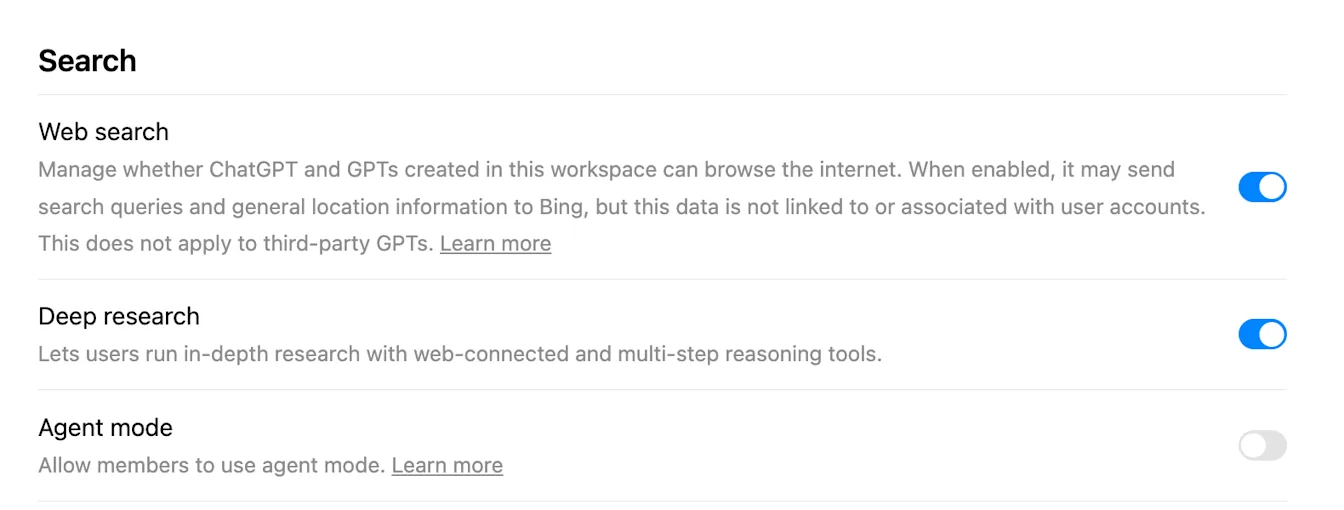
جب کسی رکن کو لاک ڈاؤن موڈ کا رول تفویض کیا جاتا ہے تو ورک اسپیس کی ترتیبات کے لحاظ سے نیٹ ورک سے چلنے والی صلاحیتیں محدود ہو سکتی ہیں، جن میں براہ راست ویب تلاش، ڈیپ ریسرچ، ایجنٹ موڈ، canvas کی نیٹ ورک صلاحیت، اور بعض ایپس، MCP یا کنیکٹرز کا طرزِ عمل شامل ہیں۔
لاک ڈاؤن موڈ کا رول تفویض کرنے سے پہلے، جائزہ لیں کہ رول کن ایپس اور کارروائیوں کی اجازت دیتا ہے اور تصدیق کریں کہ ہر منسلک ماخذ نظام میں اراکین کے پاس مطلوبہ اجازتیں موجود ہیں۔ ChatGPT میں ایپ تک رسائی، منسلک ماخذ نظام کی اجازتوں کو منسوخ نہیں کرتی۔
لاک ڈاؤن موڈ میں ہونے والی تبدیلیوں کی مزید تفصیل کے لیے، لاک ڈاؤن موڈ دیکھیں۔
ہم وقت کے ساتھ RBAC کی اجازتوں میں مزید خصوصیات شامل کرتے رہیں گے۔
نوٹ: آپ ہر ایپ کی رسائی کو الگ سے کنٹرول کر سکتے ہیں۔ کسی ایپ کا صارفی مواجہ الگ سے غیر فعال نہیں کیا جا سکتا۔
رکن RBAC کیا ہے اور یہ موجودہ رولز سے کیسے مختلف ہے.
رکن RBAC ورک اسپیس کے مالکان کو ٹولز تک آخری صارف کی رسائی کنٹرول کرنے کے لیے حسبِ ضرورت رول بنانے دیتا ہے. رکن، منتظم اور مالک جیسے موجودہ رول ورک اسپیس کے انتظامی حقوق کو کنٹرول کرتے ہیں.
ورک اسپیس کے پہلے سے موجود رول طے کرتے ہیں کہ کوئی شخص کس چیز کا نظم کر سکتا ہے:
مالک: پورے ورک اسپیس کی ترتیبات، رکنیت اور حسبِ ضرورت رولز کا نظم کرتا ہے.
منتظم: معاون ورک اسپیس اراکین، گروپس اور انتظامی ترتیبات کا نظم کرتا ہے.
تجزیاتی ڈیٹا دیکھنے والا: اس رول کے لیے دستیاب تجزیاتی ڈیٹا دیکھتا ہے.
رکن: اپنے پلان، سیٹ کی قسم اور تفویض کردہ رولز کے مطابق اجازت یافتہ خصوصیات استعمال کرتا ہے.
ٹیننٹ کے عالمی منتظم کو ChatGPT ورک اسپیس میں خودکار طور پر کوئی رول نہیں ملتا.
صرف ورک اسپیس کے مالکان اور منتظمین ہی ورک اسپیس کی انتظامی کلیدیں بنا سکتے ہیں. حسبِ ضرورت رول انتظامی کلید تک رسائی نہیں دیتے، اور حساس تعمیلی اجازتوں کے لیے ورک اسپیس کا مالک ہونا ضروری ہے. سیٹ اپ اور رول کے تقاضوں کے لیے دیکھیں: انتظامی کنسول میں انتظامی کلیدوں کا نظم کرنا.
میں لوگوں یا گروپس کو رولز کیسے تفویض کروں?
ترتیبات اور اجازتیں → حسب ضرورت رولز میں، گروپس ٹیب میں بنائے گئے یا SCIM کے ذریعے ہم آہنگ کیے گئے گروپس کو رولز تفویض کریں. صارفین اپنے گروپ رولز سے اجازتیں وراثت میں حاصل کرتے ہیں.
کیا اپنے رولز بنائے جا سکتے ہیں?
ہاں. مخصوص اجازتوں کے ساتھ رولز متعین کرنے کے لیے حسب ضرورت رولز ٹیب میں نیا رول شامل کریں استعمال کریں.
میری ورک اسپیس کے لیے RBAC فعال کرنے کے لیے کیا درکار ہے?
کچھ اضافی نہیں. یہ ایڈمن ڈیش بورڈ میں تمام ورک اسپیس ایڈمنز کے لیے دستیاب ہے. گروپس بنائیں یا ہم آہنگ کریں، پھر ان گروپس کو رولز تفویض کریں.
RBAC رولز، تفویضات اور ڈیفالٹس کا جائزہ کیسے لیتا ہے.
ورک اسپیس کی ترتیبات اہل اجازتوں کے لیے بنیادی معیار فراہم کرتی ہیں. ایک عام حسبِ ضرورت رول میں:
ڈیفالٹ کو ورک اسپیس کی ترتیب وراثت میں ملتی ہے.
آن واضح طور پر اجازت دیتا ہے.
آف اس رول کے ذریعے رسائی روکتا ہے.
کسی رکن کو براہِ راست اور گروپ تفویضات کے ذریعے متعدد عام رول مل سکتے ہیں. ان رولز کی اجازتیں مجموعی طور پر یکجا ہوتی ہیں: اگر کوئی رول واضح طور پر یا ورک اسپیس کی فعال ترتیب وراثت میں لے کر اجازت دیتا ہے تو رکن کی رسائی برقرار رہتی ہے. آف کی ترتیب صرف اسی رول کے ذریعے رسائی روکتی ہے. اگر ہر قابلِ اطلاق رول آف پر ہو تو رسائی روک دی جاتی ہے. اگر تمام قابلِ اطلاق عام رولز ڈیفالٹ استعمال کریں تو ورک اسپیس کی ترتیب لاگو ہوتی ہے.
لاک ڈاؤن موڈ رسائی روکنے کا ایک الگ طریقہ ہے. لاک ڈاؤن کی تفویض کسی صلاحیت کو اس وقت بھی محدود کر سکتی ہے جب کوئی عام رول اس کی اجازت دیتا ہو. رکن کی سیٹ کی قسم اور پلان یا پروڈکٹ کی اہلیت کے دیگر تقاضے بھی بدستور لاگو ہوتے ہیں.
اپنے ورک اسپیس میں RBAC کو کیسے ترتیب دیں.
ورک اسپیس کی ترتیبات کھولیں.
بائیں پینل میں اجازتیں & رولز منتخب کریں. ورک اسپیس کے مالکان اور مجاز منتظمین اس حصے تک رسائی حاصل کر سکتے ہیں، لیکن صرف مالکان ہی حسبِ ضرورت رول بنا، حذف، تفویض یا غیر تفویض کر سکتے ہیں.
اراکین کی بنیادی اجازتوں کا جائزہ لینے کے لیے ورک اسپیس ٹیب کھولیں.
اہل اجازتوں کے لیے، جب کسی حسبِ ضرورت رول کو ڈیفالٹ پر رکھا جاتا ہے تو اسے ورک اسپیس کی ترتیب وراثت میں ملتی ہے. آن پر رکھا گیا رول اس رول کے ذریعے اجازت دیتا ہے. آف پر رکھا گیا رول اس رول کے ذریعے رسائی روکتا ہے، لیکن اگر کوئی دوسرا تفویض کردہ رول اجازت دیتا یا اسے وراثت میں لیتا ہے تو رسائی برقرار رہتی ہے.
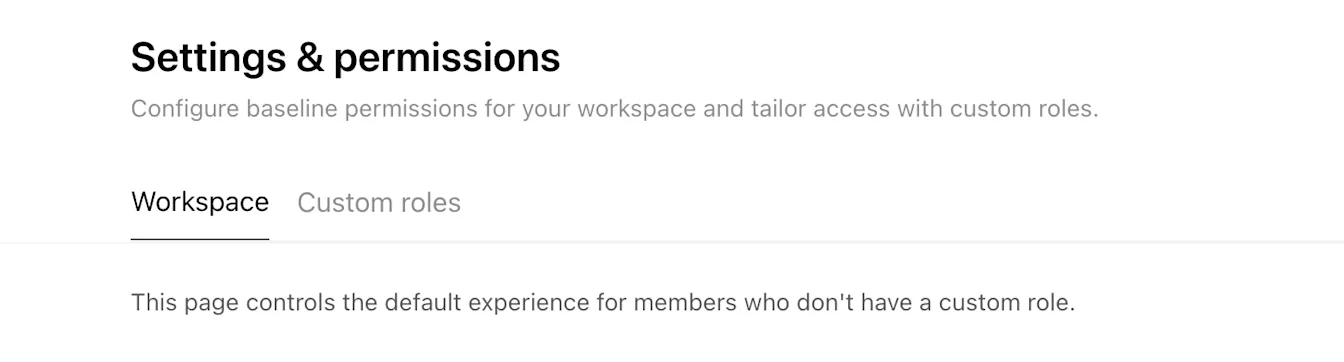
صفحہ اسکرول کرتے ہوئے اہل اجازتوں کے لیے ورک اسپیس کی بنیادی ترتیب مقرر کریں.
حسبِ ضرورت رول بنانے کے لیے:
حسبِ ضرورت رولز ٹیب کھولیں.
رول بنائیں منتخب کریں.
رول کا نام اور تفصیل درج کریں.
محفوظ کریں منتخب کریں.
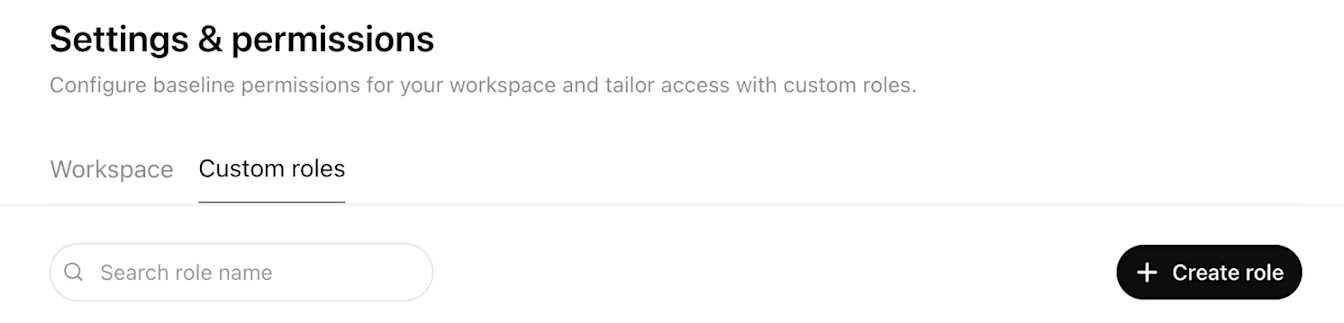
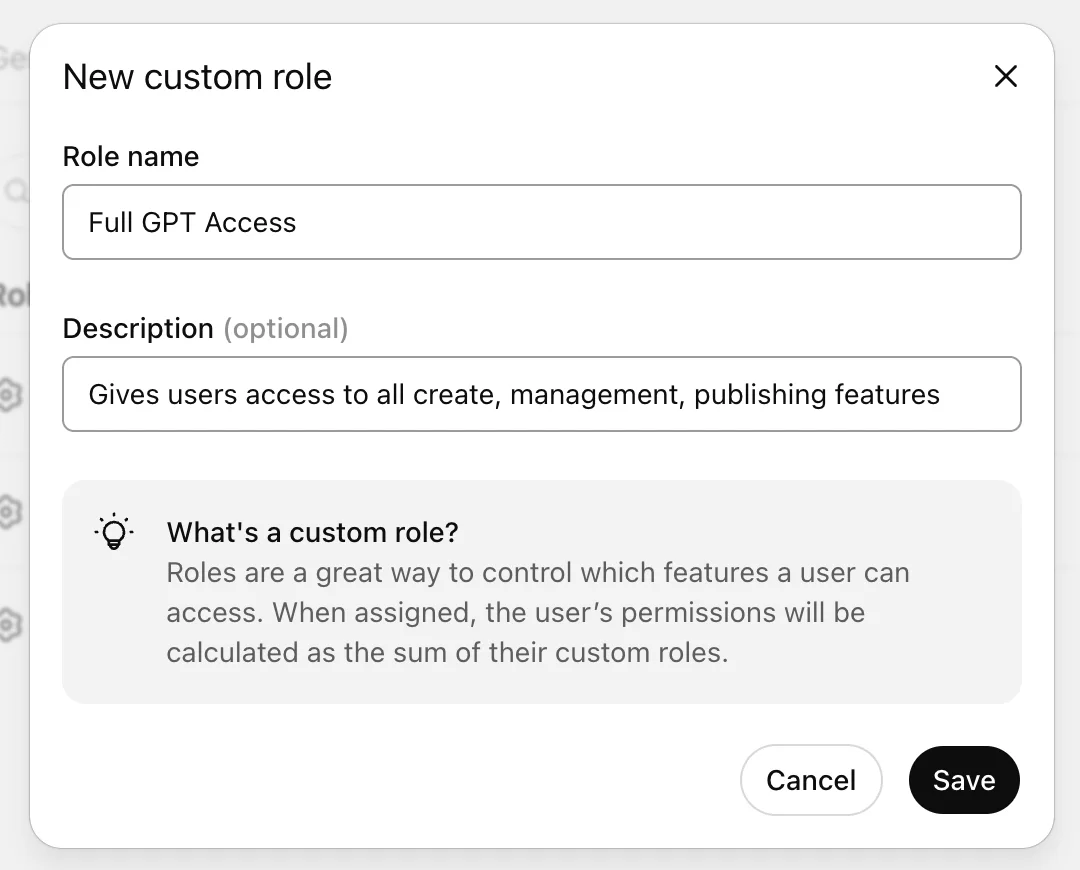
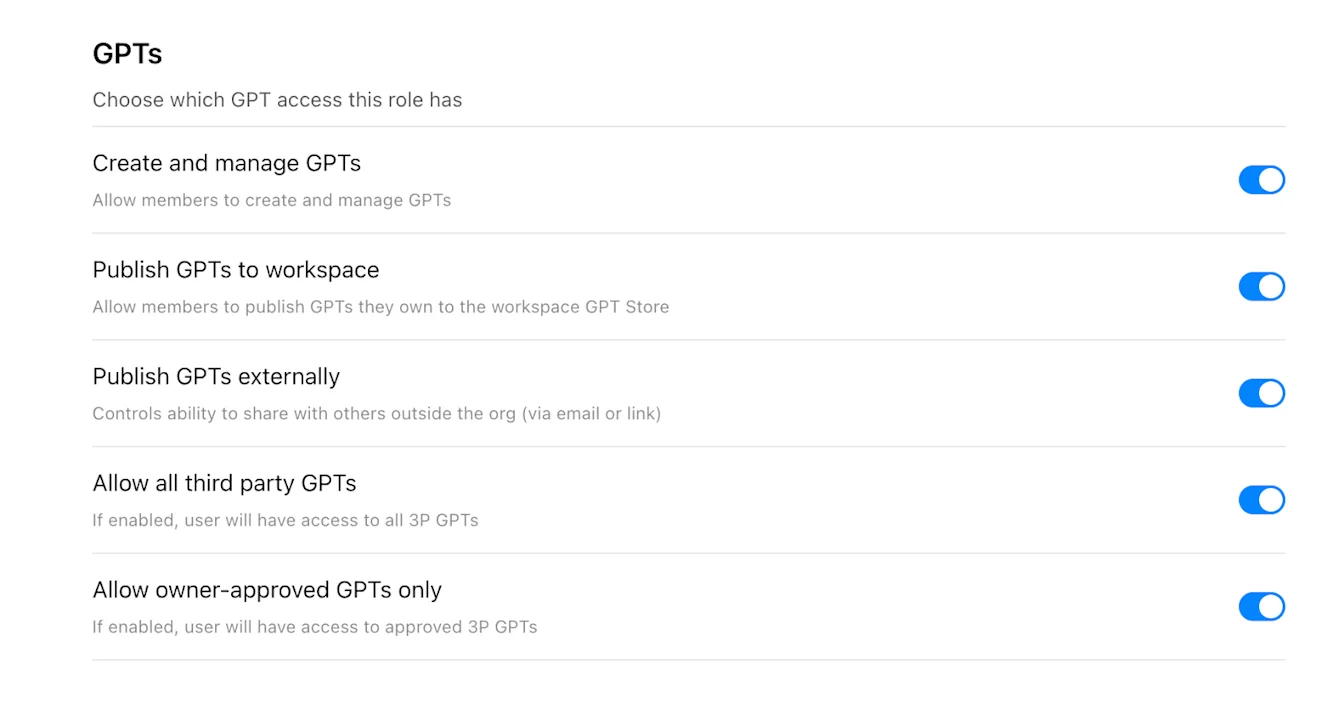
حسبِ ضرورت رول کی اجازتوں والے صفحے پر ہر اہل اجازت کے لیے ڈیفالٹ، آن یا آف منتخب کریں. دو حالتی اجازتوں کے لیے بدستور آن یا آف استعمال ہوتا ہے.
گروپس کو رول تفویض کرنے کے لیے:
حسبِ ضرورت رول کے صفحے کے اوپر رول کی تفویضات کھولیں.
+ شامل کریں منتخب کریں.
ایک یا زیادہ گروپس منتخب کریں.
مکمل منتخب کریں.
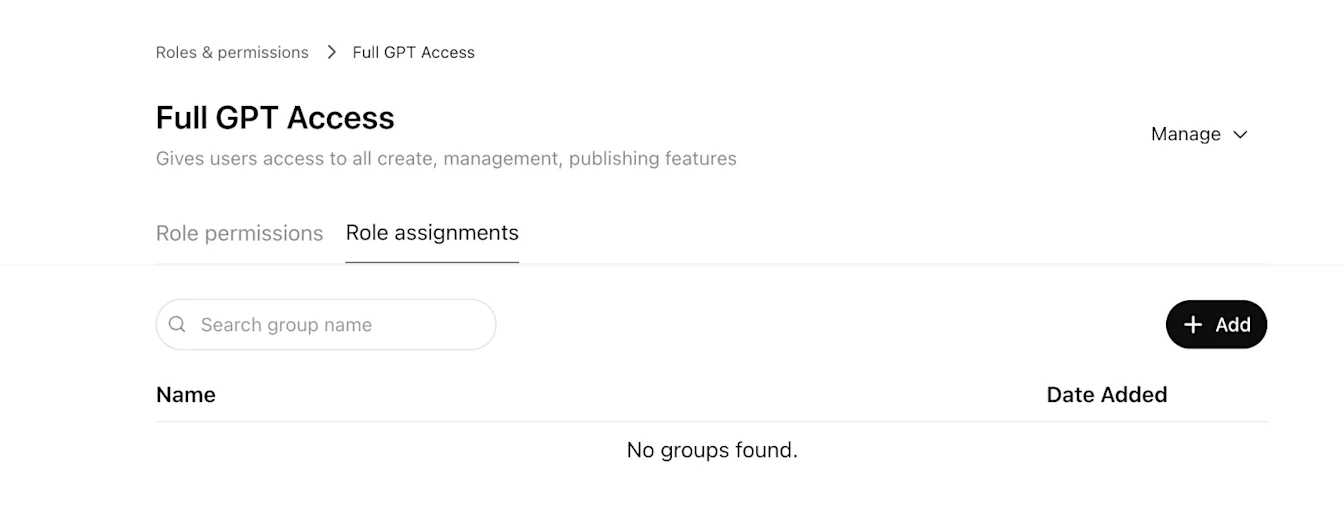
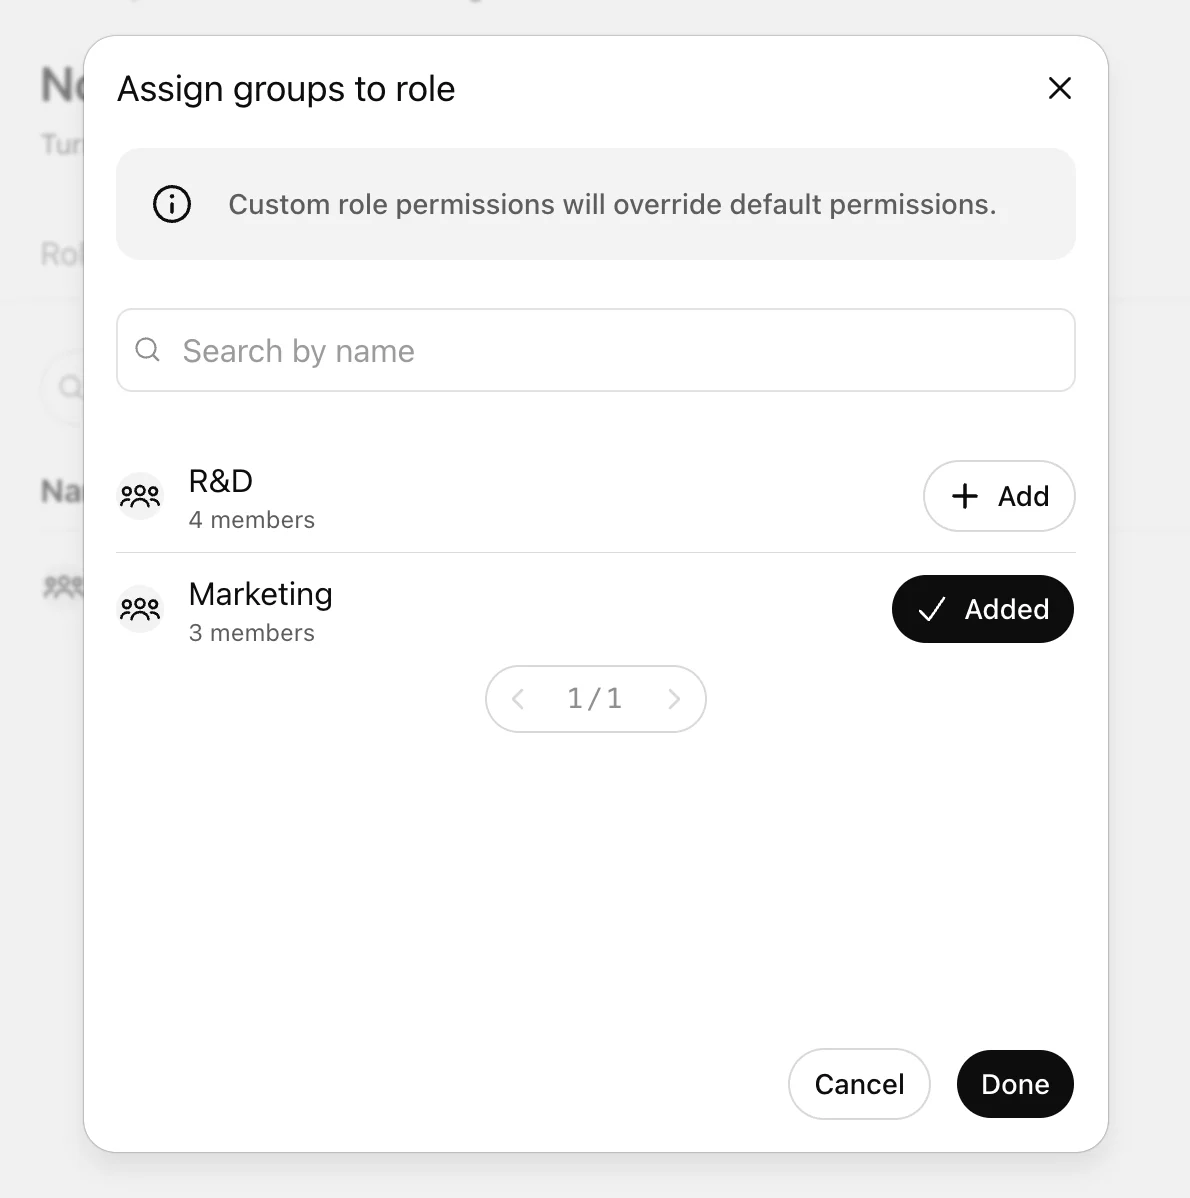
تبدیلی نافذ ہونے کے بعد گروپ کے اراکین کو تازہ اجازتیں مل جاتی ہیں. تبدیلیاں نافذ ہونے میں 5 منٹ تک لگ سکتے ہیں.
مثالیں
ایک عام رول کو ورک اسپیس کی ترتیب وراثت میں ملتی ہے
اگر ویب تلاش کے لیے ورک اسپیس کی ترتیب آن ہو اور رکن کا واحد عام حسبِ ضرورت رول ڈیفالٹ استعمال کرے، تو رکن کو آن وراثت میں ملتا ہے.
ایک کردار غیر فعال اور دوسرا فعال ہے
اگر ایک عام کردار ویب تلاش کو غیر فعال اور دوسرا عام کردار اسے فعال پر سیٹ کرتا ہے تو رسائی کی اجازت ہوتی ہے، کیونکہ عام کرداروں کی اجازتیں مجموعی طور پر یکجا ہوتی ہیں.
ہر قابل اطلاق عام رول آف ہے
اگر تمام قابل اطلاق عام رولز ویب تلاش کو آف پر سیٹ کریں، تو رکن کو عام RBAC کے ذریعے رسائی نہیں ملتی، چاہے ورک اسپیس کی بنیادی ترتیب آن ہو.
لاک ڈاؤن موڈ لاگو ہوتا ہے
اگر کوئی عام رول نیٹ ورک سے فعال صلاحیت کی اجازت دیتا ہو لیکن رکن کے پاس اسے محدود کرنے والا لاک ڈاؤن موڈ رول بھی ہو، تو لاک ڈاؤن کی پابندی لاگو ہوتی ہے.
اکثر پوچھے گئے سوالات
کیا RBAC کے لیے گروپس ضروری ہیں.
نہیں. رولز گروپس کے ذریعے تفویض کیے جا سکتے ہیں، اور جہاں معاونت دستیاب ہو وہاں براہ راست رول تفویض کرنے کی سہولت بھی موجود ہے. بڑے پیمانے پر رسائی کا نظم کرنے کے لیے گروپس اب بھی تجویز کردہ طریقہ ہیں.
RBAC کی تبدیلیاں لاگو ہونے میں کتنا وقت لیتی ہیں.
تبدیلیاں نافذ ہونے میں 5 منٹ تک لگ سکتے ہیں.
کیا RBAC رکن کی سیٹ کی قسم پر فوقیت رکھتا ہے.
نہیں. RBAC، رکن کی سیٹ کی قسم اور ورک اسپیس پلان سے حاصل رسائی کی حدود میں خصوصیات کی اجازتوں کو کنٹرول کرتا ہے.
اگر کسی اجازت میں صرف آن اور آف ہوں تو کیا ہوگا.
کچھ کنٹرولز ڈیفالٹ کی معاونت نہیں کرتے. ان کنٹرولز کے لیے ورک اسپیس اور متعلقہ رولز میں واضح طور پر آن یا آف ترتیب دیں.