
GPT-6 Pro 由 GPT-6 Astra 提供支持,可供 ChatGPT Pro $100、Pro $200、Business 和 Enterprise 套餐用户使用。Enterprise 套餐用户能否使用该模型,还取决于其工作空间的模型访问权限。Plus 套餐用户可在 ChatGPT Work 和 Codex 中使用 GPT-6 Astra。注意:使用 Astra 需要 Codex CLI 0.153.0 或更高版本。此外,请将 ChatGPT 桌面应用更新至最新可用版本。如果你在桌面应用的聊天、Work 或 Codex 中看不到 Astra,请点击“菜单” > 检查更新,确保应用已更新。即使你最近已按自动更新通知的提示或通过边栏中的更新图标更新过应用,也请执行此操作。
注意:此功能目前仅适用于 Enterprise、Edu 和 ChatGPT for Teachers。
概述
基于角色的访问控制 (RBAC) 允许工作空间所有者创建具有特定权限的自定义角色,并将这些角色直接分配给 ChatGPT 工作空间中的用户或群组。用户可以通过直接角色分配和群组成员身份获得权限。
工作空间设置为符合条件的权限提供默认值。自定义角色是一组可重复使用的权限,所有者可以将其直接分配给成员,也可以通过群组分配。一名成员可以拥有多个自定义角色。
对于符合条件的权限,自定义角色可使用默认来继承工作空间设置,使用开启来明确允许访问,或使用关闭来拒绝通过该角色访问。当成员拥有多个自定义角色时,其权限会叠加:即使另一个角色设为关闭,由某一角色授予的访问权限仍然有效。
锁定模式会单独评估,并可进一步限制支持联网的功能。成员的席位类型、套餐和产品资格要求仍然适用。
谁可以配置 RBAC 设置和权限?
工作空间所有者可以创建、删除、分配和取消分配自定义角色,以及管理工作空间范围的默认权限。工作空间管理员可能可以通过支持的管理界面查看或更新现有角色,但无法创建、删除、分配或取消分配自定义角色。成员和分析查看者无法管理工作空间范围的 RBAC 设置。
是否有地域限制?
所有受支持国家/地区的用户均可使用此功能。
我们将发布什么,发布时包含哪些功能?
工作空间所有者将在 chatgpt.com/admin/settings 中获得 RBAC 功能,可用于:
为未分配一个或多个自定义角色的成员设置默认角色。
创建具有精细权限的自定义角色,以覆盖工作空间默认角色。
为组分配一个或多个自定义角色。
在集中式选项卡中查看和管理自定义角色。
可以使用 RBAC 配置哪些权限?
您可以使用 RBAC 控制对 ChatGPT 主要功能的访问权限。有关可用开关和选项的完整列表,请参阅工作空间设置 > 权限和角色。
可用的权限状态各不相同。符合条件的普通角色权限可设为默认、开启或关闭。部分权限(包括某些工作和插件控制项)可能仍采用开启或关闭两种状态。
模型访问权限
工作空间所有者可以在工作空间层级或通过自定义角色,控制成员可以使用哪些符合条件的模型。如果工作空间不符合使用某个模型的条件,角色无法让该模型变为可用。选择起始模型或默认模型并不会授予访问权限。
在符合条件的 ChatGPT Enterprise 和 Edu 工作空间中,GPT-6 Astra 发布时默认关闭。Astra 的访问权限必须单独配置;之前的“抢先体验模型”设置不会沿用。请检查分配给成员的所有角色,因为即使另一个角色关闭了访问权限,允许访问的角色仍可使其保持启用状态。
有关 Astra 访问权限的详细信息,请参阅 ChatGPT Enterprise 和 Edu:模型与限制。
锁定模式角色
支持锁定模式角色的工作空间可以使用 RBAC,为需要锁定模式的成员创建自定义角色。应将锁定模式视为角色层级的安全配置,而不是单个权限开关。
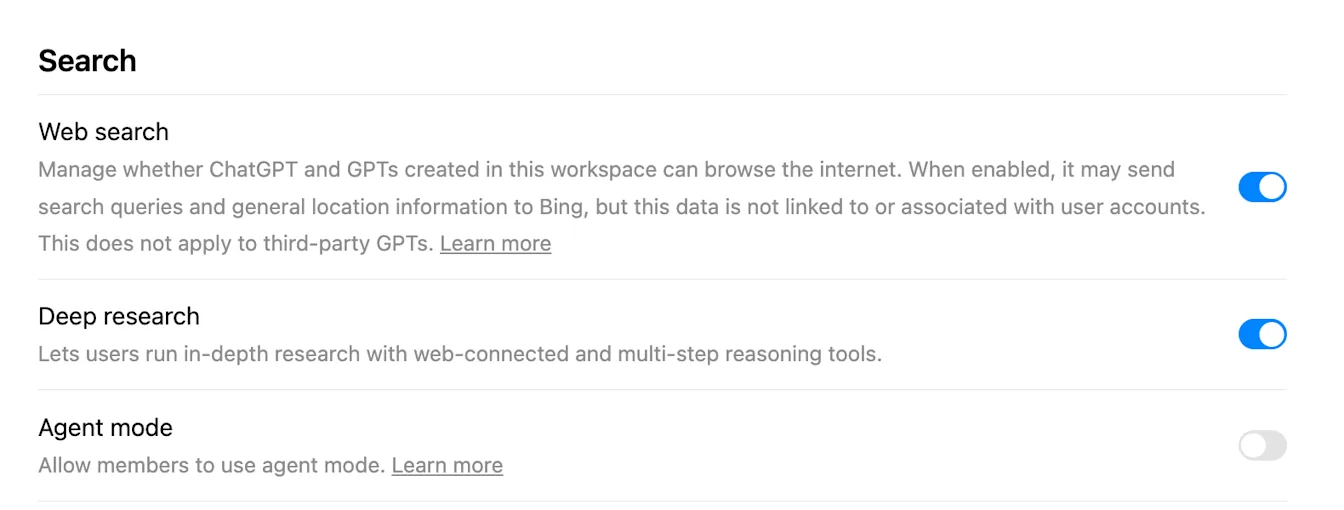
将成员分配到锁定模式角色后,支持联网的功能可能会受到限制,包括实时网页搜索、深度研究、智能体模式、画布联网,以及部分应用、MCP 或连接器行为,具体取决于工作空间设置。
分配锁定模式角色之前,请检查该角色允许使用哪些应用和操作,并确认成员在每个关联源系统中都拥有所需权限。ChatGPT 中的应用访问权限不会覆盖关联源系统中的权限。
如需详细了解锁定模式下的变化,请参阅锁定模式。
我们将继续逐步为 RBAC 权限添加更多功能。
注意:您可以单独控制对每个应用的访问权限。无法单独停用应用的界面。
什么是成员 RBAC?它与现有角色有何区别?
成员 RBAC 允许工作空间所有者创建自定义角色,以控制最终用户对工具的访问。成员、管理员和所有者等现有角色用于管理工作空间管理权限。
内置工作空间角色决定了用户可以管理的内容:
所有者:管理工作空间范围的设置、成员资格和自定义角色。
管理员:管理受支持的工作空间成员、群组和管理设置。
分析查看者:查看该角色有权访问的分析数据。
成员:使用其套餐、席位类型和已分配角色允许的功能。
租户全局管理员不会自动获得 ChatGPT 工作空间中的角色。
只有工作空间所有者和管理员可以创建工作空间管理员密钥。自定义角色不会授予管理员密钥访问权限,敏感的合规权限必须由工作空间所有者管理。有关设置和角色要求,请参阅:在管理控制台中管理管理员密钥。
如何为人员或组分配角色?
在设置&权限 → 自定义角色中,将角色分配给在组选项卡中创建或通过 SCIM 同步的组。用户会继承其组角色的权限。
我可以创建自己的角色吗?
可以。在“自定义角色”选项卡中使用添加新角色,定义具有定制权限的角色。
为我的工作空间启用 RBAC 需要什么?
无需额外操作。所有工作空间管理员都可以在管理控制台中使用。创建或同步组,然后为这些组分配角色。
RBAC 如何评估角色、分配和默认设置?
工作空间设置为符合条件的权限提供基准。对于普通自定义角色:
默认会继承工作空间设置。
开启会明确授予相应权限。
关闭会拒绝通过该角色访问。
成员可通过直接分配和群组分配获得多个普通角色。这些角色的权限会叠加:只要任一角色明确授予权限,或通过已启用的工作空间设置继承权限,该成员就仍可访问。关闭设置只会拒绝通过该角色访问。如果所有适用角色均设为关闭,则拒绝访问。如果所有适用的普通角色均使用默认,则应用工作空间设置。
锁定模式是一条单独的否决路径。即使普通角色授予了某项功能,锁定模式分配仍可对其加以限制。成员的席位类型以及其他套餐或产品资格要求仍然适用。
如何在工作空间中配置 RBAC
打开工作空间设置。
在左侧面板中选择权限和角色。工作空间所有者和获授权的工作空间管理员可以访问此区域,但只有所有者可以创建、删除、分配或取消分配自定义角色。
打开工作空间选项卡,查看成员的基准权限。
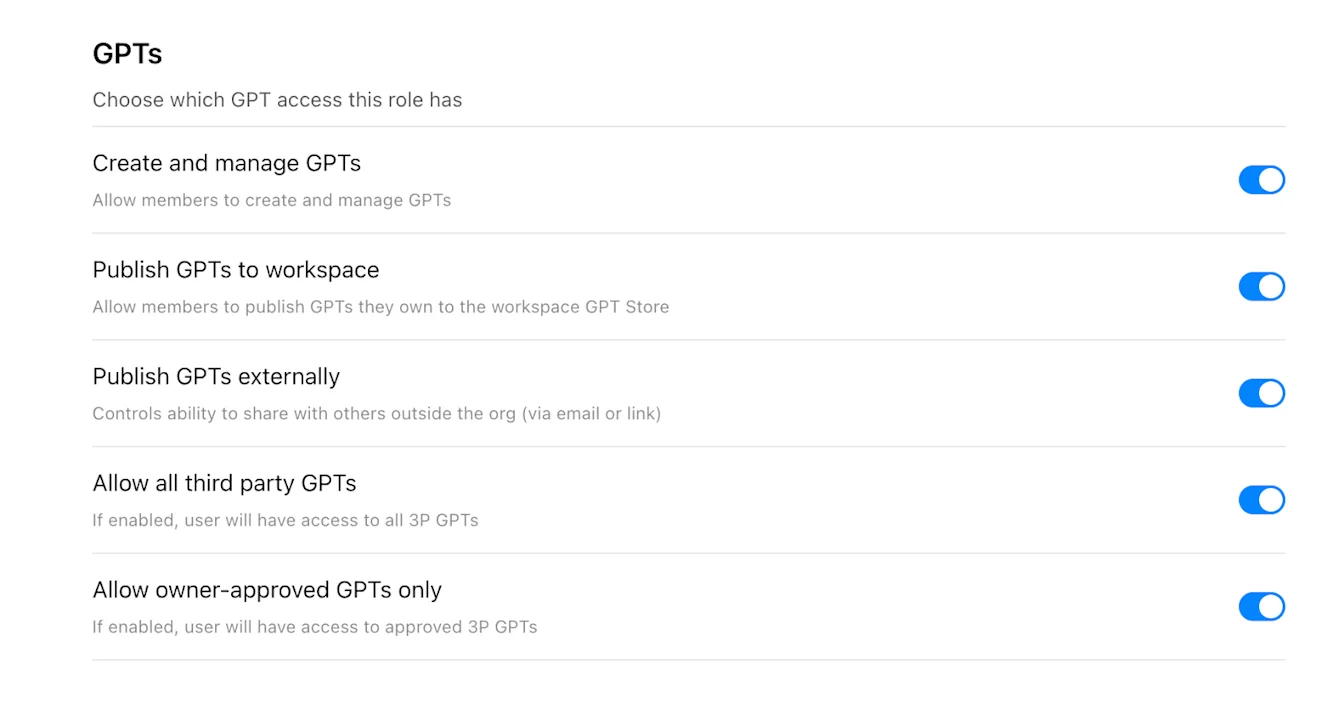
对于符合条件的权限,如果自定义角色设为默认,该角色将继承工作空间设置。角色设为开启时,将通过该角色授予相应权限。角色设为关闭时,将拒绝通过该角色访问;但如果分配的其他角色授予或继承了该权限,仍可访问。
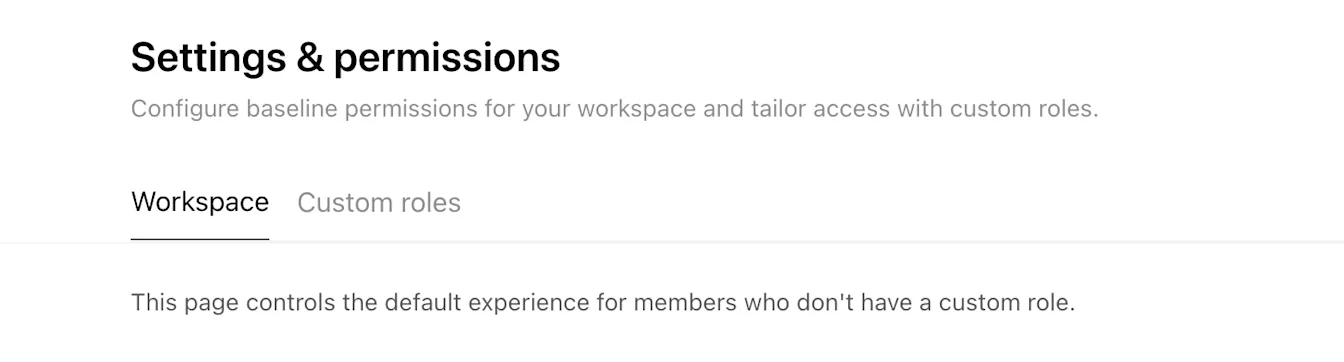
滚动浏览页面,为符合条件的权限配置工作空间基准设置。
创建自定义角色:
打开自定义角色选项卡。
选择创建角色。
输入角色名称和说明。
选择保存。
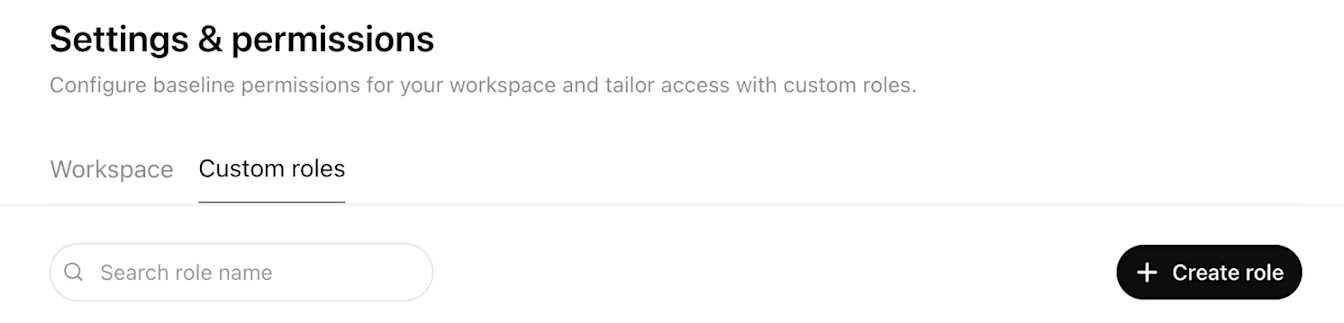
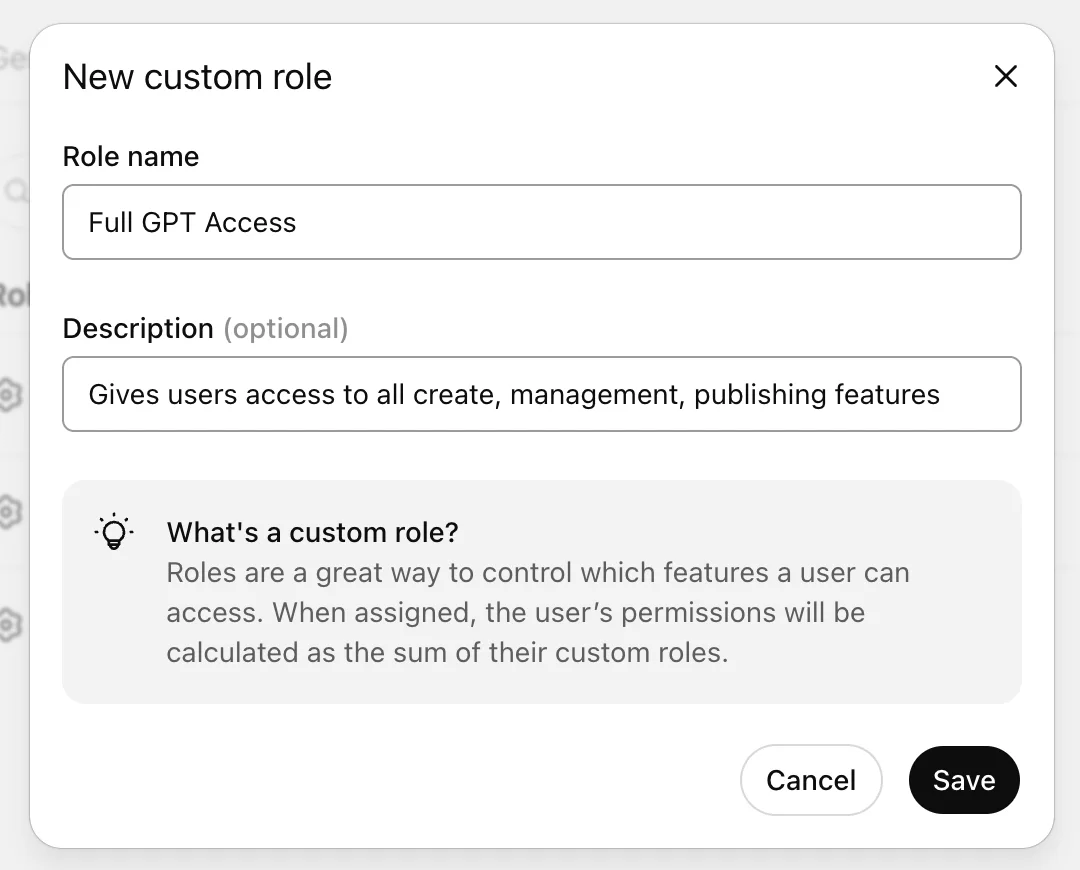
在自定义角色权限页面上,为每项符合条件的权限选择默认、开启或关闭。双状态权限仍使用开启或关闭。
将角色分配给群组:
打开自定义角色页面顶部的角色分配。
选择+ 添加。
选择一个或多个群组。
选择完成。
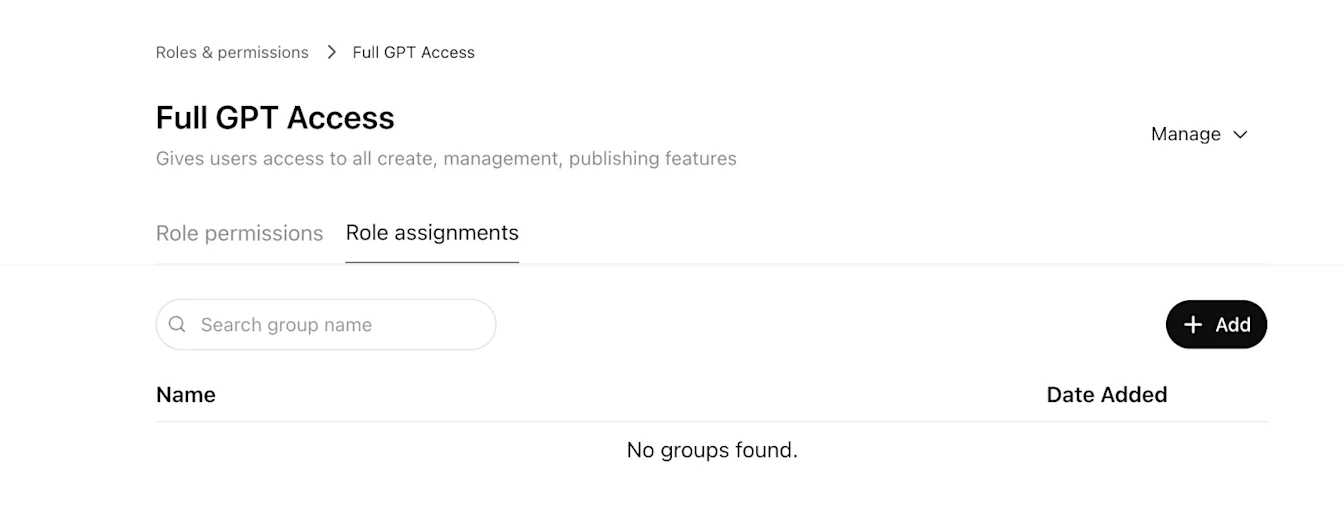
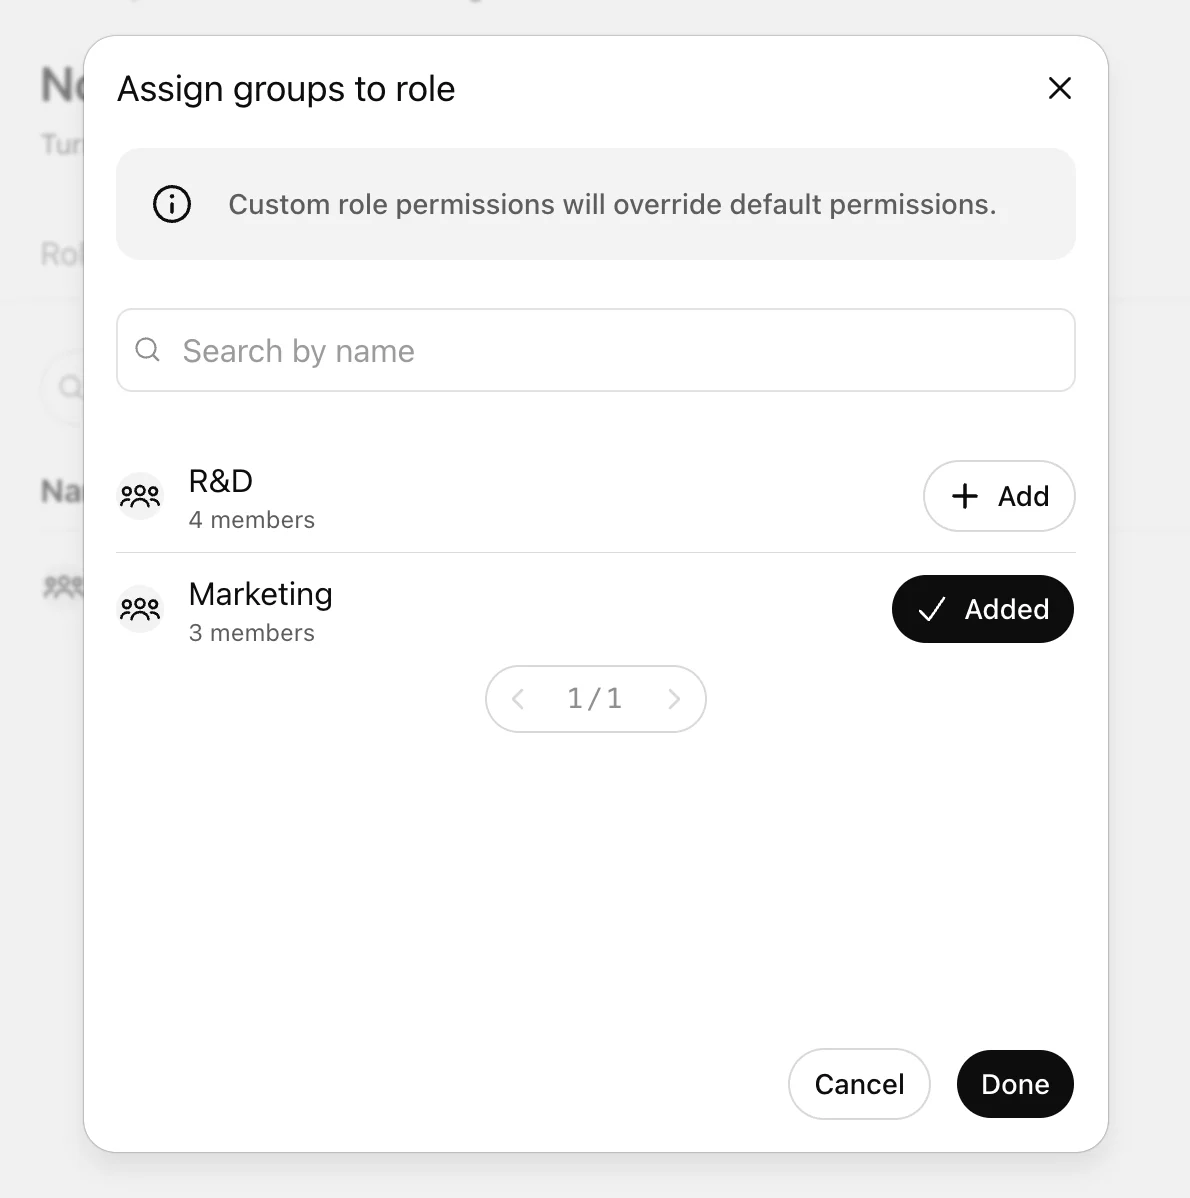
更改生效后,群组成员将获得更新后的权限。更改最长可能需要 5 分钟才能生效。
示例
一个普通角色继承工作空间设置
如果工作空间的网页搜索设置为开启,且成员唯一的普通自定义角色使用默认设置,则该成员将继承开启状态。
一个角色设为关闭,另一个角色设为开启
如果一个普通角色将网页搜索设为关闭,而另一个普通角色将其设为开启,则允许访问,因为普通角色之间的权限会叠加。
所有适用的普通角色均为“关闭”
如果所有适用的普通角色都将网页搜索设为关闭,即使工作空间基准设置为开启,该成员也无法通过普通 RBAC 获得访问权限。
锁定模式适用
如果普通角色授予了某项联网功能,但该成员同时拥有会限制此功能的锁定模式角色,则以锁定模式的限制为准。
常见问题
使用 RBAC 是否必须创建群组?
否。可以通过群组分配角色;在支持的情况下,也可以直接分配角色。若要大规模管理访问权限,仍建议使用群组。
RBAC 更改需要多长时间才能生效?
更改最长可能需要 5 分钟才能生效。
RBAC 是否会覆盖成员的席位类型?
否。RBAC 只能在成员席位类型和工作空间方案允许的访问范围内控制功能权限。
如果某项权限只有“开启”和“关闭”两种状态,该怎么办?
部分控制项不支持默认设置。对于这些控制项,请为工作空间和相关角色明确配置开启或关闭。