
نظرة عامة
فعّل Daybreak لمستخدمي ChatGPT وCodex المعتمدين ولمشاريع API المعتمدة.
قبل البدء
عندما تتيح OpenAI ضوابط الوصول إلى Daybreak لمساحة عمل مشتركة في ChatGPT أو لمؤسسة على API، يكون إعداد Daybreak معطّلًا افتراضيًا. يجب على مالك مساحة العمل المشتركة إعداد الوصول للمجموعات المعتمدة، وعلى مالك المؤسسة على API إعداد المشاريع المعتمدة. ينطبق هذا أيضًا على مساحات العمل المشتركة الحالية التي تستخدم Daybreak واختارت الانتقال إلى هذه الضوابط.
يقتصر الوصول إلى Daybreak على المستخدمين الداخليين ذوي الموثوقية العالية وعلى الأعمال الأمنية الداخلية المصرّح بها. لا تفعّل هذه الإمكانات للمستخدمين الخارجيين أو المنتجات الموجّهة للعملاء أو عمليات الأتمتة المتاحة للجمهور أو مسارات العمل الخاصة بجهات خارجية.
لا تشمل الموافقة على استخدام Daybreak Blue استخدام Daybreak Red.
أعدّ مسار الوصول الذي يستخدمه فريقك:
ChatGPT وCodex عند تسجيل الدخول باستخدام ChatGPT: أدِر الوصول من خلال مساحة العمل المشتركة المعتمدة في ChatGPT.
API وCodex عند المصادقة باستخدام مفتاح API: أدِر الوصول من خلال مشروع API المعتمد.
إذا كان فريقك يستخدم كليهما، فأكمل إعداد كليهما.
إعداد الوصول إلى ChatGPT وCodex
في خطط Business، يمكنك إعداد وصول المستخدمين إلى Daybreak مباشرةً من وحدة تحكم المسؤول > النماذج ضمن «النماذج المتخصصة». اختر «تعيين الوصول» لمنح المستخدمين إمكانية الوصول إلى Daybreak بشكل فردي، واستخدم مفتاح التبديل لتفعيل الوصول إلى Daybreak أو إيقافه على مستوى مساحة العمل المشتركة بأكملها. يُرجى ملاحظة أن إيقاف الوصول على مستوى مساحة العمل المشتركة بأكملها يُبقي إعدادات Daybreak لكل مستخدم محفوظة، فلا تحتاج إلى إعادة ضبطها عند تفعيل الوصول مجددًا.
في خطط Enterprise، يمكنك إتاحة الوصول إلى Daybreak باستخدام دور مخصّص تُسنده إلى المستخدمين أو المجموعات المعتمدة لديك. يجب أن يتولى مالك مساحة العمل المشتركة إنشاء الأدوار وإسنادها؛ راجع إدارة الوصول إلى الميزات باستخدام التحكم في الوصول المستند إلى الأدوار في ChatGPT. يمكن لمالك مساحة العمل المشتركة أو مسؤولها بعد ذلك ضبط صلاحيات الوصول إلى النماذج لدور موجود من خلال صفحة التحكم المدعومة الخاصة بالنماذج.
لقصر الوصول إلى Daybreak على مستخدمين محددين، أبقِه متوقفًا ضمن الإعداد الافتراضي لمساحة العمل المشتركة وفعّله فقط للدور المُسنَد إلى هؤلاء المستخدمين.
في مساحة العمل المشتركة المعتمدة، افتح وحدة تحكم المسؤول > النماذج.
افتح الإعداد الافتراضي لمساحة العمل المشتركة. إذا أردت تفعيل الأمن السيبراني لجميع مستخدمي مساحة العمل المشتركة، فتجاوز هذه الخطوة. بخلاف ذلك، ضمن الأمن السيبراني، تأكد من إيقاف Daybreak Red و Blue إذا كانا مفعّلَين.
اختر حفظ التغييرات.
افتح الأدوار. بالنسبة إلى الدور المطلوب، اختر تعديل التجاوز، أو اختر إضافة تجاوز للدور لإنشاء تجاوز للإعدادات الافتراضية.
ضمن الأمن السيبراني، اضبط Daybreak Blue على تشغيل. لا تُفعّل Daybreak Red إلا إذا كان معتمدًا لمساحة العمل المشتركة وكان المستخدمون الذين أُسنِد إليهم الدور المحدد مخوّلين باستخدامه.
اختر حفظ. قد يستغرق تطبيق التغييرات ما يصل إلى نحو 10 دقائق.
أعِد فتح الإعداد الافتراضي لمساحة العمل المشتركة والدور. تحقّق من الإعدادات المحفوظة ومن المستخدمين أو المجموعات الذين أُسنِد إليهم الدور.
للتحقّق من حالة وصول مستخدم إلى Daybreak في خطط Enterprise، انتقل إلى وحدة تحكم المسؤول > النماذج > اختبار، وابحث عن عضو معتمد بالاسم أو البريد الإلكتروني، ثم تحقّق من صلاحياته المحفوظة للوصول إلى النماذج. تحقّق من صلاحيات عضو يُفترض أن يُتاح له الوصول، وآخر يُفترض ألّا يُتاح له. راجع جميع الأدوار المُسنَدة مباشرةً أو عبر المجموعات: فقد يمنح دور آخر إمكانية الوصول حتى إذا ضُبط أحد الأدوار على إيقاف. بعد ذلك، اختبر مسار الوصول المطلوب مع المستخدم المعتمد. لا تكفي الصلاحيات المحفوظة وحدها للتأكّد من نجاح طلب يُرسَل إلى النموذج. إذا اختلف الوصول الفعلي عن الإعدادات المحفوظة، فتحقّق أيضًا من أي صلاحيات وصول مُنحت بشكل منفصل.
إعداد الوصول لمشروع API
يجب أن تكون مالكًا للمؤسسة على API لإعداد الوصول إلى Daybreak. كونك مالكًا للمشروع فقط لا يمنحك صلاحية تغيير هذه الإعدادات.
افتح المؤسسة المعتمدة في منصّة الـ API.
أنشئ مشروعًا غير افتراضي أو اختر مشروعًا غير افتراضي لأعمال الأمن السيبراني الداخلية المعتمدة لفريقك. لا يمكن تفعيل Daybreak في المشاريع الافتراضية.
افتح إعدادات المشروع > عام > الوصول إلى نماذج Daybreak.
فعّل كل مستوى من مستويات الوصول إلى Daybreak المعتمدة لهذا المشروع. لا يتوفر Daybreak Red إلا إذا حصلت مؤسستك على الموافقة على استخدامه.
اختر حفظ. قد تستغرق التغييرات نحو 15 دقيقة كحد أقصى لتصبح سارية.
أضِف المستخدمين المعتمدين إلى المشروع.
استخدم مفتاح API من المشروع الذي فُعّل فيه الوصول لإرسال طلبات API أو للمصادقة في Codex باستخدام مفتاح API. إذا انتقلت إلى مؤسسة أو مشروع آخر، فأنشئ مفتاحًا في المشروع الوجهة أو اختر مفتاحًا منه، ثم حدّث التطبيقات أو مسارات العمل التي تستخدمه.
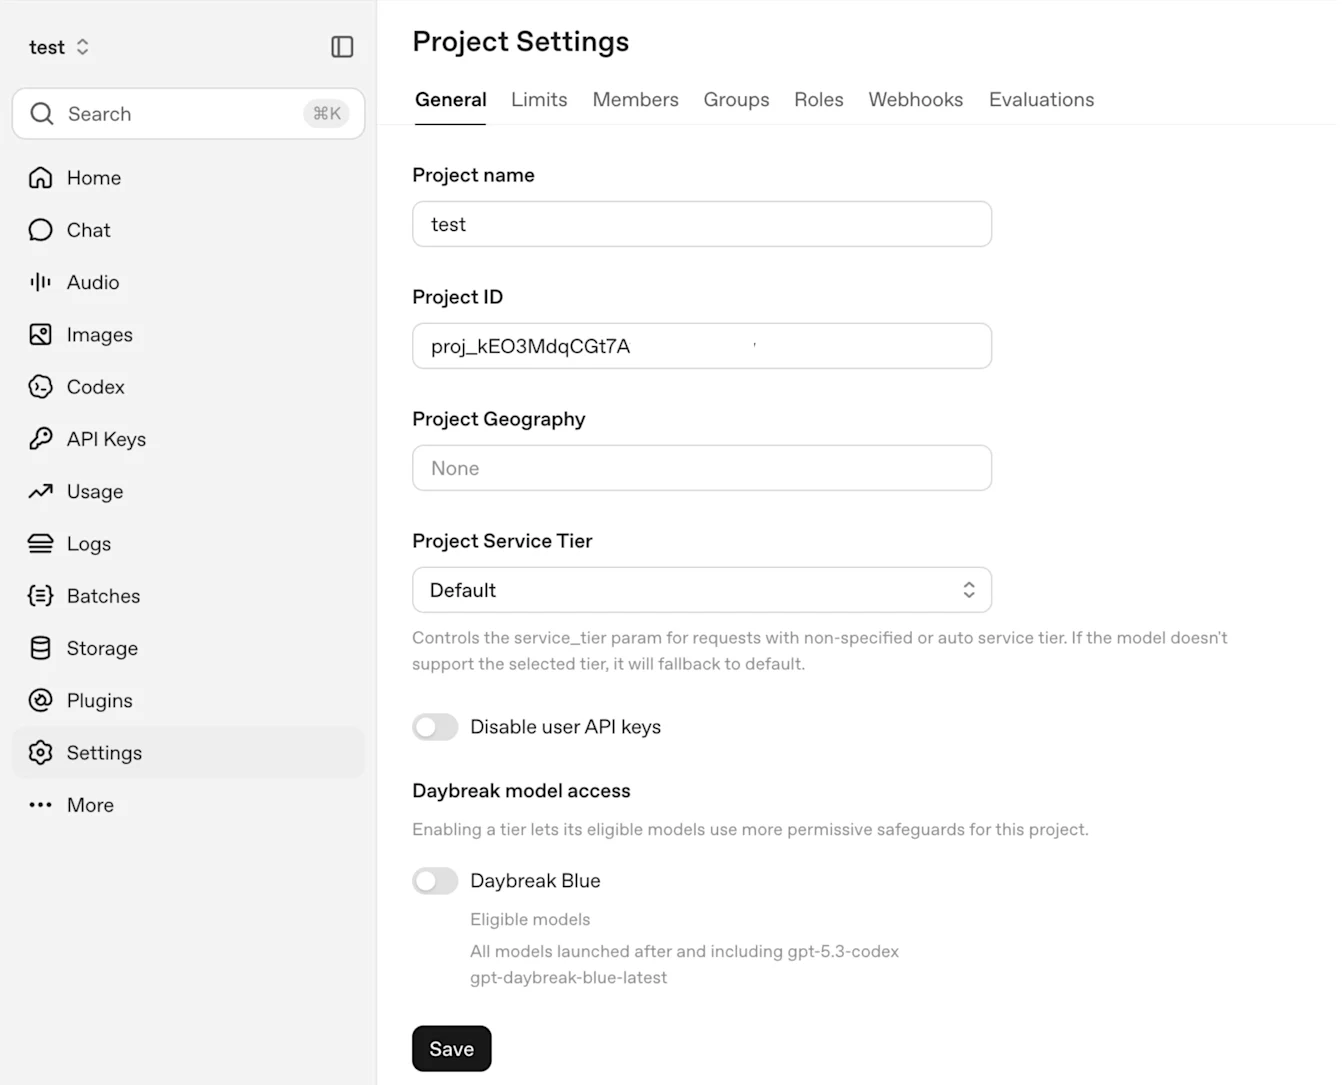
مثال: Daybreak Blue معطّل في إعدادات المشروع > عام > الوصول إلى نماذج Daybreak.
كرّر هذه الخطوات لكل مشروع يحتاج إلى الوصول. تفعيل Daybreak في مشروع واحد لا يفعّله في المشاريع الأخرى، ولا يضبط الوصول إلى مساحة العمل المشتركة في ChatGPT/Codex.
إذا انتقلت من مؤسسة مخصّصة للأمن السيبراني، فلن تنتقل مفاتيح API من تلك المؤسسة إلى المؤسسة الجديدة. أنشئ مفاتيح في المشروع الوجهة المعتمد، وحدّث التطبيقات أو مسارات العمل التي تستخدمها.
التحقّق من الوصول بعد الإعداد
انتظر حتى تصبح التغييرات المحفوظة سارية، ثم حدّث تطبيق العميل. اتبع خطوات التحقّق من الوصول في دليل بدء استخدام Daybreak لخطة Enterprise لاختبار مساحة العمل المشتركة أو مشروع API المطلوب مع المستخدمين والنماذج المعتمدة.
إذا لم تظهر ضوابط Daybreak أو لم يعمل الوصول على النحو المتوقع:
تأكّد من اختيار المؤسسة أو مساحة العمل المشتركة أو المشروع المذكور في تأكيد إتاحة الوصول أو الانتقال.
تحقّق من دور المسؤول. بالنسبة إلى ChatGPT، افتح إعدادات مساحة العمل المشتركة > الأعضاء. يتولى مالكو مساحة العمل المشتركة إدارة الإعدادات الافتراضية وإسناد الأدوار المخصّصة. بالنسبة إلى API، اختر المؤسسة الصحيحة في إعدادات منصّة الـ API > الأشخاص > الأعضاء > الأدوار وتأكّد من أن الدور هو «مالك».
بالنسبة إلى تسجيل الدخول إلى ChatGPT وCodex، راجع عضوية المستخدم في المجموعات والأدوار المسندة إليه وإعدادات النماذج المحفوظة.
بالنسبة إلى المصادقة باستخدام مفتاح API، تأكّد من أن المفتاح تابع للمشروع الذي فُعّل فيه الوصول.
إذا استمرت المشكلة، فتواصل مع دعم OpenAI وقدّم معرّف المؤسسة أو مساحة العمل المشتركة، ومعرّف المشروع إن وُجد، والمنتج المتأثر، ومستوى الوصول إلى Daybreak، والإعدادات المحفوظة، وأي رسالة خطأ. لا تُرفق مفاتيح API.
لا يُزيل Daybreak جميع تدابير الحماية. رفض الطلب وحده لا يعني أن إمكانية الوصول غير متاحة.