
Visió general
Habilita Daybreak per als usuaris de ChatGPT i Codex i els projectes de l'API autoritzats.
Abans de començar
Quan OpenAI habilita els controls d'accés de Daybreak per a un espai de treball de ChatGPT o una organització de l'API, l'opció de Daybreak està desactivada per defecte. Un propietari de l'espai de treball ha de configurar l'accés dels grups autoritzats, i un propietari de l'organització de l'API ha de configurar els projectes autoritzats. Això també s'aplica als espais de treball de Daybreak existents que hagin optat per migrar a aquests controls.
L'accés a Daybreak es limita a usuaris interns de plena confiança i a tasques internes de seguretat autoritzades. No habilitis aquestes capacitats per a usuaris externs, productes destinats a clients, automatitzacions obertes al públic ni fluxos de treball de tercers.
L'autorització per a Daybreak Blue no inclou Daybreak Red.
Configura la via d'accés que fa servir el teu equip:
ChatGPT i Codex amb inici de sessió de ChatGPT: gestiona l'accés a través de l'espai de treball de ChatGPT autoritzat.
API i Codex amb autenticació mitjançant clau d'API: gestiona l'accés a través del projecte de l'API autoritzat.
Si el teu equip fa servir totes dues vies, completa totes dues configuracions.
Configura l'accés a ChatGPT i Codex
Als plans Business, pots configurar l'accés dels usuaris a Daybreak directament a Consola d'administració > Models dins de "Models especialitzats". Tria "Configura l'accés" per donar accés a Daybreak a usuaris concrets i fes servir l'interruptor per activar o desactivar l'accés a Daybreak per a tot l'espai de treball. Tingues en compte que, en desactivar l'accés per a tot l'espai de treball, es conserva la configuració de Daybreak de cada usuari, de manera que no cal tornar-la a configurar quan reactivis l'accés.
Als plans Enterprise, pots concedir accés a Daybreak mitjançant un rol personalitzat assignat als usuaris o grups autoritzats. Un propietari de l'espai de treball ha de crear i assignar els rols; consulta Gestió de l'accés a les funcions amb el control d'accés basat en rols a ChatGPT. A continuació, un propietari o administrador de l'espai de treball pot configurar l'accés als models d'un rol existent des de la pàgina de control de Models habilitada per a aquesta funció.
Per limitar l'accés a Daybreak a usuaris concrets, mantén-lo desactivat a Configuració predeterminada de l'espai de treball i activa'l només per al rol assignat a aquests usuaris.
A l'espai de treball autoritzat, obre Consola d'administració > Models.
Obre Configuració predeterminada de l'espai de treball. Si vols activar Ciberseguretat per a tots els usuaris de l'espai de treball, omet aquest pas. En cas contrari, si Ciberseguretat està activada, assegura't que Daybreak Red i Blue estiguin desactivats a Ciberseguretat.
Selecciona Desa els canvis.
Obre Rols. Per al rol desitjat, tria Edita la configuració específica, o bé tria Afegeix una configuració específica de rol per crear-ne una.
A Ciberseguretat, estableix Daybreak Blue en Activat. Activa Daybreak Red només si se n'ha aprovat l'ús a l'espai de treball i els usuaris amb el rol seleccionat estan autoritzats a utilitzar-lo.
Selecciona Desa. Els canvis poden trigar fins a uns 10 minuts a aplicar-se.
Torna a obrir Configuració predeterminada de l'espai de treball i el rol. Comprova la configuració desada i els usuaris o grups que tenen assignat el rol.
Per comprovar l'estat de Daybreak d'un usuari als plans Enterprise, ves a Consola d'administració > Models > Prova, cerca un membre autoritzat pel nom o l'adreça electrònica i comprova els seus permisos d'accés als models desats. Fes la comprovació amb un membre que hauria de tenir accés i un altre que no n'hauria de tenir. Revisa tots els rols assignats directament o a través de grups: un altre rol pot concedir accés encara que un dels rols estigui configurat com a Desactivat. A continuació, prova la via d'accés prevista amb l'usuari autoritzat. Els permisos desats, per si sols, no permeten verificar que una sol·licitud al model es processarà correctament. Si l'accés real difereix de la configuració desada, comprova també qualsevol accés concedit per separat.
Configura l'accés dels projectes de l'API
Has de ser propietari d'una organització de l'API per configurar l'accés a Daybreak. Ser només propietari d'un projecte no et dona permís per modificar aquesta configuració.
Obre l'organització autoritzada a la Plataforma d'API.
Crea o selecciona un projecte que no sigui el predeterminat per a les tasques internes de ciberseguretat autoritzades del teu equip. No es pot habilitar Daybreak als projectes predeterminats.
Obre Configuració del projecte > General > Accés als models de Daybreak.
Activa cadascun dels nivells d'accés a Daybreak autoritzats per a aquest projecte. Daybreak Red només està disponible si la teva organització té autorització per utilitzar-lo.
Selecciona Desa. Els canvis poden trigar fins a uns 15 minuts a aplicar-se.
Afegeix els usuaris autoritzats al projecte.
Fes servir una clau d'API del projecte amb l'accés habilitat per a les sol·licituds a l'API o l'autenticació a Codex mitjançant clau d'API. Si has migrat a una altra organització o projecte, crea o selecciona una clau al projecte de destinació i actualitza les aplicacions o els fluxos de treball que la fan servir.
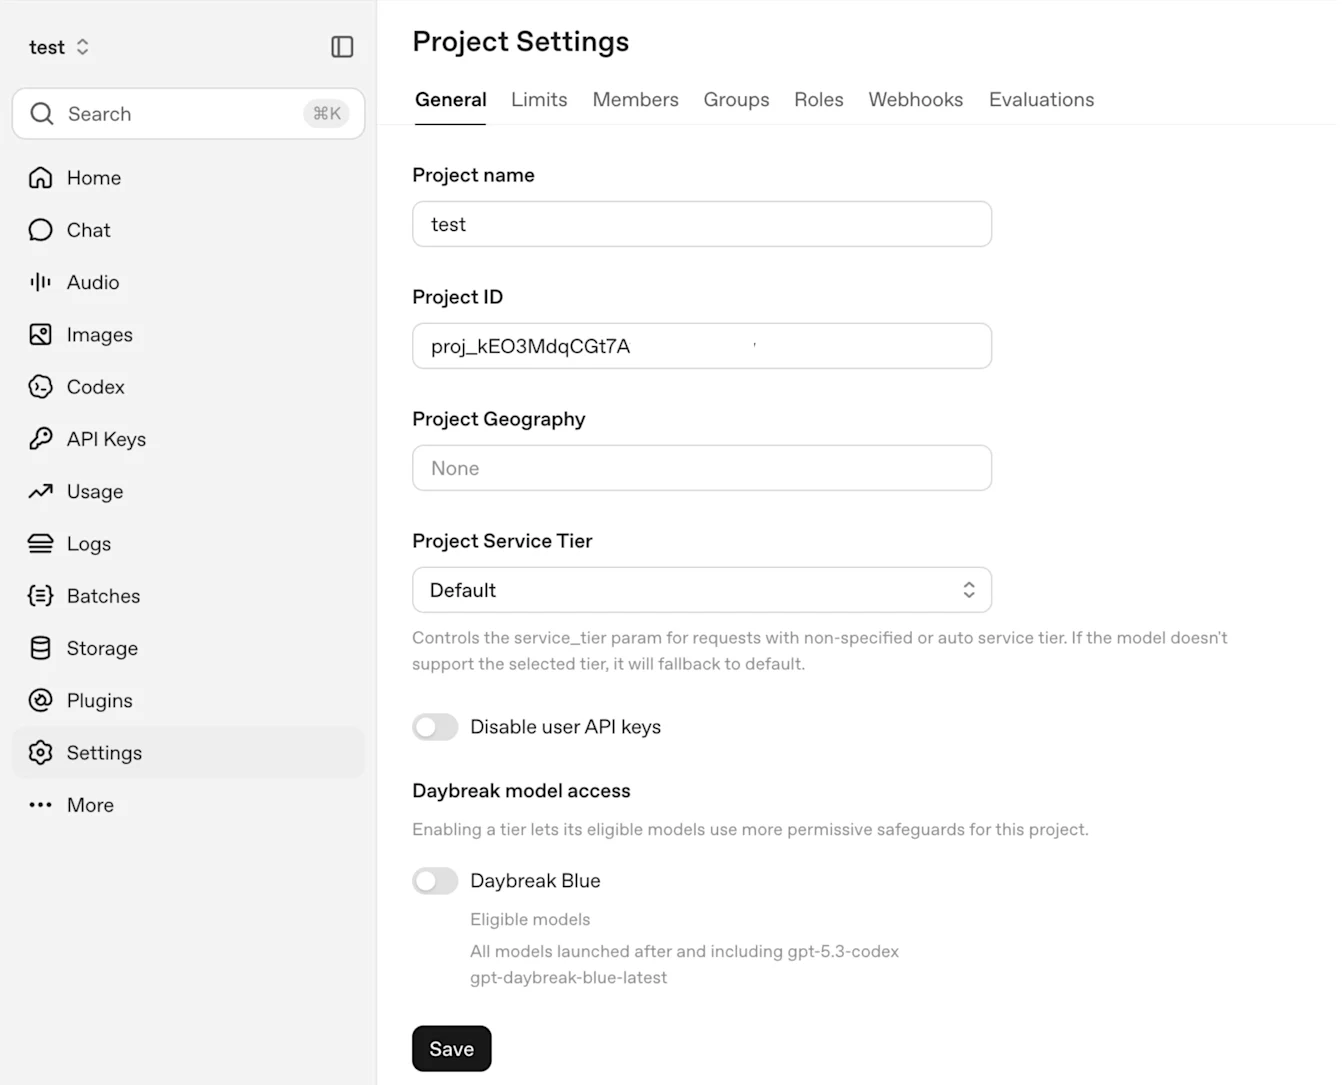
Exemple: Daybreak Blue està desactivat a Configuració del projecte > General > Accés als models de Daybreak.
Repeteix aquests passos per a cada projecte que necessiti accés. Habilitar Daybreak en un projecte no l'habilita en altres projectes ni configura l'accés de l'espai de treball de ChatGPT/Codex.
Si has migrat des d'una organització Cyber dedicada, les claus d'API d'aquesta organització no es transfereixen a la nova organització. Crea claus al projecte de destinació autoritzat i actualitza les aplicacions o els fluxos de treball que les fan servir.
Comprova l'accés després de la configuració
Espera que s'apliquin els canvis desats i, a continuació, actualitza el client. Segueix els passos de la comprovació d'accés de la guia d'introducció a Daybreak per a Enterprise per provar l'espai de treball o el projecte de l'API previst amb els usuaris i models autoritzats.
Si no apareixen els controls de Daybreak o l'accés no funciona com s'espera:
Comprova que hagis seleccionat l'organització, l'espai de treball o el projecte indicat a la confirmació d'habilitació de l'accés o de migració.
Comprova el rol de l'administrador. Per a ChatGPT, obre Configuració de l'espai de treball > Membres. Els propietaris de l'espai de treball gestionen la configuració per defecte i les assignacions de rols personalitzats. Per a l'API, selecciona l'organització correcta a Configuració de la Plataforma d'API > Persones > Membres > Rols i confirma que el rol sigui Propietari.
Per a l'inici de sessió a ChatGPT i Codex, revisa els grups als quals pertany l'usuari, els rols que té assignats i la configuració desada dels models.
Per a l'autenticació mitjançant clau d'API, comprova que la clau pertanyi al projecte amb l'accés habilitat.
Si el problema persisteix, contacta amb el suport d'OpenAI i indica l'ID de l'organització o de l'espai de treball, l'ID del projecte si escau, el producte afectat, el nivell d'accés a Daybreak, la configuració desada i qualsevol missatge d'error. No hi incloguis claus d'API.
Daybreak no elimina totes les mesures de protecció. Una negativa, per si sola, no vol dir que no tinguis accés.