
Oversigt
Aktivér Daybreak for godkendte ChatGPT- og Codex-brugere og API-projekter.
Før du begynder
Når OpenAI aktiverer adgangskontrol til Daybreak for et ChatGPT-arbejdsområde eller en API-organisation, er Daybreak-indstillingen som standard slået fra. En ejer af arbejdsområdet skal konfigurere adgang for godkendte grupper, og en ejer af API-organisationen skal konfigurere godkendte projekter. Dette gælder også eksisterende Daybreak-arbejdsområder, der har valgt at overgå til denne adgangskontrol.
Adgang til Daybreak er begrænset til særligt betroede interne brugere og autoriseret internt sikkerhedsarbejde. Aktivér ikke disse funktioner for eksterne brugere, kundevendte produkter, offentligt tilgængelige automatiseringer eller tredjepartsarbejdsgange.
Godkendelse til Daybreak Blue omfatter ikke Daybreak Red.
Konfigurér den adgangsmetode, dit team bruger:
ChatGPT og Codex med ChatGPT-login: Administrer adgangen via det godkendte ChatGPT-arbejdsområde.
API og Codex med godkendelse via API-nøgle: Administrer adgangen via det godkendte API-projekt.
Hvis dit team bruger begge metoder, skal du gennemføre begge opsætninger.
Konfigurer adgang til ChatGPT og Codex
Med Business-abonnementer kan du konfigurere brugernes adgang til Daybreak direkte i Administrationspanel > Modeller under ”Specialmodeller”. Vælg ”Indstil adgang” for at give enkelte brugere adgang til Daybreak, og brug til/fra-knappen til at slå adgangen til Daybreak til eller fra for hele arbejdsområdet. Bemærk, at hver brugers Daybreak-indstillinger bevares, når du slår adgangen fra for hele arbejdsområdet. Du behøver derfor ikke konfigurere dem igen, når du slår adgangen til igen.
Med Enterprise-abonnementer kan du give adgang til Daybreak ved at tildele dine godkendte brugere eller grupper en brugerdefineret rolle. En ejer af arbejdsområdet skal oprette og tildele roller. Se Administrer adgang til funktioner med rollebaseret adgangskontrol i ChatGPT. En ejer eller administrator af arbejdsområdet kan derefter konfigurere en eksisterende rolles adgang til modeller via den understøttede administrationsside Modeller.
Hvis du vil begrænse adgangen til Daybreak til udvalgte brugere, skal du lade den være slået fra under Standardindstilling for arbejdsområdet og kun slå den til for den rolle, som disse brugere har fået tildelt.
Åbn Administrationspanel > Modeller i det godkendte arbejdsområde.
Åbn Standardindstilling for arbejdsområdet. Spring dette trin over, hvis du vil aktivere Cybersikkerhed for alle brugere i arbejdsområdet. Ellers skal du under Cybersikkerhed sørge for at slå Daybreak Red og Blue fra, hvis de er slået til.
Vælg Gem ændringer.
Åbn Roller. Vælg Rediger tilsidesættelse for den ønskede rolle, eller vælg Tilføj rolletilsidesættelse for at oprette en tilsidesættelse.
Under Cybersikkerhed skal du indstille Daybreak Blue til Til. Slå kun Daybreak Red til, hvis modellen er godkendt til arbejdsområdet, og brugerne med den valgte rolle har tilladelse til at bruge den.
Vælg Gem. Der kan gå op til cirka 10 minutter, før ændringerne træder i kraft.
Åbn Standardindstilling for arbejdsområdet og rollen igen. Kontrollér de gemte indstillinger, og hvilke brugere eller grupper der har fået tildelt rollen.
Hvis du vil kontrollere en brugers Daybreak-status på et Enterprise-abonnement, skal du gå til Administrationspanel > Modeller > Test, søge efter et godkendt medlem via navn eller e-mail og kontrollere medlemmets gemte modeltilladelser. Kontrollér både et medlem, der skal have adgang, og et medlem, der ikke skal have adgang. Gennemgå alle roller, der er tildelt direkte eller via grupper: En anden rolle kan give adgang, selvom én rolle er indstillet til Fra. Test derefter den tilsigtede adgangsvej sammen med den godkendte bruger. Gemte tilladelser alene bekræfter ikke, at en anmodning til en model vil lykkes. Hvis den faktiske adgang afviger fra de gemte indstillinger, skal du også kontrollere, om der er tildelt adgang særskilt.
Konfigurér adgang for API-projekter
Du skal være ejer af API-organisationen for at konfigurere adgang til Daybreak. Rollen som projektejer giver ikke i sig selv tilladelse til at ændre disse indstillinger.
Åbn den godkendte organisation på API-platformen.
Opret eller vælg et projekt, der ikke er et standardprojekt, til dit teams godkendte interne cybersikkerhedsarbejde. Daybreak kan ikke aktiveres i standardprojekter.
Åbn Projektindstillinger > Generelt > Adgang til Daybreak-modeller.
Slå hvert Daybreak-adgangsniveau til, som er godkendt til dette projekt. Daybreak Red er kun tilgængelig, hvis din organisation er godkendt til det.
Vælg Gem. Der kan gå op til cirka 15 minutter, før ændringerne træder i kraft.
Føj de godkendte brugere til projektet.
Brug en API-nøgle fra det projekt, hvor adgangen er aktiveret, til API-anmodninger eller godkendelse i Codex via API-nøgle. Hvis du er migreret til en anden organisation eller et andet projekt, skal du oprette eller vælge en nøgle i destinationsprojektet og opdatere de applikationer eller arbejdsgange, der bruger den.
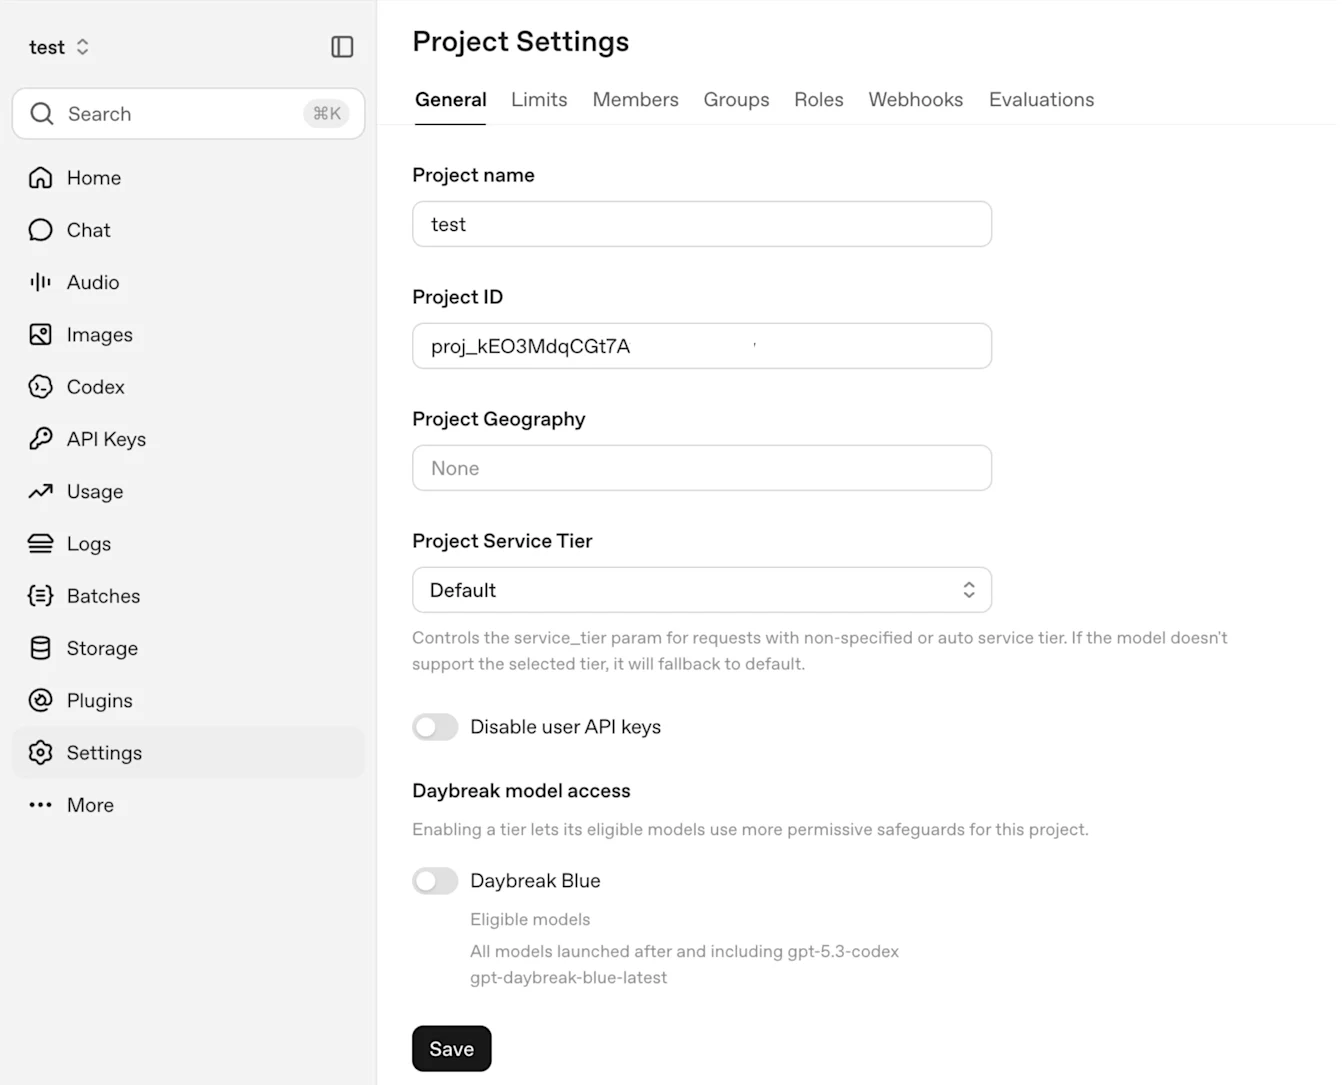
Eksempel: Daybreak Blue er slået fra under Projektindstillinger > Generelt > Adgang til Daybreak-modeller.
Gentag disse trin for hvert projekt, der har brug for adgang. Når du aktiverer Daybreak i ét projekt, aktiveres det ikke i andre projekter, og adgangen i ChatGPT-/Codex-arbejdsområdet konfigureres heller ikke.
Hvis du er migreret fra en dedikeret Cyber-organisation, overføres API-nøgler fra den dedikerede Cyber-organisation ikke til den nye organisation. Opret nøgler i det godkendte destinationsprojekt, og opdater de applikationer eller arbejdsgange, der bruger dem.
Kontrollér adgangen efter opsætning
Vent, til de gemte ændringer er trådt i kraft, og opdater derefter klienten. Følg adgangstjekket i onboardingvejledningen til Enterprise Daybreak for at teste det ønskede arbejdsområde eller API-projekt med de godkendte brugere og modeller.
Hvis Daybreak-indstillingerne mangler, eller adgangen ikke fungerer som forventet:
Kontrollér, at du har valgt den organisation, det arbejdsområde eller det projekt, der er angivet i din bekræftelse på tildeling af adgang eller migrering.
Kontrollér administratorens rolle. For ChatGPT skal du åbne Indstillinger for arbejdsområde > Medlemmer. Arbejdsområdets ejere administrerer standardindstillinger og tildeling af brugerdefinerede roller. For API'et skal du vælge den korrekte organisation under Indstillinger for API-platform > Personer > Medlemmer > Roller og kontrollere, at rollen er Ejer.
Ved login til ChatGPT og Codex skal du gennemgå brugerens gruppemedlemskaber, rolletildelinger og gemte modelindstillinger.
Ved godkendelse via API-nøgle skal du kontrollere, at nøglen tilhører det projekt, hvor adgangen er aktiveret.
Hvis problemet fortsætter, skal du kontakte OpenAI Support og oplyse organisationens eller arbejdsområdets ID, projekt-ID, hvis relevant, det berørte produkt, adgangsniveauet til Daybreak, de gemte indstillinger og eventuelle fejlmeddelelser. Medtag ikke API-nøgler.
Daybreak fjerner ikke alle sikkerhedsforanstaltninger. En afvisning betyder ikke i sig selv, at adgangen mangler.