
Überblick
Aktiviere Daybreak für zugelassene Personen, die ChatGPT und Codex nutzen, sowie für zugelassene API-Projekte.
Bevor du beginnst
Wenn OpenAI die Daybreak-Zugriffssteuerung für einen ChatGPT-Workspace oder eine API-Organisation freischaltet, ist die Daybreak-Einstellung standardmäßig deaktiviert. Eine Person mit Workspace-Inhaberrolle muss den Zugriff für zugelassene Gruppen konfigurieren. Eine Person mit Inhaberrolle in der API-Organisation muss die zugelassenen Projekte konfigurieren. Das gilt auch für bestehende Daybreak-Workspaces, für die eine Umstellung auf diese Zugriffssteuerung gewählt wurde.
Der Daybreak-Zugriff ist auf besonders vertrauenswürdige interne Personen und autorisierte interne Sicherheitsaufgaben beschränkt. Aktiviere diese Funktionen nicht für externe Personen, Produkte für die Kundennutzung, öffentlich zugängliche Automatisierungen oder Workflows Dritter.
Eine Freigabe für Daybreak Blue umfasst nicht Daybreak Red.
Konfiguriere den Zugangsweg, den dein Team nutzt:
ChatGPT und Codex mit ChatGPT-Anmeldung: Verwalte den Zugriff über den zugelassenen ChatGPT-Workspace.
API und Codex mit API-Schlüssel-Authentifizierung: Verwalte den Zugriff über das zugelassene API-Projekt.
Wenn dein Team beide Zugangswege nutzt, richte beide ein.
Zugriff auf ChatGPT und Codex einrichten
Bei Business-Plänen kannst du den Daybreak-Zugriff für Personen direkt unter Admin-Konsole > Modelle im Bereich „Spezialmodelle“ konfigurieren. Wähle „Zugriff festlegen“, um Daybreak für einzelne Personen freizuschalten. Mit dem Schalter kannst du den Daybreak-Zugriff für den gesamten Workspace ein- oder ausschalten. Wenn du den Zugriff für den gesamten Workspace ausschaltest, bleiben die individuellen Daybreak-Einstellungen erhalten. Du musst sie also nicht neu konfigurieren, wenn du den Zugriff wieder einschaltest.
Bei Enterprise-Plänen kannst du den Daybreak-Zugriff über eine benutzerdefinierte Rolle bereitstellen, die du den zugelassenen Personen oder Gruppen zuweist. Rollen müssen von einer Person mit Inhaberrechten für den Workspace erstellt und zugewiesen werden. Weitere Informationen findest du im Artikel Funktionszugriff mit rollenbasierter Zugriffssteuerung in ChatGPT verwalten. Eine Person mit Inhaber- oder Administrationsrechten für den Workspace kann dann den Modellzugriff einer bestehenden Rolle über die dafür vorgesehene Einstellungsseite „Modelle“ konfigurieren.
Um den Daybreak-Zugriff auf ausgewählte Personen zu beschränken, lasse ihn unter Workspace-Standard ausgeschaltet und aktiviere ihn nur für die Rolle, die diesen Personen zugewiesen ist.
Öffne im zugelassenen Workspace Admin-Konsole > Modelle.
Öffne Workspace-Standard. Wenn du Cybersicherheit für alle Personen im Workspace aktivieren möchtest, überspringe diesen Schritt. Stelle andernfalls unter Cybersicherheit sicher, dass Daybreak Red und Blue ausgeschaltet sind, falls sie aktiviert waren.
Wähle Änderungen speichern.
Öffne Rollen. Wähle für die gewünschte Rolle Abweichende Einstellung bearbeiten oder wähle Abweichende Rolleneinstellung hinzufügen, um eine solche Einstellung zu erstellen.
Setze unter Cybersicherheit die Option Daybreak Blue auf Ein. Aktiviere Daybreak Red nur, wenn es für den Workspace zugelassen ist und die Personen mit der ausgewählten Rolle zur Nutzung berechtigt sind.
Wähle Speichern. Es kann bis zu etwa 10 Minuten dauern, bis Änderungen wirksam werden.
Öffne erneut Workspace-Standard und die Rolle. Prüfe die gespeicherten Einstellungen und die Personen oder Gruppen, denen die Rolle zugewiesen ist.
Um bei Enterprise-Plänen den Daybreak-Status einer Person zu prüfen, öffne Admin-Konsole > Modelle > Test. Suche anhand des Namens oder der E-Mail-Adresse nach einem zugelassenen Mitglied und prüfe dessen gespeicherte Modellberechtigungen. Prüfe jeweils ein Mitglied, das Zugriff haben sollte, und eines, das keinen Zugriff haben sollte. Prüfe alle direkt oder über Gruppen zugewiesenen Rollen: Eine andere Rolle kann Zugriff gewähren, auch wenn eine Rolle auf Aus gesetzt ist. Teste anschließend den vorgesehenen Zugriffsweg gemeinsam mit der zugelassenen Person. Gespeicherte Berechtigungen allein bestätigen nicht, dass eine Modellanfrage erfolgreich sein wird. Wenn der tatsächliche Zugriff von den gespeicherten Einstellungen abweicht, prüfe auch etwaige separat eingerichtete Zugriffsrechte.
Zugriff für API-Projekte einrichten
Du benötigst die Inhaberrolle in der API-Organisation, um den Daybreak-Zugriff zu konfigurieren. Die Inhaberrolle in einem Projekt allein berechtigt dich nicht dazu, diese Einstellungen zu ändern.
Öffne die zugelassene Organisation in der API-Plattform.
Erstelle oder wähle für die genehmigten internen Cybersicherheitsaufgaben deines Teams ein Projekt, das kein Standardprojekt ist. In Standardprojekten lässt sich Daybreak nicht aktivieren.
Öffne Projekteinstellungen > Allgemein > Daybreak-Modellzugriff.
Aktiviere jede Daybreak-Zugriffsstufe, die für dieses Projekt freigegeben ist. Daybreak Red ist nur verfügbar, wenn deine Organisation dafür zugelassen ist.
Wähle Speichern. Es kann bis zu etwa 15 Minuten dauern, bis Änderungen wirksam werden.
Füge die zugelassenen Personen zum Projekt hinzu.
Verwende für API-Anfragen oder die API-Schlüssel-Authentifizierung in Codex einen API-Schlüssel aus dem freigeschalteten Projekt. Wenn du zu einer anderen Organisation oder einem anderen Projekt migriert bist, erstelle oder wähle im Zielprojekt einen Schlüssel und aktualisiere die Anwendungen oder Workflows, die ihn verwenden.
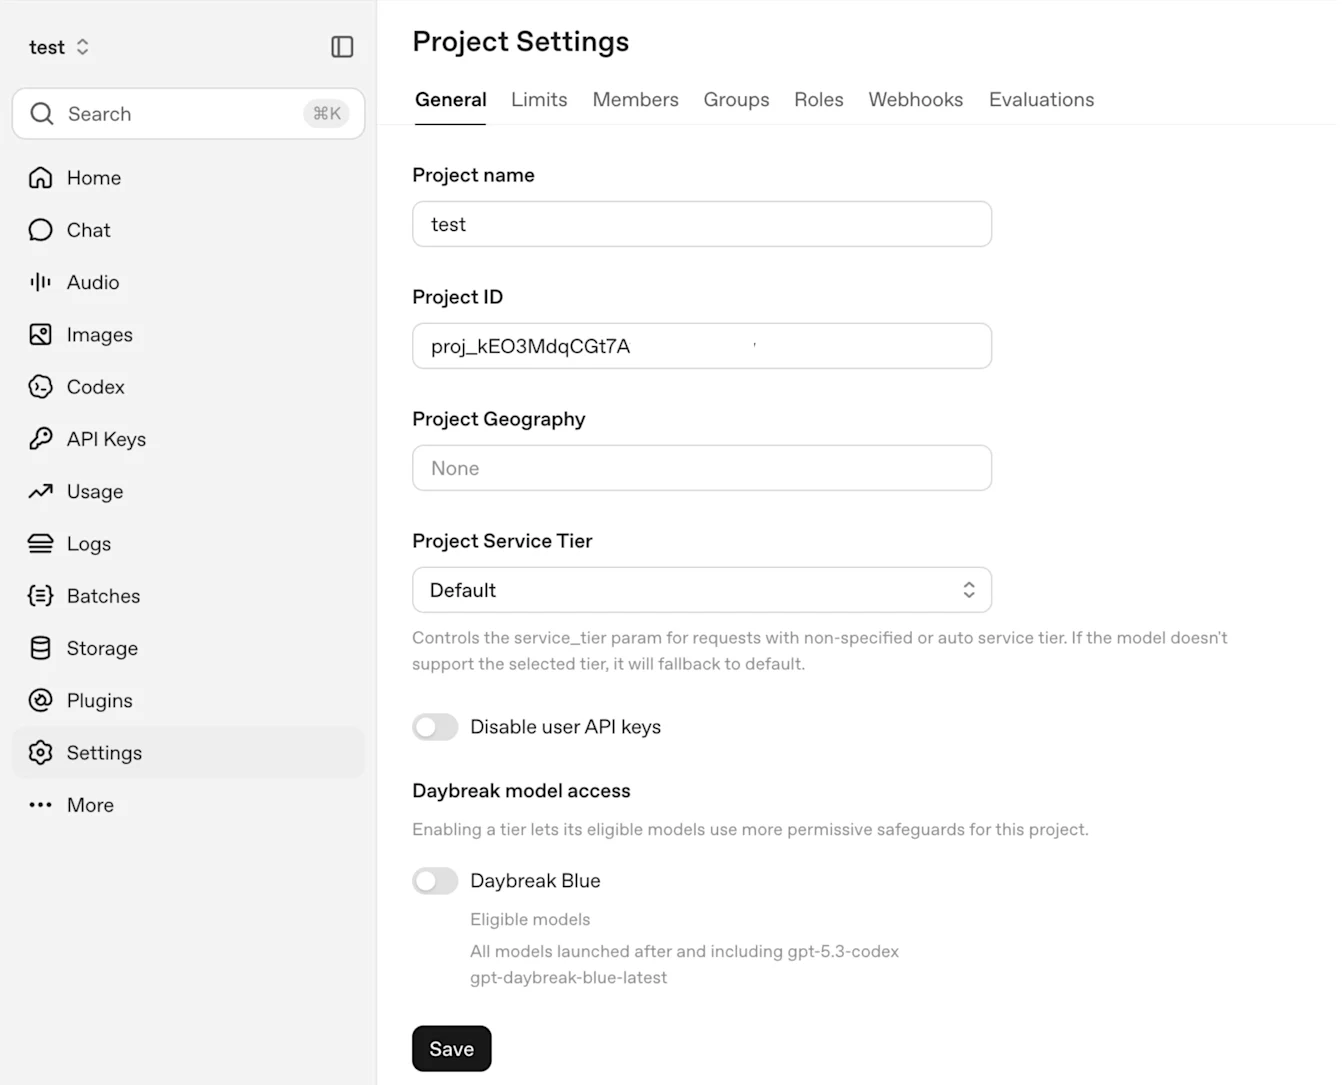
Beispiel: Daybreak Blue ist unter Projekteinstellungen > Allgemein > Daybreak-Modellzugriff deaktiviert.
Wiederhole diese Schritte für jedes Projekt, das Zugriff benötigt. Wenn du Daybreak in einem Projekt aktivierst, wird es dadurch weder in anderen Projekten aktiviert noch wird der Workspace-Zugriff für ChatGPT oder Codex konfiguriert.
Wenn du von einer dedizierten Cyber-Organisation migriert bist, werden deren API-Schlüssel nicht in die neue Organisation übertragen. Erstelle Schlüssel im zugelassenen Zielprojekt und aktualisiere die Anwendungen oder Workflows, die sie verwenden.
Zugriff nach der Einrichtung prüfen
Warte, bis die gespeicherten Änderungen wirksam werden, und lade dann den Client neu. Folge der Anleitung zur Zugriffsprüfung beim Enterprise-Daybreak-Onboarding, um den vorgesehenen Workspace oder das API-Projekt mit den zugelassenen Personen und Modellen zu testen.
Wenn Daybreak-Einstellungen fehlen oder der Zugriff nicht wie erwartet funktioniert:
Prüfe, ob du die Organisation, den Workspace oder das Projekt ausgewählt hast, die in deiner Bereitstellungs- oder Migrationsbestätigung genannt werden.
Prüfe die Rolle der administrierenden Person. Öffne für ChatGPT Workspace-Einstellungen > Mitglieder. Personen mit Workspace-Inhaberrolle verwalten die Standardeinstellungen und die Zuweisung benutzerdefinierter Rollen. Wähle für die API unter Einstellungen der API-Plattform > Personen > Mitglieder > Rollen die richtige Organisation aus und prüfe, ob die Inhaberrolle zugewiesen ist.
Prüfe für die Anmeldung bei ChatGPT und Codex die Gruppenmitgliedschaften, Rollenzuweisungen und gespeicherten Modelleinstellungen der Person.
Prüfe bei der API-Schlüssel-Authentifizierung, ob der Schlüssel zum freigeschalteten Projekt gehört.
Wenn das Problem weiterhin besteht, kontaktiere den OpenAI-Support. Gib die Organisations- oder Workspace-ID, gegebenenfalls die Projekt-ID, das betroffene Produkt, die Daybreak-Zugriffsstufe, die gespeicherten Einstellungen und etwaige Fehlermeldungen an. Gib keine API-Schlüssel weiter.
Daybreak hebt nicht alle Schutzmaßnahmen auf. Eine Ablehnung allein bedeutet nicht, dass der Zugriff fehlt.