
GPT‑6 Pro, con tecnología de GPT‑6 Astra, está disponible en ChatGPT para los planes Pro de $100, Pro de $200, Business y Enterprise. El acceso a Enterprise también depende de los permisos de acceso a modelos de tu espacio de trabajo. Los planes Plus incluyen GPT‑6 Astra en ChatGPT Work y Codex.
Nota: Astra requiere la versión 0.153.0 o posterior de Codex CLI. Además, actualiza a la versión más reciente disponible de la aplicación de escritorio de ChatGPT. Si no ves Astra disponible en Chat, Work o Codex en la aplicación de escritorio, asegúrate de actualizar la aplicación haciendo clic en Menú > Buscar actualizaciones, incluso si actualizaste la aplicación recientemente debido a una notificación de actualización automática o haciendo clic en el ícono de actualización en la barra lateral.
Nota: Esta función actualmente está disponible solo para Enterprise, Edu y ChatGPT para Teachers.
Descripción general
El Control de acceso basado en roles (RBAC) permite que los propietarios de un espacio de trabajo creen roles personalizados con permisos específicos y los asignen directamente a usuarios o grupos en su espacio de trabajo de ChatGPT. Un usuario puede recibir permisos tanto de asignaciones directas de roles como de su pertenencia a grupos.
La configuración del espacio de trabajo proporciona los valores predeterminados para los permisos que cumplen los requisitos. Un rol personalizado es un conjunto reutilizable de permisos que los propietarios pueden asignar directamente a los miembros o mediante grupos. Un miembro puede tener más de un rol personalizado.
En el caso de los permisos que cumplen los requisitos, un rol personalizado puede usar Predeterminado para heredar la configuración del espacio de trabajo, Activado para permitir el acceso explícitamente o Desactivado para denegar el acceso mediante ese rol. Cuando un miembro tiene varios roles personalizados, sus permisos se combinan de forma acumulativa: el acceso concedido por un rol continúa disponible aunque otro esté establecido en Desactivado.
El Modo restringido se evalúa por separado y puede limitar aún más las capacidades con acceso a la red. El tipo de licencia, el plan y la elegibilidad del producto del miembro siguen aplicándose.
¿Quién puede configurar los ajustes y permisos del RBAC?
Los propietarios del espacio de trabajo pueden crear, eliminar, asignar y quitar roles personalizados, así como administrar los valores predeterminados de los permisos de todo el espacio de trabajo. Es posible que los administradores del espacio de trabajo puedan ver o actualizar roles existentes mediante las interfaces de administración compatibles, pero no pueden crear, eliminar, asignar ni quitar roles personalizados. Los miembros y lectores de análisis no pueden administrar la configuración del RBAC de todo el espacio de trabajo.
¿Hay alguna restricción geográfica?
Esta función está disponible en todos los países admitidos.
¿La configuración del RBAC está disponible en la web, dispositivos móviles y computadoras de escritorio?
La configuración del RBAC está disponible en la web. En ChatGPT, usa Configuración del espacio de trabajo > Permisos & roles, o bien los controles de roles y permisos de la consola de administración.
¿Qué lanzamos y qué capacidades se incluyen en el lanzamiento?
Los propietarios del espacio de trabajo obtendrán la funcionalidad de RBAC en chatgpt.com/admin/settings, donde podrán:
Establecer un rol predeterminado para los miembros que no tengan uno o más roles personalizados asignados.
Crear roles personalizados con permisos granulares que anulan el rol predeterminado del espacio de trabajo.
Asignar uno o varios roles personalizados a grupos.
Ver y administrar roles personalizados en una pestaña centralizada.
¿Qué permisos puedo configurar con RBAC?
Puedes controlar el acceso a funciones clave de ChatGPT con RBAC. Para consultar la lista completa de controles y opciones disponibles, ve a Configuración del espacio de trabajo > Permisos y roles.
Los estados disponibles varían según el permiso. Los permisos compatibles de los roles ordinarios usan Predeterminado, Activado y Desactivado. Algunos permisos, incluidos ciertos controles de Work y plugins, pueden seguir siendo controles binarios de Activado o Desactivado.
Acceso a modelos
Los propietarios del espacio de trabajo pueden controlar qué modelos compatibles pueden usar los miembros, ya sea en todo el espacio de trabajo o mediante roles personalizados. Un rol no puede habilitar un modelo si el espacio de trabajo no cumple los requisitos para usarlo. Elegir un modelo inicial o predeterminado no concede acceso.
En los espacios de trabajo de ChatGPT Enterprise y Edu que cumplen los requisitos, GPT-6 Astra está desactivado de forma predeterminada en el lanzamiento. El acceso a Astra debe configurarse por separado; la configuración anterior de Acceso anticipado a modelos no se transfiere. Revisa todos los roles asignados a un miembro, ya que un rol que permita el acceso puede mantenerlo habilitado aunque otro lo desactive.
Para obtener detalles sobre el acceso a Astra, consulta ChatGPT Enterprise y Edu: modelos y límites.
Roles de Modo restringido
Los espacios de trabajo compatibles con roles de Modo restringido pueden usar RBAC para crear un rol personalizado para los miembros que necesiten el Modo restringido. Considera el Modo restringido como una configuración de seguridad a nivel de rol, no como un único control de permisos.
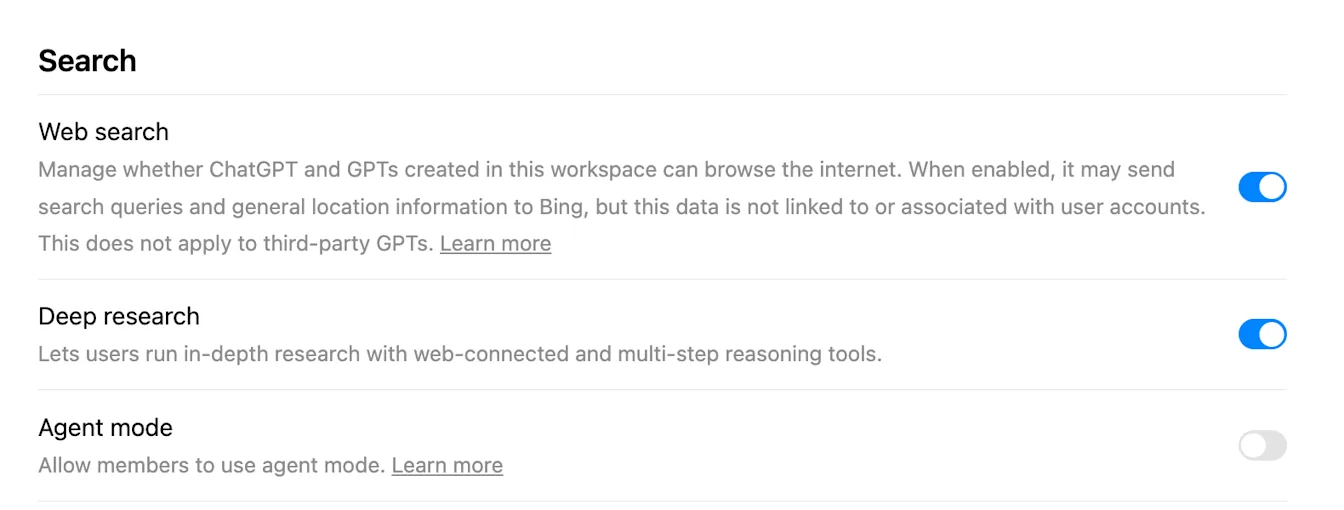
Cuando se asigna un rol de Modo restringido a un miembro, pueden limitarse las funciones con acceso a la red, como la búsqueda web en vivo, la investigación profunda, el modo agente, la conectividad del canvas y ciertas funciones de apps, MCP o conectores, según la configuración del espacio de trabajo.
Antes de asignar un rol de Modo restringido, revisa qué apps y acciones permite el rol y confirma que los miembros tengan los permisos necesarios en cada sistema de origen conectado. El acceso a una app en ChatGPT no anula los permisos del sistema de origen conectado.
Para obtener más detalles sobre lo que cambia en el Modo restringido, consulta Modo restringido.
Seguiremos incorporando funciones a los permisos de RBAC con el tiempo.
Nota: puedes controlar el acceso a cada app por separado. La interfaz de una app no se puede desactivar de forma independiente.
¿Qué es el RBAC para miembros y en qué se diferencia de los roles actuales?
El RBAC para miembros permite que los propietarios del espacio de trabajo creen roles personalizados para controlar el acceso de los usuarios finales a las herramientas. Los roles existentes, como Miembro, Administrador y Propietario, rigen los derechos de administración del espacio de trabajo.
Los roles integrados del espacio de trabajo determinan qué puede administrar cada persona:
Propietario: administra la configuración, la membresía y los roles personalizados de todo el espacio de trabajo.
Administrador: administra los miembros y grupos compatibles del espacio de trabajo, así como la configuración administrativa.
Lector de análisis: consulta los análisis disponibles para ese rol.
Miembro: usa las funciones permitidas por su plan, tipo de licencia y roles asignados.
Un administrador global del inquilino no recibe automáticamente un rol en un espacio de trabajo de ChatGPT.
Solo los propietarios y administradores del espacio de trabajo pueden crear claves de administrador para el espacio de trabajo. Los roles personalizados no conceden acceso a claves de administrador, y los permisos confidenciales de cumplimiento requieren un propietario del espacio de trabajo. Para conocer los requisitos de configuración y roles, consulta: Administrar claves de administrador en la consola de administración.
¿Cómo asigno roles a personas o grupos?
En Configuración & permisos → Roles personalizados, asigna roles a grupos creados en la pestaña Grupos o sincronizados mediante SCIM. Los usuarios heredan permisos de los roles de sus grupos.
¿Puedo crear mis propios roles?
Sí. Usa Agregar nuevo rol en la pestaña Roles personalizados para definir roles con permisos a medida.
¿Qué se requiere para habilitar RBAC en mi espacio de trabajo?
Nada adicional. Está disponible para todos los administradores del espacio de trabajo en el panel de administración. Crea o sincroniza grupos y, luego, asigna roles a esos grupos.
¿Cómo evalúa el RBAC los roles, las asignaciones y los valores predeterminados?
La configuración del espacio de trabajo proporciona los valores de referencia para los permisos que cumplen los requisitos. En un rol personalizado común:
Predeterminado hereda la configuración del espacio de trabajo.
Activado concede explícitamente el permiso.
Desactivado deniega el acceso mediante ese rol.
Un miembro puede recibir varios roles comunes mediante asignaciones directas y grupales. Los permisos de estos roles se combinan de forma acumulativa: si algún rol concede un permiso, ya sea explícitamente o al heredar una configuración activada del espacio de trabajo, el miembro conserva el acceso. La opción Desactivado deniega el acceso únicamente mediante ese rol. Si todos los roles aplicables están establecidos en Desactivado, se deniega el acceso. Si todos los roles comunes aplicables usan Predeterminado, se aplica la configuración del espacio de trabajo.
El Modo restringido constituye una vía de veto independiente. Una asignación del Modo restringido puede limitar una capacidad incluso cuando un rol común la concede. También siguen aplicándose el tipo de licencia del miembro y los demás requisitos de elegibilidad del plan o producto.
Cómo configurar el RBAC en tu espacio de trabajo
Abre Configuración del espacio de trabajo.
Selecciona Permisos & roles en el panel izquierdo. Los propietarios y administradores autorizados del espacio de trabajo pueden acceder a esta área, pero solo los propietarios pueden crear, eliminar, asignar o quitar roles personalizados.
Abre la pestaña Espacio de trabajo para revisar los permisos de referencia de los miembros.
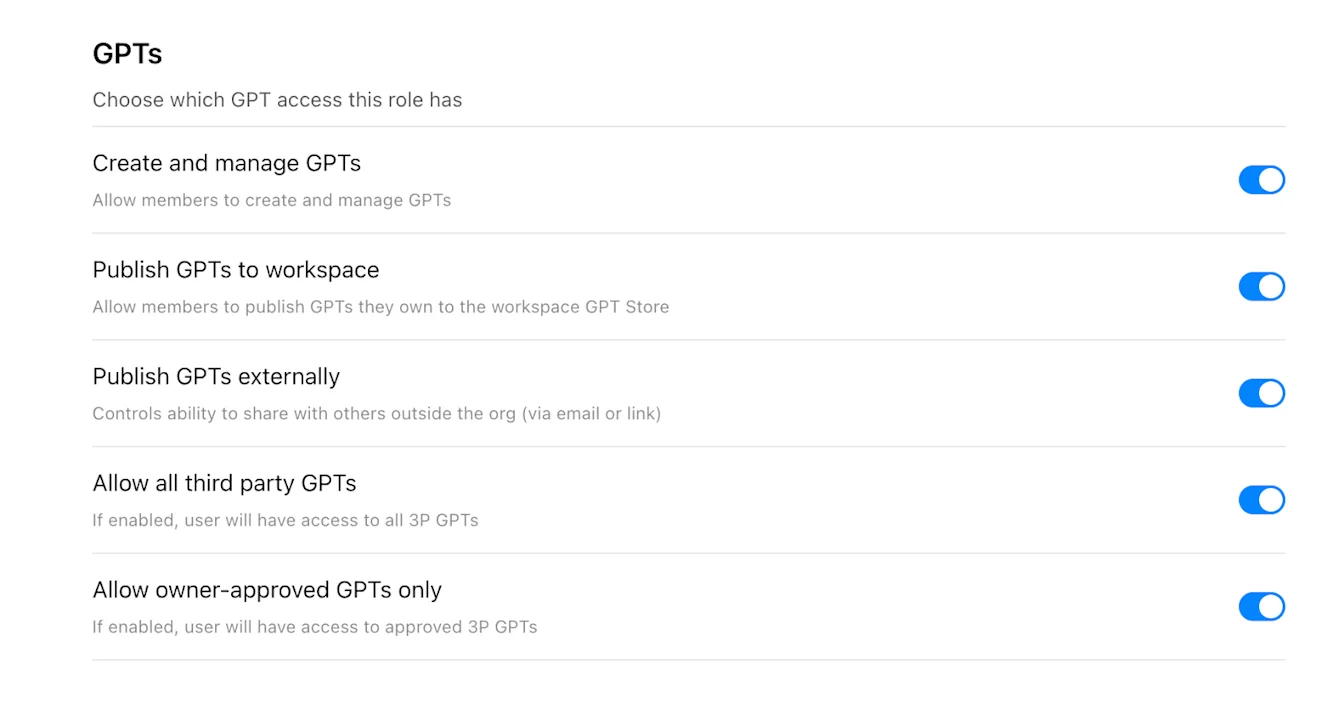
En el caso de los permisos que cumplen los requisitos, un rol personalizado hereda la configuración del espacio de trabajo cuando se establece en Predeterminado. Un rol establecido en Activado concede el permiso mediante ese rol. Un rol establecido en Desactivado deniega el acceso mediante ese rol, pero el acceso continúa disponible si otro rol asignado concede o hereda el permiso.
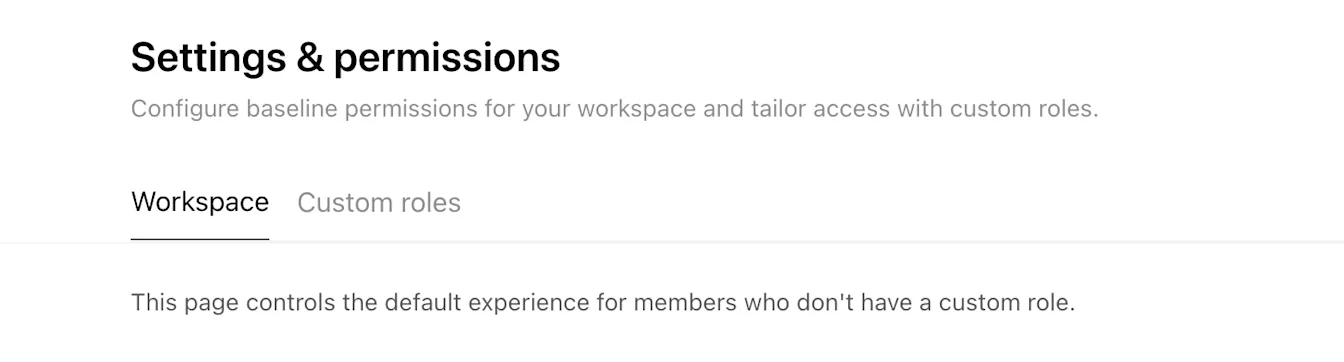
A medida que recorras la página, configura los valores de referencia del espacio de trabajo para los permisos que cumplen los requisitos.
Para crear un rol personalizado:
Abre la pestaña Roles personalizados.
Selecciona Crear rol.
Ingresa un nombre y una descripción para el rol.
Selecciona Guardar.
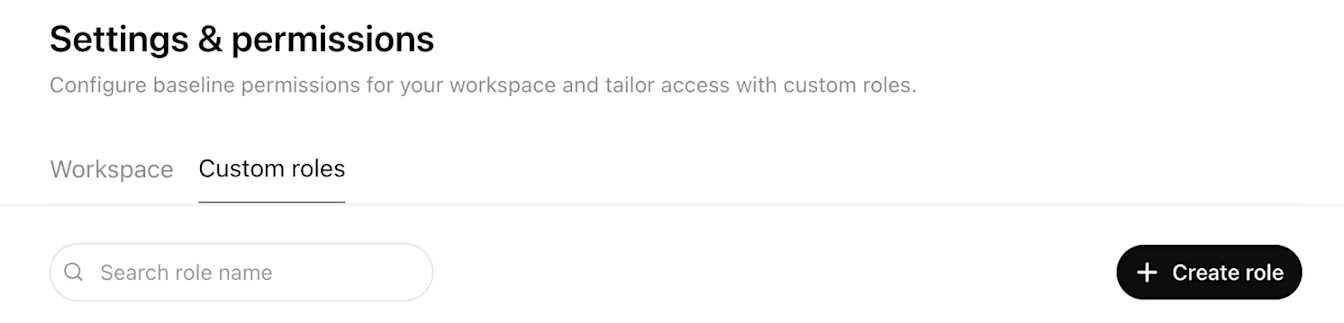
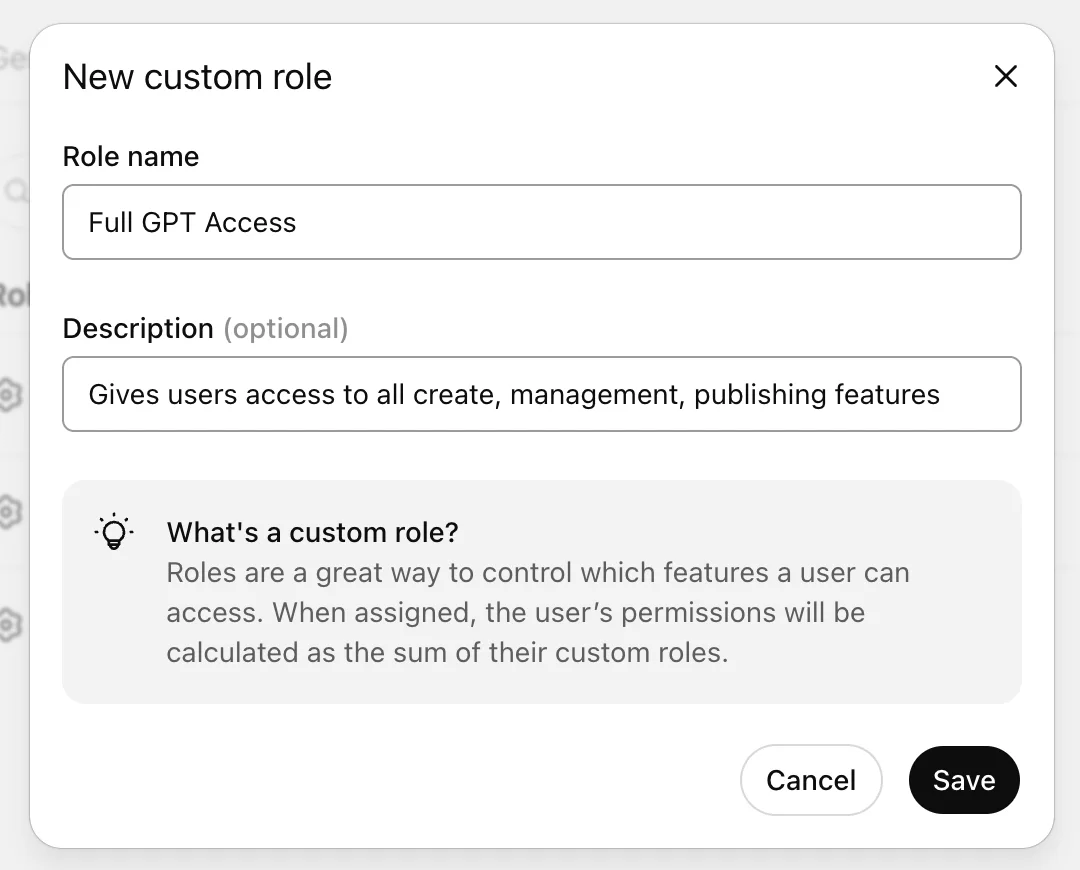
En la página de permisos del rol personalizado, elige Predeterminado, Activado o Desactivado para cada permiso que cumpla los requisitos. Los permisos de dos estados siguen usando Activado o Desactivado.
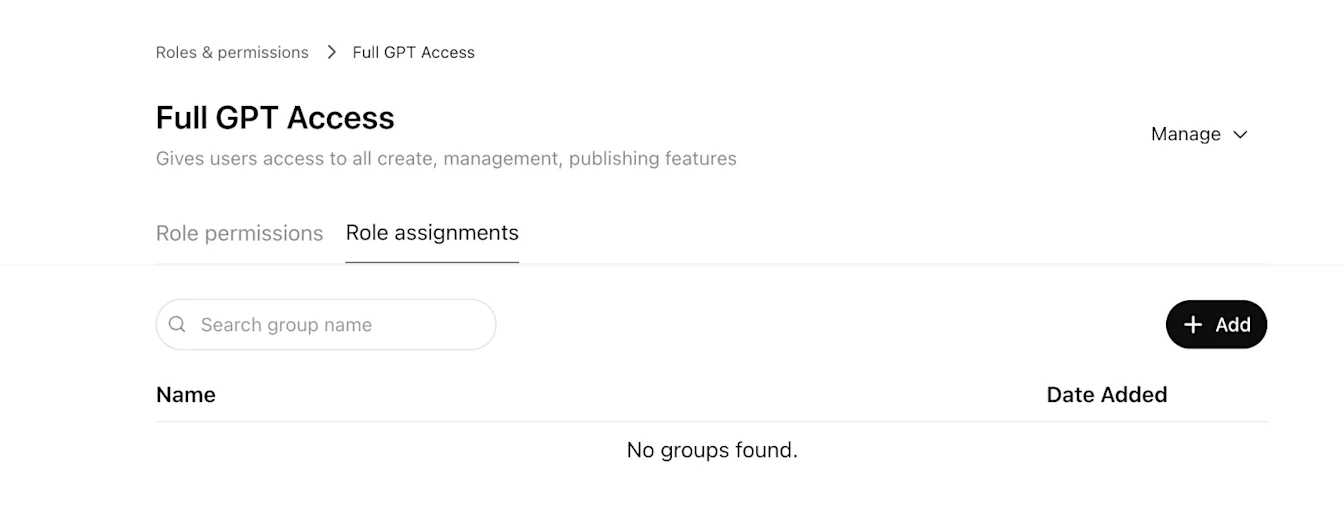
Para asignar el rol a grupos:
Abre Asignaciones de roles en la parte superior de la página del rol personalizado.
Selecciona + Agregar.
Elige uno o más grupos.
Selecciona Listo.
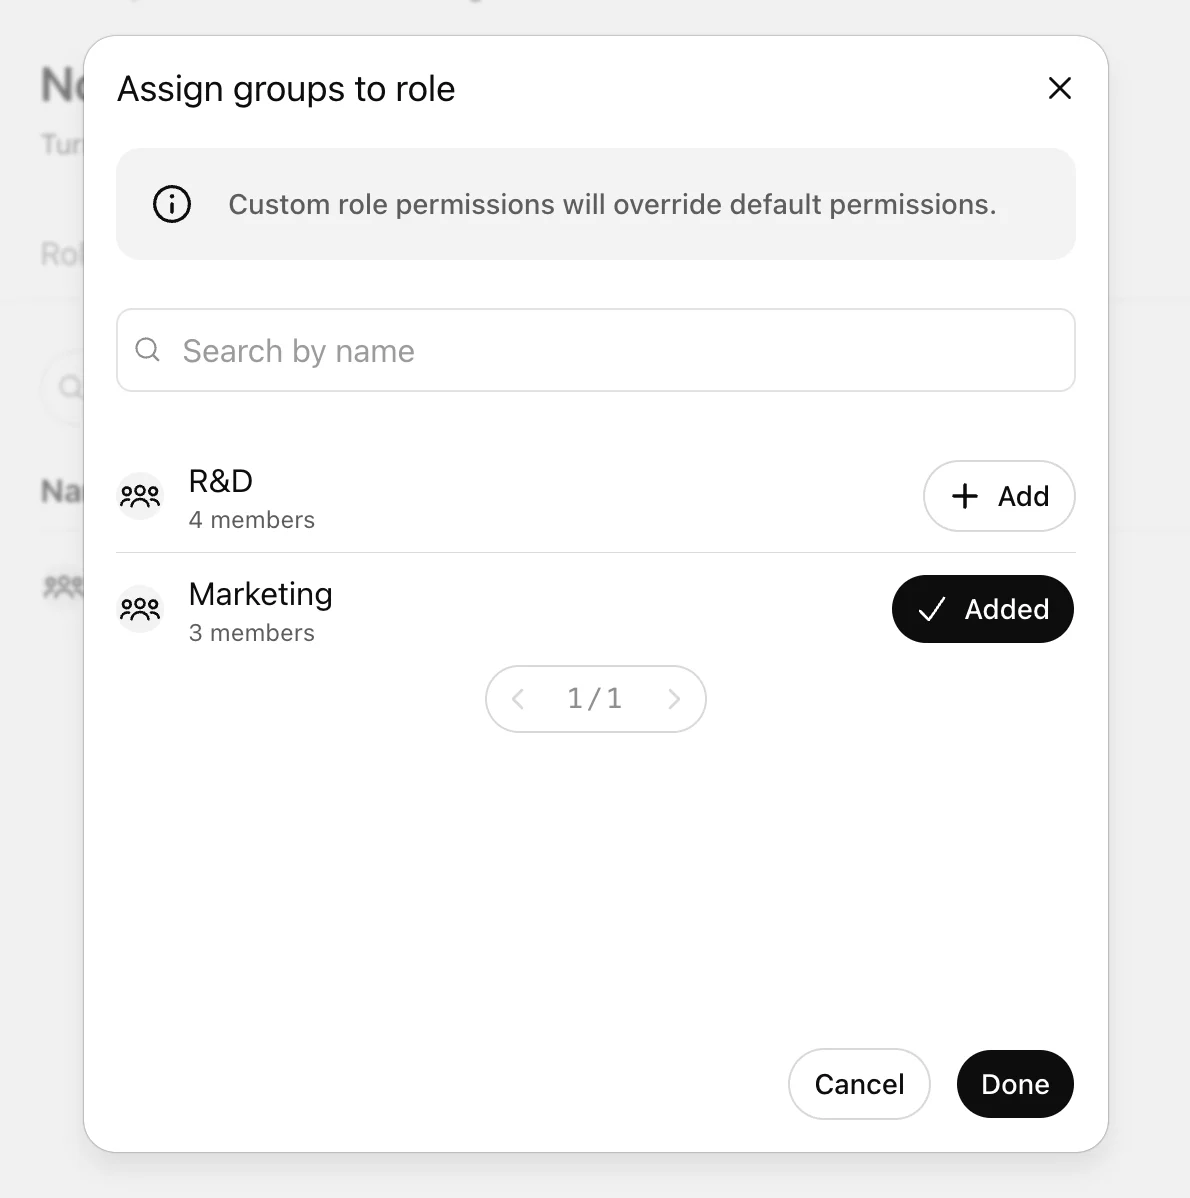
Los miembros del grupo reciben los permisos actualizados una vez que el cambio entra en vigor. Los cambios pueden tardar hasta 5 minutos en entrar en vigor.
Ejemplos
Un rol común hereda la configuración del espacio de trabajo
Si la configuración de Búsqueda web del espacio de trabajo está Activada y el único rol personalizado común de un miembro usa Predeterminado, el miembro hereda el estado Activado.
Un rol está desactivado y otro está activado
Si un rol normal establece Búsqueda web como Desactivado y otro lo establece como Activado, se permite el acceso porque los permisos de los roles normales se combinan de forma acumulativa.
Todos los roles comunes aplicables están Desactivados
Si todos los roles comunes aplicables establecen Búsqueda web en Desactivado, el miembro no obtiene acceso mediante RBAC común, aunque el valor de referencia del espacio de trabajo sea Activado.
Se aplica el Modo restringido
Si un rol común concede una función con acceso a la red, pero el miembro también tiene un rol de Modo restringido que la limita, se aplica la restricción del Modo restringido.
Preguntas frecuentes
¿Se requieren grupos para usar RBAC?
No. Los roles pueden asignarse mediante grupos y, cuando se admite, también pueden asignarse directamente. Los grupos siguen siendo la forma recomendada de administrar el acceso a gran escala.
¿Cuánto tardan en aplicarse los cambios del RBAC?
Los cambios pueden tardar hasta 5 minutos en entrar en vigor.
¿RBAC anula el tipo de licencia de un miembro?
No. RBAC controla los permisos de las funciones dentro del acceso permitido por el tipo de licencia del miembro y el plan del espacio de trabajo.
¿Qué ocurre si un permiso solo tiene los estados Activado y Desactivado?
Algunos controles no admiten Predeterminado. Para esos controles, configura explícitamente Activado o Desactivado en el espacio de trabajo y en los roles correspondientes.