
نمای کلی
Daybreak را برای کاربران تأییدشدهٔ ChatGPT و Codex و پروژههای تأییدشدهٔ API فعال کنید.
پیش از شروع
وقتی OpenAI کنترلهای دسترسی Daybreak را برای یک فضای کاری ChatGPT یا سازمان API فعال میکند، تنظیم Daybreak بهطور پیشفرض خاموش است. مالک فضای کاری باید دسترسی گروههای تأییدشده را پیکربندی کند و مالک سازمان API باید پروژههای تأییدشده را پیکربندی کند. این موضوع دربارهٔ فضاهای کاری فعلی Daybreak که انتقال به این کنترلها را انتخاب کردهاند نیز صدق میکند.
دسترسی به Daybreak فقط برای کاربران داخلیِ بسیار مورد اعتماد و فعالیتهای امنیتی داخلیِ مجاز در نظر گرفته شده است. این قابلیتها را برای کاربران خارج از سازمان، محصولات ارائهشده به مشتریان، فرایندهای خودکار در دسترس عموم یا گردشکارهای اشخاص ثالث فعال نکنید.
تأیید دسترسی به Daybreak Blue شامل Daybreak Red نمیشود.
مسیر دسترسی مورد استفادهٔ تیمتان را پیکربندی کنید:
ChatGPT و Codex با ورود از طریق ChatGPT: دسترسی را از طریق فضای کاری تأییدشدهٔ ChatGPT مدیریت کنید.
API و Codex با احراز هویت از طریق کلید API: دسترسی را از طریق پروژهٔ تأییدشدهٔ API مدیریت کنید.
اگر تیمتان از هر دو استفاده میکند، هر دو پیکربندی را تکمیل کنید.
تنظیم دسترسی به ChatGPT و Codex
در طرحهای Business، میتوانید دسترسی کاربران به Daybreak را مستقیماً در کنسول مدیریت > مدلها در بخش «مدلهای تخصصی» تنظیم کنید. برای فعال کردن دسترسی کاربران بهصورت جداگانه به Daybreak، «تنظیم دسترسی» را انتخاب کنید. برای فعال یا غیرفعال کردن دسترسی به Daybreak در کل فضای کاری، از کلید تغییر وضعیت استفاده کنید. توجه داشته باشید که با غیرفعال کردن دسترسی در کل فضای کاری، تنظیمات Daybreak هر کاربر حفظ میشود؛ بنابراین، وقتی دسترسی را دوباره فعال میکنید، نیازی به تنظیم مجدد آنها ندارید.
در طرحهای Enterprise، میتوانید با اختصاص یک نقش سفارشی به کاربران یا گروههای تأییدشده، دسترسی آنها به Daybreak را فراهم کنید. ایجاد و اختصاص نقشها باید توسط مالک فضای کاری انجام شود؛ به مدیریت دسترسی به قابلیتها با کنترل دسترسی مبتنی بر نقش در ChatGPT مراجعه کنید. سپس مالک یا مدیر فضای کاری میتواند از طریق صفحهٔ کنترل «مدلها» که برای این کار در نظر گرفته شده است، دسترسی یک نقش موجود به مدلها را تنظیم کند.
برای محدود کردن دسترسی به Daybreak به کاربران منتخب، آن را در بخش پیشفرض فضای کاری غیرفعال نگه دارید و فقط برای نقشی فعال کنید که به آن کاربران اختصاص داده شده است.
در فضای کاری تأییدشده، کنسول مدیریت > مدلها را باز کنید.
پیشفرض فضای کاری را باز کنید. اگر میخواهید قابلیت امنیت سایبری را برای همهٔ کاربران فضای کاری فعال کنید، از این مرحله بگذرید. در غیر این صورت، در بخش امنیت سایبری، اگر Daybreak Red و Blue فعال هستند، آنها را غیرفعال کنید.
ذخیرهٔ تغییرات را انتخاب کنید.
نقشها را باز کنید. برای نقش موردنظر، ویرایش تنظیمات جایگزین را انتخاب کنید، یا برای ایجاد تنظیمات جایگزین، افزودن تنظیمات جایگزین نقش را انتخاب کنید.
در بخش امنیت سایبری، Daybreak Blue را روی فعال تنظیم کنید. Daybreak Red را تنها در صورتی فعال کنید که استفاده از آن برای فضای کاری تأیید شده باشد و کاربران دارای نقش انتخابشده مجاز به استفاده از آن باشند.
ذخیره را انتخاب کنید. اعمال تغییرات ممکن است تا حدود ۱۰ دقیقه طول بکشد.
«پیشفرض فضای کاری» و نقش موردنظر را دوباره باز کنید. تنظیمات ذخیرهشده و کاربران یا گروههایی را که این نقش به آنها اختصاص داده شده است، بررسی کنید.
برای بررسی وضعیت Daybreak یک کاربر در طرحهای Enterprise، به کنسول مدیریت > مدلها > آزمایش بروید، نام یا ایمیل یک عضو تأییدشده را جستجو کنید و مجوزهای ذخیرهشدهٔ دسترسی او به مدلها را بررسی کنید. این بررسی را هم برای عضوی که باید دسترسی داشته باشد و هم برای عضوی که نباید دسترسی داشته باشد، انجام دهید. همهٔ نقشهای اختصاصیافته بهصورت مستقیم و از طریق گروهها را بررسی کنید: حتی اگر دسترسی در یک نقش روی غیرفعال تنظیم شده باشد، نقش دیگری میتواند دسترسی بدهد. سپس مسیر دسترسی موردنظر را همراه با کاربر تأییدشده آزمایش کنید. مجوزهای ذخیرهشده بهتنهایی تأیید نمیکنند که درخواست ارسالی به مدل با موفقیت انجام خواهد شد. اگر دسترسی واقعی با تنظیمات ذخیرهشده متفاوت است، دسترسیهایی را که بهطور جداگانه فراهم شدهاند نیز بررسی کنید.
تنظیم دسترسی پروژهٔ API
برای پیکربندی دسترسی Daybreak باید مالک سازمان API باشید. مالک پروژه بودن بهتنهایی به شما اجازهٔ تغییر این تنظیمات را نمیدهد.
سازمان تأییدشده را در پلتفرم API باز کنید.
برای فعالیتهای تأییدشدهٔ امنیت سایبری داخلی تیمتان، پروژهای غیر از پروژهٔ پیشفرض ایجاد یا انتخاب کنید. امکان فعال کردن Daybreak در پروژههای پیشفرض وجود ندارد.
تنظیمات پروژه > عمومی > دسترسی به مدل Daybreak را باز کنید.
هر سطح دسترسی Daybreak را که برای این پروژه تأیید شده است روشن کنید. Daybreak Red فقط در صورتی در دسترس است که سازمان شما برای استفاده از آن تأیید شده باشد.
ذخیره را انتخاب کنید. اعمال تغییرات ممکن است تا حدود ۱۵ دقیقه طول بکشد.
کاربران تأییدشده را به پروژه اضافه کنید.
برای درخواستهای API یا احراز هویت Codex با کلید API، از کلیدی متعلق به پروژهای استفاده کنید که دسترسی در آن فعال شده است. اگر به سازمان یا پروژهٔ دیگری منتقل شدهاید، در پروژهٔ مقصد کلیدی ایجاد یا انتخاب کنید و برنامهها یا گردشکارهایی را که از آن استفاده میکنند بهروزرسانی کنید.
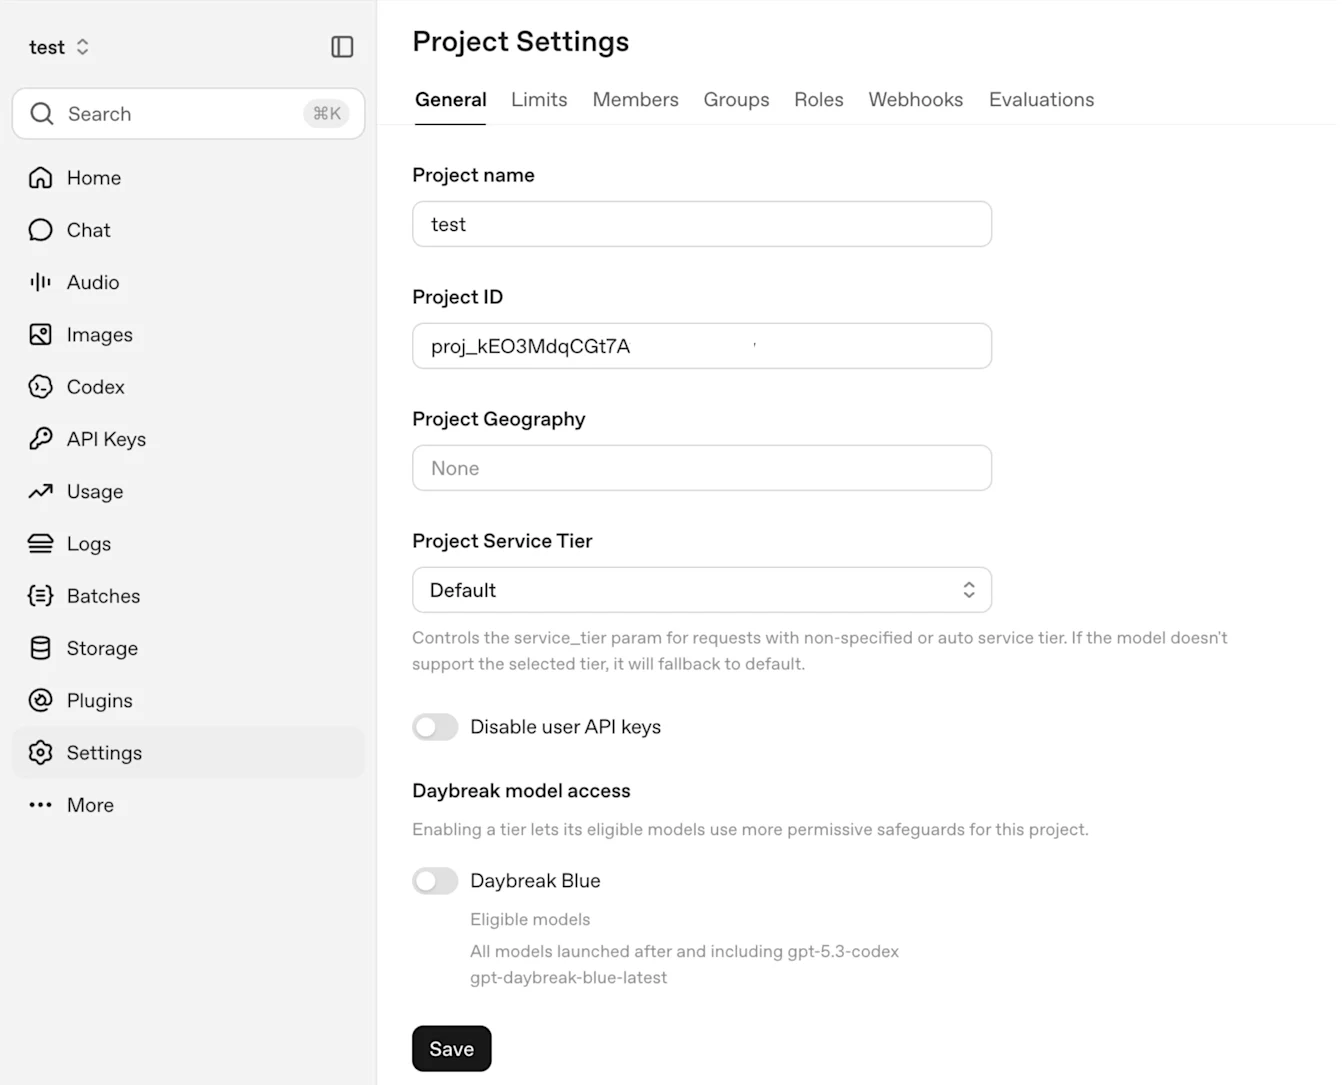
مثال: Daybreak Blue در تنظیمات پروژه > عمومی > دسترسی به مدل Daybreak خاموش است.
این مراحل را برای هر پروژهای که به دسترسی نیاز دارد تکرار کنید. فعال کردن Daybreak در یک پروژه، آن را در پروژههای دیگر فعال نمیکند و دسترسی فضای کاری ChatGPT/Codex را نیز پیکربندی نمیکند.
اگر از یک سازمان اختصاصی Cyber منتقل شدهاید، کلیدهای API آن سازمان اختصاصی Cyber به سازمان جدید منتقل نمیشوند. در پروژهٔ مقصد تأییدشده کلید ایجاد کنید و برنامهها یا گردشکارهایی را که از آنها استفاده میکنند بهروزرسانی کنید.
بررسی دسترسی پس از راهاندازی
صبر کنید تا تغییرات ذخیرهشده اعمال شوند، سپس برنامهٔ کارخواه را بازخوانی کنید. برای آزمایش فضای کاری یا پروژهٔ API موردنظر با کاربران و مدلهای تأییدشده، مراحل بررسی دسترسی در راهنمای شروع کار با Daybreak در Enterprise را دنبال کنید.
اگر کنترلهای Daybreak نمایش داده نمیشوند یا دسترسی مطابق انتظار کار نمیکند:
مطمئن شوید سازمان، فضای کاری یا پروژهای را انتخاب کردهاید که نام آن در تأییدیهٔ فراهمسازی دسترسی یا انتقال شما آمده است.
نقش مدیر را بررسی کنید. برای ChatGPT، تنظیمات فضای کاری > اعضا را باز کنید. مالکان فضای کاری، تنظیمات پیشفرض و اختصاص نقشهای سفارشی را مدیریت میکنند. برای API، سازمان درست را در تنظیمات پلتفرم API > افراد > اعضا > نقشها انتخاب کنید و مطمئن شوید نقش «مالک» را دارید.
برای ورود به ChatGPT و Codex، عضویت کاربر در گروهها، نقشهای اختصاصیافته و تنظیمات ذخیرهشدهٔ مدل را بررسی کنید.
برای احراز هویت با کلید API، مطمئن شوید کلید متعلق به پروژهای است که دسترسی در آن فعال شده است.
اگر مشکل ادامه داشت، با پشتیبانی OpenAI تماس بگیرید و شناسهٔ سازمان یا فضای کاری، شناسهٔ پروژه در صورت وجود، محصول دچار مشکل، سطح دسترسی Daybreak، تنظیمات ذخیرهشده و هرگونه پیام خطا را ارائه کنید. کلیدهای API را ارسال نکنید.
Daybreak همهٔ تدابیر حفاظتی را حذف نمیکند. امتناع مدل از پاسخگویی بهتنهایی به معنای نداشتن دسترسی نیست.