Aperçu
Activez Daybreak pour les utilisateurs de ChatGPT et de Codex ainsi que pour les projets API approuvés.
Avant de commencer
Lorsqu’OpenAI active les contrôles d’accès à Daybreak pour un espace de travail ChatGPT ou une organisation API, le paramètre Daybreak est désactivé par défaut. Un propriétaire de l’espace de travail doit configurer l’accès pour les groupes approuvés, et un propriétaire de l’organisation API doit configurer les projets approuvés. Cela s’applique aussi aux espaces de travail Daybreak existants qui ont choisi de migrer vers ces contrôles.
L’accès à Daybreak est réservé aux utilisateurs internes hautement fiables et aux travaux de sécurité internes autorisés. N’activez pas ces fonctionnalités pour des utilisateurs externes, des produits destinés à la clientèle, des automatisations accessibles au public ou des flux de travail tiers.
L’approbation pour Daybreak Blue n’inclut pas Daybreak Red.
Configurez le mode d’accès utilisé par votre équipe :
ChatGPT et Codex avec connexion à ChatGPT : Gérez l’accès à partir de l’espace de travail ChatGPT approuvé.
API et Codex avec authentification par clé API : Gérez l’accès à partir du projet API approuvé.
Si votre équipe utilise les deux modes d’accès, effectuez les deux configurations.
Configurer l’accès à ChatGPT et à Codex
Pour les forfaits Business, vous pouvez configurer l’accès des utilisateurs à Daybreak directement dans Console d’administration > Modèles sous « Modèles spécialisés ». Choisissez « Définir l’accès » pour accorder l’accès à Daybreak à des utilisateurs précis, et utilisez le bouton bascule pour activer ou désactiver l’accès à Daybreak pour tout l’espace de travail. Notez que la désactivation de l’accès pour tout l’espace de travail conserve les paramètres Daybreak de chaque utilisateur. Vous n’avez donc pas à les reconfigurer lorsque vous réactivez l’accès.
Pour les forfaits Enterprise, vous pouvez utiliser un rôle personnalisé attribué aux utilisateurs ou aux groupes approuvés pour leur accorder l’accès à Daybreak. Un propriétaire de l’espace de travail doit créer et attribuer les rôles; consultez Gérer l’accès aux fonctionnalités avec le contrôle d’accès basé sur les rôles dans ChatGPT. Un propriétaire ou un administrateur de l’espace de travail peut ensuite configurer l’accès aux modèles pour un rôle existant dans la page de gestion des modèles prévue à cet effet.
Pour limiter l’accès à Daybreak à certains utilisateurs, laissez-le désactivé sous Paramètres par défaut de l’espace de travail et activez-le uniquement pour le rôle attribué à ces utilisateurs.
Dans l’espace de travail approuvé, ouvrez Console d’administration > Modèles.
Ouvrez Paramètres par défaut de l’espace de travail. Si vous souhaitez activer la cybersécurité pour tous les utilisateurs de l’espace de travail, sautez cette étape. Sinon, sous Cybersécurité, assurez-vous que Daybreak Red et Blue sont désactivés s’ils sont activés.
Sélectionnez Enregistrer les modifications.
Ouvrez Rôles. Pour le rôle visé, choisissez Modifier la dérogation, ou choisissez Ajouter une dérogation de rôle pour en créer une.
Sous Cybersécurité, réglez Daybreak Blue sur Activé. Activez Daybreak Red uniquement si son utilisation est approuvée pour l’espace de travail et que les utilisateurs ayant le rôle sélectionné sont autorisés à l’utiliser.
Sélectionnez Enregistrer. Les modifications peuvent prendre jusqu’à environ 10 minutes pour entrer en vigueur.
Rouvrez les paramètres par défaut de l’espace de travail et le rôle. Vérifiez les paramètres enregistrés et les utilisateurs ou groupes auxquels le rôle est attribué.
Pour vérifier l’état de l’accès à Daybreak d’un utilisateur d’un forfait Enterprise, accédez à Console d’administration > Modèles > Test, recherchez un membre approuvé par son nom ou son adresse courriel, puis vérifiez ses autorisations d’accès aux modèles enregistrées. Effectuez cette vérification pour un membre qui devrait avoir accès et un autre qui ne devrait pas y avoir accès. Examinez tous les rôles attribués directement ou par l’intermédiaire d’un groupe : un autre rôle peut accorder l’accès même si celui-ci est réglé sur Désactivé pour un rôle. Testez ensuite le parcours d’accès prévu avec l’utilisateur approuvé. Les autorisations enregistrées ne suffisent pas à confirmer qu’une requête au modèle aboutira. Si l’accès réel diffère des paramètres enregistrés, vérifiez aussi tout accès accordé séparément.
Configurer l’accès au projet API
Vous devez être propriétaire d’une organisation API pour configurer l’accès à Daybreak. Le seul fait d’être propriétaire d’un projet ne vous donne pas l’autorisation de modifier ces paramètres.
Ouvrez l’organisation approuvée dans la Plateforme API.
Créez ou sélectionnez un projet autre que le projet par défaut pour les travaux de cybersécurité internes approuvés de votre équipe. Daybreak ne peut pas être activé dans les projets par défaut.
Ouvrez Paramètres du projet > Général > Accès aux modèles Daybreak.
Activez chaque niveau d’accès à Daybreak approuvé pour ce projet. Daybreak Red est disponible uniquement si votre organisation est autorisée à l’utiliser.
Sélectionnez Enregistrer. Les modifications peuvent prendre jusqu’à environ 15 minutes pour entrer en vigueur.
Ajoutez les utilisateurs approuvés au projet.
Utilisez une clé API du projet pour lequel l’accès est activé pour les requêtes API ou l’authentification de Codex par clé API. Si vous avez migré vers une autre organisation ou un autre projet, créez ou sélectionnez une clé dans le projet de destination et mettez à jour les applications ou les flux de travail qui l’utilisent.
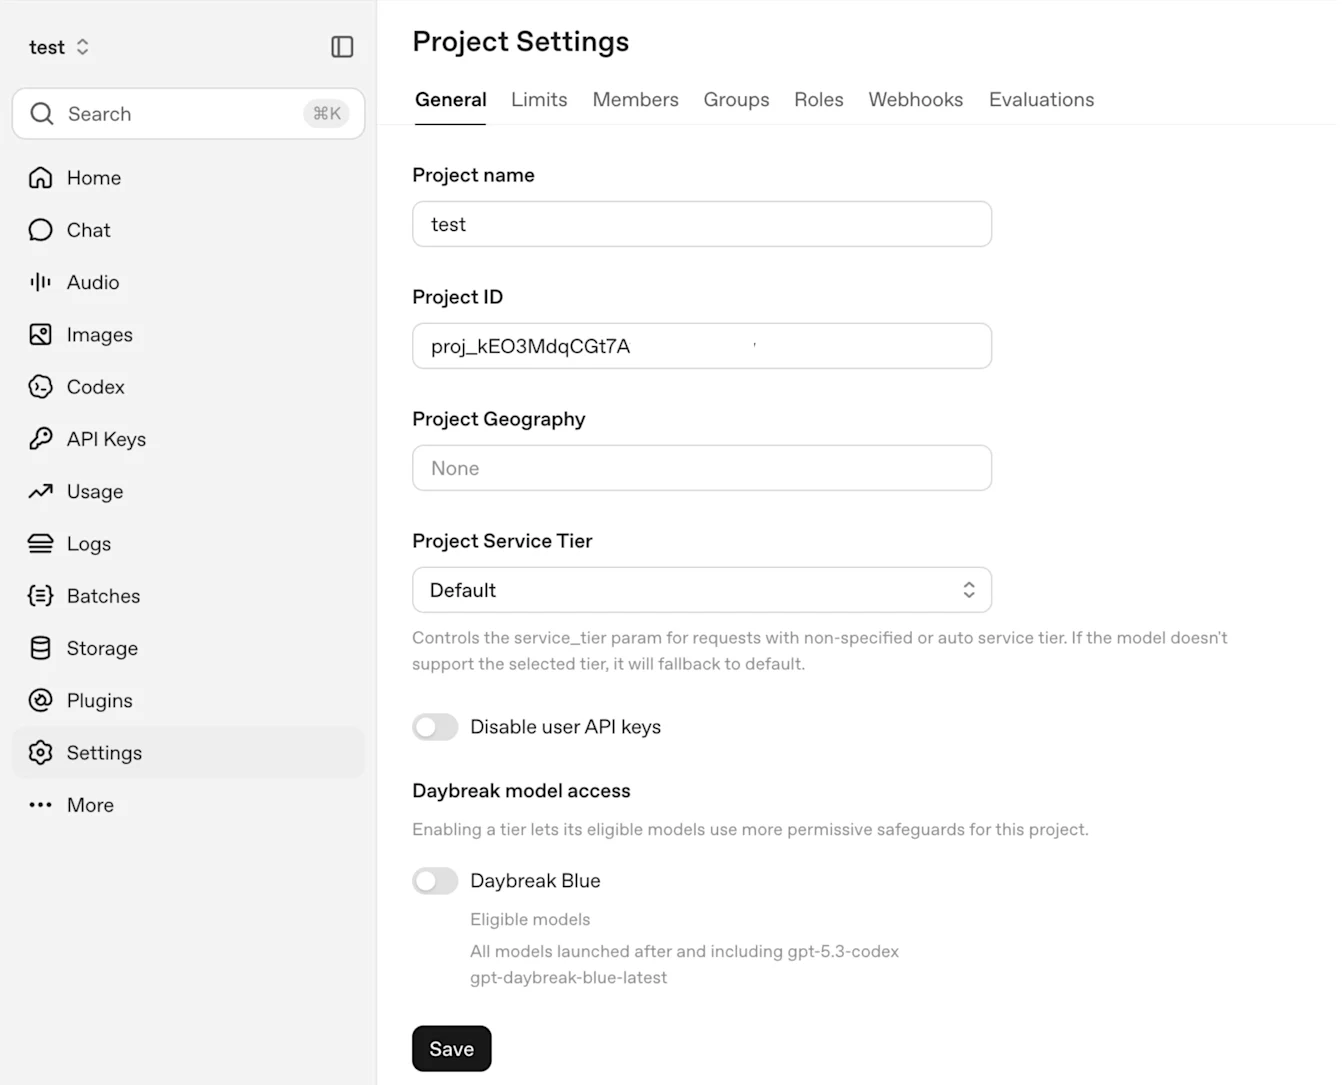
Exemple : Daybreak Blue est désactivé dans Paramètres du projet > Général > Accès aux modèles Daybreak.
Répétez ces étapes pour chaque projet qui nécessite un accès. L’activation de Daybreak dans un projet ne l’active pas dans les autres projets et ne configure pas l’accès à l’espace de travail ChatGPT/Codex.
Si vous avez migré depuis une organisation Cyber dédiée, les clés API de cette organisation ne sont pas transférées à la nouvelle organisation. Créez des clés dans le projet de destination approuvé et mettez à jour les applications ou les flux de travail qui les utilisent.
Vérifier l’accès après la configuration
Laissez le temps aux modifications enregistrées d’entrer en vigueur, puis actualisez le client. Suivez la procédure de vérification de l’accès du guide de prise en main de Daybreak pour Enterprise pour tester l’espace de travail ou le projet API visé avec les utilisateurs et les modèles approuvés.
Si les contrôles Daybreak sont absents ou si l’accès ne fonctionne pas comme prévu :
Vérifiez que vous avez sélectionné l’organisation, l’espace de travail ou le projet indiqué dans votre confirmation de mise en service ou de migration.
Vérifiez le rôle de l’administrateur. Pour ChatGPT, ouvrez Paramètres de l’espace de travail > Membres. Les propriétaires de l’espace de travail gèrent les paramètres par défaut et l’attribution des rôles personnalisés. Pour l’API, sélectionnez la bonne organisation dans Paramètres de la Plateforme API > Personnes > Membres > Rôles et confirmez le rôle Propriétaire.
Pour la connexion à ChatGPT et à Codex, vérifiez l’appartenance de l’utilisateur aux groupes, les rôles qui lui sont attribués et ses paramètres de modèles enregistrés.
Pour l’authentification par clé API, vérifiez que la clé appartient au projet pour lequel l’accès est activé.
Si le problème persiste, communiquez avec l’assistance d’OpenAI en fournissant l’identifiant de l’organisation ou de l’espace de travail, l’identifiant du projet s’il y a lieu, le produit concerné, le niveau d’accès à Daybreak, les paramètres enregistrés et tout message d’erreur. N’incluez pas de clés API.
Daybreak ne supprime pas toutes les mesures de protection. Un refus à lui seul ne signifie pas que l’accès n’est pas accordé.