
Vue d’ensemble
Les projets organisent le travail au sein d’une organisation API. Utilisez-les pour gérer les accès, configurer les limites des modèles et les limites de débit, créer des comptes de service et suivre l’utilisation, la facturation et les limites de dépenses pour un ensemble défini de ressources, comme les modèles, les fonctionnalités, les fils de discussion, les assistants, l’ajustement et le stockage.
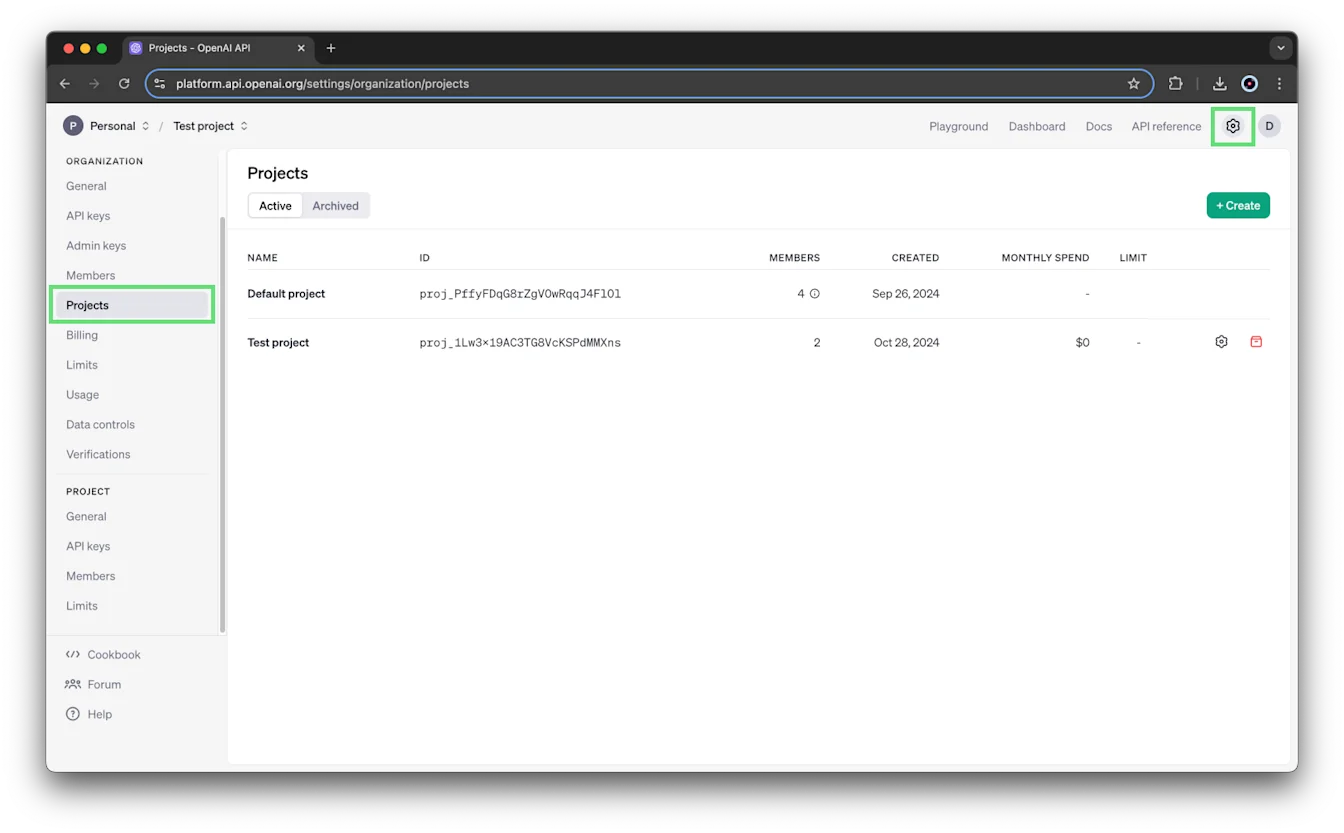
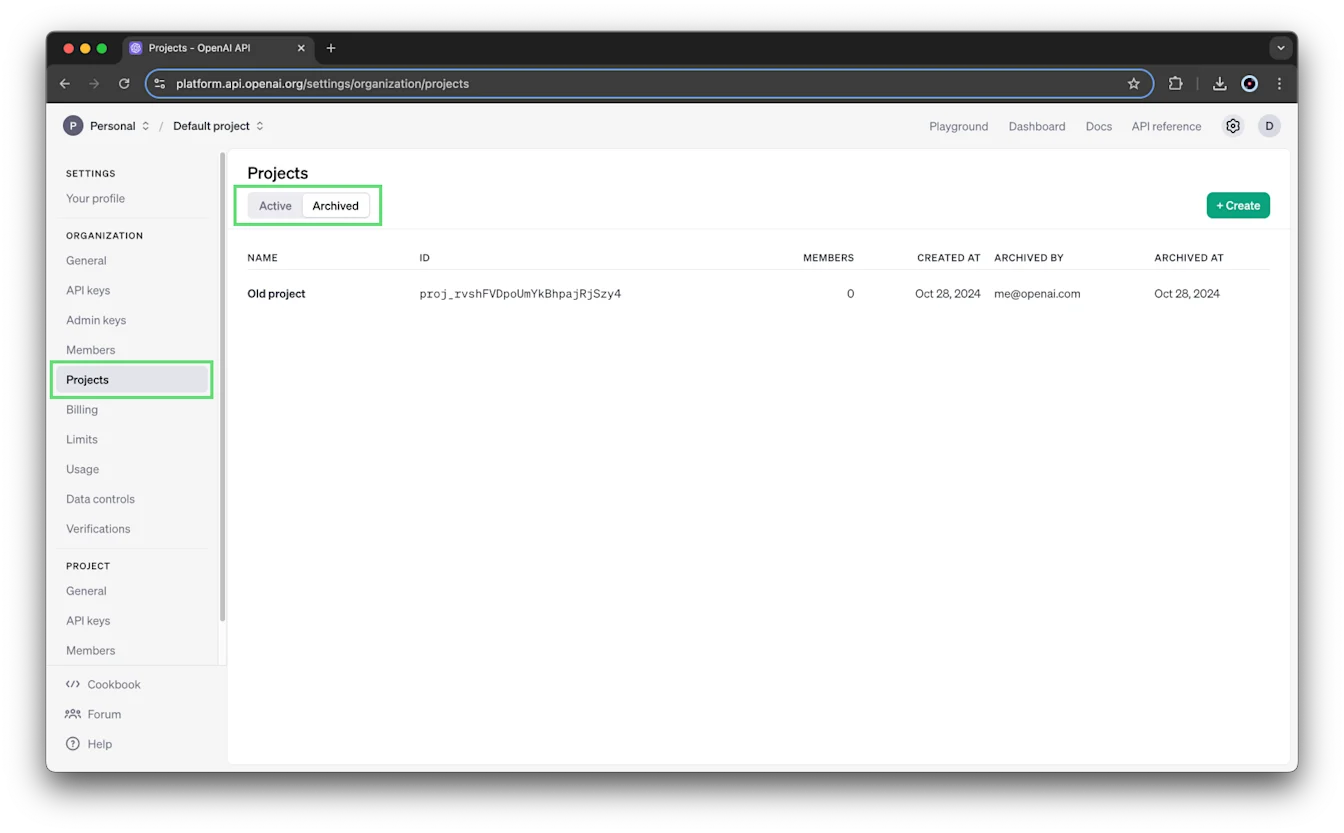
Les propriétaires de l’organisation peuvent consulter tous les projets actifs et archivés sur la page Projets.
Avant de commencer
Vous devez avoir le rôle de propriétaire de l’organisation pour créer un projet. Par défaut, les organisations peuvent créer jusqu’à 2 000 projets.
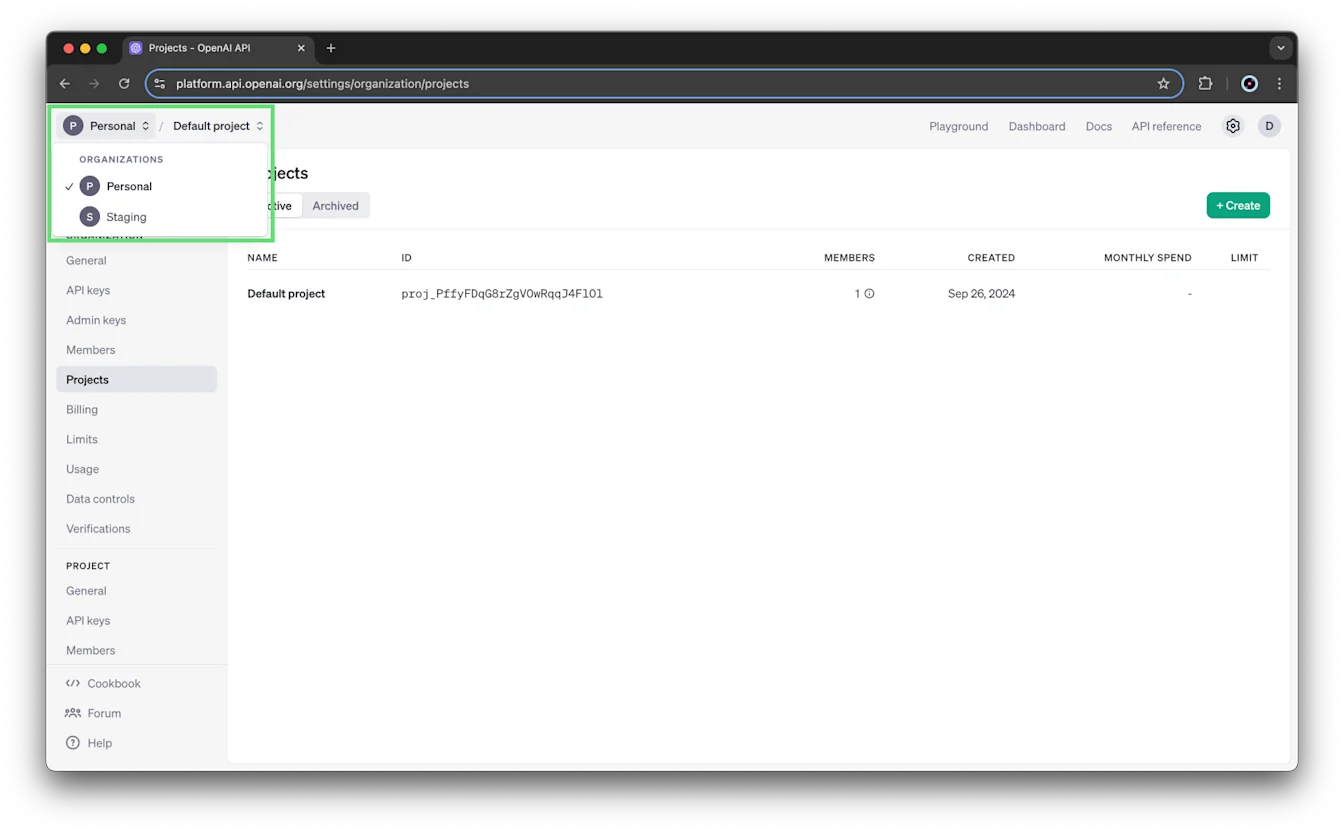
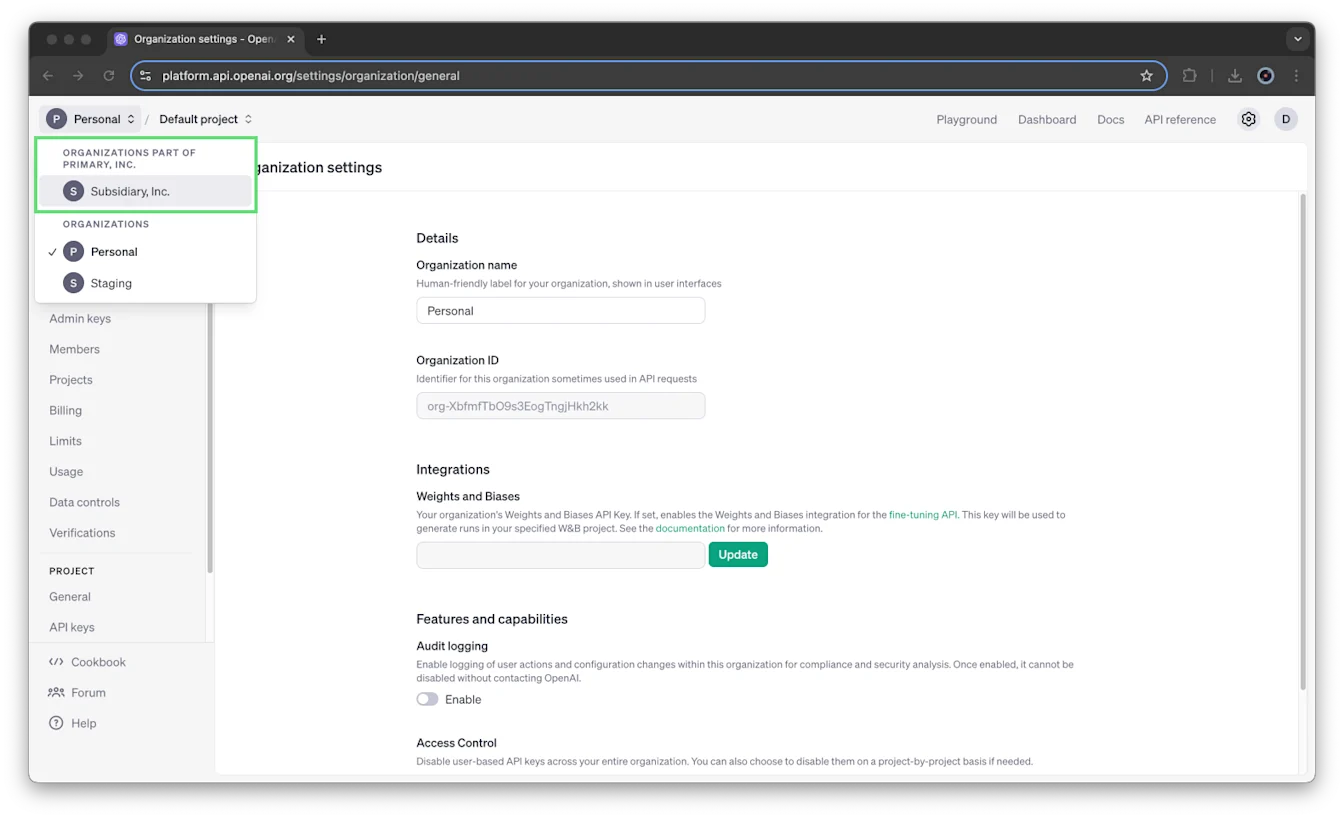
Si votre organisation utilise la facturation consolidée, les sous-organisations apparaissent séparément dans le sélecteur d’organisation. Vous ne pouvez pas créer de projets au sein d’une sous-organisation.
Pour changer d’organisation, ouvrez le sélecteur d’organisation et sélectionnez celle que vous souhaitez utiliser.
Projet par défaut
Chaque organisation comprend un projet par défaut, qui ne peut pas être supprimé. Il hérite de l’ensemble de la configuration de l’organisation. Vous pouvez configurer ses limites de débit, ses autorisations de modèles virtuels et ses limites de dépenses.
Vous ne pouvez pas ajouter de membres ni de comptes de service directement au projet par défaut. Vous pouvez inclure l’accès au projet par défaut lorsque vous invitez une personne dans l’organisation, en suivant les étapes d’invitation à l’organisation décrites dans cet article.
Créer un projet
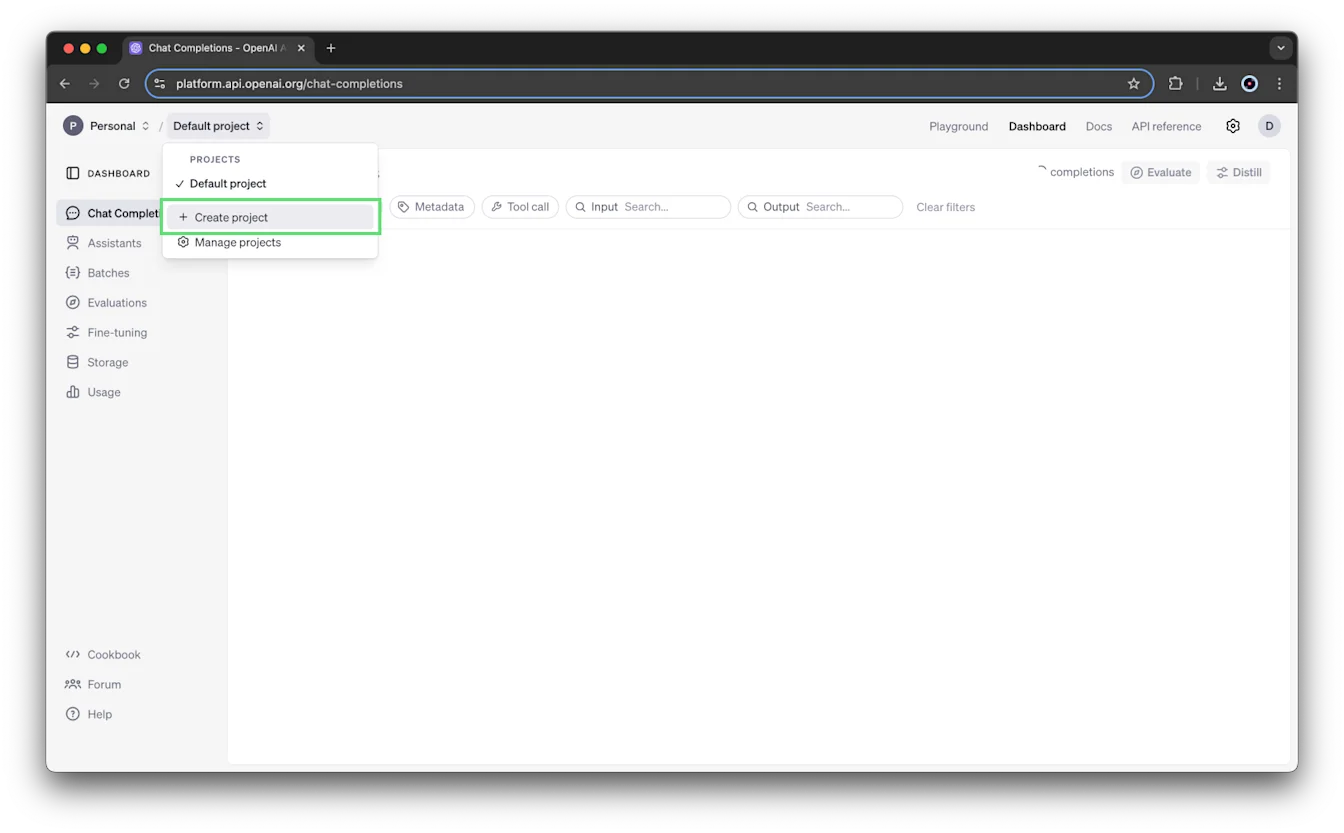
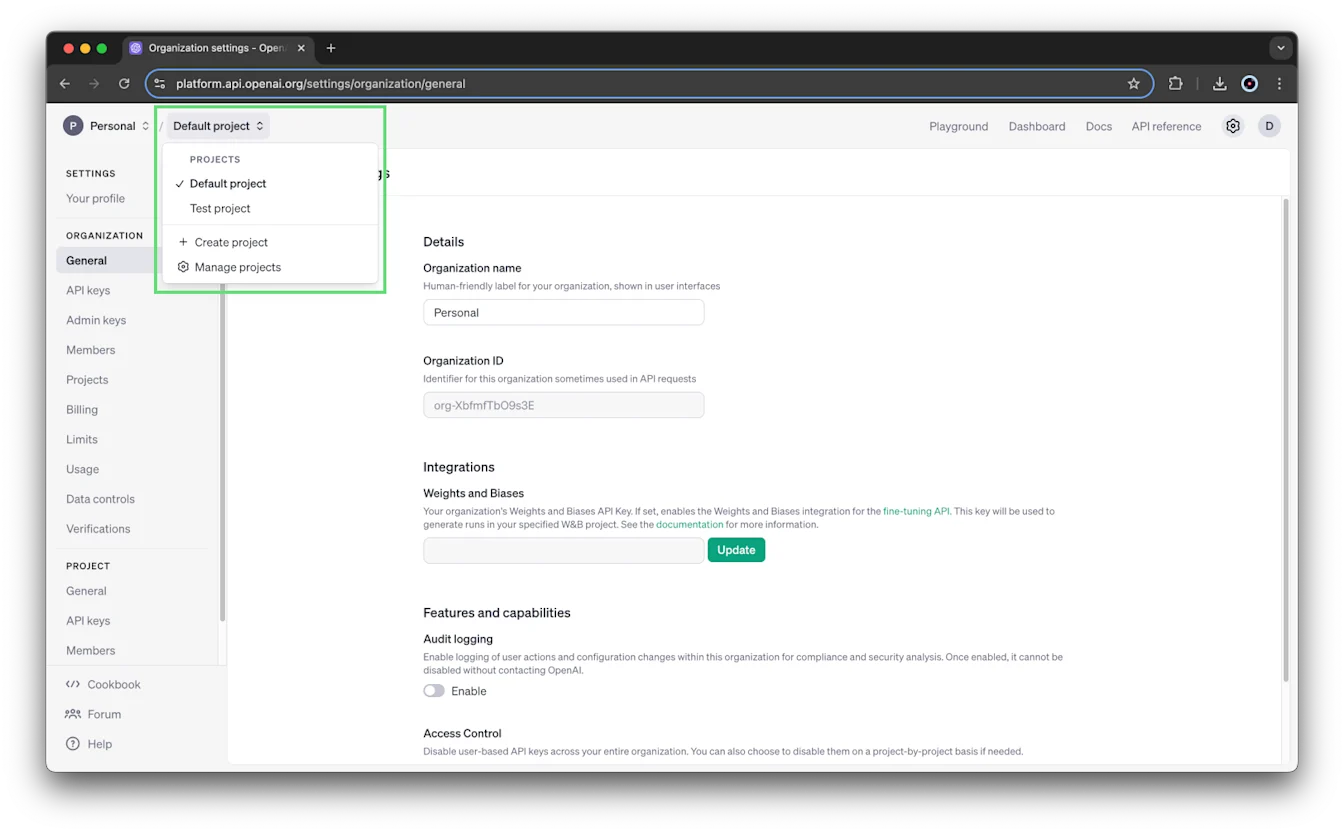
Ouvrez le sélecteur de projet et sélectionnez Créer un projet.
Saisissez un nom, une description et un site web pour votre projet.
Sélectionnez Créer.
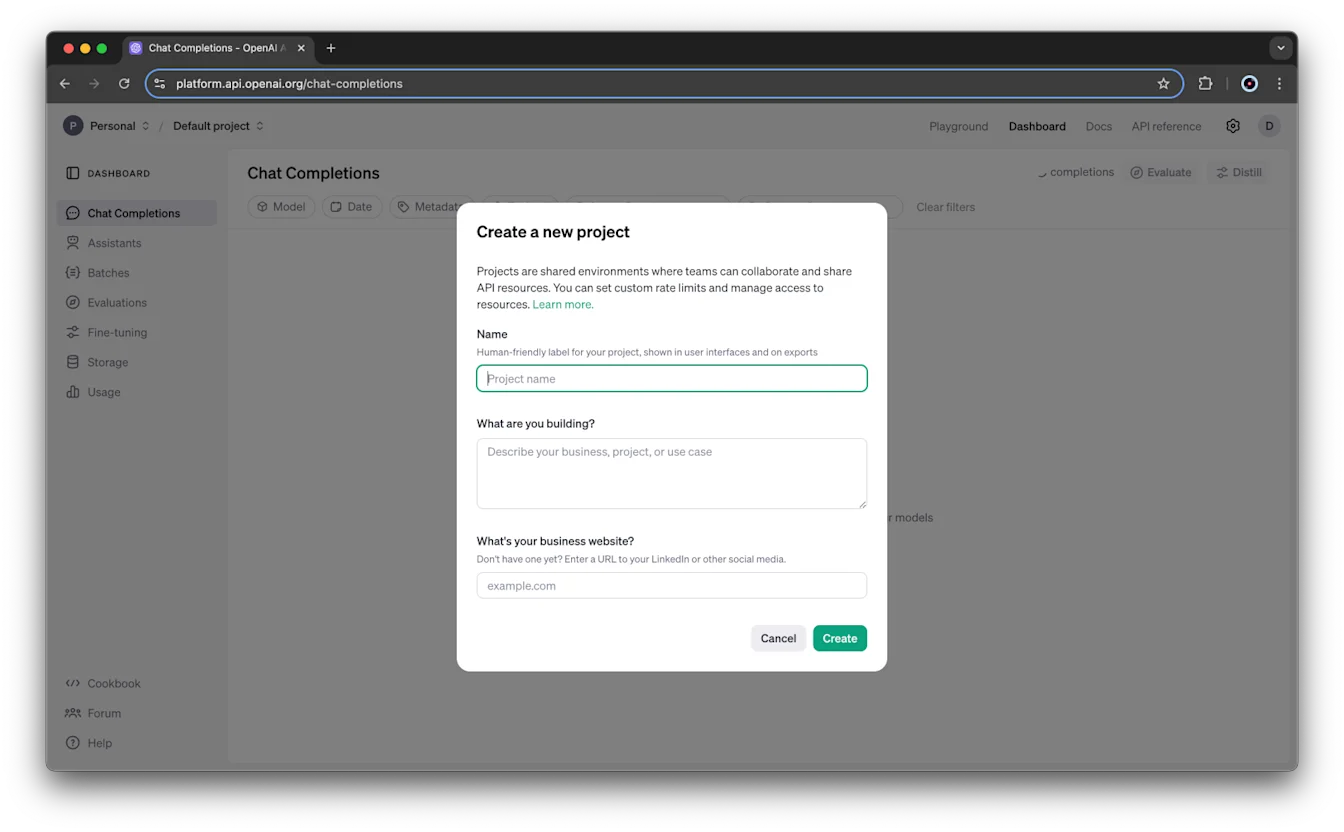
Les propriétaires de l’organisation sont automatiquement ajoutés comme propriétaires aux nouveaux projets.
Comprendre les rôles et les accès
Le tableau résume les rôles de propriétaire et de lecteur de l’organisation, ainsi que les rôles de propriétaire et de membre du projet utilisés dans ces étapes. Les membres d’un projet disposent d’autorisations similaires à celles des lecteurs de l’organisation.
| Rôle | Périmètre | Autorisations |
|---|---|---|
| Propriétaire | Organisation | Créer et consulter tous les projets, utilisateurs et clés API. Suivre les projets sur la page Projets. Définir les limites de dépenses de l’organisation et des projets. Accorder l’accès aux informations d’utilisation des autres utilisateurs. Archiver des projets. |
| Lecteur | Organisation | Être ajouté à des projets, effectuer des inférences, utiliser des ressources et créer des clés dans ces projets. Ne peut pas créer de projets ni gérer les utilisateurs. |
| Propriétaire | Projet | Toutes les autorisations d’un membre, ainsi que l’ajout d’utilisateurs, la gestion des membres et des paramètres du projet, sa modification de nom, la définition de ses limites de dépenses et son archivage. |
| Membre | Projet | Effectuer des inférences, utiliser des ressources, créer des clés au niveau du projet et envoyer des requêtes API qui lisent ou modifient des données. |
Pour en savoir plus sur les rôles au sein de l’organisation, consultez : rôles dans l’organisation. Pour les rôles supplémentaires, les rôles personnalisés et l’ensemble des autorisations, consultez le guide des rôles et autorisations de l’API.
Visibilité des projets
Avec ces rôles standard, les utilisateurs qui ne sont pas propriétaires de l’organisation ne peuvent voir que les projets auxquels ils appartiennent. Les propriétaires de l’organisation peuvent voir tous les projets, membres et clés API de projet, et accéder à la page Projets.
Les membres d’un projet peuvent voir les autres membres de leur projet ainsi que le rôle de chacun. Seuls les membres du projet et les propriétaires de l’organisation peuvent voir les modèles ajustés, les fils de discussion des assistants et les fichiers créés ou ajoutés dans ce projet.
Vous pouvez appartenir à autant de projets que nécessaire. Une clé API personnelle créée dans un projet est limitée à ce projet et à ses ressources.
Périmètre des ressources
Les fichiers, les assistants, le stockage et les fils de discussion sont limités au périmètre de leur projet. Les membres non administrateurs extérieurs à ce projet ne peuvent pas accéder à ses ressources, et les ressources ne peuvent pas être déplacées d’un projet à l’autre.
Les modèles ajustés du projet par défaut font exception : ils sont accessibles depuis d’autres projets.
Gérer les membres du projet
Inviter une personne dans votre organisation
Une personne doit appartenir à votre organisation avant que vous puissiez l’ajouter à un projet.
Lorsque vous invitez une personne dans l’organisation, vous pouvez lui donner accès au projet par défaut en sélectionnant cette option dans le formulaire d’invitation. Laissez cette option désélectionnée si vous ne souhaitez pas accorder l’accès au projet par défaut. Les nouveaux membres de l’organisation ne sont pas automatiquement ajoutés au projet par défaut.
Vous n’avez pas besoin de créer un autre projet avant d’inviter une personne. Vous pouvez également ajouter une personne à un projet après qu’elle a accepté l’invitation à rejoindre l’organisation.
Les invitations envoyées via l’API d’administration suivent les règles du point de terminaison /organization/invites.
Ajouter un membre de l’organisation à un projet
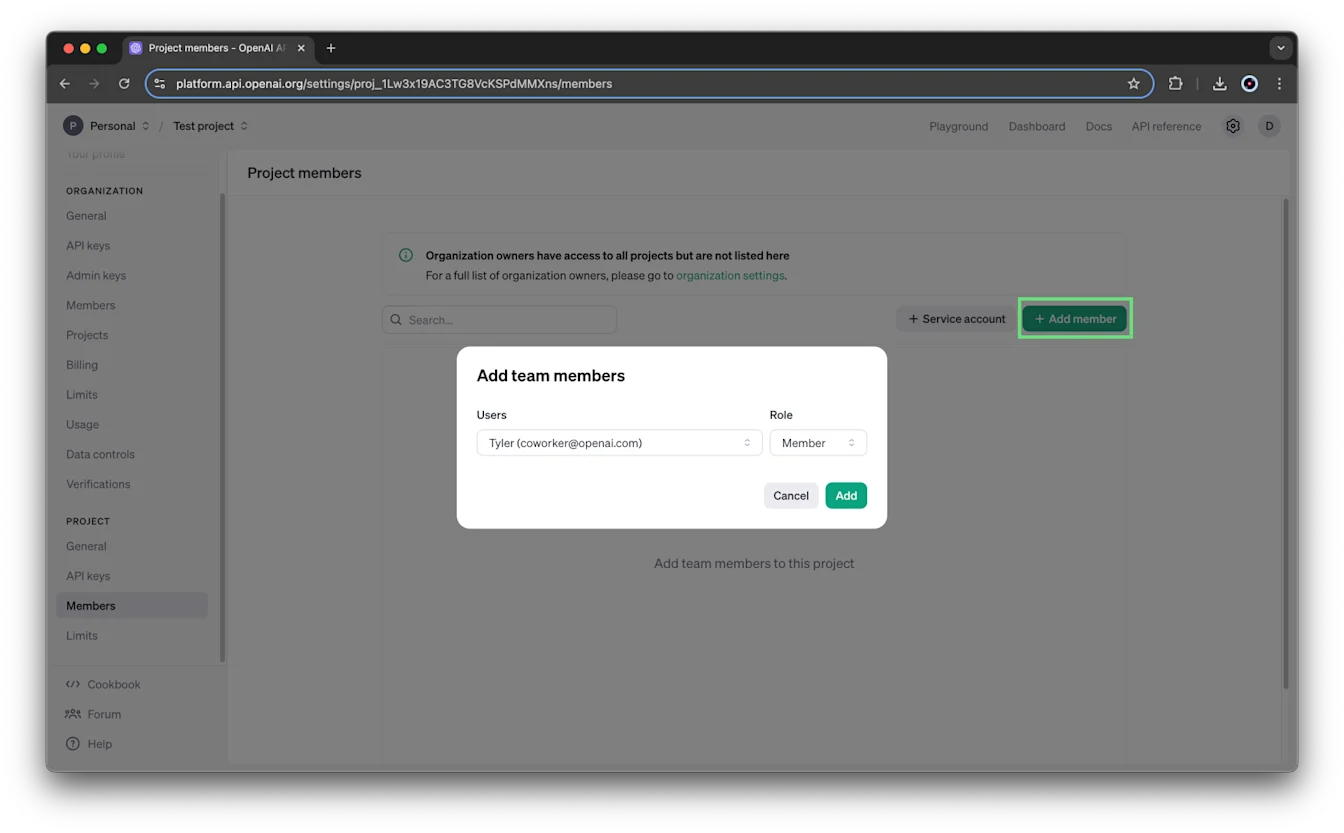
Les propriétaires de l’organisation et du projet peuvent ajouter des membres :
Accédez aux paramètres de l’organisation.
Sélectionnez le projet, puis ouvrez Membres.
Sélectionnez + Ajouter un membre.
Sélectionnez l’utilisateur et attribuez-lui le rôle Membre ou Propriétaire.
La liste des utilisateurs affiche les utilisateurs de l’organisation ayant le rôle Lecteur. Elle n’inclut pas les comptes de service.
Si une invitation échoue dans l’interface ou via l’API d’administration, vérifiez que le projet cible existe et n’est pas archivé avant de renvoyer l’invitation.
Modifier un rôle ou retirer un membre
Les propriétaires de l’organisation et du projet peuvent modifier le rôle d’un utilisateur dans le projet ou le retirer de ce projet.
Accédez aux paramètres de l’organisation.
Sélectionnez le projet, puis ouvrez Membres.
Attribuez à l’utilisateur le rôle Membre ou Propriétaire, ou sélectionnez Supprimer pour le retirer.
Créer et gérer des comptes de service
Un compte de service fournit un accès système plutôt que de représenter un utilisateur individuel. Les comptes de service sont limités au périmètre des projets.
La création de comptes de service nécessite des autorisations de gestion des comptes de service. Les propriétaires de l’organisation et du projet disposent de ces autorisations.
Créer un compte de service
Choisissez le projet dans le sélecteur de projet.
Accédez aux paramètres de l’organisation et sélectionnez le projet.
Ouvrez Membres et sélectionnez + Compte de service.
Saisissez un identifiant unique de compte de service composé de lettres, de chiffres et de traits d’union.
Sélectionnez Créer.
Les comptes de service créés au niveau du projet sont propres au projet et ne peuvent pas être utilisés en dehors du projet dans lequel ils ont été créés.
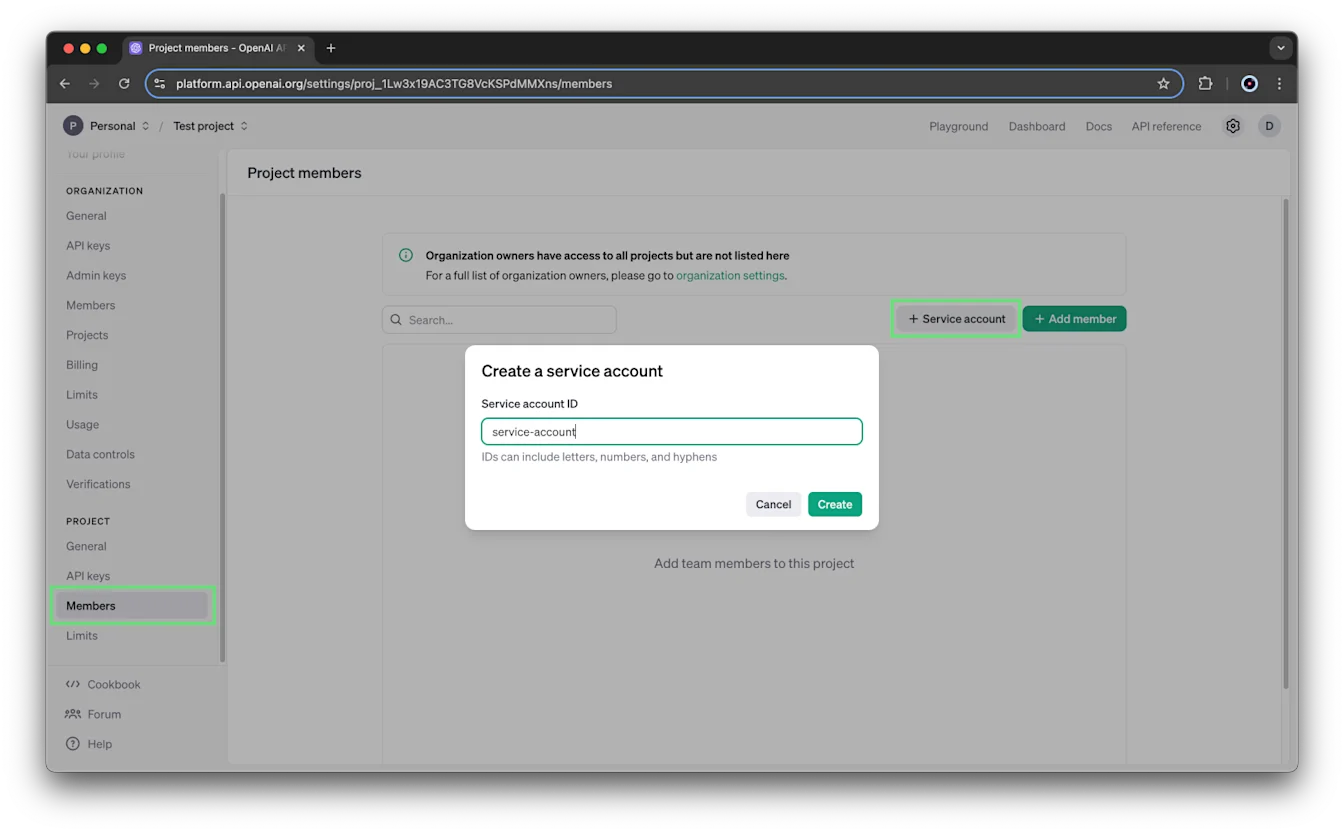
Le même format d’identifiant s’applique, que vous créiez le compte de service depuis les paramètres de l’organisation ou d’un projet.
Un compte de service créé pour un projet est propre à ce projet et ne peut pas être utilisé en dehors de celui-ci.
Enregistrer la clé secrète
La création du compte de service crée immédiatement une clé API et affiche sa clé secrète. Enregistrez la clé secrète en lieu sûr. Vous ne pourrez plus la consulter depuis votre compte OpenAI. Si vous la perdez, générez une nouvelle clé.
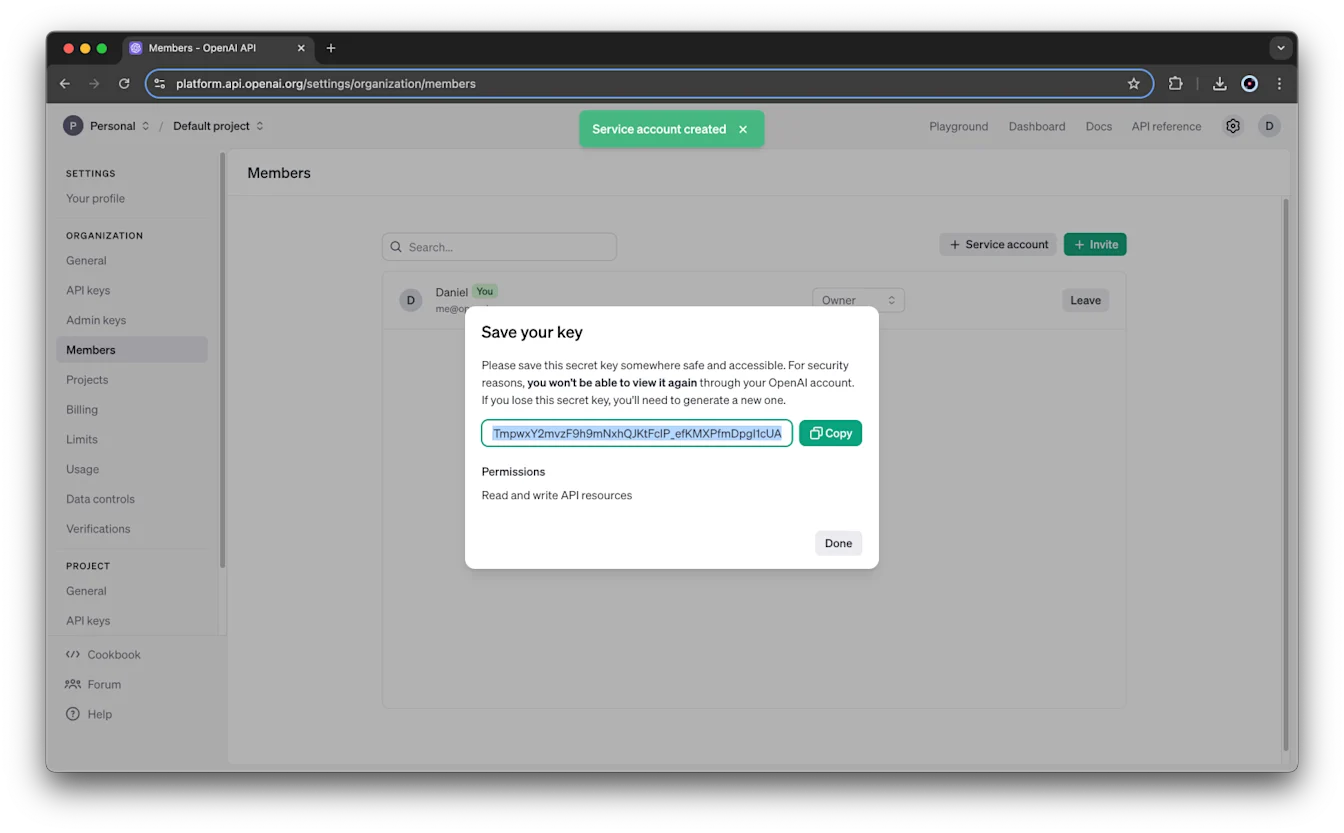
Par défaut, la clé du compte de service permet de lire et de modifier toutes les ressources API de son projet. Vous pouvez modifier ces autorisations ultérieurement dans les paramètres Clés API du projet.
Mettre à jour ou supprimer un compte de service
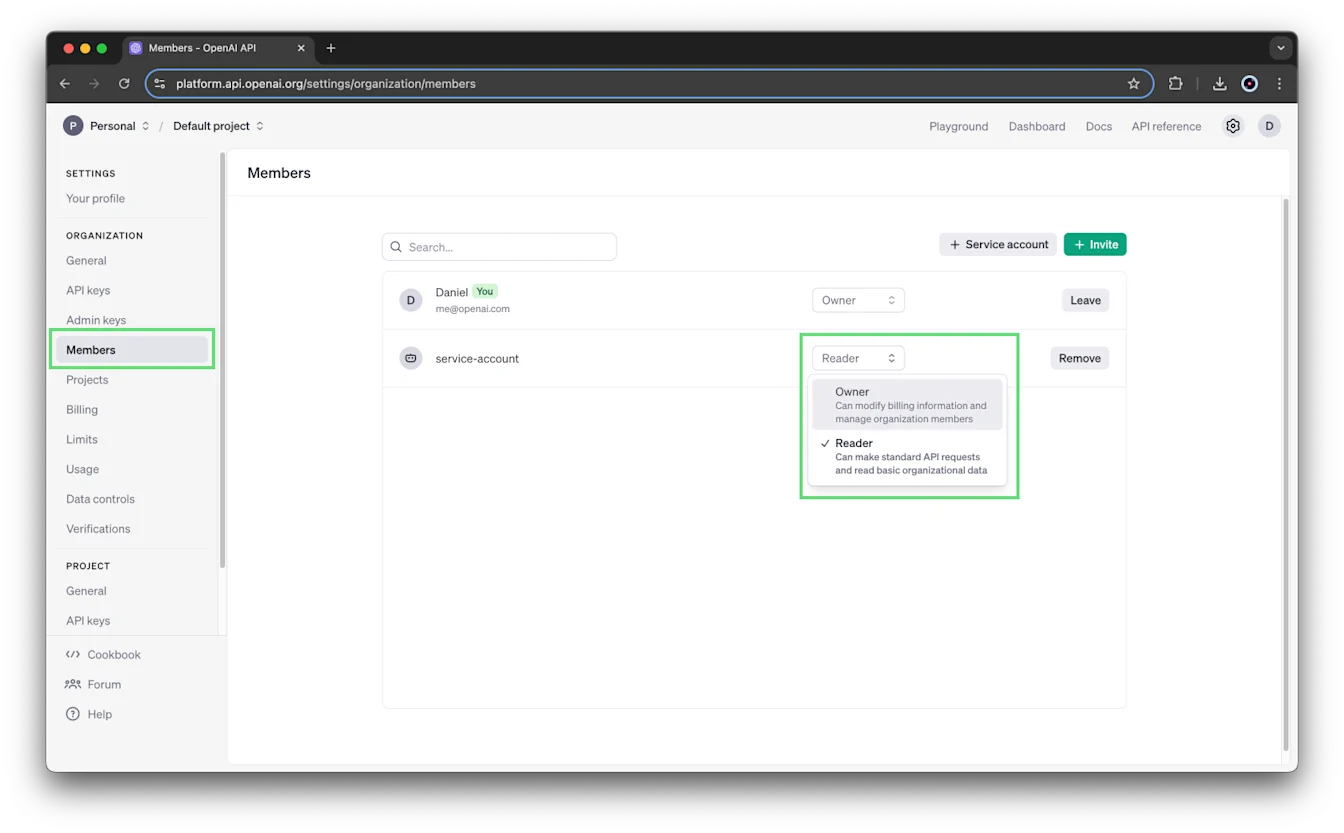
Les comptes de service apparaissent aux côtés des utilisateurs dans les paramètres Membres du projet. Gérez leur accès au projet en suivant les mêmes étapes de modification de rôle et de suppression que pour les autres membres du projet.
Tous les comptes de service apparaissent également aux côtés des utilisateurs sur la page Membres de l’organisation, y compris les comptes créés depuis les paramètres de l’organisation ou d’un projet.
Depuis le menu Membres de l’organisation, vous pouvez modifier le rôle d’un compte de service ou sélectionner Supprimer.
Créer et gérer des clés API
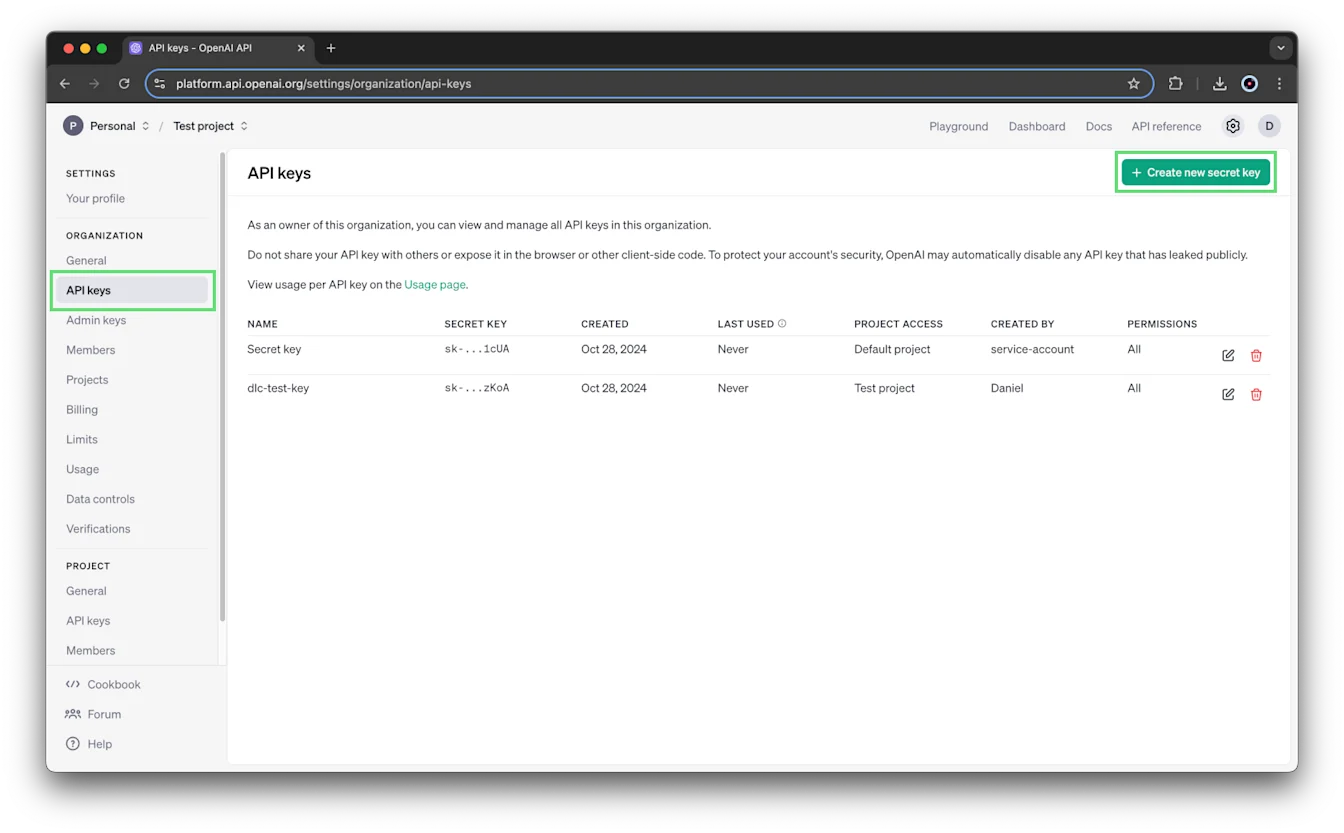
Chaque projet possède ses propres clés API :
Accédez aux paramètres de l’organisation.
Sélectionnez le projet, puis ouvrez Clés API.
Sélectionnez + Créer une nouvelle clé secrète pour créer une clé, ou sélectionnez l’icône de modification à côté d’une clé existante pour modifier ses autorisations.
Choisir les autorisations d’une clé
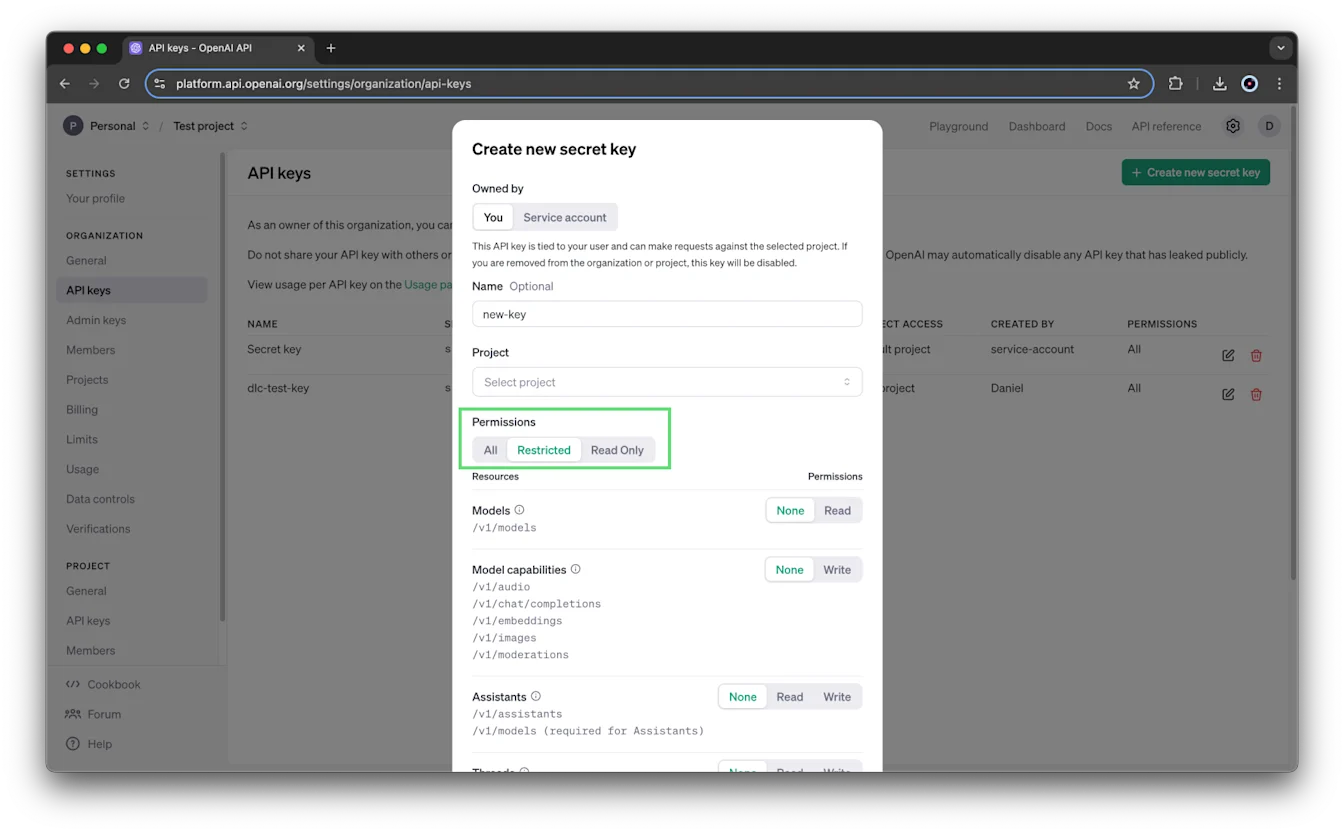
Pour les clés appartenant à un utilisateur, vous pouvez définir les autorisations lors de la création de la clé ou les modifier ultérieurement :
Toutes : autorisations complètes. Il s’agit de l’option par défaut.
Restreintes : choisissez les périmètres d’accès pour des ressources ou des points de terminaison spécifiques. Les options disponibles dépendent de la ressource et peuvent inclure Aucune, Lecture, Écriture ou des autorisations propres à certaines requêtes.
Lecture seule : autorisations de lecture pour tous les points de terminaison.
Par exemple, une clé restreinte peut exclure l’accès en lecture et en écriture au point de terminaison /v1/assistants.
La création de clés de compte de service nécessite des autorisations de gestion des comptes de service. Si cette option n’apparaît pas, demandez à un propriétaire de l’organisation ou du projet de créer la clé de compte de service. La boîte de dialogue de création de clé n’affiche pas ces options d’autorisation pour les clés de compte de service ; modifiez leurs autorisations ensuite dans les paramètres Clés API du projet.
Configurer l’accès aux modèles et les limites de débit
La gestion des limites de débit d’un projet nécessite des autorisations d’administration. Les propriétaires de l’organisation disposent de ces autorisations, et les propriétaires de projet peuvent également gérer les limites de débit du projet via l’API de gestion.
Accédez aux paramètres de l’organisation.
Sélectionnez le projet, puis ouvrez Limites.
Utilisez Utilisation des modèles pour choisir les modèles que le projet peut utiliser.
Définissez une limite de débit pour chaque modèle selon vos besoins.
Définir des limites et des alertes de dépenses
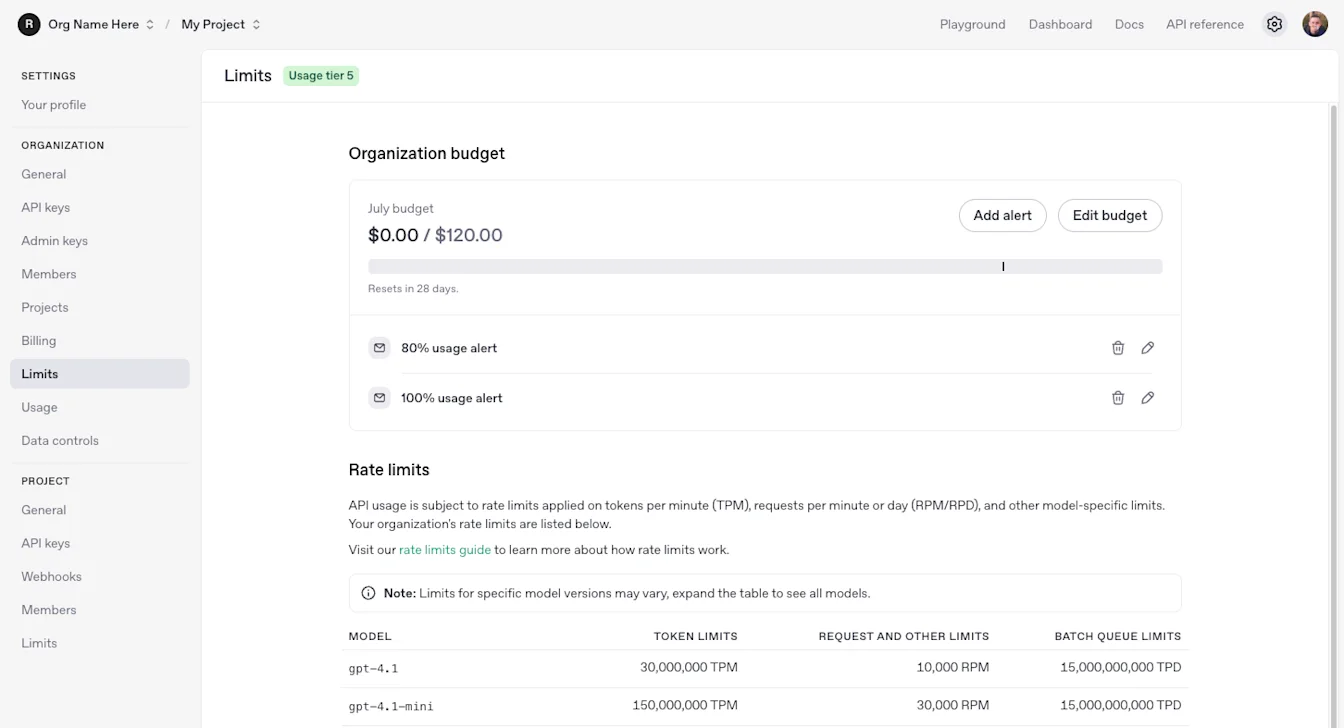
Des limites de dépenses mensuelles pour l’API sont disponibles au niveau de l’organisation et des projets. Pour modifier une limite, vous devez être autorisé à gérer les paramètres de l’organisation ou du projet concerné.
Une limite de dépenses permet de surveiller les dépenses sans bloquer les requêtes. Activez Appliquer une limite stricte si vous souhaitez que les requêtes API échouent une fois que les dépenses suivies atteignent la limite. L’application de la limite n’est pas instantanée ; les dépenses enregistrées peuvent donc légèrement dépasser le montant configuré.
Les alertes de dépenses vous avertissent lorsqu’un seuil est atteint ; elles ne bloquent pas les requêtes.
Définir une limite de dépenses pour l’organisation
Accédez aux paramètres de l’organisation.
Ouvrez Limites et recherchez Dépenses.
Définir une limite de dépenses pour un projet
Accédez aux paramètres de l’organisation.
Sélectionnez le projet, puis ouvrez Limites.
Définissez les valeurs Limite de dépenses mensuelles et Alerter lorsque les dépenses atteignent.
Activez Appliquer une limite stricte si vous souhaitez bloquer le trafic API une fois la limite de dépenses suivie atteinte.
Vous pouvez également modifier Utilisation des modèles sur cette page.
Gérer les alertes de dépenses
La création d’une limite de dépenses pour un projet crée également, par défaut, une alerte à 100 % de cette limite. Sélectionnez Ajouter une alerte pour ajouter des alertes à d’autres seuils.
Les propriétaires de l’organisation et du projet reçoivent les alertes de dépenses du projet. Vous pouvez ajouter d’autres destinataires par e-mail dans les paramètres des alertes.
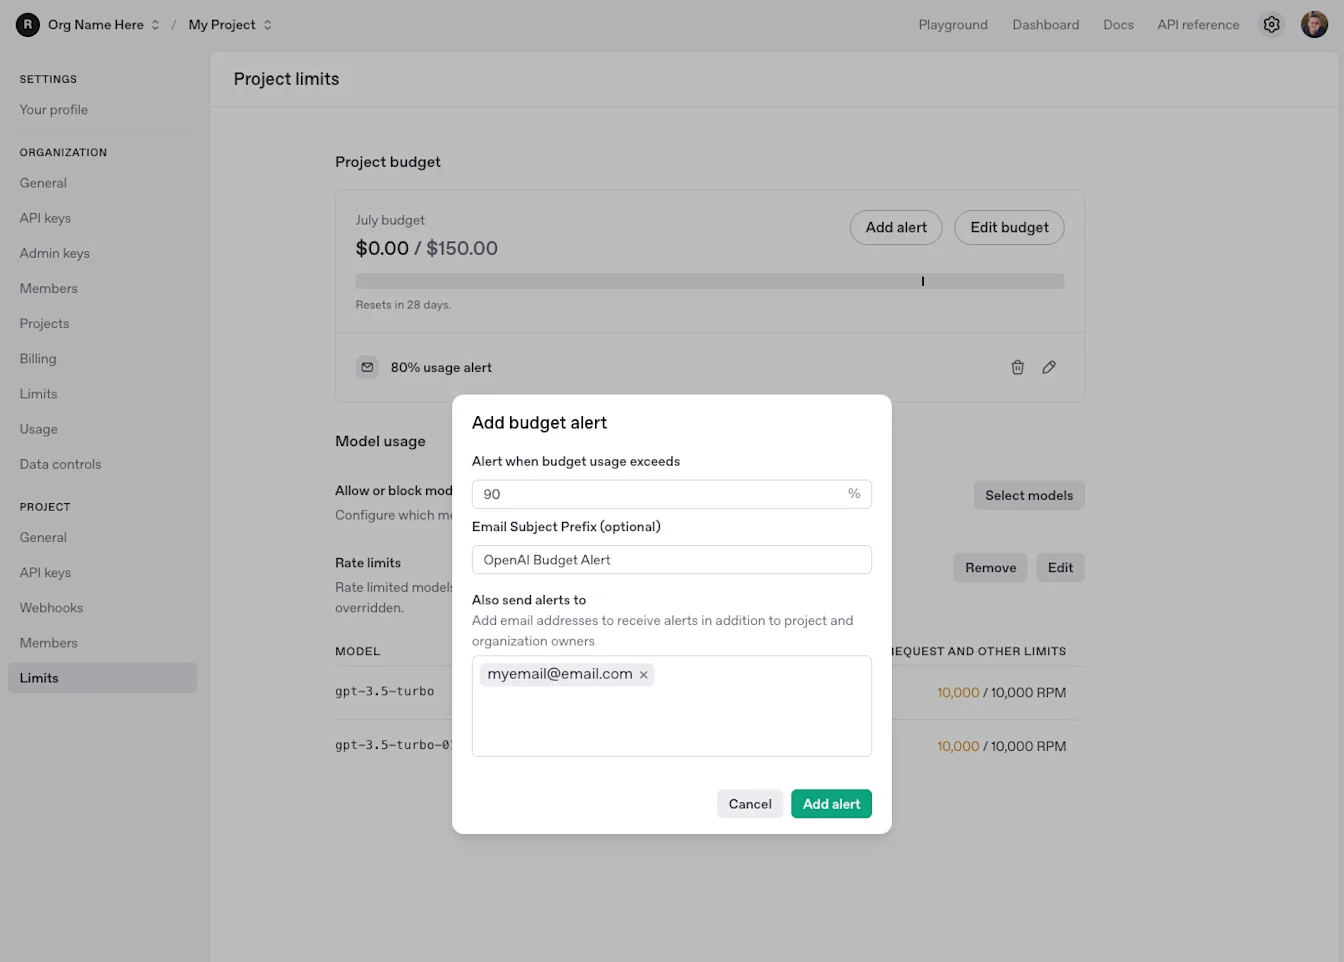
Pour connaître les étapes de configuration et le fonctionnement actuel de l’application des limites, consultez le guide des limites de dépenses.
Consulter l’utilisation et la facturation
L’utilisation peut être ventilée par projet, et vous pouvez consulter la facturation et définir des limites de dépenses pour chaque projet.
L’accès au tableau de bord d’utilisation d’un projet dépend de votre rôle dans l’organisation et des paramètres de visibilité du tableau de bord d’utilisation. Le seul fait d’être propriétaire d’un projet ne donne pas cet accès.
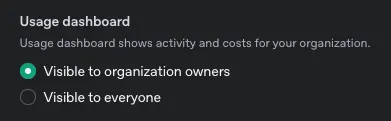
Si vous ne pouvez pas voir le tableau de bord d’utilisation d’un projet, vérifiez si la visibilité est définie sur Visible aux propriétaires de l’organisation.
Gérer le stockage des fichiers
Chaque projet dispose d’un quota de stockage de fichiers de 100 Go. Si vous le dépassez, l’erreur suivante peut s’afficher :
Vous avez dépassé votre quota de stockage de fichiers. Les organisations sont limitées à 100 Go de fichiers. Veuillez réduire la taille du fichier ou contacter l’assistance.
Supprimez les fichiers inutilisés pour libérer de l’espace de stockage. Vous pouvez répertorier les fichiers stockés via l’API pour identifier ceux dont vous n’avez plus besoin.
Archiver un projet
Les propriétaires de l’organisation et du projet peuvent archiver des projets depuis la page Projets ou les paramètres du projet concerné. Saisissez le nom du projet lorsque vous y êtes invité pour confirmer.
L’archivage est définitif : un projet archivé ne peut pas être restauré.
Pour consulter les projets archivés, ouvrez l’onglet Archivés sur la page Projets.
La seule exception est que les fine-tunes du « projet par défaut » sont accessibles depuis d’autres projets.
Vous avez dépassé votre quota de stockage de fichiers. Les organisations sont limitées à 100 Go de fichiers. Veuillez réduire la taille des fichiers ou contacter l’assistance.Les projets ne peuvent pas être supprimés. OpenAI conserve leur historique pour le suivi de l’utilisation et de la facturation.