
Ringkasan
Pengaturan workspace adalah antarmuka admin utama untuk mengelola penggunaan ChatGPT di organisasi Anda.
Di bagian ini, pemilik dan admin workspace dapat mengelola anggota, pengaturan default kursi, akses fitur, tata kelola GPT, aplikasi, analitik, dan kontrol identitas sesuai perannya. Pemilik juga dapat memperbarui nama dan gambar workspace. Untuk izin peran, lihat: Mengelola anggota, peran workspace, dan kursi.
Pengaturan workspace tersedia untuk semua peran. Pemilik dan admin mengontrol pengaturan yang berlaku di seluruh workspace, seperti izin, jenis kursi, kontrol pengeluaran, serta akses ke fitur ChatGPT dan Codex.
Untuk membuka Pengaturan workspace, pilih ikon profil Anda di ChatGPT, lalu pilih Pengaturan workspace.
Administrasi plugin dan marketplace tersedia di Konsol Admin. Pilih workspace ChatGPT yang dituju dan buka Plugin. Baca selengkapnya: Kontrol admin, keamanan, dan kepatuhan untuk plugin dan aplikasi.
Umum
Gunakan Umum untuk mengelola konfigurasi dan detail identitas yang berlaku di seluruh workspace, seperti:
Nama dan gambar workspace.
ID workspace dan organisasi.
Dialog modal kebijakan AI workspace.
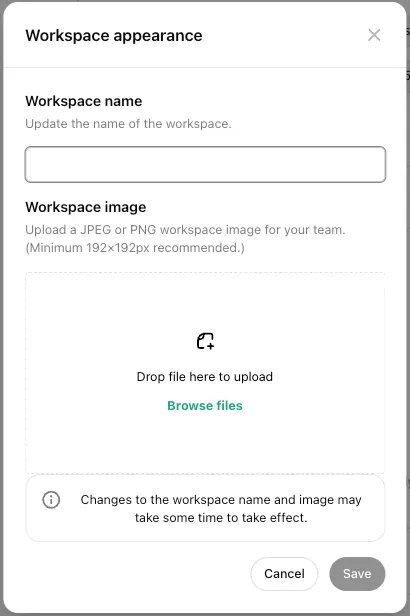
Memperbarui nama atau gambar workspace
Hanya pemilik workspace yang dapat memperbarui nama atau gambar workspace:
Buka Pengaturan workspace > Umum.
Arahkan kursor ke nama workspace, lalu pilih ikon edit.
Perbarui nama workspace, gambar workspace, atau keduanya.
Pilih Simpan.
Perubahan berlaku di seluruh workspace untuk semua anggota.
Gambar workspace harus memenuhi persyaratan format dan ukuran yang didukung.
Mengelola dialog modal kebijakan AI
Pemilik dan admin dapat menggunakan bagian kebijakan workspace di Umum untuk menetapkan panduan kebijakan AI khusus organisasi.
Saat diaktifkan atau diperbarui:
Dialog modal kebijakan ditampilkan kepada pengguna setiap 30 hari.
Dialog modal kebijakan juga ditampilkan saat isi kebijakan diperbarui.
Anggota
Gunakan Anggota untuk:
Mengundang anggota.
Menghapus anggota.
Mengelola peran anggota.
Menetapkan atau mengubah jenis kursi anggota jika didukung.
Meninjau undangan dan permintaan yang tertunda.
Anda juga dapat mengontrol apakah anggota dapat melihat daftar penetapan anggota dan grup, termasuk peran yang ditetapkan.
Untuk pengelolaan anggota dan kursi, lihat: Mengelola anggota, peran workspace, dan kursi.
Grup
Gunakan Grup untuk:
Membuat dan menghapus grup.
Menambahkan atau mengeluarkan anggota dari grup.
Meninjau keanggotaan grup.
Grup sangat berguna jika workspace Anda menggunakan kontrol akses berbasis peran.
Di ChatGPT Enterprise, pemilik dan admin workspace dapat mendelegasikan tugas grup tertentu kepada pengelola grup. Pendelegasian tidak memberikan kontrol atas penagihan, identitas, pengaturan kursi, atau pengaturan default yang berlaku di seluruh workspace.
Untuk penyiapan grup, keanggotaan, dan izin yang didelegasikan, lihat: Mengelola grup dan pengelola grup.
Izin & peran
Gunakan Izin & peran untuk mengontrol akses fitur di seluruh workspace dan pengaturan akses berbasis peran.
Bagian ini dapat digunakan untuk mengelola hal-hal seperti:
Model yang tersedia.
Kontrol pembuatan dan berbagi GPT.
Canvas.
Proyek.
Memori, termasuk kontrol terpisah untuk memori bersama dan memori yang ditingkatkan, jika tersedia.
Berbagi tautan.
Akses terpisah ke Work Lokal dan Work Cloud untuk peran default workspace dan peran kustom. Work Cloud memungkinkan anggota memulai dan melihat tugas cloud di berbagai antarmuka yang didukung. Work Lokal tanpa Work Cloud memungkinkan pekerjaan lokal, tetapi tidak mengizinkan tugas cloud dimulai.
Bergantung pada konfigurasi Anda, beberapa kontrol dapat diterapkan di seluruh workspace, sedangkan kontrol lainnya dapat dikelola melalui kontrol akses berbasis peran.
Mengelola pengaturan memori
Gunakan Izin & peran untuk menerapkan pengaturan memori pada peran default workspace atau peran kustom yang memenuhi syarat.
Buka Pengaturan workspace > Izin & peran.
Pilih peran default workspace atau peran kustom yang ingin Anda konfigurasi.
Tinjau Gunakan memori bersama dan pengaturan Gunakan memori yang ditingkatkan di bawahnya.
Sebelum mengaktifkan Gunakan memori yang ditingkatkan, tinjau anggota mana saja yang akan mendapat akses.
Di ChatGPT untuk Layanan Kesehatan dan ChatGPT Enterprise dengan Workspace Teregulasi, Gunakan memori yang ditingkatkan dinonaktifkan secara default.
Fitur ini tidak tercakup dalam BAA Anda. PHI tidak boleh dimasukkan saat menggunakan fitur ini.
Jika Anda mengaktifkan Gunakan memori yang ditingkatkan, beri tahu anggota yang terdampak tentang batasan ini. Untuk matriks cakupan BAA terkini, lihat: Produk dan Fungsionalitas yang Memenuhi Syarat HIPAA. Untuk detail tentang cara kerja fitur, lihat: Pertanyaan Umum tentang Memori.
Mengelola tugas terjadwal yang dipicu peristiwa
Di Izin & peran, buka Work dan aktifkan Izinkan tugas terjadwal yang dipicu peristiwa untuk peran yang sesuai. Pengaturan ini dinonaktifkan secara default di workspace Enterprise, Edu, dan ChatGPT untuk Layanan Kesehatan. Di ChatGPT untuk Layanan Kesehatan, tugas yang dipicu peristiwa tidak tercakup dalam Perjanjian Rekanan Bisnis (BAA). Jangan gunakan tugas tersebut untuk mengirimkan, menyimpan, atau memproses informasi kesehatan yang dilindungi (PHI).
Anggota juga memerlukan akses ke Work, aplikasi yang terhubung, dan semua tindakan aplikasi yang diperlukan. Saat izin ini dinonaktifkan, tugas yang terdampak tidak dapat memproses peristiwa baru dan mungkin dijeda saat dijalankan berikutnya.
Izin ini terpisah dari Bagikan chat dan tugas terjadwal di workspace. Untuk berbagi atau menjadwalkan tugas yang dipicu peristiwa, anggota yang memenuhi syarat memerlukan kedua izin tersebut, akses ke Work, dan akses ke aplikasi terhubung yang diperlukan.
Mengelola berbagi tugas terjadwal
Pemilik dan admin workspace dapat menggunakan Bagikan chat dan tugas terjadwal di workspace untuk mengontrol apakah anggota yang memenuhi syarat dapat berbagi chat dan tugas terjadwal dengan anggota lain dalam workspace yang sama.
Saat pengaturan ini dinonaktifkan, anggota tidak dapat membuat tautan tugas bersama atau menjadwalkan tugas dari tautan bersama saat menggunakan workspace tersebut. Pengaturan ini mengontrol berbagi; pengaturan ini tidak secara otomatis menghapus akses ke tugas terjadwal itu sendiri.
Tautan tugas terjadwal yang dibuat di dalam workspace hanya dapat dibuka oleh anggota workspace yang sama. Tautan tersebut menyertakan judul tugas, instruksi, jadwal, dan zona waktu asli, tetapi tidak menyertakan nama pembuat, riwayat chat, hasil tugas sebelumnya, memori tersimpan, instruksi kustom, atau kredensial aplikasi yang terhubung.
Untuk petunjuk bagi anggota, lihat: Tugas terjadwal di ChatGPT.
Model
Pemilik dan admin workspace dapat menggunakan halaman Model untuk mengonfigurasi pengaturan awal default secara terpisah untuk Chat dan Work & Codex. Kontrol yang tersedia berbeda-beda menurut produk dan konfigurasi workspace.
Untuk Chat, admin dapat menetapkan model dan tingkat penalaran default atau mengizinkan Pilihan terakhir pengguna. Saat Pilihan terakhir pengguna berlaku, chat baru menggunakan pilihan terbaru anggota yang masih tersedia; model lama yang tersimpan dapat diperbarui ke generasi yang saat ini direkomendasikan. Pilihan penalaran terakhir anggota yang kompatibel tetap dipertahankan jika didukung.
Untuk Work & Codex, admin juga dapat mengonfigurasi kecepatan, ketersediaan Mode Cepat, dan pengaturan pengganti khusus peran jika tersedia. Pengaturan awal default tidak memberikan akses ke model yang tidak tersedia atau mengesampingkan persyaratan wajib workspace. Pengaturan pengganti peran dievaluasi secara terpisah untuk Chat dan Work & Codex. Jika ada peran yang ditetapkan dengan pengaturan pengganti untuk suatu produk, ChatGPT hanya menggabungkan pengaturan pengganti peran yang sesuai untuk produk tersebut; jika tidak, pengaturan default workspace berlaku. Jika beberapa pengaturan pengganti peran yang sesuai berlaku, model dengan prioritas tertinggi akan digunakan. Untuk pengaturan peran yang memilih model tersebut, tingkat penalaran tertinggi yang didukung akan berlaku. Untuk Work & Codex, Cepat berlaku jika ada pengaturan yang sesuai untuk model tersebut yang memilihnya. Jika ada peran yang sesuai yang menggunakan Pilihan terakhir pengguna, chat baru menggunakan pilihan terbaru anggota yang masih tersedia.
Penagihan
Gunakan Penagihan di konsol admin global untuk meninjau faktur, informasi kursi, dan detail workspace lainnya terkait penagihan.
GPT
Gunakan GPT untuk mengelola GPT kustom yang dibuat di workspace, termasuk:
Meninjau kepemilikan GPT.
Mentransfer kepemilikan.
Menghapus GPT.
Mengelola tindakan GPT.
Aplikasi
Buka Konsol Admin, pilih workspace ChatGPT yang dituju, lalu buka Plugin. Pilih Kelola Aplikasi Lama untuk membuka halaman Aplikasi. Gunakan Aplikasi untuk mengelola alat eksternal dan integrasi yang tersedia di workspace Anda. Ini dapat mencakup:
Mengaktifkan atau menonaktifkan aplikasi di seluruh organisasi.
Memberikan akses aplikasi kepada anggota atau peran tertentu jika didukung.
Mengaktifkan sinkronisasi untuk aplikasi yang didukung.
Membuat dan menerapkan aplikasi MCP kustom untuk organisasi Anda.
Analitik workspace
Gunakan Analitik workspace untuk meninjau tren adopsi dan keterlibatan, seperti:
Pengguna aktif harian dan mingguan.
Pesan per pengguna.
Total pesan.
Total kursi.
Penggunaan GPT.
Untuk informasi selengkapnya tentang Analitik workspace, lihat: Analitik workspace untuk ChatGPT Enterprise dan Edu.
Identitas & akses
Gunakan Identitas & akses untuk mengelola cara pengguna mengakses workspace, termasuk:
Konfigurasi login.
Penyediaan akun.
Pengelolaan identitas.
Daftar IP yang diizinkan.
Jika organisasi Anda menggunakan SCIM, pengguna yang baru disediakan akunnya akan mengikuti jenis kursi default workspace jika didukung. Tinjau pengaturan default tersebut sebelum mengaktifkan atau memperbarui penyediaan akun otomatis.
Pertanyaan umum
Mengapa anggota atau pengguna non-admin dapat membuka Konsol Admin?
Pengaturan workspace tersedia bagi semua peran di workspace. Di workspace Enterprise dan Edu yang memenuhi syarat, memilih Pengaturan workspace dapat membuka Konsol Admin. Dapat membuka Konsol Admin saja bukan berarti memiliki akses administrator. Membuka konsol tidak mengubah peran seseorang atau memberikan izin administrator. Halaman dan tindakan yang tersedia bergantung pada workspace atau tenant yang dipilih serta izin yang diberikan kepada pengguna tersebut.
Peran Anggota tenant memberikan akses hanya baca ke informasi tenant yang didukung. Peran ini tidak dapat mengubah pengaturan tenant, mengelola pengguna atau grup tenant, maupun memberikan peran administrator tenant. Peran tenant terpisah dari peran workspace ChatGPT. Lihat: Mengelola tenant Anda di Konsol Admin.
Bisakah saya membatasi siapa yang dapat melihat daftar anggota dan grup workspace?
Pemilik workspace dapat mengatur apakah anggota dapat melihat daftar penetapan anggota dan grup, termasuk peran yang diberikan, di Pengaturan workspace > Izin & peran. Melihat daftar ini tidak memberikan izin untuk mengelola pengguna atau grup. Tinjau pengaturan default workspace dan semua peran kustom yang diberikan secara langsung atau melalui grup, karena peran lain masih dapat memberikan akses. Lihat: Mengelola akses fitur dengan kontrol akses berbasis peran.
Siapa yang dapat memperbarui nama dan gambar workspace?
Hanya pemilik workspace.
Bisakah saya menetapkan jenis lisensi default untuk pengguna baru?
Pemilik dan admin dapat menetapkan jenis lisensi default untuk pengguna yang baru ditambahkan. Pengguna yang ditambahkan melalui SCIM mengikuti pengaturan default tersebut.
Di mana kontrol tautan bersama untuk workspace dikelola?
Kontrol berbagi tautan di tingkat workspace dikelola di Pengaturan workspace > Izin & peran.
Kontrol workspace yang sama berlaku untuk tugas terjadwal yang dibagikan. Jika Bagikan chat dan tugas terjadwal di workspace dinonaktifkan, anggota tidak dapat membuat atau menjadwalkan tautan tugas bersama di workspace tersebut.