
Panoramica
Abilita Daybreak per gli utenti ChatGPT e Codex e i progetti API approvati.
Prima di iniziare
Quando OpenAI abilita i controlli di accesso a Daybreak per un’area di lavoro ChatGPT o un’organizzazione API, l’impostazione Daybreak è disattivata per impostazione predefinita. Un proprietario dell’area di lavoro deve configurare l’accesso per i gruppi approvati e un proprietario dell’organizzazione API deve configurare i progetti approvati. Questo vale anche per le aree di lavoro Daybreak esistenti che hanno scelto di passare a questi controlli.
L’accesso a Daybreak è riservato a utenti interni altamente fidati e alle attività di sicurezza interne autorizzate. Non abilitare queste funzionalità per utenti esterni, prodotti destinati ai clienti, automazioni rivolte al pubblico o flussi di lavoro di terze parti.
L’approvazione per Daybreak Blue non include Daybreak Red.
Configura la modalità di accesso utilizzata dal tuo team:
ChatGPT e Codex con accesso tramite ChatGPT: gestisci l’accesso tramite l’area di lavoro ChatGPT approvata.
API e Codex con autenticazione tramite chiave API: gestisci l’accesso tramite il progetto API approvato.
Se il tuo team utilizza entrambe le modalità, completa entrambe le configurazioni.
Configura l’accesso a ChatGPT e Codex
Per i piani Business, puoi configurare l’accesso degli utenti a Daybreak direttamente in Console di amministrazione > Modelli nella sezione “Modelli specializzati”. Scegli “Imposta accesso” per abilitare Daybreak per singoli utenti e usa l’interruttore per attivare o disattivare l’accesso a Daybreak per l’intera area di lavoro. Tieni presente che disattivando l’accesso per l’intera area di lavoro, le impostazioni di Daybreak di ciascun utente vengono mantenute: non dovrai quindi riconfigurarle quando riattiverai l’accesso.
Per i piani Enterprise, puoi concedere l’accesso a Daybreak tramite un ruolo personalizzato assegnato agli utenti o ai gruppi approvati. La creazione e l’assegnazione dei ruoli devono essere effettuate da un proprietario dell’area di lavoro; consulta Gestire l’accesso alle funzionalità con il controllo degli accessi basato sui ruoli in ChatGPT. Un proprietario o un amministratore dell’area di lavoro può quindi configurare l’accesso ai modelli per un ruolo esistente tramite l’apposita pagina di gestione Modelli.
Per limitare l’accesso a Daybreak a utenti selezionati, lascialo disattivato in Impostazioni predefinite dell’area di lavoro e attivalo solo per il ruolo assegnato a tali utenti.
Nell’area di lavoro approvata, apri Console di amministrazione > Modelli.
Apri Impostazioni predefinite dell’area di lavoro. Se vuoi attivare Sicurezza informatica per tutti gli utenti dell’area di lavoro, salta questo passaggio. Altrimenti, nella sezione Sicurezza informatica, assicurati che Daybreak Red e Blue siano disattivati, disattivandoli se necessario.
Seleziona Salva modifiche.
Apri Ruoli. Per il ruolo desiderato, scegli Modifica deroga oppure Aggiungi deroga per il ruolo per crearne una.
Nella sezione Sicurezza informatica, imposta Daybreak Blue su Attivato. Attiva Daybreak Red solo se è approvato per l’area di lavoro e gli utenti con il ruolo selezionato sono autorizzati a utilizzarlo.
Seleziona Salva. Le modifiche potrebbero richiedere fino a circa 10 minuti per avere effetto.
Riapri Impostazioni predefinite dell’area di lavoro e il ruolo. Controlla le impostazioni salvate e gli utenti o i gruppi a cui è assegnato il ruolo.
Per verificare lo stato di Daybreak per un utente nei piani Enterprise, vai a Console di amministrazione > Modelli > Test, cerca un membro approvato per nome o email e controlla le sue autorizzazioni salvate per i modelli. Esegui il controllo sia per un membro che dovrebbe avere accesso sia per uno che non dovrebbe averlo. Controlla tutti i ruoli assegnati direttamente o tramite gruppi: un altro ruolo può concedere l’accesso anche se uno è impostato su Disattivato. Quindi, prova la modalità di accesso prevista insieme all’utente approvato. Le sole autorizzazioni salvate non confermano che una richiesta al modello andrà a buon fine. Se l’accesso effettivo differisce dalle impostazioni salvate, controlla anche eventuali accessi concessi separatamente.
Configura l’accesso per i progetti API
Per configurare l’accesso a Daybreak devi essere un proprietario dell’organizzazione API. Il solo ruolo di proprietario del progetto non ti autorizza a modificare queste impostazioni.
Apri l’organizzazione approvata nella Piattaforma API.
Crea o seleziona un progetto non predefinito per le attività di sicurezza informatica interne approvate per il tuo team. Non è possibile abilitare Daybreak nei progetti predefiniti.
Apri Impostazioni del progetto > Generali > Accesso ai modelli Daybreak.
Attiva ogni livello di accesso a Daybreak approvato per questo progetto. Daybreak Red è disponibile solo se la tua organizzazione è stata approvata per utilizzarlo.
Seleziona Salva. Potrebbero volerci fino a circa 15 minuti perché le modifiche abbiano effetto.
Aggiungi gli utenti approvati al progetto.
Usa una chiave API del progetto abilitato per le richieste API o per l’autenticazione a Codex tramite chiave API. Se hai effettuato la migrazione a un’altra organizzazione o a un altro progetto, crea o seleziona una chiave nel progetto di destinazione e aggiorna le applicazioni o i flussi di lavoro che la utilizzano.
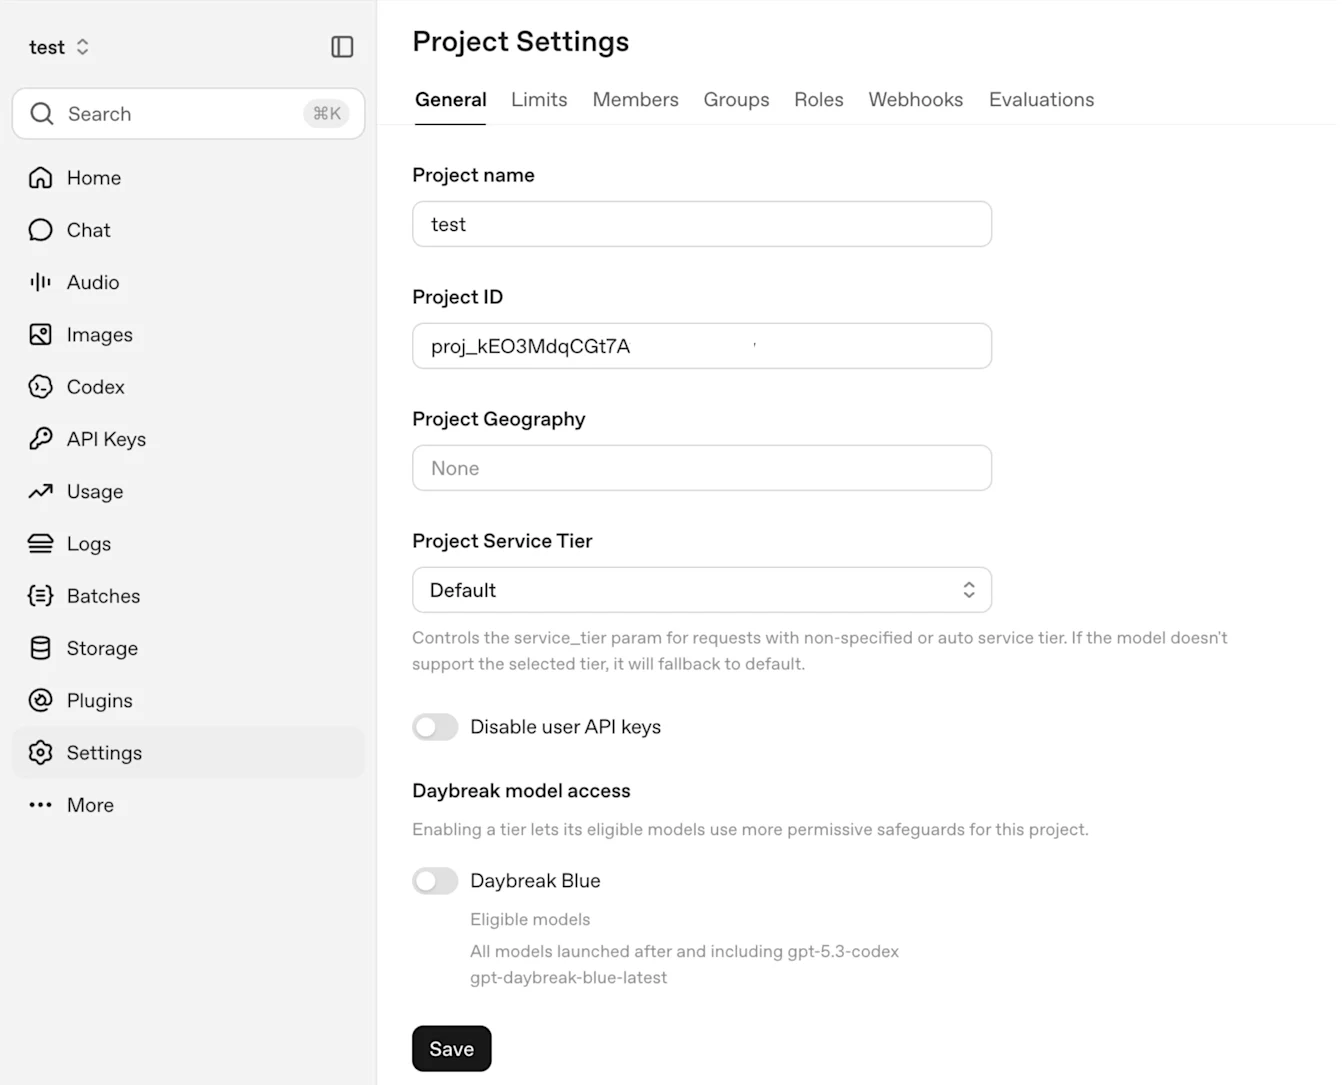
Esempio: Daybreak Blue è disattivato in Impostazioni del progetto > Generali > Accesso ai modelli Daybreak.
Ripeti questi passaggi per ogni progetto che necessita dell’accesso. Abilitare Daybreak in un progetto non lo abilita negli altri progetti né configura l’accesso nell’area di lavoro ChatGPT/Codex.
Se hai effettuato la migrazione da un’organizzazione Cyber dedicata, le sue chiavi API non vengono trasferite alla nuova organizzazione. Crea le chiavi nel progetto di destinazione approvato e aggiorna le applicazioni o i flussi di lavoro che le utilizzano.
Verifica l’accesso dopo la configurazione
Attendi che le modifiche salvate abbiano effetto, poi aggiorna il client. Segui la procedura di verifica dell’accesso nella guida introduttiva a Daybreak per Enterprise per testare l’area di lavoro o il progetto API previsto con gli utenti e i modelli approvati.
Se i controlli di Daybreak non sono presenti o l’accesso non funziona come previsto:
Verifica di aver selezionato l’organizzazione, l’area di lavoro o il progetto indicato nella conferma di attivazione o migrazione.
Controlla il ruolo dell’amministratore. Per ChatGPT, apri Impostazioni dell’area di lavoro > Membri. I proprietari dell’area di lavoro gestiscono le impostazioni predefinite e le assegnazioni dei ruoli personalizzati. Per l’API, seleziona l’organizzazione corretta in Impostazioni della Piattaforma API > Persone > Membri > Ruoli e verifica che il ruolo sia Proprietario.
Per l’accesso a ChatGPT e Codex, controlla i gruppi di cui fa parte l’utente, i ruoli assegnati e le impostazioni salvate per i modelli.
Per l’autenticazione tramite chiave API, verifica che la chiave appartenga al progetto abilitato.
Se il problema persiste, contatta l’assistenza OpenAI indicando l’ID dell’organizzazione o dell’area di lavoro, l’ID del progetto se pertinente, il prodotto interessato, il livello di accesso a Daybreak, le impostazioni salvate e gli eventuali messaggi di errore. Non includere chiavi API.
Daybreak non rimuove tutte le misure di protezione. Un rifiuto, da solo, non significa che l’accesso non sia abilitato.