
Apžvalga
Įjunkite „Daybreak“ patvirtintiems „ChatGPT“ ir „Codex“ naudotojams bei API projektams.
Prieš pradedant
Kai „OpenAI“ įjungia „Daybreak“ prieigos valdiklius „ChatGPT“ darbo erdvėje arba API organizacijoje, „Daybreak“ nuostata pagal numatytuosius nustatymus būna išjungta. Darbo erdvės savininkas turi sukonfigūruoti prieigą patvirtintoms grupėms, o API organizacijos savininkas – patvirtintiems projektams. Tai taip pat taikoma esamoms „Daybreak“ darbo erdvėms, kurių savininkai pasirinko pereiti prie šių valdiklių.
„Daybreak“ prieiga suteikiama tik itin patikimiems organizacijos naudotojams ir tik leidžiamiems vidiniams saugumo darbams. Neįjunkite šių galimybių išoriniams naudotojams, klientams skirtiems produktams, viešai prieinamiems automatizuotiems procesams ar trečiųjų šalių darbo eigoms.
Leidimas naudoti „Daybreak Blue“ neapima „Daybreak Red“.
Sukonfigūruokite komandos naudojamą prieigos būdą:
„ChatGPT“ ir „Codex“, kai prisijungiama per „ChatGPT“: valdykite prieigą per patvirtintą „ChatGPT“ darbo erdvę.
API ir „Codex“, kai tapatybė patvirtinama API raktu: valdykite prieigą per patvirtintą API projektą.
Jei komanda naudoja abu būdus, sukonfigūruokite juos abu.
Nustatykite prieigą prie ChatGPT ir Codex
Naudodami „Business“ planą, galite nustatyti naudotojų prieigą prie Daybreak tiesiogiai skiltyje Administravimo konsolė > Modeliai , dalyje „Specializuoti modeliai“. Pasirinkite „Nustatyti prieigą“, kad suteiktumėte prieigą prie Daybreak atskiriems naudotojams, o jungikliu įjunkite arba išjunkite prieigą prie Daybreak visai darbo erdvei. Atminkite, kad išjungus prieigą visai darbo erdvei, kiekvieno naudotojo Daybreak nustatymai išsaugomi, todėl vėl įjungus prieigą jų nereikės nustatyti iš naujo.
Naudodami „Enterprise“ planą, galite suteikti prieigą prie Daybreak per pasirinktinį vaidmenį, priskirtą patvirtintiems naudotojams ar grupėms. Vaidmenis turi sukurti ir priskirti darbo erdvės savininkas; žr. Prieigos prie funkcijų valdymas naudojant vaidmenimis pagrįstą prieigos kontrolę ChatGPT. Tada darbo erdvės savininkas arba administratorius gali nustatyti esamo vaidmens prieigą prie modelių tam skirtame modelių valdymo puslapyje.
Jei norite suteikti prieigą prie Daybreak tik pasirinktiems naudotojams, palikite ją išjungtą skiltyje Numatytieji darbo erdvės nustatymai ir įjunkite tik tiems naudotojams priskirtam vaidmeniui.
Patvirtintoje darbo erdvėje atverkite Administravimo konsolė > Modeliai.
Atverkite skiltį Numatytieji darbo erdvės nustatymai. Jei norite įjungti kibernetinio saugumo funkcijas visiems darbo erdvės naudotojams, praleiskite šį veiksmą. Kitu atveju skiltyje Kibernetinis saugumas patikrinkite, ar Daybreak Red ir Blue išjungti, ir išjunkite, jei įjungti.
Pasirinkite Išsaugoti pakeitimus.
Atverkite skiltį Vaidmenys. Prie reikiamo vaidmens pasirinkite Redaguoti išimtį arba pasirinkite Pridėti vaidmens išimtį, kad ją sukurtumėte.
Skiltyje Kibernetinis saugumas nustatykite Daybreak Blue parinktį į Įjungta. Įjunkite Daybreak Red tik jei jį leidžiama naudoti darbo erdvėje ir pasirinktam vaidmeniui priskirti naudotojai turi teisę juo naudotis.
Pasirinkite Išsaugoti. Pakeitimai gali įsigalioti maždaug per 10 minučių.
Vėl atverkite skiltį „Numatytieji darbo erdvės nustatymai“ ir vaidmenį. Patikrinkite išsaugotus nustatymus ir vaidmeniui priskirtus naudotojus ar grupes.
Jei naudojate „Enterprise“ planą ir norite patikrinti naudotojo prieigos prie Daybreak būseną, eikite į Administravimo konsolė > Modeliai > Tikrinimas, raskite patvirtintą narį pagal vardą arba el. pašto adresą ir patikrinkite jo išsaugotas prieigos prie modelių teises. Patikrinkite vieną narį, kuris turėtų turėti prieigą, ir vieną, kuris jos neturėtų turėti. Peržiūrėkite visus tiesiogiai ir per grupes priskirtus vaidmenis: kitas vaidmuo gali suteikti prieigą, net jei vienam vaidmeniui nustatyta Išjungta. Tada kartu su patvirtintu naudotoju išbandykite numatytą prieigos būdą. Vien išsaugotos teisės nepatvirtina, kad modeliui pateikta užklausa bus sėkmingai įvykdyta. Jei faktinė prieiga neatitinka išsaugotų nustatymų, taip pat patikrinkite atskirai suteiktą prieigą.
API projekto prieigos nustatymas
Norėdami sukonfigūruoti „Daybreak“ prieigą, turite būti API organizacijos savininkas. Vien projekto savininko vaidmuo nesuteikia teisės keisti šių nuostatų.
API platformoje atverkite patvirtintą organizaciją.
Sukurkite arba pasirinkite nenumatytąjį projektą komandos patvirtintiems vidiniams kibernetinio saugumo darbams. Numatytuosiuose projektuose „Daybreak“ įjungti negalima.
Atverkite Projekto nuostatos > Bendrosios nuostatos > Prieiga prie „Daybreak“ modelių.
Įjunkite visus šiam projektui patvirtintus „Daybreak“ prieigos lygius. „Daybreak Red“ pasiekiamas tik jei jūsų organizacijai suteiktas leidimas jį naudoti.
Pasirinkite Išsaugoti. Pakeitimai gali įsigalioti maždaug per 15 minučių.
Pridėkite patvirtintus naudotojus prie projekto.
API užklausoms arba „Codex“ tapatybės patvirtinimui API raktu naudokite projekto, kuriam įjungta prieiga, API raktą. Jei perėjote į kitą organizaciją arba projektą, sukurkite arba pasirinkite raktą naujajame projekte ir atnaujinkite jį naudojančias programas ar darbo eigas.
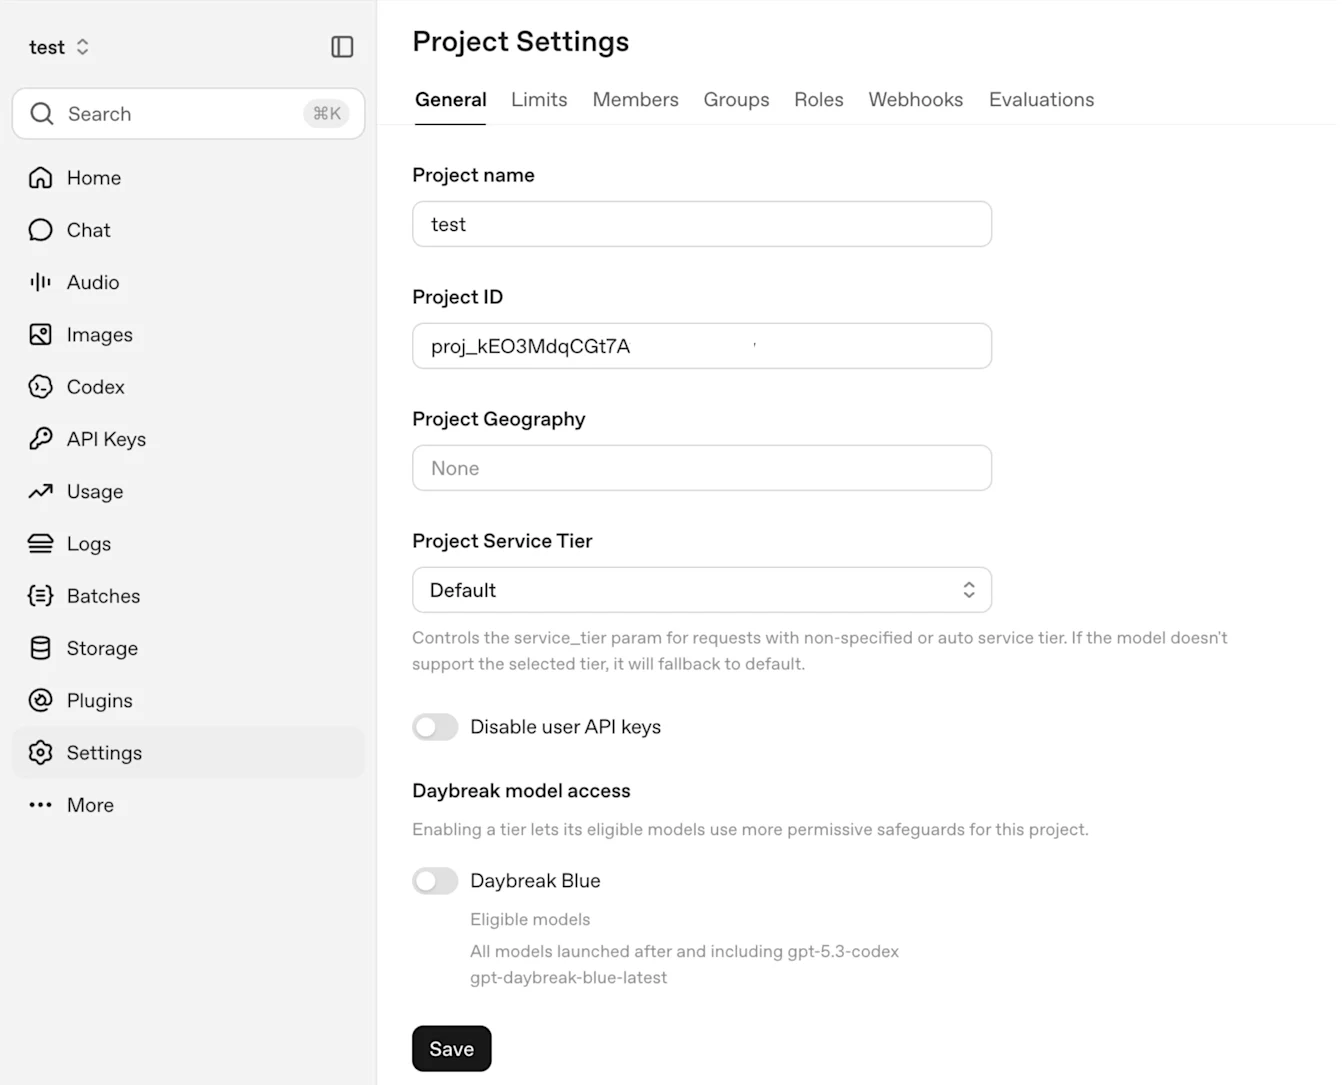
Pavyzdys: „Daybreak Blue“ išjungtas skiltyje Projekto nuostatos > Bendrosios nuostatos > Prieiga prie „Daybreak“ modelių.
Pakartokite šiuos veiksmus kiekvienam projektui, kuriam reikia prieigos. Įjungus „Daybreak“ viename projekte, jis neįjungiamas kituose projektuose ir nesukonfigūruojama „ChatGPT“ / „Codex“ darbo erdvės prieiga.
Jei perėjote iš specialios „Cyber“ organizacijos, jos API raktai į naująją organizaciją neperkeliami. Sukurkite raktus patvirtintame naujajame projekte ir atnaujinkite juos naudojančias programas ar darbo eigas.
Prieigos patikrinimas po konfigūravimo
Palaukite, kol įsigalios išsaugoti pakeitimai, tada iš naujo įkelkite kliento programą. Vadovaudamiesi prieigos tikrinimo instrukcijomis „Enterprise Daybreak“ naudojimo pradžios vadove, išbandykite numatytą darbo erdvę arba API projektą su patvirtintais naudotojais ir modeliais.
Jei nematote „Daybreak“ valdiklių arba prieiga neveikia taip, kaip tikėtasi:
Patikrinkite, ar pasirinkote organizaciją, darbo erdvę arba projektą, nurodytą prieigos suteikimo ar perkėlimo patvirtinime.
Patikrinkite administratoriaus vaidmenį. Jei naudojate „ChatGPT“, atverkite Darbo erdvės nuostatos > Nariai. Darbo erdvės savininkai valdo numatytuosius nustatymus ir pasirinktinių vaidmenų priskyrimą. Jei naudojate API, skiltyje API platformos nuostatos > Žmonės > Nariai > Vaidmenys pasirinkite tinkamą organizaciją ir įsitikinkite, kad turite savininko vaidmenį.
Jei prisijungiama prie „ChatGPT“ ir „Codex“, peržiūrėkite naudotojo narystę grupėse, priskirtus vaidmenis ir išsaugotas modelių nuostatas.
Jei tapatybė patvirtinama API raktu, patikrinkite, ar raktas priklauso projektui, kuriam įjungta prieiga.
Jei problema išlieka, susisiekite su „OpenAI“ pagalbos komanda ir pateikite organizacijos arba darbo erdvės ID, projekto ID (jei taikoma), produktą, kuriame kilo problema, „Daybreak“ prieigos lygį, išsaugotas nuostatas ir klaidos pranešimą, jei toks rodomas. API raktų nepateikite.
„Daybreak“ nepanaikina visų apsaugos priemonių. Vien atsisakymas vykdyti užklausą nereiškia, kad prieiga nesuteikta.