
Gambaran keseluruhan
Projek membantu menyusun kerja dalam organisasi API. Gunakan projek untuk mengurus akses, mengkonfigurasi had model dan had kadar, mencipta akaun perkhidmatan serta menjejaki penggunaan, pengebilan dan had perbelanjaan bagi set sumber tertentu, seperti model, keupayaan, jalur, pembantu, penalaan halus dan storan.
Pemilik organisasi boleh melihat semua projek aktif dan projek yang diarkibkan pada halaman Projek.
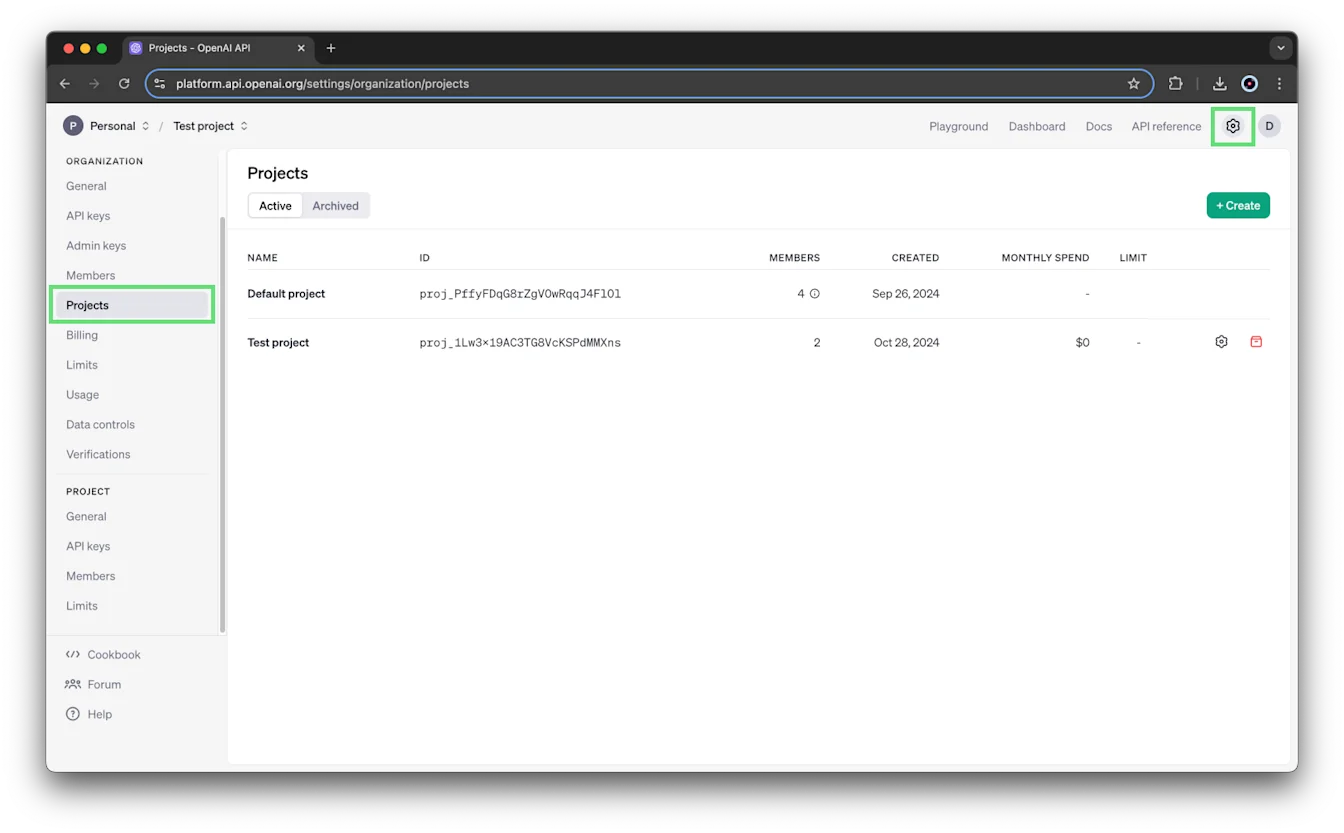
Sebelum anda bermula
Anda memerlukan peranan pemilik organisasi untuk mencipta projek. Secara lalai, organisasi boleh mencipta sehingga 2,000 projek.
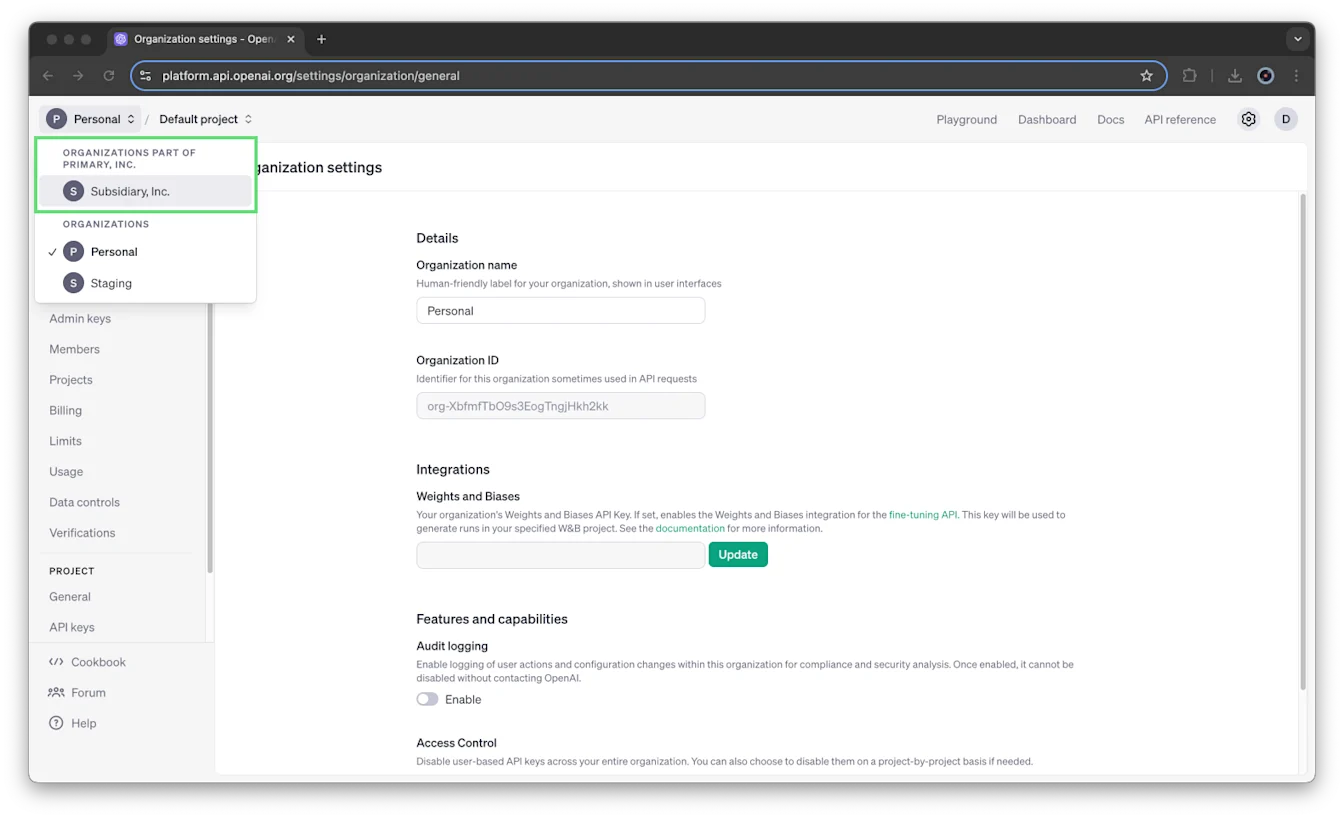
Jika organisasi anda menggunakan pengebilan disatukan, suborganisasi dipaparkan secara berasingan dalam pemilih organisasi. Anda tidak boleh mencipta projek dalam suborganisasi.
Untuk bertukar organisasi, buka pemilih organisasi dan pilih organisasi yang ingin anda gunakan.
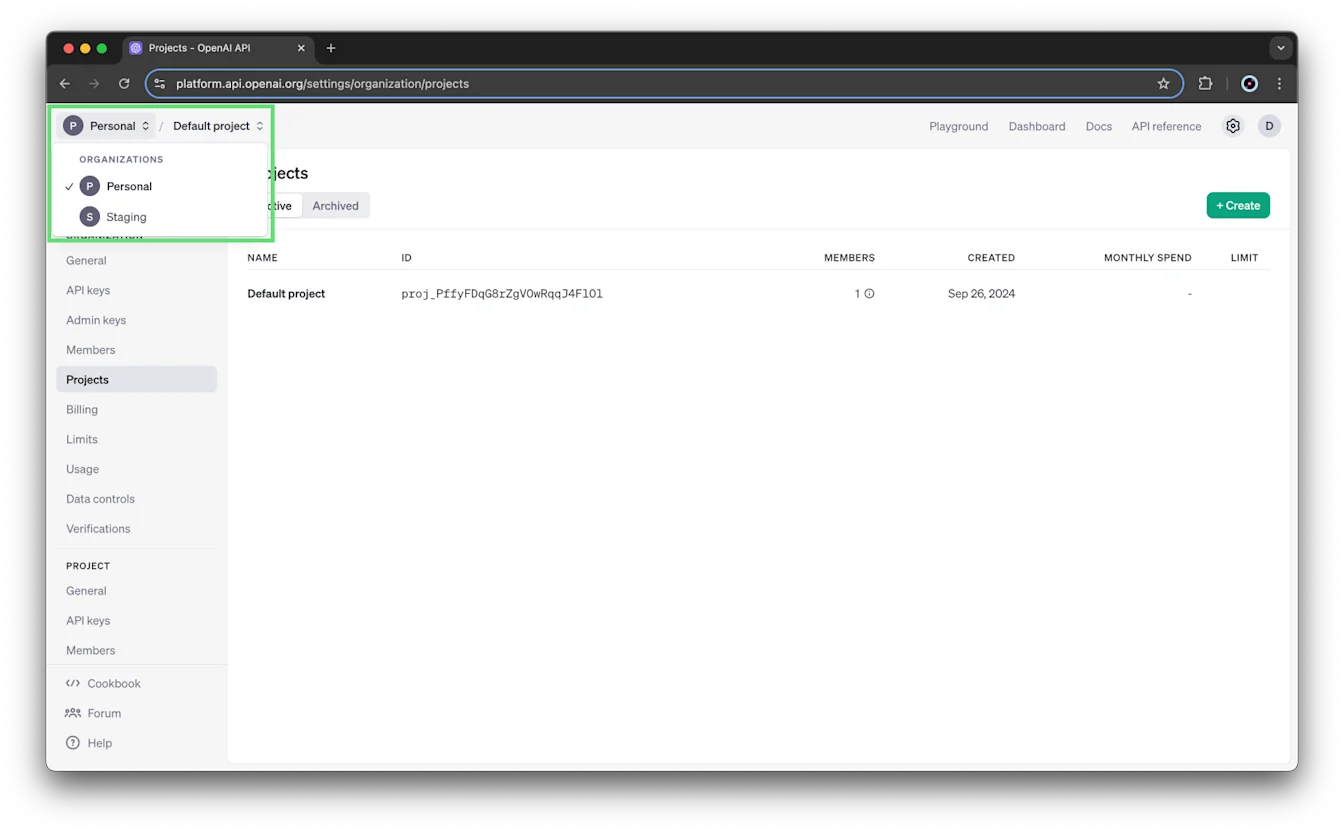
Projek Lalai
Setiap organisasi mempunyai projek Lalai yang tidak boleh dipadamkan. Projek ini mewarisi keseluruhan konfigurasi organisasi. Anda boleh mengkonfigurasi had kadar, kebenaran model maya dan had perbelanjaannya.
Anda tidak boleh menambahkan ahli atau akaun perkhidmatan terus kepada projek Lalai. Anda boleh memberikan akses kepada projek Lalai semasa menjemput seseorang menyertai organisasi dengan mengikuti langkah jemputan organisasi dalam artikel ini.
Cipta projek
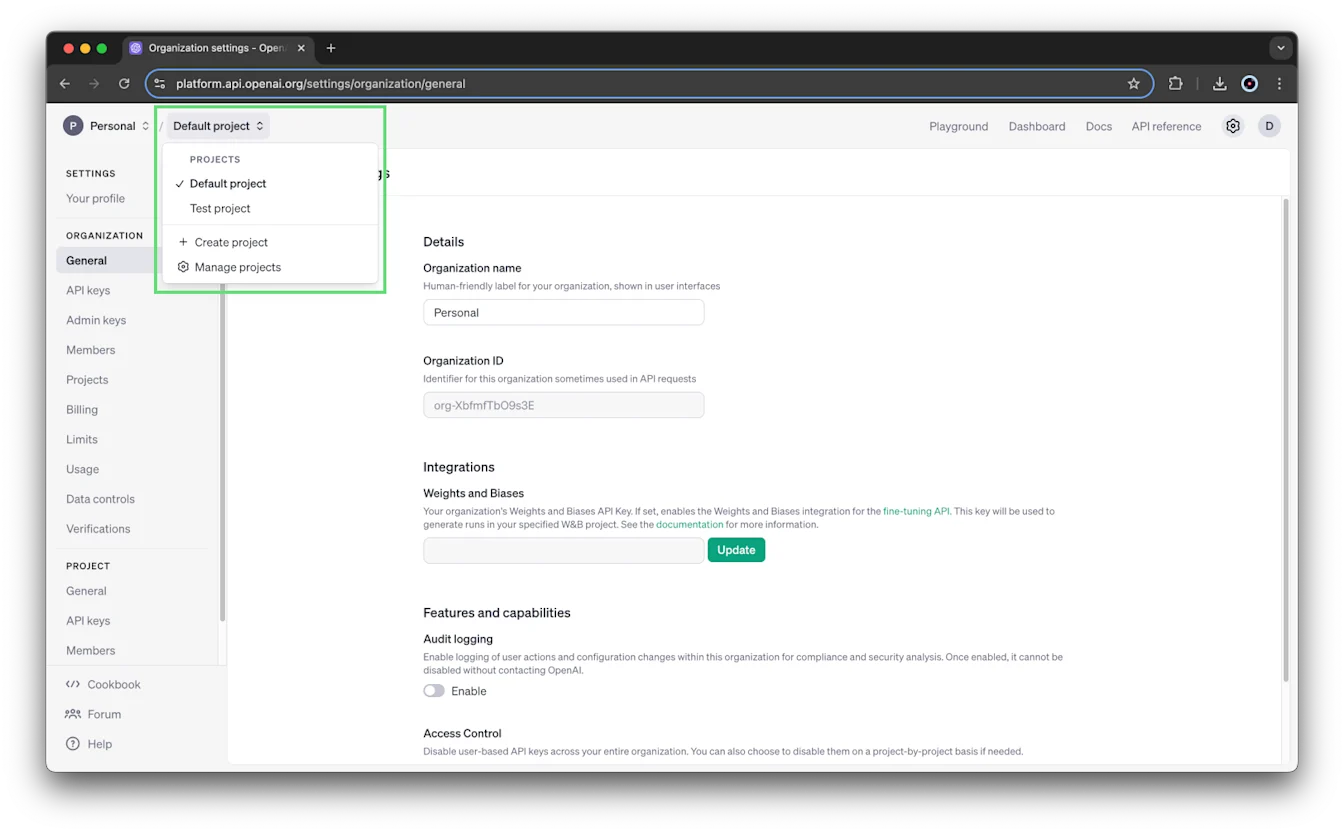
Buka pemilih projek dan pilih Cipta projek.
Masukkan nama, penerangan dan laman web untuk projek anda.
Pilih Cipta.
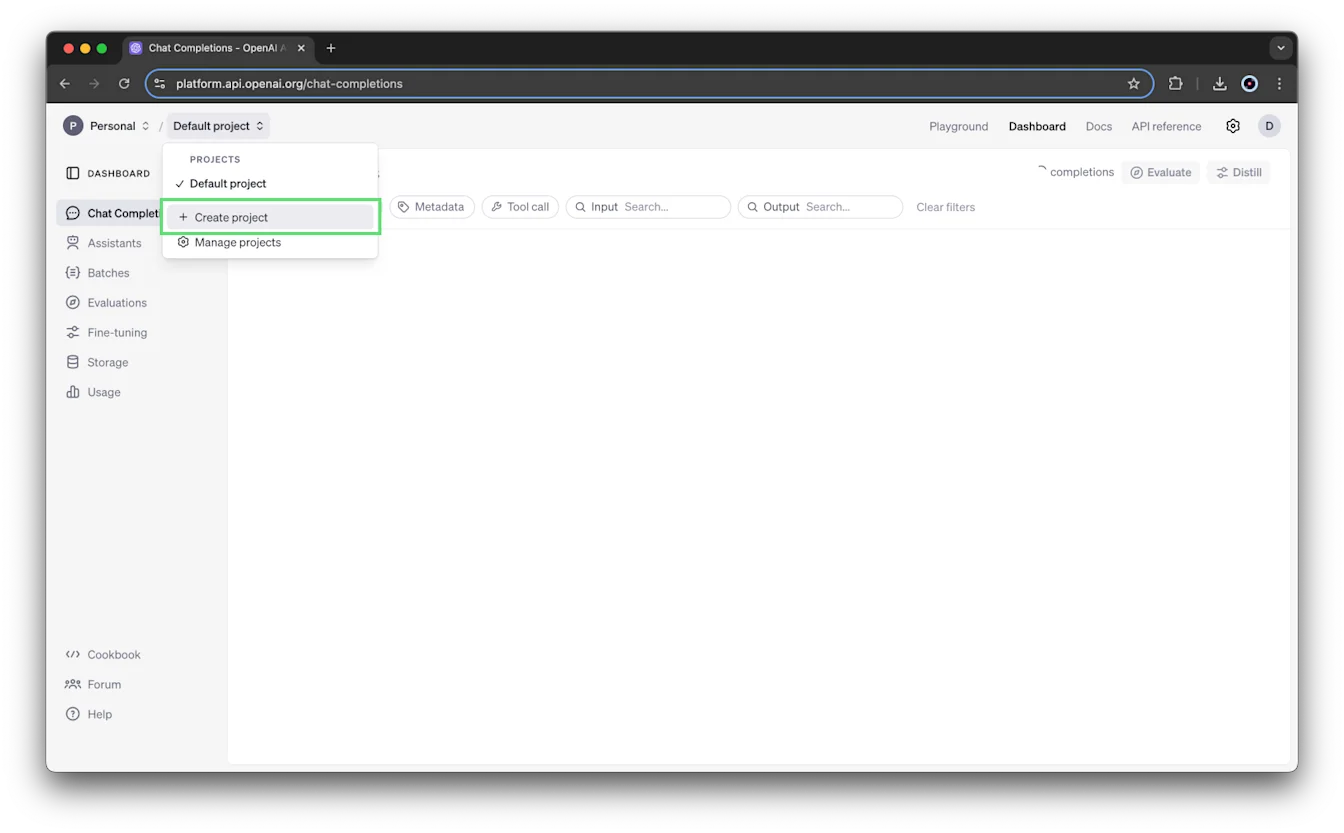
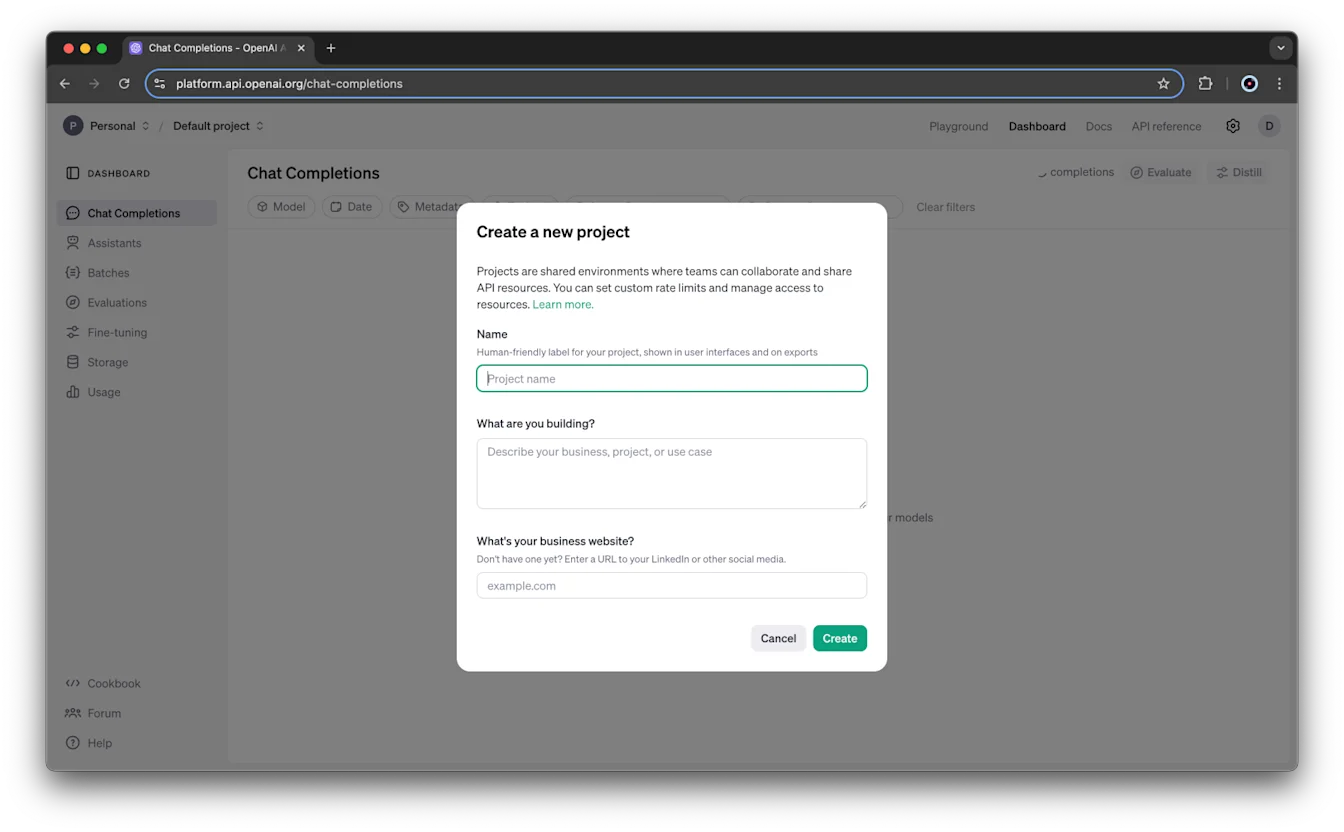
Pemilik organisasi ditambahkan secara automatik sebagai pemilik projek baharu.
Fahami peranan dan akses
Jadual ini meringkaskan peranan pemilik dan pembaca organisasi serta peranan pemilik dan ahli projek yang digunakan dalam langkah-langkah ini. Ahli projek mempunyai kebenaran yang serupa dengan pembaca organisasi.
| Peranan | Skop | Kebenaran |
|---|---|---|
| Pemilik | Organisasi | Mencipta dan melihat semua projek, pengguna dan kunci API. Memantau projek pada halaman Projek. Menetapkan had perbelanjaan organisasi dan projek. Memberikan akses kepada maklumat penggunaan pengguna lain. Mengarkibkan projek. |
| Pembaca | Organisasi | Boleh ditambahkan kepada projek, menjalankan inferens, menggunakan sumber dan mencipta kunci dalam projek tersebut. Tidak boleh mencipta projek atau mengurus pengguna. |
| Pemilik | Projek | Semua kebenaran ahli, serta menambahkan pengguna, mengurus ahli dan tetapan projek, menamakan semula projek, menetapkan had perbelanjaannya dan mengarkibkannya. |
| Ahli | Projek | Menjalankan inferens, menggunakan sumber, mencipta kunci peringkat projek dan membuat permintaan API yang membaca atau mengubah suai data. |
Untuk butiran peranan organisasi, lihat: peranan organisasi. Untuk peranan tambahan, peranan tersuai dan kebenaran lengkap, lihat panduan peranan dan kebenaran API.
Keterlihatan projek
Dengan peranan standard ini, pengguna yang bukan pemilik organisasi hanya boleh melihat projek yang mereka sertai. Pemilik organisasi boleh melihat semua projek, ahli dan kunci API peringkat projek serta mengakses halaman Projek.
Ahli projek boleh melihat ahli lain dalam projek mereka serta peranan setiap ahli. Hanya ahli projek dan pemilik organisasi boleh melihat model yang ditala halus, jalur pembantu dan fail yang dicipta atau ditambahkan dalam projek itu.
Anda boleh menyertai seberapa banyak projek yang diperlukan. Skop kunci API peribadi yang dicipta dalam sesuatu projek terhad kepada projek itu dan sumbernya.
Batasan sumber
Skop fail, pembantu, storan dan jalur terhad kepada projek masing-masing. Ahli bukan pentadbir di luar projek itu tidak boleh mengakses sumbernya, dan sumber tidak boleh dipindahkan antara projek.
Model yang ditala halus dalam projek Lalai merupakan pengecualian: model ini boleh diakses daripada projek lain.
Urus ahli projek
Jemput seseorang menyertai organisasi anda
Seseorang mesti menjadi ahli organisasi anda sebelum anda boleh menambahkan mereka kepada projek.
Apabila menjemput seseorang menyertai organisasi, anda boleh memberikan akses kepada projek Lalai dengan memilih pilihan tersebut dalam borang jemputan. Biarkan pilihan itu tidak dipilih jika anda tidak mahu memberikan akses kepada projek Lalai. Ahli organisasi baharu tidak ditambahkan secara automatik kepada projek Lalai.
Anda tidak perlu mencipta projek lain sebelum menjemput seseorang. Anda juga boleh menambahkan seseorang kepada projek selepas mereka menerima jemputan organisasi.
Jemputan yang dihantar melalui API Pentadbir mengikut peraturan untuk titik akhir /organization/invites.
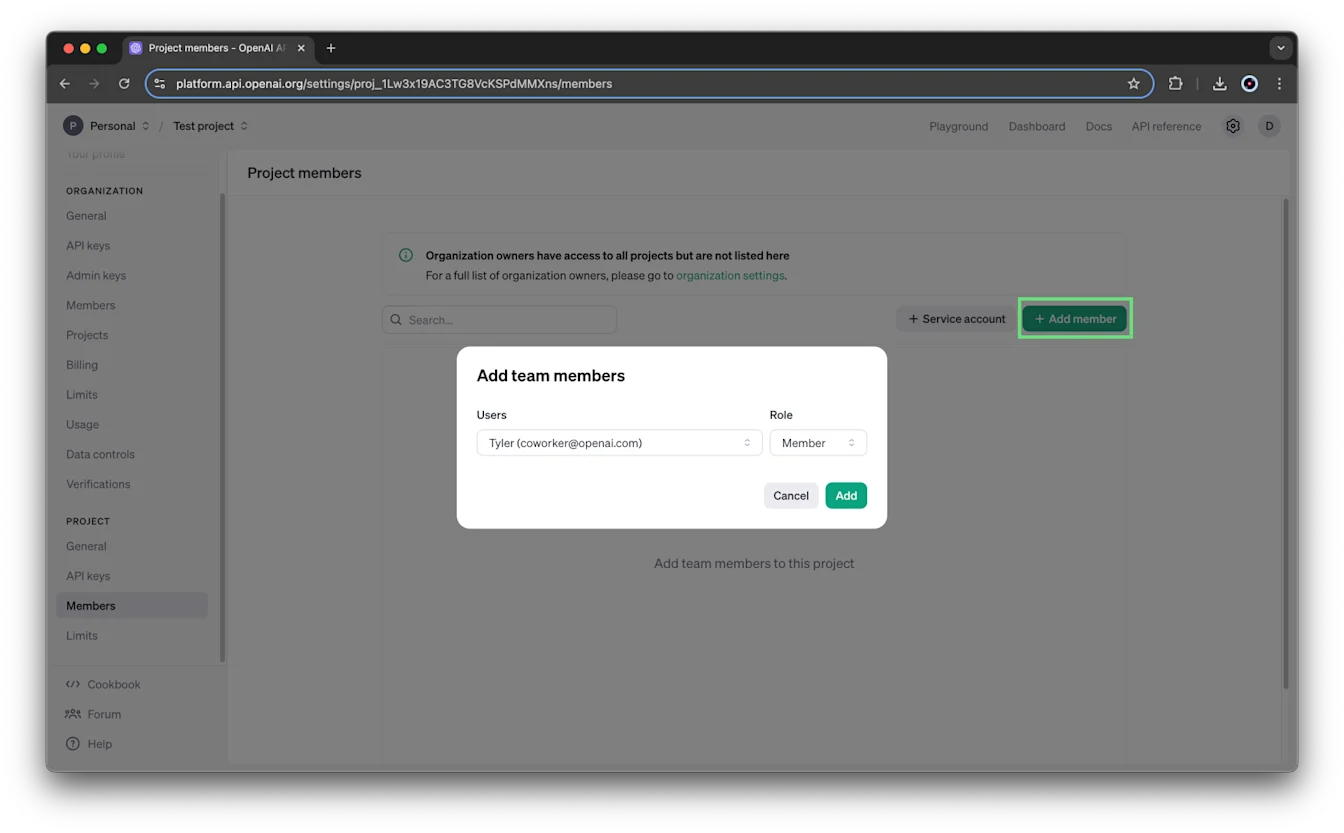
Tambahkan ahli organisasi kepada projek
Pemilik organisasi dan projek boleh menambahkan ahli:
Pergi ke tetapan organisasi.
Pilih projek, kemudian buka Ahli.
Pilih + Tambah ahli.
Pilih pengguna dan tetapkan peranan Ahli atau Pemilik.
Senarai pengguna memaparkan pengguna organisasi yang mempunyai peranan Pembaca. Senarai ini tidak merangkumi akaun perkhidmatan.
Jika jemputan gagal dalam UI atau API Pentadbir, pastikan projek sasaran wujud dan belum diarkibkan sebelum menghantar semula jemputan.
Tukar peranan atau alih keluar ahli
Pemilik organisasi dan projek boleh menukar peranan pengguna dalam projek atau mengalih keluar pengguna daripada projek itu.
Pergi ke tetapan organisasi.
Pilih projek, kemudian buka Ahli.
Tetapkan peranan pengguna kepada Ahli atau Pemilik, atau pilih Alih keluar untuk mengalih keluar pengguna tersebut.
Cipta dan urus akaun perkhidmatan
Akaun perkhidmatan menyediakan akses sistem dan bukannya mewakili pengguna individu. Skop akaun perkhidmatan terhad kepada projek.
Penciptaan akaun perkhidmatan memerlukan kebenaran pengurusan akaun perkhidmatan. Pemilik organisasi dan projek mempunyai kebenaran ini.
Cipta akaun perkhidmatan
Pilih projek dalam pemilih projek.
Pergi ke tetapan organisasi dan pilih projek.
Buka Ahli dan pilih + Akaun perkhidmatan.
Masukkan ID akaun perkhidmatan yang unik menggunakan huruf, nombor dan tanda sempang.
Pilih Cipta.
Akaun perkhidmatan yang dibuat pada peringkat projek adalah khusus untuk projek tersebut dan tidak boleh digunakan di luar projek tempat akaun itu dibuat.
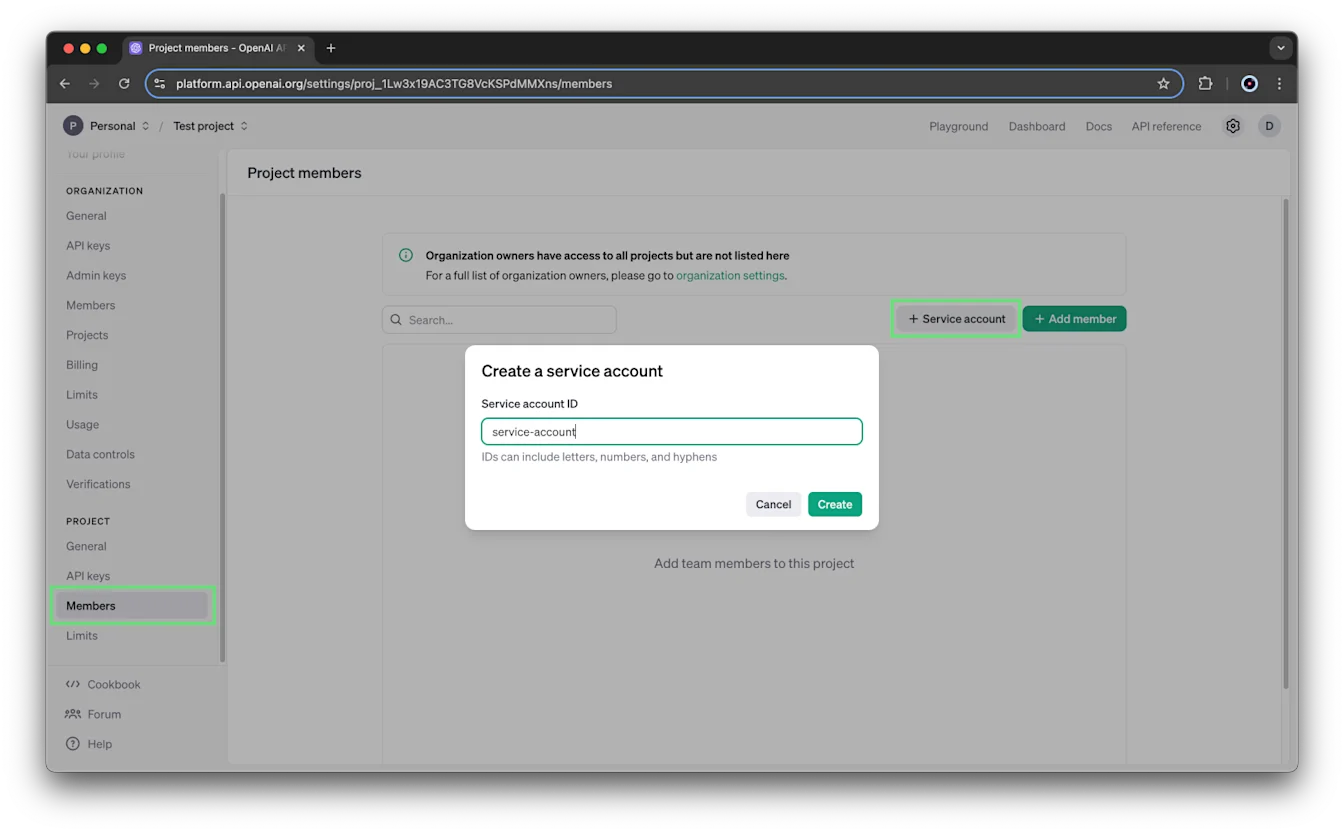
Format ID yang sama digunakan sama ada anda mencipta akaun perkhidmatan melalui tetapan peringkat organisasi atau projek.
Akaun perkhidmatan yang dicipta untuk sesuatu projek adalah khusus untuk projek itu dan tidak boleh digunakan di luarnya.
Simpan kunci rahsia
Apabila akaun perkhidmatan dicipta, kunci API terus dicipta dan kunci rahsianya dipaparkan. Simpan kunci rahsia dengan selamat. Anda tidak boleh melihatnya semula melalui akaun OpenAI anda. Jika anda kehilangannya, jana kunci baharu.
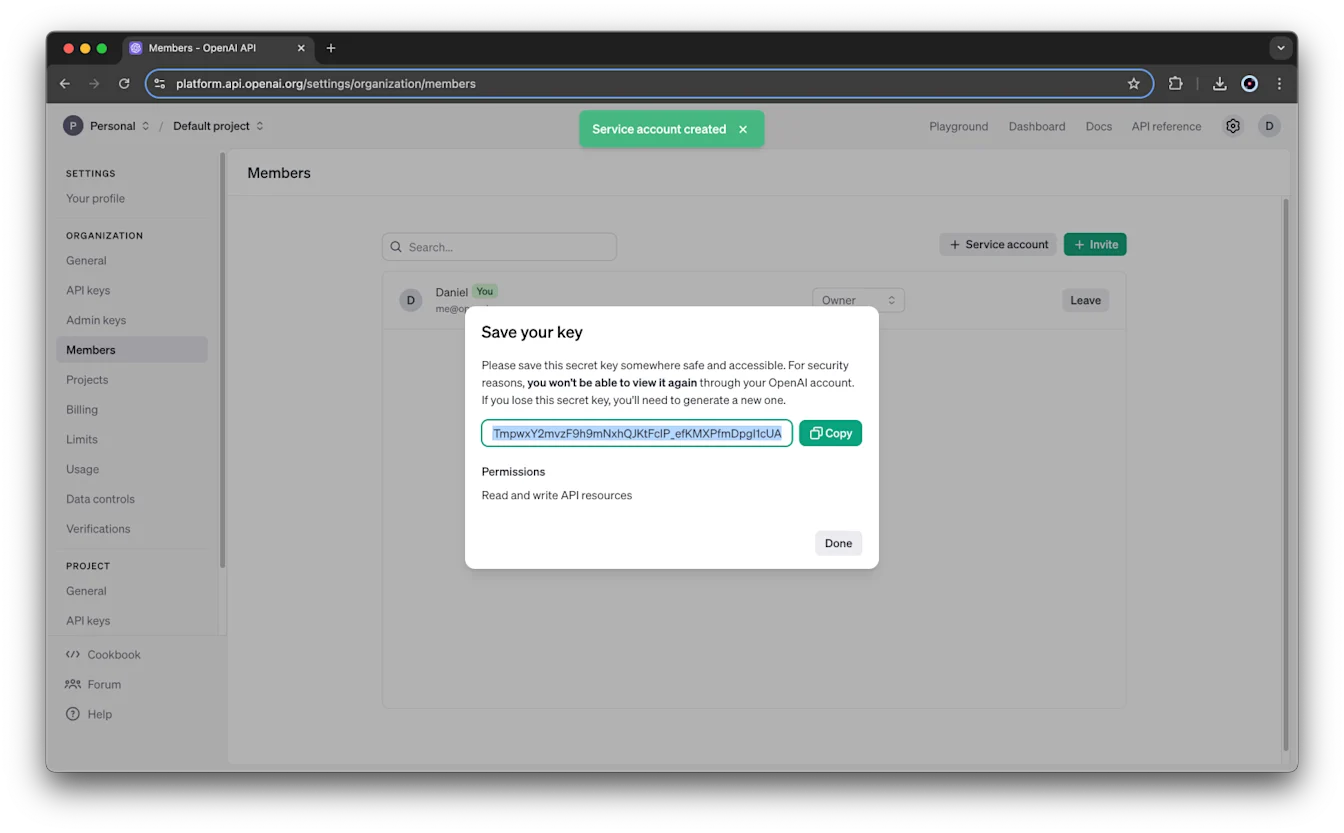
Secara lalai, kunci akaun perkhidmatan boleh membaca dan menulis semua sumber API dalam projeknya. Anda boleh mengubah kebenaran tersebut kemudian dalam tetapan Kunci API projek.
Kemas kini atau alih keluar akaun perkhidmatan
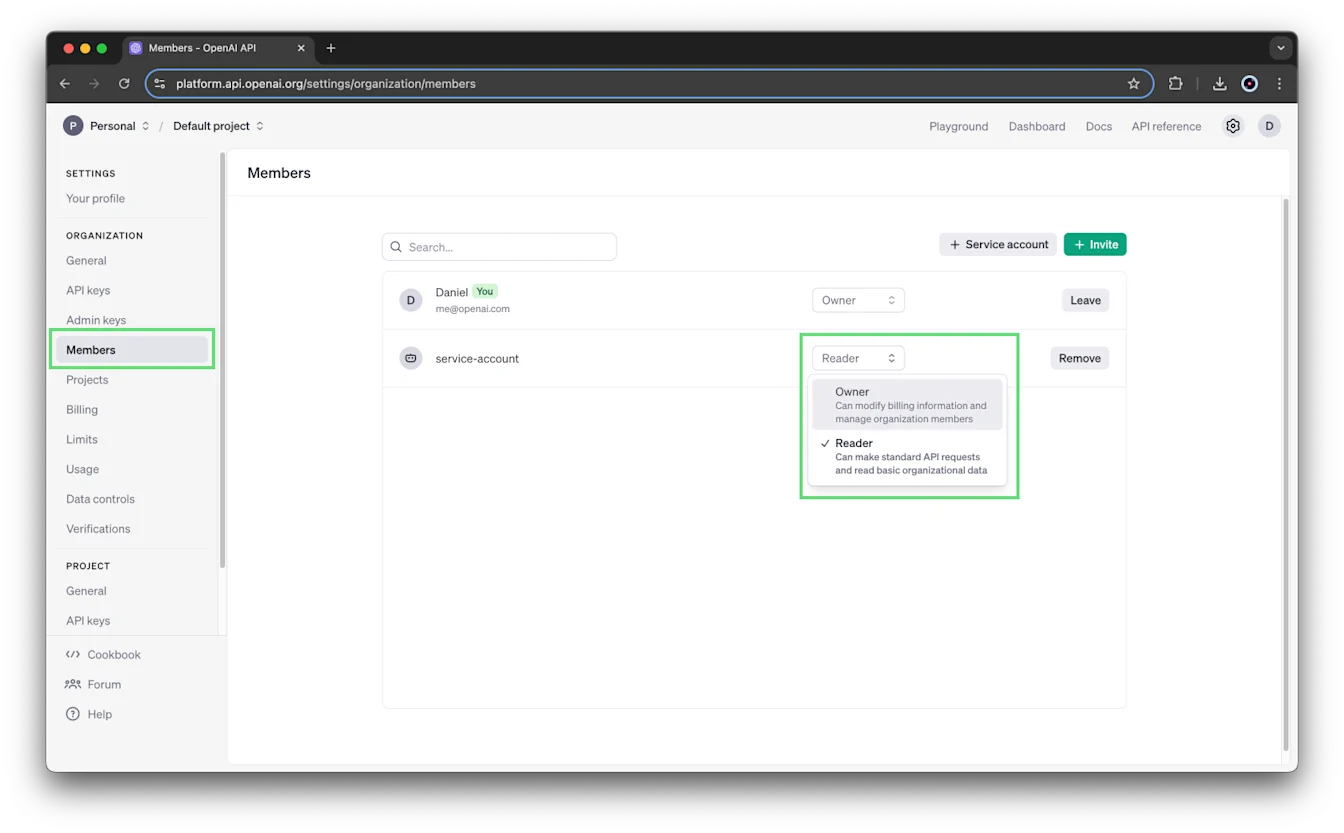
Akaun perkhidmatan dipaparkan bersama pengguna dalam tetapan Ahli projek. Urus akses projek akaun ini dengan langkah yang sama untuk menukar peranan dan mengalih keluar ahli projek lain.
Semua akaun perkhidmatan juga dipaparkan bersama pengguna pada halaman Ahli organisasi, termasuk akaun yang dicipta melalui tetapan peringkat organisasi dan projek.
Daripada menu Ahli organisasi, anda boleh menukar peranan akaun perkhidmatan atau memilih Alih keluar.
Cipta dan urus kunci API
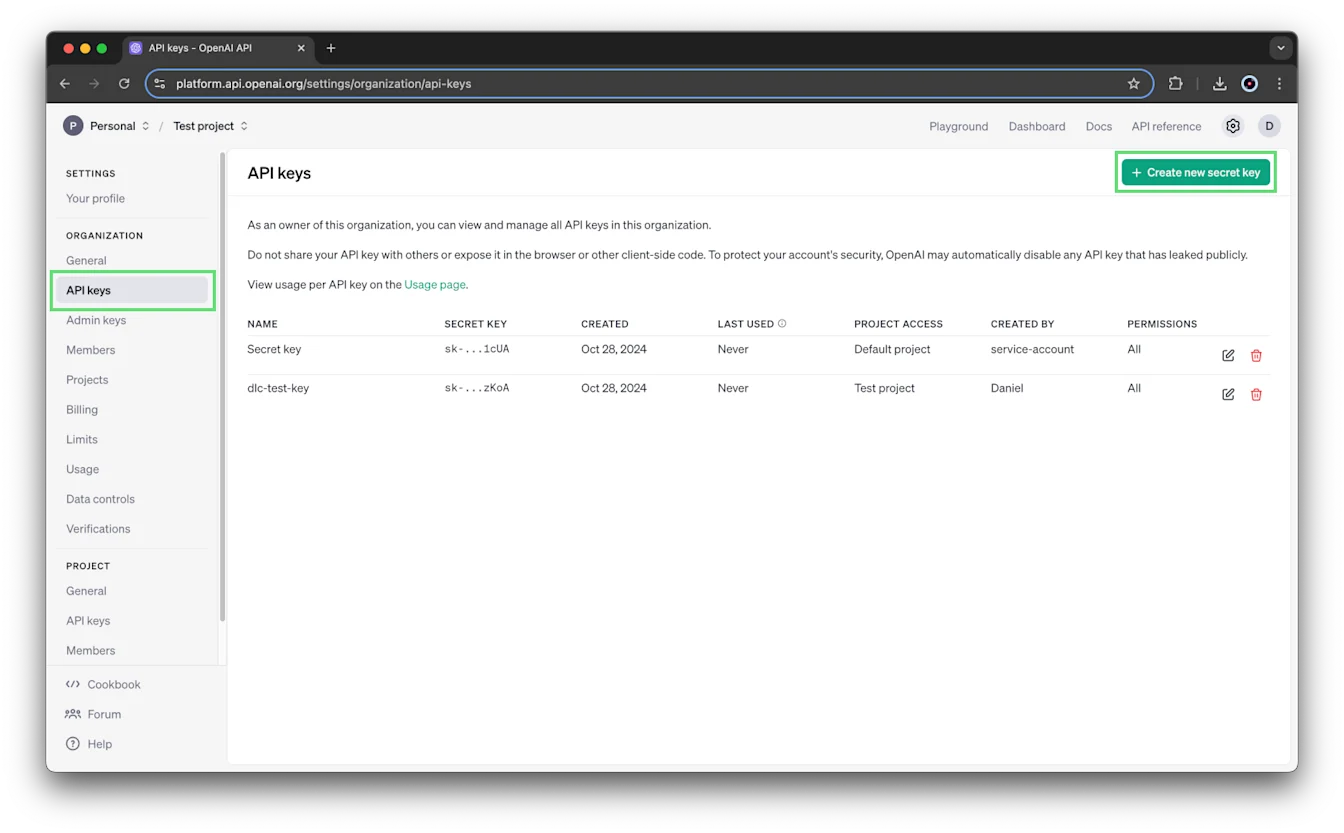
Setiap projek mempunyai kunci API sendiri:
Pergi ke tetapan organisasi.
Pilih projek, kemudian buka Kunci API.
Pilih + Cipta kunci rahsia baharu untuk mencipta kunci, atau pilih ikon edit di sebelah kunci sedia ada untuk mengubah kebenarannya.
Pilih kebenaran kunci
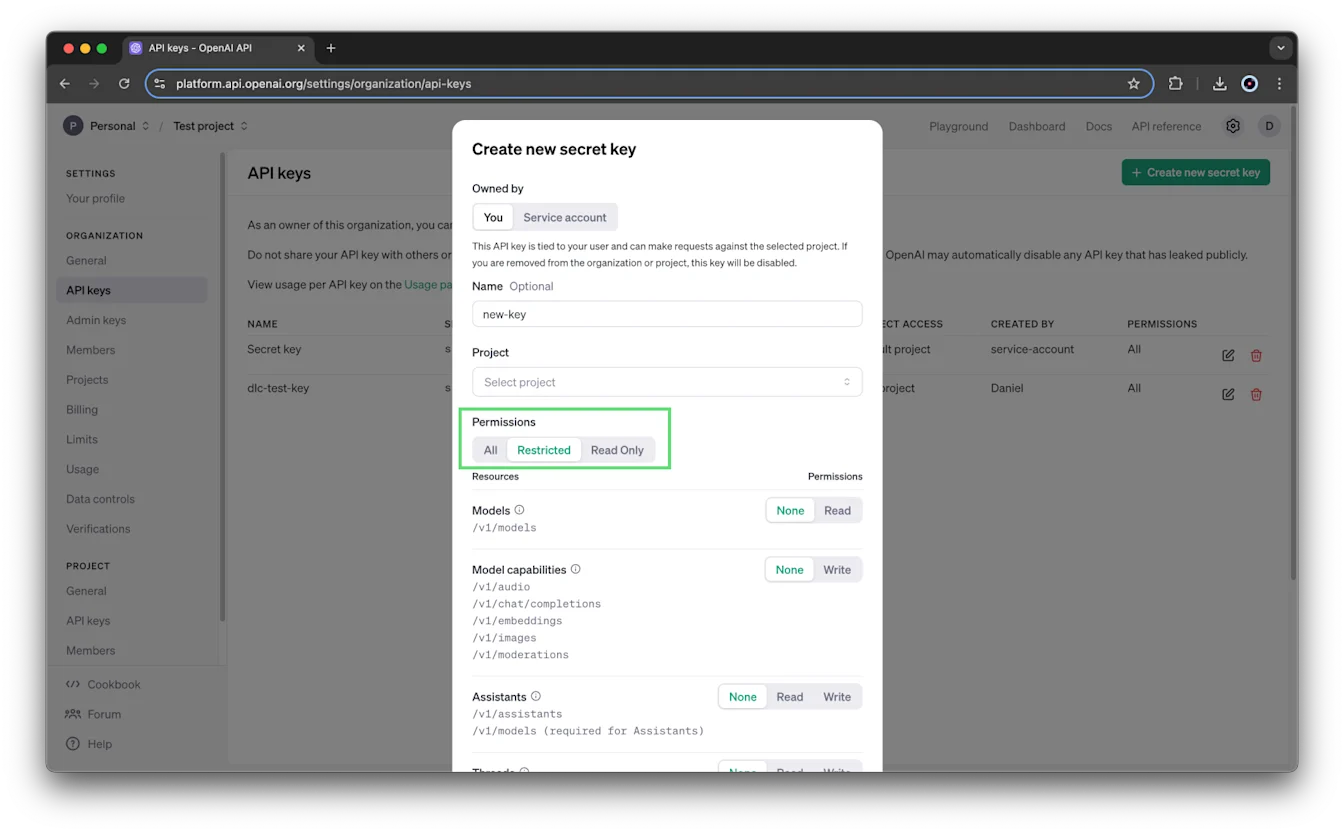
Bagi kunci milik pengguna, anda boleh menetapkan kebenaran semasa mencipta kunci atau mengeditnya kemudian:
Semua: Kebenaran penuh. Ini ialah tetapan lalai.
Terhad: Pilih skop untuk sumber atau titik akhir tertentu. Pilihan yang tersedia bergantung pada sumber dan boleh merangkumi Tiada, Baca, Tulis atau kebenaran khusus permintaan.
Baca Sahaja: Kebenaran baca untuk semua titik akhir.
Contohnya, kunci terhad boleh mengecualikan akses baca dan tulis kepada titik akhir /v1/assistants.
Penciptaan kunci akaun perkhidmatan memerlukan kebenaran pengurusan akaun perkhidmatan. Jika anda tidak melihat pilihan itu, minta pemilik organisasi atau projek mencipta kunci akaun perkhidmatan tersebut. Dialog penciptaan kunci tidak memaparkan kawalan kebenaran ini untuk kunci akaun perkhidmatan; ubah kebenarannya kemudian dalam tetapan Kunci API projek.
Konfigurasikan akses model dan had kadar
Pengurusan had kadar projek memerlukan kebenaran pentadbiran. Pemilik organisasi mempunyai kebenaran ini, dan pemilik projek juga boleh mengurus had kadar projek melalui API pengurusan.
Pergi ke tetapan organisasi.
Pilih projek, kemudian buka Had.
Gunakan Penggunaan model untuk memilih model yang boleh digunakan oleh projek.
Tetapkan had kadar bagi setiap model mengikut keperluan.
Tetapkan had dan makluman perbelanjaan
Had perbelanjaan API bulanan tersedia pada peringkat organisasi dan projek. Anda memerlukan kebenaran untuk mengurus tetapan organisasi atau projek berkenaan sebelum mengubah had.
Had perbelanjaan boleh memantau perbelanjaan tanpa menghentikan permintaan. Hidupkan Kuatkuasakan had mutlak jika anda mahu permintaan API gagal selepas perbelanjaan yang dijejaki mencapai had. Penguatkuasaan tidak berlaku serta-merta, jadi perbelanjaan yang direkodkan mungkin melebihi sedikit jumlah yang ditetapkan.
Makluman perbelanjaan memberitahu anda apabila ambang dicapai; makluman ini tidak menghentikan permintaan.
Tetapkan had perbelanjaan organisasi
Pergi ke tetapan organisasi.
Buka Had dan cari Perbelanjaan.
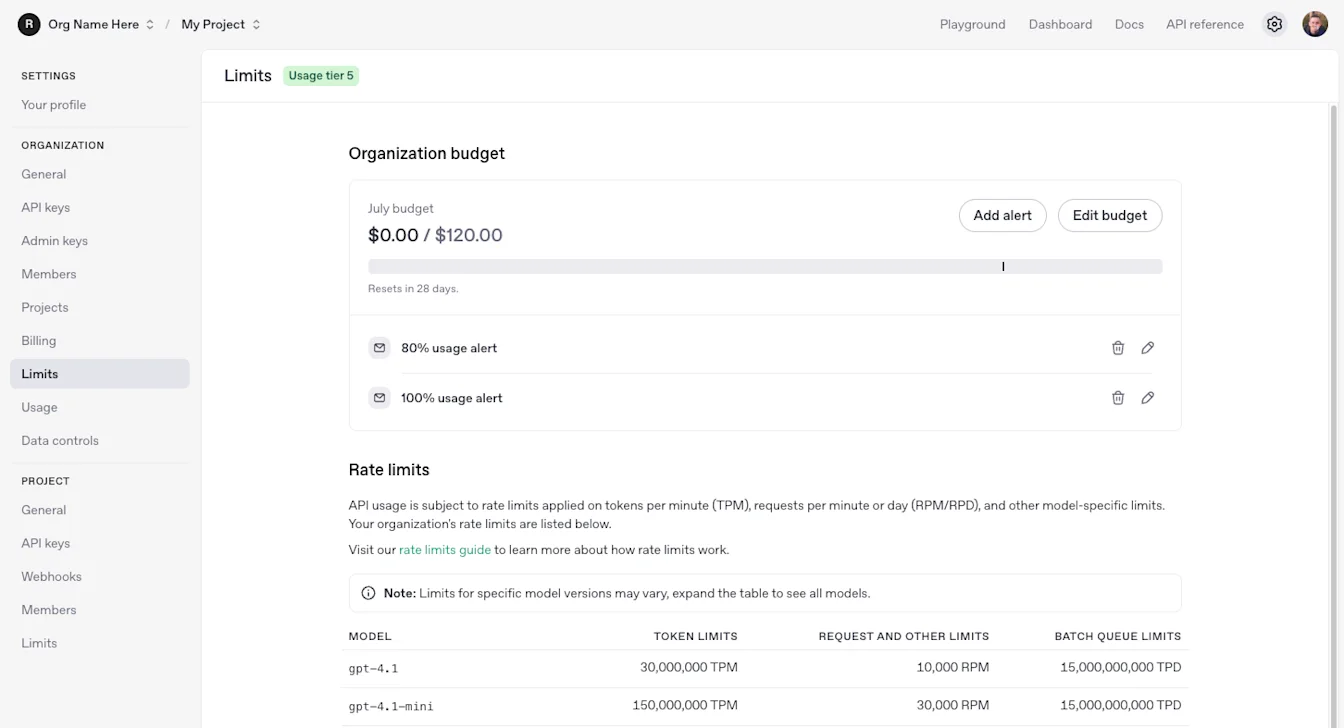
Tetapkan had perbelanjaan projek
Pergi ke tetapan organisasi.
Pilih projek, kemudian buka Had.
Tetapkan nilai Had perbelanjaan bulanan dan Maklumkan apabila perbelanjaan mencapai.
Hidupkan Kuatkuasakan satu had mutlak jika anda mahu menghentikan trafik API selepas had yang dijejaki dicapai.
Anda juga boleh mengubah Penggunaan model pada halaman ini.
Urus makluman perbelanjaan
Apabila anda mencipta had perbelanjaan projek, makluman pada 100% daripada had tersebut turut dicipta secara lalai. Pilih Tambah Makluman untuk menambahkan makluman pada ambang lain.
Pemilik organisasi dan projek menerima makluman perbelanjaan projek. Anda boleh menambahkan penerima e-mel lain dalam tetapan makluman.
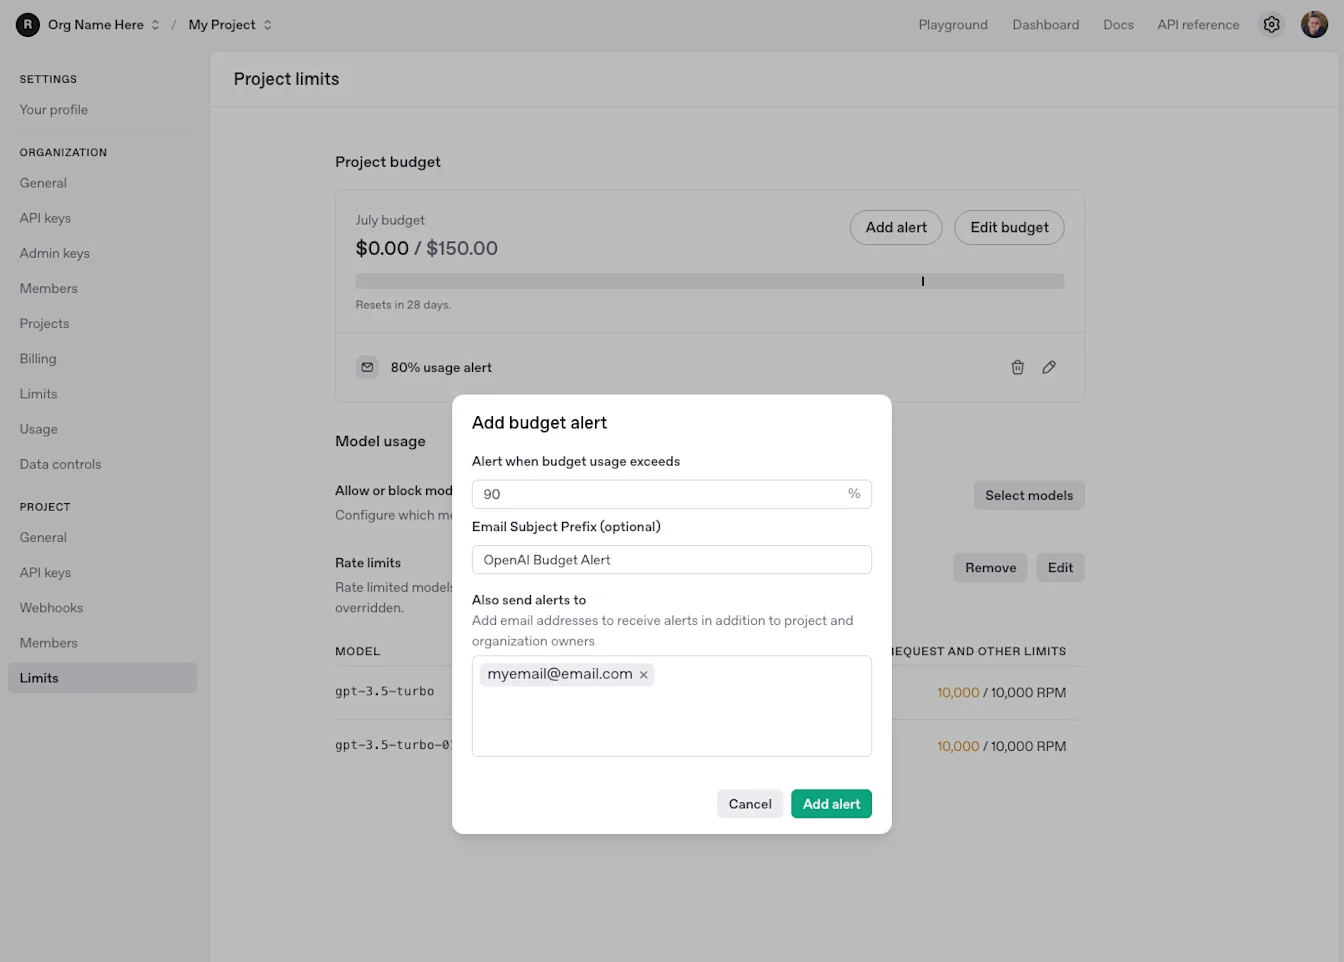
Untuk langkah konfigurasi dan cara penguatkuasaan terkini, lihat panduan had perbelanjaan.
Lihat penggunaan dan pengebilan
Aktiviti penggunaan boleh diperincikan mengikut projek, dan anda boleh melihat pengebilan serta menetapkan had perbelanjaan bagi setiap projek.
Akses kepada Papan Pemuka Penggunaan projek bergantung pada peranan anda dalam organisasi dan tetapan keterlihatan Papan Pemuka Penggunaan. Menjadi pemilik projek sahaja tidak memberikan akses secara automatik.
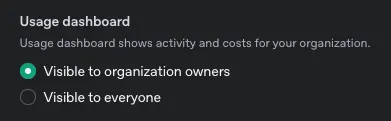
Jika anda tidak dapat melihat Papan Pemuka Penggunaan projek, semak sama ada keterlihatan ditetapkan kepada Boleh dilihat oleh pemilik organisasi.
Urus storan fail
Setiap projek mempunyai kuota storan fail sebanyak 100 GB. Jika anda melebihi kuota ini, anda mungkin melihat ralat berikut:
Anda telah melebihi kuota storan fail anda. Organisasi dihadkan kepada 100 GB fail. Sila kurangkan saiz fail atau hubungi sokongan.
Padamkan fail yang tidak digunakan untuk mengosongkan ruang storan. Anda boleh menyenaraikan fail yang disimpan melalui API untuk mengenal pasti fail yang tidak lagi diperlukan.
Arkibkan projek
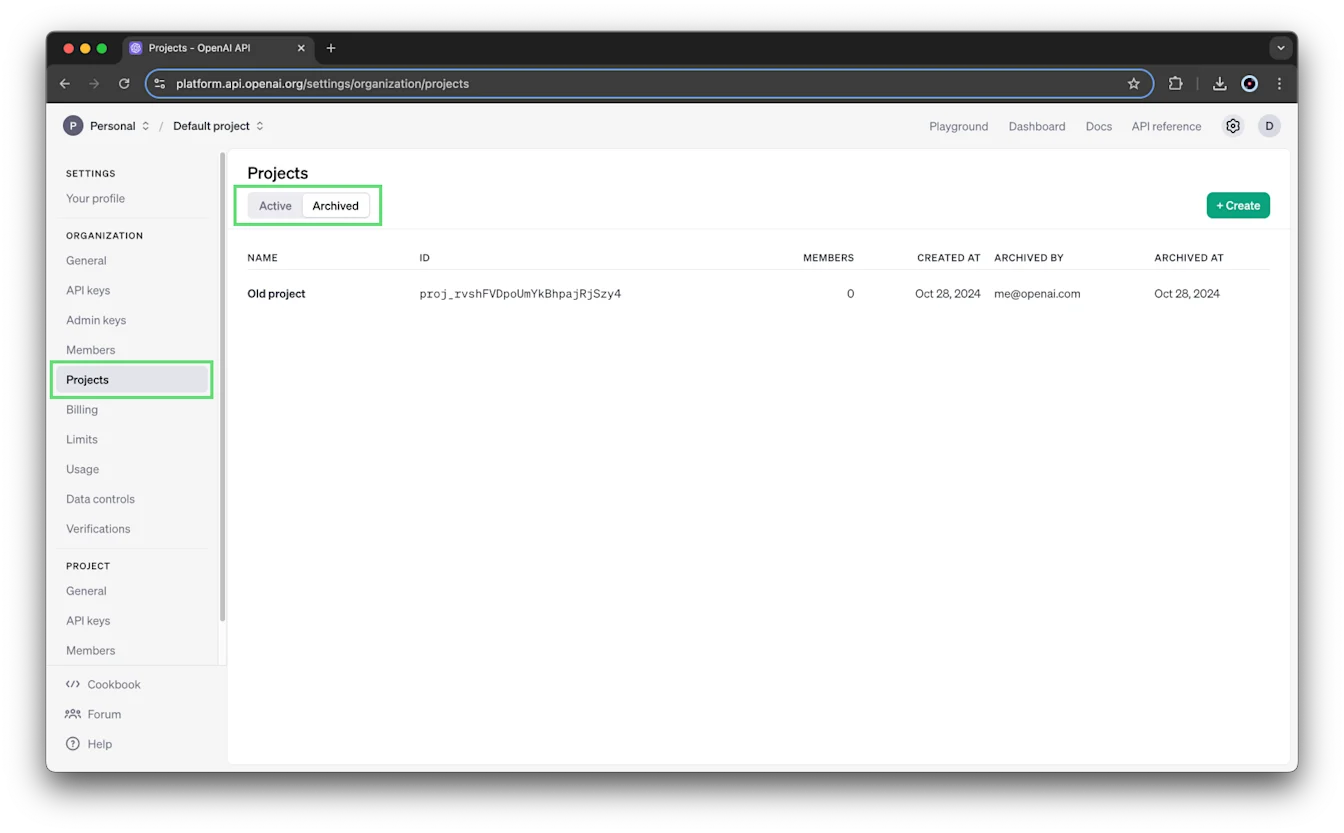
Pemilik organisasi dan projek boleh mengarkibkan projek melalui halaman Projek atau tetapan projek berkenaan. Masukkan nama projek apabila diminta untuk mengesahkan.
Pengarkiban adalah kekal: projek yang diarkibkan tidak boleh dipulihkan.
Untuk melihat projek yang diarkibkan, buka tab Diarkibkan pada halaman Projek.
Satu-satunya pengecualian ialah model yang ditala halus dalam "Projek lalai" boleh diakses daripada projek lain.
Anda telah melebihi kuota storan fail. Organisasi dihadkan kepada 100 GB fail. Sila kurangkan saiz fail atau hubungi sokongan.Projek tidak boleh dipadamkan. OpenAI menyimpan sejarah projek untuk menjejaki penggunaan dan pengebilan.