
ภาพรวม
เปิดใช้ Daybreak สำหรับผู้ใช้ ChatGPT และ Codex รวมถึงโปรเจกต์ API ที่ได้รับอนุมัติ
ก่อนเริ่มต้น
เมื่อ OpenAI เปิดใช้การควบคุมการเข้าถึง Daybreak สำหรับเวิร์กสเปซ ChatGPT หรือองค์กร API การตั้งค่า Daybreak จะปิดอยู่ตามค่าเริ่มต้น เจ้าของเวิร์กสเปซต้องกำหนดสิทธิ์การเข้าถึงให้กับกลุ่มที่ได้รับอนุมัติ และเจ้าขององค์กร API ต้องกำหนดค่าสำหรับโปรเจกต์ที่ได้รับอนุมัติ ข้อกำหนดนี้ยังใช้กับเวิร์กสเปซ Daybreak ที่มีอยู่ซึ่งเลือกย้ายมาใช้การควบคุมเหล่านี้ด้วย
การเข้าถึง Daybreak จำกัดเฉพาะผู้ใช้ภายในที่ได้รับความไว้วางใจในระดับสูง และงานด้านความปลอดภัยภายในที่ได้รับอนุญาตเท่านั้น อย่าเปิดใช้ความสามารถเหล่านี้สำหรับผู้ใช้ภายนอก ผลิตภัณฑ์ที่ให้บริการลูกค้า ระบบอัตโนมัติที่เปิดให้สาธารณะใช้งาน หรือเวิร์กโฟลว์ของบุคคลที่สาม
การอนุมัติ Daybreak Blue ไม่ครอบคลุมถึง Daybreak Red
กำหนดค่าตามช่องทางการเข้าถึงที่ทีมของคุณใช้:
ChatGPT และ Codex ที่ลงชื่อเข้าใช้ด้วย ChatGPT: จัดการสิทธิ์การเข้าถึงผ่านเวิร์กสเปซ ChatGPT ที่ได้รับอนุมัติ
API และ Codex ที่ยืนยันตัวตนด้วยคีย์ API: จัดการสิทธิ์การเข้าถึงผ่านโปรเจกต์ API ที่ได้รับอนุมัติ
หากทีมของคุณใช้ทั้งสองช่องทาง ให้ตั้งค่าทั้งสองส่วนให้เสร็จสมบูรณ์
ตั้งค่าสิทธิ์เข้าถึง ChatGPT และ Codex
สำหรับแพ็กเกจ Business คุณสามารถกำหนดสิทธิ์เข้าถึง Daybreak ให้ผู้ใช้ได้โดยตรงที่ คอนโซลผู้ดูแลระบบ > โมเดล ในส่วน “โมเดลเฉพาะทาง” เลือก “ตั้งค่าสิทธิ์เข้าถึง” เพื่อเปิดให้ผู้ใช้แต่ละรายเข้าถึง Daybreak และใช้สวิตช์เพื่อเปิดหรือปิดสิทธิ์เข้าถึง Daybreak สำหรับทั้งเวิร์กสเปซ โปรดทราบว่าการปิดสิทธิ์เข้าถึงของทั้งเวิร์กสเปซจะยังคงเก็บการตั้งค่า Daybreak ของผู้ใช้แต่ละรายไว้ คุณจึงไม่ต้องกำหนดค่าใหม่เมื่อเปิดสิทธิ์เข้าถึงอีกครั้ง
สำหรับแพ็กเกจ Enterprise คุณสามารถให้สิทธิ์เข้าถึง Daybreak ผ่านบทบาทที่กำหนดเองซึ่งมอบหมายให้ผู้ใช้หรือกลุ่มที่ได้รับอนุมัติ เจ้าของเวิร์กสเปซต้องเป็นผู้สร้างและมอบหมายบทบาท ดู การจัดการสิทธิ์เข้าถึงฟีเจอร์ด้วยการควบคุมการเข้าถึงตามบทบาทใน ChatGPT จากนั้นเจ้าของหรือผู้ดูแลระบบเวิร์กสเปซสามารถกำหนดสิทธิ์เข้าถึงโมเดลให้กับบทบาทที่มีอยู่ผ่านหน้าควบคุมโมเดลที่รองรับ
หากต้องการจำกัดสิทธิ์เข้าถึง Daybreak ไว้เฉพาะผู้ใช้ที่เลือก ให้ปิดสิทธิ์นี้ไว้ในค่าเริ่มต้นของเวิร์กสเปซ และเปิดเฉพาะบทบาทที่มอบหมายให้ผู้ใช้เหล่านั้น
ในเวิร์กสเปซที่ได้รับอนุมัติ ให้เปิด คอนโซลผู้ดูแลระบบ > โมเดล
เปิดค่าเริ่มต้นของเวิร์กสเปซ หากต้องการเปิดใช้งานความปลอดภัยทางไซเบอร์สำหรับผู้ใช้ทุกคนในเวิร์กสเปซ ให้ข้ามขั้นตอนนี้ หากไม่ต้องการ ให้ไปที่ความปลอดภัยทางไซเบอร์ และตรวจสอบว่า Daybreak Red และ Blue ปิดอยู่ หากเปิดอยู่ให้ปิด
เลือกบันทึกการเปลี่ยนแปลง
เปิดบทบาท สำหรับบทบาทที่ต้องการ ให้เลือกแก้ไขการตั้งค่าทับ หรือเลือกเพิ่มการตั้งค่าทับสำหรับบทบาทเพื่อสร้างการตั้งค่าทับ
ในส่วนความปลอดภัยทางไซเบอร์ ให้ตั้งค่า Daybreak Blue เป็นเปิด เปิดใช้งาน Daybreak Red เฉพาะเมื่อเวิร์กสเปซได้รับอนุมัติให้ใช้งาน และผู้ใช้ในบทบาทที่เลือกมีสิทธิ์ใช้งานเท่านั้น
เลือกบันทึก การเปลี่ยนแปลงอาจใช้เวลาสูงสุดประมาณ 10 นาทีจึงจะมีผล
เปิดค่าเริ่มต้นของเวิร์กสเปซและบทบาทนั้นอีกครั้ง ตรวจสอบการตั้งค่าที่บันทึกไว้ รวมถึงผู้ใช้หรือกลุ่มที่ได้รับมอบหมายบทบาทนั้น
หากต้องการตรวจสอบสถานะ Daybreak ของผู้ใช้ในแพ็กเกจ Enterprise ให้ไปที่ คอนโซลผู้ดูแลระบบ > โมเดล > ทดสอบ แล้วค้นหาสมาชิกที่ได้รับอนุมัติด้วยชื่อหรืออีเมล และตรวจสอบสิทธิ์เข้าถึงโมเดลที่บันทึกไว้ของสมาชิกนั้น ตรวจสอบทั้งสมาชิกที่ควรมีสิทธิ์เข้าถึงและสมาชิกที่ไม่ควรมีสิทธิ์เข้าถึง ตรวจสอบบทบาททั้งหมดที่ได้รับโดยตรงและผ่านกลุ่ม เพราะบทบาทอื่นอาจให้สิทธิ์เข้าถึงได้ แม้จะมีบทบาทหนึ่งตั้งค่าเป็นปิดก็ตาม จากนั้นให้ทดสอบช่องทางการเข้าถึงที่ต้องการร่วมกับผู้ใช้ที่ได้รับอนุมัติ สิทธิ์ที่บันทึกไว้เพียงอย่างเดียวไม่สามารถยืนยันได้ว่าคำขอใช้งานโมเดลจะสำเร็จ หากการเข้าถึงจริงไม่ตรงกับการตั้งค่าที่บันทึกไว้ ให้ตรวจสอบสิทธิ์เข้าถึงที่ให้ไว้แยกต่างหากด้วย
ตั้งค่าการเข้าถึงโปรเจกต์ API
คุณต้องเป็นเจ้าขององค์กร API จึงจะกำหนดสิทธิ์การเข้าถึง Daybreak ได้ การเป็นเจ้าของโปรเจกต์เพียงอย่างเดียวไม่ได้ให้สิทธิ์คุณเปลี่ยนการตั้งค่าเหล่านี้
เปิดองค์กรที่ได้รับอนุมัติในแพลตฟอร์ม API
สร้างหรือเลือกโปรเจกต์ที่ไม่ใช่โปรเจกต์เริ่มต้น สำหรับงานด้านความปลอดภัยทางไซเบอร์ภายในที่ทีมของคุณได้รับอนุมัติให้ดำเนินการ โปรเจกต์เริ่มต้นไม่สามารถเปิดใช้ Daybreak ได้
เปิด การตั้งค่าโปรเจกต์ > ทั่วไป > การเข้าถึงโมเดล Daybreak
เปิดใช้การเข้าถึง Daybreak แต่ละระดับที่ได้รับอนุมัติสำหรับโปรเจกต์นี้ Daybreak Red จะพร้อมใช้งานก็ต่อเมื่อองค์กรของคุณได้รับอนุมัติให้ใช้งานเท่านั้น
เลือก บันทึก การเปลี่ยนแปลงอาจใช้เวลาสูงสุดประมาณ 15 นาทีจึงจะมีผล
เพิ่มผู้ใช้ที่ได้รับอนุมัติลงในโปรเจกต์
ใช้คีย์ API จากโปรเจกต์ที่เปิดใช้งานแล้วสำหรับคำขอ API หรือการยืนยันตัวตนด้วยคีย์ API ใน Codex หากคุณย้ายไปยังองค์กรหรือโปรเจกต์อื่น ให้สร้างหรือเลือกคีย์ในโปรเจกต์ปลายทาง แล้วอัปเดตแอปพลิเคชันหรือเวิร์กโฟลว์ที่ใช้คีย์นั้น
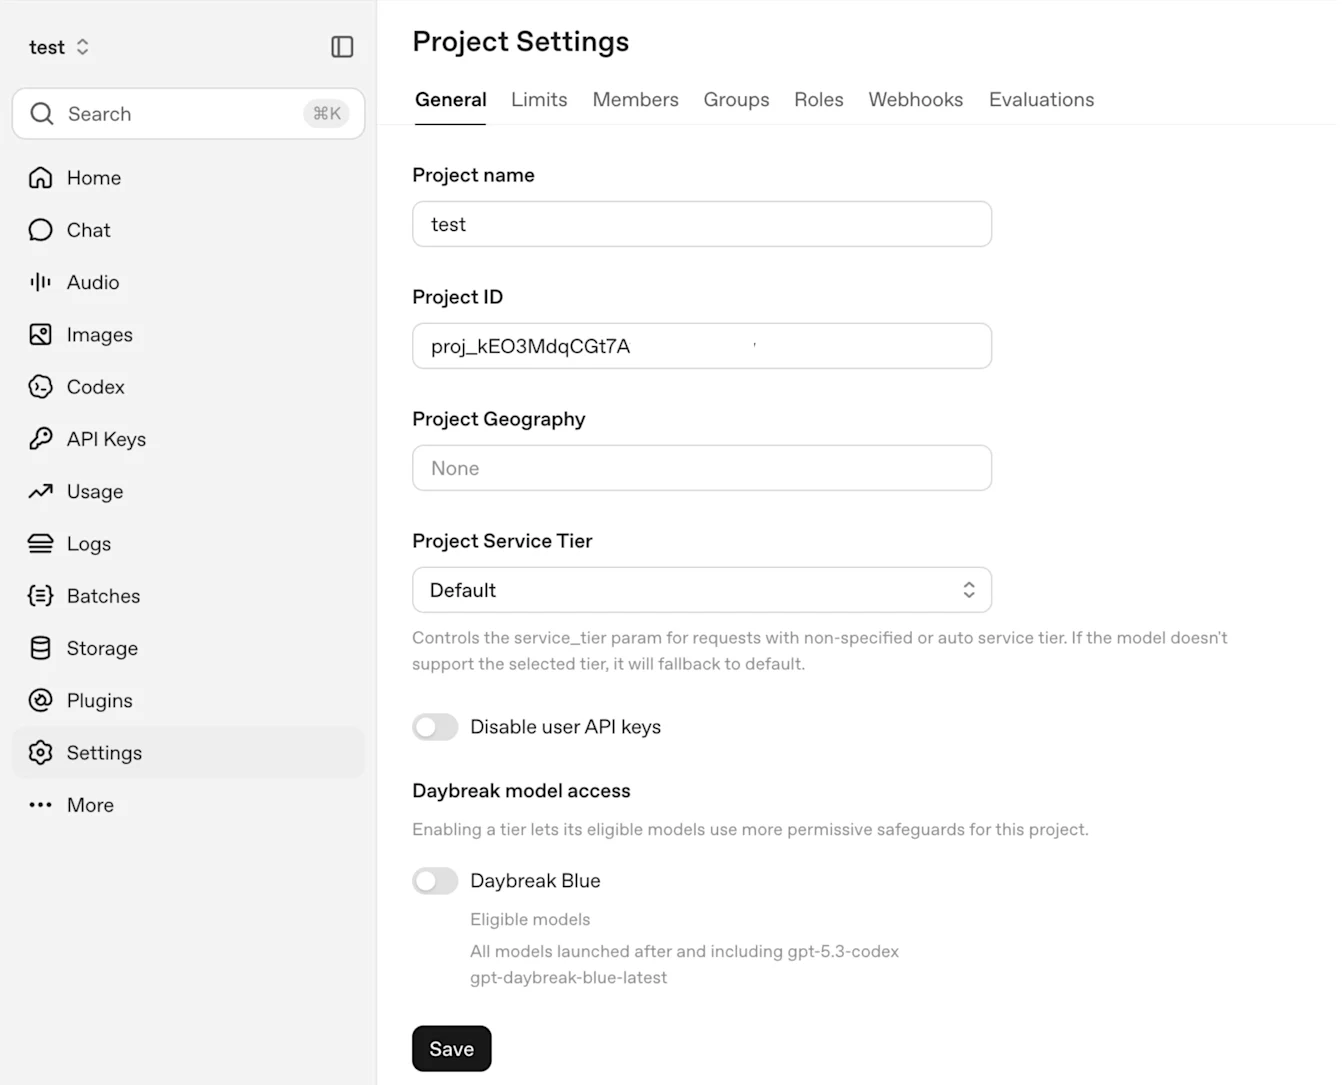
ตัวอย่าง: Daybreak Blue ปิดอยู่ใน การตั้งค่าโปรเจกต์ > ทั่วไป > การเข้าถึงโมเดล Daybreak
ทำตามขั้นตอนเหล่านี้ซ้ำสำหรับแต่ละโปรเจกต์ที่ต้องการสิทธิ์เข้าถึง การเปิดใช้ Daybreak ในโปรเจกต์หนึ่งไม่ได้เปิดใช้ในโปรเจกต์อื่น หรือกำหนดสิทธิ์การเข้าถึงเวิร์กสเปซ ChatGPT/Codex ไปด้วย
หากคุณย้ายจากองค์กรที่จัดไว้สำหรับ Cyber โดยเฉพาะ คีย์ API จากองค์กรนั้นจะไม่โอนไปยังองค์กรใหม่ สร้างคีย์ในโปรเจกต์ปลายทางที่ได้รับอนุมัติ แล้วอัปเดตแอปพลิเคชันหรือเวิร์กโฟลว์ที่ใช้คีย์เหล่านั้น
ตรวจสอบการเข้าถึงหลังตั้งค่า
รอให้การเปลี่ยนแปลงที่บันทึกไว้มีผล แล้วรีเฟรชไคลเอนต์ ทำตามขั้นตอนตรวจสอบการเข้าถึงในคู่มือเริ่มต้นใช้งาน Enterprise Daybreak เพื่อทดสอบเวิร์กสเปซหรือโปรเจกต์ API ที่ต้องการกับผู้ใช้และโมเดลที่ได้รับอนุมัติ
หากไม่พบตัวควบคุม Daybreak หรือการเข้าถึงไม่เป็นไปตามที่คาดไว้:
ตรวจสอบว่าคุณเลือกองค์กร เวิร์กสเปซ หรือโปรเจกต์ตามชื่อที่ระบุไว้ในข้อความยืนยันการให้สิทธิ์หรือการย้ายระบบ
ตรวจสอบบทบาทของผู้ดูแลระบบ สำหรับ ChatGPT ให้เปิด การตั้งค่าเวิร์กสเปซ > สมาชิก เจ้าของเวิร์กสเปซเป็นผู้จัดการค่าเริ่มต้นและการมอบหมายบทบาทที่กำหนดเอง สำหรับ API ให้เลือกองค์กรที่ถูกต้องใน การตั้งค่าแพลตฟอร์ม API > บุคคล > สมาชิก > บทบาท และตรวจสอบว่ามีบทบาทเป็นเจ้าของ
สำหรับการลงชื่อเข้าใช้ ChatGPT และ Codex ให้ตรวจสอบกลุ่มที่ผู้ใช้เป็นสมาชิก บทบาทที่ได้รับมอบหมาย และการตั้งค่าโมเดลที่บันทึกไว้
สำหรับการยืนยันตัวตนด้วยคีย์ API ให้ตรวจสอบว่าคีย์เป็นของโปรเจกต์ที่เปิดใช้งานแล้ว
หากยังพบปัญหา ให้ติดต่อฝ่ายสนับสนุนของ OpenAI พร้อมแจ้ง ID องค์กรหรือเวิร์กสเปซ, ID โปรเจกต์ (ถ้ามี), ผลิตภัณฑ์ที่ได้รับผลกระทบ, ระดับการเข้าถึง Daybreak, การตั้งค่าที่บันทึกไว้ และข้อความแสดงข้อผิดพลาดที่พบ อย่าแนบคีย์ API ไปด้วย
Daybreak ไม่ได้ยกเลิกมาตรการป้องกันทั้งหมด การที่โมเดลปฏิเสธคำขอเพียงอย่างเดียวไม่ได้หมายความว่าคุณไม่มีสิทธิ์เข้าถึง