
Genel bakış
Onaylı ChatGPT ve Codex kullanıcıları ile API projeleri için Daybreak’i etkinleştirin.
Başlamadan önce
OpenAI, bir ChatGPT çalışma alanı veya API kuruluşu için Daybreak erişim denetimlerini etkinleştirdiğinde Daybreak ayarı varsayılan olarak kapalıdır. Çalışma alanı sahibinin onaylı gruplar için erişimi, API kuruluşu sahibinin ise onaylı projeleri yapılandırması gerekir. Bu durum, bu denetimlere geçmeyi seçen mevcut Daybreak çalışma alanları için de geçerlidir.
Daybreak erişimi, yalnızca yüksek düzeyde güvenilen kurum içi kullanıcılar ve yetkilendirilmiş kurum içi güvenlik çalışmalarıyla sınırlıdır. Bu özellikleri kurum dışı kullanıcılar, müşterilere yönelik ürünler, herkese açık otomasyonlar veya üçüncü taraf iş akışları için etkinleştirmeyin.
Daybreak Blue onayı, Daybreak Red’i kapsamaz.
Ekibinizin kullandığı erişim yöntemini yapılandırın:
ChatGPT ile oturum açılan ChatGPT ve Codex: Erişimi onaylı ChatGPT çalışma alanı üzerinden yönetin.
API anahtarıyla kimlik doğrulanan API ve Codex: Erişimi onaylı API projesi üzerinden yönetin.
Ekibiniz her iki yöntemi de kullanıyorsa her iki kurulumu da tamamlayın.
ChatGPT ve Codex erişimini ayarlayın
Business planlarında, kullanıcıların Daybreak erişimini doğrudan Yönetici Konsolu > Modeller sayfasındaki “Özel Modeller” bölümünden yapılandırabilirsiniz. Kullanıcılara tek tek Daybreak erişimi vermek için “Erişimi ayarla” seçeneğini kullanın. Tüm çalışma alanı için Daybreak erişimini açıp kapatmak üzere açma/kapatma düğmesini kullanın. Çalışma alanının tamamı için erişimi kapattığınızda her kullanıcının Daybreak ayarları korunur. Böylece erişimi yeniden açtığınızda bu ayarları tekrar yapılandırmanız gerekmez.
Enterprise planlarında, onaylanmış kullanıcılarınıza veya gruplarınıza atanan özel bir rol aracılığıyla Daybreak erişimi sağlayabilirsiniz. Roller bir çalışma alanı sahibi tarafından oluşturulmalı ve atanmalıdır. Bkz. ChatGPT'de rol tabanlı erişim denetimiyle özellik erişimini yönetme. Ardından bir çalışma alanı sahibi veya yöneticisi, desteklenen Modeller denetim sayfasından mevcut bir rolün model erişimini yapılandırabilir.
Daybreak erişimini seçili kullanıcılarla sınırlamak için Çalışma alanı varsayılanı bölümünde erişimi kapalı tutun ve yalnızca bu kullanıcılara atanan rol için etkinleştirin.
Onaylanmış çalışma alanında Yönetici Konsolu > Modeller sayfasını açın.
Çalışma alanı varsayılanı bölümünü açın. Siber Güvenlik özelliğini tüm çalışma alanı kullanıcıları için etkinleştirmek istiyorsanız bu adımı atlayın. Aksi takdirde, özellik etkinse Siber Güvenlik bölümünde Daybreak Red ve Blue seçeneklerinin kapalı olduğundan emin olun.
Değişiklikleri kaydet seçeneğini seçin.
Roller bölümünü açın. İlgili rol için Geçersiz kılmayı düzenle seçeneğini seçin veya yeni bir geçersiz kılma oluşturmak için Rol geçersiz kılması ekle seçeneğini kullanın.
Siber Güvenlik bölümünde Daybreak Blue ayarını Açık olarak değiştirin. Daybreak Red seçeneğini yalnızca çalışma alanı için onaylanmışsa ve seçili roldeki kullanıcıların bunu kullanma yetkisi varsa etkinleştirin.
Kaydet seçeneğini seçin. Değişikliklerin geçerli olması yaklaşık 10 dakika sürebilir.
Çalışma alanı varsayılanı bölümünü ve rolü yeniden açın. Kaydedilen ayarları ve rolün atandığı kullanıcıları veya grupları kontrol edin.
Enterprise planlarında bir kullanıcının Daybreak erişim durumunu kontrol etmek için Yönetici Konsolu > Modeller > Test bölümüne gidin. Onaylanmış bir üyeyi adı veya e-posta adresiyle arayın ve kayıtlı model izinlerini kontrol edin. Hem erişimi olması gereken hem de erişimi olmaması gereken birer üyeyi kontrol edin. Doğrudan veya grup üzerinden atanan tüm rolleri gözden geçirin: Bir rolde erişim Kapalı olsa bile başka bir rol erişim sağlayabilir. Ardından, kullanılması planlanan erişim yolunu onaylanmış kullanıcıyla test edin. Kayıtlı izinler tek başına bir model isteğinin başarılı olacağını doğrulamaz. Fiili erişim kayıtlı ayarlardan farklıysa ayrıca tanımlanmış erişim izinlerini de kontrol edin.
API projesi erişimini ayarlama
Daybreak erişimini yapılandırmak için API kuruluşu sahibi olmanız gerekir. Yalnızca proje sahibi olmanız, bu ayarları değiştirme yetkisi vermez.
API Platformu üzerinden onaylı kuruluşu açın.
Ekibinizin onaylı kurum içi siber güvenlik çalışmaları için varsayılan olmayan bir proje oluşturun veya seçin. Varsayılan projelerde Daybreak etkinleştirilemez.
Proje ayarları > Genel > Daybreak model erişimi bölümünü açın.
Bu proje için onaylanan her Daybreak erişim düzeyini etkinleştirin. Daybreak Red, yalnızca kuruluşunuz bunun için onay almışsa kullanılabilir.
Kaydet seçeneğini belirleyin. Değişikliklerin geçerli olması yaklaşık 15 dakikayı bulabilir.
Onaylı kullanıcıları projeye ekleyin.
API istekleri veya Codex’te API anahtarıyla kimlik doğrulama için erişimin etkinleştirildiği projeye ait bir API anahtarı kullanın. Başka bir kuruluşa veya projeye geçiş yaptıysanız hedef projede bir anahtar oluşturun veya seçin ve bu anahtarı kullanan uygulamaları ya da iş akışlarını güncelleyin.
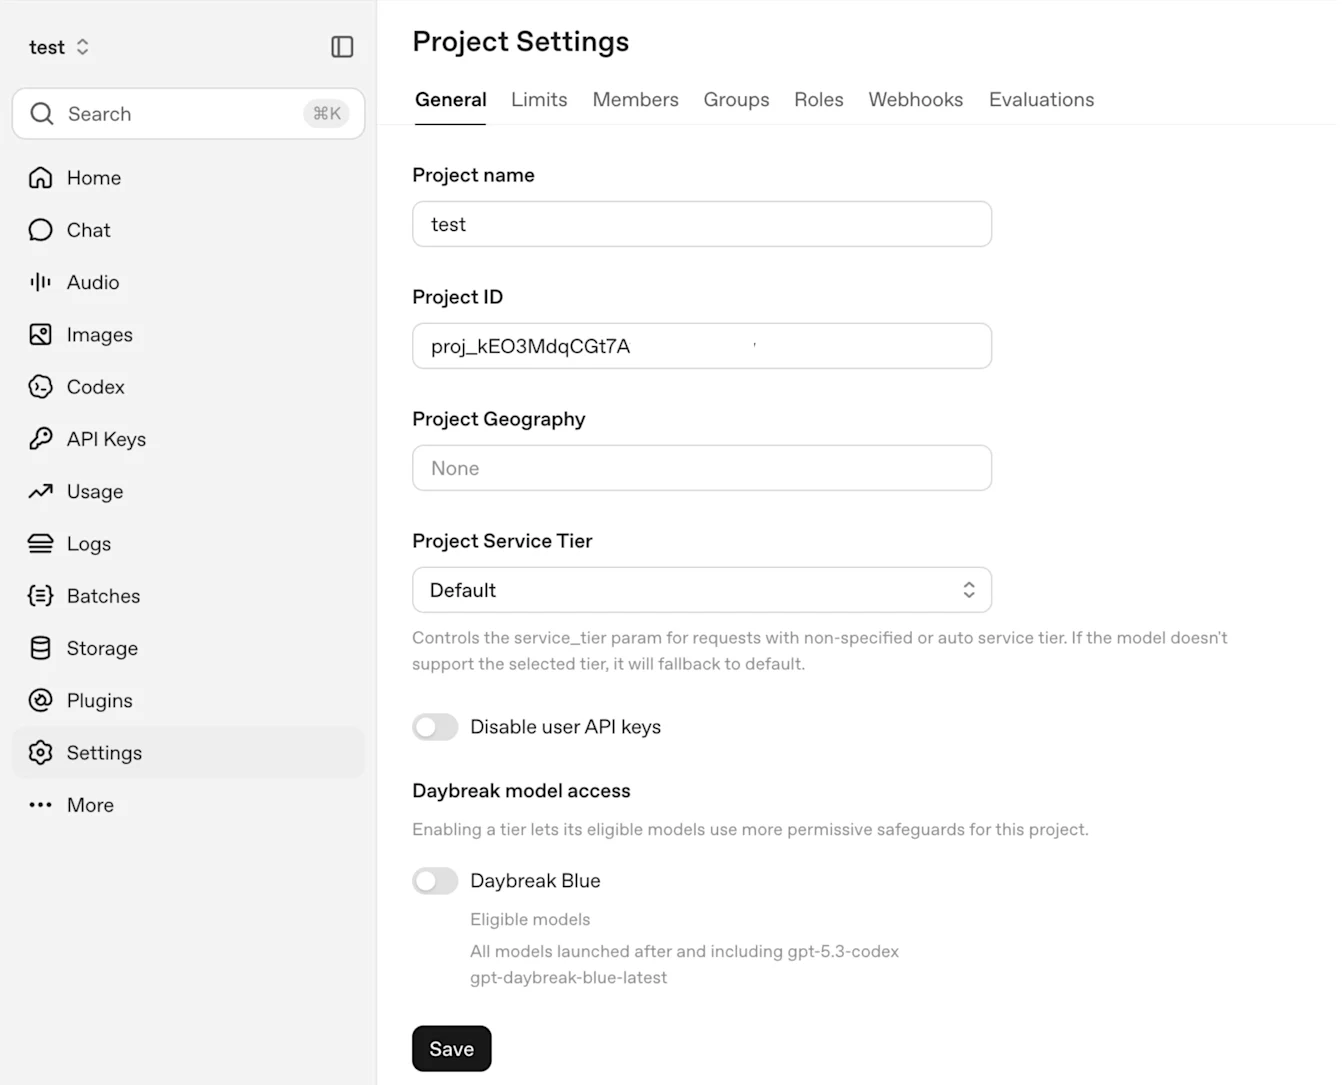
Örnek: Proje ayarları > Genel > Daybreak model erişimi bölümünde Daybreak Blue kapalıdır.
Erişim gerektiren her proje için bu adımları tekrarlayın. Daybreak’i bir projede etkinleştirmek, diğer projelerde de etkinleştirmez veya ChatGPT/Codex çalışma alanı erişimini yapılandırmaz.
Özel bir Cyber kuruluşundan geçiş yaptıysanız bu kuruluşa ait API anahtarları yeni kuruluşa aktarılmaz. Onaylı hedef projede anahtarlar oluşturun ve bunları kullanan uygulamaları veya iş akışlarını güncelleyin.
Kurulumdan sonra erişimi kontrol etme
Kaydedilen değişikliklerin geçerli olması için bir süre bekleyin, ardından istemciyi yenileyin. İlgili çalışma alanını veya API projesini onaylı kullanıcılar ve modellerle test etmek için Enterprise Daybreak başlangıç kılavuzundaki erişim kontrolü adımlarını izleyin.
Daybreak denetimleri görünmüyorsa veya erişim beklendiği gibi çalışmıyorsa:
Erişim sağlama veya geçiş onayınızda adı geçen kuruluşu, çalışma alanını ya da projeyi seçtiğinizden emin olun.
Yöneticinin rolünü kontrol edin. ChatGPT için Çalışma alanı ayarları > Üyeler bölümünü açın. Varsayılan ayarları ve özel rol atamalarını çalışma alanı sahipleri yönetir. API için API Platformu ayarları > Kişiler > Üyeler > Roller bölümünde doğru kuruluşu seçin ve rolün Sahip olduğunu doğrulayın.
ChatGPT ve Codex oturum açma işlemleri için kullanıcının grup üyeliğini, rol atamalarını ve kayıtlı model ayarlarını gözden geçirin.
API anahtarıyla kimlik doğrulama için anahtarın, erişimin etkinleştirildiği projeye ait olduğunu kontrol edin.
Sorun devam ederse kuruluş veya çalışma alanı kimliğini, varsa proje kimliğini, etkilenen ürünü, Daybreak erişim düzeyini, kayıtlı ayarları ve varsa hata mesajını ileterek OpenAI Destek ile iletişime geçin. API anahtarlarını paylaşmayın.
Daybreak tüm güvenlik önlemlerini kaldırmaz. Bir isteğin reddedilmesi tek başına erişimin olmadığı anlamına gelmez.