
Общ преглед
В Административната конзола упълномощените администратори управляват своята клиентска среда в OpenAI и продуктовите ресурси, до които ролята им дава достъп. Използвайте Глобални настройки за управление на самоличностите в цялата клиентска среда или изберете работно пространство в ChatGPT или рекламен акаунт за настройките на конкретния продукт.
Това, което виждате, зависи от продуктите, плана и администраторските ви роли. За ChatGPT обновената Административна конзола е достъпна за работните пространства с план Enterprise и Edu, които отговарят на условията. Клиентите със самостоятелен ChatGPT Business продължават да администрират работното си пространство чрез съществуващите настройки в ChatGPT.
Отворете Административната конзола и изберете ресурс

Влезте в Административната конзола с акаунта в OpenAI, свързан с вашата клиентска среда.
Ако имате достъп до повече от една клиентска среда, изберете тази, която искате да управлявате.
Изберете Глобални настройки за администриране на цялата клиентска среда или изберете работното пространство в ChatGPT или рекламния акаунт, който искате да управлявате.
Отворете наличния раздел за съответната задача, например Достъп, Потребители и групи, Анализи или Фактуриране.

Даден ресурс се показва само ако принадлежи към избраната клиентска среда и ролята ви позволява достъп до него. Ако даден раздел е недостъпен, проверете избрания акаунт, клиентската среда и администраторската си роля.
Ако сте поканени като глобален администратор, преди да имате акаунт в OpenAI, отворете Административната конзола и създайте акаунт с имейл адреса, на който е изпратена поканата. В Чакащи покани изберете Приемане. Присъединяването към клиентската среда не ви дава достъп до работно пространство в ChatGPT, API организация или рекламен акаунт.
Списъкът Потребители на клиентската среда не е същият като списъка Членове на работното пространство в ChatGPT. Ако липсват данни за броя, работно пространство или анализи, проверете избраната клиентска среда и отворете самото работно пространство. Ако забележите неочаквано свързване с клиентска среда, помолете поддръжката на OpenAI или екипа, обслужващ акаунта ви, да го провери. Не създавайте нова клиентска среда или работно пространство като заместител.
Разбиране на администраторските роли и техните граници
| Роля или достъп | Какво може да управлява | Какво не предоставя |
|---|---|---|
| Глобален администратор | Поддържани настройки за самоличност за целия клиент, потвърдени домейни, връзки с доставчици на самоличност, администриране на клиента и създаване на отговарящи на условията рекламни акаунти. | Автоматичен достъп като собственик или администратор до всяко работно пространство в ChatGPT, API организация или акаунт в Ads. |
| Диспечер на потребители (когато е налично) | Назначени потребители и групи на клиента, когато тази роля е налична. | Възможност за назначаване или премахване на глобални администратори, промяна на настройки за целия клиент или администриране на друг продукт. |
| Член | Достъп само за четене до поддържаните потребители, групи, роли и ресурси на клиента. | Възможност за промяна на настройките на клиента, управление на потребители или групи или предоставяне на администраторски роли. |
| Администратор на Ads | Разрешение за създаване на отговарящи на условията рекламни акаунти. | Автоматичен достъп до всеки съществуващ рекламен акаунт. |
Един човек може да има няколко роли, но всяка роля трябва да бъде назначена в собствения ѝ обхват. За подробности относно ролите в работно пространство в ChatGPT вижте: Управление на членове, роли в работното пространство и лицензи. Ролята Член на клиент е отделна от членството в работно пространство в ChatGPT.
Управление на самоличността на ниво тенант
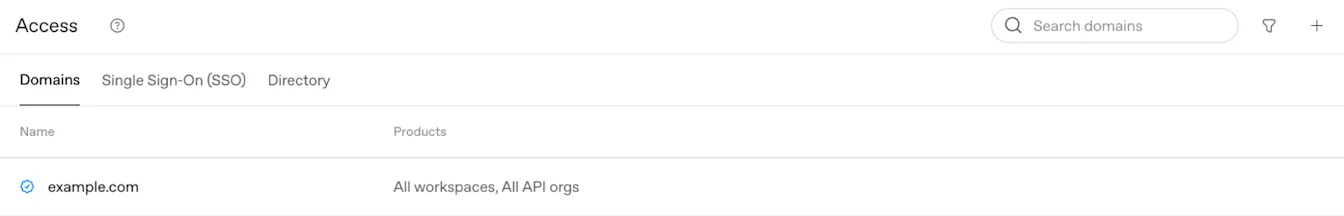
Преглед на домейните и настройките за вход
В Глобални настройки отворете Достъп > Домейни, за да прегледате състоянието на потвърждаването на домейна и допустимостта за продукти. Новопотвърден домейн може първоначално да се прилага към всички отговарящи на условията работни пространства в ChatGPT и API организации. Прегледайте получените съпоставяния и потвърдете, че има начин администраторът да възстанови достъпа си, преди да промените изискванията за вход.
За потвърждаването на домейни и допустимостта за продукти вижте: Потвърждаване на домейна ви за самоличност в OpenAI.
Собственикът на самостоятелно работно пространство в ChatGPT Business управлява SSO и домейните от съществуващите настройки за самоличност на работното пространство. Ако тези настройки са само за четене или показват Cloud Console ↗, помолете глобален администратор да управлява споделената връзка на тенанта. За настройването на Business и ограниченията на плана вижте: Настройване на еднократна идентификация за ChatGPT Business.
Изберете как да се присъединяват потребителите
Автоматичното създаване на акаунти и поканите към потребители с външни домейни се настройват за всяко работно пространство в ChatGPT.
Автоматичното създаване на акаунти може да добавя потребители, които отговарят на условията, към работно пространство, когато влязат с имейл адрес от потвърден домейн, свързан с това пространство. То не изисква SSO и е независимо от SCIM. Ако работното ви пространство изисква SSO, служителите все пак трябва да го използват за вход.
При плановете Enterprise автоматичното създаване на акаунти е включено по подразбиране за първото работно пространство в ChatGPT, което е създадено в нов тенант и отговаря на условията. То е изключено по подразбиране за допълнително работно пространство, създадено в съществуващ тенант. Проверете текущата настройка за всяко работно пространство, преди да добавяте потребители.
При плановете Enterprise автоматичното създаване на акаунти осигурява пълнофункционални потребителски места в работното пространство съгласно обичайните условия за таксуване на вашата организация. Добавените по този начин служители получават достъпа до инструменти, зададен по подразбиране за работното пространство.
След като потвърдите домейн, изберете работните пространства, за които да се прилага. След това прегледайте настройката за автоматично създаване на акаунти и я изключете за всяко работно пространство, към което не искате потребителите да се присъединяват по този начин.
Преди да продължите, проверете броя на наличните потребителски места, съществуващите лични акаунти и всички съобщения за миграция към Enterprise или Edu. Ако планирате да управлявате достъпа чрез SCIM, изключете автоматичното създаване на акаунти, за да избегнете създаването на потребители, чийто достъп не се управлява от вашия доставчик на идентичност.
Изключването на автоматичното създаване на акаунти не премахва съществуващите членове на работното пространство.
За служители с лични акаунти или акаунти с план Plus или Pro вижте: Добавяне на служители със съществуващи акаунти в ChatGPT.
За синхронизирането на директории вижте: Осигуряване и управление на достъпа чрез SCIM.
Проверка на синхронизирането на директорията и съществуващите връзки
В Глобални настройки отворете Достъп, след което изберете Директория, за да прегледате наличната SCIM конфигурация на ниво тенант и състоянието на синхронизирането. Могат да бъдат активирани едновременно SCIM връзки на ниво тенант и на ниво продукт. Не можете обаче да променяте назначение за Достъп до продукти на ниво тенант за работно пространство или API организация, докато за този ресурс е активирана SCIM връзка на ниво продукт. Преди да промените съществуваща връзка, съгласувайте миграцията с екипа на OpenAI, обслужващ акаунта ви.
За настройване на директорията, задаване на продукти и синхронизиране вижте: Осигуряване и управление чрез SCIM.
Управление на външния достъп
„Вход с ChatGPT“ удостоверява самоличността на член пред приложение. Делегираният достъп позволява на члена да упълномощи приложение да използва конкретни данни и да извършва разрешени действия от негово име. Одобрението от организацията прави този достъп възможен, но всеки член трябва да премине през процеса за упълномощаване на приложението в рамките на собствените си разрешения.
Глобалният администратор управлява разрешенията на приложенията на ниво организация в Външен достъп в Административната конзола на OpenAI. Изберете организацията, която искате да конфигурирате.
Собственикът или администраторът на работно пространство в ChatGPT, администраторът на рекламен акаунт или администраторът на HubSpot не получава автоматично права на глобален администратор.
Преглед на входа само за удостоверяване на самоличност
Входът за удостоверяване на самоличност и делегираният достъп до данни са отделни разрешения. Съществуващите политики за разрешаване или отказ на достъп и одобренията на приложения за цялата организация продължават да се прилагат. Колоната Активирани обхвати показва активния в момента достъп. Отворете приложение, за да прегледате наличните му настройки в Обхвати.
Отворете Външен достъп и изберете желаната организация.
Изберете външното приложение, което искате да управлявате. Ако не е в списъка, изберете Активиране на приложения, намерете приложението и изберете Активиране, за да го добавите. След това отворете приложението, за да конфигурирате разрешенията му в Обхвати.
В Обхвати прегледайте Идентификация, ако е налична.
Включете или изключете Идентификация, когато превключвателят може да се променя. Идентификация е задължителна за Сайтове в ChatGPT и не може да бъде изключена оттук. Ако превключвателят се управлява от друга настройка, следвайте указанията в подробностите за приложението.
Промяната на входа само за удостоверяване на самоличност не предоставя достъп до свързани приложения или реклами. Прегледайте тези делегирани разрешения отделно.
Активиране на достъпа до свързани приложения за Сайтове
Сайтове в ChatGPT може да иска разрешение за използване на собствените свързани приложения на всеки посетител. Например споделено табло може да извлича информация в реално време чрез акаунта и съществуващите разрешения на влезлия посетител. В предварителната версия достъпът до свързани приложения за Сайтове е изключен по подразбиране. Той трябва да бъде активиран от глобален администратор.
Отворете Външен достъп и изберете желаната организация.
Изберете Сайтове в ChatGPT.
В Обхвати включете Конектори. Идентификация е задължителна за Сайтове в ChatGPT и не може да бъде изключена оттук.
Потвърдете с администратора на работното пространство, че функцията на Сайтове за свързани приложения и отделните приложения, които искате да използвате, са достъпни в работното пространство.
Помолете член да отвори сайт, да влезе с ChatGPT, да прегледа искания достъп и да разреши свързването.
Всички приложими настройки на организацията, работното пространство и отделните приложения трябва да разрешават достъпа. Необходими са също съгласието на члена и съответните разрешения в приложението източник.
Одобрението на ниво организация обхваща всички настоящи и бъдещи Сайтове в ChatGPT. Всеки посетител разрешава достъпа чрез собствения си акаунт. Включването на настройката не дава на всеки сайт достъп до данните от свързаните приложения на всички членове.
За настройките на работното пространство вижте: Управление на Сайтове в ChatGPT за вашето работно пространство.
Активиране на достъпа до реклами за приложение
В предварителната версия достъпът до реклами за приложения е изключен по подразбиране. Той трябва да бъде активиран от глобален администратор.
Отворете Външен достъп и изберете организацията, която притежава съответния рекламен акаунт.
Изберете приложението, например HubSpot. Ако не е в списъка, изберете Активиране на приложения, намерете приложението и изберете Активиране, за да го добавите. След това отворете приложението, за да конфигурирате разрешенията му в Обхвати.
В Обхвати включете Реклами, ако е изключено.
Помолете рекламодателя да се върне в приложението и да опита отново или да завърши свързването с Реклами в ChatGPT.
Рекламодателят преглежда исканите разрешения и разрешава достъпа в рамките на съществуващите си права за рекламния акаунт.
Одобрението от организацията и упълномощаването от рекламодателя са отделни стъпки. Рекламодателят може да разреши само достъп, който собствените му права позволяват.
За настройването в HubSpot вижте: Настройване на Реклами в ChatGPT в HubSpot.
Преглед или промяна на достъпа
Отворете приложението във Външен достъп, за да прегледате или промените обхватите му. Изключете Реклами или Конектори, за да премахнете съответния достъп до данни, без да променяте Идентификация. Деактивиране на приложението, когато е налично, изключва всички активирани обхвати на приложението. За Сайтове в ChatGPT няма опция Деактивиране на приложението, защото Идентификация е задължителна. Промените в обхватите се запазват веднага; изчакайте съобщението Достъпът на приложението е актуализиран. Ако се появи Потвърждаване на промяната, прегледайте преминаването от разрешаване на всички приложения към разрешаване само на избрани приложения. Бъдещите приложения ще се нуждаят от индивидуално одобрение. Ако актуализацията е неуспешна, опреснете страницата и прегледайте текущите настройки, преди да опитате отново. За Сайтове администраторите на работното пространство могат също да проверят кои свързани приложения са достъпни в него.
Отстраняване на проблеми с делегирания достъп
Ако дадена настройка липсва, проверете дали сте избрали желаната организация, дали функцията е достъпна за нея и дали имате права на глобален администратор.
Ако даден сайт не може да използва приложение, проверете одобрението от организацията, наличността в работното пространство, настройката на конкретното приложение, връзката и съгласието на члена, както и правата му в приложението източник.
Ако при свързване с HubSpot рекламният акаунт е обозначен като Ограничен, помолете глобален администратор на организацията, която го притежава, да потвърди, че достъпът на HubSpot до Реклами е активиран. Ако организацията е одобрила HubSpot, но акаунтът все още е ограничен, свържете се с администратора на акаунта.
Ако достъпът до реклами е активиран, но свързването все още е неуспешно, проверете организацията, правата на рекламодателя за рекламния акаунт и приложението, както и дали процесът на упълномощаване е завършен.
Когато поискате помощ, посочете засегнатата организация, работното пространство или рекламния акаунт, приложението или сайта и съобщението за грешка.
Преглед на потребителите, групите и достъпа до продукти
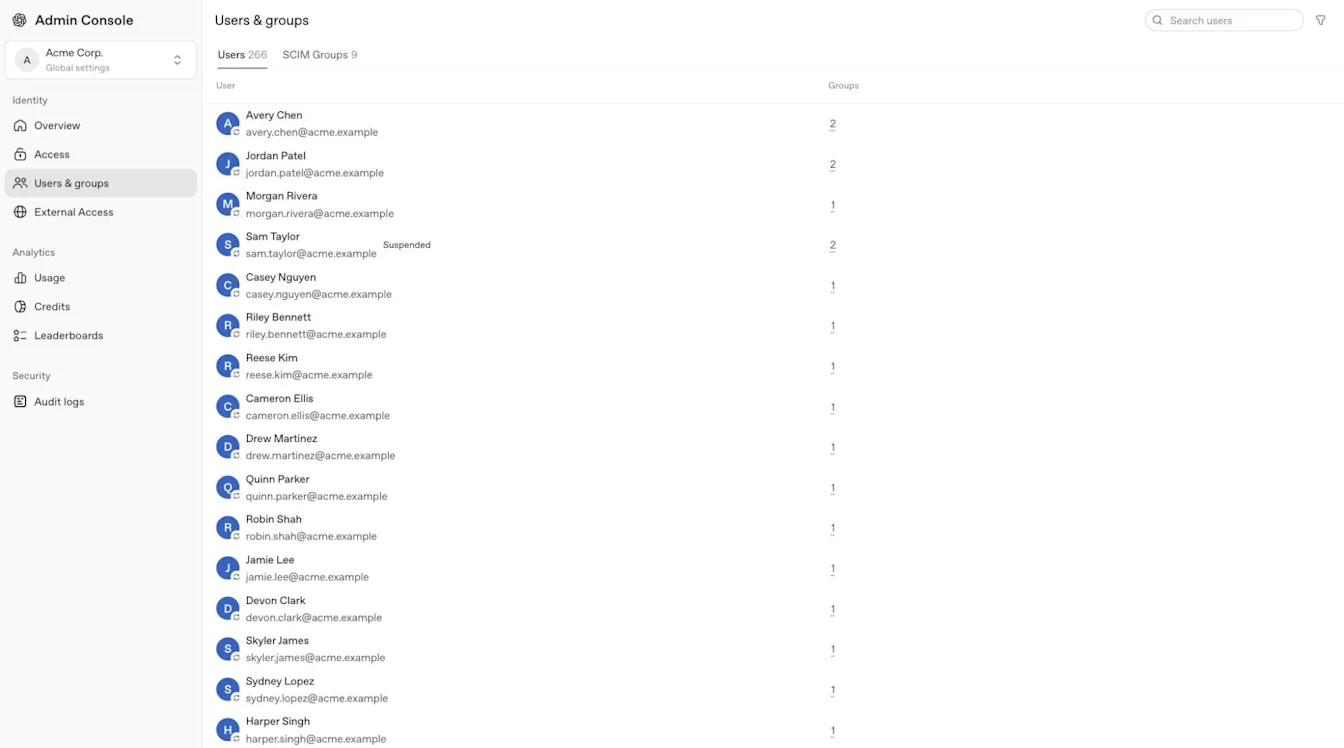
Отворете Потребители и групи и изберете Потребители, за да намерите човек в избрания тенант. Отворете профила на човека и изберете Достъп и роли, за да прегледате достъпа му до продукти. В зависимост от наличния изглед директно зададените роли може да се показват в Директни роли. Изберете Групи, за да прегледате в кои групи членува човекът, и SCIM групи, за да проверите синхронизираните групи.
За SCIM групите, синхронизирани на ниво тенант, чрез Достъп до продукти може да се предоставя достъп до поддържани работни пространства в ChatGPT и рекламни акаунти. Тенантите с план Enterprise или Edu могат също да добавят синхронизирани групи към API организации. Проверете съответната API група и членството в организацията в API платформата. Прегледайте ролите в избрания рекламен акаунт.
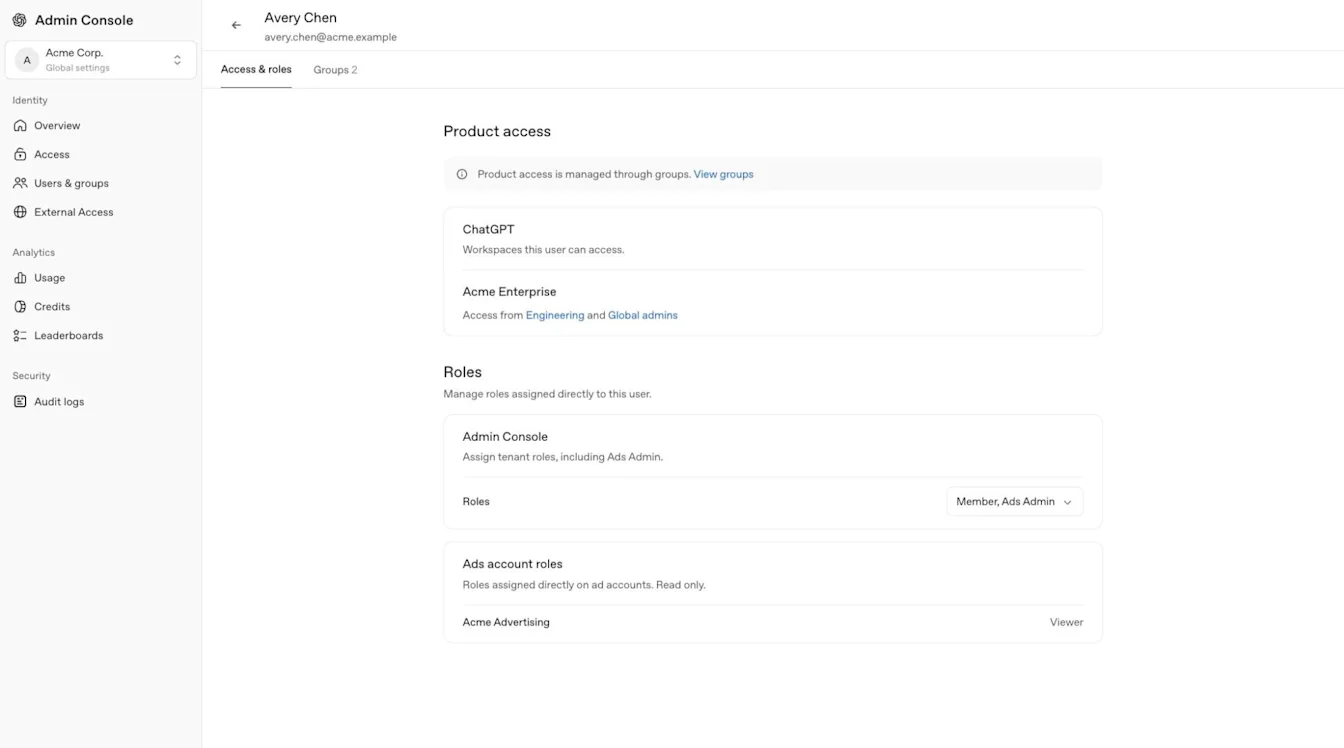
Преди да предоставите достъп, прегледайте текущия достъп на групата до продукти и зададените ѝ роли. Използвайте ролята с минималните необходими права. Чрез Достъп до продукти на ниво тенант не се задават персонализирани роли в работните пространства на ChatGPT.
Синхронизираните групи се управляват от вашия доставчик на идентичност. Не добавяйте и не премахвайте членове на такава група директно в даден продукт. Управлявайте членовете и групите в работните пространства на Enterprise и Edu в административната конзола, членовете в работните пространства на Business — в ChatGPT, членовете на API организации — в API платформата, а потребителите на рекламни акаунти — в съответния рекламен акаунт. Business не поддържа персонализирани групи в работното пространство.
За управление на групите в работното пространство и делегиране на права на мениджъри на групи изберете съответното работно пространство в ChatGPT и вижте Управление на групи и мениджъри на групи.
Наличието на потребител в Потребители не му предоставя членство във всички ресурси. SCIM на ниво тенант добавя потребителите директно към API организация, до която им е предоставен достъп, без да е необходимо да приемат покана. Поканите за работни пространства в ChatGPT остават отделни. Ръчно изпратените покани продължават да важат само за съответното поддържано работно пространство в ChatGPT, API организация или рекламен акаунт.
SCIM на ниво тенант управлява членствата в API организации, които създава или чието управление поема. Премахването на последното основание за достъп може да прекрати такова членство, дори ако то първоначално е било добавено ръчно. За проверките при настройване и премахване на потребители вижте: Осигуряване и управление на достъпа чрез SCIM.
Разяснение на етикетите за източник на потребителя
Когато етикетът Източник се показва в списъка с потребители на тенанта или в даден профил, той указва как е създаден или управляван този потребителски запис.
| Етикет | Значение |
|---|---|
| SCIM | Потребителският запис в тенанта е осигурен и се управлява чрез вашия доставчик на самоличност. |
| Ръчно | Потребителският запис в тенанта е създаден или поканен ръчно чрез Конзолата за администриране. В някои изгледи на профила може да се показва Персонализиран. |
| Мигриран | Потребителският запис в тенанта е прехвърлен в Конзолата за администриране от предишната система на OpenAI за управление на акаунти. Например може да е създаден от съществуващо членство в работно пространство в ChatGPT или API организация. |
Проверка на достъпа на член до модели
„Тест на модел“ помага на администраторите да разберат защо даден член може или не може да използва определен модел. Функцията е достъпна за администратори на ChatGPT Business, Enterprise, Healthcare и Edu. Достъпът до „Тест на модел“ не предоставя достъп до други настройки за целия клиент.
Отворете Конзола за администратори и изберете работното пространство в ChatGPT, което искате да проверите.
Отворете Модели, след което изберете Тест.
Потърсете члена по име или имейл адрес.
Прегледайте действителния му достъп до модели, настройките по подразбиране на работното пространство, разрешенията за модели, ролите и предпочитанията.
Резултатите отразяват запазените настройки. Тестването не предоставя достъп до модели, не променя настройките или ограниченията за използване и не отменя типа лиценз, плана или допустимостта на члена за работното пространство.
За наличността и ограниченията на моделите за Enterprise и Edu вижте: Модели и ограничения за ChatGPT Enterprise и Edu.
Управление на избран акаунт в Ads
Изберете желания акаунт в Ads, преди да прегледате Потребители & групи или ролите за конкретния акаунт. Глобален администратор или администратор на Ads може да създава рекламни акаунти. Администратор, член или наблюдател на рекламен акаунт получава разрешения за конкретен акаунт.
За влизането в Ads, ролите за акаунта и правилата за достъп до директорията вижте: Управление на самоличността и достъпа за Ads Manager.
Преглед на анализи, регистрационни файлове за одит, идентификационни данни и таксуване
Анализи
В зависимост от ролята и плана ви Анализи може да включва използването на ChatGPT или Codex, активни потребители, класации, кредити и активност с възможност за експортиране. Наличните периоди с данни и времето за обновяване се различават според отчета. Когато се показват, прогнозните разходи са ориентировъчни стойности за планиране, а не окончателни такси или фактури. Когато е налично, член на работното пространство може да преглежда само собствената си активност, освен ако отделна роля в работното пространство не предоставя по-широк достъп.
| Област за анализи | Исторически период | Обичайно обновяване |
|---|---|---|
| Анализи на кредитите за ChatGPT и Codex | До 120 дни. | Приблизително на всеки 1 до 6 часа. |
| Анализи на използването на Codex | До 120 дни. | Приблизително на всеки 1 до 6 часа. |
| Анализи на използването на ChatGPT | До предходните 12 месеца. | До 48 часа. |
Достъпът до продукта Codex не включва автоматично достъп до анализи. Когато е налично, собственик на работното пространство може да предостави Разрешаване на членовете да администрират Codex чрез персонализирана роля. Това предоставя на потребителя достъп до поддържаните анализи за използването на Codex в това работно пространство, без да го прави администратор на работното пространство или глобален администратор.
Когато е налично, анализите на работното пространство могат да се филтрират по синхронизирани групи, например отдел или пилотен екип. Видимостта на групите и достъпът до анализи зависят от избраното работно пространство и ролята ви. Спазвайте правилата за поверителност на вашата компания или учебно заведение.
Когато са налични, прогнозните разходи използват цените за избраното работно пространство и служат за планиране, а не представляват окончателни такси. Издадената фактура е официалният документ за таксуване. За по-подробни отчети за ChatGPT, включително активността на отговарящи на условията GPT, проекти или умения, използвайте настройките за анализи на избраното работно пространство.
Регистрационни файлове за одит
Когато е налично, глобален администратор може да отвори Глобални настройки, след което да избере Регистрационни файлове за одит под Сигурност, за да прегледа административната активност на ниво тенант. Регистрационните файлове за одит на работното пространство са отделни и са достъпни само за отговарящи на условията собственици или администратори на работното пространство. Ако липсва Регистрационни файлове за одит, проверете избрания тенант или работно пространство, ролята си и наличността на функцията.
Промените, направени чрез интерфейса Правила & конфигурации на Codex, също се записват в регистрационните файлове за одит на работното пространство. Упълномощените администратори могат да преглеждат тези регистрационни файлове в потребителския интерфейс или да ги извличат чрез API за съответствие, за да разследват промени в конфигурацията.
За изискванията за достъп и извличането на регистрационни файлове вижте: Платформа за съответствие на OpenAI за клиенти Enterprise и Edu.
Идентификационни данни
Собствениците и администраторите на работното пространство могат да използват Идентификационни данни > Администраторски ключове в отговарящо на условията работно пространство в ChatGPT, за да управляват администраторски ключове за поддържаните API за администриране, ограничени до работното пространство. Ролята на глобален администратор сама по себе си не предоставя достъп. Администраторските ключове не предоставят достъп до модели или изпълнение на изводи от модел. За настройването, разрешенията и управлението на ключове вижте: Управление на администраторски ключове в Конзолата за администриране. Когато са налични, отделните идентификационни данни за служебни акаунти на Codex поддържат автоматизация. За указания за настройване вижте: Създаване и управление на служебни акаунти в Codex.
Таксуване и агенти
Наличните раздели за Таксуване и управление на агенти зависят от избрания ресурс, план и разрешения. Достъпът до таксуването за едно работно пространство или продукт не предоставя достъп до друго.
За отговарящи на условията работни пространства Enterprise или Edu разделът Таксуване може да включва План, Дейност по безвъзмездни средства и Фактури. Таксуването се отнася само за избраното работно пространство, а достъпът до фактури може да изисква роля на собственик на работното пространство.
Преглед на ограниченията за използване на работното пространство
Отделната страница Ограничения за използване може да показва Работно пространство, Групи, Потребители и, когато е налично, Чакащи заявки. Прилага се ограничението по подразбиране на работното пространство, освен ако замяна за отговаряща на условията група или потребител не задава друго ограничение. Когато е налично, Разрешаване на потребителите да виждат използването в кредити и долари променя какво могат да виждат членовете, без да променя ограниченията за използване или настройките за превишаване.
Месечно (по подразбиране) се нулира на първия ден от всеки календарен месец по UTC.
Съобразено с цикъла на таксуване се нулира според месечния период, определен от цикъла на таксуване на работното пространство.
Когато опцията е налична, за отговарящ на условията потребител или група може да се зададе Неограничено използване.
Премахването на замяна връща потребителя или групата към следващото приложимо наследено ограничение.
Когато човек достигне приложимо ограничение, допълнителното допустимо използване може да бъде поставено на пауза, докато ограничението не бъде увеличено или не започне следващият период на използване.
Преглед на агентите в работното пространство
Когато е налична, областта за агенти позволява на упълномощените администратори да преглеждат агентите в работното пространство, свързаната активност, свързаните приложения, файловете с памет, графиците и поддържаните анализи за агенти. Достъпът до агентите зависи от избрания ресурс и администраторската роля.
Отстраняване на проблеми с достъпа или липсващи ресурси
Уверете се, че сте влезли с правилния акаунт в OpenAI и сте избрали желания клиент.
Проверете дали за задача, обхващаща целия клиент, ви е необходима ролята на глобален администратор или диспечер на потребители.
Проверете дали за избрания ресурс ви е необходима роля на собственик, администратор, администратор на Ads или роля за конкретния акаунт.
Преди да отворите защитен ресурс, завършете изискваното влизане чрез SSO.
Продължете да управлявате членовете, проектите и настройките на API организацията в API платформата.
Свържете се с глобалния си администратор или екипа, обслужващ акаунта ви, ако очакван ресурс или функция продължава да не е достъпен.