
Общ преглед
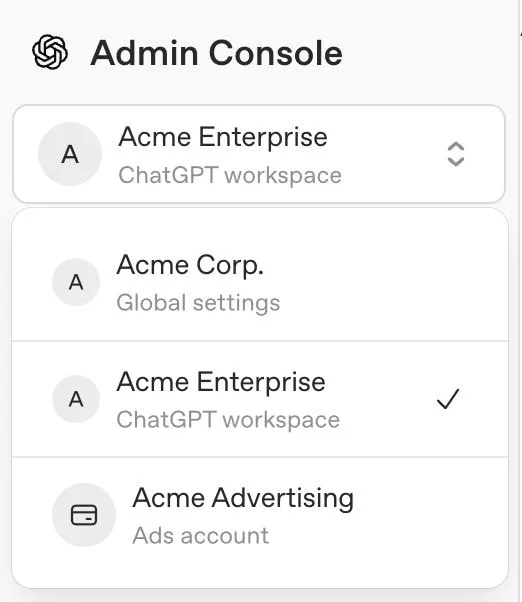
В Конзолата за администриране упълномощените администратори управляват своя тенант в OpenAI и продуктовите ресурси, до които ролята им позволява достъп. Използвайте Глобални настройки за самоличността на ниво тенант или изберете работно пространство в ChatGPT или акаунт в Ads за настройки на конкретния продукт.
Какво можете да виждате зависи от продуктите, плана и администраторските ви роли. За ChatGPT обновената Конзола за администриране е налична за отговарящите на условията работни пространства Enterprise и Edu. Самостоятелните клиенти на ChatGPT Business продължават да използват съществуващите настройки на работното си пространство в ChatGPT.
Отваряне на Конзолата за администратори и избор на ресурс


Влезте в Конзолата за администратори с акаунта в OpenAI, свързан с вашия клиент.
Ако имате достъп до повече от един клиент, изберете този, който искате да управлявате.
Изберете Глобални настройки за администриране на целия клиент или изберете работното пространство в ChatGPT или акаунта в Ads, който искате да управлявате.
Отворете наличния раздел за задачата си, например Достъп, Потребители & групи, Анализи или Таксуване.
Даден ресурс се показва само ако принадлежи на избрания клиент и ролята ви позволява достъп до него. Ако даден раздел не е достъпен, проверете избраните акаунт и клиент, както и администраторската си роля.
Ако сте поканени като глобален администратор, преди да имате акаунт в OpenAI, отворете Конзолата за администратори и създайте акаунт с поканения имейл адрес. Под Чакащи покани изберете Приемане. Присъединяването към клиента не ви дава достъп до работно пространство в ChatGPT, API организация или акаунт в Ads.
Списъкът Потребители на клиента не е същият като списъка Членове на работното пространство в ChatGPT. Ако липсват броеве, работно пространство или анализи, проверете избрания клиент и отворете самото работно пространство. Помолете екипа за поддръжка на OpenAI или екипа, обслужващ акаунта ви, да провери неочаквано свързване с клиент. Не създавайте заместващ клиент или работно пространство.
Разбиране на администраторските роли и техните граници
| Роля или достъп | Какво може да управлява | Какво не предоставя |
|---|---|---|
| Глобален администратор | Поддържани настройки за самоличност за целия клиент, потвърдени домейни, връзки с доставчици на самоличност, администриране на клиента и създаване на отговарящи на условията рекламни акаунти. | Автоматичен достъп като собственик или администратор до всяко работно пространство в ChatGPT, API организация или акаунт в Ads. |
| Диспечер на потребители (когато е налично) | Назначени потребители и групи на клиента, когато тази роля е налична. | Възможност за назначаване или премахване на глобални администратори, промяна на настройки за целия клиент или администриране на друг продукт. |
| Член | Достъп само за четене до поддържаните потребители, групи, роли и ресурси на клиента. | Възможност за промяна на настройките на клиента, управление на потребители или групи или предоставяне на администраторски роли. |
| Администратор на Ads | Разрешение за създаване на отговарящи на условията рекламни акаунти. | Автоматичен достъп до всеки съществуващ рекламен акаунт. |
Един човек може да има няколко роли, но всяка роля трябва да бъде назначена в собствения ѝ обхват. За подробности относно ролите в работно пространство в ChatGPT вижте: Управление на членове, роли в работното пространство и лицензи. Ролята Член на клиент е отделна от членството в работно пространство в ChatGPT.
Управление на самоличността на ниво тенант
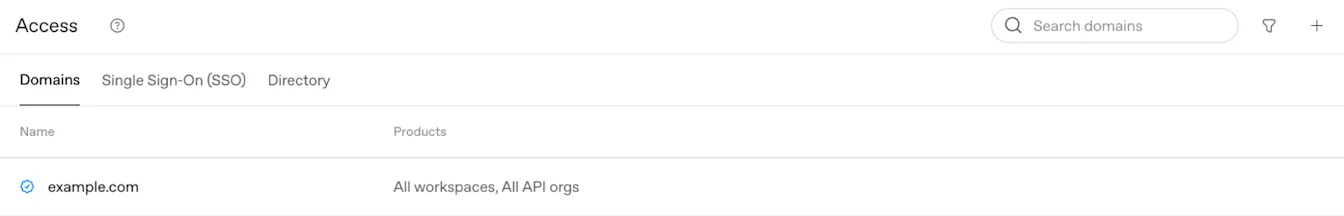
Преглед на домейните и настройките за вход
В Глобални настройки отворете Достъп > Домейни, за да прегледате състоянието на потвърждаването на домейна и допустимостта за продукти. Новопотвърден домейн може първоначално да се прилага към всички отговарящи на условията работни пространства в ChatGPT и API организации. Прегледайте получените съпоставяния и потвърдете, че има начин администраторът да възстанови достъпа си, преди да промените изискванията за вход.
За потвърждаването на домейни и допустимостта за продукти вижте: Потвърждаване на домейна ви за самоличност в OpenAI.
Собственикът на самостоятелно работно пространство в ChatGPT Business управлява SSO и домейните от съществуващите настройки за самоличност на работното пространство. Ако тези настройки са само за четене или показват Cloud Console ↗, помолете глобален администратор да управлява споделената връзка на тенанта. За настройването на Business и ограниченията на плана вижте: Настройване на еднократна идентификация за ChatGPT Business.
Избор как хората да се присъединяват
Автоматичното създаване на акаунти и поканите към външни домейни се конфигурират за отделно работно пространство в ChatGPT. Автоматичното създаване на акаунти не изисква SSO. Преди да го активирате, прегледайте използването на места, съществуващите лични акаунти и всички подкани за миграция към Enterprise или Edu.
За служители с лични акаунти или акаунти Plus или Pro вижте: Въвеждане на служители със съществуващи акаунти в ChatGPT.
Проверка на синхронизирането на директорията и съществуващите връзки
В Глобални настройки отворете Достъп, след което изберете Директория, за да прегледате наличната SCIM конфигурация на ниво тенант и състоянието на синхронизирането. Могат да бъдат активирани едновременно SCIM връзки на ниво тенант и на ниво продукт. Не можете обаче да променяте назначение за Достъп до продукти на ниво тенант за работно пространство или API организация, докато за този ресурс е активирана SCIM връзка на ниво продукт. Преди да промените съществуваща връзка, съгласувайте миграцията с екипа на OpenAI, обслужващ акаунта ви.
За настройване на директорията, задаване на продукти и синхронизиране вижте: Осигуряване и управление чрез SCIM.
Управление на достъпа до външни приложения
Когато е налично, Външен достъп управлява дали членовете могат да използват „Вход с ChatGPT“ за поддържани външни приложения. Използвайте Активиране на „Вход с ChatGPT“ за организацията ви и Одобрени приложения, за да приложите правилата на тенанта за външни приложения.
Преглед на потребители, групи и достъп до продукти
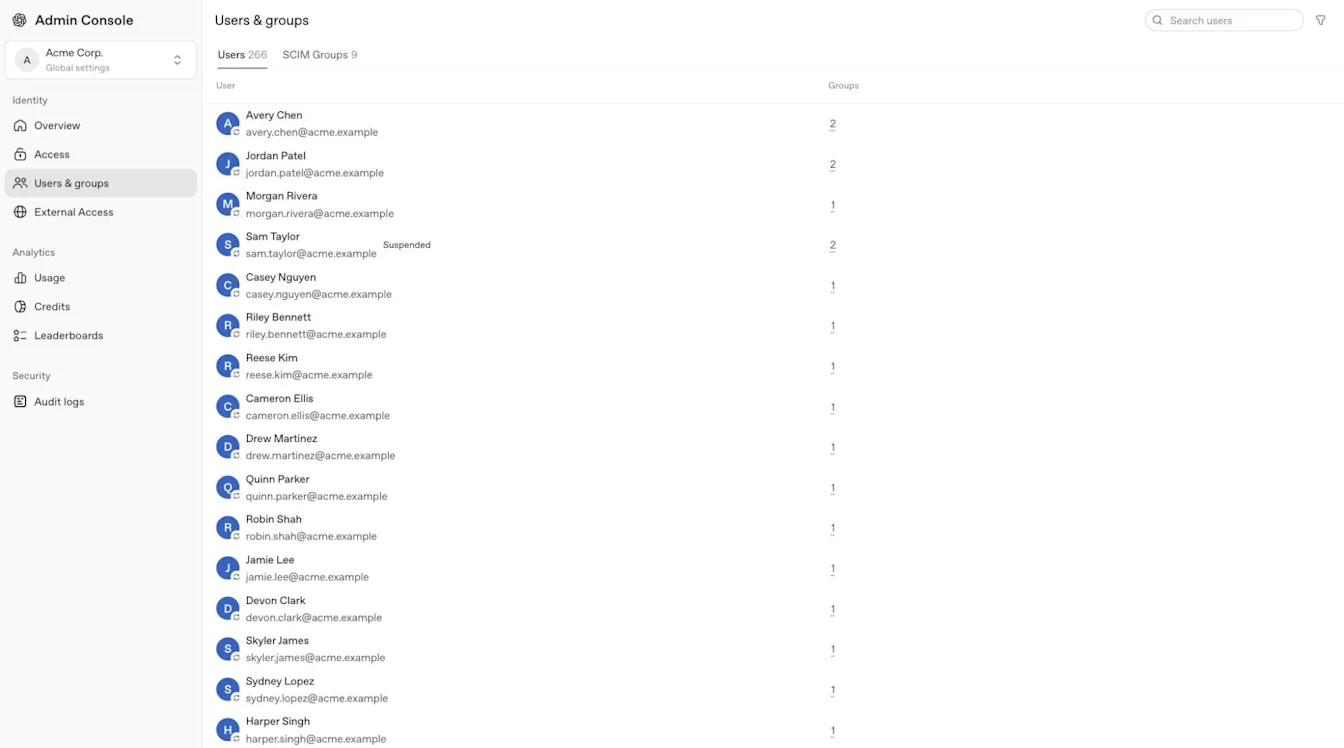
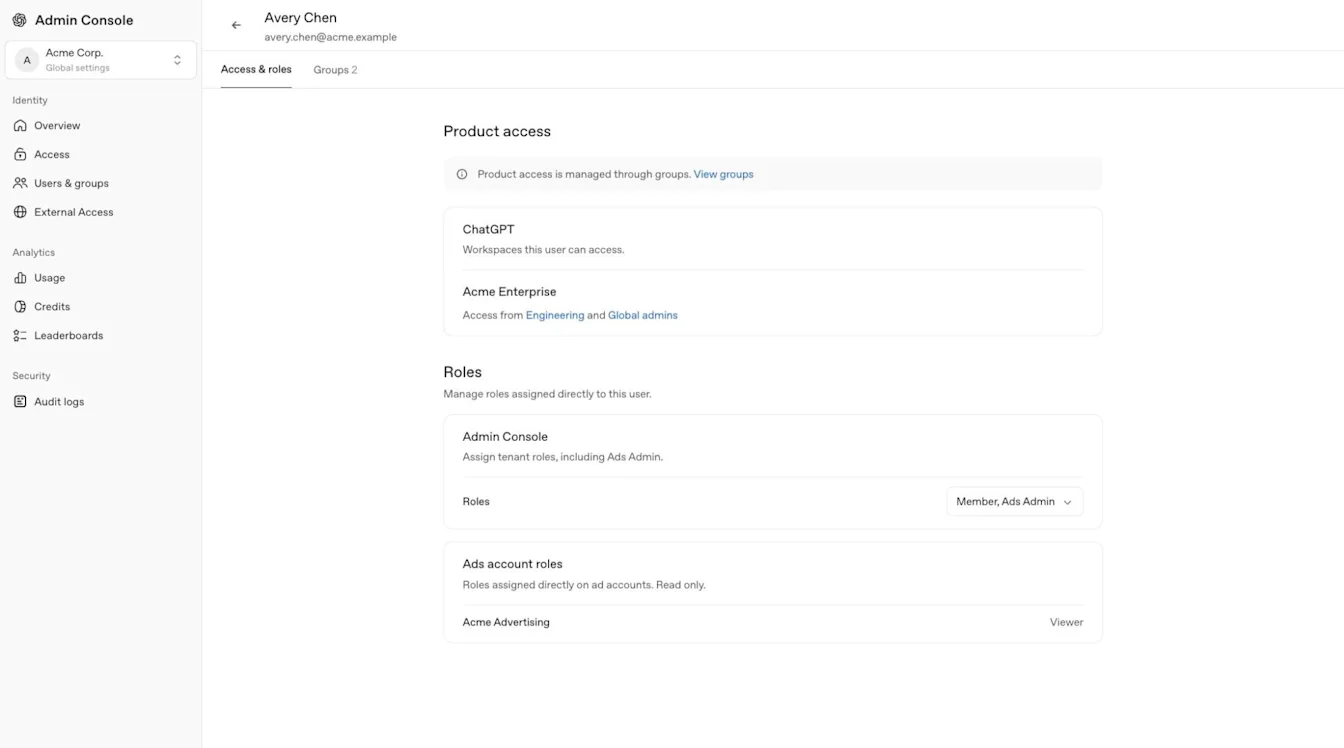
Отворете Потребители & групи и изберете Потребители, за да намерите човек в избрания тенант. Отворете профила на човека и изберете Достъп & роли, за да прегледате достъпа до продукти. В зависимост от наличния изглед директно зададените роли може да се показват под Директни роли. Изберете Групи, за да прегледате членството на човека в групи, и SCIM групи, за да проверите синхронизираните групи.
За SCIM групи, синхронизирани на ниво тенант, чрез Достъп до продукти могат да се задават поддържани работни пространства в ChatGPT и акаунти в Ads. Тенантите Enterprise и Edu могат също да задават синхронизирани групи към API организации. Проверете съответната API група и членството в организацията в API платформата. Прегледайте ролите за рекламния акаунт в избрания акаунт в Ads.
Преди да предоставите достъп, прегледайте съществуващите продуктови назначения и роли на групата и използвайте необходимата роля с най-малко права. Достъпът до продукти на ниво тенант не задава персонализирани роли за работни пространства в ChatGPT.
Синхронизираната група се управлява от вашия доставчик на самоличност. Не добавяйте и не премахвайте членовете ѝ директно в даден продукт. Управлявайте членовете и групите на работни пространства Enterprise и Edu в Конзолата за администриране, членовете и групите на работни пространства Business в ChatGPT, членовете на API организации в API платформата, а потребителите на Ads — в съответния рекламен акаунт.
За управление на групи в работно пространство и делегирани разрешения за ръководители на групи изберете съответното работно пространство в ChatGPT и вижте Управление на групи и ръководители на групи.
Присъствието на потребител в Потребители не му предоставя членство във всички ресурси. SCIM на ниво тенант добавя потребителите директно към зададена API организация, без да е необходимо да приемат покана. Поканите за работни пространства в ChatGPT остават отделни. Ръчните покани остават специфични за съответното поддържано работно пространство в ChatGPT, API организация или акаунт в Ads.
SCIM на ниво тенант управлява създадените или поетите от него членства в API организации. Премахването на последното отговарящо на условията назначение може да премахне някое от тези членства дори ако първоначално е било добавено ръчно. За проверки при настройване и оттегляне на достъп вижте: Осигуряване и управление чрез SCIM.
Разяснение на етикетите за източник на потребителя
Когато етикетът Източник се показва в списъка с потребители на тенанта или в даден профил, той указва как е създаден или управляван този потребителски запис.
| Етикет | Значение |
|---|---|
| SCIM | Потребителският запис в тенанта е осигурен и се управлява чрез вашия доставчик на самоличност. |
| Ръчно | Потребителският запис в тенанта е създаден или поканен ръчно чрез Конзолата за администриране. В някои изгледи на профила може да се показва Персонализиран. |
| Мигриран | Потребителският запис в тенанта е прехвърлен в Конзолата за администриране от предишната система на OpenAI за управление на акаунти. Например може да е създаден от съществуващо членство в работно пространство в ChatGPT или API организация. |
Проверка на достъпа на член до модели
„Тест на модел“ помага на администраторите да разберат защо даден член може или не може да използва определен модел. Функцията е достъпна за администратори на ChatGPT Business, Enterprise, Healthcare и Edu. Достъпът до „Тест на модел“ не предоставя достъп до други настройки за целия клиент.
Отворете Конзола за администратори и изберете работното пространство в ChatGPT, което искате да проверите.
Отворете Модели, след което изберете Тест.
Потърсете члена по име или имейл адрес.
Прегледайте действителния му достъп до модели, настройките по подразбиране на работното пространство, разрешенията за модели, ролите и предпочитанията.
Резултатите отразяват запазените настройки. Тестването не предоставя достъп до модели, не променя настройките или ограниченията за използване и не отменя типа лиценз, плана или допустимостта на члена за работното пространство.
За наличността и ограниченията на моделите за Enterprise и Edu вижте: Модели и ограничения за ChatGPT Enterprise и Edu.
Управление на избран акаунт в Ads
Изберете желания акаунт в Ads, преди да прегледате Потребители & групи или ролите за конкретния акаунт. Глобален администратор или администратор на Ads може да създава рекламни акаунти. Администратор, член или наблюдател на рекламен акаунт получава разрешения за конкретен акаунт.
За влизането в Ads, ролите за акаунта и правилата за достъп до директорията вижте: Управление на самоличността и достъпа за Ads Manager.
Преглед на анализи, регистрационни файлове за одит, идентификационни данни и таксуване
Анализи
В зависимост от ролята и плана ви Анализи може да включва използването на ChatGPT или Codex, активни потребители, класации, кредити и активност с възможност за експортиране. Наличните периоди с данни и времето за обновяване се различават според отчета. Когато се показват, прогнозните разходи са ориентировъчни стойности за планиране, а не окончателни такси или фактури. Когато е налично, член на работното пространство може да преглежда само собствената си активност, освен ако отделна роля в работното пространство не предоставя по-широк достъп.
| Област за анализи | Исторически период | Обичайно обновяване |
|---|---|---|
| Анализи на кредитите за ChatGPT и Codex | До 120 дни. | Приблизително на всеки 1 до 6 часа. |
| Анализи на използването на Codex | До 120 дни. | Приблизително на всеки 1 до 6 часа. |
| Анализи на използването на ChatGPT | До предходните 12 месеца. | До 48 часа. |
Достъпът до продукта Codex не включва автоматично достъп до анализи. Когато е налично, собственик на работното пространство може да предостави Разрешаване на членовете да администрират Codex чрез персонализирана роля. Това предоставя на потребителя достъп до поддържаните анализи за използването на Codex в това работно пространство, без да го прави администратор на работното пространство или глобален администратор.
Когато е налично, анализите на работното пространство могат да се филтрират по синхронизирани групи, например отдел или пилотен екип. Видимостта на групите и достъпът до анализи зависят от избраното работно пространство и ролята ви. Спазвайте правилата за поверителност на вашата компания или учебно заведение.
Когато са налични, прогнозните разходи използват цените за избраното работно пространство и служат за планиране, а не представляват окончателни такси. Издадената фактура е официалният документ за таксуване. За по-подробни отчети за ChatGPT, включително активността на отговарящи на условията GPT, проекти или умения, използвайте настройките за анализи на избраното работно пространство.
Регистрационни файлове за одит
Когато е налично, глобален администратор може да отвори Глобални настройки, след което да избере Регистрационни файлове за одит под Сигурност, за да прегледа административната активност на ниво тенант. Регистрационните файлове за одит на работното пространство са отделни и са достъпни само за отговарящи на условията собственици или администратори на работното пространство. Ако липсва Регистрационни файлове за одит, проверете избрания тенант или работно пространство, ролята си и наличността на функцията.
Промените, направени чрез интерфейса Правила & конфигурации на Codex, също се записват в регистрационните файлове за одит на работното пространство. Упълномощените администратори могат да преглеждат тези регистрационни файлове в потребителския интерфейс или да ги извличат чрез API за съответствие, за да разследват промени в конфигурацията.
За изискванията за достъп и извличането на регистрационни файлове вижте: Платформа за съответствие на OpenAI за клиенти Enterprise и Edu.
Идентификационни данни
Собствениците и администраторите на работното пространство могат да използват Идентификационни данни > Администраторски ключове в отговарящо на условията работно пространство в ChatGPT, за да управляват администраторски ключове за поддържаните API за администриране, ограничени до работното пространство. Ролята на глобален администратор сама по себе си не предоставя достъп. Администраторските ключове не предоставят достъп до модели или изпълнение на изводи от модел. За настройването, разрешенията и управлението на ключове вижте: Управление на администраторски ключове в Конзолата за администриране. Когато са налични, отделните идентификационни данни за служебни акаунти на Codex поддържат автоматизация. За указания за настройване вижте: Създаване и управление на служебни акаунти в Codex.
Таксуване и агенти
Наличните раздели за Таксуване и управление на агенти зависят от избрания ресурс, план и разрешения. Достъпът до таксуването за едно работно пространство или продукт не предоставя достъп до друго.
За отговарящи на условията работни пространства Enterprise или Edu разделът Таксуване може да включва План, Дейност по безвъзмездни средства и Фактури. Таксуването се отнася само за избраното работно пространство, а достъпът до фактури може да изисква роля на собственик на работното пространство.
Преглед на ограниченията за използване на работното пространство
Отделната страница Ограничения за използване може да показва Работно пространство, Групи, Потребители и, когато е налично, Чакащи заявки. Прилага се ограничението по подразбиране на работното пространство, освен ако замяна за отговаряща на условията група или потребител не задава друго ограничение. Когато е налично, Разрешаване на потребителите да виждат използването в кредити и долари променя какво могат да виждат членовете, без да променя ограниченията за използване или настройките за превишаване.
Месечно (по подразбиране) се нулира на първия ден от всеки календарен месец по UTC.
Съобразено с цикъла на таксуване се нулира според месечния период, определен от цикъла на таксуване на работното пространство.
Когато опцията е налична, за отговарящ на условията потребител или група може да се зададе Неограничено използване.
Премахването на замяна връща потребителя или групата към следващото приложимо наследено ограничение.
Когато човек достигне приложимо ограничение, допълнителното допустимо използване може да бъде поставено на пауза, докато ограничението не бъде увеличено или не започне следващият период на използване.
Преглед на агентите в работното пространство
Когато е налична, областта за агенти позволява на упълномощените администратори да преглеждат агентите в работното пространство, свързаната активност, свързаните приложения, файловете с памет, графиците и поддържаните анализи за агенти. Достъпът до агентите зависи от избрания ресурс и администраторската роля.
Отстраняване на проблеми с достъпа или липсващи ресурси
Уверете се, че сте влезли с правилния акаунт в OpenAI и сте избрали желания клиент.
Проверете дали за задача, обхващаща целия клиент, ви е необходима ролята на глобален администратор или диспечер на потребители.
Проверете дали за избрания ресурс ви е необходима роля на собственик, администратор, администратор на Ads или роля за конкретния акаунт.
Преди да отворите защитен ресурс, завършете изискваното влизане чрез SSO.
Продължете да управлявате членовете, проектите и настройките на API организацията в API платформата.
Свържете се с глобалния си администратор или екипа, обслужващ акаунта ви, ако очакван ресурс или функция продължава да не е достъпен.