
L'inici de sessió únic (SSO) permet que el vostre equip iniciï la sessió amb un compte de feina existent. La configuració depèn de si la identitat es gestiona mitjançant un espai de treball de ChatGPT Business, un inquilí compartit d'OpenAI o una organització independent compatible de la Plataforma d'API.
Abans de començar, identifiqueu el producte que voleu configurar i l'administrador que pot gestionar-ne la configuració d'identitat. Per obtenir una introducció als inquilins i a l'accés als productes, consulteu: Primers passos amb la identitat i l'accés d'OpenAI per a espais de treball gestionats.
Trieu la configuració d'SSO adequada per al vostre pla
| Què heu de gestionar | Qui pot fer canvis | Per on començar | Què heu de saber |
|---|---|---|---|
| ChatGPT Enterprise o Edu | administrador global | Obriu la Consola d'administració i seleccioneu la configuració d'Accés del vostre inquilí. | La connexió compartida amb el proveïdor d'identitat es pot aplicar als espais de treball de ChatGPT compatibles i a altres productes admesos. Reviseu per separat la política d'inici de sessió de cada producte. |
| ChatGPT Business independent | propietari de l'espai de treball | Obriu la configuració d'Identitat i accés de l'espai de treball de Business. | Utilitzeu la configuració d'identitat existent de l'espai de treball per a l'SSO i la verificació del domini. Si és només de lectura, demaneu a un administrador global que gestioni la connexió compartida de l'inquilí. Per configurar-ho, consulteu: Configuració de l'inici de sessió únic per a ChatGPT Business. |
| Organització d'API vinculada a un inquilí | administrador global | Comenceu a la configuració d'identitat de la Plataforma d'API. Si els controls d'SSO o del domini són només de lectura, seguiu l'enllaç a la Consola d'administració. | Gestioneu la connexió compartida i la política aplicable del producte d'API a la Consola d'administració. Els membres, els projectes, la facturació i la configuració de l'organització d'API es mantenen a la Plataforma d'API. |
| Ads Manager | administrador global | Obriu la Consola d'administració i seleccioneu l'inquilí corresponent i el producte Ads. | Activar la connexió compartida no activa automàticament l'SSO d'Ads ni concedeix cap rol en un compte publicitari. Per al procés específic d'Ads, consulteu: Gestió de la identitat i l'accés per a Ads Manager. |
Si la configuració d'identitat és només de lectura, normalment esteu consultant un producte que ara utilitza la connexió compartida de l'inquilí. Seguiu l'enllaç a la Consola d'administració en lloc de configurar un segon proveïdor d'identitat.
Si un espai de treball de ChatGPT mostra Consola al núvol ↗ al costat d'una configuració d'identitat només de lectura, feu-la servir per obrir la Consola d'administració. Demaneu a un administrador global autoritzat que gestioni la connexió compartida.
L'SSO controla com inicien la sessió els usuaris. Les invitacions, la pertinença als productes i els rols d'administrador es gestionen per separat.
Comproveu el vostre accés abans de començar
Confirmeu quin inquilí d'OpenAI, espai de treball de ChatGPT, organització d'API o compte d'Ads heu de gestionar.
Confirmeu que sou administrador global d'una connexió gestionada per l'inquilí o propietari de l'espai de treball en una connexió independent de ChatGPT Business.
Comproveu que la subscripció o el pla de facturació de l'API inclogui la funció d'SSO corresponent.
Confirmeu que podeu actualitzar els registres DNS d'un domini controlat per la vostra empresa o centre educatiu.
Confirmeu que podeu crear o actualitzar l'aplicació al vostre proveïdor d'identitat.
Identifiqueu els usuaris que necessiten accés i les pertinences a productes, invitacions o connexions SCIM existents.
La disponibilitat de l'SSO i les opcions del proveïdor d'identitat depenen del producte, el pla, l'inquilí i la configuració actual. Una subscripció a ChatGPT no inclou automàticament accés a una organització d'API ni SSO per a l'API.
Apliqueu les polítiques de seguretat del proveïdor d'identitat
Configureu l'autenticació multifactor (MFA), les restriccions de dispositius i les regles d'accés condicional al proveïdor d'identitat. Aquests controls s'apliquen quan algú s'autentica mitjançant aquest proveïdor. És possible que els usuaris que puguin iniciar la sessió d'una altra manera permesa no estiguin subjectes a les mateixes regles del proveïdor d'identitat.
Protegiu l'accés dels administradors
Manteniu oberta una sessió d'administrador autenticada al navegador habitual.
Utilitzeu una finestra privada o d'incògnit per provar el procés d'inici de sessió del proveïdor d'identitat.
Manteniu l'SSO com a Opcional mentre verifiqueu la connexió i els comptes afectats, quan aquesta opció estigui disponible.
Abans de seleccionar Obligatori o Desactivat, canviar una connexió o renovar un certificat, confirmeu que hi ha un altre administrador autoritzat o un mètode de recuperació aprovat disponible.
No utilitzeu Desactivat com a sinònim de "no obligatori": aquesta opció desactiva l'SSO per al producte seleccionat i pot tancar la sessió dels usuaris afectats.
Configureu l'SSO per a ChatGPT Business
ChatGPT Business inclou SSO i verificació del domini per als espais de treball actius i de pagament. El propietari de l'espai de treball configura una connexió gestionada de manera independent a la configuració de l'espai de treball de ChatGPT existent. Si la configuració és només de lectura o mostra Consola al núvol ↗, demaneu a un administrador global que gestioni la connexió compartida de l'inquilí. Per consultar els passos específics de Business i els límits del pla, vegeu: Configuració de l'inici de sessió únic per a ChatGPT Business.
La resta de passos de configuració s'apliquen a connexions d'SSO gestionades per l'inquilí i els ha de completar un administrador global.
Obriu la configuració d'identitat de l'inquilí
Inicieu la sessió a la Consola d'administració com a administrador global.
Seleccioneu l'inquilí d'OpenAI que heu de gestionar.
Obriu Accés i reviseu Dominis, Inici de sessió únic (SSO) i totes les polítiques d'inici de sessió dels productes disponibles.
Si un espai de treball de ChatGPT o una organització de la Plataforma d'API està vinculat al mateix inquilí, la seva pàgina d'identitat pot ser només de lectura i dirigir-vos aquí. La pertinença, els projectes i la facturació de l'organització d'API existent es mantenen a la Plataforma d'API.
Verifiqueu un domini d'empresa o centre educatiu
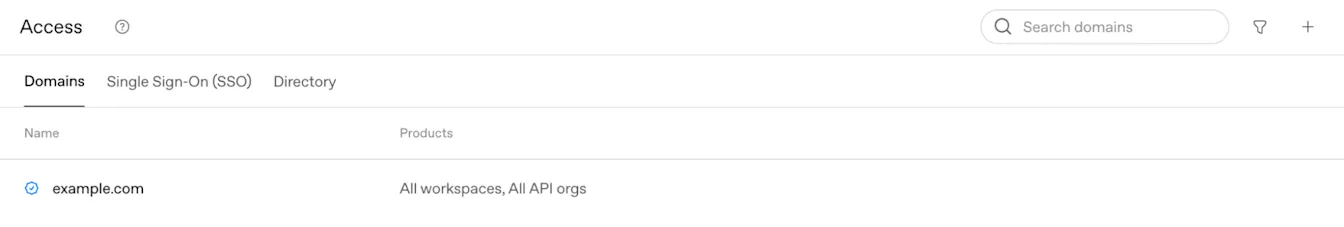
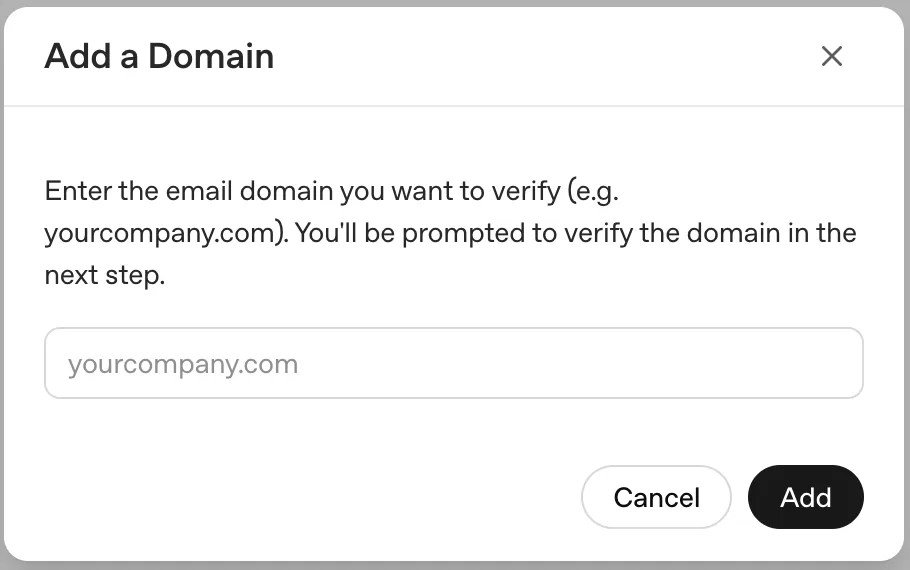
La verificació del domini pot afectar l'inici de sessió, els comptes personals o d'API existents, la migració de comptes i els canvis d'adreça electrònica. Abans de continuar, reviseu les persones i els productes que utilitzen el domini.
A Dominis, seleccioneu el botó d'afegir (+).
Introduïu un domini de correu electrònic controlat per la vostra empresa o centre educatiu.
Copieu el registre TXT de DNS que es mostra durant la configuració.
Afegiu aquest registre TXT a la configuració DNS pública del domini.
Torneu a la Consola d'administració i seleccioneu Comprova el domini.
Confirmeu que l'estat del domini sigui Verificat.
Els canvis de DNS poden trigar fins a 24 hores a ser visibles públicament. Quan aparegui el registre TXT, torneu a la Consola d'administració i seleccioneu Comprova el domini. El procés de configuració permet completar la verificació en un màxim de 7 dies i admet fins a 99 dominis verificats quan s'aplica aquest límit. Si un altre inquilí ja ha verificat el domini, contacteu amb l'equip del vostre compte d'OpenAI o amb el servei d'assistència abans de canviar la configuració existent.
Per obtenir informació sobre la verificació del domini i la compatibilitat dels productes, consulteu: Verificació del domini per a la identitat d'OpenAI.
Connecteu el vostre proveïdor d'identitat

A Inici de sessió únic (SSO), seleccioneu Configura l'SSO.
Trieu un dels proveïdors que es mostren, com ara Okta, Entra o SAML personalitzat, quan estigui disponible.
Si el vostre proveïdor no apareix a la llista, seleccioneu SAML personalitzat si s'ofereix; una configuració existent també pot oferir OIDC personalitzat.
Seguiu el procés de configuració per crear o connectar l'aplicació al vostre proveïdor d'identitat.
Copieu l'URL d'SSO, l'identificador de públic o d'entitat i els altres valors sol·licitats a l'aplicació del proveïdor d'identitat.
Les pantalles varien segons el proveïdor. Utilitzeu els valors que es mostren per al vostre inquilí i connexió reals; no reutilitzeu valors de configuració d'un altre espai de treball o organització d'API.
El nombre de connexions de proveïdors d'identitat que podeu afegir depèn de les funcions activades de l'inquilí i dels permisos d'administrador.
Una icona d'aplicació o una adreça d'interès del proveïdor d'identitat ha d'utilitzar l'URL d'inici de sessió específica de la connexió del producte. ChatGPT i la Plataforma d'API poden utilitzar URL diferents; actualitzeu la icona o l'adreça d'interès si canvia la connexió.
Restablir o substituir una connexió existent pot canviar els URL d'SSO, els valors de públic, els certificats i les adreces d'interès d'inici de sessió desades. Actualitzeu l'aplicació del proveïdor d'identitat i les instruccions per als usuaris abans de substituir una connexió que funciona.
Configureu les metadades del proveïdor d'identitat
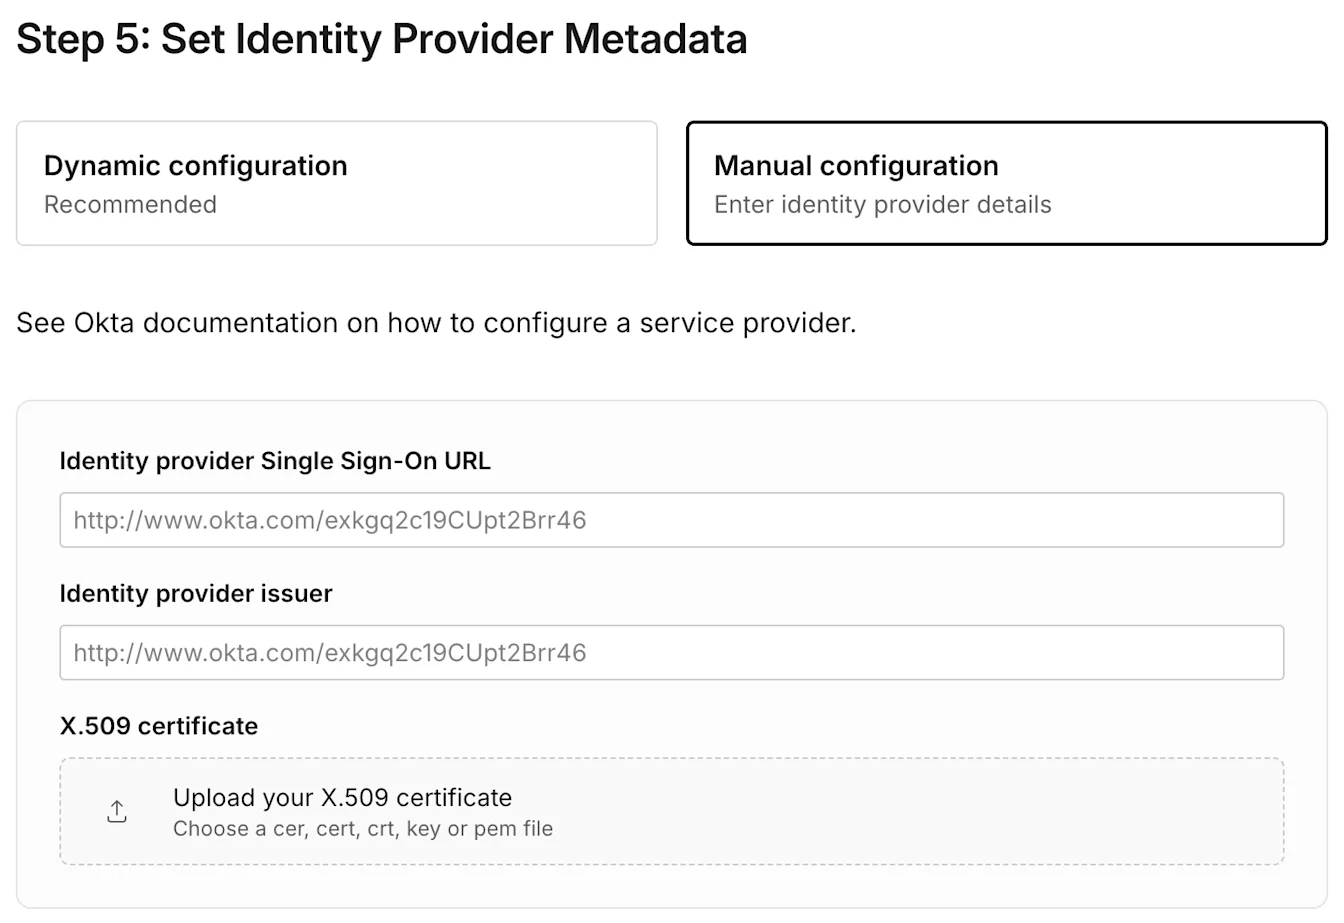
Utilitzeu la configuració dinàmica
Quan el proveïdor d'identitat ofereixi un URL de metadades, introduïu-lo durant el procés de configuració. Les metadades del proveïdor faciliten els detalls de l'emissor compatible, el punt final d'inici de sessió i el certificat de signatura.
Utilitzeu la configuració manual
Si no hi ha cap URL de metadades disponible, introduïu l'URL d'SSO del proveïdor d'identitat, l'emissor i el certificat de signatura X.509 que es mostren a la configuració del proveïdor. Confirmeu que el certificat coincideixi amb el que s'utilitza per signar la resposta SAML.
Assigneu els atributs d'identitat dels usuaris
Configureu el proveïdor d'identitat perquè retorni una única adreça electrònica principal i estable per a cada persona. El nom i els cognoms són opcionals, però es recomanen si el proveïdor els admet.
Adreça electrònica: obligatòria. Ha d'identificar el mateix compte d'OpenAI que la persona utilitza per accedir al producte.
Nom: opcional, però recomanat.
Cognoms: opcionals, però recomanats.
OpenAI no desxifra respostes ni assercions SAML xifrades. Envieu una resposta i una asserció SAML sense xifrar, signades amb el certificat X.509 esperat.
Utilitzeu l'adreça electrònica correcta del compte
Si el proveïdor d'identitat retorna un àlies, una adreça electrònica diferent o més d'una declaració de correu electrònic, OpenAI pot associar el compte equivocat. Això pot fer que sembli que falta un compte existent, l'historial de xats o un espai de treball.
Per a Microsoft Entra ID, comproveu si la declaració d'inici de sessió utilitza l'adreça electrònica, el nom principal d'usuari (UPN) o preferred_username de la persona. Configureu les assignacions d'SSO i SCIM perquè identifiquin el compte d'OpenAI existent corresponent. Si l'adreça electrònica de destinació ja pertany a un altre compte, atureu-vos i contacteu amb el servei d'assistència d'OpenAI abans de fer canvis.
Coordineu els canvis d'adreces electròniques gestionades
Canviar una declaració de correu electrònic del proveïdor d'identitat no actualitza automàticament un compte d'OpenAI existent. L'SCIM de tot l'inquilí no pot canviar l'adreça electrònica d'un compte d'OpenAI existent. Si la vostra empresa o centre educatiu utilitza una connexió SCIM compatible a escala d'espai de treball de ChatGPT, pregunteu a l'administrador si aquesta connexió permet actualitzar el compte existent abans de canviar la declaració d'inici de sessió.
Assigneu usuaris i confirmeu l'accés al producte
Assigneu les persones o els grups corresponents a l'aplicació d'OpenAI al vostre proveïdor d'identitat.
Confirmeu que cada persona també tingui la invitació correcta a l'espai de treball de ChatGPT, la pertinença a l'organització d'API o el rol al compte d'Ads.
Si l'inquilí utilitza SCIM, verifiqueu el grup sincronitzat i l'assignació de producte compatible.
Feu una prova amb un usuari que pertanyi al producte o espai de treball que esteu configurant.
Pot ser necessària una assignació del proveïdor d'identitat per autenticar-se, però això no convida la persona a tots els espais de treball, no li assigna cap rol d'API ni li concedeix accés a un compte publicitari.
Trieu una política d'inici de sessió per a cada producte

Quan la connexió compartida amb el proveïdor d'identitat estigui activa, reviseu la política de cada producte que aparegui a la Consola d'administració. Un producte disponible pot oferir les opcions Obligatori, Opcional o Desactivat.
| Producte | Com s'aplica la política | Què cal comprovar |
|---|---|---|
| ChatGPT | Es pot aplicar una política de tot el producte als espais de treball de ChatGPT. Quan s'admeti, cada espai de treball pot tenir una política pròpia. | Verifiqueu l'espai de treball corresponent, la invitació del membre i la configuració específica de l'espai de treball. |
| Plataforma d'API | La política d'inici de sessió de la Plataforma d'API s'aplica a les organitzacions d'API vinculades. Si l'opció Personalitza per organització d'API està disponible, un administrador global autoritzat pot definir polítiques específiques per a cada organització d'API. | Verifiqueu la pertinença a l'organització d'API i l'organització d'API seleccionada a la Plataforma d'API. |
| Ads Manager | Ads té una política d'inici de sessió pròpia. | Verifiqueu que l'SSO d'Ads estigui activat com correspon i que la persona també tingui el rol correcte al compte publicitari. |
| Consola d'administració | La Consola d'administració té una política d'inici de sessió pròpia. | Protegiu l'accés d'almenys un administrador global autoritzat abans de fer obligatori l'SSO. |
Activar la connexió compartida no activa automàticament l'SSO per a tots els productes. Si la política d'un producte està Desactivada, els usuaris no poden fer servir l'SSO per a aquest producte. Els usuaris també necessiten l'assignació correcta del proveïdor d'identitat i pertànyer al producte.
En les configuracions de ChatGPT, l'SSO Obligatori s'aplica als membres amb una adreça electrònica que utilitza un domini verificat inclòs en la política de l'espai de treball. Els membres convidats d'altres dominis encara poden utilitzar un altre mètode d'inici de sessió permès. Si tots els membres han d'utilitzar l'SSO de l'empresa, pregunteu a l'equip del vostre compte quins controls hi ha disponibles. Desactivar Permet invitacions de dominis externs limita les invitacions noves, però no elimina els convidats existents ni les invitacions ja enviades.
Canviar una política de ChatGPT a Obligatori o Desactivat pot tancar la sessió dels usuaris afectats. Reviseu les excepcions dels espais de treball i comuniqueu el canvi abans d'aplicar una política general.
Proveu la connexió i apliqueu la política correcta
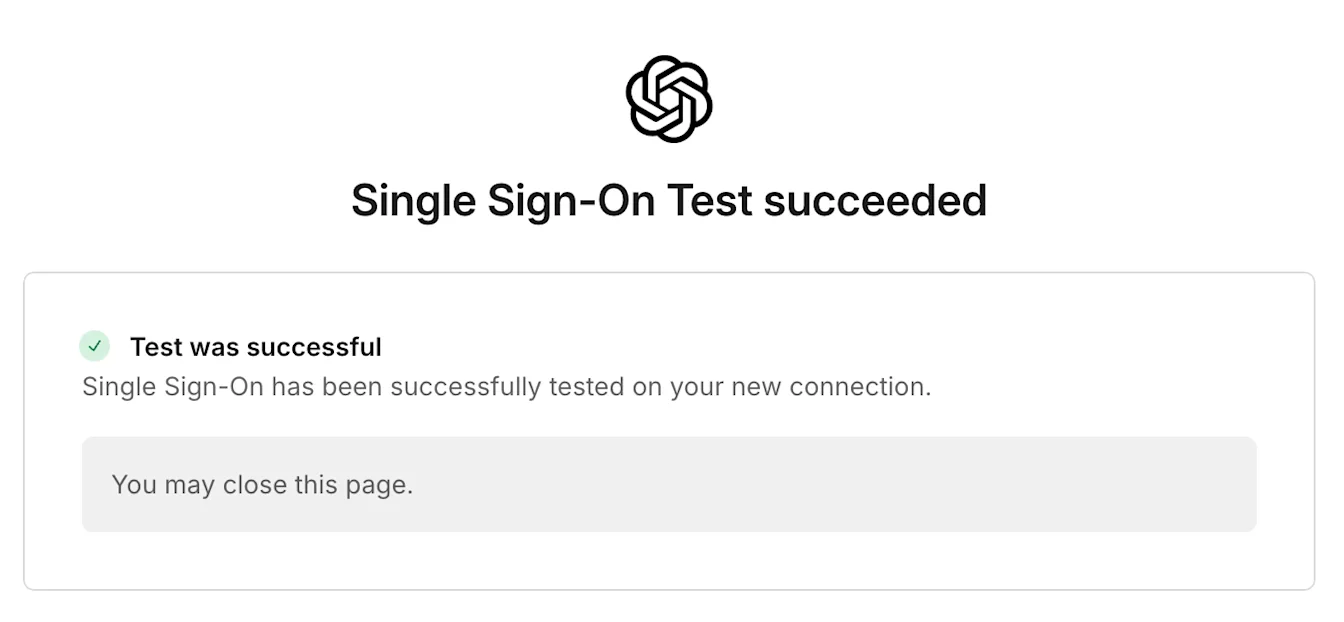
Seleccioneu Prova l'inici de sessió únic o el pas de prova equivalent que es mostri durant la configuració.
Autentiqueu-vos amb el proveïdor d'identitat corresponent en una finestra privada del navegador.
Confirmeu que l'usuari accedeixi a l'espai de treball de ChatGPT, l'organització d'API o el compte d'Ads correctes.
Verifiqueu la invitació, la pertinença o el rol de compte necessaris.
Reviseu la política d'inici de sessió aplicable al producte o a l'espai de treball.
Canvieu la política a Obligatori només després de completar correctament les proves i d'aprovar un pla de recuperació per a administradors.
Solucioneu problemes d'inici de sessió o d'accés
Si algú no pot iniciar la sessió, comproveu el domini verificat, l'assignació del proveïdor d'identitat, la declaració de correu electrònic, el certificat X.509, la pertinença al producte i la política d'inici de sessió aplicable. Iniciar correctament la sessió a l'inquilí no garanteix l'accés a un espai de treball, una organització d'API o un compte d'Ads concrets.
Per consultar els errors específics dels productes i els passos de recuperació, vegeu: Resolució de problemes d'SSO, d'accés a l'espai de treball i de verificació del domini. Si no podeu recuperar l'accés d'administrador, contacteu amb el servei d'assistència d'OpenAI.