
Oversigt
I administrationskonsollen administrerer autoriserede administratorer deres OpenAI-tenant og de produktressourcer, som deres rolle giver dem adgang til. Brug Globale indstillinger til identitetsadministration for hele tenanten, eller vælg et ChatGPT-arbejdsområde eller en Ads-konto for at få adgang til produktspecifikke indstillinger.
Hvad du kan se, afhænger af dine produkter, dit abonnement og dine administratorroller. For ChatGPT er den opdaterede administrationskonsol tilgængelig for Enterprise- og Edu-arbejdsområder, der opfylder betingelserne. Kunder med et selvstændigt ChatGPT Business-abonnement fortsætter med at administrere deres arbejdsområde via de eksisterende indstillinger i ChatGPT.
Åbn administrationskonsollen, og vælg en ressource

Log ind på administrationskonsollen med den OpenAI-konto, der er knyttet til din tenant.
Hvis du har adgang til flere tenants, skal du vælge den tenant, du vil administrere.
Vælg Globale indstillinger for at administrere hele tenanten, eller vælg det ChatGPT-arbejdsområde eller den Ads-konto, du vil administrere.
Åbn den tilgængelige sektion, der passer til din opgave, f.eks. Adgang, Brugere og grupper, Analyse eller Fakturering.

En ressource vises kun, hvis den tilhører den valgte tenant, og din rolle giver dig adgang til den. Hvis en sektion ikke er tilgængelig, skal du kontrollere den valgte konto, tenant og administratorrolle.
Hvis du bliver inviteret som global administrator, før du har en OpenAI-konto, skal du åbne administrationskonsollen og oprette en konto med den e-mailadresse, invitationen blev sendt til. Under Afventende invitationer skal du vælge Acceptér. Når du tilmelder dig tenanten, får du ikke adgang til et ChatGPT-arbejdsområde, en API-organisation eller en Ads-konto.
Tenantens liste over Brugere er ikke den samme som et ChatGPT-arbejdsområdes liste over Medlemmer. Hvis der mangler tal, et arbejdsområde eller analysedata, skal du kontrollere den valgte tenant og åbne selve arbejdsområdet. Bed OpenAI Support eller dit kundeteam om at undersøge en uventet tenanttilknytning. Opret ikke en ny tenant eller et nyt arbejdsområde som erstatning.
Forstå administratorroller og deres afgrænsning
| Rolle eller adgang | Hvad den kan administrere | Hvad den ikke giver adgang til |
|---|---|---|
| Global administrator | Understøttede identitetsindstillinger på tenantniveau, verificerede domæner, forbindelser til identitetsudbydere, tenantadministration og oprettelse af berettigede annoncekonti. | Automatisk ejer- eller administratoradgang til alle ChatGPT-arbejdsområder, API-organisationer eller Ads-konti. |
| Brugeradministrator (hvor rollen er tilgængelig) | Tildelte tenantbrugere og -grupper, hvor denne rolle er tilgængelig. | Mulighed for at tildele eller fjerne globale administratorer, ændre indstillinger for hele tenantmiljøet eller administrere et andet produkt. |
| Medlem | Skrivebeskyttet adgang til understøttede tenantbrugere, grupper, roller og ressourcer. | Mulighed for at ændre tenantindstillinger, administrere brugere eller grupper eller tildele administratorroller. |
| Ads-administrator | Tilladelse til at oprette berettigede annoncekonti. | Automatisk adgang til alle eksisterende annoncekonti. |
En person kan have flere roller, men hver rolle skal tildeles inden for sit eget område. Se flere oplysninger om roller i ChatGPT-arbejdsområder: Administration af medlemmer, arbejdsområderoller og licenser. Rollen Medlem i et tenantmiljø er adskilt fra medlemskab af et ChatGPT-arbejdsområde.
Omdøb din tenant
For at omdøbe din tenant skal du logge ind på administrationskonsollen på tenantniveau som tenantadministrator (global administrator) og vælge den tenant, du vil opdatere. Åbn Indstillinger, vælg Rediger tenant, indtast det nye tenantnavn, og gem dine ændringer. Dette kræver rollen Global administrator for den valgte tenant. Rollen som ejer eller administrator af et ChatGPT-arbejdsområde giver ikke i sig selv denne tilladelse.
Administrer identitet på tværs af tenantens områder
Gennemgå domæner og loginindstillinger
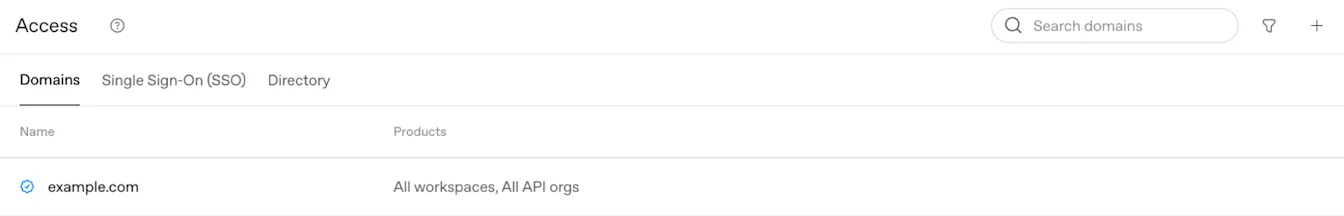
Åbn Adgang > Domæner under Globale indstillinger for at gennemgå status for domænebekræftelse og produktberettigelse. Et nyligt bekræftet domæne kan i første omgang gælde for alle kvalificerede ChatGPT-arbejdsområder og API-organisationer. Gennemgå de resulterende tilknytninger, og bekræft en gendannelsesmulighed for administratorer, før du ændrer loginkravene.
Se følgende om domænebekræftelse og produktberettigelse: Bekræftelse af dit domæne til OpenAI-identitet.
Ejeren af et separat ChatGPT Business-arbejdsområde administrerer SSO og domæner via arbejdsområdets eksisterende identitetsindstillinger. Hvis disse indstillinger er skrivebeskyttede eller viser Cloud Console ↗, skal du bede en global administrator om at administrere den delte tenantforbindelse. Se følgende om konfiguration og abonnementsgrænser for Business: Konfiguration af enkeltlogon til ChatGPT Business.
Vælg, hvordan personer bliver medlemmer
Automatisk kontooprettelse og invitationer til eksterne domæner konfigureres for hvert ChatGPT-arbejdsområde.
Automatisk kontooprettelse kan føje personer, der opfylder betingelserne, til et arbejdsområde, når de logger ind med en mailadresse fra et verificeret domæne, der er knyttet til arbejdsområdet. Det kræver ikke SSO og er uafhængigt af SCIM. Hvis dit arbejdsområde kræver SSO, skal medarbejderne stadig bruge det til at logge ind.
For Enterprise-abonnementer er automatisk kontooprettelse som standard slået til for det første ChatGPT-arbejdsområde, der opfylder betingelserne og oprettes i en ny tenant. Funktionen er som standard slået fra for yderligere arbejdsområder, der oprettes i en eksisterende tenant. Kontrollér den aktuelle indstilling for hvert arbejdsområde, før du tilføjer brugere.
På Enterprise-abonnementer tildeler automatisk kontooprettelse fulde brugerlicenser til arbejdsområdet på din organisations sædvanlige faktureringsvilkår. Medarbejdere, der tilføjes på denne måde, får arbejdsområdets standardadgang til værktøjer.
Når du har verificeret et domæne, skal du vælge, hvilke arbejdsområder det skal gælde for. Gennemgå derefter indstillingen for automatisk kontooprettelse, og slå den fra for de arbejdsområder, hvor du ikke ønsker, at personer bliver medlemmer på denne måde.
Før du fortsætter, skal du kontrollere antallet af ledige brugerlicenser, eksisterende personlige konti og eventuelle meddelelser om migrering til Enterprise eller Edu. Hvis du planlægger at administrere adgang via SCIM, skal du slå automatisk kontooprettelse fra for at undgå at oprette brugere, hvis adgang ikke administreres af din identitetsudbyder.
Eksisterende medlemmer af arbejdsområdet fjernes ikke, når du slår automatisk kontooprettelse fra.
For medarbejdere med personlige konti, Plus- eller Pro-konti, se Onboarding af medarbejdere med eksisterende ChatGPT-konti.
For katalogsynkronisering, se SCIM-klargøring og -administration.
Kontrollér bibliotekssynkronisering og eksisterende forbindelser
Åbn Adgang under Globale indstillinger, og vælg derefter Bibliotek for at gennemgå tilgængelig SCIM for hele tenantens vedkommende samt synkroniseringsstatus. SCIM-forbindelser for både hele tenantens vedkommende og på produktniveau kan være aktiveret. Du kan dog ikke ændre en tenantbaseret tildeling af Produktadgang for et arbejdsområde eller en API-organisation, mens SCIM på produktniveau er aktiveret for ressourcen. Koordiner enhver migrering med dit OpenAI-kontoteam, før du ændrer en eksisterende forbindelse.
Se følgende om konfiguration af biblioteket, produkttildelinger og synkronisering: SCIM-klargøring og -administration.
Administrer ekstern adgang
Log ind med ChatGPT identificerer et medlem over for en applikation. Delegeret adgang giver medlemmet mulighed for at godkende, at en applikation bruger bestemte data og udfører tilladte handlinger på medlemmets vegne. Organisationens godkendelse gør denne adgang tilgængelig. Hvert medlem skal stadig gennemføre applikationens godkendelsesforløb med sine egne tilladelser.
En global administrator administrerer applikationstilladelser på organisationsniveau under Ekstern adgang i OpenAI-administrationskonsollen. Vælg den organisation, du vil konfigurere. Disse indstillinger gælder for brugere på tværs af alle arbejdsområder i organisationen.
En ejer eller administrator af et ChatGPT-arbejdsområde, en Ads-kontoadministrator eller en HubSpot-administrator har ikke automatisk tilladelser som global administrator.
Gennemgå organisationens standardindstillinger
Organisationens standardindstillinger fastlægger de tilladelser, eksterne applikationer får som udgangspunkt. Du kan gennemgå en enkelt applikation og oprette en undtagelse fra disse standardindstillinger.
Log ind med ChatGPT er tilladt som standard, når din organisation ikke har angivet en eksplicit identitetspolitik. Eksisterende politikker, der tillader eller afviser adgang, samt godkendelser af applikationer gælder fortsat. En applikation kan tillades, før nogen opretter forbindelse til den. Derfor kan en tilladt applikation vise nul tilsluttede brugere.
Åbn Ekstern adgang, og vælg den ønskede organisation.
Åbn Organisationens standardindstillinger, og gennemgå tilladelserne.
Rediger de relevante standardindstillinger, og vælg derefter Næste for at gennemgå, hvordan hver ændring påvirker eksisterende applikationer, og vælge eventuelle tilgængelige undtagelser. Gentag dette trin for hver ændring.
Vælg Gem ændringer, når du har gennemgået, hvilken effekt dine ændringer har.
Tilladelse til identitetsbaseret login giver ikke adgang til tilsluttede apps eller Ads-data. Gennemgå disse tilladelser separat.
Gennemgå en applikations tilladelser
Find og åbn applikationen under Ekstern adgang.
Åbn Adgang for at gennemgå applikationens tilladelser og se, om de følger organisationens standardindstilling eller en applikationsspecifik indstilling.
Rediger tilladelserne for at tillade eller begrænse den ønskede adgang, og gennemgå eventuelle bekræftelser, før du fortsætter.
Når du har godkendt adgangen, skal du bede medlemmet om at vende tilbage til applikationen og prøve at oprette forbindelse igen eller gennemføre godkendelsesforløbet.
Organisationens godkendelse forbinder ikke konti på et medlems vegne. Medlemmer skal stadig gennemgå de anmodede tilladelser og godkende adgangen med deres egne produkttilladelser.
Gennemgå tilsluttede brugere
Åbn fanen Brugere for en applikation for at se medlemmer med aktuelle forbindelser. Brugere føjes ikke til denne liste, blot fordi en applikation tillades.
Antallet af forbindelser afspejler aktuelle forbindelser, ikke tidligere aktivitet eller forbrug. Der kan gå lidt tid, før de seneste ændringer i forbindelser vises.
Gennemgå adgangen til tilsluttede apps for Sites
ChatGPT Sites kan anmode om tilladelse til at bruge hver besøgendes egne tilsluttede apps. Et delt dashboard kan for eksempel hente oplysninger i realtid ved hjælp af den indloggede besøgendes konto og eksisterende tilladelser.
Adgang på organisationsniveau fungerer på en særlig måde for ChatGPT Sites. Identitetsbaseret login er påkrævet og kan ikke deaktiveres her. Hvis der ikke er angivet en eksplicit politik for tilsluttede apps i Sites, er adgang til tilsluttede apps tilladt på organisationsniveau. Arbejdsområdets administratorer skal stadig bekræfte, at Tillad brug i Sites er aktiveret for hvert påkrævet plugin.
Åbn ChatGPT Sites under Ekstern adgang, og gennemgå tilladelsen til tilsluttede apps under Adgang.
Få arbejdsområdets administrator til at bekræfte, at funktionen til tilsluttede apps i Sites og de enkelte apps er tilgængelige i arbejdsområdet, og at Tillad brug i Sites er aktiveret for hvert påkrævet plugin.
Bed medlemmet om at åbne sitet, logge ind med ChatGPT, gennemgå den anmodede adgang og godkende forbindelsen.
Alle relevante indstillinger for organisationen, arbejdsområdet og den enkelte app skal tillade adgang. Medlemmets samtykke og tilladelserne i kildeappen gælder også.
Indstillingen på organisationsniveau gælder for nuværende og fremtidige ChatGPT Sites. Hver besøgende godkender adgang via sin egen konto. At tillade adgang giver ikke alle sites adgang til alle medlemmers tilsluttede data.
Se oplysninger om arbejdsområdets indstillinger i: Administration af ChatGPT Sites i dit arbejdsområde.
Gennemgå en applikations adgang til Ads
Åbn Ekstern adgang, og vælg den organisation, der ejer den relevante Ads-konto.
Åbn applikationen, for eksempel HubSpot, og gennemgå dens Ads-tilladelser under Adgang.
Tillad den adgang, din organisation godkender.
Bed annoncøren om at vende tilbage til applikationen og prøve igen eller fuldføre oprettelsen af forbindelsen til ChatGPT Ads.
Annoncøren gennemgår de anmodede tilladelser og godkender adgangen med sine eksisterende tilladelser til Ads-kontoen. Organisationens godkendelse og annoncørens godkendelse er separate trin.
Se vejledning til opsætning i HubSpot i: Opsætning af ChatGPT Ads i HubSpot.
Begræns eller deaktiver adgang
Du kan deaktivere en valgfri tilladelse til datadeling uden at ændre identitetsbaseret login. Hvis du deaktiverer en påkrævet tilladelse, bliver du bedt om at deaktivere hele appen. Hvor funktionen er tilgængelig, deaktiverer Deaktiver al adgang alle tilladelser for appen, herunder identitetsbaseret login, men bevarer de gemte valg af tilladelser. ChatGPT Sites kan ikke deaktiveres på denne måde, fordi identitetsbaseret login er påkrævet.
Begrænsning af identitetsbaseret login blokerer nye login til de berørte applikationer. Eksisterende tokens, der kun bruges til identifikation, kan forblive gyldige i op til 1 time. En applikation kan også opretholde sin egen login-session.
Hvis en opdatering mislykkes, skal du genindlæse siden og gennemgå de gemte indstillinger, før du prøver igen.
Fejlfinding af ekstern adgang
Hvis en indstillingsmulighed mangler, skal du kontrollere den valgte organisation og dine tilladelser som global administrator.
Hvis et medlem ikke kan logge ind på en applikation, skal du gennemgå organisationens standardindstilling for identitet og applikationens indstillinger. Når adgangen er godkendt, skal du bede medlemmet om at prøve igen.
Hvis et site ikke kan bruge en app, skal du kontrollere organisationens indstilling, tilgængeligheden i arbejdsområdet, Tillad brug i Sites, medlemmets forbindelse og samtykke samt tilladelserne i kildeappen.
Hvis en Ads-konto er markeret som Begrænset, når du tilslutter HubSpot, skal du bede en global administrator i den organisation, der ejer kontoen, om at bekræfte HubSpots Ads-tilladelser. Hvis organisationen har godkendt den påkrævede adgang, og kontoen stadig er begrænset, skal du kontakte kontoadministratoren.
Hvis adgang til Ads er tilladt, men forbindelsen stadig mislykkes, skal du kontrollere organisationen, annoncørens tilladelser til Ads-kontoen og applikationen samt at godkendelsesforløbet er gennemført.
Når du beder om hjælp, skal du oplyse den berørte organisation, det berørte arbejdsområde eller den berørte Ads-konto, applikationen eller sitet samt fejlmeddelelsen.
Gennemgå brugere, grupper og produktadgang
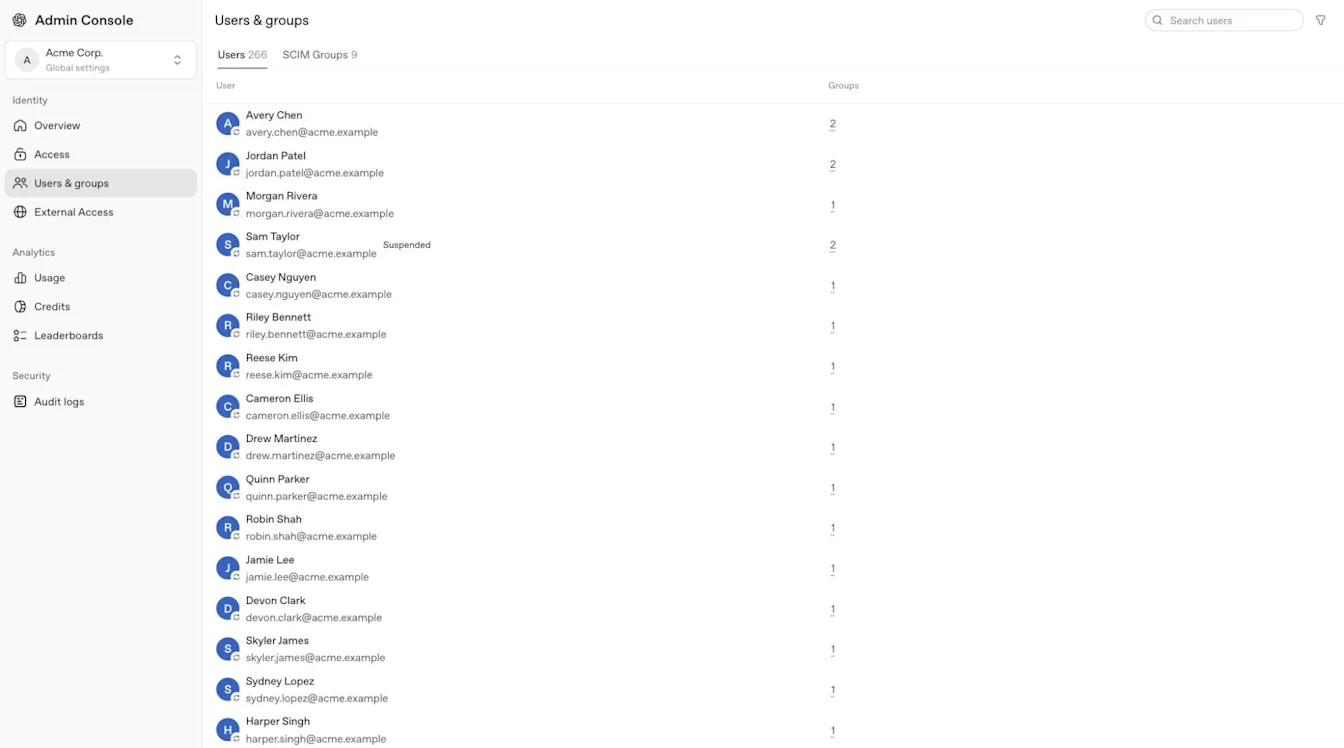
Gå til Brugere & grupper, og vælg Brugere for at finde en person i den valgte tenant. Åbn personens profil, og vælg Adgang & roller for at gennemgå produktadgangen. Afhængigt af den tilgængelige visning kan direkte tildelinger vises under Direkte roller. Vælg Grupper for at gennemgå personens gruppemedlemskaber, og vælg SCIM-grupper for at se nærmere på synkroniserede grupper.
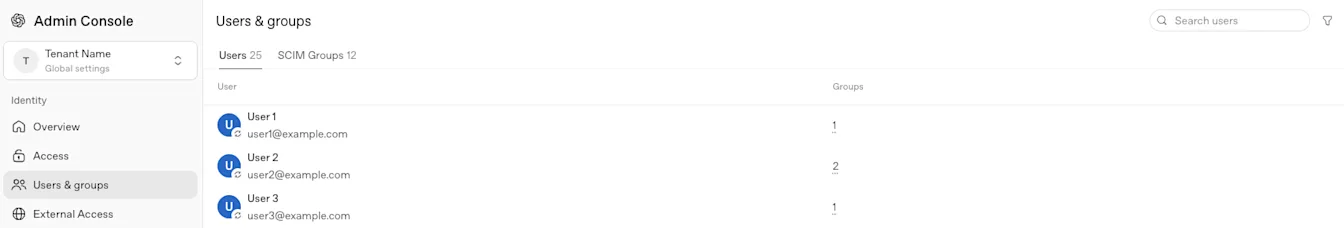
For SCIM-grupper, der er synkroniseret på tenantniveau, kan du bruge Produktadgang til at tildele understøttede ChatGPT-arbejdsområder og Ads-konti. Enterprise- og Edu-tenants kan også tildele synkroniserede grupper til API-organisationer. Se nærmere på den tilsvarende API-gruppe og organisationsmedlemskabet i API-platformen. Gennemgå rollerne for annoncekontoen i den valgte Ads-konto.
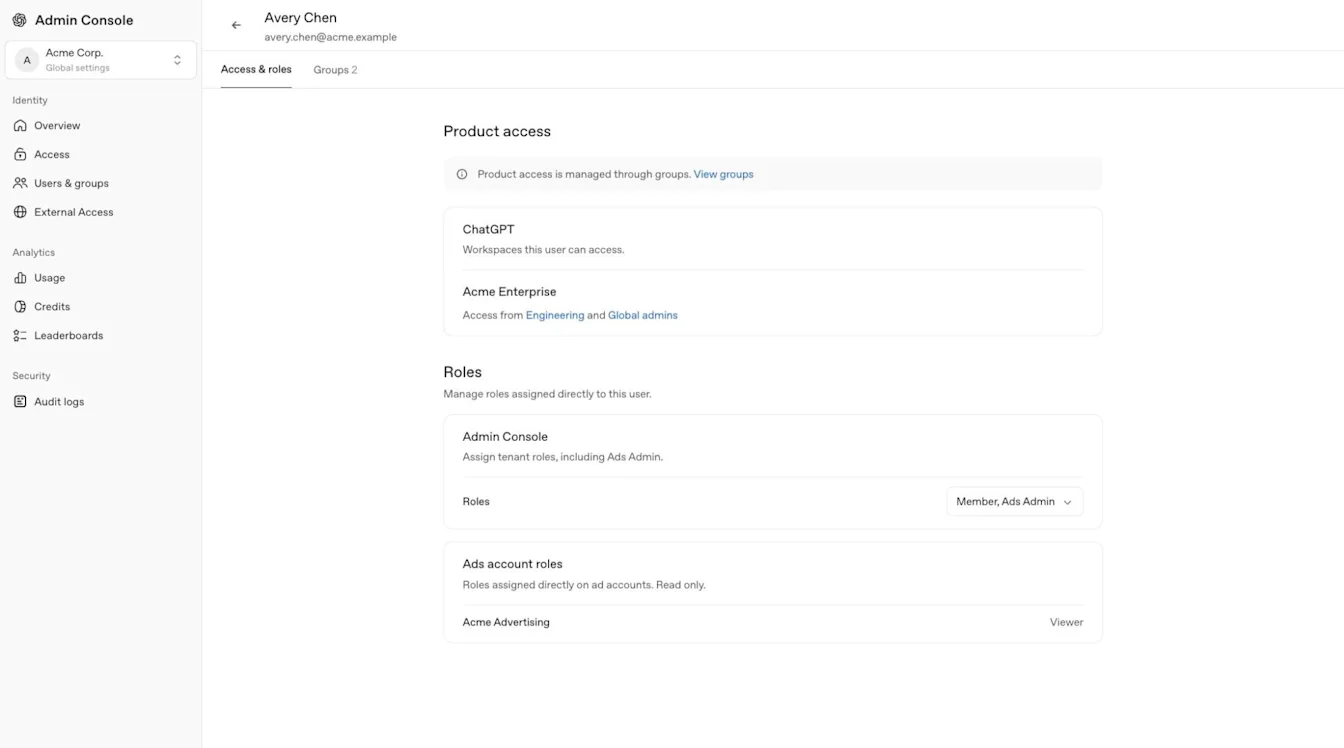
Før du giver adgang, skal du gennemgå gruppens eksisterende produkt- og rolletildelinger og bruge den rolle, der har færrest rettigheder, men stadig opfylder behovet. Produktadgang på tenantniveau tildeler ikke brugerdefinerede roller i ChatGPT-arbejdsområder.
En synkroniseret gruppe administreres af din identitetsudbyder. Undlad at tilføje eller fjerne medlemmer i gruppen direkte i et produkt. Administrer medlemmer og grupper i Enterprise- og Edu-arbejdsområder i administrationskonsollen, medlemmer i Business-arbejdsområder i ChatGPT, medlemmer i API-organisationer i API-platformen og Ads-brugere i den relevante annoncekonto. Business understøtter ikke brugerdefinerede grupper i arbejdsområder.
Hvis du vil administrere grupper i arbejdsområder og uddelegere rettigheder til gruppeadministratorer, skal du vælge det relevante ChatGPT-arbejdsområde og se Administration af grupper og gruppeadministratorer.
At en bruger findes under Brugere, giver ikke vedkommende medlemskab af alle ressourcer. SCIM på tenantniveau føjer brugere direkte til en tildelt API-organisation, uden at de skal acceptere en invitation. Invitationer til ChatGPT-arbejdsområder håndteres fortsat separat. Manuelle invitationer gælder fortsat kun for det specifikke understøttede ChatGPT-arbejdsområde, den specifikke API-organisation eller den specifikke Ads-konto.
SCIM på tenantniveau administrerer de API-medlemskaber, som det opretter eller overtager. Hvis den sidste tildeling, der giver ret til medlemskab, fjernes, kan et af disse medlemskaber blive fjernet, selvom det oprindeligt blev tilføjet manuelt. Du kan læse om kontroller ved opsætning og offboarding i SCIM-klargøring og -administration.
Forstå etiketter for brugerkilder
Når etiketten Kilde vises på tenantens brugerliste eller i en profil, beskriver den, hvordan brugerposten blev oprettet eller administreres.
| Etiket | Betydning |
|---|---|
| SCIM | Brugerposten for tenantens vedkommende klargøres og administreres via din identitetsudbyder. |
| Manuel | Brugerposten for tenantens vedkommende blev oprettet eller inviteret manuelt via Admin Console. Nogle profilvisninger kan vise Tilpasset. |
| Migreret | Brugerposten for tenantens vedkommende blev overført til Admin Console fra OpenAI’s tidligere kontoadministrationssystem. Den kan f.eks. være oprettet ud fra et eksisterende medlemskab af et ChatGPT-arbejdsområde eller en API-organisation. |
Kontrollér et medlems modeladgang
Modeltest hjælper administratorer med at forstå, hvorfor et medlem kan eller ikke kan bruge en model. Funktionen er tilgængelig for administratorer i ChatGPT Business, Enterprise, Healthcare og Edu. Adgang til Modeltest giver ikke adgang til andre indstillinger for hele tenantmiljøet.
Åbn Administrationskonsollen, og vælg det ChatGPT-arbejdsområde, du vil kontrollere.
Åbn Modeller, og vælg derefter Test.
Søg efter medlemmet ud fra navn eller e-mailadresse.
Gennemgå medlemmets gældende modeladgang, standardindstillinger for arbejdsområdet, modeltilladelser, roller og præferencer.
Resultaterne afspejler de gemte indstillinger. Testen giver ikke modeladgang, ændrer ikke indstillinger eller forbrugsgrænser og tilsidesætter ikke medlemmets licenstype, abonnement eller arbejdsområdets berettigelse.
Se oplysninger om modeltilgængelighed og grænser for Enterprise og Edu: Modeller og grænser i ChatGPT Enterprise og Edu.
Administrer en valgt Ads-konto
Vælg den ønskede Ads-konto, før du gennemgår Brugere og grupper eller kontospecifikke roller. En global administrator eller Ads-administrator kan oprette annoncekonti. En administrator, et medlem eller en læser af en annoncekonto får tilladelser til en bestemt konto.
Se oplysninger om Ads-login, kontoroller og regler for katalogadgang: Administration af identitet og adgang i Ads Manager.
Gennemgå analyse, revisionslogfiler, legitimationsoplysninger og fakturering
Analyse
Afhængigt af din rolle og dit abonnement kan Analyse omfatte brug af ChatGPT eller Codex, aktive brugere, ranglister, kreditter og aktivitet, der kan eksporteres. Tilgængelige datoperioder og opdateringstider varierer efter rapport. Når anslåede omkostninger vises, er de estimater til planlægning og ikke endelige gebyrer eller fakturaer. Hvor det er tilgængeligt, kan et medlem af arbejdsområdet kun gennemgå sin egen aktivitet, medmindre en særskilt arbejdsområderolle giver bredere adgang.
| Analyseområde | Historisk periode | Typisk opdatering |
|---|---|---|
| Kreditanalyse for ChatGPT og Codex | Op til 120 dage. | Cirka hver 1. til 6. time. |
| Analyse af Codex-brug | Op til 120 dage. | Cirka hver 1. til 6. time. |
| Analyse af ChatGPT-brug | Op til de foregående 12 måneder. | Op til 48 timer. |
Produktadgang til Codex omfatter ikke automatisk analyse. Hvor det er tilgængeligt, kan ejeren af et arbejdsområde tildele Tillad medlemmer at administrere Codex via en tilpasset rolle. Det giver brugeren adgang til understøttet analyse af Codex-brug for det pågældende arbejdsområde uden at gøre vedkommende til arbejdsområdeadministrator eller global administrator.
Hvor det er tilgængeligt, kan arbejdsområdeanalyser filtreres efter synkroniserede grupper såsom en afdeling eller et pilotteam. Gruppers synlighed og adgang til analyse afhænger af det valgte arbejdsområde og din rolle. Følg din virksomheds eller skoles privatlivspolitikker.
Hvor de er tilgængelige, bruger anslåede omkostninger priserne for det valgte arbejdsområde og er estimater til planlægning, ikke endelige gebyrer. Den udstedte faktura er den autoritative faktureringspost. Brug analyseindstillingerne for det valgte arbejdsområde til mere detaljeret ChatGPT-rapportering, herunder kvalificeret aktivitet i GPT'er, projekter eller færdigheder.
Revisionslogfiler
Hvor det er tilgængeligt, kan en global administrator åbne Globale indstillinger og derefter vælge Revisionslogfiler under Sikkerhed for at gennemgå administrativ aktivitet på tværs af tenantens områder. Arbejdsområdets revisionslogfiler er separate og kun tilgængelige for kvalificerede ejere eller administratorer af arbejdsområdet. Hvis Revisionslogfiler mangler, skal du kontrollere den valgte tenant eller det valgte arbejdsområde, din rolle og funktionens tilgængelighed.
Ændringer, der foretages via Codex-grænsefladen Politikker og konfigurationer, registreres også i arbejdsområdets revisionslogfiler. Godkendte administratorer kan gennemgå disse logfiler i brugergrænsefladen eller hente dem via Overholdelses-API'en for at undersøge konfigurationsændringer.
Se følgende om adgangskrav og hentning af logfiler: OpenAI-platform for overholdelse til Enterprise- og Edu-kunder.
Legitimationsoplysninger
Ejere og administratorer af arbejdsområder kan bruge Legitimationsoplysninger > Administratornøgler i et kvalificeret ChatGPT-arbejdsområde til at administrere administratornøgler for arbejdsområdet til understøttede administrations-API'er. Rollen som global administrator giver ikke adgang i sig selv. Administratornøgler giver ikke adgang til modeller eller modelinferens. Se følgende om konfiguration, tilladelser og nøgleadministration: Administration af administratornøgler i Admin Console. Hvor det er tilgængeligt, understøtter separate legitimationsoplysninger til Codex-tjenestekonti automatisering. Se konfigurationsvejledningen: Opret og administrer Codex-tjenestekonti.
Fakturering og agenter
De tilgængelige sektioner til Fakturering og administration af agenter afhænger af den valgte ressource, det valgte abonnement og dine tilladelser. Faktureringsadgang til ét arbejdsområde eller produkt giver ikke adgang til et andet.
For kvalificerede Enterprise- eller Edu-arbejdsområder kan Fakturering omfatte Abonnement, Tildelingsaktivitet og Fakturaer. Faktureringen gælder kun det valgte arbejdsområde, og adgang til fakturaer kan kræve rollen som arbejdsområdeejer.
Gennemgå arbejdsområdets forbrugsgrænser
Den separate side Forbrugsgrænser kan vise Arbejdsområde, Grupper, Brugere og, når det er tilgængeligt, Afventende anmodninger. Arbejdsområdets standard gælder, medmindre en kvalificeret tilsidesættelse for en gruppe eller bruger angiver en anden grænse. Hvor det er tilgængeligt, ændrer Tillad brugere at se forbrug i kreditter og dollar, hvad medlemmer kan se, uden at ændre forbrugsgrænser eller indstillinger for merforbrug.
Månedligt (standard) nulstilles den første dag i hver kalendermåned i UTC.
Tilpasset faktureringscyklussen nulstilles efter den månedsperiode, der følger arbejdsområdets faktureringscyklus.
En kvalificeret tilsidesættelse for en bruger eller gruppe kan bruge Ubegrænset forbrug, når denne mulighed er tilgængelig.
Når en tilsidesættelse fjernes, vender brugeren eller gruppen tilbage til den næste gældende nedarvede grænse.
Når en person når en gældende grænse, kan yderligere kvalificeret brug blive sat på pause, indtil grænsen hæves, eller den næste forbrugsperiode begynder.
Gennemgå arbejdsområdets agenter
Hvor det er tilgængeligt, kan godkendte administratorer i agentområdet gennemgå arbejdsområdets agenter, tilknyttet aktivitet, forbundne apps, hukommelsesfiler, tidsplaner og understøttede agentanalyser. Adgang til agenter afhænger af den valgte ressource og administratorrolle.
Løs problemer med adgang eller manglende ressourcer
Bekræft, at du er logget ind med den korrekte OpenAI-konto og har valgt det ønskede tenantmiljø.
Kontrollér, om en opgave, der gælder hele tenantmiljøet, kræver rollen som global administrator eller brugeradministrator.
Kontrollér, om den valgte ressource kræver rollen som ejer, administrator, Ads-administrator eller en kontospecifik rolle.
Fuldfør et eventuelt påkrævet SSO-login, før du åbner en beskyttet ressource.
Fortsæt med at administrere API-organisationens medlemmer, projekter og indstillinger på API-platformen.
Kontakt din globale administrator eller dit kontoteam, hvis en forventet ressource eller funktion fortsat ikke er tilgængelig.