
Oversigt
Enkeltlogon (SSO) lader dit team logge ind med en eksisterende arbejdskonto. Opsætningen afhænger af, om identitet administreres af et ChatGPT Business-arbejdsområde, en fælles OpenAI-tenant eller en selvstændig organisation på API-platformen, der opfylder kravene.
Før du begynder, skal du afklare, hvilket produkt du konfigurerer, og hvilken administrator der kan administrere dets identitetsindstillinger. Du finder en introduktion til tenants og produktadgang her: Kom godt i gang med identitet og adgang i OpenAI for administrerede arbejdsområder.
Vælg den rette SSO-konfiguration til dit abonnement
| Det skal du administrere | Hvem kan foretage ændringer? | Her skal du begynde | Vigtigt at vide |
|---|---|---|---|
| ChatGPT Enterprise eller Edu | global administrator | Åbn Administrationskonsollen, og vælg tenantens indstillinger for Adgang. | Den delte forbindelse til identitetsudbyderen kan gælde for understøttede ChatGPT-arbejdsområder og andre kvalificerede produkter. Gennemgå hvert produkts loginpolitik separat. |
| Separat ChatGPT Business | ejer af arbejdsområdet | Åbn Business-arbejdsområdets indstillinger for Identitet og adgang. | Brug arbejdsområdets eksisterende identitetsindstillinger til SSO og domænebekræftelse. Hvis de er skrivebeskyttede, skal du bede en global administrator om at administrere den delte tenantforbindelse. Se konfigurationsvejledningen her: Konfiguration af single sign-on til ChatGPT Business. |
| API-organisation knyttet til en tenant | global administrator | Begynd i API-platformens identitetsindstillinger. Hvis indstillingerne for SSO eller domæner er skrivebeskyttede, skal du følge linket til Administrationskonsollen. | Administrer den delte forbindelse og den relevante API-produktpolitik i Administrationskonsollen. API-medlemmer, projekter, fakturering og indstillinger for API-organisationen forbliver på API-platformen. |
| Ads Manager | global administrator | Åbn Administrationskonsollen, og vælg den relevante tenant og Ads-produktet. | Aktivering af den delte forbindelse aktiverer ikke automatisk SSO for Ads og tildeler heller ikke en rolle til en annoncekonto. Se det Ads-specifikke forløb her: Administration af identitet og adgang for Ads Manager. |
Hvis dine identitetsindstillinger er skrivebeskyttede, ser du som regel på et produkt, der nu bruger tenantens delte forbindelse. Følg linket til Administrationskonsollen i stedet for at konfigurere endnu en identitetsudbyder.
Hvis et ChatGPT-arbejdsområde viser Cloud Console ↗ ud for skrivebeskyttede identitetsindstillinger, skal du bruge det til at åbne Administrationskonsollen. Bed en autoriseret global administrator om at administrere den delte forbindelse.
SSO styrer, hvordan personer logger ind. Invitationer, produktmedlemskaber og administratorroller administreres separat.
Kontrollér din adgang, før du begynder
Afklar, hvilken OpenAI-tenant, hvilket ChatGPT-arbejdsområde, hvilken API-organisation eller hvilken annoncekonto du skal administrere.
Kontrollér, at du er global administrator for en tenantadministreret forbindelse eller ejer af arbejdsområdet for en selvstændig ChatGPT Business-forbindelse.
Kontrollér, at dit abonnement eller din API-faktureringsplan omfatter den relevante SSO-funktion.
Kontrollér, at du kan opdatere DNS-poster for et domæne, som din virksomhed eller skole kontrollerer.
Kontrollér, at du kan oprette eller opdatere applikationen hos din identitetsudbyder.
Find frem til de brugere, der har brug for adgang, og eventuelle eksisterende produktmedlemskaber, invitationer eller SCIM-forbindelser.
Tilgængeligheden af SSO og valgmulighederne for identitetsudbydere afhænger af produktet, abonnementet, tenanten og den nuværende opsætning. Et ChatGPT-abonnement omfatter ikke automatisk adgang til en API-organisation eller SSO til API.
Anvend identitetsudbyderens sikkerhedspolitikker
Konfigurer multifaktorgodkendelse (MFA), enhedsbegrænsninger og regler for betinget adgang hos din identitetsudbyder. Disse sikkerhedsforanstaltninger gælder, når nogen godkendes via den pågældende udbyder. Brugere, der kan logge ind på en anden tilladt måde, er muligvis ikke omfattet af de samme regler fra identitetsudbyderen.
Beskyt administratoradgangen
Lad en godkendt administratorsession være åben i din normale browser.
Brug et privat vindue eller et inkognitovindue til at teste loginforløbet hos identitetsudbyderen.
Lad SSO være Valgfri, mens du kontrollerer forbindelsen og de berørte konti, hvis denne indstilling er tilgængelig.
Bekræft, at en anden autoriseret administrator eller en godkendt gendannelsesmetode er tilgængelig, før du vælger Påkrævet eller Fra, ændrer en forbindelse eller udskifter et certifikat.
Brug ikke Fra som erstatning for »ikke gennemtvunget«: Det deaktiverer SSO for det valgte produkt og kan logge berørte brugere ud.
Vejledning til opsætning af SSO
Når du starter opsætningen af SSO i administrationskonsollen, bliver du omdirigeret til en opsætningsvejledning. Vejledningen er en interaktiv opsætningsproces og ikke blot dokumentation. Den gør følgende:
Genererer legitimationsoplysninger, der er specifikke for din SSO-forbindelse.
Opretter SSO-forbindelsen hos OpenAI og kører opsætningstests.
Fører dig gennem de præcise trin, der kræves for at konfigurere OpenAI SSO.
Følg vejledningen fra begyndelsen. Undlad at konfigurere forbindelsen på forhånd eller genbruge legitimationsoplysninger fra en tidligere SSO-forbindelse, da de ikke fungerer med den nye opsætning.
Hvis du vil danne dig et overblik over de nødvendige trin og vurdere tidsforbruget og kompleksiteten, inden du går i gang, kan du gennemgå vores eksempel på opsætningsvejledning. Den giver et forhåndsindblik. Trinnene i den aktive vejledning kan ændre sig, efterhånden som produktet udvikles.
Åbn tenantens identitetsindstillinger
Log ind på Administrationskonsollen som global administrator.
Vælg den OpenAI-tenant, du skal administrere.
Åbn Adgang, og gennemgå Domæner, Single sign-on (SSO) og eventuelle tilgængelige loginpolitikker for produkter.
Hvis et ChatGPT-arbejdsområde eller en API-platform-organisation er knyttet til samme tenant, kan dets egen identitetsside være skrivebeskyttet og sende dig hertil. Eksisterende medlemskaber, projekter og fakturering for API-organisationen forbliver på API-platformen.
Bekræft et virksomheds- eller skoledomæne
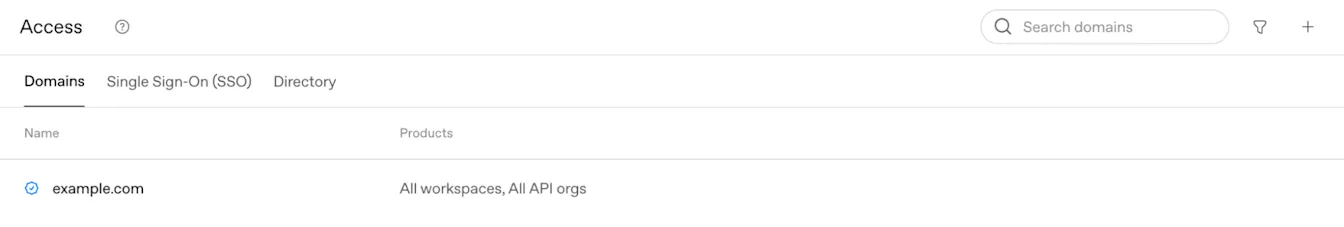
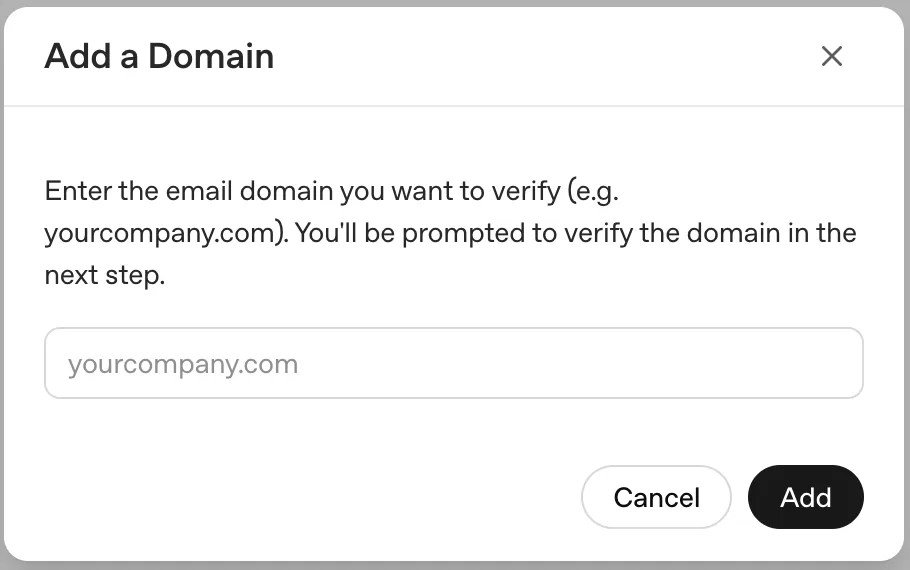
Domænebekræftelse kan påvirke login, eksisterende personlige konti eller API-konti, kontomigrering og ændring af mailadresser. Gennemgå de personer og produkter, der bruger domænet, før du fortsætter.
Vælg knappen Tilføj (+) under Domæner.
Angiv et maildomæne, som din virksomhed eller skole kontrollerer.
Kopiér den DNS TXT-post, der vises under konfigurationen.
Føj denne TXT-post til domænets offentlige DNS-konfiguration.
Vend tilbage til Administrationskonsollen, og vælg Kontrollér domæne.
Bekræft, at domænets status er Bekræftet.
Det kan tage op til 24 timer, før DNS-ændringer bliver offentligt synlige. Når TXT-posten vises, skal du vende tilbage til Administrationskonsollen og vælge Kontrollér domæne. Konfigurationsforløbet giver op til 7 dage til at fuldføre bekræftelsen og understøtter op til 99 bekræftede domæner, hvor denne grænse gælder. Hvis en anden tenant allerede har bekræftet domænet, skal du kontakte dit OpenAI-kontoteam eller Support, før du ændrer den eksisterende konfiguration.
Læs mere om domænebekræftelse og produktkvalifikation her: Bekræftelse af dit domæne til OpenAI-identitet.
Forbind din identitetsudbyder

Vælg Konfigurer SSO under Single sign-on (SSO).
Vælg en af de viste udbydere, f.eks. Okta, Entra eller Brugerdefineret SAML, når den er tilgængelig.
Hvis din udbyder ikke er angivet, skal du vælge Brugerdefineret SAML, når denne mulighed tilbydes. En eksisterende konfiguration kan også tilbyde Brugerdefineret OIDC.
Følg konfigurationsforløbet for at oprette eller forbinde applikationen hos din identitetsudbyder.
Kopiér SSO-URL'en, målgruppe- eller enhedsidentifikatoren og andre påkrævede værdier til applikationen hos identitetsudbyderen.
Udbyderspecifikke skærmbilleder varierer. Brug de værdier, der vises for din faktiske tenant og forbindelse. Genbrug ikke konfigurationsværdier fra et andet arbejdsområde eller en anden API-organisation.
Antallet af forbindelser til identitetsudbydere, du kan tilføje, afhænger af tenantens aktiverede funktioner og administratortilladelser.
En appflise eller et bogmærke hos identitetsudbyderen skal bruge den forbindelsesspecifikke login-URL til produktet. ChatGPT og API-platformen kan bruge forskellige URL'er. Opdater flisen eller bogmærket, hvis forbindelsen ændres.
Nulstilling eller udskiftning af en eksisterende forbindelse kan ændre SSO-URL'er, målgruppeværdier, certifikater og gemte loginbogmærker. Opdater applikationen hos identitetsudbyderen og brugervejledningen, før du udskifter en fungerende forbindelse.
Konfigurer identitetsudbyderens metadata
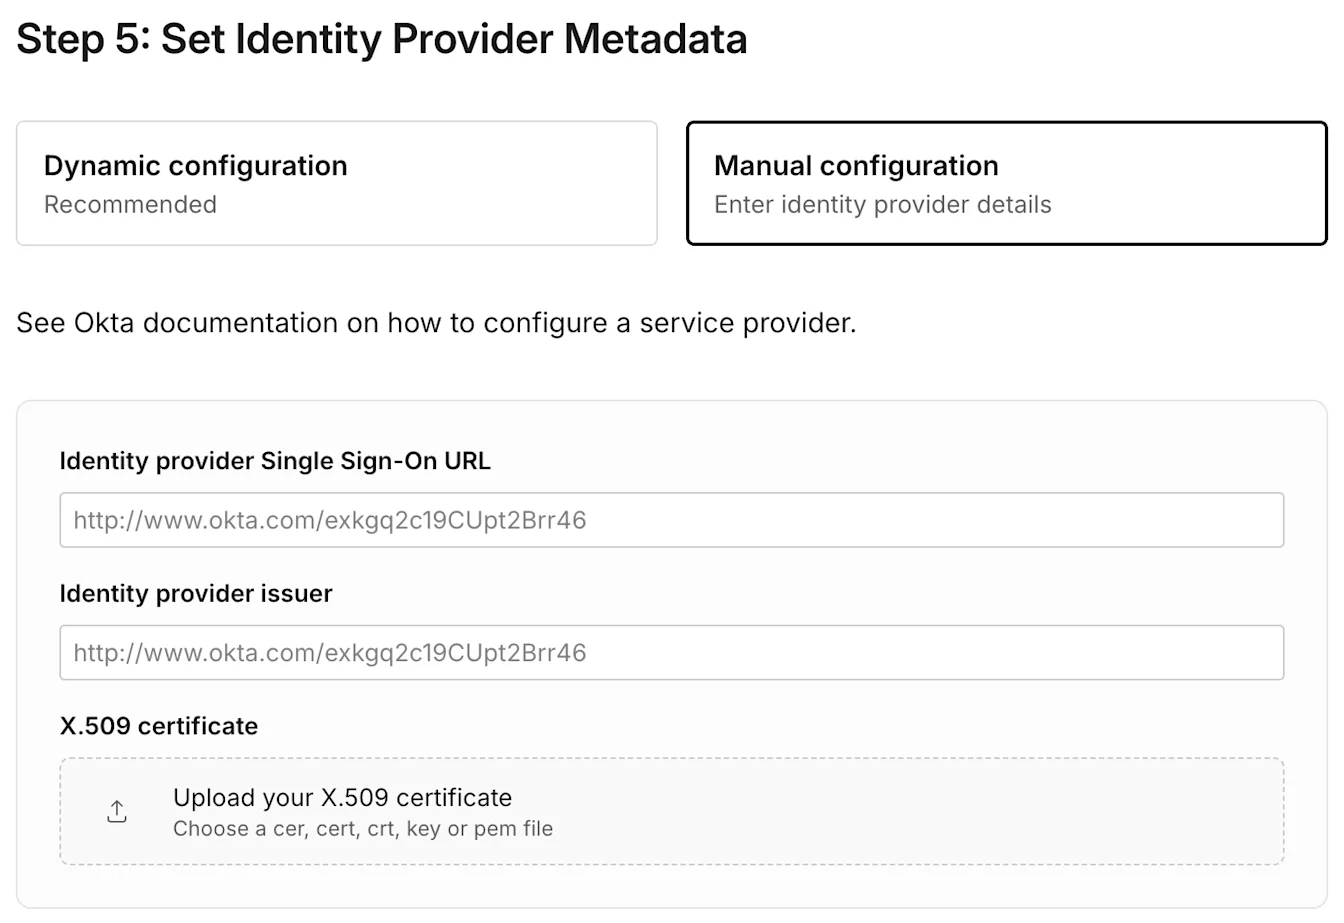
Brug dynamisk konfiguration
Hvis din identitetsudbyder tilbyder en metadata-URL, skal du angive den under opsætningen. Udbyderens metadata indeholder oplysninger om den understøttede udsteder, loginendepunktet og signeringscertifikatet.
Brug manuel konfiguration
Hvis en metadata-URL ikke er tilgængelig, skal du angive identitetsudbyderens SSO-URL, udsteder og X.509-signeringscertifikat, som fremgår af udbyderens konfiguration. Kontrollér, at certifikatet svarer til det, der bruges til at signere SAML-svaret.
Tilknyt brugerens identitetsattributter
Konfigurer din identitetsudbyder til at returnere én fast primær mailadresse for hver person. Fornavn og efternavn er valgfrie, men anbefales, når din udbyder understøtter dem.
Mailadresse: Påkrævet. Den skal identificere den samme OpenAI-konto, som personen bruger til at få adgang til produktet.
Fornavn: Valgfrit, men anbefales.
Efternavn: Valgfrit, men anbefales.
OpenAI dekrypterer ikke krypterede SAML-svar eller -assertioner. Send et ukrypteret SAML-svar og en ukrypteret SAML-assertion, begge signeret med det forventede X.509-certifikat.
Brug kontoens korrekte mailadresse
Hvis din identitetsudbyder returnerer et alias, en anden mailadresse eller mere end ét mailclaim, kan OpenAI matche den forkerte konto. Det kan få en eksisterende konto, chathistorik eller et arbejdsområde til at se ud, som om det mangler.
For Microsoft Entra ID skal du kontrollere, om loginclaimet bruger personens mailadresse, brugerens hovednavn (UPN) eller preferred_username. Konfigurer SSO- og SCIM-tilknytningerne, så de identificerer den tilsigtede eksisterende OpenAI-konto. Hvis den nye mailadresse allerede tilhører en anden konto, skal du stoppe og kontakte OpenAI-support, før du foretager ændringer.
Koordiner mailændringer for administrerede brugere
En ændring af et SSO-mailclaim opdaterer ikke i sig selv en eksisterende OpenAI-konto. SCIM på tværs af hele tenanten kan synkronisere en administreret brugers primære mailadresse med vedkommendes eksisterende konto, når både det nuværende og det nye maildomæne er verificeret for katalogets tenant. For en SCIM-forbindelse på arbejdsområdeniveau i ChatGPT skal begge domæner være verificeret for det pågældende arbejdsområde og dets tenant.
Opdater den eksisterende SCIM-bruger, og tilpas SSO-tilknytningen, så den bruger den nye adresse. Ændringen af mailadressen logger brugeren ud, så vedkommende skal logge ind igen. Mailændringer via SCIM på produktniveau for API-organisationer er ikke tilgængelige i øjeblikket.
Se vejledningen til mailændringer for administrerede brugere her: Klargøring og administration med SCIM.
Tildel brugere, og bekræft produktadgang
Tildel de relevante personer eller grupper til OpenAI-applikationen hos din identitetsudbyder.
Bekræft, at hver person også har den rette invitation til ChatGPT-arbejdsområdet, medlemskab af API-organisationen eller rolle på Ads-kontoen.
Hvis din tenant bruger SCIM, skal du kontrollere den synkroniserede gruppe og dens understøttede produkttildeling.
Test med en bruger, der tilhører det produkt eller arbejdsområde, du konfigurerer.
En tildeling hos identitetsudbyderen kan være påkrævet til godkendelse, men den inviterer ikke personen til alle arbejdsområder, tildeler ikke en API-rolle og giver ikke adgang til en annoncekonto.
Vælg en loginpolitik for hvert produkt

Når den delte forbindelse til identitetsudbyderen er aktiv, skal du gennemgå politikken for hvert produkt, der vises i Administrationskonsollen. Et tilgængeligt produkt kan tilbyde Påkrævet, Valgfri eller Fra.
| Produkt | Sådan anvendes politikken | Det skal du kontrollere |
|---|---|---|
| ChatGPT | En politik for hele produktet kan gælde for ChatGPT-arbejdsområder. Hvor det understøttes, kan individuelle arbejdsområder have deres egen politik. | Kontrollér det tilsigtede arbejdsområde, medlemsinvitationen og den arbejdsområdespecifikke indstilling. |
| API-platform | API-platformens loginpolitik gælder for tilknyttede API-organisationer. Hvis Tilpas efter API-organisation er tilgængelig, kan en autoriseret global administrator angive politikker for specifikke API-organisationer. | Kontrollér medlemskabet af API-organisationen og den API-organisation, der er valgt på API-platformen. |
| Ads Manager | Ads har sin egen loginpolitik for produktet. | Kontrollér, at SSO for Ads er aktiveret som tilsigtet, og at personen også har den korrekte rolle på annoncekontoen. |
| Administrationskonsol | Administrationskonsollen har sin egen loginpolitik. | Beskyt adgangen for mindst én autoriseret global administrator, før SSO gøres påkrævet. |
Aktivering af den delte forbindelse aktiverer ikke automatisk SSO for alle produkter. Hvis et produkts politik er Fra, kan brugerne ikke bruge SSO til det pågældende produkt. Brugerne skal også have den korrekte tildeling hos identitetsudbyderen og det korrekte produktmedlemskab.
For ChatGPT-konfigurationer gælder Påkrævet SSO for medlemmer, hvis mailadresse bruger et bekræftet domæne, der er omfattet af arbejdsområdets politik. Inviterede medlemmer fra andre domæner kan muligvis stadig bruge en anden tilladt loginmetode. Hvis alle medlemmer skal bruge virksomhedens SSO, skal du spørge dit kontoteam, hvilke kontroller der er tilgængelige. Deaktivering af Tillad invitationer fra eksterne domæner begrænser nye invitationer. Det fjerner ikke eksisterende gæster eller allerede sendte invitationer.
Hvis en ChatGPT-politik ændres til Påkrævet eller Fra, kan berørte brugere blive logget ud. Gennemgå tilsidesættelser for arbejdsområder, og informer om ændringen, før du anvender en bred politik.
Test forbindelsen, og anvend den korrekte politik
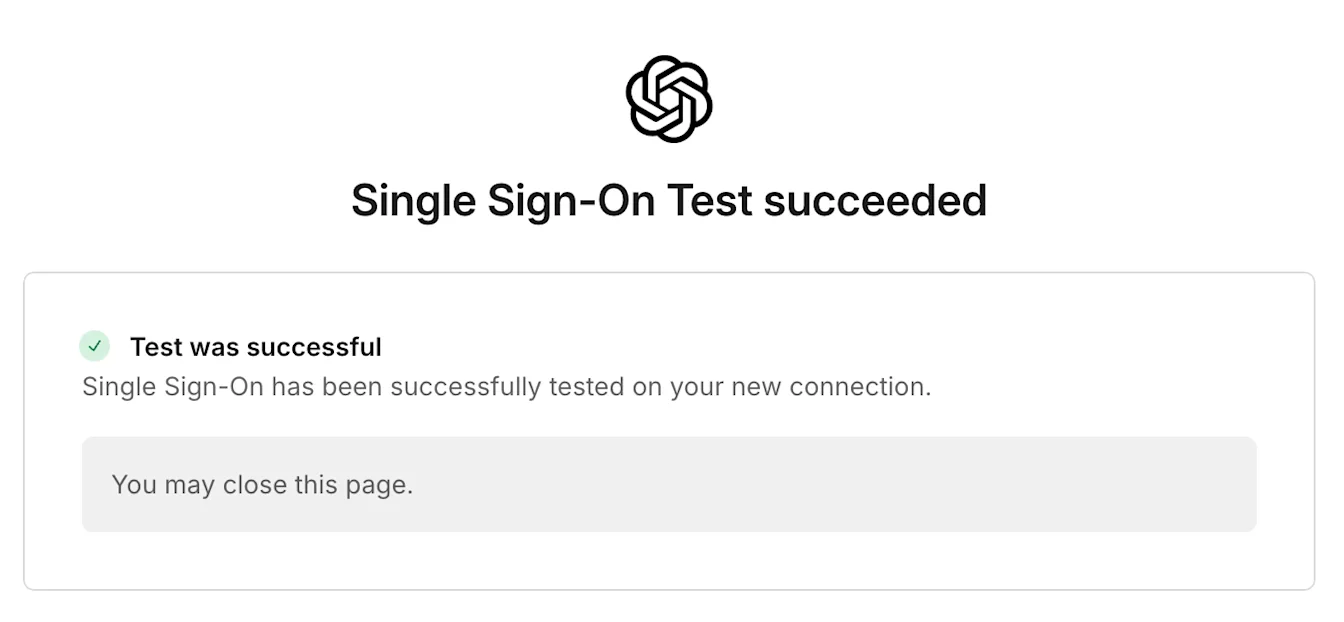
Vælg Test single sign-on eller det tilsvarende testtrin, der vises i konfigurationsforløbet.
Godkend med den tilsigtede identitetsudbyder i et privat browservindue.
Bekræft, at brugeren kommer til det korrekte ChatGPT-arbejdsområde, den korrekte API-organisation eller Ads-konto.
Kontrollér den påkrævede invitation, det påkrævede medlemskab eller den påkrævede kontorolle.
Gennemgå den relevante loginpolitik for produktet eller arbejdsområdet.
Skift først politikken til Påkrævet efter en vellykket test, og når der foreligger en godkendt plan for gendannelse af administratoradgang.
Løs problemer med login eller adgang
Hvis en bruger ikke kan logge ind, skal du kontrollere det verificerede domæne, tildelingen hos identitetsudbyderen, mailclaimet, X.509-certifikatet, produktmedlemskabet og den gældende loginpolitik for produktet. Et vellykket login til tenanten garanterer ikke adgang til et bestemt arbejdsområde, en bestemt API-organisation eller en bestemt annoncekonto.
Du finder oplysninger om produktspecifikke fejl og trin til at gendanne adgang her: Fejlfinding af SSO, adgang til arbejdsområder og domæneverificering. Hvis du ikke kan gendanne administratoradgangen, skal du kontakte OpenAI-support.