
Überblick
In der Admin Console verwalten autorisierte Admins ihren OpenAI-Mandanten und die Produktressourcen, auf die sie entsprechend ihrer Rolle zugreifen können. Verwende Globale Einstellungen für die mandantenweite Identität oder wähle einen ChatGPT-Workspace bzw. ein Ads-Konto für produktspezifische Einstellungen aus.
Die dir angezeigten Optionen sind abhängig von deinen Produkten, deinem Tarif und deinen Administratorrollen. Zusätzlich zu den Workspace-Einstellungen in ChatGPT können autorisierte Eigentümer und Administratoren die verfügbaren Workspace-Einstellungen in der Admin Console verwalten. Wähle den Workspace aus, den du verwalten möchtest. Bei manchen Workspaces öffnet sich die Admin Console automatisch, wenn du die Workspace-Einstellungen auswählst. Welche Seiten und Aktionen verfügbar sind, hängt vom Tarif, der Umgebung und den Berechtigungen deines Workspaces ab.
Öffne die Admin Console und wähle eine Ressource aus

Melde dich mit dem OpenAI-Konto, das deinem Mandanten zugeordnet ist, bei der Admin Console an.
Wenn du Zugriff auf mehrere Mandanten hast, wähle den Mandanten aus, den du verwalten möchtest.
Wähle Globale Einstellungen für die mandantenweite Verwaltung aus, oder wähle den zu verwaltenden ChatGPT-Workspace bzw. das zu verwaltende Ads-Konto aus.
Öffne den für deine Aufgabe verfügbaren Bereich, z. B. Zugriff, Benutzer und Gruppen, Analysen oder Abrechnung.

Eine Ressource wird nur angezeigt, wenn sie zum ausgewählten Mandanten gehört und deine Rolle den Zugriff darauf erlaubt. Wenn ein Abschnitt nicht verfügbar ist, überprüfe das ausgewählte Konto, den Mandanten und die Administratorrolle.
Wenn du als globaler Admin eingeladen wirst, bevor du ein OpenAI-Konto hast, öffne die Admin Console und erstelle ein Konto mit der E-Mail-Adresse, an die die Einladung gesendet wurde. Wähle unter Ausstehende Einladungen die Option Annehmen aus. Der Beitritt zum Mandanten gewährt dir keinen Zugriff auf einen ChatGPT-Workspace, eine API-Organisation oder ein Ads-Konto.
Die Benutzer-Liste des Mandanten ist nicht identisch mit der Mitglieder-Liste eines ChatGPT-Workspace. Wenn Zählwerte, ein Workspace oder Analysen fehlen, überprüfe den ausgewählten Mandanten und öffne den Workspace selbst. Bitte den OpenAI-Support oder dein Konto-Team, eine unerwartete Mandanten-Zuordnung zu prüfen; erstelle keinen Ersatz-Mandanten und keinen Ersatz-Workspace.
Administratorrollen und -grenzen verstehen
| Rolle oder Zugriff | Was damit verwalten werden kann | Was dadurch nicht gewährt wird |
|---|---|---|
| Global Admin | Unterstützte mandantenweite Identitätseinstellungen, verifizierte Domains, Identitätsanbieter-Verbindungen, Mandantenadministration und die Erstellung berechtigter Anzeigenkonten. | Automatischer Zugriff als Eigentümer oder Administrator auf jeden ChatGPT-Workspace, jede API-Organisation oder jedes Ads-Konto. |
| Benutzermanager (sofern verfügbar) | Zugewiesene Mandantenbenutzer und -gruppen, für die diese Rolle verfügbar ist. | Die Möglichkeit, globale Administratoren zuzuweisen oder zu entfernen, mandantenweite Einstellungen zu ändern oder ein anderes Produkt zu administrieren. |
| Mitglied | Nur-Lesezugriff auf unterstützte Mandantenbenutzer, -gruppen, -rollen und -ressourcen. | Die Berechtigung, Mandanteneinstellungen zu ändern, Benutzer oder Gruppen zu verwalten oder Administratorrollen zuzuweisen. |
| Ads-Admin | Berechtigung zum Erstellen berechtigter Anzeigenkonten. | Automatischer Zugriff auf alle bestehenden Anzeigenkonten. |
Eine Person kann mehrere Rollen innehaben, aber jede Rolle muss in ihrem eigenen Geltungsbereich zugewiesen werden. Weitere Informationen zu ChatGPT-Workspace-Rollen findest du unter: Mitglieder, Workspace-Rollen und Benutzerlizenzen verwalten. Die Mandantenrolle Mitglied ist unabhängig von der Mitgliedschaft in einem ChatGPT-Workspace.
Deinen Mandanten umbenennen
Melde dich als Mandantenadministrator (Global Admin) bei der Admin Console im Mandantenbereich an und wähle den Mandanten aus, den du aktualisieren möchtest. Öffne Einstellungen, wähle Mandant bearbeiten aus, gib den neuen Mandantennamen ein und speichere deine Änderungen. Hierfür ist die Rolle „Global Admin“ für den ausgewählten Mandanten erforderlich; die Rolle als Eigentümer oder Administrator eines ChatGPT-Workspaces allein reicht dafür nicht aus.
Mandantenweite Identität verwalten
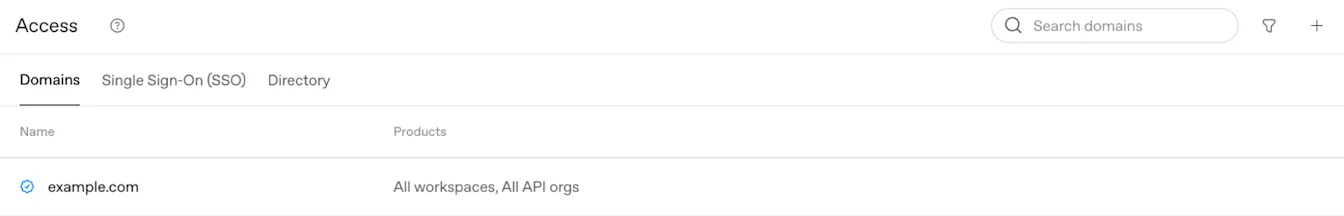
Domains und Anmeldeeinstellungen überprüfen
Öffne unter Globale Einstellungen Zugriff > Domains, um den Status der Domainverifizierung und die Produktberechtigung zu überprüfen. Eine neu verifizierte Domain kann zunächst allen berechtigten ChatGPT-Workspaces und API-Organisationen zugeordnet werden. Überprüfe die resultierenden Zuordnungen und bestätige einen Wiederherstellungspfad für Administratoren, bevor du die Anmeldeanforderungen änderst.
Informationen zur Domainverifizierung und Produktberechtigung findest du unter: Verifizierung deiner Domain für die OpenAI-Identität.
Ein:e Eigentümer:in eines eigenständigen ChatGPT Business-Workspaces verwaltet SSO und Domains über die bestehenden Identitätseinstellungen des Workspaces. Wenn diese Einstellungen schreibgeschützt sind oder Cloud Console ↗ anzeigen, bitte einen Global Admin, die freigegebene Mandantenverbindung zu verwalten. Informationen zur Business-Einrichtung und zu Tariflimits findest du unter: Einrichten von Single Sign-On für ChatGPT Business.
Wähle aus, wie Personen beitreten
Die automatische Kontoerstellung und Einladungen für externe Domains werden für jeden ChatGPT-Workspace konfiguriert.
Mit der automatischen Kontoerstellung können berechtigte Personen zu einem Workspace hinzugefügt werden, wenn sie sich mit einer E-Mail-Adresse aus einer verifizierten Domain anmelden, die diesem Workspace zugeordnet ist. Sie erfordert kein SSO und ist unabhängig von SCIM. Wenn dein Workspace SSO erfordert, müssen Mitarbeitende es weiterhin zur Anmeldung verwenden.
Bei Enterprise-Tarifen ist die automatische Kontoerstellung standardmäßig für den ersten berechtigten ChatGPT-Workspace aktiviert, der in einem neuen Mandanten erstellt wird. Für einen zusätzlichen Workspace, der in einem bestehenden Mandanten erstellt wird, ist sie standardmäßig deaktiviert. Überprüfe die tatsächliche Einstellung für jeden Workspace, bevor du Benutzer:innen einbindest.
Bei Enterprise-Tarifen stellt die automatische Kontoerstellung vollwertige Workspace-Benutzerlizenzen gemäß den üblichen Abrechnungsbedingungen deiner Organisation bereit. Auf diese Weise hinzugefügte Mitarbeitende erhalten standardmäßig Zugriff auf die Tools des Workspace.
Wähle nach der Verifizierung einer Domain die Workspaces aus, für die sie gelten soll. Überprüfe anschließend die automatische Kontoerstellung und deaktiviere sie für alle Workspaces, bei denen Personen nicht auf diese Weise beitreten sollen.
Bevor du fortfährst, überprüfe die Benutzerlizenzkapazität, vorhandene persönliche Konten und etwaige Enterprise- oder Edu-Migrationsaufforderungen. Wenn du den Zugriff über SCIM verwalten möchtest, deaktiviere die automatische Kontoerstellung, um zu vermeiden, dass Benutzer:innen erstellt werden, deren Zugriff nicht von deinem Identitätsanbieter verwaltet wird.
Durch das Deaktivieren der automatischen Kontoerstellung werden bestehende Workspace-Mitglieder nicht entfernt.
Für Mitarbeitende mit persönlichen, Plus- oder Pro-Konten siehe: Onboarding von Mitarbeitenden mit bestehenden ChatGPT-Konten.
Informationen zur Verzeichnissynchronisierung findest du unter: SCIM-Bereitstellung und -Verwaltung.
Verzeichnissynchronisierung und bestehende Verbindungen prüfen
Öffne unter Globale Einstellungen den Bereich Zugriff und wähle dann Verzeichnis aus, um den verfügbaren Tenant-weiten SCIM- und Synchronisierungsstatus zu prüfen. Tenant-weite und produktbezogene SCIM-Verbindungen können beide aktiviert werden. Du kannst jedoch eine Tenant-weite Zuweisung für Produktzugriff für einen Workspace oder eine API-Organisation nicht ändern, solange für diese Ressource SCIM auf Produktebene aktiviert ist. Stimme jede Migration mit deinem OpenAI-Konto-Team ab, bevor du eine bestehende Verbindung änderst.
Informationen zur Verzeichniseinrichtung, zu Produktzuweisungen und zur Synchronisierung findest du unter: SCIM-Bereitstellung und -Verwaltung.
Externen Zugriff verwalten
Die Anmeldung mit ChatGPT identifiziert ein Mitglied gegenüber einer Anwendung. Der delegierte Zugriff ermöglicht dem Mitglied, eine Anwendung zu autorisieren, bestimmte Daten zu verwenden und in seinem Namen zulässige Aktionen auszuführen. Durch die Genehmigung durch die Organisation wird dieser Zugriff verfügbar; jedes Mitglied durchläuft jedoch weiterhin den Autorisierungsablauf der Anwendung mit seinen eigenen Berechtigungen.
Ein Global Admin verwaltet Berechtigungen für Anwendungen auf Organisationsebene unter Externer Zugriff in der OpenAI Admin Console. Wähle die Organisation aus, die du konfigurieren möchtest. Diese Einstellungen gelten für Nutzer:innen in allen Workspaces dieser Organisation.
Ein:e ChatGPT-Workspace-Eigentümer:in oder -Admin, Ads-Konto-Admin oder HubSpot-Administrator:in verfügt nicht automatisch über Global-Admin-Berechtigungen.
Standardeinstellungen der Organisation überprüfen
Die Standardeinstellungen der Organisation legen die anfänglichen Berechtigungen für externe Anwendungen fest. Du kannst eine einzelne Anwendung überprüfen und eine Ausnahme von diesen Standardeinstellungen festlegen.
Die Anmeldung mit ChatGPT ist standardmäßig zulässig, wenn deine Organisation keine ausdrückliche Identitätsrichtlinie festgelegt hat. Bestehende Richtlinien zum Zulassen oder Ablehnen sowie Anwendungsgenehmigungen bleiben in Kraft. Eine Anwendung kann zugelassen werden, bevor jemand eine Verbindung zu ihr herstellt, sodass bei einer zugelassenen Anwendung null verbundene Nutzer:innen angezeigt werden können.
Öffne Externer Zugriff und wähle die gewünschte Organisation aus.
Öffne Standardeinstellungen der Organisation und überprüfe die Berechtigungen.
Ändere die entsprechenden Standardeinstellungen und wähle dann Weiter aus, um zu prüfen, wie sich die einzelnen Änderungen auf bestehende Anwendungen auswirken, und verfügbare Ausnahmen auszuwählen. Wiederhole diesen Schritt für jede Änderung.
Nachdem du die Auswirkungen deiner Änderungen überprüft hast, wähle Änderungen speichern.
Das Zulassen der Anmeldung über den Identitätsanbieter gewährt keinen Zugriff auf verbundene Apps oder Ads-Daten. Überprüfe diese Berechtigungen separat.
Berechtigungen einer Anwendung überprüfen
Suche die Anwendung unter Externer Zugriff und öffne sie.
Öffne Zugriff, um die Berechtigungen zu überprüfen und festzustellen, ob sie der Standardeinstellung der Organisation oder einer anwendungsspezifischen Einstellung folgen.
Ändere die Berechtigungen, die du zulassen oder einschränken möchtest, und überprüfe alle Bestätigungen, bevor du fortfährst.
Nachdem du den Zugriff genehmigt hast, bitte das Mitglied, zur Anwendung zurückzukehren und die Verbindung erneut zu versuchen oder den Autorisierungsablauf abzuschließen.
Die Genehmigung durch die Organisation verbindet keine Konten im Namen eines Mitglieds. Mitglieder prüfen weiterhin die angeforderten Berechtigungen und autorisieren den Zugriff mit ihren eigenen Produktberechtigungen.
Verbundene Nutzer:innen überprüfen
Öffne die Registerkarte Benutzer einer Anwendung, um Mitglieder mit aktuellen Verbindungen zu sehen. Das Zulassen einer Anwendung fügt dieser Liste keine Nutzer:innen hinzu.
Verbindungszahlen beziehen sich auf aktuell bestehende Verbindungen, nicht auf frühere Aktivitäten oder Ausgaben. Kürzlich vorgenommene Änderungen an Verbindungen werden möglicherweise erst nach einiger Zeit angezeigt.
Zugriff auf verbundene Apps für Sites überprüfen
ChatGPT Sites kann die Berechtigung anfordern, die eigenen verbundenen Apps jedes/jeder einzelnen Besucher:in zu verwenden. Beispielsweise kann ein geteiltes Dashboard mithilfe des Kontos und der bestehenden Berechtigungen eines/einer angemeldeten Besucher:in Live-Informationen abrufen.
Für ChatGPT Sites gilt ein eigenes Zugriffsverhalten auf Organisationsebene. Die Identitätsanmeldung ist erforderlich und kann hier nicht deaktiviert werden. Wenn für Sites keine ausdrückliche Richtlinie für verbundene Apps festgelegt wurde, ist der Zugriff auf verbundene Apps auf Organisationsebene zulässig. Workspace-Admins müssen weiterhin bestätigen, dass Nutzung in Sites erlauben für jedes erforderliche Plug-in aktiviert ist.
Öffne ChatGPT Sites unter Externer Zugriff und überprüfe die Berechtigung für verbundene Apps unter Zugriff.
Bestätige mit dem Workspace-Admin, dass die Funktion für verbundene Apps von Sites und die einzelnen Apps im Workspace verfügbar sind und dass Nutzung in Sites erlauben für jedes erforderliche Plug-in aktiviert ist.
Bitte das Mitglied, die Site zu öffnen, sich mit ChatGPT anzumelden, den angeforderten Zugriff zu überprüfen und die Verbindung zu autorisieren.
Alle geltenden Einstellungen für Organisationen, Workspaces und einzelne Apps müssen den Zugriff erlauben. Die Zustimmung der Mitglieder und die Berechtigungen der Quell-App gelten ebenfalls.
Die Einstellung auf Organisationsebene gilt für aktuelle und zukünftige ChatGPT Sites. Jede:r Besucher:in autorisiert den Zugriff über sein/ihr eigenes Konto. Das Zulassen des Zugriffs gewährt nicht jeder Site Zugriff auf die verknüpften Daten aller Mitglieder.
Informationen zu den Workspace-Einstellungen findest du unter: ChatGPT Sites für deinen Workspace verwalten.
Ads-Zugriff für eine Anwendung überprüfen
Öffne Externer Zugriff und wähle die Organisation aus, der das relevante Ads-Konto gehört.
Öffne die Anwendung, z. B. HubSpot, und überprüfe ihre Ads-Berechtigungen unter Zugriff.
Erlaube den Zugriff, den deine Organisation genehmigt.
Bitte den Werbetreibenden, zur Anwendung zurückzukehren und die Verbindung mit ChatGPT Ads erneut zu versuchen oder abzuschließen.
Der Werbetreibende überprüft die angeforderten Berechtigungen und autorisiert den Zugriff mit seinen bestehenden Berechtigungen für das Ads-Konto. Die Genehmigung durch die Organisation und die Autorisierung durch den Werbetreibenden sind separate Schritte.
Informationen zur Einrichtung in HubSpot findest du unter: ChatGPT Ads in HubSpot einrichten.
Zugriff einschränken oder sperren
Du kannst eine optionale Berechtigung zur Datenfreigabe deaktivieren, ohne die Anmeldung über den Identitätsanbieter zu ändern. Wenn du eine erforderliche Berechtigung deaktivierst, wirst du aufgefordert, die gesamte App zu deaktivieren. Gesamten Zugriff deaktivieren deaktiviert, sofern verfügbar, alle Berechtigungen für die App, einschließlich der Anmeldung über den Identitätsanbieter, und bewahrt dabei die gespeicherten Berechtigungsauswahlen. ChatGPT Sites kann nicht auf diese Weise deaktiviert werden, da die Anmeldung über den Identitätsanbieter erforderlich ist.
Die Einschränkung der Anmeldung über den Identitätsanbieter verhindert neue Anmeldungen bei den betroffenen Anwendungen. Bestehende Tokens für die Anmeldung ausschließlich über den Identitätsanbieter können bis zu 1 Stunde gültig bleiben. Eine Anwendung kann auch ihre eigene Anmeldesitzung verwalten.
Wenn eine Aktualisierung fehlschlägt, aktualisiere die Seite und überprüfe die gespeicherten Einstellungen, bevor du es erneut versuchst.
Probleme mit dem externen Zugriff beheben
Wenn ein Steuerelement fehlt, vergewissere dich, dass du die vorgesehene Organisation ausgewählt hast und über globale Administratorberechtigungen verfügst.
Wenn sich ein Mitglied nicht bei einer Anwendung anmelden kann, überprüfe die standardmäßige Identitätseinstellung der Organisation und die Einstellungen der Anwendung. Nachdem der Zugriff genehmigt wurde, bitte das Mitglied, es erneut zu versuchen.
Wenn eine Site keine App verwenden kann, überprüfe die Organisationseinstellung, die Verfügbarkeit im Workspace, Nutzung in Sites erlauben, die Verbindung und Einwilligung des Mitglieds sowie die Berechtigungen der Quell-App.
Wenn ein Ads-Konto beim Verbinden von HubSpot als Eingeschränkt markiert ist, bitte eine:n globale:n Administrator:in der Organisation, der es gehört, die Ads-Berechtigungen von HubSpot zu bestätigen. Wenn die Organisation den erforderlichen Zugriff genehmigt hat und das Konto weiterhin eingeschränkt ist, wende dich an den/die Konto-Admin.
Wenn der Ads-Zugriff erlaubt ist, die Verbindung aber weiterhin fehlschlägt, überprüfe die Organisation, die Berechtigungen des Werbetreibenden für das Ads-Konto und die Anwendung sowie den Abschluss des Autorisierungsablaufs.
Wenn du Hilfe anforderst, gib die betroffene Organisation, den betroffenen Workspace oder das betroffene Ads-Konto, die Anwendung oder Site sowie die Fehlermeldung an.
Benutzer, Gruppen und Produktzugriff überprüfen
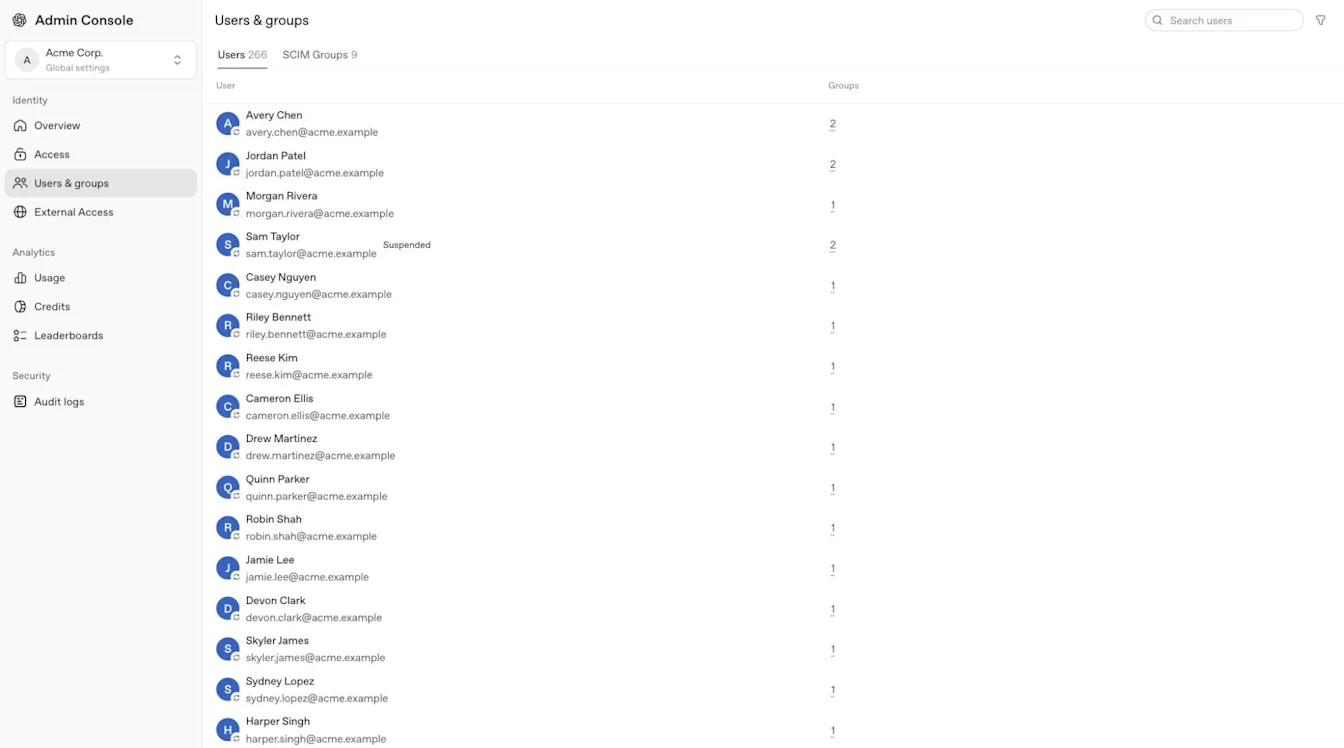
Wechsle zu Benutzer und Gruppen und wähle Benutzer aus, um eine Person im ausgewählten Mandanten zu finden. Öffne das Profil der Person und wähle Zugriff und Rollen aus, um den Produktzugriff zu prüfen. Je nach verfügbarer Ansicht können direkte Zuweisungen unter Direkte Rollen angezeigt werden. Wähle Gruppen aus, um die Gruppenmitgliedschaften der Person zu überprüfen, und wähle SCIM-Gruppen aus, um synchronisierte Gruppen einzusehen.
Für Tenant-synchronisierte SCIM-Gruppen können mit „Produktzugriff“ unterstützte ChatGPT-Workspaces und Anzeigenkonten zugewiesen werden. Enterprise- und Edu-Tenants können synchronisierte Gruppen auch API-Organisationen zuweisen. Überprüfe die zugehörige API-Gruppe und die Mitgliedschaft in der Organisation auf der API-Plattform. Überprüfe die Anzeigenkonto-Rollen im ausgewählten Anzeigenkonto.
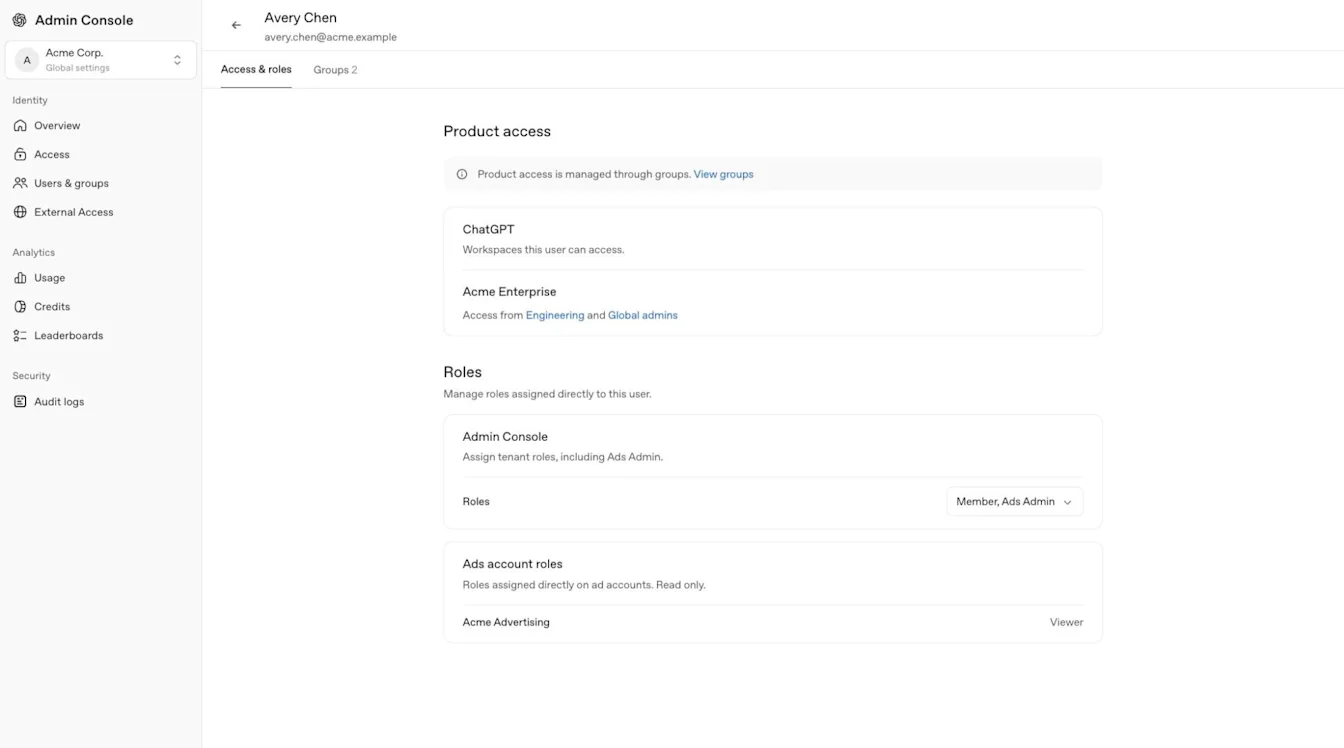
Überprüfe vor dem Gewähren des Zugriffs die bestehenden Produkt- und Rollenzuweisungen einer Gruppe und verwende die Rolle mit den geringsten erforderlichen Berechtigungen. Der Tenant-weite Produktzugriff weist keine benutzerdefinierten ChatGPT-Workspace-Rollen zu.
Eine synchronisierte Gruppe wird von deinem Identitätsanbieter verwaltet. Füge ihre Mitglieder nicht direkt in einem Produkt hinzu bzw. entferne sie nicht direkt daraus. Verwalte Mitglieder und Gruppen von Enterprise- und Edu-Workspaces in der Admin Console. Mitglieder von Business-Workspaces können in den Workspace-Einstellungen in ChatGPT oder unter „Mitglieder“ für den ausgewählten Workspace in der Admin Console verwaltet werden. Verwalte Mitglieder von API-Organisationen weiterhin in der API-Plattform und Ads-Nutzer im entsprechenden Anzeigenkonto. Business unterstützt keine benutzerdefinierten Workspace-Gruppen.
Wähle für die Verwaltung von Workspace-Gruppen und für delegierte Berechtigungen für Gruppenmanager:innen den entsprechenden ChatGPT-Workspace aus. Weitere Informationen findest du unter Gruppen und Gruppenmanager:innen verwalten.
Dass ein:e Nutzer:in unter Nutzer:in vorhanden ist, gewährt keine Mitgliedschaft in allen Ressourcen. Tenant-weites SCIM fügt Nutzer:innen ohne Annahme einer Einladung direkt einer zugewiesenen API-Organisation hinzu. Einladungen zu ChatGPT-Workspaces bleiben davon getrennt. Manuelle Einladungen bleiben auf den unterstützten ChatGPT-Workspace, die unterstützte API-Organisation oder das unterstützte Anzeigenkonto beschränkt.
Tenant-weites SCIM verwaltet API-Mitgliedschaften, die es erstellt oder übernimmt. Durch das Entfernen der letzten qualifizierenden Zuweisung kann eine dieser Mitgliedschaften entfernt werden, auch wenn sie ursprünglich manuell hinzugefügt wurde. Informationen zur Einrichtung und zu Offboarding-Prüfungen findest du unter: SCIM-Bereitstellung und -Verwaltung.
Informationen zu Kennzeichnung „Quelle“ für Benutzer
Wenn in der Liste der Mandantenbenutzer oder im Profil die Kennzeichnung Quelle erscheint, beschreibt diese, wie der jeweilige Benutzerdatensatz erstellt wurde oder verwaltet wird.
| Label | Bedeutung |
|---|---|
| SCIM | Der Benutzereintrag des Mandanten wird über deinen Identitätsanbieter bereitgestellt und verwaltet. |
| Manuell | Der Benutzereintrag des Mandanten wurde manuell über die Admin Console erstellt oder durch eine Einladung hinzugefügt. In einigen Profilansichten wird möglicherweise Benutzerdefiniert angezeigt. |
| Migriert | Der Benutzereintrag des Mandanten wurde aus dem früheren Kontoverwaltungssystem von OpenAI in die Admin Console übernommen. Er kann beispielsweise aus einer bestehenden Mitgliedschaft in einem ChatGPT-Workspace oder einer API-Organisation erstellt worden sein. |
Modellzugriff eines Mitglieds prüfen
Model Test hilft Admins zu verstehen, warum ein Mitglied ein Modell verwenden kann oder nicht. Es ist für Admins in ChatGPT Business, Enterprise, Health und Edu verfügbar. Der Zugriff auf Model Test gewährt keinen Zugriff auf andere mandantenweite Einstellungen.
Öffne die Admin Console und wähle den ChatGPT-Workspace aus, den du überprüfen möchtest.
Öffne Modelle und wähle dann Test aus.
Suche nach dem Mitglied anhand des Namens oder der E-Mail-Adresse.
Überprüfe den effektiven Modellzugriff, die Workspace-Standardeinstellungen, Modellberechtigungen, Rollen und Präferenzen des Mitglieds.
Die Ergebnisse spiegeln die gespeicherten Einstellungen wider. Tests gewähren keinen Modellzugriff, ändern weder Einstellungen noch Nutzungslimits und setzen weder den Benutzerlizenztyp, den Tarif noch die Berechtigung des Mitglieds für den Workspace außer Kraft.
Informationen zur Verfügbarkeit und zu den Limits von Enterprise- und Edu-Modellen findest du unter: ChatGPT Enterprise und Edu-Modelle sowie deren Beschränkungen.
Ausgewähltes Ads-Konto verwalten
Wähle das vorgesehene Ads-Konto aus, bevor du Benutzer und Gruppen oder kontospezifische Rollen überprüfst. Ein globaler Administrator oder Ads-Admin kann Anzeigenkonten erstellen; ein Anzeigenkonto-Admin, -Mitglied oder -Betrachter erhält Berechtigungen für ein bestimmtes Konto.
Informationen zur Anmeldung bei Ads, zu Kontorollen und zu Regeln für den Verzeichniszugriff findest du unter: Identität und Zugriff für Ads Manager verwalten.
Analysen, Audit-Protokolle, Anmeldedaten und Abrechnung überprüfen
Analysen
Je nach deiner Rolle und deinem Plan kann „Analysen“ die Nutzung von ChatGPT oder Codex, aktive Nutzer:innen, Leaderboards, Credits und exportierbare Aktivitäten umfassen. Verfügbare Datenzeiträume und Aktualisierungszeiten variieren je nach Bericht. Geschätzte Kosten sind, sofern angezeigt, Planungsschätzungen und keine endgültig festgelegten Gebühren oder Rechnungen. Sofern verfügbar, können Workspace-Mitglieder nur ihre eigenen Aktivitäten einsehen, es sei denn, eine separate Workspace-Rolle gewährt weitergehenden Zugriff.
| Bereich „Analysen“ | Zeitraum für historische Daten | Übliche Aktualisierung |
|---|---|---|
| ChatGPT und Codex – Credit-Analyse | Bis zu 120 Tage. | Etwa alle 1 bis 6 Stunden. |
| Codex-Nutzungsanalysen | Bis zu 120 Tage. | Etwa alle 1 bis 6 Stunden. |
| ChatGPT-Nutzungsanalysen | Bis zu den letzten 12 Monaten. | Bis zu 48 Stunden. |
Der Produktzugriff auf Codex umfasst nicht automatisch Analysen. Sofern verfügbar, kann ein Workspace-Eigentümer „Mitgliedern erlauben, Codex zu verwalten“ über eine benutzerdefinierte Rolle gewähren. Dadurch erhält der Benutzer Zugriff auf unterstützte Codex-Nutzungsanalysen für diesen Workspace, ohne dass ihm die Rolle eines Workspace-Administrators oder globalen Administrators zugewiesen wird.
Sofern verfügbar, können Workspace-Analysen nach synchronisierten Gruppen gefiltert werden, z. B. nach einer Abteilung oder einem Pilotteam. Gruppensichtbarkeit und Zugriff auf Analysen hängen vom ausgewählten Workspace und von deiner Rolle ab. Befolge die Datenschutzrichtlinien deines Unternehmens oder deiner Schule.
Sofern verfügbar, basieren geschätzte Kosten auf der Preisgestaltung des ausgewählten Workspace und sind Planungsschätzungen, keine endgültig abgerechneten Gebühren. Die ausgestellte Rechnung ist der maßgebliche Abrechnungsbeleg. Für detailliertere ChatGPT-Berichte, einschließlich berechtigter GPT-, Projekt- oder Skill-Aktivitäten, verwende die Analyseeinstellungen des ausgewählten Workspace.
Audit-Protokolle
Sofern verfügbar, kann ein Global Admin Globale Einstellungen öffnen und dann unter Sicherheit die Option Audit-Protokolle auswählen, um mandantenweite administrative Aktivitäten zu überprüfen. Workspace-Audit-Protokolle sind separat und nur für berechtigte Workspace-Eigentümer:innen oder Admins verfügbar. Wenn Audit-Protokolle fehlen, überprüfe den ausgewählten Mandanten oder Workspace, deine Rolle und die Verfügbarkeit der Funktion.
Änderungen, die über die Codex-Oberfläche Richtlinien und Konfigurationen vorgenommen werden, werden auch in den Audit-Logs des Workspace erfasst. Autorisierte Admins können diese Protokolle in der UI überprüfen oder sie über die Compliance API abrufen, um Konfigurationsänderungen zu untersuchen.
Informationen zu Zugriffsanforderungen und zum Abrufen von Protokollen findest du unter: OpenAI-Compliance-Plattform für Enterprise- und Edu-Kund:innen.
Anmeldedaten
Workspace-Eigentümer:innen und Admins können Anmeldedaten > Admin-Schlüssel in einem berechtigten ChatGPT-Workspace verwenden, um auf den Workspace beschränkte Admin-Schlüssel für unterstützte Administrations-APIs zu verwalten. Eine globale Admin-Rolle allein gewährt keinen Zugriff. Admin-Schlüssel gewähren keinen Zugriff auf Modelle oder Modellinferenz. Informationen zur Einrichtung, zu Berechtigungen und zur Schlüsselverwaltung findest du unter: Verwalten von Admin-Schlüsseln in der Admin Console. Sofern verfügbar, unterstützen separate Anmeldedaten für Codex-Dienstkonten die Automatisierung. Anleitungen zur Einrichtung findest du unter: Codex-Dienstkonten erstellen und verwalten.
Abrechnung und Agenten
Die verfügbaren Bereiche für Abrechnung und Agenten-Verwaltung hängen von der ausgewählten Ressource, dem Plan und den Berechtigungen ab. Der Zugriff auf die Abrechnung für einen Workspace oder ein Produkt gewährt keinen Zugriff auf einen anderen Workspace oder ein anderes Produkt.
Für berechtigte Enterprise- oder Edu-Workspaces kann die Abrechnung Plan, Aktivität bei Gewährungen und Rechnungen umfassen. Die Abrechnung ist auf den ausgewählten Workspace beschränkt, und der Zugriff auf Rechnungen kann die Rolle „Workspace-Eigentümer:in“ erfordern.
Workspace-Nutzungslimits überprüfen
Die separate Seite Nutzungslimits kann Workspace, Gruppen, Benutzer und, sofern verfügbar, Ausstehende Anfragen anzeigen. Der Workspace-Standardwert gilt, sofern keine Überschreibung für eine berechtigte Gruppe oder einen berechtigten Benutzer ein anderes Limit vorgibt. Sofern verfügbar, ändert Nutzern erlauben, die Nutzung in Credits und Dollar zu sehen, was Mitglieder sehen können, ohne Nutzungslimits oder Einstellungen für Überschreitungen zu ändern.
Monatlich (Standard) wird am ersten Tag jedes Kalendermonats in UTC zurückgesetzt.
Am Abrechnungszyklus ausgerichtet wird in dem Monatszeitraum zurückgesetzt, der an den Abrechnungszyklus des Workspace gebunden ist.
Eine berechtigte Benutzer- oder Gruppenüberschreibung kann Unbegrenzte Nutzung verwenden, wenn diese Option verfügbar ist.
Durch das Entfernen einer Überschreibung wird für den Benutzer oder die Gruppe das nächste zutreffende Limit übernommen.
Wenn eine Person ihr geltendes Limit erreicht, kann die zusätzliche zulässige Nutzung pausiert werden, bis das Limit erhöht wird oder der nächste Nutzungszeitraum beginnt.
Workspace-Agenten überprüfen
Sofern verfügbar, können autorisierte Administratoren im Agent-Bereich Workspace-Agenten, zugehörige Aktivitäten, verbundene Apps, Speicherdateien, Zeitpläne und unterstützte Agent-Analysen überprüfen. Der Agentenzugriff hängt von der ausgewählten Ressource und der Administratorrolle ab.
Zugriffsprobleme oder Probleme mit fehlenden Ressourcen lösen
Vergewissere dich, dass du mit dem richtigen OpenAI-Konto angemeldet bist und den vorgesehenen Mandanten ausgewählt hast.
Prüfe, ob du für eine mandantenweite Aufgabe die Rolle „Globaler Admin“ oder „Benutzer-Manager“ benötigst.
Prüfe, ob du für die ausgewählte Ressource eine Eigentümer-, Admin-, Ads-Administrator- oder kontospezifische Rolle benötigst.
Schließe die erforderliche SSO-Anmeldung ab, bevor du eine geschützte Ressource öffnest.
Verwalte Mitglieder der API-Organisation, Projekte und Einstellungen weiterhin in der API-Plattform.
Wende dich an deinen globalen Admin oder dein Konto-Team, wenn eine erwartete Ressource oder ein erwartetes Feature weiterhin nicht verfügbar ist.
Wenn eine Einladung in ChatGPT Business noch aussteht, sieh dir die Fehlerbehebung bei Workspace-Einladungen an.