
Single Sign-On (SSO) ermöglicht deinem Team, sich mit einem vorhandenen Arbeitskonto anzumelden. Die Einrichtung hängt davon ab, ob die Identität von einem ChatGPT-Business-Workspace, einem gemeinsam genutzten OpenAI-Mandanten oder einer berechtigten eigenständigen API-Plattform-Organisation verwaltet wird.
Bevor du beginnst, bestimme das Produkt, das du konfigurierst, sowie den Admin, der dessen Identitätseinstellungen verwalten kann. Eine Einführung in Mandanten und Produktzugriff findest du unter: Erste Schritte mit OpenAI-Identität und -Zugriff für verwaltete Workspaces.
Wähle die passende SSO-Einrichtung für deinen Tarif
| Was du verwalten musst | Wer kann Änderungen vornehmen | Wo fange ich an? | Wissenswertes |
|---|---|---|---|
| ChatGPT Enterprise oder Edu | Global Admin | Öffne die Admin Console und wähle die Zugriffseinstellungen deines Mandanten aus. | Die gemeinsam genutzte Identity-Provider-Verbindung kann für unterstützte ChatGPT-Workspaces und andere berechtigte Produkte gelten. Überprüfe die Anmelderichtlinie für jedes Produkt separat. |
| Eigenständiges ChatGPT Business | Workspace-Eigentümer:in | Öffne in deinem Business-Workspace die Einstellungen Identität und Zugriff. | Verwende die vorhandenen Workspace-Identitätseinstellungen für SSO und die Domain-Verifizierung. Wenn sie schreibgeschützt sind, bitte einen Global Admin, die freigegebene Mandantenverbindung zu verwalten. Informationen zur Einrichtung findest du unter: Einrichten von Single Sign-On für ChatGPT Business. |
| API-Organisation, die mit einem Mandanten verknüpft ist | Global Admin | Beginne in den Identitätseinstellungen der API-Plattform. Wenn die SSO- oder Domain-Steuerelemente schreibgeschützt sind, folge dem Link zur Admin Console. | Verwalte die gemeinsam genutzte Verbindung und die geltende API-Produktrichtlinie in der Admin Console. API-Mitglieder, Projekte, Abrechnung und API-Organisationseinstellungen verbleiben in der API-Plattform. |
| Ads Manager | Global Admin | Öffne die Admin Console und wähle den relevanten Mandanten und das relevante Ads-Produkt aus. | Durch das Aktivieren der gemeinsamen Verbindung wird Ads SSO nicht automatisch aktiviert und keine Rolle für Anzeigenkonten vergeben. Informationen zum Ads-spezifischen Ablauf findest du unter: Verwalten von Identität und Zugriff für Ads Manager. |
Wenn deine Identitätseinstellungen schreibgeschützt sind, handelt es sich in der Regel um ein Produkt, das jetzt die freigegebene Verbindung des Mandanten verwendet. Folge dem Link zur Admin Console, anstatt einen zweiten Identitätsanbieter einzurichten.
Wenn in einem ChatGPT-Workspace neben schreibgeschützten Identitätseinstellungen Cloud Console ↗ angezeigt wird, verwende diese Option, um die Admin Console zu öffnen. Bitte einen autorisierten Global Admin, die freigegebene Verbindung zu verwalten.
SSO steuert, wie sich Personen anmelden. Einladungen, Produktmitgliedschaft und Administratorrollen bleiben voneinander getrennt.
Überprüfe deinen Zugriff, bevor du beginnst
Bestätige, welchen OpenAI-Mandanten, welchen ChatGPT-Workspace, welche API-Organisation oder welches Ads-Konto du verwalten musst.
Bestätige, dass du ein Global Admin für eine mandantenverwaltete Verbindung oder der oder die Workspace-Eigentümer:in für eine eigenständige ChatGPT Business-Verbindung bist.
Prüfe, ob dein Abonnement oder API-Abrechnungsplan die entsprechende SSO-Funktion umfasst.
Bestätige, dass du DNS-Einträge für eine Domain aktualisieren kannst, die von deinem Unternehmen oder deiner Schule verwaltet wird.
Bestätige, dass du die Anwendung bei deinem Identitätsanbieter erstellen oder aktualisieren kannst.
Ermittle die Benutzer, die Zugriff benötigen, sowie alle bestehenden Produktmitgliedschaften, Einladungen oder SCIM-Verbindungen.
Die Verfügbarkeit von SSO und die Optionen für Identitätsanbieter hängen vom Produkt, Tarif, Mandanten und der aktuellen Konfiguration ab. Ein ChatGPT-Abonnement umfasst nicht automatisch den Zugriff auf API-Organisationen oder API-SSO.
Sicherheitsrichtlinien für Identitätsanbieter anwenden
Konfiguriere Multifaktor-Authentifizierung (MFA), Geräteeinschränkungen und Regeln für bedingten Zugriff bei deinem Identitätsanbieter. Diese Einstellungen gelten, wenn sich jemand über diesen Anbieter authentifiziert. Benutzer, die sich auf eine andere zulässige Weise anmelden können, unterliegen möglicherweise nicht denselben Regeln des Identitätsanbieters.
Administratorzugriff schützen
Lass in deinem üblichen Browser eine authentifizierte Administratorsitzung geöffnet.
Verwende ein privates oder Inkognito-Fenster, um den Anmeldeablauf beim Identitätsanbieter zu testen.
Lass SSO Optional, während du die Verbindung und die betroffenen Konten überprüfst, sofern diese Einstellung verfügbar ist.
Vergewissere dich, dass ein anderer autorisierter Administrator oder eine genehmigte Wiederherstellungsmethode verfügbar ist, bevor du Erforderlich oder Aus auswählst, eine Verbindung änderst oder ein Zertifikat rotierst.
Verwende Aus nicht als Ersatz für „nicht erzwungen“: Dies deaktiviert SSO für das ausgewählte Produkt und kann betroffene Benutzer abmelden.
SSO für ChatGPT Business einrichten
ChatGPT Business umfasst SSO und Domain-Verifizierung für einen aktiven, kostenpflichtigen Workspace. Ein:e Workspace-Eigentümer:in konfiguriert eine unabhängig verwaltete Verbindung in den bestehenden ChatGPT-Workspace-Einstellungen. Wenn die Einstellungen schreibgeschützt sind oder Cloud Console ↗ anzeigen, bitte einen Global Admin, die freigegebene Mandantenverbindung zu verwalten. Business-spezifische Schritte und Tariflimits findest du unter: Einrichten von Single Sign-On für ChatGPT Business.
Die verbleibenden Einrichtungsschritte gelten für mandantenverwaltete SSO-Verbindungen und müssen von einem Global Admin abgeschlossen werden.
Öffne die Identitätseinstellungen deines Mandanten
Melde dich als Global Admin bei der Admin Console an.
Wähle den OpenAI-Mandanten aus, den du verwalten möchtest.
Öffne Access und überprüfe Domains, Single Sign-On (SSO) sowie alle verfügbaren Richtlinien für die Produktanmeldung.
Wenn ein ChatGPT-Workspace oder eine API-Plattform-Organisation mit demselben Mandanten verknüpft ist, ist die eigene Identitätsseite möglicherweise schreibgeschützt und leitet dich hierher weiter. Die bestehende Mitgliedschaft in der API-Organisation, Projekte und die Abrechnung verbleiben auf der API-Plattform.
Unternehmens- oder Schuldomain verifizieren
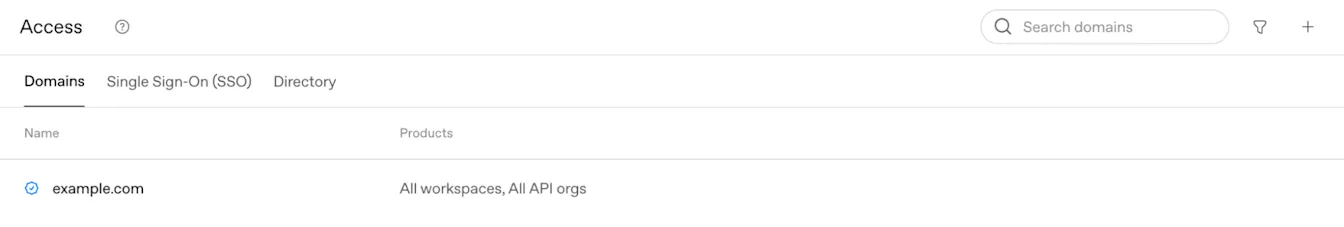
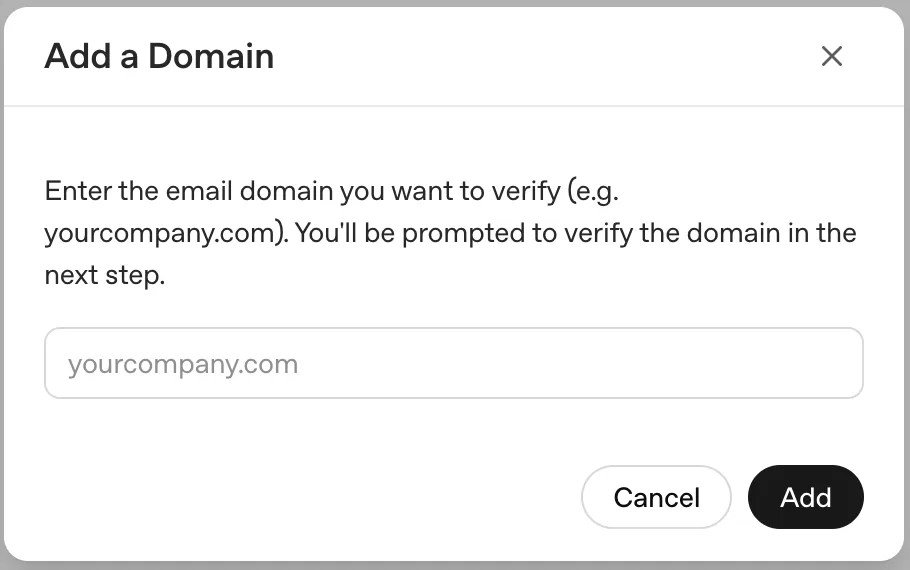
Die Domainverifizierung kann sich auf die Anmeldung, bestehende persönliche Konten oder API-Konten, die Kontomigration und Änderungen der E-Mail-Adresse auswirken. Überprüfe die Personen und Produkte, die die Domain verwenden, bevor du fortfährst.
Wähle unter Domains die Schaltfläche „Hinzufügen“ (+) aus.
Gib eine E-Mail-Domain ein, die dein Unternehmen oder deine Schule verwaltet.
Kopiere den DNS-TXT-Eintrag, der im Einrichtungsablauf angezeigt wird.
Füge diesen TXT-Eintrag zur öffentlichen DNS-Konfiguration deiner Domain hinzu.
Kehre zur Admin Console zurück und wähle Domain prüfen aus.
Bestätige, dass der Domain-Status Verifiziert ist.
Es kann bis zu 24 Stunden dauern, bis DNS-Änderungen öffentlich sichtbar werden. Nachdem der TXT-Eintrag angezeigt wird, kehre zur Admin Console zurück und wähle Domain prüfen. Der Einrichtungsablauf gibt bis zu 7 Tage Zeit, um die Verifizierung abzuschließen, und unterstützt bis zu 99 verifizierte Domains, sofern diese Begrenzung gilt. Wenn ein anderer Mandant die Domain bereits verifiziert hat, wende dich an dein OpenAI-Konto-Team oder den Support, bevor du die bestehende Konfiguration änderst.
Informationen zur Domainverifizierung und Produktberechtigung findest du unter: Deine Domain für die OpenAI-Identität verifizieren.
Identitätsanbieter verbinden

Wähle unter Single Sign-On (SSO) die Option SSO einrichten aus.
Wähle einen der angezeigten Anbieter aus, z. B. Okta, Entra oder – falls verfügbar – Benutzerdefiniertes SAML.
Wenn dein Anbieter nicht aufgeführt ist, wähle, falls angeboten, Benutzerdefiniertes SAML; eine vorhandene Konfiguration bietet möglicherweise auch Benutzerdefiniertes OIDC an.
Folge dem Einrichtungsablauf, um die Anwendung in deinem Identitätsanbieter zu erstellen oder zu verbinden.
Kopiere die SSO-URL, die Audience oder Entity-ID und andere angeforderte Werte in die Identitätsanbieter-Anwendung.
Anbieterspezifische Ansichten unterscheiden sich. Verwende die angezeigten Werte für deinen tatsächlichen Mandanten und deine tatsächliche Verbindung; verwende keine Einrichtungswerte aus einem anderen Workspace oder einer anderen API-Organisation wieder.
Die Anzahl der Identitätsanbieter-Verbindungen, die du hinzufügen kannst, hängt von den aktivierten Funktionen deines Mandanten und den Administratorberechtigungen ab.
Eine App-Kachel oder ein Lesezeichen des Identitätsanbieters muss die verbindungsspezifische Anmelde-URL für das jeweilige Produkt verwenden. ChatGPT und die API-Plattform können unterschiedliche URLs verwenden; aktualisiere die Kachel oder das Lesezeichen, wenn sich die zugehörige Verbindung ändert.
Das Zurücksetzen oder Ersetzen einer bestehenden Verbindung kann SSO-URLs, Audience-Werte, Zertifikate und gespeicherte Anmelde-Lesezeichen ändern. Aktualisiere die Identitätsanbieter-Anwendung und die Benutzeranweisungen, bevor du eine funktionierende Verbindung ersetzt.
Metadaten des Identitätsanbieters konfigurieren
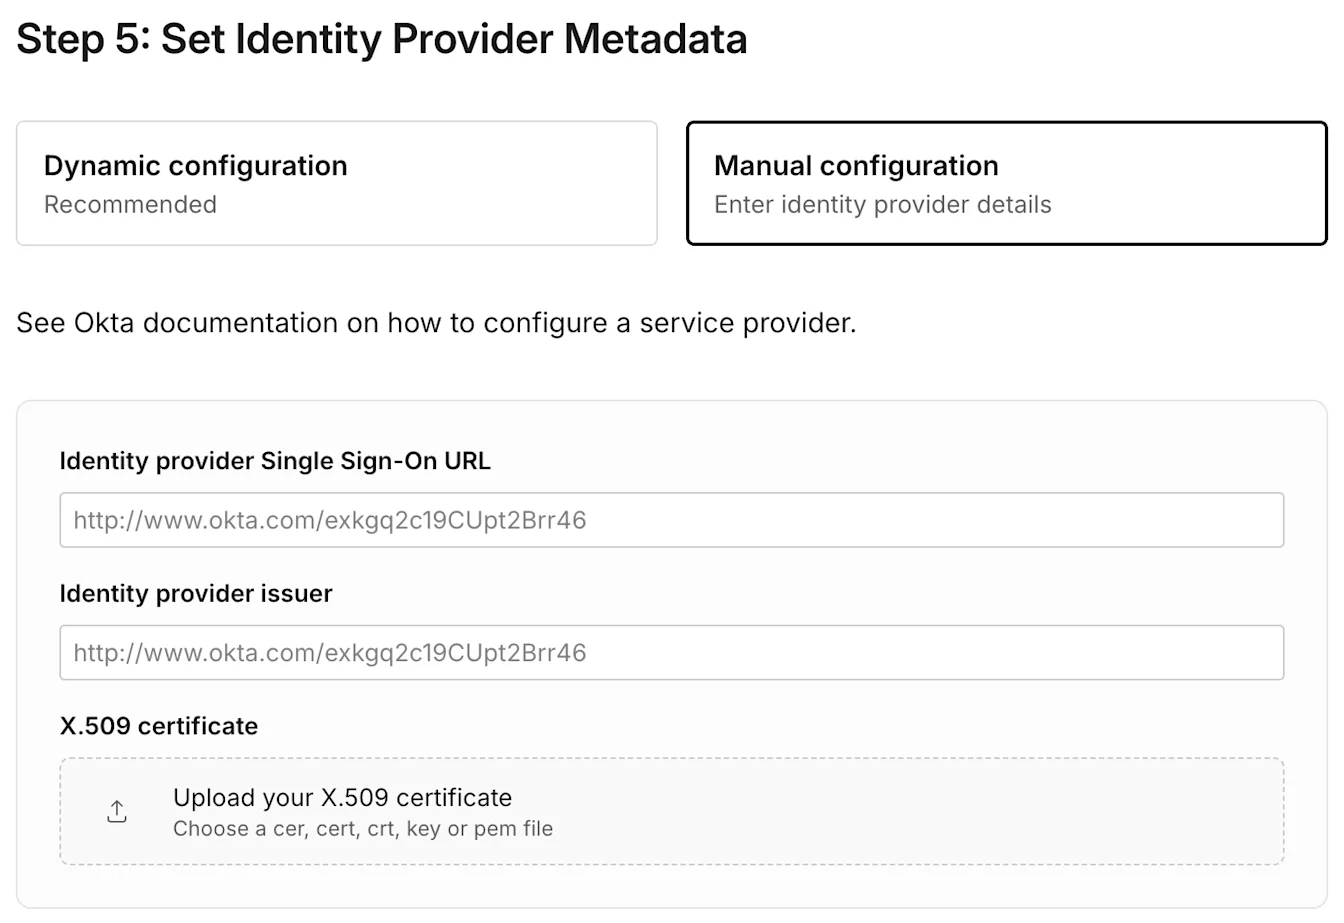
Dynamische Konfiguration verwenden
Wenn dein Identitätsanbieter eine Metadaten-URL bereitstellt, gib diese URL im Einrichtungsablauf ein. Die Metadaten des Anbieters enthalten Angaben zum unterstützten Aussteller, zum Anmelde-Endpunkt und zum Signaturzertifikat.
Manuelle Konfiguration verwenden
Wenn keine Metadaten-URL verfügbar ist, gib die SSO-URL des Identitätsanbieters, den Aussteller und das X.509-Signaturzertifikat ein, die in der Konfiguration deines Anbieters angezeigt werden. Bestätige, dass das Zertifikat mit dem Zertifikat übereinstimmt, das zum Signieren der SAML-Antwort verwendet wurde.
Benutzeridentitätsattribute zuordnen
Konfiguriere deinen Identitätsanbieter so, dass er für jede Person eine stabile primäre E-Mail-Adresse zurückgibt. Vor- und Nachname sind optional, werden aber empfohlen, wenn dein Anbieter sie unterstützt.
E-Mail-Adresse: erforderlich. Sie muss dasselbe OpenAI-Konto identifizieren, das die Person für den Produktzugriff verwendet.
Vorname: Optional, aber empfohlen.
Nachname: Optional, aber empfohlen.
OpenAI entschlüsselt keine verschlüsselten SAML-Antworten oder -Assertions. Sende eine unverschlüsselte SAML-Antwort und SAML-Assertion, die mit dem erwarteten X.509-Zertifikat signiert sind.
Verwende die richtige E-Mail-Adresse für das Konto
Wenn dein Identitätsanbieter einen Alias, eine andere E-Mail-Adresse oder mehr als einen E-Mail-Claim zurückgibt, kann OpenAI das falsche Konto zuordnen. Dadurch können ein bestehendes Konto, der Chatverlauf oder ein Workspace scheinbar fehlen.
Überprüfe für Microsoft Entra ID, ob der Anmelde-Claim die E-Mail-Adresse der Person, den Benutzerprinzipalnamen (UPN) oder preferred_username verwendet. Konfiguriere die SSO- und SCIM-Zuordnungen, um das gewünschte bestehende OpenAI-Konto zu identifizieren. Wenn die Ziel-E-Mail-Adresse bereits zu einem anderen Konto gehört, brich den Vorgang ab und wende dich an den OpenAI-Support, bevor du Änderungen vornimmst.
Änderungen an verwalteten E-Mails koordinieren
Das Ändern eines E-Mail-Claims des Identitätsanbieters aktualisiert ein bestehendes OpenAI-Konto nicht automatisch. Mandantenweites SCIM kann die E-Mail-Adresse eines bestehenden OpenAI-Kontos nicht ändern. Wenn dein Unternehmen oder deine Schule eine berechtigte ChatGPT-SCIM-Verbindung auf Workspace-Ebene verwendet, frage deinen Administrator, ob diese Verbindung die Aktualisierung des bestehenden Kontos unterstützt, bevor du den Anmelde-Claim änderst.
Benutzer zuweisen und Produktzugriff bestätigen
Weise die vorgesehenen Personen oder Gruppen der OpenAI-Anwendung in deinem Identitätsanbieter zu.
Vergewissere dich, dass jede Person außerdem über die richtige Einladung zum ChatGPT-Workspace, die richtige Mitgliedschaft in der API-Organisation oder die richtige Rolle für das Ads-Konto verfügt.
Wenn dein Mandant SCIM verwendet, überprüfe die synchronisierte Gruppe und die dafür unterstützte Produktzuweisung.
Teste einen Benutzer, der zu dem Produkt oder Workspace gehört, das bzw. den du konfigurierst.
Für die Authentifizierung kann eine Identitätsanbieter-Zuweisung erforderlich sein, sie lädt diese Person jedoch nicht in jeden Workspace ein, weist ihr keine API-Rolle zu und gewährt ihr keinen Zugriff auf ein Anzeigenkonto.
Wähle für jedes Produkt eine Anmelderichtlinie aus

Nachdem die gemeinsam genutzte Identitätsanbieter-Verbindung aktiv ist, überprüfe die Richtlinie für jedes Produkt, das in der Admin Console angezeigt wird. Ein verfügbares Produkt kann Erforderlich, Optional oder Aus anbieten.
| Produkt | So wird die Richtlinie angewendet | Was du prüfen solltest |
|---|---|---|
| ChatGPT | Eine produktweite Richtlinie kann für ChatGPT-Workspaces gelten. Sofern unterstützt, können einzelne Workspaces eine eigene Richtlinie haben. | Überprüfe den vorgesehenen Workspace, die Mitgliedseinladung und die Workspace-spezifische Einstellung. |
| API-Plattform | Die Anmelderichtlinie der API-Plattform gilt für verknüpfte API-Organisationen. Wenn Customize by API Org verfügbar ist, kann ein autorisierter Global Admin API-organisationsspezifische Richtlinien festlegen. | Überprüfe die Mitgliedschaft in der API-Organisation sowie die in der API-Plattform ausgewählte API-Organisation. |
| Ads Manager | Für Ads gilt eine eigene Richtlinie für die Produktanmeldung. | Überprüfe, ob Ads-SSO wie vorgesehen aktiviert ist und ob die Person auch die richtige Rolle für das Anzeigenkonto hat. |
| Admin Console | Die Admin Console verfügt über eine eigene Anmelderichtlinie. | Sichere den Zugriff für mindestens einen autorisierten Global Admin, bevor du SSO voraussetzt. |
Durch das Aktivieren der freigegebenen Verbindung wird SSO nicht automatisch für jedes Produkt aktiviert. Wenn die Richtlinie eines Produkts auf „Aus“ gesetzt ist, können Benutzer SSO für dieses Produkt nicht verwenden. Benutzer benötigen außerdem die richtige Identitätsanbieter-Zuweisung und Produktmitgliedschaft.
Bei ChatGPT-Konfigurationen gilt die SSO-Einstellung Erforderlich für Mitglieder, deren E-Mail-Adresse eine verifizierte Domain verwendet, die von der Workspace-Richtlinie abgedeckt wird. Eingeladene Mitglieder aus anderen Domains können weiterhin eine andere zugelassene Anmeldemethode verwenden. Wenn jedes Mitglied Unternehmens-SSO verwenden muss, frage dein Konto-Team, welche Kontrollmöglichkeiten verfügbar sind. Das Deaktivieren von Einladungen für externe Domains zulassen schränkt neue Einladungen ein; vorhandene Gäste oder bereits gesendete Einladungen werden dadurch nicht entfernt.
Wenn eine ChatGPT-Richtlinie in Erforderlich oder Aus geändert wird, können betroffene Benutzer abgemeldet werden. Überprüfe Workspace-Überschreibungen und teile die Änderung mit, bevor du eine umfassende Richtlinie anwendest.
Teste die Verbindung und wende die korrekte Richtlinie an
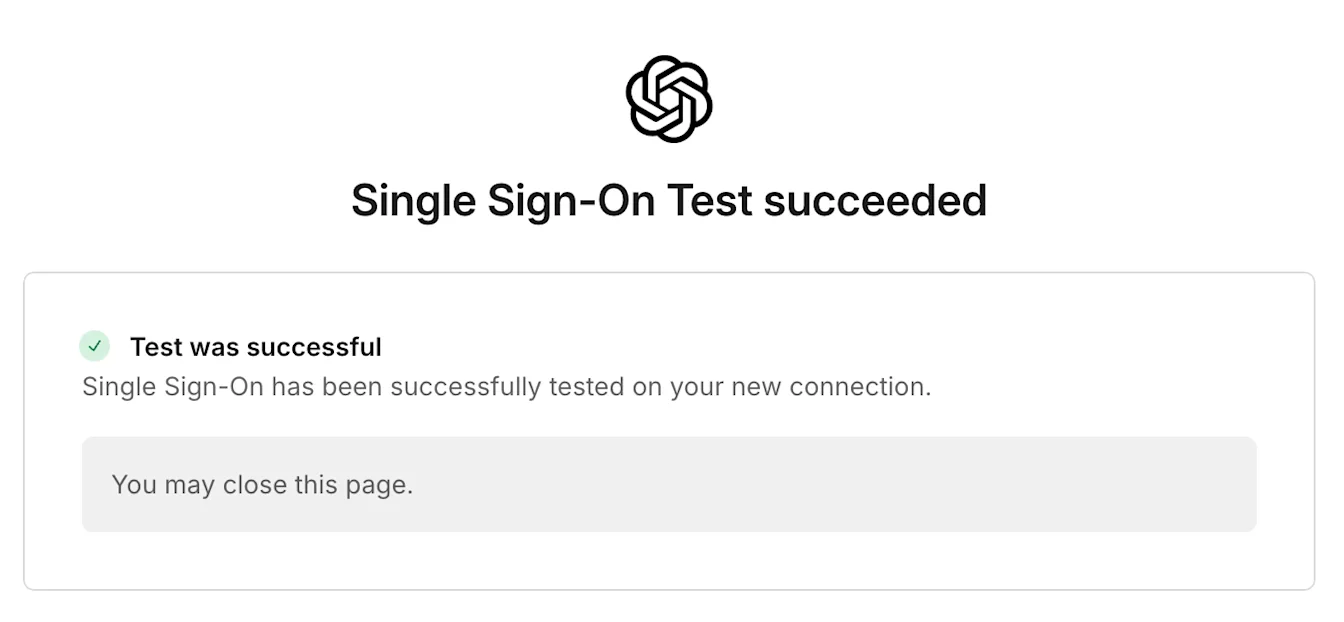
Wähle Single Sign-On testen oder den entsprechenden Testschritt aus, der im Einrichtungsablauf angezeigt wird.
Authentifiziere dich beim vorgesehenen Identitätsanbieter in einem privaten Browserfenster.
Bestätige, dass der Nutzer zum richtigen ChatGPT-Workspace, zur richtigen API-Organisation oder zum richtigen Ads-Konto gelangt.
Überprüfe die erforderliche Einladung, Mitgliedschaft oder Rolle im Konto.
Sieh dir die geltenden Anmelderichtlinien für das Produkt oder den Workspace an.
Ändere die Richtlinie erst nach erfolgreichen Tests und einem genehmigten Administrator-Wiederherstellungsplan auf Erforderlich.
Anmelde- oder Zugriffsprobleme beheben
Wenn sich jemand nicht anmelden kann, überprüfe die verifizierte Domain, die Identitätsanbieter-Zuweisung, den E-Mail-Claim, das X.509-Zertifikat, die Produktmitgliedschaft und die geltende Produkt-Anmelderichtlinie. Eine erfolgreiche Anmeldung bei einem Mandanten garantiert keinen Zugriff auf einen bestimmten Workspace, eine bestimmte API-Organisation oder ein bestimmtes Ads-Konto.
Informationen zu produktspezifischen Fehlern und Wiederherstellungsschritten findest du unter: Fehlerbehebung für SSO, Workspace-Zugriff und Domain-Verifizierung. Wenn du den Administratorzugriff nicht wiederherstellen kannst, wende dich an OpenAI-Support.