
El inicio de sesión único (SSO) permite que tu equipo inicie sesión con una cuenta de trabajo existente. La configuración depende de si la identidad la administra un espacio de trabajo de ChatGPT Business, un inquilino compartido de OpenAI o una organización independiente elegible de la plataforma API.
Antes de comenzar, identifica el producto que estás configurando y el administrador que puede gestionar su configuración de identidad. Para ver una introducción a los inquilinos y el acceso a productos, consulta: Introducción a la identidad y el acceso de OpenAI para espacios de trabajo administrados.
Elegir la configuración de SSO adecuada para tu plan
| Lo que necesitas administrar | ¿Quién puede hacer cambios? | Por dónde empezar | Lo que debes saber |
|---|---|---|---|
| ChatGPT Enterprise o Edu | administrador global | Abre la Consola de administración y selecciona la configuración de Acceso de tu tenant. | La conexión compartida del proveedor de identidad puede aplicarse a los espacios de trabajo de ChatGPT compatibles y a otros productos elegibles. Revisa la política de inicio de sesión de cada producto por separado. |
| ChatGPT Business independiente | propietario del espacio de trabajo | Abre la configuración de Identidad y acceso de tu espacio de trabajo Business. | Usa la configuración de identidad existente del espacio de trabajo para el SSO y la verificación de dominio. Si son de solo lectura, pide a un administrador global que gestione la conexión de inquilino compartida. Para configurarlo, consulta: Configurar el inicio de sesión único para ChatGPT Business. |
| Organización de API vinculada a un inquilino | administrador global | Comienza en la configuración de identidad de la Plataforma API. Si el SSO o los controles de dominio son de solo lectura, sigue el enlace a la Consola de administración. | Administra la conexión compartida y la política de producto de API aplicable en la Consola de administración. Los miembros de la API, los proyectos, la facturación y la configuración de la organización de la API permanecen en la plataforma API. |
| Gestor de anuncios | administrador global | Abre la Consola de administración y selecciona el cliente correspondiente y el producto de Ads. | Activar la conexión compartida no activa automáticamente el SSO de Ads ni otorga un rol en una cuenta publicitaria. Para ver el flujo específico de Ads, consulta: Administrar la identidad y el acceso para Gestor de anuncios. |
Si la configuración de identidad es de solo lectura, normalmente estás viendo un producto que ahora usa la conexión compartida del tenant. Sigue el enlace a la Consola de administración en lugar de configurar un segundo proveedor de identidad.
Si un espacio de trabajo de ChatGPT muestra Cloud Console ↗ junto a la configuración de identidad de solo lectura, úsalo para abrir la Consola de administración. Solicita a un administrador global autorizado que administre la conexión compartida.
El SSO controla cómo las personas inician sesión. Las invitaciones, la membresía del producto y los roles de administrador siguen siendo independientes.
Verifica tu acceso antes de empezar
Confirma qué tenant de OpenAI, espacio de trabajo de ChatGPT, organización de API o cuenta de Ads necesitas administrar.
Confirma que eres administrador global de una conexión administrada por un cliente o propietario del espacio de trabajo de una conexión independiente de ChatGPT Business.
Verifica que tu suscripción o plan de facturación de API incluya la funcionalidad de SSO correspondiente.
Confirma que puedes actualizar los registros DNS de un dominio que controla tu empresa o institución educativa.
Confirma que puedes crear o actualizar la aplicación en tu proveedor de identidad.
Identifica a los usuarios que necesitan acceso y cualquier membresía de producto, invitación o conexión SCIM existente.
La disponibilidad de SSO y las opciones de proveedores de identidad dependen del producto, plan, tenant y configuración actual. Una suscripción a ChatGPT no incluye automáticamente acceso a una organización de la API ni SSO para la API.
Aplicar políticas de seguridad del proveedor de identidad
Configura la autenticación multifactor (MFA), las restricciones de dispositivos y las reglas de acceso condicional en tu proveedor de identidad. Esos controles se aplican cuando alguien se autentica a través de ese proveedor. Es posible que los usuarios que puedan iniciar sesión de otra forma permitida no estén sujetos a las mismas reglas del proveedor de identidad.
Protege el acceso de administrador
Mantén abierta una sesión autenticada de administrador en tu navegador habitual.
Usa una ventana privada o de incógnito para probar el flujo de inicio de sesión del proveedor de identidad.
Deja el SSO opcional mientras verificas la conexión y las cuentas afectadas, cuando esa configuración esté disponible.
Confirma que haya otro administrador autorizado o un método de recuperación aprobado disponible antes de seleccionar Obligatorio o Desactivado, cambiar una conexión o rotar un certificado.
No uses Off como sustituto de "no aplicado": desactiva el SSO para el producto seleccionado y puede cerrar la sesión de los usuarios afectados.
Configurar el SSO para ChatGPT Business
ChatGPT Business incluye SSO y verificación de dominio para un espacio de trabajo activo y de pago. El propietario de un espacio de trabajo configura una conexión administrada de forma independiente en la configuración existente del espacio de trabajo de ChatGPT. Si la configuración es de solo lectura o muestra Cloud Console ↗, solicita a un administrador global que administre la conexión compartida del inquilino. Para ver los pasos específicos de Business y los límites del plan, consulta: Configurar el inicio de sesión único para ChatGPT Business.
Los pasos de configuración restantes se aplican a las conexiones de SSO administradas por el inquilino y debe completarlos un administrador global.
Abre la configuración de identidad de tu tenant
Inicia sesión en la Consola de administración como administrador global.
Selecciona el inquilino de OpenAI que necesitas administrar.
Abre Acceso y revisa Dominios, Inicio de sesión único (SSO) y cualquier política de inicio de sesión del producto disponible.
Si un espacio de trabajo de ChatGPT o una organización de la Plataforma API está vinculada al mismo inquilino, su propia página de identidad puede ser de solo lectura y dirigirte aquí. La membresía, los proyectos y la facturación existentes de la organización de la plataforma API permanecen en la Plataforma API.
Verificar el dominio de una empresa o institución educativa
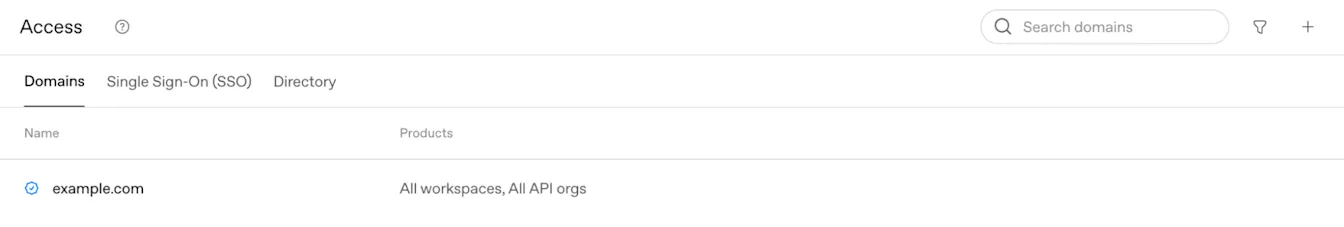
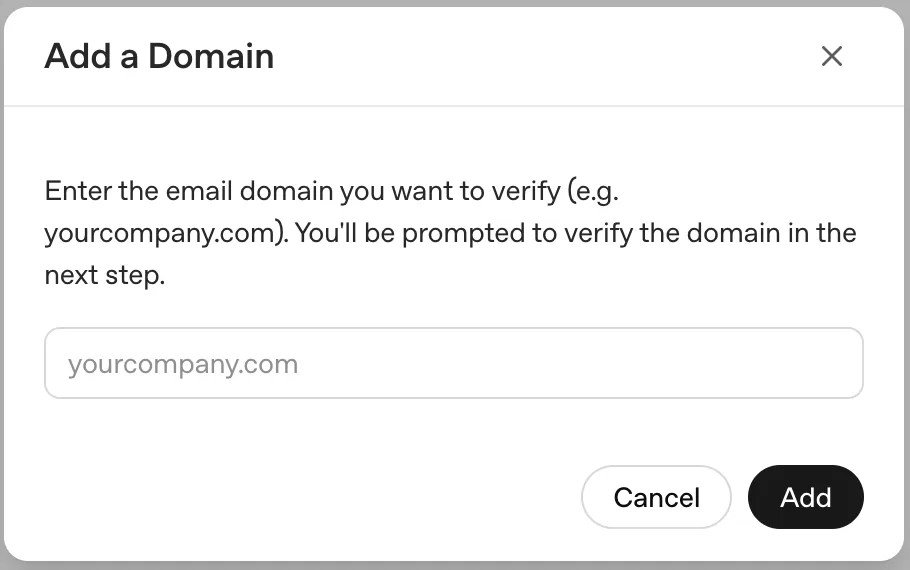
La verificación de dominio puede afectar el inicio de sesión, las cuentas personales o de API existentes, la migración de cuentas y los cambios de correo electrónico. Revisa las personas y los productos que usan el dominio antes de continuar.
En Dominios, selecciona el botón Agregar (+).
Ingresa un dominio de correo electrónico que tu empresa o escuela controle.
Copia el registro TXT de DNS que se muestra en el flujo de configuración.
Agrega ese registro TXT a la configuración pública de DNS del dominio.
Vuelve a la Consola de administración y selecciona Verificar dominio.
Confirma que el estado del dominio sea Verificado.
Los cambios de DNS pueden tardar hasta 24 horas en ser visibles públicamente. Después de que aparezca el registro TXT, vuelve a la Consola de administración y selecciona Verificar dominio. El flujo de configuración permite hasta 7 días para completar la verificación y admite hasta 99 dominios verificados cuando se aplica ese límite. Si otro inquilino ya verificó el dominio, comunícate con tu equipo de cuenta de OpenAI o con Soporte antes de cambiar la configuración existente.
Para la verificación del dominio y la elegibilidad del producto, consulta: Verificar tu dominio para la identidad de OpenAI.
Conectar tu proveedor de identidad

En Inicio de sesión único (SSO), selecciona Configurar SSO.
Selecciona uno de los proveedores que se muestran, como Okta, Entra o SAML personalizado, si está disponible.
Si tu proveedor no aparece en la lista, selecciona SAML personalizado si está disponible; una configuración existente también puede ofrecer OIDC personalizado.
Sigue el flujo de configuración para crear o conectar la aplicación en tu proveedor de identidad.
Copia la URL de SSO, el identificador de audiencia o de entidad y otros valores solicitados en la aplicación del proveedor de identidad.
Las pantallas específicas de cada proveedor varían. Usa los valores que se muestran para tu inquilino y conexión reales; no reutilices valores de configuración de otro espacio de trabajo u organización de API.
La cantidad de conexiones con proveedores de identidad que puedes agregar depende de las funciones habilitadas en tu inquilino y de tus permisos de administrador.
Un mosaico de aplicación o marcador del proveedor de identidad debe usar la URL de inicio de sesión específica de la conexión para el producto correspondiente. ChatGPT y la Plataforma API pueden usar URL diferentes; actualiza el mosaico o marcador si cambia su conexión.
Restablecer o reemplazar una conexión existente puede cambiar las URL de SSO, los valores de audiencia, los certificados y los marcadores de inicio de sesión guardados. Actualiza la aplicación del proveedor de identidad y las instrucciones para los usuarios antes de reemplazar una conexión que funciona.
Configurar metadatos del proveedor de identidad
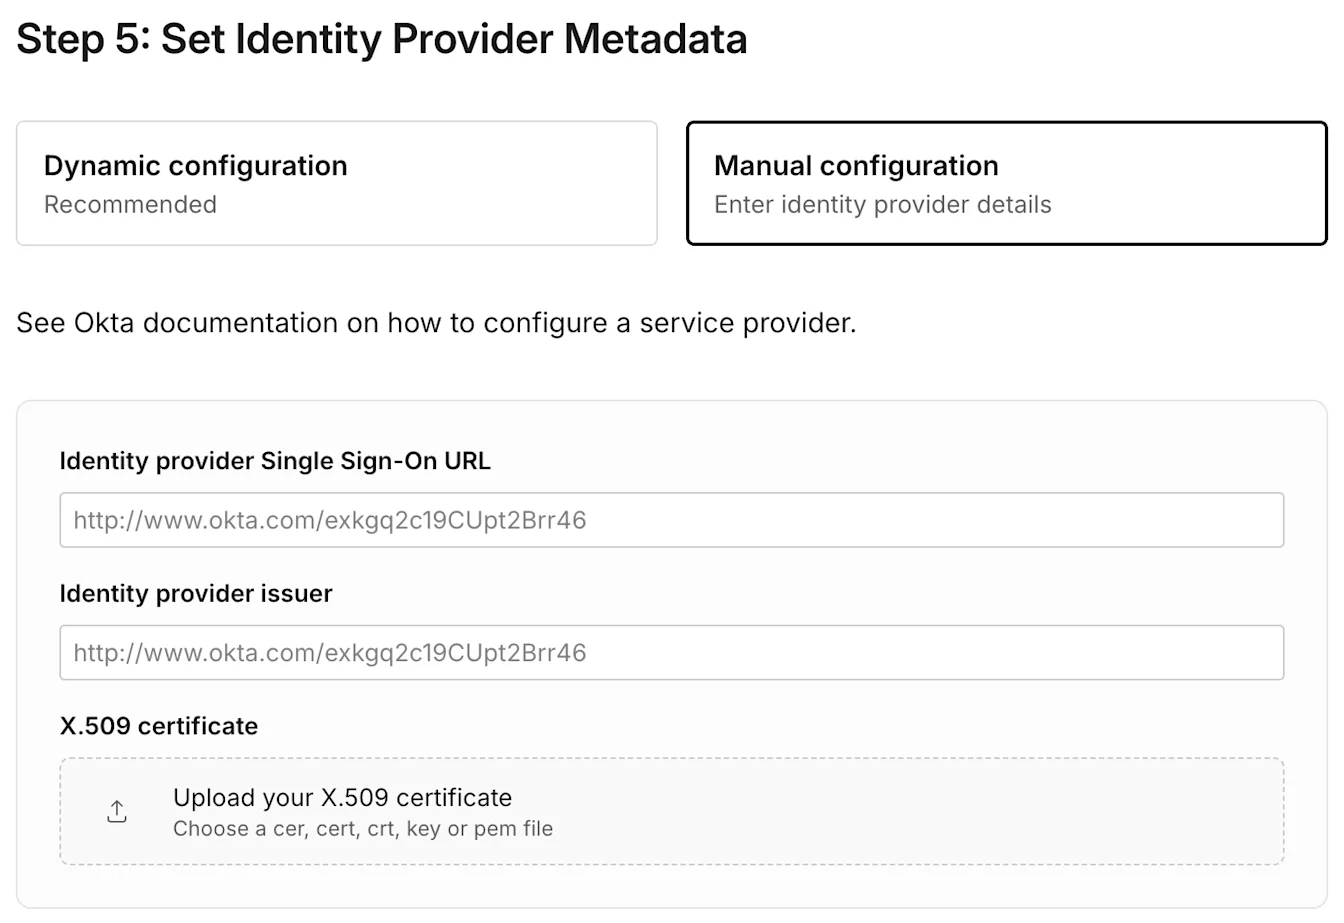
Usa la configuración dinámica
Cuando tu proveedor de identidad ofrezca una URL de metadatos, ingresa esa URL en el flujo de configuración. Los metadatos del proveedor proporcionan el emisor compatible, el punto de acceso de inicio de sesión y los detalles del certificado de firma.
Usa la configuración manual
Si no hay una URL de metadatos disponible, ingresa la URL de SSO del proveedor de identidad, el emisor y el certificado de firma X.509 que se muestran en la configuración de tu proveedor. Confirma que el certificado coincida con el que se usó para firmar la respuesta SAML.
Asignar atributos de identidad de usuario
Configura tu proveedor de identidad para que devuelva una dirección de correo electrónico principal estable para cada persona. El nombre y el apellido son opcionales, pero se recomiendan cuando tu proveedor los admite.
Dirección de correo electrónico: obligatoria. Debe identificar la misma cuenta de OpenAI que la persona usa para acceder al producto.
Nombre: opcional, pero recomendado.
Apellido: opcional, pero recomendado.
OpenAI no descifra respuestas ni aserciones SAML cifradas. Envía una respuesta SAML sin cifrar y una aserción firmadas con el certificado X.509 esperado.
Usa el correo electrónico de la cuenta correcta
Si tu proveedor de identidad devuelve un alias, un correo electrónico diferente o más de un atributo de correo electrónico, OpenAI podría asociar la cuenta incorrecta. Eso puede hacer que una cuenta existente, el historial de chat o un espacio de trabajo parezcan haber desaparecido.
Para Microsoft Entra ID, comprueba si la notificación de inicio de sesión usa la dirección de correo electrónico de la persona, el nombre principal de usuario (UPN) o preferred_username. Configura las asignaciones de SSO y SCIM para identificar la cuenta existente de OpenAI correcta. Si la dirección de correo electrónico de destino ya pertenece a otra cuenta, detente y comunícate con el equipo de atención al cliente de OpenAI antes de realizar cambios.
Coordinar cambios en el correo electrónico administrado
Cambiar el atributo de correo electrónico del proveedor de identidad no actualiza automáticamente una cuenta existente de OpenAI. SCIM a nivel de inquilino no puede cambiar la dirección de correo electrónico de una cuenta de OpenAI existente. Si tu empresa o escuela usa una conexión SCIM compatible a nivel de espacio de trabajo de ChatGPT, pregunta a tu administrador si esa conexión permite actualizar la cuenta existente antes de cambiar el atributo de inicio de sesión.
Asignar usuarios y confirmar el acceso al producto
Asigna a las personas o los grupos previstos a la aplicación de OpenAI en tu proveedor de identidad.
Confirma que cada persona también tenga la invitación correcta al espacio de trabajo de ChatGPT, la membresía en la organización de la API o el rol adecuado en la cuenta de anuncios.
Si tu organización usa SCIM, verifica el grupo sincronizado y la asignación de producto compatible.
Prueba con un usuario que pertenezca al producto o espacio de trabajo que estás configurando.
Puede requerirse una asignación del proveedor de identidad para la autenticación, pero no invita a esa persona a todos los espacios de trabajo, no le asigna un rol de API ni le otorga acceso a una cuenta publicitaria.
Elige una política de inicio de sesión para cada producto

Después de que la conexión compartida del proveedor de identidad esté activa, revisa la política de cada producto que aparece en la Consola de administración. Un producto disponible puede ofrecer Obligatorio, Opcional o Desactivado.
| Producto | Cómo se aplica la política | Qué revisar |
|---|---|---|
| ChatGPT | Una política para todo el producto puede aplicarse a los espacios de trabajo de ChatGPT. Cuando sea compatible, los espacios de trabajo individuales pueden tener su propia política. | Verifica el espacio de trabajo previsto, la invitación de miembros y la configuración específica del espacio de trabajo. |
| Plataforma API | La política de inicio de sesión de la Plataforma API se aplica a las organizaciones de API vinculadas. Si la opción Personalizar por organización de API está disponible, un administrador global autorizado puede establecer políticas específicas para cada organización de API. | Verifica la membresía en la organización de API y la organización de API seleccionada en la plataforma API. |
| Gestor de anuncios | Ads tiene su propia política de inicio de sesión del producto. | Verifica que el SSO de Ads esté habilitado según lo previsto y que la persona también tenga el rol correcto en la cuenta publicitaria. |
| Consola de administración | La Consola de administración tiene su propia política de inicio de sesión. | Protege el acceso de al menos un administrador global autorizado antes de requerir SSO. |
Activar la conexión compartida no habilita automáticamente el SSO para todos los productos. Si la política de un producto está desactivada, los usuarios no pueden usar el SSO para ese producto. Los usuarios también necesitan la asignación correcta del proveedor de identidad y la membresía del producto.
Para las configuraciones de ChatGPT, el SSO obligatorio se aplica a los miembros cuya dirección de correo electrónico usa un dominio verificado cubierto por la política del espacio de trabajo. Los miembros invitados de otros dominios aún pueden usar otro método de inicio de sesión permitido. Si todos los miembros deben usar el SSO de la empresa, consulta con el equipo de tu cuenta qué controles están disponibles. Desactivar Permitir invitaciones de dominios externos limita las invitaciones nuevas; no elimina a los invitados existentes ni las invitaciones que ya se enviaron.
Cambiar una política de ChatGPT a Obligatorio o Desactivado puede cerrar la sesión de los usuarios afectados. Revisa las anulaciones del espacio de trabajo y comunica el cambio antes de aplicar una política amplia.
Probar la conexión y aplicar la política correcta
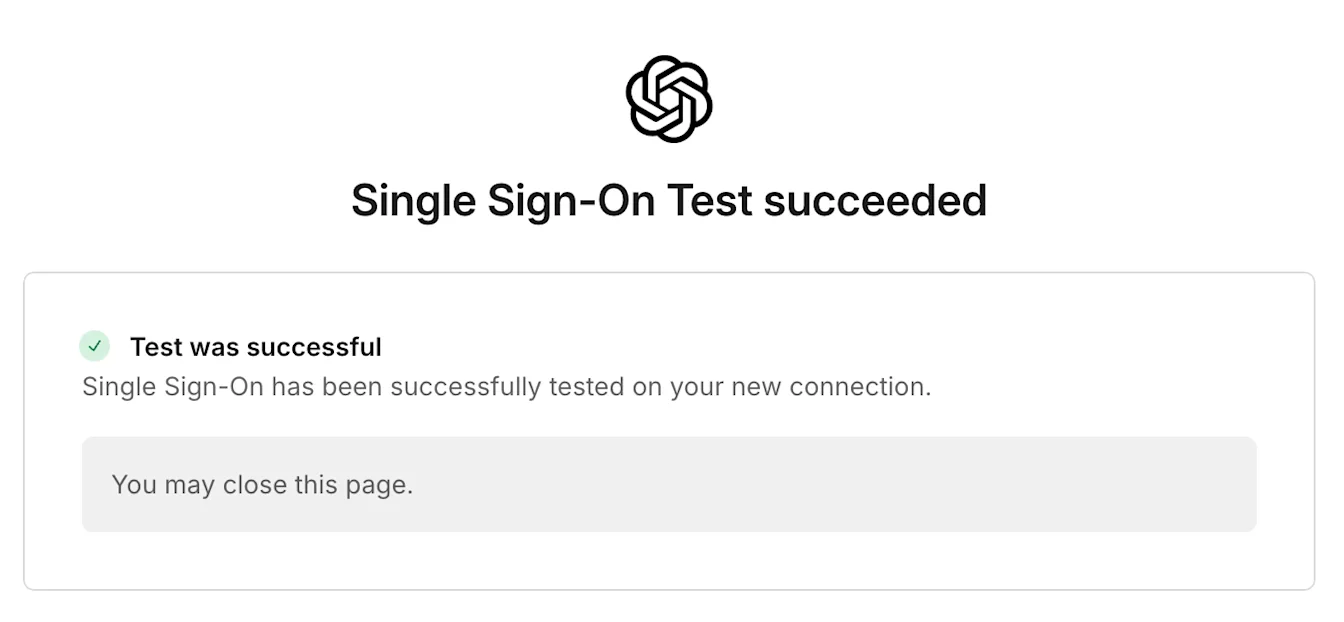
Selecciona Probar inicio de sesión único o el paso de prueba equivalente que se muestra en el flujo de configuración.
Autentícate con el proveedor de identidad previsto en una ventana privada del navegador.
Confirma que el usuario acceda al espacio de trabajo de ChatGPT, la organización de API o la cuenta de Ads que corresponda.
Verifica la invitación, membresía o rol de la cuenta requeridos.
Revisa la política de inicio de sesión aplicable al producto o espacio de trabajo.
Cambia la política a Obligatoria solo después de realizar pruebas satisfactorias y contar con un plan de recuperación del administrador aprobado.
Resolver problemas de inicio de sesión o acceso
Si alguien no puede iniciar sesión, verifica el dominio verificado, la asignación del proveedor de identidad, el claim de correo electrónico, el certificado X.509, la membresía del producto y la política de inicio de sesión aplicable al producto. Un inicio de sesión exitoso en un tenant no garantiza el acceso a un espacio de trabajo específico, una organización de API o una cuenta de Ads.
Para ver errores específicos del producto y pasos de recuperación, consulta: Solución de problemas de SSO, acceso al espacio de trabajo y verificación de dominio. Si no puedes restablecer el acceso de administrador, comunícate con Soporte de OpenAI.