
Descripción general
El inicio de sesión único (SSO) permite a tu equipo iniciar sesión con una cuenta de trabajo existente. La configuración depende de si la identidad se gestiona desde un área de trabajo de ChatGPT Business, un inquilino compartido de OpenAI o una organización independiente de la Plataforma API que cumpla los requisitos.
Antes de empezar, identifica el producto que vas a configurar y el administrador que puede gestionar sus ajustes de identidad. Para obtener una introducción a los inquilinos y al acceso a los productos, consulta Primeros pasos con la identidad y el acceso de OpenAI para áreas de trabajo gestionadas.
Elegir la configuración de SSO adecuada para tu plan
| Qué necesitas gestionar | Quién puede hacer cambios | Por dónde empezar | Qué debes saber |
|---|---|---|---|
| ChatGPT Enterprise o Edu | administrador global | Abre la Consola de administración y selecciona los ajustes de Acceso de tu tenant. | La conexión compartida con el proveedor de identidades puede aplicarse a las áreas de trabajo de ChatGPT compatibles y a otros productos que cumplan los requisitos. Revisa por separado la política de inicio de sesión de cada producto. |
| ChatGPT Business independiente | propietario del área de trabajo | Abre los ajustes de Identidad y acceso del área de trabajo de Business. | Usa los ajustes de identidad actuales del área de trabajo para el SSO y la verificación de dominios. Si son de solo lectura, pide a un administrador global que gestione la conexión compartida del tenant. Para configurarlo, consulta: Configurar el inicio de sesión único para ChatGPT Business. |
| Organización de API vinculada a un tenant | administrador global | Empieza en los ajustes de identidad de la Plataforma API. Si los controles de SSO o de dominios son de solo lectura, sigue el enlace a la Consola de administración. | Gestiona la conexión compartida y la política aplicable al producto de API en la Consola de administración. Los miembros, proyectos, facturación y ajustes de la organización de API permanecen en la Plataforma API. |
| Gestor de anuncios | administrador global | Abre la Consola de administración y selecciona el tenant y el producto Ads correspondientes. | Activar la conexión compartida no activa automáticamente el SSO de Ads ni concede un rol en una cuenta publicitaria. Para consultar el proceso específico de Ads, consulta: Gestionar la identidad y el acceso del Gestor de anuncios. |
Si tus ajustes de identidad son de solo lectura, normalmente estás consultando un producto que ahora usa la conexión compartida del tenant. Sigue el enlace a la Consola de administración en lugar de configurar un segundo proveedor de identidades.
Si un área de trabajo de ChatGPT muestra Consola en la nube ↗ junto a unos ajustes de identidad de solo lectura, úsala para abrir la Consola de administración. Pide a un administrador global autorizado que gestione la conexión compartida.
El SSO controla cómo inician sesión las personas. Las invitaciones, la pertenencia a productos y los roles de administrador se gestionan por separado.
Comprueba tu acceso antes de empezar
Confirma qué inquilino de OpenAI, área de trabajo de ChatGPT, organización de la API o cuenta de anuncios necesitas gestionar.
Confirma que eres administrador global si se trata de una conexión gestionada por el inquilino, o propietario del área de trabajo si se trata de una conexión independiente de ChatGPT Business.
Comprueba que tu suscripción o plan de facturación de la API incluye la función de SSO correspondiente.
Confirma que puedes actualizar los registros DNS de un dominio controlado por tu empresa o centro educativo.
Confirma que puedes crear o actualizar la aplicación en tu proveedor de identidad.
Identifica a los usuarios que necesitan acceso y revisa las pertenencias a productos, invitaciones o conexiones SCIM existentes.
La disponibilidad del SSO y las opciones de proveedores de identidad dependen del producto, el plan, el inquilino y la configuración actual. Una suscripción a ChatGPT no incluye automáticamente el acceso a una organización de la API ni el SSO de la API.
Aplica las políticas de seguridad del proveedor de identidad
Configura la autenticación multifactor (MFA), las restricciones de dispositivos y las reglas de acceso condicional en tu proveedor de identidad. Estos controles se aplican cuando alguien se autentica a través de ese proveedor. Es posible que los usuarios que puedan iniciar sesión por otra vía permitida no estén sujetos a las mismas reglas del proveedor de identidad.
Proteger el acceso de los administradores
Mantén abierta una sesión de administrador autenticada en tu navegador habitual.
Usa una ventana privada o de incógnito para probar el proceso de inicio de sesión del proveedor de identidades.
Mantén el SSO como Opcional mientras verificas la conexión y las cuentas afectadas, si este ajuste está disponible.
Antes de seleccionar Obligatorio o Desactivado, cambiar una conexión o renovar un certificado, confirma que haya otro administrador autorizado o método de recuperación aprobado disponible.
No uses Desactivado como sustituto de «no obligatorio»: deshabilita el SSO para el producto seleccionado y puede cerrar las sesiones de los usuarios afectados.
Guía de configuración del SSO
Cuando inicies el proceso de configuración del SSO en la Consola de administración, se te redirigirá a una guía de configuración. La guía es un proceso de configuración interactivo, no solo documentación. La guía:
Genera credenciales específicas para tu conexión SSO.
Crea la conexión SSO en OpenAI y ejecuta pruebas de configuración.
Te guía por los pasos exactos necesarios para configurar el SSO de OpenAI.
Sigue la guía desde el principio. No configures la conexión de antemano ni reutilices credenciales de una conexión SSO anterior, ya que no funcionarán con la nueva configuración.
Para hacerte una idea de los pasos necesarios y calcular el tiempo y la complejidad antes de empezar, consulta nuestras instrucciones de configuración de ejemplo. Estas instrucciones ofrecen una vista previa; los pasos de la guía interactiva pueden variar a medida que evolucione el producto.
Abrir los ajustes de identidad de tu tenant
Inicia sesión en la Consola de administración como administrador global.
Selecciona el tenant de OpenAI que necesitas gestionar.
Abre Acceso y revisa Dominios, Inicio de sesión único (SSO) y las políticas de inicio de sesión de productos disponibles.
Si un área de trabajo de ChatGPT o una organización de la Plataforma API está vinculada al mismo tenant, su página de identidad puede ser de solo lectura y dirigirte aquí. La pertenencia, los proyectos y la facturación actuales de la organización de API permanecen en la Plataforma API.
Verificar el dominio de una empresa o centro educativo
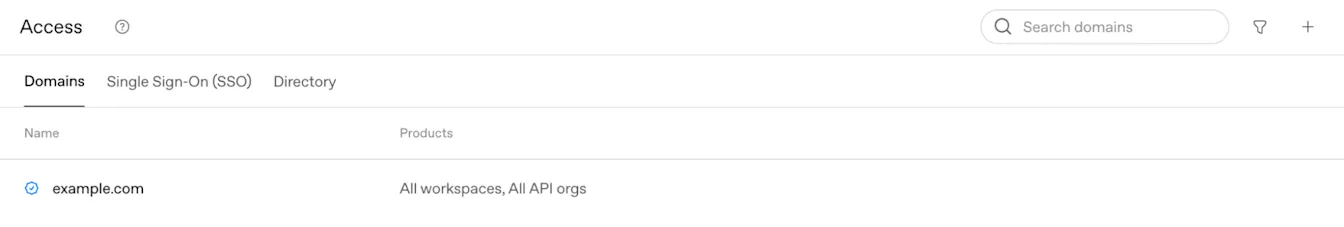
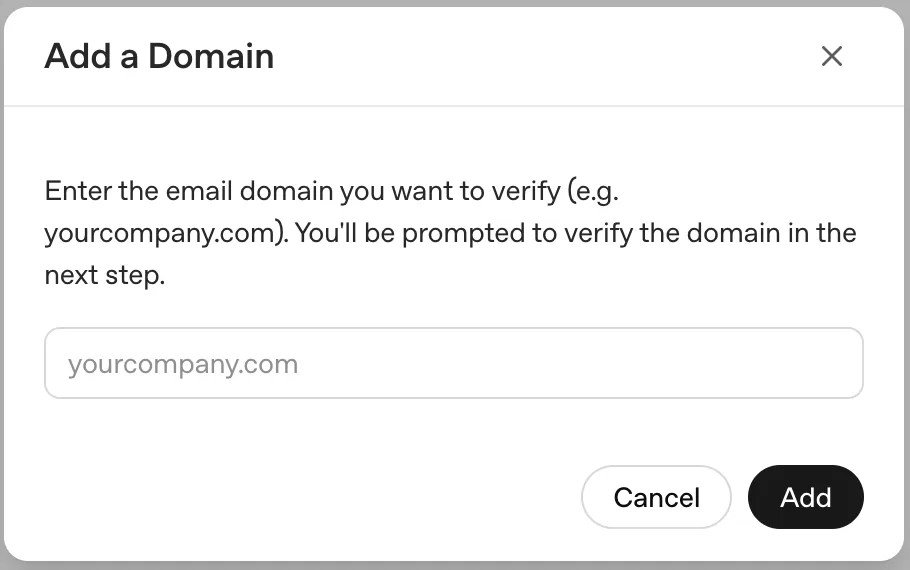
La verificación del dominio puede afectar al inicio de sesión, las cuentas personales o de API existentes, la migración de cuentas y los cambios de correo electrónico. Antes de continuar, revisa las personas y los productos que usan el dominio.
En Dominios, selecciona el botón de añadir (+).
Introduce un dominio de correo electrónico controlado por tu empresa o centro educativo.
Copia el registro TXT de DNS que aparece en el proceso de configuración.
Añade ese registro TXT a la configuración pública de DNS del dominio.
Vuelve a la Consola de administración y selecciona Comprobar dominio.
Confirma que el estado del dominio sea Verificado.
Los cambios de DNS pueden tardar hasta 24 horas en hacerse visibles públicamente. Cuando aparezca el registro TXT, vuelve a la Consola de administración y selecciona Comprobar dominio. El proceso de configuración permite completar la verificación en un plazo máximo de 7 días y admite hasta 99 dominios verificados cuando se aplica ese límite. Si otro tenant ya ha verificado el dominio, ponte en contacto con tu equipo de cuenta de OpenAI o con Soporte antes de cambiar la configuración actual.
Para obtener información sobre la verificación de dominios y los requisitos de los productos, consulta: Verificar tu dominio para la identidad de OpenAI.
Conectar tu proveedor de identidades

En Inicio de sesión único (SSO), selecciona Configurar SSO.
Elige uno de los proveedores mostrados, como Okta, Entra o SAML personalizado, si está disponible.
Si tu proveedor no aparece, selecciona SAML personalizado si se ofrece; una configuración existente también puede ofrecer OIDC personalizado.
Sigue el proceso de configuración para crear o conectar la aplicación en tu proveedor de identidades.
Copia la URL de SSO, el identificador de audiencia o entidad y los demás valores solicitados en la aplicación del proveedor de identidades.
Las pantallas varían según el proveedor. Usa los valores mostrados para tu tenant y conexión reales; no reutilices valores de configuración de otra área de trabajo u organización de API.
El número de conexiones de proveedores de identidades que puedes añadir depende de las funciones habilitadas del tenant y de los permisos de administrador.
El mosaico o marcador de una aplicación del proveedor de identidades debe usar la URL de inicio de sesión específica de la conexión de su producto. ChatGPT y la Plataforma API pueden usar URL diferentes; actualiza el mosaico o marcador si cambia la conexión.
Restablecer o sustituir una conexión existente puede cambiar las URL de SSO, los valores de audiencia, los certificados y los marcadores de inicio de sesión guardados. Actualiza la aplicación del proveedor de identidades y las instrucciones para los usuarios antes de sustituir una conexión que funciona.
Configura los metadatos del proveedor de identidad
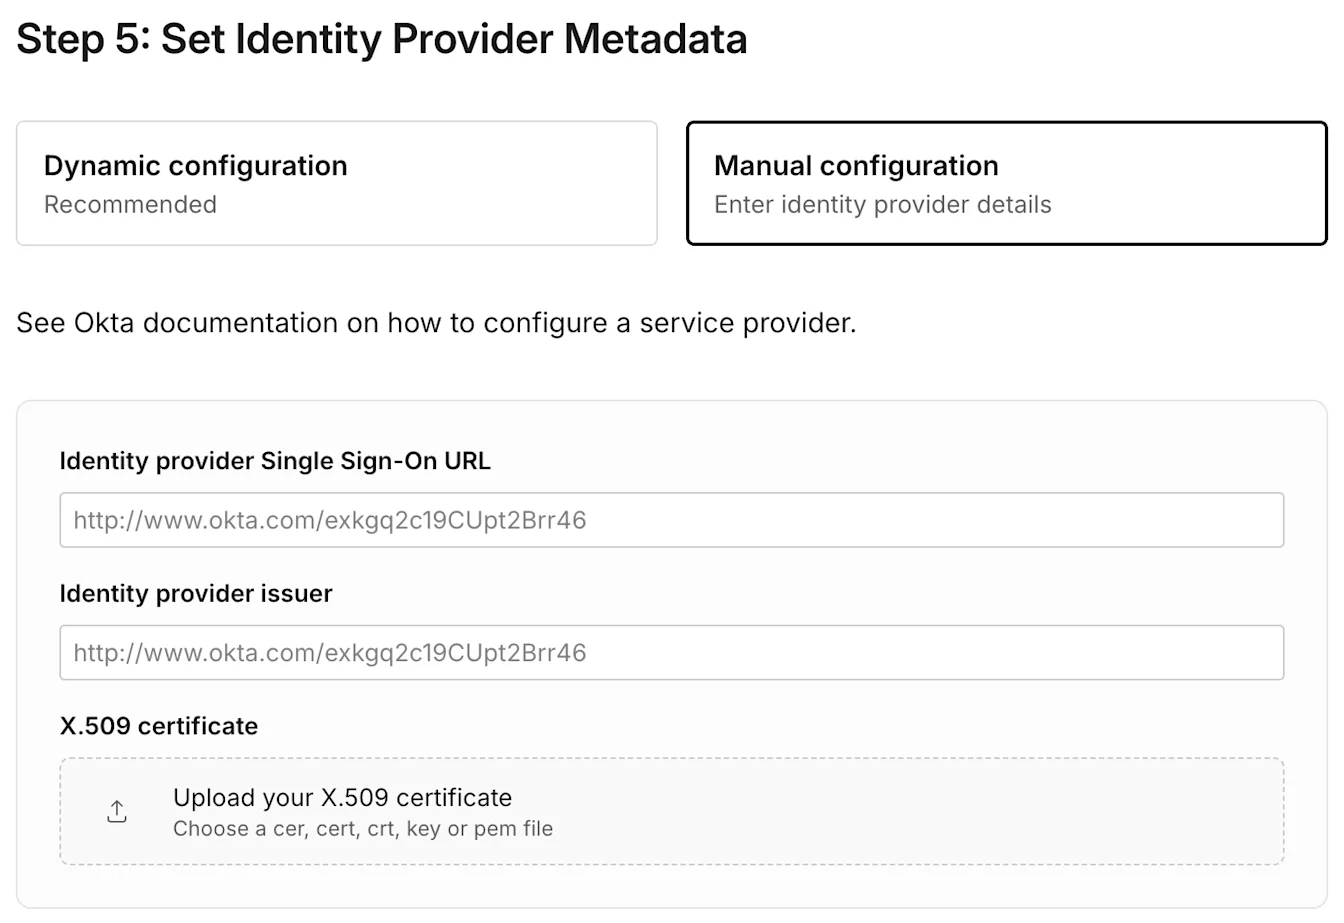
Usa la configuración dinámica
Si tu proveedor de identidad ofrece una URL de metadatos, introdúcela durante el proceso de configuración. Los metadatos del proveedor aportan los datos admitidos del emisor, el punto de acceso de inicio de sesión y el certificado de firma.
Usa la configuración manual
Si no hay una URL de metadatos disponible, introduce la URL de SSO del proveedor de identidad, el emisor y el certificado de firma X.509 que figuran en la configuración de tu proveedor. Confirma que el certificado coincide con el utilizado para firmar la respuesta SAML.
Asigna los atributos de identidad de los usuarios
Configura tu proveedor de identidad para que devuelva una única dirección de correo electrónico principal y estable para cada persona. El nombre y los apellidos son opcionales, pero se recomienda incluirlos si tu proveedor lo permite.
Dirección de correo electrónico: obligatoria. Debe identificar la misma cuenta de OpenAI que la persona utiliza para acceder al producto.
Nombre: opcional, pero recomendado.
Apellidos: opcionales, pero recomendados.
OpenAI no descifra respuestas ni aserciones SAML cifradas. Envía una respuesta y una aserción SAML sin cifrar y firmadas con el certificado X.509 esperado.
Usa el correo electrónico correcto de la cuenta
Si tu proveedor de identidad devuelve un alias, un correo electrónico distinto o más de una declaración de correo electrónico, OpenAI podría identificar una cuenta equivocada. Esto puede hacer que parezca que una cuenta existente, el historial de chats o un área de trabajo han desaparecido.
En Microsoft Entra ID, comprueba si la declaración de inicio de sesión utiliza la dirección de correo electrónico de la persona, el nombre principal de usuario (UPN) o preferred_username. Configura las asignaciones de SSO y SCIM para identificar la cuenta existente de OpenAI que corresponda. Si el correo electrónico de destino ya pertenece a otra cuenta, detente y ponte en contacto con el equipo de soporte de OpenAI antes de hacer cambios.
Coordina los cambios de correo electrónico de los usuarios gestionados
Cambiar solo la declaración de correo electrónico del SSO no actualiza una cuenta existente de OpenAI. SCIM a nivel de inquilino puede sincronizar el correo electrónico principal de un usuario gestionado con su cuenta existente si tanto el dominio del correo actual como el del nuevo están verificados para el inquilino del directorio. Para una conexión SCIM a nivel de área de trabajo de ChatGPT, ambos dominios deben estar verificados para esa área de trabajo y su inquilino.
Actualiza el usuario existente de SCIM y ajusta la asignación de SSO para que utilice la nueva dirección. El cambio de correo electrónico cierra la sesión del usuario, por lo que tendrá que volver a iniciarla. Actualmente no se pueden realizar cambios de correo electrónico mediante SCIM a nivel de producto en las organizaciones de la API.
Para conocer los pasos para cambiar el correo electrónico de un usuario gestionado, consulta Aprovisionamiento y gestión con SCIM.
Asignar usuarios y confirmar el acceso al producto
Asigna las personas o los grupos correspondientes a la aplicación de OpenAI en tu proveedor de identidades.
Confirma que cada persona también tenga la invitación correcta al área de trabajo de ChatGPT, pertenezca a la organización de API o tenga el rol adecuado en la cuenta de Ads.
Si tu tenant usa SCIM, verifica el grupo sincronizado y la asignación de productos que admite.
Haz una prueba con un usuario que pertenezca al producto o área de trabajo que estás configurando.
Puede que se requiera una asignación del proveedor de identidades para autenticarse, pero esta no invita a la persona a todas las áreas de trabajo, no le asigna un rol de API ni le concede acceso a una cuenta publicitaria.
Elegir una política de inicio de sesión para cada producto

Cuando la conexión compartida con el proveedor de identidades esté activa, revisa la política de cada producto que aparezca en la Consola de administración. Un producto disponible puede ofrecer Obligatorio, Opcional o Desactivado.
| Producto | Cómo se aplica la política | Qué debes comprobar |
|---|---|---|
| ChatGPT | Una política para todo el producto puede aplicarse a las áreas de trabajo de ChatGPT. Cuando se admita, cada área de trabajo puede tener su propia política. | Verifica el área de trabajo prevista, la invitación del miembro y el ajuste específico del área de trabajo. |
| Plataforma API | La política de inicio de sesión de la Plataforma API se aplica a las organizaciones de API vinculadas. Si Personalizar por organización de API está disponible, un administrador global autorizado puede establecer políticas específicas para cada organización de API. | Verifica la pertenencia a la organización de API y la organización de API seleccionada en la Plataforma API. |
| Gestor de anuncios | Ads tiene su propia política de inicio de sesión del producto. | Comprueba que el SSO de Ads esté habilitado según lo previsto y que la persona también tenga el rol correcto en la cuenta publicitaria. |
| Consola de administración | La Consola de administración tiene su propia política de inicio de sesión. | Protege el acceso de al menos un administrador global autorizado antes de exigir el SSO. |
Activar la conexión compartida no habilita automáticamente el SSO para todos los productos. Si la política de un producto está en Desactivado, los usuarios no pueden usar SSO en ese producto. Los usuarios también necesitan la asignación correcta del proveedor de identidades y pertenecer al producto.
En las configuraciones de ChatGPT, el SSO Obligatorio se aplica a los miembros cuya dirección de correo electrónico use un dominio verificado incluido en la política del área de trabajo. Los miembros invitados de otros dominios pueden seguir usando otro método de inicio de sesión permitido. Si todos los miembros deben usar el SSO de la empresa, pregunta a tu equipo de cuenta qué controles hay disponibles. Desactivar Permitir invitaciones de dominios externos limita las invitaciones nuevas, pero no elimina a los invitados existentes ni las invitaciones ya enviadas.
Cambiar una política de ChatGPT a Obligatorio o Desactivado puede cerrar las sesiones de los usuarios afectados. Revisa las excepciones del área de trabajo y comunica el cambio antes de aplicar una política general.
Probar la conexión y aplicar la política correcta
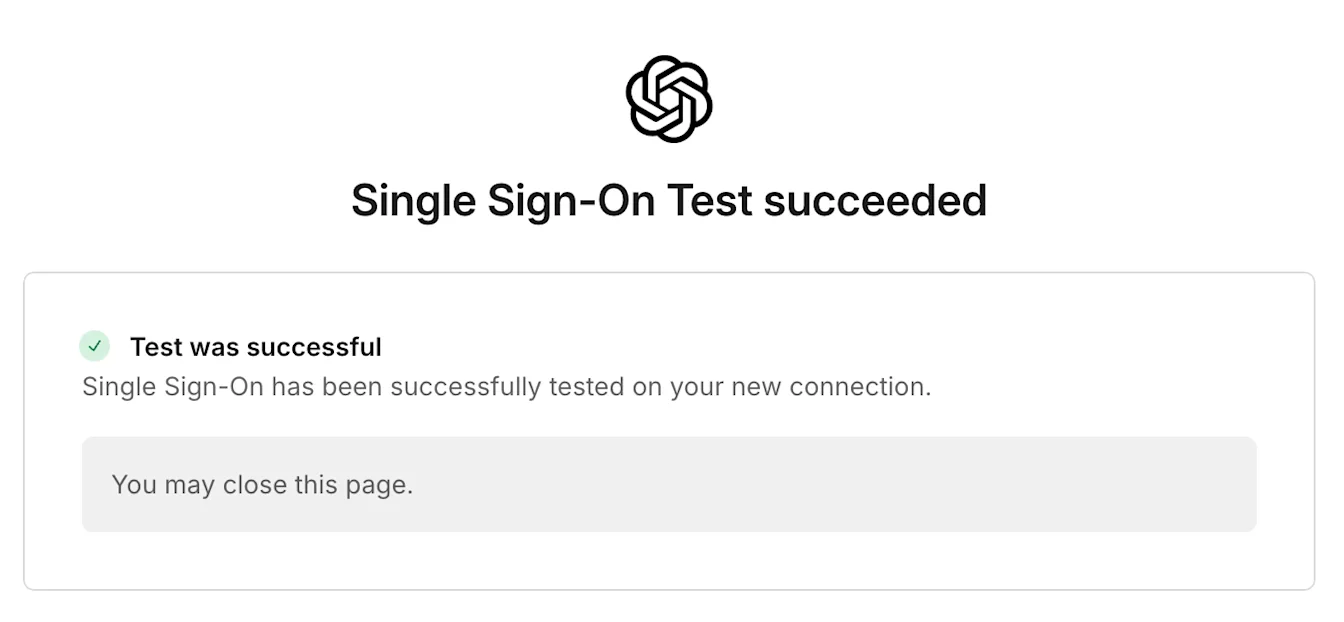
Selecciona Probar el inicio de sesión único o el paso de prueba equivalente que aparezca en el proceso de configuración.
Autentícate con el proveedor de identidades previsto en una ventana privada del navegador.
Confirma que el usuario acceda al área de trabajo de ChatGPT, la organización de API o la cuenta de Ads correctas.
Verifica la invitación, pertenencia o función de cuenta requerida.
Revisa la política de inicio de sesión aplicable al producto o área de trabajo.
Cambia la política a Obligatorio solo después de completar correctamente las pruebas y disponer de un plan aprobado para recuperar el acceso de administrador.
Resuelve los problemas de inicio de sesión o acceso
Si alguien no puede iniciar sesión, comprueba el dominio verificado, la asignación en el proveedor de identidad, la declaración de correo electrónico, el certificado X.509, la pertenencia al producto y la política de inicio de sesión aplicable al producto. Iniciar sesión correctamente en el inquilino no garantiza el acceso a un área de trabajo, una organización de la API o una cuenta de anuncios en particular.
Para conocer los errores específicos de cada producto y los pasos de recuperación, consulta Solución de problemas de SSO, acceso al área de trabajo y verificación de dominios. Si no puedes restablecer el acceso de administrador, ponte en contacto con el equipo de soporte de OpenAI.