
Yleiskatsaus
Kertakirjautumisen avulla tiimisi voi kirjautua sisään olemassa olevalla työtilillä. Käyttöönotto riippuu siitä, hallitaanko käyttäjätietoja ChatGPT Business -työtilassa, yhteisessä OpenAI-vuokraajassa vai erillisessä API-alustan organisaatiossa, joka täyttää käyttöehdot.
Selvitä ennen aloittamista, mitä tuotetta olet määrittämässä ja kuka ylläpitäjä voi hallita sen käyttäjätietoasetuksia. Johdanto vuokraajiin ja tuotteiden käyttöoikeuksiin: OpenAI-käyttäjätietojen ja -käyttöoikeuksien hallinnan aloittaminen hallituissa työtiloissa.
Valitse sopimuksellesi oikea kertakirjautumisen määritystapa
| Mitä on hallittava | Kuka voi tehdä muutoksia | Mistä aloitetaan | Hyvä tietää |
|---|---|---|---|
| ChatGPT Enterprise tai Edu | yleinen järjestelmänvalvoja | Avaa hallintakonsoli ja valitse vuokraajasi Käyttöoikeudet-asetukset. | Jaettua identiteetintarjoajayhteyttä voidaan käyttää tuetuissa ChatGPT-työtiloissa ja muissa ehdot täyttävissä tuotteissa. Tarkista kunkin tuotteen kirjautumiskäytäntö erikseen. |
| Erillinen ChatGPT Business | työtilan omistaja | Avaa Business-työtilasi Identiteetti ja käyttöoikeudet -asetukset. | Käytä työtilan nykyisiä identiteettiasetuksia kertakirjautumiseen ja verkkotunnuksen vahvistamiseen. Jos asetukset ovat vain luku -tilassa, pyydä yleistä järjestelmänvalvojaa hallitsemaan vuokraajan jaettua yhteyttä. Määritysohjeet: Kertakirjautumisen määrittäminen ChatGPT Businessiin. |
| Vuokraajaan yhdistetty API-organisaatio | yleinen järjestelmänvalvoja | Aloita API-alustan identiteettiasetuksista. Jos kertakirjautumisen tai verkkotunnuksen hallinta on vain luku -tilassa, siirry linkistä hallintakonsoliin. | Hallitse jaettua yhteyttä ja sovellettavaa API-tuotteen käytäntöä hallintakonsolissa. API-jäseniä, projekteja, laskutusta ja API-organisaation asetuksia hallitaan edelleen API-alustalla. |
| Ads Manager | yleinen järjestelmänvalvoja | Avaa hallintakonsoli ja valitse oikea vuokraaja ja Ads-tuote. | Jaetun yhteyden käyttöönotto ei ota automaattisesti käyttöön Ads-kertakirjautumista eikä myönnä mainostilin roolia. Ads-kohtaisen prosessin ohjeet: Identiteetin ja käyttöoikeuksien hallinta Ads Managerissa. |
Jos identiteettiasetuksesi ovat vain luku -tilassa, tarkastelet yleensä tuotetta, joka käyttää nykyään vuokraajan jaettua yhteyttä. Siirry linkistä hallintakonsoliin sen sijaan, että määrittäisit toisen identiteetintarjoajan.
Jos ChatGPT-työtilan vain luku -muotoisten identiteettiasetusten vieressä näkyy Pilvikonsoli ↗, avaa siitä hallintakonsoli. Pyydä valtuutettua yleistä järjestelmänvalvojaa hallitsemaan jaettua yhteyttä.
Kertakirjautuminen määrittää, miten käyttäjät kirjautuvat sisään. Kutsut, tuotejäsenyydet ja järjestelmänvalvojan roolit hallitaan erikseen.
Tarkista käyttöoikeutesi ennen aloittamista
Varmista, mitä OpenAI-vuokraajaa, ChatGPT-työtilaa, API-organisaatiota tai mainostiliä sinun on hallittava.
Varmista, että olet yleinen järjestelmänvalvoja, jos yhteyttä hallitaan vuokraajatasolla, tai työtilan omistaja, jos kyseessä on erillinen ChatGPT Business -yhteys.
Tarkista, että tilauksesi tai API-laskutussopimuksesi sisältää tarvittavan kertakirjautumistoiminnon.
Varmista, että voit päivittää yrityksesi tai oppilaitoksesi hallitseman verkkotunnuksen DNS-tietueita.
Varmista, että voit luoda sovelluksen tai päivittää sitä tunnistetietojen tarjoajasi palvelussa.
Selvitä, ketkä käyttäjät tarvitsevat käyttöoikeuden ja mitä tuotejäsenyyksiä, kutsuja tai SCIM-yhteyksiä on jo olemassa.
Kertakirjautumisen saatavuus ja tunnistetietojen tarjoajan valintamahdollisuudet riippuvat tuotteesta, tilauksesta, vuokraajasta ja nykyisistä määrityksistä. ChatGPT-tilaus ei automaattisesti sisällä API-organisaation käyttöoikeutta tai API-kertakirjautumista.
Ota käyttöön tunnistetietojen tarjoajan suojauskäytännöt
Määritä monivaiheinen tunnistautuminen, laiterajoitukset ja ehdollisen käytön säännöt tunnistetietojen tarjoajasi asetuksissa. Näitä suojaustoimia sovelletaan, kun käyttäjä tunnistautuu kyseisen tarjoajan kautta. Samat tunnistetietojen tarjoajan säännöt eivät välttämättä koske käyttäjiä, jotka voivat kirjautua sisään muulla sallitulla tavalla.
Suojaa järjestelmänvalvojan käyttöoikeudet
Pidä yksi tunnistautunut järjestelmänvalvojan istunto avoinna tavallisessa selaimessasi.
Testaa identiteetintarjoajan kirjautumisprosessi yksityisessä tai incognito-ikkunassa.
Pidä kertakirjautumisen asetuksena Valinnainen, kun tarkistat yhteyttä ja siihen liittyviä tilejä, jos asetus on käytettävissä.
Varmista, että käytettävissä on toinen valtuutettu järjestelmänvalvoja tai hyväksytty palautustapa, ennen kuin valitset Pakollinen tai Pois käytöstä, muutat yhteyttä tai vaihdat varmenteen.
Älä käytä Pois käytöstä -asetusta tarkoittamaan ”ei pakotettu”: se poistaa kertakirjautumisen käytöstä valitussa tuotteessa ja voi kirjata asianomaiset käyttäjät ulos.
Kertakirjautumisen käyttöönotto-opas
Kun aloitat kertakirjautumisen määrityksen hallintakonsolissa, sinut ohjataan määritysoppaaseen. Opas on vuorovaikutteinen määritysprosessi, ei pelkkä ohje. Opas:
Luo kertakirjautumisyhteydellesi yksilölliset tunnistetiedot.
Luo kertakirjautumisyhteyden OpenAI:n puolella ja suorittaa määritystestit.
Opastaa OpenAI-kertakirjautumisen määrittämiseen tarvittavissa vaiheissa.
Noudata opasta alusta alkaen. Älä määritä yhteyttä etukäteen äläkä käytä aiemman kertakirjautumisyhteyden tunnistetietoja uudelleen, sillä ne eivät toimi uudessa määrityksessä.
Voit tutustua tarvittaviin vaiheisiin sekä arvioida työn kestoa ja vaativuutta etukäteen lukemalla määritysohjeidemme esimerkin. Esimerkki antaa yleiskuvan prosessista. Varsinaisen oppaan vaiheet voivat muuttua tuotteen kehittyessä.
Avaa vuokraajasi identiteettiasetukset
Kirjaudu yleisenä järjestelmänvalvojana hallintakonsoliin.
Valitse hallittava OpenAI-vuokraaja.
Avaa Käyttöoikeudet ja tarkista Verkkotunnukset, Kertakirjautuminen (SSO) sekä käytettävissä olevat tuotteiden kirjautumiskäytännöt.
Jos ChatGPT-työtila tai API-alustan organisaatio on yhdistetty samaan vuokraajaan, sen oma identiteettisivu voi olla vain luku -tilassa ja ohjata sinut tänne. API-organisaation nykyisiä jäsenyyksiä, projekteja ja laskutusta hallitaan edelleen API-alustalla.
Vahvista yrityksen tai oppilaitoksen verkkotunnus
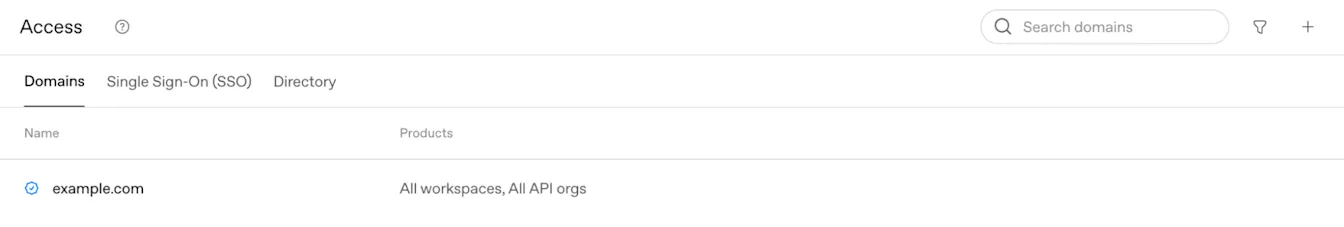
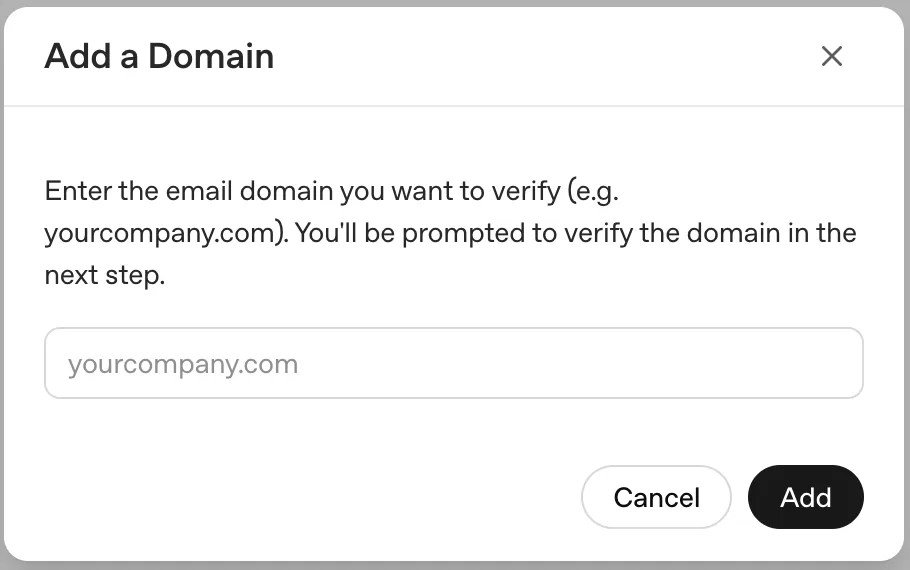
Verkkotunnuksen vahvistaminen voi vaikuttaa kirjautumiseen, nykyisiin henkilökohtaisiin tai API-tileihin, tilien siirtämiseen ja sähköpostiosoitteiden muutoksiin. Tarkista verkkotunnusta käyttävät henkilöt ja tuotteet ennen jatkamista.
Valitse Verkkotunnukset-kohdassa lisäyspainike (+).
Anna yrityksesi tai oppilaitoksesi hallitsema sähköpostiverkkotunnus.
Kopioi määritysprosessissa näkyvä DNS TXT -tietue.
Lisää kyseinen TXT-tietue verkkotunnuksen julkiseen DNS-määritykseen.
Palaa hallintakonsoliin ja valitse Tarkista verkkotunnus.
Varmista, että verkkotunnuksen tila on Vahvistettu.
DNS-muutosten tuleminen julkisesti näkyviin voi kestää jopa 24 tuntia. Kun TXT-tietue tulee näkyviin, palaa hallintakonsoliin ja valitse Tarkista verkkotunnus. Määritysprosessissa vahvistuksen voi tehdä seitsemän päivän kuluessa, ja se tukee enintään 99:ää vahvistettua verkkotunnusta, jos kyseinen rajoitus on voimassa. Jos toinen vuokraaja on jo vahvistanut verkkotunnuksen, ota yhteyttä OpenAI-asiakkuustiimiisi tai tukeen ennen nykyisten määritysten muuttamista.
Lisätietoja verkkotunnuksen vahvistamisesta ja tuotteiden kelpoisuudesta: Verkkotunnuksen vahvistaminen OpenAI-identiteettiä varten.
Yhdistä identiteetintarjoajasi

Valitse Kertakirjautuminen (SSO) -kohdasta Määritä SSO.
Valitse jokin näkyvistä tarjoajista, kuten Okta, Entra tai Mukautettu SAML, jos se on käytettävissä.
Jos tarjoajaasi ei ole luettelossa, valitse Mukautettu SAML, jos se on tarjolla. Nykyisissä määrityksissä voi olla myös Mukautettu OIDC -vaihtoehto.
Luo tai yhdistä sovellus identiteetintarjoajallasi noudattamalla määritysprosessin ohjeita.
Kopioi kertakirjautumis-URL, kohdeyleisön tai entiteetin tunniste ja muut pyydetyt arvot identiteetintarjoajan sovellukseen.
Tarjoajakohtaiset näkymät vaihtelevat. Käytä oman vuokraajasi ja yhteytesi arvoja. Älä käytä uudelleen toisen työtilan tai API-organisaation määritysarvoja.
Lisättävien identiteetintarjoajayhteyksien määrä riippuu vuokraajallesi käyttöön otetuista ominaisuuksista ja järjestelmänvalvojan oikeuksista.
Identiteetintarjoajan sovellusruudussa tai kirjanmerkissä on käytettävä tuotteen yhteyskohtaista kirjautumis-URL-osoitetta. ChatGPT ja API-alusta voivat käyttää eri URL-osoitteita. Päivitä ruutu tai kirjanmerkki, jos yhteys muuttuu.
Nykyisen yhteyden nollaaminen tai korvaaminen voi muuttaa kertakirjautumisen URL-osoitteita, kohdeyleisöarvoja, varmenteita ja tallennettuja kirjautumiskirjanmerkkejä. Päivitä identiteetintarjoajan sovellus ja käyttäjien ohjeet ennen toimivan yhteyden korvaamista.
Määritä tunnistetietojen tarjoajan metatiedot
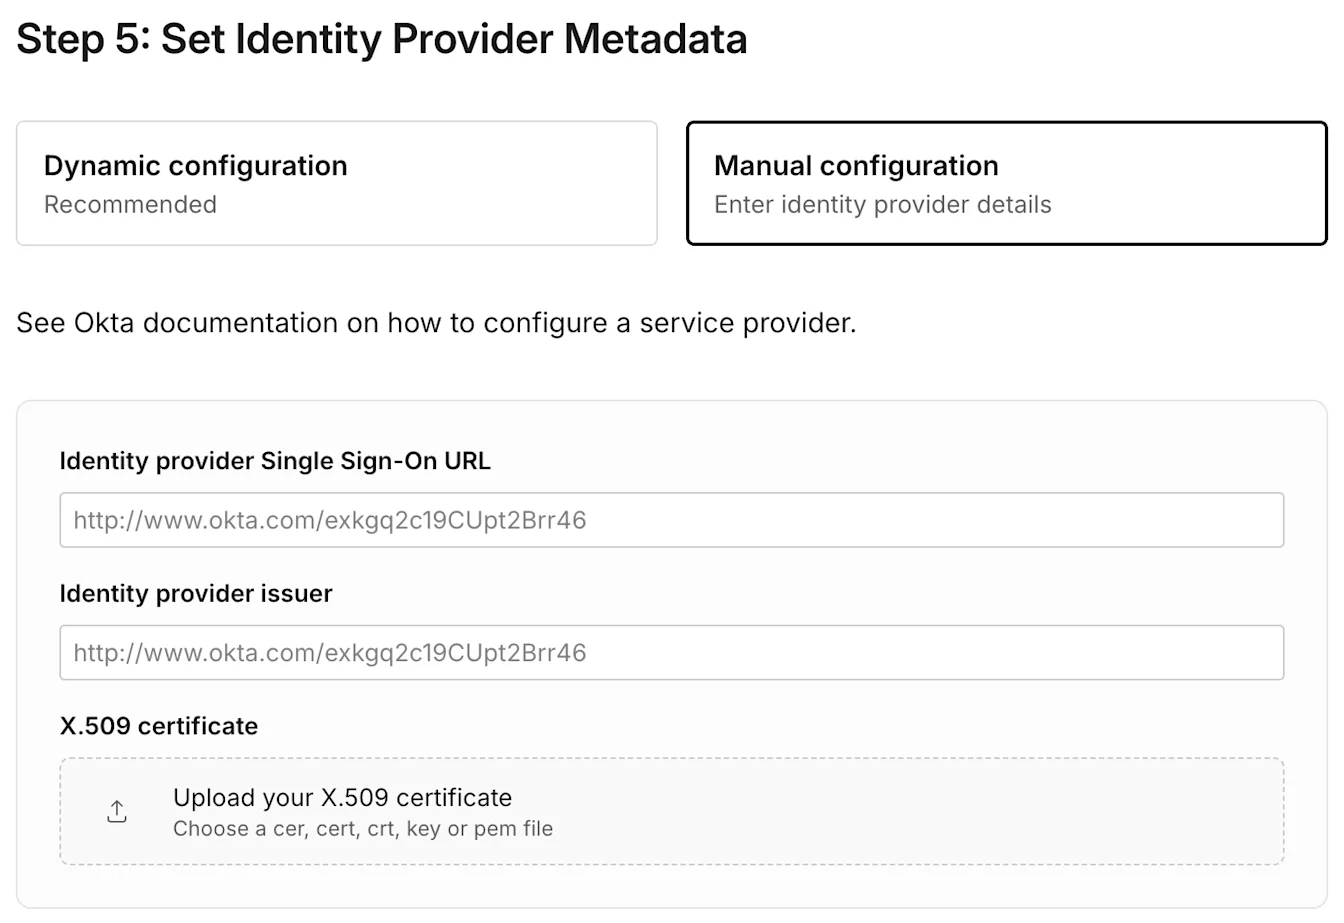
Käytä dynaamista määritystä
Jos tunnistetietojen tarjoajasi tarjoaa metatietojen URL-osoitteen, syötä se käyttöönoton aikana. Tarjoajan metatiedot sisältävät tiedot tuetusta myöntäjästä, kirjautumisen endpointista ja allekirjoitusvarmenteesta.
Käytä manuaalista määritystä
Jos metatietojen URL-osoitetta ei ole saatavilla, syötä tunnistetietojen tarjoajan asetuksissa näkyvä kertakirjautumisen URL-osoite, myöntäjä ja X.509-allekirjoitusvarmenne. Varmista, että varmenne vastaa SAML-vastauksen allekirjoittamiseen käytettyä varmennetta.
Määritä käyttäjän tunnistetietoattribuuttien vastaavuudet
Määritä tunnistetietojen tarjoajasi palauttamaan kullekin henkilölle yksi pysyvä ensisijainen sähköpostiosoite. Etu- ja sukunimi ovat valinnaisia mutta suositeltavia, jos tarjoajasi tukee niitä.
Sähköpostiosoite: Pakollinen. Sen on yksilöitävä sama OpenAI-tili, jota henkilö käyttää tuotteiden käyttöön.
Etunimi: Valinnainen mutta suositeltava.
Sukunimi: Valinnainen mutta suositeltava.
OpenAI ei pura salattujen SAML-vastausten tai -vahvistusten salausta. Lähetä salaamaton SAML-vastaus ja -vahvistus, jotka on allekirjoitettu odotetulla X.509-varmenteella.
Käytä tilin oikeaa sähköpostiosoitetta
Jos tunnistetietojen tarjoajasi palauttaa aliaksen, eri sähköpostiosoitteen tai useamman kuin yhden sähköpostiväitteen, OpenAI saattaa tunnistaa väärän tilin. Tällöin olemassa oleva tili, keskusteluhistoria tai työtila voi näyttää puuttuvan.
Jos käytössä on Microsoft Entra ID, tarkista, käyttääkö kirjautumisväite henkilön sähköpostiosoitetta, täydellistä käyttäjätunnusta (UPN) vai preferred_username-arvoa. Määritä kertakirjautumisen ja SCIM:n vastaavuudet niin, että ne tunnistavat tarkoitetun, olemassa olevan OpenAI-tilin. Jos uusi sähköpostiosoite kuuluu jo toiselle tilille, keskeytä ja ota yhteyttä OpenAI-tukeen ennen muutosten tekemistä.
Koordinoi hallittujen käyttäjien sähköpostimuutokset
Pelkkä kertakirjautumisen sähköpostiväitteen muuttaminen ei päivitä olemassa olevaa OpenAI-tiliä. Vuokraajan laajuinen SCIM voi synkronoida hallitun käyttäjän ensisijaisen sähköpostiosoitteen hänen olemassa olevalle tililleen, kun sekä nykyisen että uuden sähköpostiosoitteen verkkotunnus on vahvistettu hakemiston vuokraajalle. ChatGPT-työtilatason SCIM-yhteydessä molempien verkkotunnusten on oltava vahvistettuja kyseiselle työtilalle ja sen vuokraajalle.
Päivitä olemassa oleva SCIM-käyttäjä ja varmista, että myös kertakirjautumisen vastaavuusmääritys käyttää uutta osoitetta. Sähköpostiosoitteen muutos kirjaa käyttäjän ulos, joten hänen on kirjauduttava uudelleen sisään. Sähköpostiosoitteen muuttaminen API-organisaation tuotetason SCIM-yhteyden kautta ei ole tällä hetkellä mahdollista.
Ohjeet hallittujen käyttäjien sähköpostiosoitteiden muuttamiseen: SCIM-valmistelu ja -hallinta.
Määritä käyttäjät ja vahvista tuotteen käyttöoikeudet
Määritä halutut henkilöt tai ryhmät OpenAI-sovellukseen identiteetintarjoajallasi.
Varmista, että jokaisella henkilöllä on myös oikea ChatGPT-työtilan kutsu, API-organisaation jäsenyys tai Ads-tilin rooli.
Jos vuokraajasi käyttää SCIMiä, tarkista synkronoitu ryhmä ja sen tuettu tuotemääritys.
Testaa käyttäjällä, joka kuuluu määrittämääsi tuotteeseen tai työtilaan.
Identiteetintarjoajan määritys voi olla pakollinen tunnistautumiseen, mutta se ei kutsu henkilöä jokaiseen työtilaan, määritä API-roolia eikä myönnä mainostilin käyttöoikeutta.
Valitse kunkin tuotteen kirjautumiskäytäntö

Kun jaettu identiteetintarjoajayhteys on aktiivinen, tarkista jokaisen hallintakonsolissa näkyvän tuotteen käytäntö. Tuotteelle voi olla tarjolla Pakollinen, Valinnainen tai Pois käytöstä.
| Tuote | Miten käytäntöä sovelletaan | Mitä on tarkistettava |
|---|---|---|
| ChatGPT | Tuotteen laajuista käytäntöä voidaan soveltaa ChatGPT-työtiloihin. Yksittäisillä työtiloilla voi olla oma käytäntönsä, jos toimintoa tuetaan. | Tarkista oikea työtila, jäsenkutsu ja työtilakohtainen asetus. |
| API-alusta | API-alustan kirjautumiskäytäntöä sovelletaan yhdistettyihin API-organisaatioihin. Jos Mukauta API-organisaation mukaan on käytettävissä, valtuutettu yleinen järjestelmänvalvoja voi määrittää API-organisaatiokohtaisia käytäntöjä. | Tarkista API-organisaation jäsenyys ja API-alustalla valittu API-organisaatio. |
| Ads Manager | Adsilla on oma tuotekohtainen kirjautumiskäytäntönsä. | Varmista, että Ads-kertakirjautuminen on otettu käyttöön halutulla tavalla ja että henkilöllä on myös oikea mainostilin rooli. |
| Hallintakonsoli | Hallintakonsolilla on oma kirjautumiskäytäntönsä. | Suojaa vähintään yhden valtuutetun yleisen järjestelmänvalvojan käyttöoikeus ennen kertakirjautumisen edellyttämistä. |
Jaetun yhteyden käyttöönotto ei ota kertakirjautumista automaattisesti käyttöön kaikissa tuotteissa. Jos tuotteen käytäntönä on Pois käytöstä, käyttäjät eivät voi käyttää kertakirjautumista kyseisessä tuotteessa. Käyttäjät tarvitsevat myös oikean identiteetintarjoajan määrityksen ja tuotejäsenyyden.
ChatGPT-määrityksissä Pakollinen kertakirjautuminen koskee jäseniä, joiden sähköpostiosoite käyttää työtilan käytännön kattamaa vahvistettua verkkotunnusta. Muiden verkkotunnusten kautta kutsutut jäsenet voivat yhä käyttää muuta sallittua kirjautumistapaa. Jos kaikkien jäsenten on käytettävä yrityksen kertakirjautumista, kysy asiakkuustiimiltäsi käytettävissä olevista hallintakeinoista. Salli ulkoisten verkkotunnusten kutsut -asetuksen poistaminen käytöstä rajoittaa uusia kutsuja, mutta ei poista nykyisiä vieraita tai jo lähetettyjä kutsuja.
ChatGPT-käytännön vaihtaminen asetukseksi Pakollinen tai Pois käytöstä voi kirjata asianomaiset käyttäjät ulos. Tarkista työtilakohtaiset poikkeukset ja tiedota muutoksesta ennen laajan käytännön käyttöönottoa.
Testaa yhteys ja ota oikea käytäntö käyttöön
Valitse Testaa kertakirjautuminen tai vastaava määritysprosessissa näkyvä testivaihe.
Tunnistaudu halutulla identiteetintarjoajalla yksityisessä selainikkunassa.
Varmista, että käyttäjä pääsee oikeaan ChatGPT-työtilaan, API-organisaatioon tai Ads-tiliin.
Tarkista vaadittu kutsu, jäsenyys tai tilin rooli.
Tarkista sovellettava tuotteen tai työtilan kirjautumiskäytäntö.
Vaihda käytännöksi Pakollinen vasta onnistuneen testauksen ja hyväksytyn järjestelmänvalvojan palautussuunnitelman jälkeen.
Ratkaise kirjautumis- tai käyttöoikeusongelmat
Jos käyttäjä ei voi kirjautua sisään, tarkista vahvistettu verkkotunnus, tunnistetietojen tarjoajalla määritetty sovelluksen käyttöoikeus, sähköpostiväite, X.509-varmenne, tuotejäsenyys ja sovellettava tuotteen kirjautumiskäytäntö. Onnistunut kirjautuminen vuokraajaan ei takaa pääsyä tiettyyn työtilaan, API-organisaatioon tai mainostiliin.
Tuotekohtaiset virheet ja palautusohjeet: Kertakirjautumisen, työtilan käyttöoikeuksien ja verkkotunnuksen vahvistamisen vianmääritys. Jos et pysty palauttamaan ylläpitäjän käyttöoikeuksia, ota yhteyttä OpenAI-tukeen.