
Pangkalahatang-ideya
Sa Admin Console pinamamahalaan ng mga awtorisadong admin ang kanilang OpenAI tenant at ang mga resource ng produkto na pinapayagan silang i-access ayon sa kanilang tungkulin. Gamitin ang Mga pangkalahatang setting para sa pamamahala ng pagkakakilanlan sa buong tenant, o pumili ng ChatGPT workspace o Ads account para sa mga setting na partikular sa produkto.
Nakadepende sa iyong mga produkto, plan, at tungkulin bilang administrator ang makikita mo. Para sa ChatGPT, available ang na-update na karanasan sa Admin Console sa mga kwalipikadong Enterprise at Edu workspace. Patuloy na ginagamit ng mga customer na may standalone na ChatGPT Business ang kasalukuyang mga setting ng kanilang ChatGPT workspace para sa pangangasiwa ng workspace.
Buksan ang Admin Console at pumili ng resource

Mag-sign in sa Admin Console gamit ang OpenAI account na nauugnay sa iyong tenant.
Kung may access ka sa mahigit isang tenant, piliin ang tenant na gusto mong pamahalaan.
Piliin ang Mga pangkalahatang setting para sa pangangasiwa sa buong tenant, o piliin ang ChatGPT workspace o Ads account na gusto mong pamahalaan.
Buksan ang available na seksyon para sa iyong gawain, gaya ng Access, Mga user at grupo, Analytics, o Pagsingil.

Lalabas lang ang isang resource kung kabilang ito sa napiling tenant at pinapayagan ka ng iyong tungkulin na i-access ito. Kung hindi available ang isang seksyon, tiyaking tama ang napiling account, tenant, at tungkulin bilang administrator.
Kung inimbitahan ka bilang pangkalahatang admin bago ka magkaroon ng OpenAI account, buksan ang Admin Console at gumawa ng account gamit ang email address na pinadalhan ng imbitasyon. Sa ilalim ng Mga nakabinbing imbitasyon, piliin ang Tanggapin. Ang pagsali sa tenant ay hindi nagbibigay sa iyo ng access sa isang ChatGPT workspace, API organization, o Ads account.
Magkaiba ang listahan ng Mga user ng tenant at ang listahan ng Mga miyembro ng isang ChatGPT workspace. Kung may nawawalang bilang, workspace, o analytics, tiyaking tama ang napiling tenant at buksan mismo ang workspace. Hilingin sa OpenAI Support o sa team na nangangasiwa sa iyong account na suriin ang hindi inaasahang pagkakaugnay sa isang tenant; huwag gumawa ng kapalit na tenant o workspace.
Unawain ang mga tungkulin at hangganan ng administrator
| Tungkulin o access | Mga mapapamahalaan nito | Mga hindi nito ibinibigay |
|---|---|---|
| Global admin | Mga sinusuportahang setting ng pagkakakilanlan sa buong tenant, mga beripikadong domain, koneksyon sa identity provider, pangangasiwa ng tenant, at paggawa ng kwalipikadong advertising account. | Awtomatikong access bilang owner o admin sa bawat ChatGPT workspace, organisasyon ng API, o Ads account. |
| User manager (kapag available) | Mga itinalagang user at grupo ng tenant, kapag available ang tungkuling ito. | Kakayahang magtalaga o mag-alis ng mga global admin, baguhin ang mga setting sa buong tenant, o pangasiwaan ang ibang produkto. |
| Miyembro | Read-only na access sa mga sinusuportahang user, grupo, tungkulin, at resource ng tenant. | Kakayahang baguhin ang mga setting ng tenant, pamahalaan ang mga user o grupo, o magbigay ng mga tungkulin bilang administrator. |
| Ads admin | Pahintulot na gumawa ng mga kwalipikadong advertising account. | Awtomatikong access sa bawat kasalukuyang advertising account. |
Maaaring magkaroon ng ilang tungkulin ang isang tao, ngunit dapat italaga ang bawat tungkulin sa sarili nitong saklaw. Para sa mga detalye tungkol sa mga tungkulin sa ChatGPT workspace, tingnan ang: Pamamahala ng mga miyembro, tungkulin sa workspace, at seat. Ang tungkuling Miyembro ng tenant ay hiwalay sa membership sa isang ChatGPT workspace.
Pamahalaan ang identity sa buong tenant
Suriin ang mga domain at setting sa pag-sign in
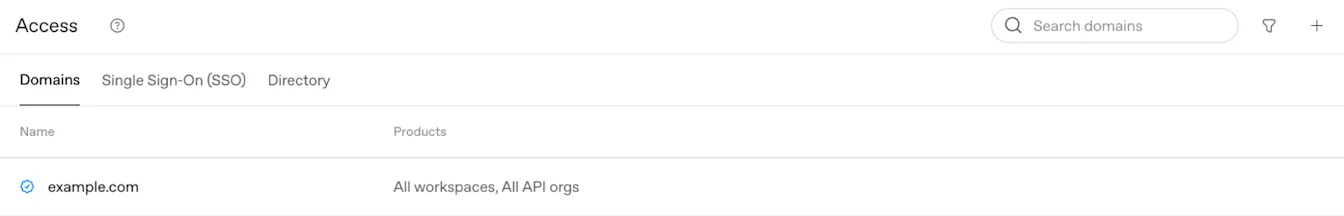
Sa Mga pangkalahatang setting, buksan ang Access > Mga domain para suriin ang status ng pag-verify ng domain at pagiging kwalipikado ng produkto. Maaaring unang mailapat ang isang bagong na-verify na domain sa lahat ng kwalipikadong ChatGPT workspace at API organization. Suriin ang mga resultang mapping at kumpirmahin ang paraan ng pagbawi para sa administrator bago baguhin ang mga kinakailangan sa pag-sign in.
Para sa pag-verify ng domain at pagiging kwalipikado ng produkto, tingnan ang: Pag-verify sa iyong domain para sa OpenAI identity.
Pinapamahalaan ng owner ng standalone na ChatGPT Business workspace ang SSO at mga domain mula sa kasalukuyang mga setting ng identity ng workspace. Kung read-only ang mga setting na iyon o ipinapakita ang Cloud Console ↗, hilingin sa isang global admin na pamahalaan ang nakabahaging koneksyon ng tenant. Para sa pag-set up ng Business at mga limitasyon ng plan, tingnan ang: Pag-set up ng single sign-on para sa ChatGPT Business.
Piliin kung paano sasali ang mga tao
Kino-configure ang awtomatikong paggawa ng account at mga imbitasyon sa external domain para sa isang indibidwal na ChatGPT workspace. Hindi kailangan ng SSO para sa awtomatikong paggawa ng account. Bago ito i-enable, suriin ang paggamit ng mga seat, mga kasalukuyang personal na account, at anumang prompt sa pag-migrate ng Enterprise o Edu.
Para sa mga empleyadong may personal, Plus, o ChatGPT Pro account, tingnan ang: Pag-onboard ng mga empleyadong may kasalukuyang ChatGPT account.
Suriin ang pag-sync ng directory at mga kasalukuyang koneksyon
Sa Mga pangkalahatang setting, buksan ang Access, pagkatapos ay piliin ang Directory para suriin ang available na SCIM sa buong tenant at status ng pag-synchronize. Maaaring sabay na i-enable ang mga koneksyon ng SCIM sa buong tenant at sa antas ng produkto. Gayunpaman, hindi mo mababago ang pagtatalaga ng Access sa produkto sa buong tenant para sa isang workspace o API organization habang naka-enable ang SCIM sa antas ng produkto para sa resource na iyon. Makipag-ugnayan sa iyong OpenAI account team tungkol sa anumang migration bago baguhin ang kasalukuyang koneksyon.
Para sa pag-set up ng directory, mga pagtatalaga ng produkto, at pag-synchronize, tingnan ang: Pag-provision at pamamahala ng SCIM.
Pamahalaan ang panlabas na access
Ipinapakilala ng Mag-sign in gamit ang ChatGPT ang isang miyembro sa isang application. Sa pamamagitan ng itinalagang access, maaaring pahintulutan ng miyembro ang isang application na gumamit ng partikular na data at magsagawa ng mga pinahihintulutang aksyon sa ngalan niya. Nagiging available ang access na iyon kapag inaprubahan ng organisasyon; kailangan pa ring kumpletuhin ng bawat miyembro ang proseso ng pagbibigay ng pahintulot sa application gamit ang sarili nilang mga pahintulot.
Pinamamahalaan ng isang pangkalahatang admin ang mga pahintulot ng application sa antas ng organisasyon sa Panlabas na access sa OpenAI Admin Console. Piliin ang organisasyong gusto mong i-configure.
Hindi awtomatikong may mga pahintulot ng pangkalahatang admin ang isang may-ari o admin ng ChatGPT workspace, admin ng Ads account, o administrator ng HubSpot.
Suriin ang pag-sign in na para lang sa pagkakakilanlan
Magkahiwalay na pahintulot ang pag-sign in para sa pagkakakilanlan at ang itinalagang access sa data. Nalalapat pa rin ang mga kasalukuyang patakaran sa pagpapahintulot o pagtanggi sa buong organisasyon at ang mga pag-apruba sa application. Ipinapakita sa column na Mga naka-enable na saklaw ang access na kasalukuyang naka-on. Buksan ang isang application upang suriin ang mga available na kontrol nito sa ilalim ng Mga saklaw.
Buksan ang Panlabas na access at piliin ang nilalayong organisasyon.
Piliin ang panlabas na application na gusto mong pamahalaan. Kung wala ito sa listahan, piliin ang I-enable ang mga app, hanapin ang application, at piliin ang I-enable upang idagdag ito sa listahan. Pagkatapos, buksan ang application upang i-configure ang mga pahintulot nito sa ilalim ng Mga saklaw.
Sa ilalim ng Mga saklaw, suriin ang Pagkakakilanlan, kung available.
I-on o i-off ang Pagkakakilanlan kapag puwedeng baguhin ang switch. Kinakailangan ang Pagkakakilanlan para sa ChatGPT Sites at hindi ito maaaring i-off dito. Kung kinokontrol ng ibang setting ang isang switch, sundin ang gabay sa mga detalye ng application.
Ang pagbabago sa pag-sign in na para lang sa pagkakakilanlan ay hindi nagbibigay ng access sa mga nakakonektang app o sa Ads. Suriin nang hiwalay ang mga itinalagang pahintulot na iyon.
I-enable ang access sa mga nakakonektang app para sa Sites
Maaaring humiling ang ChatGPT Sites ng pahintulot na gamitin ang sariling mga nakakonektang app ng bawat bisita. Halimbawa, maaaring kumuha ng real-time na impormasyon ang isang nakabahaging dashboard gamit ang account at mga kasalukuyang pahintulot ng bisitang naka-sign in. Sa panahon ng preview, naka-off bilang default ang access sa mga nakakonektang app para sa Sites. Kailangan itong i-enable ng isang pangkalahatang admin.
Buksan ang Panlabas na access at piliin ang nilalayong organisasyon.
Piliin ang ChatGPT Sites.
Sa ilalim ng Mga saklaw, i-on ang Mga connector. Kinakailangan ang Pagkakakilanlan para sa ChatGPT Sites at hindi ito maaaring i-off dito.
Kumpirmahin sa admin ng workspace na available sa workspace ang kakayahan ng Sites na gumamit ng mga nakakonektang app at ang bawat app na gusto mong gamitin.
Hilingin sa isang miyembro na magbukas ng Site, mag-sign in gamit ang ChatGPT, suriin ang hinihiling na access, at pahintulutan ang koneksyon.
Dapat pinapayagan ang access sa lahat ng naaangkop na setting ng organisasyon, workspace, at bawat app. Nalalapat din ang pagsang-ayon ng miyembro at ang mga pahintulot sa pinagmulang app.
Saklaw ng pag-apruba sa antas ng organisasyon ang kasalukuyan at mga susunod na ChatGPT Sites. Pinahihintulutan ng bawat bisita ang access sa pamamagitan ng sarili nilang account. Ang pag-enable sa kontrol ay hindi nagbibigay sa bawat Site ng access sa data mula sa mga nakakonektang app ng bawat miyembro.
Para sa mga setting ng workspace, tingnan ang: Pamamahala ng ChatGPT Sites para sa iyong workspace.
I-enable ang access sa Ads para sa isang application
Sa panahon ng preview, naka-off bilang default ang access sa Ads para sa mga application. Kailangan itong i-enable ng isang pangkalahatang admin.
Buksan ang Panlabas na access at piliin ang organisasyong nagmamay-ari ng nauugnay na Ads account.
Piliin ang application, gaya ng HubSpot. Kung wala ito sa listahan, piliin ang I-enable ang mga app, hanapin ang application, at piliin ang I-enable upang idagdag ito sa listahan. Pagkatapos, buksan ang application upang i-configure ang mga pahintulot nito sa ilalim ng Mga saklaw.
Sa ilalim ng Mga saklaw, i-on ang Ads kung naka-off ito.
Hilingin sa advertiser na bumalik sa application at muling subukan o kumpletuhin ang pagkonekta sa ChatGPT Ads.
Sinusuri ng advertiser ang mga hinihiling na pahintulot at pinahihintulutan ang access gamit ang mga kasalukuyan niyang pahintulot sa Ads account.
Magkahiwalay na hakbang ang pag-apruba ng organisasyon at pagbibigay ng pahintulot ng advertiser. Maaari lang pahintulutan ng isang advertiser ang access na saklaw ng sarili niyang mga pahintulot.
Para sa pag-set up sa HubSpot, tingnan ang: Pag-set up ng ChatGPT Ads sa HubSpot.
Suriin o baguhin ang access
Buksan ang application sa Panlabas na access upang suriin o baguhin ang mga saklaw nito. I-off ang Ads o Mga connector upang alisin ang access na iyon sa data nang hindi binabago ang Pagkakakilanlan. Kapag available, ino-off ng I-disable ang app ang lahat ng naka-enable na saklaw ng app. Walang kontrol na I-disable ang app ang ChatGPT Sites dahil kinakailangan ang Pagkakakilanlan. Nase-save ang mga pagbabago sa saklaw habang ginagawa mo ang mga ito; hintaying lumabas ang Na-update ang access sa app. Kung lumabas ang Kumpirmahin ang pagbabago, suriin ang paglipat mula sa pagpapahintulot sa lahat ng app tungo sa mga piling app lang; kakailanganin ng hiwalay na pag-apruba para sa bawat bagong app. Kung mabigo ang isang pag-update, i-refresh ang page at suriin ang mga kasalukuyang setting bago subukang muli. Para sa Sites, maaari ding suriin ng mga admin ng workspace kung aling mga nakakonektang app ang available sa workspace.
Lutasin ang mga problema sa itinalagang access
Kung may nawawalang kontrol, tiyaking napili mo ang nilalayong organisasyon, available dito ang feature, at mayroon kang mga pahintulot ng pangkalahatang admin.
Kung hindi magamit ng isang Site ang isang app, suriin ang pag-apruba ng organisasyon, ang availability sa workspace, ang setting ng mismong app, ang koneksyon at pagsang-ayon ng miyembro, at ang mga pahintulot sa pinagmulang app.
Kung minarkahan bilang Pinaghihigpitan ang isang Ads account kapag ikinokonekta ang HubSpot, hilingin sa isang pangkalahatang admin ng organisasyong nagmamay-ari nito na kumpirmahing naka-enable ang access ng HubSpot sa Ads. Kung inaprubahan na ng organisasyon ang HubSpot at pinaghihigpitan pa rin ang account, makipag-ugnayan sa admin ng account.
Kung naka-enable ang access sa Ads pero nabibigo pa rin ang koneksyon, tiyaking tama ang organisasyon, may mga kinakailangang pahintulot ang advertiser sa Ads account at application, at nakumpleto ang proseso ng pagbibigay ng pahintulot.
Kapag humihingi ng tulong, isama ang apektadong organisasyon, workspace o Ads account, ang application o Site, at ang mensahe ng error.
Suriin ang mga user, grupo, at access sa produkto
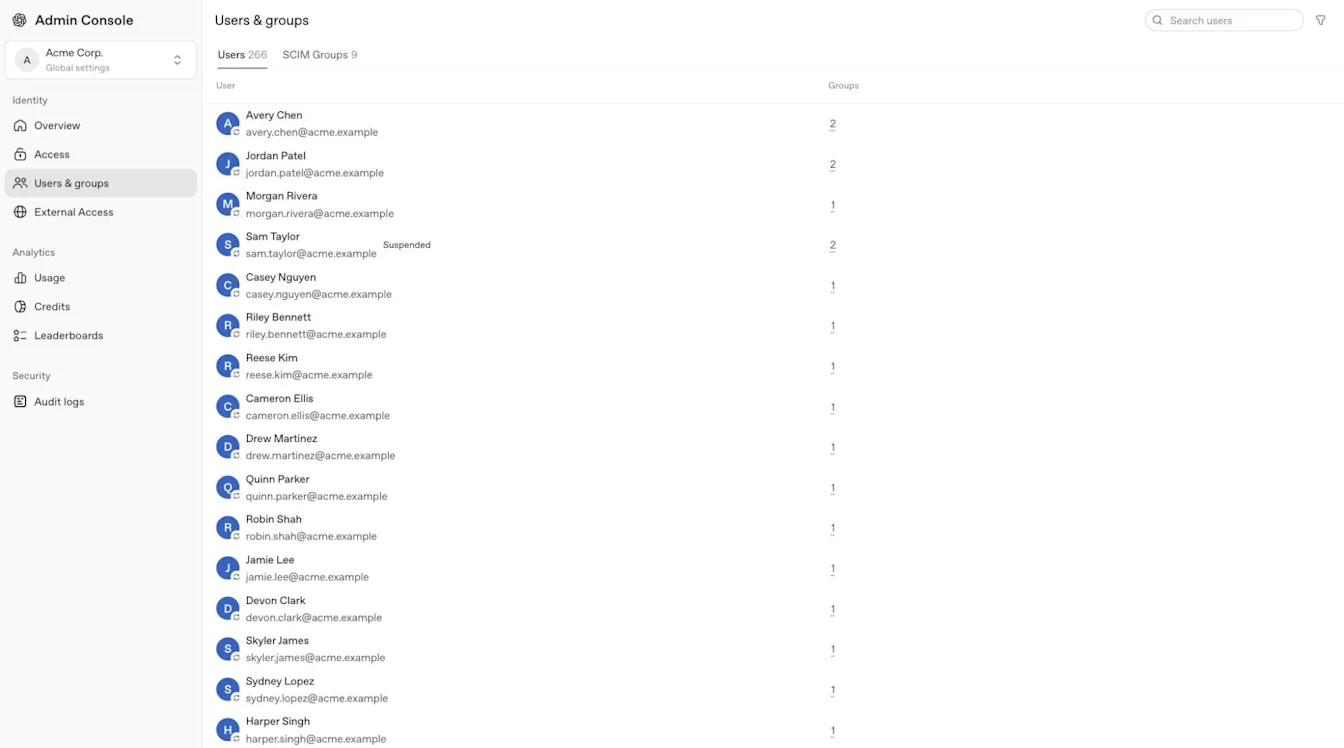
Pumunta sa Mga user & grupo at piliin ang Mga user para maghanap ng tao sa napiling tenant. Buksan ang profile ng tao at piliin ang Access & mga tungkulin para suriin ang access sa produkto. Depende sa available na view, maaaring lumabas ang mga direktang pagtatalaga sa ilalim ng Mga direktang tungkulin. Piliin ang Mga grupo para suriin ang mga grupong kinabibilangan ng tao, at piliin ang Mga SCIM group para tingnan ang mga naka-synchronize na grupo.
Para sa mga SCIM group na naka-synchronize sa tenant, maaaring italaga ng Access sa produkto ang mga sinusuportahang ChatGPT workspace at Ads account. Maaari ding italaga ng mga Enterprise at Edu tenant ang mga naka-synchronize na grupo sa mga API organization. Suriin sa API Platform ang kaukulang API group at pagiging miyembro sa organization. Suriin ang mga tungkulin sa advertising account sa napiling Ads account.
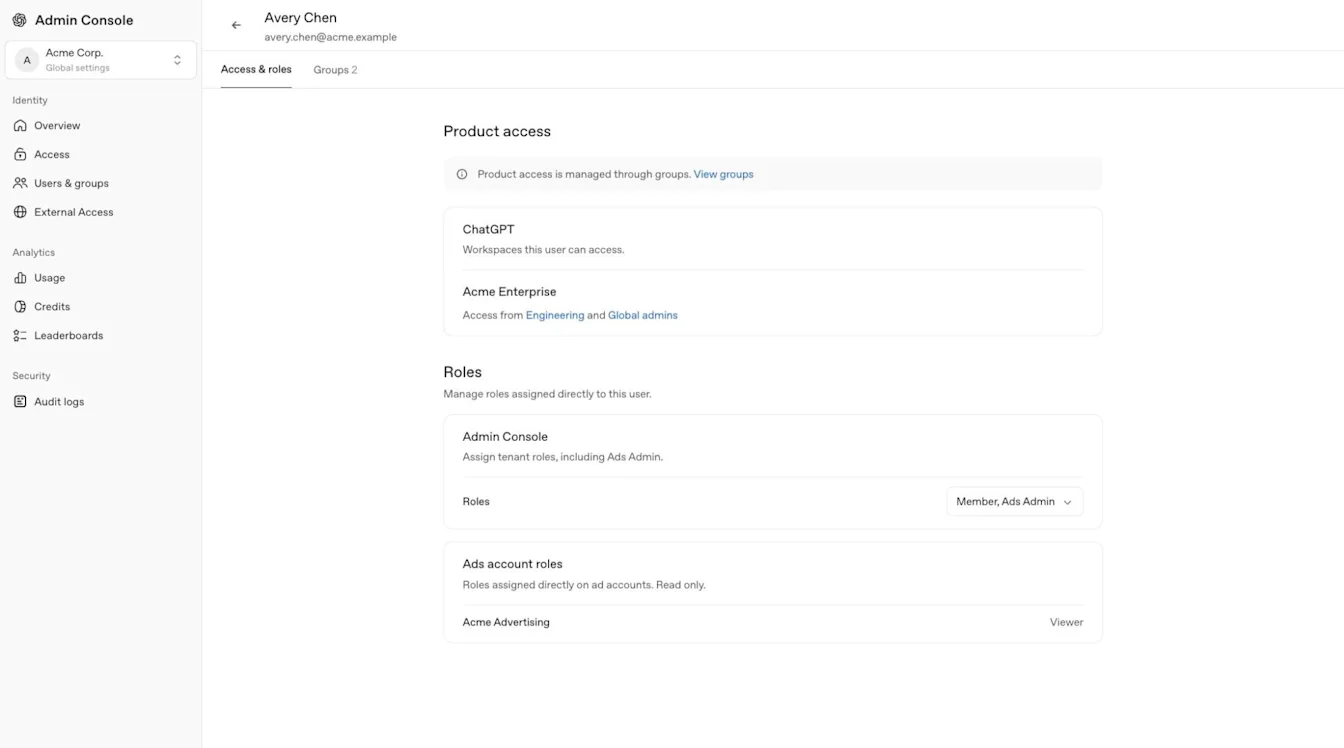
Bago magbigay ng access, suriin ang mga kasalukuyang pagtatalaga ng produkto at tungkulin ng grupo, at gamitin ang tungkuling may pinakamababang pribilehiyong kinakailangan. Hindi nagtatalaga ang Access sa produkto sa buong tenant ng mga custom na tungkulin sa ChatGPT workspace.
Pinapamahalaan ng iyong identity provider ang isang naka-synchronize na grupo. Huwag direktang magdagdag o mag-alis ng mga miyembro nito sa isang produkto. Pamahalaan sa Admin Console ang mga miyembro at grupo ng Enterprise at Edu workspace, sa ChatGPT ang mga miyembro at grupo ng Business workspace, sa API Platform ang mga miyembro ng API organization, at sa naaangkop na advertising account ang mga Ads user.
Para sa pamamahala ng grupo sa workspace at mga itinalagang pahintulot ng group manager, piliin ang nauugnay na ChatGPT workspace at tingnan ang Pamamahala ng mga grupo at group manager.
Ang paglitaw ng isang user sa Mga user ay hindi nagbibigay ng pagiging miyembro sa lahat ng resource. Direktang idinaragdag ng SCIM sa buong tenant ang mga user sa itinalagang API organization nang hindi kailangang tanggapin ang imbitasyon. Hiwalay pa rin ang mga imbitasyon sa ChatGPT workspace. Nalalapat lang ang mga manual na imbitasyon sa sinusuportahang ChatGPT workspace, API organization, o Ads account.
Pinapamahalaan ng SCIM sa buong tenant ang mga API membership na ginagawa o inaako nito. Ang pag-alis sa huling kwalipikadong pagtatalaga ay maaaring mag-alis ng isa sa mga membership na ito kahit orihinal itong idinagdag nang manual. Para sa mga pagsusuri sa pag-set up at pag-offboard, tingnan ang: Pag-provision at pamamahala ng SCIM.
Unawain ang mga label ng pinagmulan ng user
Kapag lumalabas ang label na Pinagmulan sa listahan o profile ng mga user ng tenant, inilalarawan nito kung paano ginawa o pinapamahalaan ang record ng user na iyon.
| Label | Kahulugan |
|---|---|
| SCIM | Pino-provision at pinapamahalaan ang record ng user ng tenant sa pamamagitan ng iyong identity provider. |
| Manual | Ginawa o inimbitahan nang manual sa Admin Console ang record ng user ng tenant. Maaaring ipakita ng ilang profile view ang Custom. |
| Na-migrate | Inilipat sa Admin Console ang record ng user ng tenant mula sa dating sistema ng OpenAI para sa pamamahala ng account. Halimbawa, maaaring ginawa ito mula sa kasalukuyang membership sa ChatGPT workspace o API organization. |
Suriin ang access ng miyembro sa modelo
Tinutulungan ng Pagsubok sa Modelo ang mga admin na maunawaan kung bakit magagamit o hindi magagamit ng isang miyembro ang isang modelo. Available ito sa mga admin sa ChatGPT Business, Enterprise, Healthcare, at Edu. Ang access sa Pagsubok sa Modelo ay hindi nagbibigay ng access sa iba pang setting para sa buong tenant.
Buksan ang Admin Console at piliin ang ChatGPT workspace na gusto mong suriin.
Buksan ang Mga Modelo, pagkatapos ay piliin ang Subukan.
Hanapin ang miyembro gamit ang pangalan o email.
Suriin ang aktuwal niyang access sa modelo, mga default ng workspace, mga pahintulot sa modelo, tungkulin, at kagustuhan.
Ipinapakita sa mga resulta ang mga naka-save na setting. Ang pagsubok ay hindi nagbibigay ng access sa modelo, nagbabago ng mga setting o limitasyon sa paggamit, o lumalampas sa uri ng seat, plan, o pagiging kwalipikado ng workspace ng miyembro.
Para sa availability at mga limitasyon ng modelo sa Enterprise at Edu, tingnan ang: Mga modelo at limitasyon ng ChatGPT Enterprise at Edu.
Pamahalaan ang napiling Ads account
Piliin ang nilalayong Ads account bago suriin ang Mga user at grupo o mga tungkuling partikular sa account. Maaaring gumawa ng mga advertising account ang global admin o Ads admin; tumatanggap ng mga pahintulot para sa isang partikular na account ang ad account admin, miyembro, o viewer.
Para sa pag-sign in sa Ads, mga tungkulin sa account, at panuntunan sa access sa directory, tingnan ang: Pamamahala ng pagkakakilanlan at access para sa Ads Manager.
Suriin ang analytics, mga audit log, credential, at billing
Analytics
Depende sa iyong tungkulin at plan, maaaring kabilang sa Analytics ang paggamit ng ChatGPT o Codex, mga aktibong user, leaderboard, credits, at nae-export na aktibidad. Nag-iiba ayon sa ulat ang available na saklaw ng petsa at oras ng pag-refresh. Kapag ipinapakita, ang mga tinatayang gastos ay pagtataya para sa pagpaplano, hindi pinal na singil o invoice. Kapag available, sarili lang niyang aktibidad ang maaaring suriin ng isang miyembro ng workspace maliban kung nagbibigay ng mas malawak na access ang hiwalay na tungkulin sa workspace.
| Bahagi ng analytics | Saklaw ng kasaysayan | Karaniwang pag-refresh |
|---|---|---|
| Analytics ng ChatGPT at Codex credits | Hanggang 120 araw. | Humigit-kumulang bawat 1 hanggang 6 na oras. |
| Analytics ng paggamit ng Codex | Hanggang 120 araw. | Humigit-kumulang bawat 1 hanggang 6 na oras. |
| Analytics ng paggamit ng ChatGPT | Hanggang sa nakaraang 12 buwan. | Hanggang 48 oras. |
Hindi awtomatikong kasama sa access sa produkto ng Codex ang analytics. Kapag available, maaaring ibigay ng workspace owner ang Pahintulutan ang mga miyembro na pangasiwaan ang Codex sa pamamagitan ng custom na tungkulin. Binibigyan nito ang user ng access sa sinusuportahang analytics ng paggamit ng Codex para sa workspace na iyon nang hindi siya ginagawang workspace admin o global admin.
Kapag available, maaaring i-filter ang analytics ng workspace ayon sa mga naka-synchronize na grupo, gaya ng isang departamento o pilot team. Nakadepende sa napiling workspace at iyong tungkulin ang visibility ng grupo at access sa analytics. Sundin ang mga patakaran sa privacy ng iyong kumpanya o paaralan.
Kapag available, ginagamit ng mga tinatayang gastos ang presyo ng napiling workspace at mga pagtataya lang ang mga ito para sa pagpaplano, hindi pinal na singil. Ang ibinigay na invoice ang opisyal na talaan ng billing. Para sa mas detalyadong pag-uulat sa ChatGPT, kabilang ang kwalipikadong aktibidad sa GPT, proyekto, o skill, gamitin ang mga setting ng analytics ng napiling workspace.
Mga audit log
Kapag available, maaaring buksan ng global admin ang Mga pangkalahatang setting, pagkatapos ay piliin ang Mga audit log sa ilalim ng Seguridad para suriin ang aktibidad ng pangangasiwa sa buong tenant. Hiwalay ang mga audit log ng workspace at available lang sa mga kwalipikadong workspace owner o admin. Kung wala ang Mga audit log, tingnan ang napiling tenant o workspace, iyong tungkulin, at availability ng feature.
Itinatala rin sa mga audit log ng workspace ang mga pagbabagong ginawa sa interface na Mga patakaran & configuration ng Codex. Maaaring suriin ng mga awtorisadong admin ang mga log na ito sa UI o kunin ang mga ito sa pamamagitan ng API ng Pagsunod upang siyasatin ang mga pagbabago sa configuration.
Para sa mga kinakailangan sa access at pagkuha ng log, tingnan ang: OpenAI Compliance Platform para sa mga customer ng Enterprise at Edu.
Mga credential
Maaaring gamitin ng mga workspace owner at admin ang Mga credential > Admin key sa isang kwalipikadong ChatGPT workspace upang pamahalaan ang mga Admin key na saklaw ng workspace para sa mga sinusuportahang administration API. Hindi sapat ang tungkulin bilang global admin lamang para magkaroon ng access. Hindi nagbibigay ang mga Admin key ng access sa mga modelo o model inference. Para sa pag-set up, mga pahintulot, at pamamahala ng key, tingnan ang: Pamamahala ng mga Admin key sa Admin Console. Kapag available, sinusuportahan ng hiwalay na mga credential ng Codex service account ang automation. Para sa gabay sa pag-set up, tingnan ang: Gumawa at mamahala ng mga Codex service account.
Billing at mga agent
Nakadepende sa napiling resource, plan, at mga pahintulot ang mga available na seksyon ng Billing at pamamahala ng agent. Ang access sa billing para sa isang workspace o produkto ay hindi nagbibigay ng access sa iba.
Para sa mga kwalipikadong Enterprise o Edu workspace, maaaring kabilang sa Billing ang Plan, Aktibidad ng grant, at Mga invoice. Saklaw lang ng billing ang napiling workspace, at maaaring kailanganin ang tungkulin ng workspace owner para ma-access ang mga invoice.
Suriin ang mga limitasyon sa paggamit ng workspace
Maaaring ipakita ng hiwalay na page na Mga limitasyon sa paggamit ang Workspace, Mga grupo, Mga user, at, kapag available, Mga nakabinbing kahilingan. Nalalapat ang default ng workspace maliban kung nagbibigay ng ibang limitasyon ang kwalipikadong override para sa grupo o user. Kapag available, binabago ng Pahintulutan ang mga user na makita ang paggamit sa credits at dolyar ang makikita ng mga miyembro nang hindi binabago ang mga limitasyon sa paggamit o setting ng sobrang paggamit.
Nagre-reset ang Buwanan (default) sa unang araw ng bawat buwan sa kalendaryo ayon sa UTC.
Nagre-reset ang Nakaayon sa billing cycle sa buwanang panahong nakabatay sa billing cycle ng workspace.
Maaaring gamitin ng kwalipikadong override para sa user o grupo ang Walang limitasyong paggamit kapag available ang opsyong iyon.
Kapag inalis ang override, babalik ang user o grupo sa susunod na naaangkop na minanang limitasyon.
Kapag naabot ng isang tao ang naaangkop na limitasyon, maaaring i-pause ang karagdagang kwalipikadong paggamit hanggang tumaas ang limitasyon o magsimula ang susunod na panahon ng paggamit.
Suriin ang mga agent ng workspace
Kapag available, magagamit ng mga awtorisadong administrator ang bahagi para sa mga agent upang suriin ang mga agent ng workspace, nauugnay na aktibidad, nakakonektang app, memory file, iskedyul, at sinusuportahang analytics ng agent. Nakadepende ang access sa agent sa napiling resource at tungkulin ng administrator.
Lutasin ang mga problema sa access o nawawalang resource
Tiyaking nag-sign in ka gamit ang tamang OpenAI account at pinili mo ang nilalayong tenant.
Suriin kung kailangan mo ng tungkuling global admin o user manager para sa gawaing saklaw ang buong tenant.
Suriin kung kailangan mo ng tungkuling owner, admin, Ads admin, o tungkuling partikular sa account para sa napiling resource.
Kumpletuhin ang anumang kinakailangang pag-sign in sa SSO bago magbukas ng protektadong resource.
Patuloy na pamahalaan sa API Platform ang mga miyembro, proyekto, at setting ng organisasyon ng API.
Makipag-ugnayan sa iyong global admin o account team kung hindi pa rin available ang inaasahang resource o feature.