
Présentation
La console d'administration permet aux administrateurs autorisés de gérer leur tenant OpenAI ainsi que les ressources du produit auxquelles leur rôle leur donne accès. Utilisez les paramètres globaux pour l'identité à l'échelle du locataire, ou sélectionnez un espace de travail ChatGPT ou un compte Ads pour les paramètres spécifiques au produit.
Les informations qui s'affichent dépendent de vos produits, de votre forfait et de vos rôles d'administrateur. Pour ChatGPT, la nouvelle interface de la console d'administration est disponible pour les espaces de travail Enterprise et Edu éligibles. Les clients autonomes de ChatGPT Business continuent d'utiliser les paramètres existants de leur espace de travail ChatGPT pour l'administration de l'espace de travail.
Ouvrez la console d'administration et sélectionnez une ressource

Connectez-vous à la Console d'administration à l'aide du compte OpenAI associé à votre locataire.
Si vous avez accès à plusieurs locataires, sélectionnez le locataire que vous souhaitez gérer.
Choisissez Paramètres globaux pour l'administration à l'échelle du locataire, ou sélectionnez l'espace de travail ChatGPT ou le compte Ads que vous souhaitez gérer.
Ouvrez la section disponible correspondant à votre tâche, par exemple Accès, Utilisateurs et groupes, Analyses ou Facturation.

Une ressource ne s'affiche que lorsqu'elle appartient au locataire sélectionné et que votre rôle vous autorise à y accéder. Si une section n'est pas disponible, vérifiez le compte, le locataire et le rôle d'administrateur sélectionnés.
Si vous êtes invité en tant qu'administrateur global avant d'avoir un compte OpenAI, ouvrez la console d'administration et créez un compte avec l'adresse e-mail à laquelle l'invitation a été envoyée. Sous Invitations en attente, sélectionnez Accepter. Rejoindre le locataire ne vous donne pas accès à un espace de travail ChatGPT, à une organisation API ni à un compte Ads.
La liste Utilisateurs du locataire n'est pas identique à la liste Membres d'un espace de travail ChatGPT. Si des décomptes, un espace de travail ou des analyses sont manquants, vérifiez le locataire sélectionné et ouvrez l'espace de travail lui-même. Demandez à l'assistance OpenAI ou à votre équipe de compte de vérifier toute association inattendue avec un locataire ; ne créez pas de locataire ni d'espace de travail de remplacement.
Comprendre les rôles et les limites des administrateurs
| Rôle ou accès | Ce qu'il peut gérer | Ce qui n'est pas accordé |
|---|---|---|
| Administrateur global | Prise en charge des paramètres d'identité à l'échelle du locataire, des domaines vérifiés, des connexions aux fournisseurs d'identité, de l'administration du locataire et de la création de comptes publicitaires éligibles. | Accès automatique en tant que propriétaire ou administrateur à chaque espace de travail ChatGPT, organisation API ou compte Ads. |
| Gestionnaire d'utilisateurs (si disponible) | Utilisateurs et groupes du locataire affectés pour lesquels ce rôle est disponible. | La possibilité d'attribuer ou de supprimer des administrateurs globaux, de modifier les paramètres à l'échelle du locataire ou d'administrer un autre produit. |
| Membre | Accès en lecture seule aux utilisateurs, groupes, rôles et ressources du locataire pris en charge. | La possibilité de modifier les paramètres du locataire, de gérer des utilisateurs ou des groupes, ou d'attribuer des rôles d'administrateur. |
| Ads admin | Autorisation de créer des comptes publicitaires éligibles. | Accès automatique à tous les comptes publicitaires existants. |
Une personne peut assumer plusieurs rôles, mais chaque rôle doit être attribué dans son propre périmètre. Pour en savoir plus sur les rôles de l'espace de travail ChatGPT, consultez : Gestion des membres, des rôles de l'espace de travail et des licences. Le rôle Membre d'un tenant est distinct de l'appartenance à un espace de travail ChatGPT.
Gérer l'identité à l'échelle du locataire
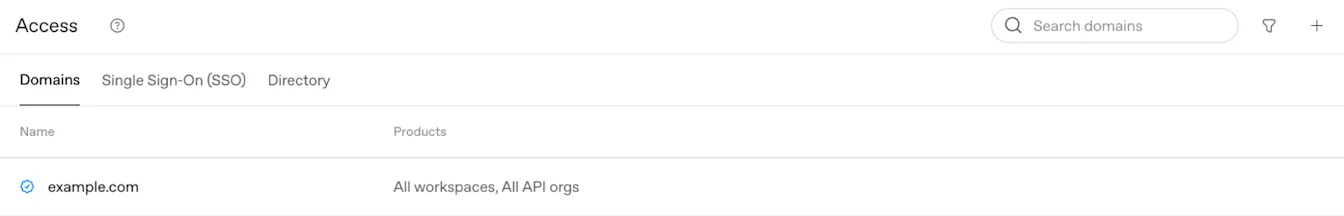
Examiner les domaines et les paramètres de connexion
Dans Paramètres généraux, ouvrez Accès > Domaines pour consulter le statut de vérification du domaine et l'éligibilité des produits. Un domaine nouvellement vérifié peut, dans un premier temps, s'appliquer à tous les espaces de travail ChatGPT et organisations API éligibles. Passez en revue les mappages obtenus et confirmez une procédure de récupération pour administrateur avant de modifier les exigences de connexion.
Pour la vérification du domaine et l'éligibilité des produits, consultez : Vérification de votre domaine pour l'identité OpenAI.
Le propriétaire d'un espace de travail ChatGPT Business autonome gère le SSO et les domaines depuis les paramètres d'identité existants de l'espace de travail. Si ces paramètres sont en lecture seule ou affichent Cloud Console ↗, demandez à un administrateur général de gérer la connexion au locataire partagé. Pour configurer Business et connaître les limites du forfait, consultez : Configurer l'authentification unique pour ChatGPT Business.
Choisissez les modalités d'inscription
La création automatique de comptes et les invitations de domaines externes sont configurées pour un espace de travail ChatGPT spécifique. La création automatique de compte ne nécessite pas de SSO. Vérifiez l'utilisation des sièges, les comptes personnels existants et tout prompt de migration Enterprise ou Edu avant de l'activer.
Pour les employés titulaires d'un compte personnel, Plus ou Pro, consultez : Intégration des employés disposant déjà d'un compte ChatGPT.
Vérifier la synchronisation des annuaires et les connexions existantes
Dans Paramètres globaux, ouvrez Accès, puis sélectionnez Annuaire pour consulter le statut SCIM et l’état de synchronisation disponibles à l’échelle du locataire. Les connexions SCIM à l’échelle du locataire et au niveau du produit peuvent toutes deux être activées. Cependant, vous ne pouvez pas modifier une attribution d’accès au produit à l’échelle du locataire pour un espace de travail ou une organisation API tant que le SCIM au niveau du produit est activé pour cette ressource. Coordonnez toute migration avec l’équipe responsable de votre compte OpenAI avant de modifier une connexion existante.
Pour la configuration de l’annuaire, les attributions de produits et la synchronisation, consultez : Provisionnement et gestion SCIM.
Gérer l'accès externe
« Se connecter avec ChatGPT » identifie un membre auprès d'une application. L'accès délégué permet à un membre d'autoriser une application à utiliser certaines données et à effectuer des actions autorisées en son nom. C'est l'approbation de l'organisation qui rend cet accès disponible ; chaque membre doit néanmoins suivre la procédure d'autorisation de l'application en fonction de ses propres droits d'accès.
Un administrateur général gère les autorisations des applications au niveau de l'organisation dans Accès externe de la console d'administration OpenAI. Sélectionnez l'organisation que vous souhaitez configurer.
Le propriétaire ou l'administrateur d'un espace de travail ChatGPT, l'administrateur d'un compte Ads ou l'administrateur HubSpot ne dispose pas automatiquement des droits d'administrateur global.
Examiner la connexion basée uniquement sur l'identité
La connexion via l'identité et l'accès délégué aux données sont des autorisations distinctes. Les politiques d'autorisation ou de refus existantes à l'échelle de l'organisation, ainsi que les approbations d'applications, continuent de s'appliquer. La colonne Périmètres activés affiche les accès actuellement activés. Ouvrez une application pour consulter les contrôles disponibles sous Périmètres.
Ouvrez Accès externe et sélectionnez l'organisation concernée.
Sélectionnez l'application externe que vous souhaitez gérer. Si elle n'est pas répertoriée, sélectionnez Activer les applications, recherchez l'application, puis sélectionnez Activer pour l'ajouter à la liste. Ouvrez ensuite l'application pour configurer ses autorisations sous Étendues.
Sous Portées, examinez Identité, le cas échéant.
Activez ou désactivez Identity lorsque le commutateur est modifiable. Identity est requis pour ChatGPT Sites et ne peut pas être désactivé ici. Si un commutateur est géré par un autre paramètre, suivez les instructions fournies dans la description de l'application.
La modification de la connexion avec identité uniquement n'accorde pas l'accès aux applications connectées ni à Ads. Vérifiez séparément ces autorisations déléguées.
Activer l'accès aux applications connectées pour Sites
ChatGPT Sites peut demander l'autorisation d'utiliser les propres applications connectées de chaque visiteur. Par exemple : un tableau de bord partagé peut récupérer des informations en temps réel en utilisant le compte du visiteur connecté et ses autorisations existantes. Pendant la phase de prévisualisation, l'accès aux applications connectées pour Sites est désactivé par défaut. Un administrateur global doit l'activer.
Ouvrez Accès externe et sélectionnez l'organisation concernée.
Sélectionnez ChatGPT Sites.
Sous Portées, activez les Connecteurs. L'identité est requise pour ChatGPT Sites et ne peut pas être désactivée ici.
Confirmez auprès de l'administrateur de l'espace de travail que la fonctionnalité d'applications connectées de Sites et les applications individuelles que vous souhaitez utiliser sont disponibles dans l'espace de travail.
Demandez à un membre d'ouvrir un site, de se connecter avec ChatGPT, de vérifier l'accès demandé et d'autoriser la connexion.
Tous les paramètres applicables de l'organisation, de l'espace de travail et de chaque application doivent autoriser l'accès. Le consentement des membres et les autorisations de l'application source s'appliquent également.
L'approbation au niveau de l'organisation couvre les ChatGPT Sites actuels et futurs. Chaque visiteur autorise l'accès via son propre compte. L'activation du contrôle ne donne pas à chaque Site accès aux données connectées de chaque membre.
Pour les paramètres de l'espace de travail, consultez : Gérer ChatGPT Sites pour votre espace de travail.
Activer l'accès à Ads pour une application
Pendant la phase de prévisualisation, l'accès aux annonces pour les applications est désactivé par défaut. Un administrateur global doit l'activer.
Ouvrez Accès externe et sélectionnez l'organisation propriétaire du compte Ads concerné.
Sélectionnez l'application, telle que HubSpot. Si elle ne figure pas dans la liste, sélectionnez Activer les applications, recherchez l'application, puis sélectionnez Activer pour l'ajouter à la liste. Ouvrez ensuite l'application pour configurer ses autorisations sous Portées.
Dans la section Scopes, activez Ads si cette option est désactivée.
Demandez à l'annonceur de retourner dans l'application et de réessayer ou de finaliser la connexion à ChatGPT Ads.
L'annonceur examine les autorisations demandées et autorise l'accès à l'aide des autorisations dont il dispose déjà sur son compte Ads.
L'approbation de l'organisme et l'autorisation de l'annonceur constituent des étapes distinctes. Un annonceur ne peut autoriser que les accès correspondant à ses propres autorisations.
Pour configurer HubSpot, consultez : Configurer ChatGPT Ads dans HubSpot.
Examiner ou modifier l'accès
Ouvrez l'application dans Accès externe pour examiner ou modifier ses périmètres. Désactivez Publicités ou Connecteurs pour supprimer cet accès aux données sans modifier Identité. Désactiver l'application, lorsqu'elle est disponible, désactive tous les périmètres activés de l'application. ChatGPT Sites ne comporte pas de commande Désactiver l'application, car Identité est obligatoire. Les modifications des périmètres sont enregistrées au fur et à mesure ; attendez que Accès à l'application mis à jour s'affiche. Si l'option Confirmer la modification s'affiche, examinez le passage de l'autorisation de toutes les applications à celle des applications sélectionnées ; les futures applications nécessiteront une approbation individuelle. Si une mise à jour échoue, actualisez la page et vérifiez les paramètres actuels avant de réessayer. Pour Sites, les administrateurs de l'espace de travail peuvent également vérifier quelles applications connectées sont disponibles dans l'espace de travail.
Résoudre les problèmes d'accès délégué
Si un élément de contrôle est manquant, vérifiez que vous avez sélectionné la bonne organisation, que la fonctionnalité y est disponible et que vous disposez des droits d'administrateur global.
Si un site ne parvient pas à utiliser une application, vérifiez l'autorisation accordée par l'organisation, la disponibilité de l'espace de travail, les paramètres de l'application en question, la connexion du membre, son consentement et les autorisations de l'application source.
Si un compte Ads est marqué comme Restreint lors de la connexion de HubSpot, demandez à un administrateur global de l'organisation qui le possède de confirmer que l'accès de HubSpot à Ads est activé. Si l'entreprise a approuvé HubSpot et que l'accès au compte reste restreint, contactez l'administrateur du compte.
Si l'accès à Ads est activé mais que la connexion échoue toujours, vérifiez l'organisation, le compte Ads de l'annonceur et les autorisations de l'application, ainsi que la bonne exécution du processus d'autorisation.
Lorsque vous demandez de l'aide, veuillez indiquer l'organisation, l'espace de travail ou le compte Ads concerné, ainsi que l'application ou le site et le message d'erreur.
Examiner les utilisateurs, les groupes et l'accès aux produits
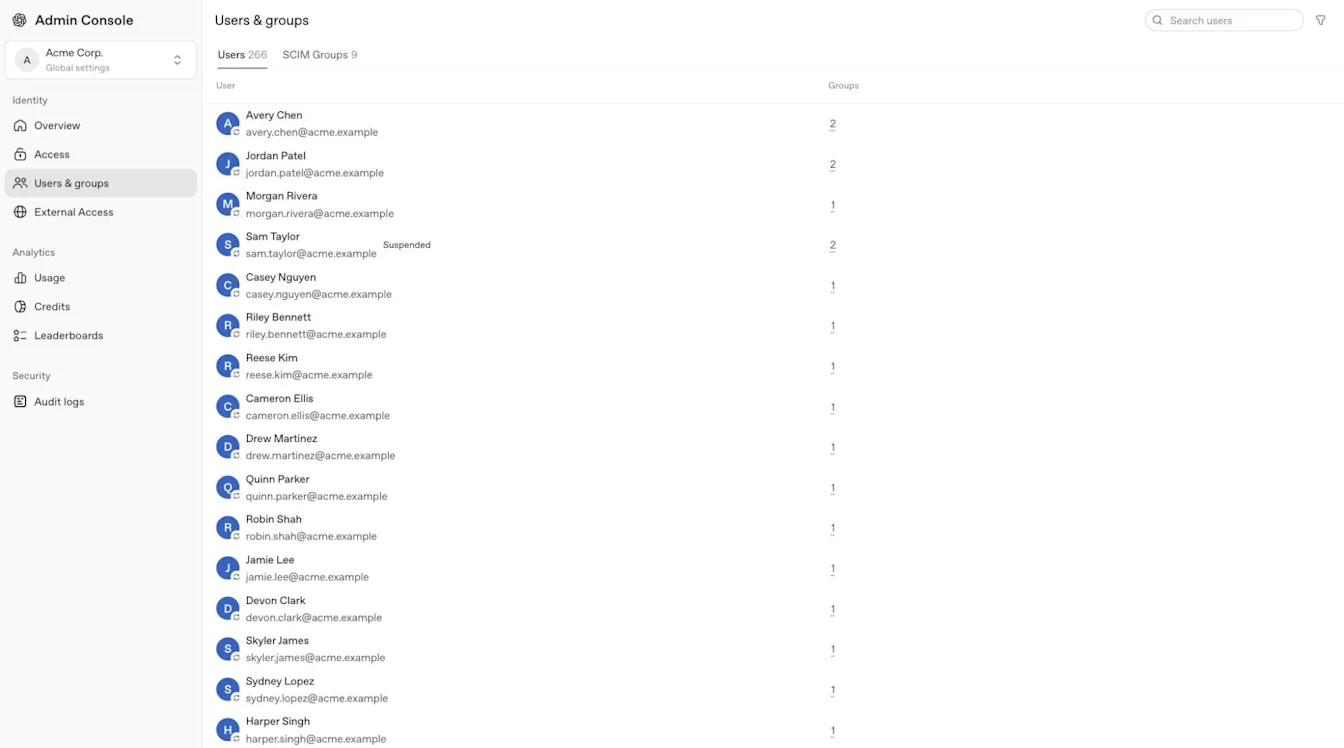
Accédez à utilisateurs et groupes et sélectionnez utilisateurs pour rechercher une personne dans le locataire sélectionné. Ouvrez le profil de la personne et sélectionnez accès et rôles pour vérifier l'accès aux produits. Selon la vue disponible, les attributions directes peuvent apparaître sous rôles directs. Sélectionnez groupes pour consulter les appartenances de la personne aux groupes, puis sélectionnez groupes SCIM pour examiner les groupes synchronisés.
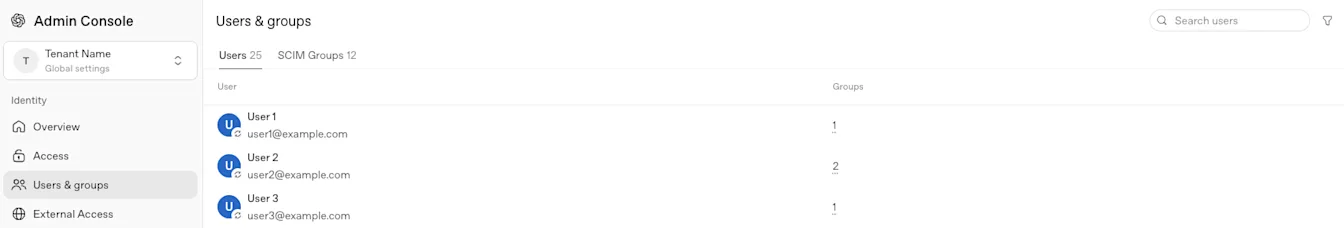
Pour les groupes SCIM synchronisés avec le locataire, Accès aux produits permet d’attribuer les espaces de travail ChatGPT et les comptes Ads pris en charge. Les locataires Enterprise et Edu peuvent également attribuer des groupes synchronisés à des organisations API. Vérifiez l’appartenance au groupe et à l’organisation API correspondantes dans la Plateforme API. Consultez les rôles associés au compte publicitaire dans le compte Ads sélectionné.
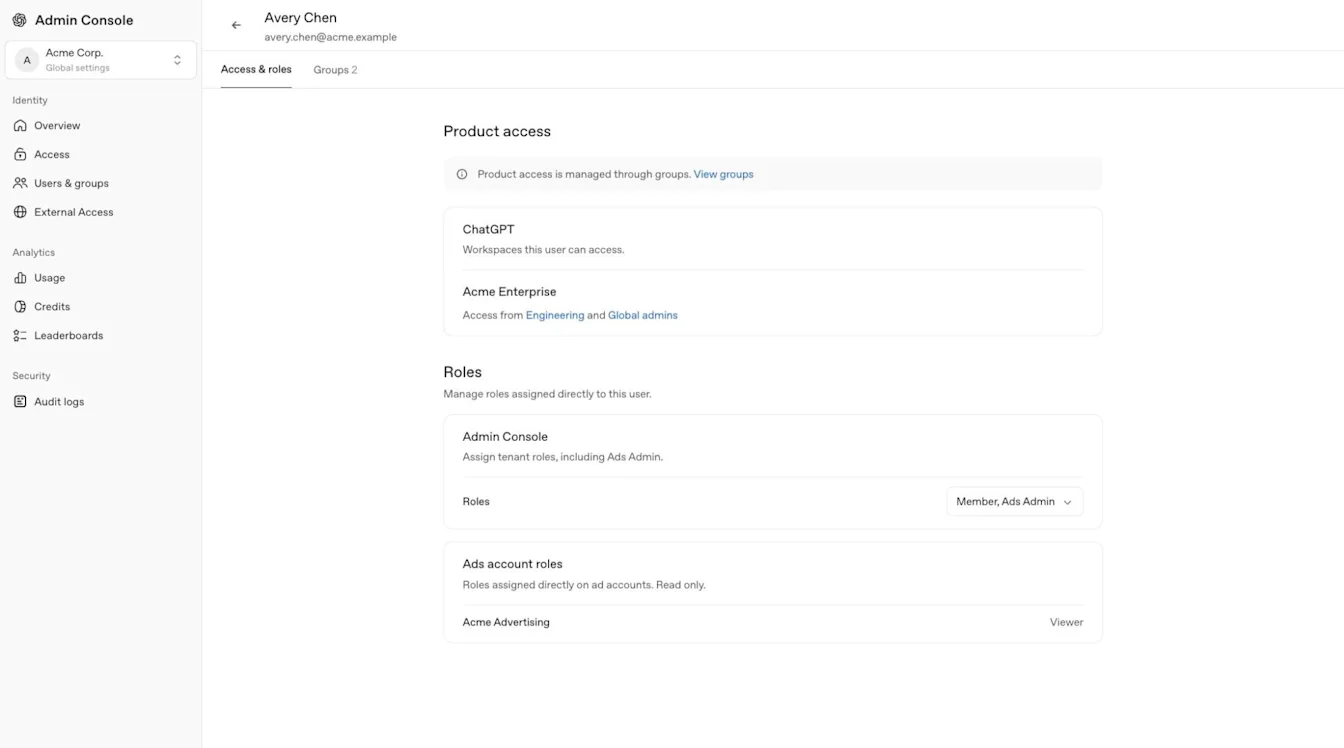
Avant d'accorder l'accès, examinez les attributions de produits et de rôles existantes d'un groupe et utilisez le rôle disposant du niveau de privilèges minimal requis. L'accès au produit à l'échelle du locataire n'attribue pas de rôles personnalisés de l'espace de travail ChatGPT.
Un groupe synchronisé est géré par votre fournisseur d'identité. N'ajoutez ni ne supprimez directement ses membres dans un produit. Gérez les membres et les groupes des espaces de travail Enterprise et Edu dans la console d'administration, les membres et les groupes des espaces de travail Business dans ChatGPT, les membres de l'organisation API sur la plateforme API et les utilisateurs Ads dans le compte publicitaire approprié.
Pour gérer les groupes de l’espace de travail et les autorisations déléguées des gestionnaires de groupes, sélectionnez l’espace de travail ChatGPT concerné et consultez Gestion des groupes et des gestionnaires de groupes.
Le fait qu’un utilisateur figure dans Utilisateurs ne lui confère pas le statut de membre pour toutes les ressources. Le SCIM à l’échelle du tenant ajoute directement des utilisateurs à une organisation API attribuée, sans qu’ils aient à accepter une invitation. Les invitations à l’espace de travail ChatGPT restent distinctes. Les invitations manuelles restent spécifiques à l’espace de travail ChatGPT, à l’organisation API ou au compte Ads pris en charge.
Le SCIM à l’échelle du tenant gère les appartenances à l’API qu’il crée ou reprend. La suppression de la dernière affectation éligible peut supprimer l’une de ces appartenances, même si elle a été ajoutée manuellement à l’origine. Pour la configuration et les vérifications de désactivation, consultez : Provisionnement et gestion SCIM.
Comprendre les étiquettes des sources utilisateur
Lorsqu’une étiquette Source apparaît dans la liste des utilisateurs du locataire ou le profil, elle indique comment la fiche de cet utilisateur a été créée ou comment elle est gérée.
| Libellé | Signification |
|---|---|
| SCIM | La fiche utilisateur du locataire est provisionnée et gérée par l’intermédiaire de votre fournisseur d’identité. |
| Manuel | La fiche utilisateur du locataire a été créée ou l’utilisateur a été invité manuellement via la console d’administration. Certaines vues de profil peuvent afficher Personnalisé. |
| Migré | La fiche utilisateur du locataire a été importée dans la console d'administration depuis le précédent système de gestion des comptes d’OpenAI. Par exemple, elle peut avoir été créée à partir d’un espace de travail ChatGPT existant ou d’une adhésion à une organisation API. |
Vérifier l'accès d'un membre aux modèles
Le test de modèle aide les administrateurs à comprendre pourquoi un membre peut ou ne peut pas utiliser un modèle. Il est accessible aux administrateurs de ChatGPT Business, Enterprise, Healthcare et Edu. L'accès au test de modèle ne donne pas accès aux autres paramètres à l'échelle du locataire.
Ouvrez la console d'administration et sélectionnez l'espace de travail ChatGPT que vous souhaitez examiner.
Ouvrez Modèles, puis sélectionnez Tester.
Recherchez le membre par son nom ou son adresse e-mail.
Examinez leurs accès effectifs aux modèles, les paramètres par défaut de l'espace de travail, les autorisations relatives aux modèles, les rôles et les préférences.
Les résultats reflètent les paramètres enregistrés. Les tests n'accordent pas l'accès aux modèles, ne modifient pas les paramètres ni les limites d'utilisation et ne remplacent pas le type de licence, le forfait ou l'éligibilité de l'espace de travail du membre.
Pour connaître la disponibilité et les limites des modèles Enterprise et Edu, consultez : Modèles et limites de ChatGPT Enterprise et Edu.
Gérer un compte Ads sélectionné
Sélectionnez le compte Ads souhaité avant de consulter Utilisateurs et groupes ou les rôles spécifiques au compte. Un administrateur global ou un administrateur Ads peut créer des comptes publicitaires ; un administrateur, membre ou lecteur d'un compte publicitaire reçoit des autorisations pour un compte spécifique.
Pour en savoir plus sur la connexion à Ads, les rôles de compte et les règles d'accès à l'annuaire, consultez : Gérer les identités et les accès pour Ads Manager.
Consultez les données d'analyse, les journaux d'audit, les identifiants et la facturation
Analyses
Selon votre rôle et votre forfait, Analytics peut inclure l'utilisation de ChatGPT ou de Codex, les utilisateurs actifs, les classements, les crédits et l'activité exportable. Les fenêtres de données disponibles et les heures d'actualisation varient selon le rapport. Les coûts estimés, lorsqu'ils sont affichés, sont des estimations à des fins de planification plutôt que des frais définitifs ou des factures. Le cas échéant, un membre de l'espace de travail peut consulter uniquement sa propre activité, sauf si un rôle distinct dans l'espace de travail lui accorde un accès plus étendu.
| Espace « Analyses » | Fenêtre historique | Actualisation habituelle |
|---|---|---|
| Analyses des crédits ChatGPT et Codex | Jusqu'à 120 jours. | Environ toutes les 1 à 6 heures. |
| Analyses d’utilisation de Codex | Jusqu'à 120 jours. | Environ toutes les 1 à 6 heures. |
| Analyses d’utilisation de ChatGPT | Jusqu'aux 12 derniers mois. | Jusqu'à 48 heures. |
L'accès au produit Codex n'inclut pas automatiquement les fonctionnalités d'analyse. Lorsque cette option est disponible, le propriétaire de l'espace de travail peut accorder l'autorisation Autoriser les membres à administrer Codex via un rôle personnalisé. Cela donne à l'utilisateur accès aux analyses d'utilisation de Codex prises en charge pour cet espace de travail, sans lui attribuer le rôle d'administrateur de l'espace de travail ni d'administrateur global.
Lorsqu'elles sont disponibles, les analyses de l'espace de travail peuvent être filtrées en fonction de groupes synchronisés, tels qu'un service ou une équipe pilote. La visibilité des groupes et l'accès aux analyses dépendent de l'espace de travail sélectionné et de votre rôle. Respectez les politiques de confidentialité de votre entreprise ou de votre établissement scolaire.
Le cas échéant, les coûts estimés utilisent la tarification de l'espace de travail sélectionné et constituent des estimations de planification, et non des frais définitifs. La facture émise constitue le document de facturation faisant foi. Pour obtenir des rapports ChatGPT plus approfondis, notamment sur l'activité des GPT, projets ou compétences éligibles, utilisez les paramètres d'analyse de l'espace de travail sélectionné.
Journaux d’audit
Lorsque cette option est disponible, un administrateur global peut ouvrir Paramètres globaux, puis sélectionner Journaux d'audit sous Sécurité afin de consulter l'activité administrative à l'échelle du locataire. Les journaux d'audit des espaces de travail sont distincts et disponibles uniquement pour les propriétaires ou administrateurs d'espaces de travail éligibles. Si Journaux d'audit n'apparaît pas, vérifiez le locataire ou l'espace de travail sélectionné, votre rôle et la disponibilité de la fonctionnalité.
Les modifications effectuées via l'interface Politiques et configurations de Codex sont également consignées dans les journaux d'audit de l'espace de travail. Les administrateurs autorisés peuvent consulter ces journaux dans l'interface utilisateur ou les récupérer via l'API de conformité afin d'enquêter sur les modifications de configuration.
Pour connaître les exigences d'accès et récupérer les journaux, consultez : Plateforme de conformité OpenAI pour les clients Enterprise et Éducation.
Identifiants
Les propriétaires et administrateurs d'espace de travail peuvent utiliser Identifiants > Clés d'administration dans un espace de travail ChatGPT éligible afin de gérer les clés d'administration dont la portée est limitée à l'espace de travail pour les API d'administration prises en charge. Un rôle d'administrateur global seul ne donne pas accès. Les clés d'administration ne donnent pas accès aux modèles ni à l'inférence des modèles. Pour la configuration, les autorisations et la gestion des clés, consultez : Gestion des clés d'administration dans la console d'administration. Le cas échéant, des identifiants distincts de compte de service Codex permettent l'automatisation. Pour obtenir des instructions de configuration, consultez : Créer et gérer des comptes de service Codex.
Facturation et agents
Les sections Facturation et de gestion des agents disponibles dépendent de la ressource sélectionnée, du forfait et des autorisations. L'accès à la facturation pour un espace de travail ou un produit ne donne pas accès à un autre.
Pour les espaces de travail Enterprise ou Edu éligibles, la section Facturation peut inclure Forfait, Activité liée aux crédits et Factures. La facturation est limitée à l'espace de travail sélectionné, et l'accès aux factures peut nécessiter le rôle de propriétaire de l'espace de travail.
Consulter les limites d'utilisation de l'espace de travail
La page distincte Limites d'utilisation peut afficher Espace de travail, Groupes, Utilisateurs et, le cas échéant, Demandes en attente. La valeur par défaut de l'espace de travail s'applique, sauf si un remplacement éligible pour un groupe ou un utilisateur définit une limite différente. Lorsqu'elle est disponible, l'option Autoriser les utilisateurs à voir l'utilisation en crédits et en dollars modifie ce que les membres peuvent voir sans modifier les limites d'utilisation ni les paramètres de dépassement.
Mensuel (par défaut) réinitialise la consommation le premier jour de chaque mois civil (heure UTC).
Aligné sur le cycle de facturation se réinitialise selon la période mensuelle calée sur le cycle de facturation de l'espace de travail.
Une dérogation pour un utilisateur ou un groupe éligible peut utiliser Utilisation illimitée lorsque cette option est disponible.
La suppression d'une dérogation ramène l'utilisateur ou le groupe à la prochaine limite héritée applicable.
Lorsqu'une personne atteint une limite applicable, toute utilisation supplémentaire éligible peut être suspendue jusqu'à ce que cette limite soit augmentée ou que la période d'utilisation suivante commence.
Examiner les agents d'espace de travail
Lorsqu'elle est disponible, la zone des agents permet aux administrateurs autorisés de consulter les agents de l'espace de travail, l'activité associée, les applications connectées, les fichiers de mémoire, les planifications et les analyses d'agents prises en charge. L'accès de l'agent dépend de la ressource sélectionnée et du rôle d'administrateur.
Résoudre des problèmes d'accès ou de ressources manquantes
Confirmez que vous êtes connecté au bon compte OpenAI et que vous avez sélectionné le tenant prévu.
Vérifiez si vous avez besoin d'un rôle d'administrateur général ou de gestionnaire d'utilisateurs pour effectuer une tâche à l'échelle du locataire.
Vérifiez si vous avez besoin d'un rôle de propriétaire, d'administrateur, d'administrateur des publicités ou d'un rôle spécifique au compte pour la ressource sélectionnée.
Effectuez toute connexion SSO requise avant d'ouvrir une ressource protégée.
Continuez à gérer les membres, les projets et les paramètres de l'organisation API dans Plateforme API.
Contactez votre administrateur global ou l'équipe en charge de votre compte si une ressource ou fonctionnalité attendue reste indisponible.