
सिंगल साइन-ऑन (SSO) से आपकी टीम किसी मौजूदा कार्य अकाउंट का उपयोग करके साइन इन कर सकती है. आपका सेटअप इस बात पर निर्भर करता है कि पहचान को ChatGPT Business वर्कस्पेस, साझा OpenAI टेनेंट या किसी पात्र स्वतंत्र API प्लेटफ़ॉर्म संगठन द्वारा प्रबंधित किया जाता है.
शुरू करने से पहले, उस उत्पाद की पहचान करें जिसे आप कॉन्फ़िगर कर रहे हैं और उस व्यवस्थापक की भी, जो उसकी पहचान सेटिंग्स प्रबंधित कर सकता है. टेनेंट और प्रोडक्ट एक्सेस के परिचय के लिए, देखें: प्रबंधित वर्कस्पेस के लिए OpenAI पहचान और एक्सेस के साथ शुरुआत करना.
अपनी योजना के लिए सही SSO सेटअप चुनें
| आपको क्या प्रबंधित करना है | कौन बदलाव कर सकता है | कहाँ से शुरू करें | जानने योग्य बातें |
|---|---|---|---|
| ChatGPT Enterprise या ChatGPT Edu | ग्लोबल एडमिन | एडमिन कंसोल खोलें और अपने टेनेंट की एक्सेस सेटिंग्स चुनें. | साझा आइडेंटिटी प्रोवाइडर कनेक्शन समर्थित ChatGPT वर्कस्पेस और अन्य योग्य उत्पादों पर लागू हो सकता है. प्रत्येक उत्पाद की साइन-इन नीति की अलग-अलग समीक्षा करें. |
| स्वतंत्र ChatGPT Business | वर्कस्पेस ओनर | अपने Business वर्कस्पेस की पहचान और एक्सेस सेटिंग्स खोलें. | SSO और डोमेन सत्यापन के लिए मौजूदा वर्कस्पेस आइडेंटिटी सेटिंग्स का इस्तेमाल करें. यदि वे केवल-पढ़ने योग्य हैं, तो साझा टेनेंट कनेक्शन को प्रबंधित करने के लिए किसी ग्लोबल एडमिन से कहें. सेटअप के लिए, देखें: ChatGPT Business के लिए सिंगल साइन-ऑन सेट अप करना. |
| किसी टेनेंट से लिंक किया गया API ऑर्गनाइज़ेशन | ग्लोबल एडमिन | API प्लेटफ़ॉर्म पहचान सेटिंग्स में शुरू करें. अगर SSO या डोमेन कंट्रोल्स केवल-पढ़ने के लिए हैं, तो एडमिन कंसोल के लिंक का अनुसरण करें. | एडमिन कंसोल में साझा कनेक्शन और लागू API प्रोडक्ट पॉलिसी प्रबंधित करें. API सदस्य, प्रोजेक्ट्स, बिलिंग और API संगठन सेटिंग्स API प्लेटफ़ॉर्म में रहती हैं. |
| ऐड्स मैनेजर | ग्लोबल एडमिन | एडमिन कंसोल खोलें और संबंधित टेनेंट और एड्स प्रॉडक्ट चुनें. | शेयर किए गए कनेक्शन को चालू करने से एड्स SSO अपने-आप चालू नहीं होता और न ही विज्ञापन अकाउंट की भूमिका मिलती है. एड्स के लिए खास प्रक्रिया के लिए, देखें: ऐड्स मैनेजर के लिए पहचान और एक्सेस प्रबंधित करना. |
यदि आपकी पहचान सेटिंग्स केवल-पढ़ने योग्य हैं, तो आमतौर पर इसका मतलब है कि आप ऐसे उत्पाद को देख रहे हैं जो अब टेनेंट के साझा कनेक्शन का उपयोग करता है. दूसरा पहचान प्रदाता सेट अप करने के बजाय एडमिन कंसोल पर जाने के लिए लिंक खोलें.
अगर किसी ChatGPT वर्कस्पेस में केवल पढ़ने के लिए आइडेंटिटी सेटिंग्स के पास क्लाउड कंसोल ↗ दिखता है, तो एडमिन कंसोल खोलने के लिए उसका इस्तेमाल करें. साझा कनेक्शन प्रबंधित करने के लिए किसी अधिकृत वैश्विक व्यवस्थापक से कहें.
SSO यह नियंत्रित करता है कि लोग कैसे साइन इन करते हैं. निमंत्रण, उत्पाद सदस्यता और व्यवस्थापक भूमिकाएँ अलग-अलग रहती हैं.
शुरू करने से पहले अपना ऐक्सेस जाँचें
पुष्टि करें कि आपको किस OpenAI टेनेंट, ChatGPT वर्कस्पेस, API ऑर्गनाइज़ेशन या एड्स अकाउंट को प्रबंधित करना है.
पुष्टि करें कि आप टेनेंट-प्रबंधित कनेक्शन के लिए ग्लोबल एडमिन हैं या स्टैंडअलोन ChatGPT Business कनेक्शन के लिए वर्कस्पेस ओनर हैं.
जाँचें कि आपके सब्सक्रिप्शन या API बिलिंग प्लान में संबंधित SSO सुविधा शामिल है.
पुष्टि करें कि आप अपनी कंपनी या स्कूल द्वारा नियंत्रित डोमेन के DNS रिकॉर्ड अपडेट कर सकते हैं.
पुष्टि करें कि आप अपने आइडेंटिटी प्रोवाइडर में एप्लिकेशन बना या अपडेट कर सकते हैं.
उन यूज़र्स की पहचान करें जिन्हें एक्सेस की आवश्यकता है, साथ ही किसी भी मौजूदा उत्पाद सदस्यता, आमंत्रण या SCIM कनेक्शन की भी पहचान करें.
SSO की उपलब्धता और पहचान-प्रदाता के विकल्प उत्पाद, प्लान, टेनेंट और मौजूदा सेटअप पर निर्भर करते हैं. ChatGPT सब्सक्रिप्शन में अपने-आप API ऑर्गनाइज़ेशन का एक्सेस या API SSO शामिल नहीं होता है.
पहचान प्रदाता की सुरक्षा नीतियाँ लागू करें
अपने आइडेंटिटी प्रोवाइडर में मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA), डिवाइस प्रतिबंध और कंडीशनल-एक्सेस नियम कॉन्फ़िगर करें. वे नियंत्रण तब लागू होते हैं जब कोई व्यक्ति उस प्रदाता के माध्यम से प्रमाणीकरण करता है. जो यूज़र्स किसी अन्य अनुमत तरीके से साइन इन कर सकते हैं, हो सकता है उन पर वही आइडेंटिटी प्रोवाइडर नियम लागू न हों.
व्यवस्थापक एक्सेस को सुरक्षित करें
अपने नियमित ब्राउज़र में एक प्रमाणित व्यवस्थापक सत्र खुला रखें.
पहचान प्रदाता के साइन-इन फ़्लो की जाँच करने के लिए निजी या गुप्त विंडो का उपयोग करें.
कनेक्शन और प्रभावित खातों की पुष्टि करते समय SSO को वैकल्पिक रखें, जब वह सेटिंग उपलब्ध हो.
आवश्यक या बंद चुनने, कनेक्शन बदलने या प्रमाणपत्र रोटेट करने से पहले पुष्टि करें कि कोई अन्य अधिकृत व्यवस्थापक या स्वीकृत पुनर्प्राप्ति विधि उपलब्ध है.
बंद को “लागू नहीं किया गया है” के विकल्प के तौर पर इस्तेमाल न करें: यह चुने गए प्रोडक्ट के लिए SSO को बंद कर देता है और प्रभावित यूज़र्स को साइन आउट कर सकता है.
ChatGPT Business के लिए SSO सेट अप करें
ChatGPT Business में सक्रिय, सशुल्क वर्कस्पेस के लिए SSO और डोमेन वेरिफिकेशन शामिल हैं. वर्कस्पेस मालिक मौजूदा ChatGPT वर्कस्पेस सेटिंग्स में स्वतंत्र रूप से प्रबंधित कनेक्शन कॉन्फ़िगर करता है. यदि सेटिंग्स केवल-पठन हैं या क्लाउड कंसोल ↗ दिखाती हैं, तो साझा टेनेंट कनेक्शन प्रबंधित करने के लिए किसी वैश्विक व्यवस्थापक से कहें. Business से जुड़े चरणों और प्लान की सीमाओं के लिए, देखें: ChatGPT Business के लिए सिंगल साइन-ऑन सेट अप करना.
बाकी सेटअप चरण टेनेंट-प्रबंधित SSO कनेक्शनों पर लागू होते हैं और इन्हें ग्लोबल एडमिन द्वारा पूरा किया जाना चाहिए.
अपने टेनेंट की पहचान सेटिंग्स खोलें
वैश्विक व्यवस्थापक के रूप में एडमिन कंसोल में साइन इन करें.
वह OpenAI टेनेंट चुनें जिसे आपको प्रबंधित करना है.
एक्सेस खोलें और डोमेन्स, सिंगल साइन-ऑन (SSO) और उपलब्ध प्रोडक्ट साइन-इन नीतियों की समीक्षा करें.
अगर कोई ChatGPT वर्कस्पेस या API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन उसी टेनेंट से लिंक है, तो उसका अपना आइडेंटिटी पेज केवल पढ़ने योग्य हो सकता है और आपको यहाँ भेज सकता है. मौजूदा API ऑर्गनाइज़ेशन की सदस्यता, प्रोजेक्ट्स और बिलिंग API प्लेटफ़ॉर्म में ही रहती हैं.
कंपनी या स्कूल का डोमेन सत्यापित करें
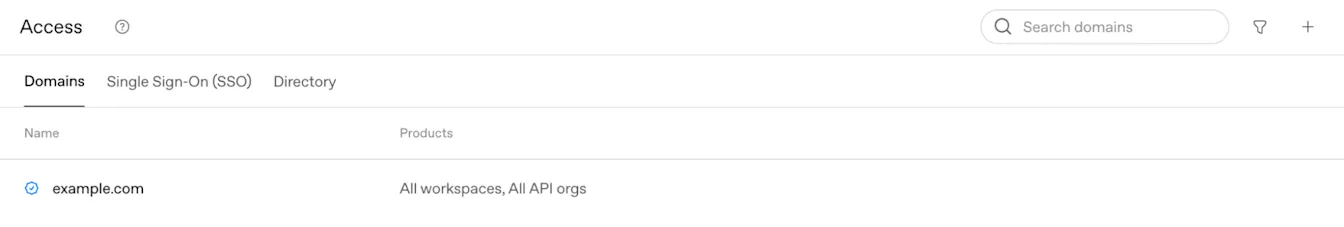
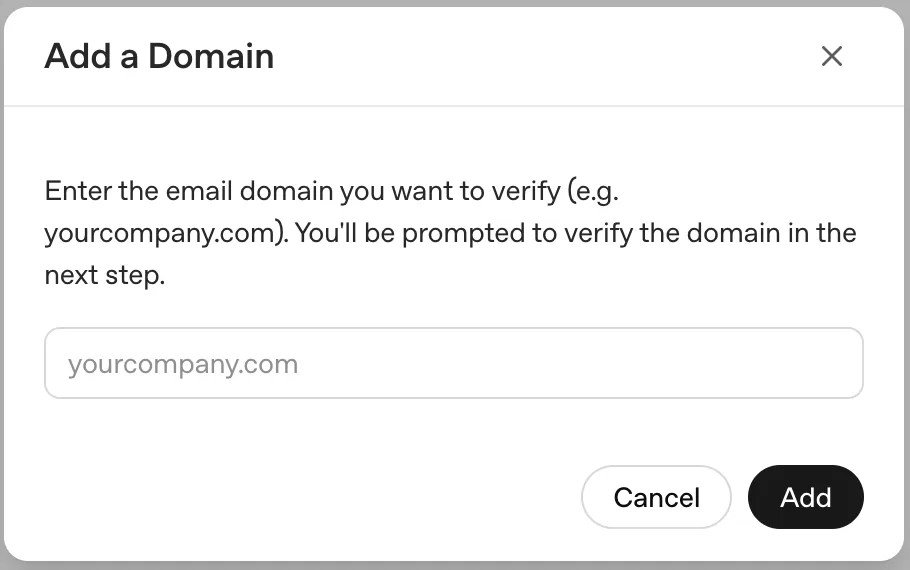
डोमेन सत्यापन साइन-इन, मौजूदा व्यक्तिगत या API अकाउंट्स, अकाउंट के माइग्रेशन और ईमेल में बदलावों को प्रभावित कर सकता है. जारी रखने से पहले, डोमेन का उपयोग करने वाले लोगों और उत्पादों की समीक्षा करें.
डोमेन के अंतर्गत, जोड़ें (+) बटन चुनें.
वह ईमेल डोमेन दर्ज करें जिस पर आपकी कंपनी या स्कूल का नियंत्रण है.
सेटअप फ़्लो में दिखाए गए DNS TXT रिकॉर्ड को कॉपी करें.
उस TXT रिकॉर्ड को डोमेन के सार्वजनिक DNS कॉन्फ़िगरेशन में जोड़ें.
एडमिन कंसोल पर वापस जाएँ और डोमेन जाँचें चुनें.
पुष्टि करें कि डोमेन की स्थिति सत्यापित है.
DNS बदलावों को सार्वजनिक रूप से दिखाई देने में 24 घंटे तक लग सकते हैं. TXT रिकॉर्ड दिखाई देने के बाद, एडमिन कंसोल पर वापस जाओ और डोमेन जाँचें चुनें. सेटअप फ़्लो सत्यापन पूरा करने के लिए अधिकतम सात दिन देता है और जहाँ वह सीमा लागू होती है, वहाँ अधिकतम 99 सत्यापित डोमेन का समर्थन करता है. अगर किसी अन्य टेनेंट ने पहले ही डोमेन को सत्यापित कर लिया है, तो मौजूदा सेटअप बदलने से पहले अपनी OpenAI अकाउंट टीम या OpenAI सहायता से संपर्क करें.
डोमेन सत्यापन और उत्पाद पात्रता के लिए, देखें: OpenAI आइडेंटिटी के लिए अपने डोमेन को सत्यापित करना.
अपने आइडेंटिटी प्रोवाइडर को कनेक्ट करें

सिंगल साइन-ऑन (SSO) के अंतर्गत, SSO सेटअप करें चुनें.
दिखाए गए प्रदाताओं में से कोई एक चुनें, जैसे Okta, Entra, या Custom SAML, जब उपलब्ध हों.
यदि आपका प्रदाता सूची में नहीं है, तो विकल्प मिलने पर कस्टम SAML चुनें; मौजूदा कॉन्फ़िगरेशन में कस्टम OIDC का विकल्प भी उपलब्ध हो सकता है.
अपने पहचान प्रदाता में ऐप्लिकेशन बनाने या कनेक्ट करने के लिए सेटअप प्रक्रिया का पालन करें.
SSO URL, ऑडियंस या एंटिटी आइडेंटिफ़ायर, और अन्य अनुरोधित वैल्यूज़ को आइडेंटिटी प्रोवाइडर एप्लिकेशन में कॉपी करो.
प्रदाता-विशिष्ट स्क्रीन भिन्न होती हैं. अपने वास्तविक टेनेंट और कनेक्शन के लिए दिखाए गए मानों का उपयोग करें; किसी अन्य वर्कस्पेस या API ऑर्गनाइज़ेशन के सेटअप मानों का दोबारा उपयोग न करें.
आप कितने पहचान प्रदाता कनेक्शन जोड़ सकते हैं, यह आपके टेनेंट की सक्षम सुविधाओं और एडमिनिस्ट्रेटर अनुमतियों पर निर्भर करता है.
किसी पहचान-प्रदाता ऐप टाइल या बुकमार्क में उसके प्रॉडक्ट के लिए कनेक्शन-विशिष्ट साइन-इन URL का उपयोग होना चाहिए. ChatGPT और API प्लेटफ़ॉर्म अलग-अलग URLs का उपयोग कर सकते हैं; अगर उसका कनेक्शन बदलता है, तो टाइल या बुकमार्क अपडेट करें.
मौजूदा कनेक्शन को रीसेट करने या बदलने से SSO URL, ऑडियंस वैल्यू, सर्टिफ़िकेट और सहेजे गए साइन-इन बुकमार्क बदल सकते हैं. काम कर रहे कनेक्शन को बदलने से पहले आइडेंटिटी-प्रोवाइडर ऐप्लिकेशन और यूज़र निर्देशों को अपडेट करें.
आइडेंटिटी प्रदाता का मेटाडेटा कॉन्फ़िगर करें
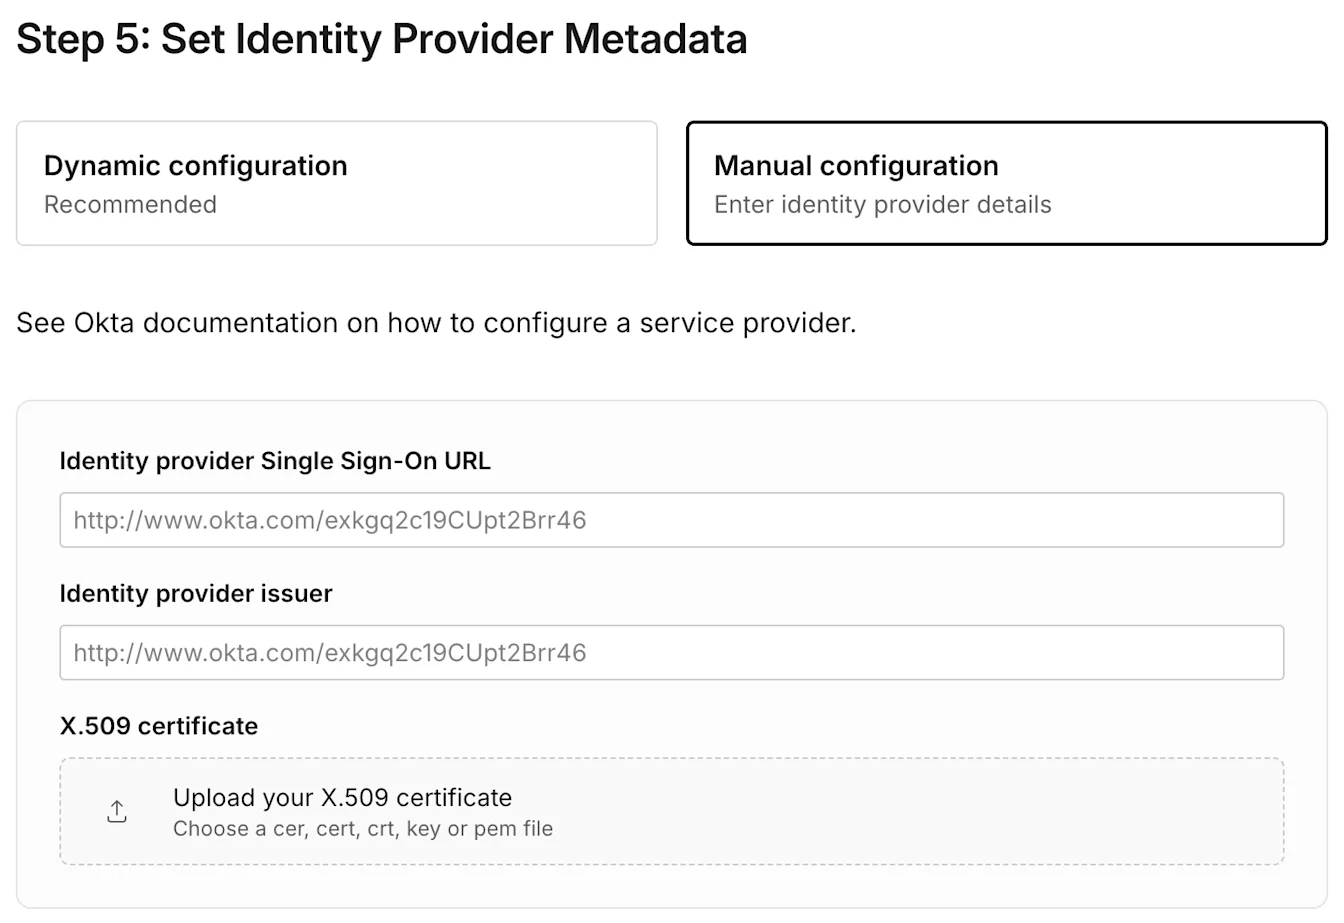
डायनामिक कॉन्फ़िगरेशन का उपयोग करें
जब आपका आइडेंटिटी प्रदाता कोई मेटाडेटा URL प्रदान करता है, तो सेटअप फ़्लो में वह URL दर्ज करें. प्रोवाइडर का मेटाडेटा समर्थित issuer, साइन-इन एंडपॉइंट और साइनिंग-सर्टिफिकेट की जानकारी प्रदान करता है.
मैनुअल कॉन्फ़िगरेशन का उपयोग करें
यदि मेटाडेटा URL उपलब्ध नहीं है, तो अपने प्रदाता के कॉन्फ़िगरेशन में दिए गए आइडेंटिटी-प्रोवाइडर SSO URL, इशूअर और X.509 साइनिंग सर्टिफ़िकेट दर्ज करें. पुष्टि करें कि सर्टिफ़िकेट वही है जिसका उपयोग SAML रिस्पॉन्स पर हस्ताक्षर करने के लिए किया गया है.
यूज़र आइडेंटिटी विशेषताओं को मैप करें
अपने आइडेंटिटी प्रदाता को इस तरह कॉन्फ़िगर करें कि वह प्रत्येक व्यक्ति के लिए एक स्थिर प्राथमिक ईमेल पता लौटाए. प्रथम और अंतिम नाम वैकल्पिक हैं, लेकिन जब आपका प्रदाता इनका समर्थन करता है, तो इन्हें जोड़ने की सलाह दी जाती है.
ईमेल एड्रेस: आवश्यक. इससे उसी OpenAI अकाउंट की पहचान होनी चाहिए जिसे व्यक्ति प्रोडक्ट एक्सेस के लिए इस्तेमाल करता है.
पहला नाम: वैकल्पिक, लेकिन अनुशंसित.
अंतिम नाम: वैकल्पिक, लेकिन अनुशंसित.
OpenAI एन्क्रिप्ट किए गए SAML रिस्पॉन्स या दावों को डिक्रिप्ट नहीं करता है. ऐसी एन्क्रिप्ट न की गई SAML प्रतिक्रिया और अभिकथन भेजें, जिन पर अपेक्षित X.509 प्रमाणपत्र से हस्ताक्षर किए गए हों.
सही अकाउंट का ईमेल इस्तेमाल करें
अगर आपका आइडेंटिटी प्रोवाइडर कोई उपनाम, अलग ईमेल या एक से अधिक ईमेल क्लेम लौटाता है, तो OpenAI गलत अकाउंट से मिलान कर सकता है. इससे कोई मौजूदा अकाउंट, चैट हिस्ट्री या वर्कस्पेस गायब दिखाई दे सकता है.
Microsoft Entra ID के लिए, जाँचें कि साइन-इन क्लेम व्यक्ति के ईमेल पते, यूज़र प्रिंसिपल नेम (UPN) या preferred_username का उपयोग करता है या नहीं. इच्छित मौजूदा OpenAI अकाउंट की पहचान करने के लिए SSO और SCIM मैपिंग कॉन्फ़िगर करें. अगर डेस्टिनेशन ईमेल पहले से किसी दूसरे अकाउंट से जुड़ा है, तो रुकें और बदलाव करने से पहले OpenAI सपोर्ट से संपर्क करें.
प्रबंधित ईमेल परिवर्तनों का समन्वय करें
आइडेंटिटी प्रोवाइडर ईमेल क्लेम बदलने से मौजूदा OpenAI अकाउंट अपने-आप अपडेट नहीं होता है. टेनेंट-वाइड SCIM किसी मौजूदा OpenAI अकाउंट का ईमेल पता नहीं बदल सकता है. अगर आपकी कंपनी या स्कूल किसी पात्र ChatGPT वर्कस्पेस-स्तरीय SCIM कनेक्शन का उपयोग करता है, तो साइन-इन क्लेम बदलने से पहले अपने एडमिनिस्ट्रेटर से पूछें कि क्या वह कनेक्शन मौजूदा खाते को अपडेट करने का समर्थन करता है.
यूज़र्स को असाइन करें और उत्पाद एक्सेस की पुष्टि करें
अपने आइडेंटिटी प्रदाता में इच्छित लोगों या समूहों को OpenAI एप्लिकेशन असाइन करें.
पुष्टि करें कि हर व्यक्ति के पास सही ChatGPT वर्कस्पेस आमंत्रण, API ऑर्गनाइज़ेशन सदस्यता या एड्स अकाउंट भूमिका भी है.
यदि आपका टेनेंट SCIM का उपयोग करता है, तो सिंक्रोनाइज़ किए गए समूह और उसके समर्थित उत्पाद असाइनमेंट को सत्यापित करें.
उस यूज़र का परीक्षण करें जो आपके कॉन्फ़िगर किए जा रहे उत्पाद या वर्कस्पेस से संबंधित है.
ऑथेंटिकेशन के लिए आइडेंटिटी प्रोवाइडर असाइनमेंट की ज़रूरत हो सकती है, लेकिन इससे उस व्यक्ति को हर वर्कस्पेस में आमंत्रित नहीं किया जाता, उसे API भूमिका असाइन नहीं की जाती, या किसी विज्ञापन खाते का एक्सेस नहीं दिया जाता.
प्रत्येक उत्पाद के लिए साइन-इन नीति चुनें

साझा पहचान-प्रदाता कनेक्शन सक्रिय होने के बाद, एडमिन कंसोल में दिखाई देने वाले प्रत्येक उत्पाद की नीति की समीक्षा करें. कोई उपलब्ध उत्पाद आवश्यक, वैकल्पिक या बंद विकल्प दे सकता है.
| प्रोडक्ट | नीति कैसे लागू होती है | क्या जाँचें |
|---|---|---|
| ChatGPT | एक उत्पाद-व्यापी नीति ChatGPT वर्कस्पेस पर लागू हो सकती है. जहाँ समर्थित हो, अलग-अलग वर्कस्पेस की अपनी नीति हो सकती है. | अपेक्षित वर्कस्पेस, सदस्य आमंत्रण, और वर्कस्पेस-विशिष्ट सेटिंग सत्यापित करें. |
| API प्लेटफ़ॉर्म | API प्लेटफ़ॉर्म की साइन-इन नीति लिंक किए गए API ऑर्गनाइज़ेशन्स पर लागू होती है. यदि API ऑर्गनाइज़ेशन के अनुसार कस्टमाइज़ करें उपलब्ध है, तो कोई अधिकृत ग्लोबल एडमिन API-ऑर्गनाइज़ेशन-विशिष्ट नीतियां सेट कर सकता है. | API ऑर्गनाइज़ेशन की सदस्यता और API प्लेटफ़ॉर्म में चुने गए API ऑर्गनाइज़ेशन की पुष्टि करें. |
| ऐड्स मैनेजर | एड्स की अपनी उत्पाद साइन-इन नीति है. | पक्का करें कि एड्स SSO को इच्छित तरीके से इनेबल किया गया है और उस व्यक्ति के पास विज्ञापन खाते की सही भूमिका भी है. |
| एडमिन कंसोल | एडमिन कंसोल की अपनी साइन-इन नीति है. | SSO आवश्यक करने से पहले, कम से कम एक अधिकृत ग्लोबल एडमिन के लिए एक्सेस सुरक्षित करें. |
शेयर्ड कनेक्शन चालू करने से हर प्रोडक्ट के लिए SSO अपने-आप सक्षम नहीं होता. अगर किसी प्रोडक्ट की पॉलिसी बंद है, तो यूज़र्स उस प्रोडक्ट के लिए SSO का उपयोग नहीं कर सकते. यूज़र्स को सही आइडेंटिटी-प्रोवाइडर असाइनमेंट और प्रोडक्ट सदस्यता की भी ज़रूरत होती है.
ChatGPT कॉन्फ़िगरेशन के लिए, आवश्यक SSO उन सदस्यों पर लागू होता है जिनका ईमेल पता वर्कस्पेस नीति में शामिल किसी सत्यापित डोमेन का उपयोग करता है. अन्य डोमेन से आमंत्रित सदस्य अब भी किसी अन्य अनुमत साइन-इन विधि का उपयोग कर सकते हैं. अगर हर सदस्य के लिए कंपनी SSO का उपयोग करना ज़रूरी है, तो उपलब्ध कंट्रोल के बारे में अपनी अकाउंट टीम से पूछें. बाहरी डोमेन आमंत्रणों की अनुमति दें को बंद करने से नए आमंत्रण सीमित हो जाते हैं; इससे मौजूदा अतिथि या पहले से भेजे गए आमंत्रण नहीं हटते.
ChatGPT नीति को आवश्यक या बंद में बदलने से प्रभावित यूज़र साइन आउट हो सकते हैं. व्यापक पॉलिसी लागू करने से पहले वर्कस्पेस ओवरराइड्स की समीक्षा करें और बदलाव के बारे में बताएं.
कनेक्शन का परीक्षण करें और सही नीति लागू करें
सिंगल साइन-ऑन का परीक्षण करें या सेटअप फ़्लो में दिखाया गया समकक्ष परीक्षण चरण चुनें.
किसी प्राइवेट ब्राउज़र विंडो में इच्छित पहचान प्रदाता के साथ ऑथेंटिकेट करें.
पुष्टि करें कि यूज़र सही ChatGPT वर्कस्पेस, API ऑर्गनाइज़ेशन या एड्स अकाउंट तक पहुँचता है.
आवश्यक आमंत्रण, सदस्यता या अकाउंट की भूमिका सत्यापित करें.
लागू प्रोडक्ट या वर्कस्पेस साइन-इन नीति की समीक्षा करें.
सफल परीक्षण और अनुमोदित प्रशासक पुनर्प्राप्ति योजना के बाद ही नीति को आवश्यक में बदलें.
साइन-इन या एक्सेस संबंधी समस्याएँ हल करें
अगर कोई व्यक्ति साइन इन नहीं कर पा रहा है, तो सत्यापित डोमेन, पहचान-प्रदाता असाइनमेंट, ईमेल क्लेम, X.509 प्रमाणपत्र, उत्पाद सदस्यता, और लागू उत्पाद साइन-इन नीति की जाँच करो. टेनेंट में सफलतापूर्वक साइन इन करने से किसी खास वर्कस्पेस, API न या Ads खाते का एक्सेस सुनिश्चित नहीं होता.
उत्पाद-विशिष्ट त्रुटियों और रिकवरी के चरणों के लिए, देखें: SSO, वर्कस्पेस एक्सेस और डोमेन वेरिफिकेशन से जुड़ी समस्या का निवारण. अगर आप एडमिनिस्ट्रेटर एक्सेस बहाल नहीं कर सकते, तो OpenAI सपोर्ट से संपर्क करें.