
Az egyszeri bejelentkezéssel (SSO) a csapata a meglévő munkahelyi fiókjával jelentkezhet be. A beállítás attól függ, hogy az identitásokat egy ChatGPT Business-munkaterület, egy megosztott OpenAI-bérlő vagy egy jogosult, önálló API Platform-szervezet kezeli-e.
Mielőtt hozzákezdene, határozza meg, melyik terméket szeretné konfigurálni, és ki az a rendszergazda, aki kezelheti annak identitásbeállításait. A bérlők és a termékhozzáférés bemutatását lásd itt: Első lépések az OpenAI identitás- és hozzáférés-kezelésével felügyelt munkaterületeken.
Válassza ki a csomagjához megfelelő SSO-beállítást
| Mit kell kezelni? | Ki végezhet módosításokat? | Hol kezdje? | Mit érdemes tudni? |
|---|---|---|---|
| ChatGPT Enterprise vagy Edu | globális rendszergazda | Nyissa meg az Admin Console-t, és válassza ki a bérlő Hozzáférés beállításait. | A megosztott identitásszolgáltatói kapcsolat a támogatott ChatGPT-munkaterületekre és más jogosult termékekre is vonatkozhat. Minden termék bejelentkezési szabályzatát külön ellenőrizze. |
| Önálló ChatGPT Business | munkaterület-tulajdonos | Nyissa meg a Business-munkaterület Identitás és hozzáférés beállításait. | Az SSO-hoz és a domain igazolásához használja a munkaterület meglévő identitásbeállításait. Ha ezek csak olvashatók, kérjen meg egy globális rendszergazdát a megosztott bérlői kapcsolat kezelésére. A beállítás lépéseit lásd itt: Egyszeri bejelentkezés beállítása a ChatGPT Businesshez. |
| Bérlőhöz kapcsolt API-szervezet | globális rendszergazda | Kezdje az API Platform identitásbeállításainál. Ha az SSO- vagy domainvezérlők csak olvashatók, a hivatkozást követve nyissa meg az Admin Console-t. | A megosztott kapcsolatot és a vonatkozó API-termékszabályzatot az Admin Console-ban kezelje. Az API-tagok, a projektek, a számlázás és az API-szervezet beállításai továbbra is az API Platformon maradnak. |
| hirdetéskezelő | globális rendszergazda | Nyissa meg az Admin Console-t, majd válassza ki a megfelelő bérlőt és Ads-terméket. | A megosztott kapcsolat bekapcsolása nem kapcsolja be automatikusan az Ads SSO-t, és nem ad szerepkört egy hirdetési fiókhoz. Az Ads saját folyamatáról itt olvashat: Identitás és hozzáférés kezelése a hirdetéskezelőben. |
Ha az identitásbeállítások csak olvashatók, általában olyan terméket tekint meg, amely már a bérlő megosztott kapcsolatát használja. Második identitásszolgáltató beállítása helyett kövesse az Admin Console-ra mutató hivatkozást.
Ha egy ChatGPT-munkaterület csak olvasható identitásbeállításai mellett a Cloud Console ↗ felirat látható, ezzel nyissa meg az Admin Console-t. Kérjen meg egy jogosult globális rendszergazdát a megosztott kapcsolat kezelésére.
Az SSO azt szabályozza, hogyan jelentkeznek be a felhasználók. A meghívások, a terméktagságok és a rendszergazdai szerepkörök ettől elkülönülnek.
Kezdés előtt ellenőrizze a hozzáférését
Ellenőrizze, melyik OpenAI-bérlőt, ChatGPT-munkaterületet, API-szervezetet vagy Ads-fiókot kell kezelnie.
Ellenőrizze, hogy bérlő által kezelt kapcsolat esetén globális rendszergazda, önálló ChatGPT Business-kapcsolat esetén pedig a munkaterület tulajdonosa-e.
Ellenőrizze, hogy az előfizetése vagy API-számlázási csomagja tartalmazza-e a szükséges SSO-funkciót.
Ellenőrizze, hogy módosíthatja-e a vállalata vagy iskolája által felügyelt domain DNS-rekordjait.
Ellenőrizze, hogy létrehozhatja vagy frissítheti-e az alkalmazást az identitásszolgáltatónál.
Határozza meg, mely felhasználóknak kell hozzáférés, és milyen meglévő terméktagságok, meghívások vagy SCIM-kapcsolatok vannak.
Az SSO elérhetősége és az identitásszolgáltatói lehetőségek a terméktől, a csomagtól, a bérlőtől és a jelenlegi beállításoktól függenek. A ChatGPT-előfizetés nem tartalmaz automatikusan API-szervezeti hozzáférést vagy API SSO-t.
Az identitásszolgáltató biztonsági szabályzatainak alkalmazása
Állítsa be az identitásszolgáltatónál a többfaktoros hitelesítést (MFA), az eszközkorlátozásokat és a feltételes hozzáférési szabályokat. Ezek a vezérlők akkor érvényesülnek, amikor valaki az adott szolgáltatón keresztül hitelesít. Azokra a felhasználókra, akik más engedélyezett módon is bejelentkezhetnek, nem feltétlenül vonatkoznak ugyanezek az identitásszolgáltatói szabályok.
A rendszergazdai hozzáférés védelme
Tartson nyitva egy hitelesített rendszergazdai munkamenetet a szokásos böngészőjében.
Az identitásszolgáltatói bejelentkezési folyamatot privát vagy inkognitóablakban tesztelje.
Ha ez a beállítás elérhető, hagyja az SSO-t Opcionális állapotban, amíg ellenőrzi a kapcsolatot és az érintett fiókokat.
A Kötelező vagy Kikapcsolva lehetőség kiválasztása, egy kapcsolat módosítása vagy egy tanúsítvány cseréje előtt győződjön meg arról, hogy rendelkezésre áll másik jogosult rendszergazda vagy jóváhagyott helyreállítási módszer.
Ne használja a Kikapcsolva beállítást a „nem kötelező” helyett: ez letiltja az SSO-t a kiválasztott terméknél, és kijelentkeztetheti az érintett felhasználókat.
Útmutató az egyszeri bejelentkezés beállításához
Amikor elindítja az egyszeri bejelentkezés beállítását a felügyeleti konzolon, a rendszer átirányítja egy beállítási útmutatóhoz. Az útmutató egy interaktív beállítási folyamat, nem csupán dokumentáció. Az útmutató:
Létrehozza az egyszeri bejelentkezési kapcsolathoz tartozó hitelesítő adatokat.
Létrehozza az egyszeri bejelentkezési kapcsolatot az OpenAI rendszerében, és beállítási teszteket futtat.
Végigvezeti az OpenAI egyszeri bejelentkezésének konfigurálásához szükséges pontos lépéseken.
Kérjük, az elejétől kövesse az útmutatót. Ne konfigurálja előre a kapcsolatot, és ne használja újra egy korábbi egyszeri bejelentkezési kapcsolat hitelesítő adatait, mert azok nem fognak működni az új beállításnál.
Mielőtt elkezdi, tekintse át beállítási mintaútmutatónkat, hogy megismerje a szükséges lépéseket, és felmérje a folyamat időigényét és összetettségét. Ez csak előzetes áttekintés; a termék fejlődésével az aktuális útmutató lépései változhatnak.
A bérlő identitásbeállításainak megnyitása
Jelentkezzen be globális rendszergazdaként az Admin Console-ba.
Válassza ki a kezelni kívánt OpenAI-bérlőt.
Nyissa meg a Hozzáférés részt, és tekintse át a Domainek, az Egyszeri bejelentkezés (SSO), valamint az elérhető termék-bejelentkezési szabályzatok beállításait.
Ha egy ChatGPT-munkaterület vagy API Platform-szervezet ugyanahhoz a bérlőhöz kapcsolódik, a saját identitásoldala csak olvasható lehet, és ide irányíthatja. A meglévő API-szervezeti tagságok, projektek és számlázás továbbra is az API Platformon maradnak.
Vállalati vagy iskolai domain igazolása
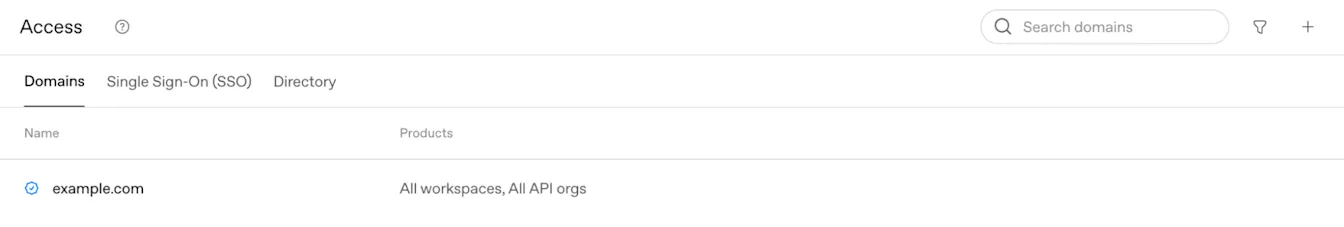
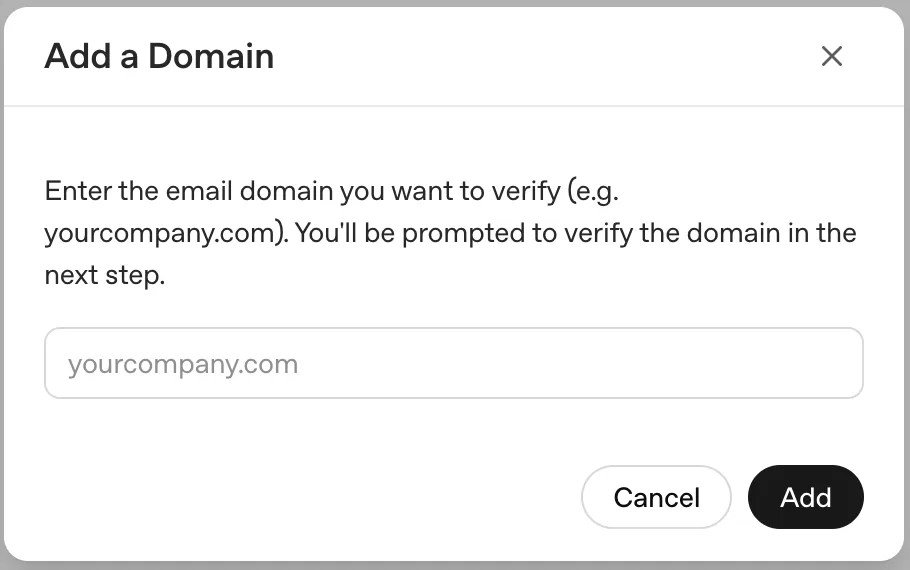
A domain igazolása hatással lehet a bejelentkezésre, a meglévő személyes vagy API-fiókokra, a fiókok áttelepítésére és az e-mail-címek módosítására. Folytatás előtt tekintse át a domaint használó személyeket és termékeket.
A Domainek résznél válassza a hozzáadás (+) gombot.
Adjon meg egy, a vállalata vagy iskolája által felügyelt e-mail-domaint.
Másolja ki a beállítási folyamatban megjelenő DNS TXT-rekordot.
Adja hozzá ezt a TXT-rekordot a domain nyilvános DNS-konfigurációjához.
Térjen vissza az Admin Console-ba, és válassza a Domain ellenőrzése lehetőséget.
Ellenőrizze, hogy a domain állapota Igazolt.
A DNS-módosítások nyilvános megjelenése akár 24 órát is igénybe vehet. A TXT-rekord megjelenése után térjen vissza az Admin Console-ba, és válassza a Domain ellenőrzése lehetőséget. A beállítási folyamat legfeljebb 7 napot biztosít az igazolás befejezésére, és ahol ez a korlát érvényes, legfeljebb 99 igazolt domaint támogat. Ha a domaint már igazolta egy másik bérlő, a meglévő beállítás módosítása előtt forduljon az OpenAI kapcsolattartójához vagy ügyfélszolgálatához.
A domain igazolásáról és a termékjogosultságról itt olvashat: Domain igazolása az OpenAI identitáskezeléséhez.
Az identitásszolgáltató csatlakoztatása

Az Egyszeri bejelentkezés (SSO) résznél válassza az SSO beállítása lehetőséget.
Válasszon a megjelenő szolgáltatók közül, például az Okta, az Entra vagy – ha elérhető – az Egyéni SAML lehetőséget.
Ha a szolgáltató nem szerepel a listán, válassza az Egyéni SAML lehetőséget, ha elérhető; meglévő konfigurációnál az Egyéni OIDC is rendelkezésre állhat.
A beállítási folyamatot követve hozza létre vagy csatlakoztassa az alkalmazást az identitásszolgáltatónál.
Másolja az SSO URL-címét, a célközönség- vagy entitásazonosítót és a többi kért értéket az identitásszolgáltatói alkalmazásba.
A szolgáltatóspecifikus képernyők eltérőek. A tényleges bérlőhöz és kapcsolathoz megjelenített értékeket használja; ne használja újra másik munkaterület vagy API-szervezet beállítási értékeit.
A hozzáadható identitásszolgáltatói kapcsolatok száma a bérlő engedélyezett funkcióitól és a rendszergazdai jogosultságoktól függ.
Az identitásszolgáltatói alkalmazás csempéjének vagy könyvjelzőjének a termékhez tartozó, kapcsolatspecifikus bejelentkezési URL-t kell használnia. A ChatGPT és az API Platform eltérő URL-eket használhat; a kapcsolat módosulásakor frissítse a csempét vagy a könyvjelzőt.
Egy meglévő kapcsolat alaphelyzetbe állítása vagy lecserélése módosíthatja az SSO URL-címeit, a célközönségértékeket, a tanúsítványokat és a mentett bejelentkezési könyvjelzőket. Egy működő kapcsolat lecserélése előtt frissítse az identitásszolgáltatói alkalmazást és a felhasználói útmutatót.
Az identitásszolgáltató metaadatainak konfigurálása
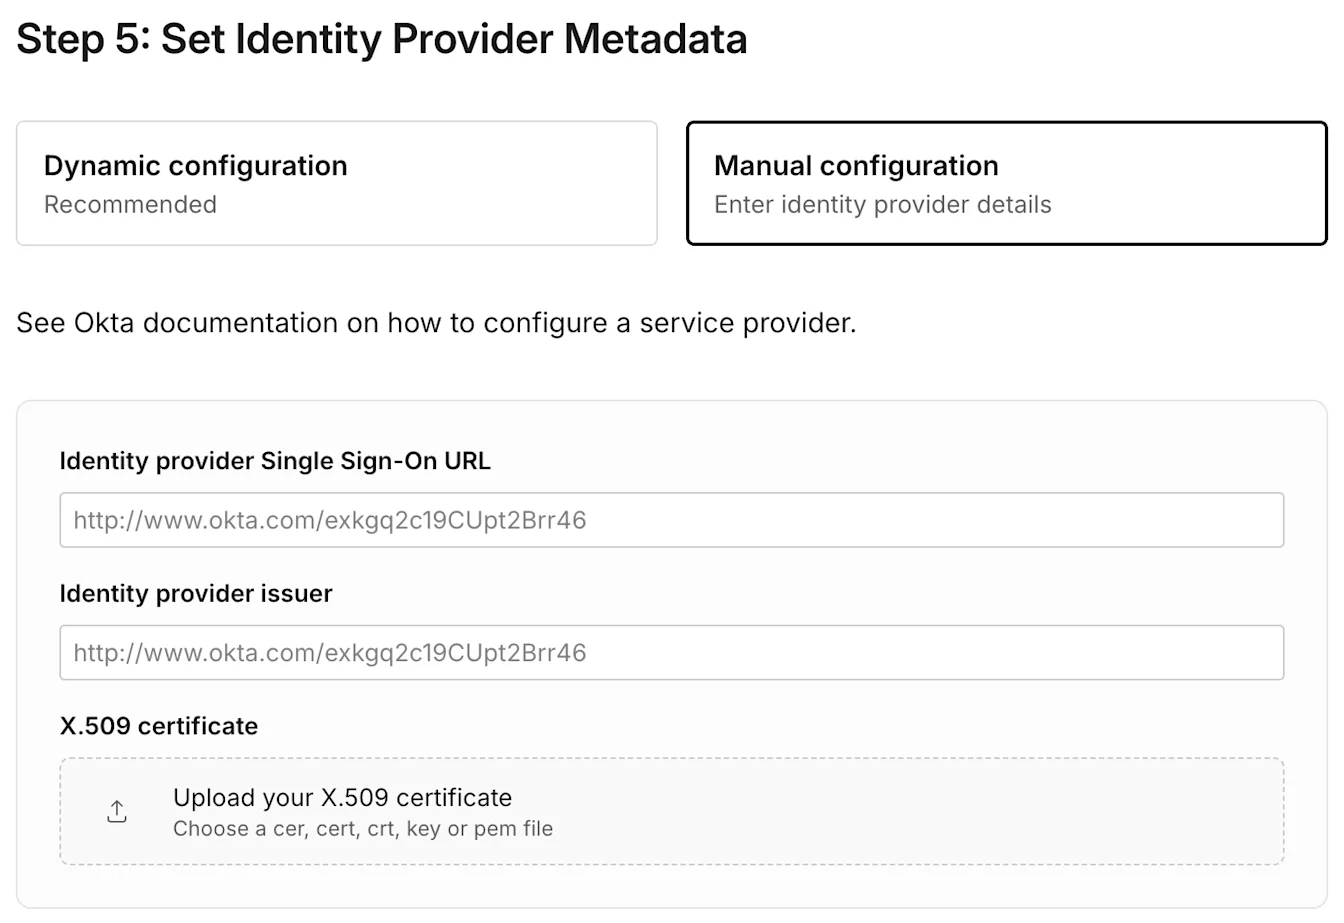
Dinamikus konfiguráció használata
Ha az identitásszolgáltató metaadat-URL-t biztosít, adja meg azt az URL-t a beállítási folyamatban. A szolgáltató metaadatai tartalmazzák a támogatott kibocsátó, a bejelentkezési végpont és az aláíró tanúsítvány adatait.
Kézi konfiguráció használata
Ha nem érhető el metaadat-URL, adja meg az identitásszolgáltató konfigurációjában látható SSO URL-t, kibocsátót és X.509-es aláíró tanúsítványt. Ellenőrizze, hogy a tanúsítvány megegyezik-e a SAML-válasz aláírásához használt tanúsítvánnyal.
Felhasználói identitásattribútumok leképezése
Állítsa be az identitásszolgáltatót úgy, hogy minden személyhez egyetlen állandó elsődleges e-mail-címet adjon vissza. Az utónév és a vezetéknév megadása nem kötelező, de ajánlott, ha a szolgáltató támogatja őket.
E-mail-cím: Kötelező. Ugyanazt az OpenAI-fiókot kell azonosítania, amelyet a személy a termékek eléréséhez használ.
Utónév: Nem kötelező, de ajánlott.
Vezetéknév: Nem kötelező, de ajánlott.
Az OpenAI nem fejti vissza a titkosított SAML-válaszokat vagy -állításokat. Titkosítatlan SAML-választ és -állítást küldjön, amelyet az elvárt X.509-es tanúsítvánnyal írtak alá.
A megfelelő fiókhoz tartozó e-mail-cím használata
Ha az identitásszolgáltató aliast, eltérő e-mail-címet vagy egynél több e-mail-jogcímet ad vissza, az OpenAI nem a megfelelő fiókot társíthatja. Emiatt úgy tűnhet, hogy egy meglévő fiók, csevegési előzmény vagy munkaterület hiányzik.
Microsoft Entra ID esetén ellenőrizze, hogy a bejelentkezési jogcím a személy e-mail-címét, egyszerű felhasználónevét (UPN) vagy a preferred_username értéket használja-e. Úgy konfigurálja az SSO- és SCIM-leképezéseket, hogy azok a kívánt meglévő OpenAI-fiókot azonosítsák. Ha a célként megadott e-mail-cím már egy másik fiókhoz tartozik, ne folytassa, és a módosítások előtt forduljon az OpenAI ügyfélszolgálatához.
Felügyelt e-mail-cím-módosítások összehangolása
Az identitásszolgáltatói e-mail-jogcím módosítása nem frissíti automatikusan a meglévő OpenAI-fiókot. A bérlő egészére kiterjedő SCIM nem módosíthatja egy meglévő OpenAI-fiók e-mail-címét. Ha a vállalata vagy iskolája jogosult, ChatGPT-munkaterületi szintű SCIM-kapcsolatot használ, a bejelentkezési jogcím módosítása előtt kérdezze meg a rendszergazdát, hogy ez a kapcsolat támogatja-e a meglévő fiók frissítését.
Felhasználók hozzárendelése és a termékhozzáférés ellenőrzése
Rendelje hozzá a kívánt személyeket vagy csoportokat az OpenAI-alkalmazáshoz az identitásszolgáltatónál.
Ellenőrizze, hogy minden személy rendelkezik-e a megfelelő ChatGPT-munkaterületi meghívással, API-szervezeti tagsággal vagy Ads-fiókbeli szerepkörrel.
Ha a bérlő SCIM-et használ, ellenőrizze a szinkronizált csoportot és annak támogatott termék-hozzárendelését.
Olyan felhasználóval teszteljen, aki tagja a konfigurált terméknek vagy munkaterületnek.
A hitelesítéshez szükség lehet identitásszolgáltatói hozzárendelésre, de ez nem hívja meg a személyt minden munkaterületre, nem rendel hozzá API-szerepkört, és nem ad hozzáférést hirdetési fiókhoz.
Bejelentkezési szabályzat választása minden termékhez

Miután a megosztott identitásszolgáltatói kapcsolat aktív, tekintse át az Admin Console-ban megjelenő minden termék szabályzatát. Az elérhető termék a Kötelező, az Opcionális vagy a Kikapcsolva lehetőséget kínálhatja.
| Termék | A szabályzat alkalmazása | Mit kell ellenőrizni? |
|---|---|---|
| ChatGPT | Az egész termékre kiterjedő szabályzat a ChatGPT-munkaterületekre is vonatkozhat. Ahol támogatott, az egyes munkaterületek saját szabályzattal rendelkezhetnek. | Ellenőrizze a kívánt munkaterületet, a tag meghívását és a munkaterület-specifikus beállítást. |
| API Platform | Az API Platform bejelentkezési szabályzata a kapcsolt API-szervezetekre vonatkozik. Ha elérhető a Testreszabás API-szervezetenként lehetőség, egy jogosult globális rendszergazda API-szervezetenként eltérő szabályzatokat állíthat be. | Ellenőrizze az API-szervezeti tagságot és az API Platformon kiválasztott API-szervezetet. |
| hirdetéskezelő | Az Ads saját termék-bejelentkezési szabályzattal rendelkezik. | Ellenőrizze, hogy az Ads SSO a kívánt módon van-e engedélyezve, és hogy a személy rendelkezik-e a megfelelő hirdetésifiók-szerepkörrel. |
| Admin Console | Az Admin Console saját bejelentkezési szabályzattal rendelkezik. | Az SSO kötelezővé tétele előtt gondoskodjon legalább egy jogosult globális rendszergazda hozzáférésének védelméről. |
A megosztott kapcsolat bekapcsolása nem engedélyezi automatikusan az SSO-t minden termékhez. Ha egy termék szabályzata Kikapcsolva állapotú, a felhasználók nem használhatják az SSO-t az adott termékhez. A felhasználóknak megfelelő identitásszolgáltatói hozzárendeléssel és terméktagsággal is rendelkezniük kell.
ChatGPT-konfigurációknál a Kötelező SSO azokra a tagokra vonatkozik, akiknek az e-mail-címe a munkaterületi szabályzat hatálya alá tartozó, igazolt domaint használ. A más domainekről meghívott tagok továbbra is használhatnak más engedélyezett bejelentkezési módot. Ha minden tagnak a vállalati SSO-t kell használnia, kérdezze meg kapcsolattartóját az elérhető vezérlőkről. A Külső domainekről érkező meghívások engedélyezése kikapcsolása korlátozza az új meghívásokat, de nem távolítja el a meglévő vendégeket vagy a már elküldött meghívásokat.
Ha egy ChatGPT-szabályzatot Kötelező vagy Kikapcsolva állapotra módosít, az érintett felhasználókat a rendszer kijelentkeztetheti. Egy széles körű szabályzat alkalmazása előtt tekintse át a munkaterületi felülbírálásokat, és tájékoztassa a felhasználókat a változásról.
A kapcsolat tesztelése és a megfelelő szabályzat alkalmazása
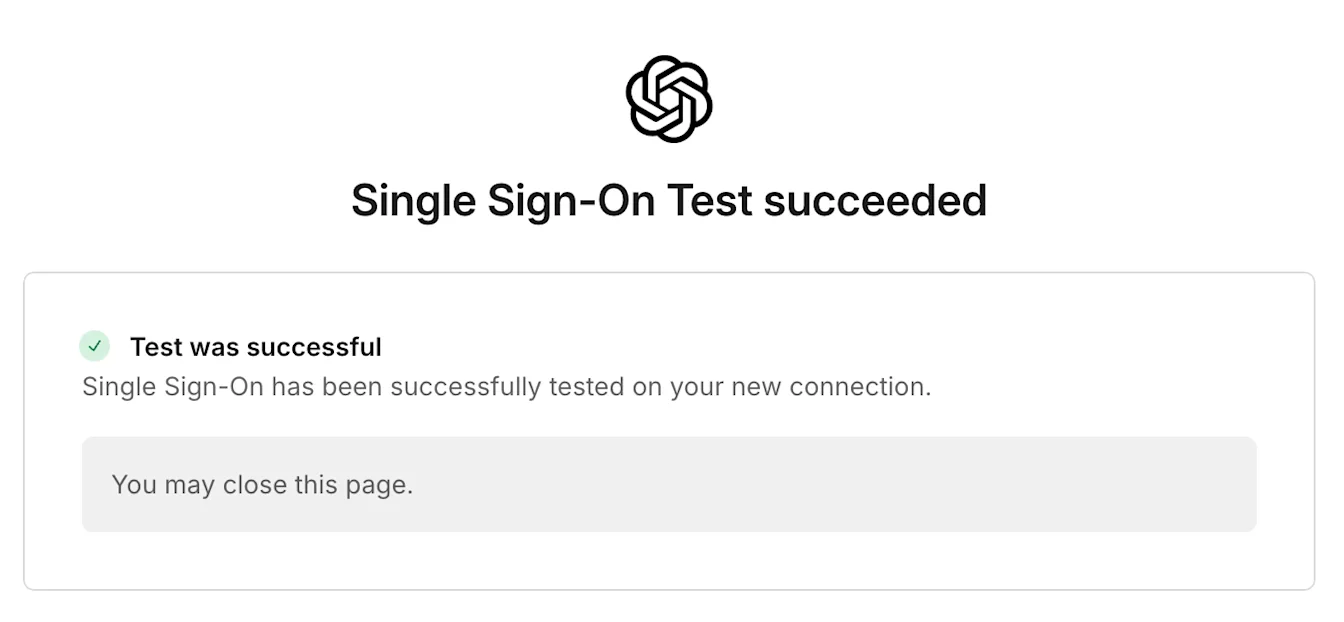
Válassza az Egyszeri bejelentkezés tesztelése lehetőséget vagy a beállítási folyamatban megjelenő, ezzel egyenértékű tesztelési lépést.
Végezzen hitelesítést a kívánt identitásszolgáltatóval egy privát böngészőablakban.
Ellenőrizze, hogy a felhasználó a megfelelő ChatGPT-munkaterületet, API-szervezetet vagy Ads-fiókot éri-e el.
Ellenőrizze a szükséges meghívást, tagságot vagy fiókbeli szerepkört.
Tekintse át a vonatkozó termék- vagy munkaterületi bejelentkezési szabályzatot.
Csak sikeres tesztelés és jóváhagyott rendszergazdai helyreállítási terv után állítsa a szabályzatot Kötelező értékre.
Bejelentkezési vagy hozzáférési problémák megoldása
Ha valaki nem tud bejelentkezni, ellenőrizze az igazolt domaint, az identitásszolgáltatói hozzárendelést, az e-mail-jogcímet, az X.509-es tanúsítványt, a terméktagságot és a vonatkozó termék-bejelentkezési szabályzatot. A sikeres bérlői bejelentkezés nem garantálja egy adott munkaterülethez, API-szervezethez vagy Ads-fiókhoz való hozzáférést.
A termékspecifikus hibákról és helyreállítási lépésekről itt olvashat: SSO-val, munkaterületi hozzáféréssel és domainigazolással kapcsolatos problémák elhárítása. Ha nem tudja helyreállítani a rendszergazdai hozzáférést, forduljon az OpenAI ügyfélszolgálatához.