
Panoramica
La Admin Console è il luogo in cui gli amministratori autorizzati gestiscono il tenant OpenAI e le risorse del prodotto a cui il loro ruolo consente di accedere. Usa Impostazioni globali per l'identità a livello di tenant, oppure seleziona un'area di lavoro ChatGPT o un account Ads per le impostazioni specifiche del prodotto.
Ciò che puoi visualizzare dipende dai tuoi prodotti, dal piano e dai ruoli di amministratore. Per ChatGPT, l’esperienza aggiornata della Admin Console è disponibile per le aree di lavoro Enterprise ed Edu idonee. I clienti autonomi di ChatGPT Business continuano a usare le impostazioni esistenti per amministrare la propria area di lavoro ChatGPT.
Apri la Admin Console e seleziona una risorsa

Accedi alla Admin Console con l'account OpenAI associato al tuo tenant.
Se hai accesso a più tenant, seleziona il tenant che vuoi gestire.
Scegli Impostazioni globali per l'amministrazione a livello di tenant oppure seleziona l'area di lavoro ChatGPT o l'account Ads che vuoi gestire.
Apri la sezione disponibile per l'attività che devi svolgere, ad esempio Accesso, Utenti e gruppi, Analisi o Fatturazione.

Una risorsa viene visualizzata solo quando appartiene al tenant selezionato e il tuo ruolo ti consente di accedervi. Se una sezione non è disponibile, verifica l'account, il tenant e il ruolo di amministratore selezionati.
Se ricevi un invito come admin globale prima di avere un account OpenAI, apri la Admin Console e crea un account con l’indirizzo email a cui è stato inviato l’invito. In Inviti in sospeso, seleziona Accetta. Entrare a far parte del tenant non ti dà accesso a un'area di lavoro ChatGPT, a un'organizzazione API o a un account Ads.
L'elenco Utenti del tenant non è lo stesso dell'elenco Membri di un'area di lavoro ChatGPT. Se mancano i conteggi, un'area di lavoro o le analisi, conferma il tenant selezionato e apri l'area di lavoro stessa. Chiedi al Supporto OpenAI o al team responsabile del tuo account di verificare un'associazione del tenant imprevista; non creare un tenant o un'area di lavoro sostitutivi.
Comprendere i ruoli e i limiti degli amministratori
| Ruolo o accesso | Cosa può gestire | Cosa non concede |
|---|---|---|
| Admin globale | Ha fornito supporto per le impostazioni di identità a livello di tenant, i domini verificati, le connessioni ai provider di identità, l'amministrazione del tenant e la creazione di account pubblicitari idonei. | Accesso automatico come proprietario o amministratore a ogni area di lavoro ChatGPT, organizzazione API o account Ads. |
| Gestione utenti (ove disponibile) | Utenti e gruppi del tenant assegnati, per i quali questo ruolo è disponibile. | La possibilità di assegnare o rimuovere amministratori globali, modificare impostazioni a livello di tenant o amministrare un altro prodotto. |
| Membro | Accesso in sola lettura a utenti, gruppi, ruoli e risorse del tenant supportati. | La possibilità di modificare le impostazioni del tenant, gestire utenti o gruppi oppure assegnare ruoli di amministratore. |
| Amministratore degli annunci | Autorizzazione a creare account pubblicitari idonei. | Accesso automatico a ogni account pubblicitario esistente. |
Una persona può ricoprire diversi ruoli, ma ogni ruolo deve essere assegnato nel rispettivo ambito. Per i dettagli sui ruoli dell'area di lavoro di ChatGPT, consulta: Gestione di membri, ruoli dell'area di lavoro e licenze. Il ruolo di Membro di un tenant è distinto dall'appartenenza a un'area di lavoro di ChatGPT.
Gestisci l'identità a livello di tenant
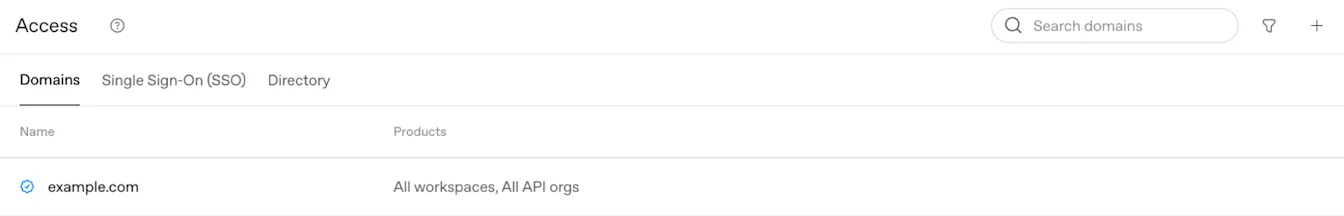
Rivedi i domini e le impostazioni di accesso
In Impostazioni globali, apri Accesso > Domini per esaminare lo stato di verifica del dominio e l'idoneità del prodotto. Un dominio appena verificato può essere inizialmente applicato a tutte le aree di lavoro ChatGPT e a tutte le organizzazioni API idonee. Esamina i mapping risultanti e conferma un percorso di recupero per amministratori prima di modificare i requisiti di accesso.
Per la verifica del dominio e l'idoneità del prodotto, consulta: Verifica del dominio per l'identità OpenAI.
Il proprietario di un'area di lavoro ChatGPT Business autonoma gestisce l'SSO e i domini dalle impostazioni di identità esistenti dell'area di lavoro. Se queste impostazioni sono di sola lettura o mostrano Cloud Console ↗, chiedi a un amministratore globale di gestire la connessione tenant condivisa. Per la configurazione di Business e i limiti del piano, consulta: Configurazione del single sign-on per ChatGPT Business.
Scegli in che modo partecipano le persone
La creazione automatica degli account e gli inviti a domini esterni sono configurati per una singola area di lavoro di ChatGPT. La creazione automatica di un account non richiede l'SSO. Esamina l’utilizzo delle licenze, gli account personali esistenti e qualsiasi prompt di migrazione Enterprise o Edu prima di abilitarlo.
Per i dipendenti con account personali, Plus o Pro, consulta: Onboarding dei dipendenti che hanno già un account ChatGPT.
Verifica la sincronizzazione della directory e le connessioni esistenti
In Impostazioni globali, apri Accesso, quindi seleziona Directory per esaminare lo stato di SCIM e della sincronizzazione disponibile a livello di tenant. Le connessioni SCIM a livello di tenant e di prodotto possono essere abilitate entrambe. Tuttavia, non puoi modificare un'assegnazione di Accesso ai prodotti a livello di tenant per un'area di lavoro o un'organizzazione API mentre tale risorsa ha SCIM a livello di prodotto abilitato. Coordina qualsiasi migrazione con il team OpenAI responsabile del tuo account prima di modificare una connessione esistente.
Per la configurazione della directory, le assegnazioni dei prodotti e la sincronizzazione, consulta: Provisioning e gestione SCIM.
Gestisci l’accesso esterno
L'accesso tramite ChatGPT consente di identificare un membro all'interno di un'applicazione. L'accesso delegato consente al membro di autorizzare un'applicazione a utilizzare dati specifici e a compiere azioni consentite per suo conto. L'approvazione dell'organizzazione rende disponibile tale accesso; ciascun membro completa comunque il flusso di autorizzazione dell'applicazione tramite i propri permessi.
L'amministratore globale gestisce i permessi delle applicazioni a livello di organizzazione in Accesso esterno nella Console di amministrazione OpenAI. Seleziona l'organizzazione da configurare.
Un proprietario o un amministratore dell'area di lavoro ChatGPT, un amministratore dell'account Ads o un amministratore HubSpot non dispone automaticamente dei permessi di amministratore globale.
Verifica l'accesso basato esclusivamente sull'identità
L’accesso tramite identità e l’accesso delegato ai dati sono permessi separati. Le policy di autorizzazione o rifiuto esistenti a livello di organizzazione e le approvazioni delle applicazioni continuano ad applicarsi. La colonna Ambiti abilitati mostra gli accessi attualmente attivi. Apri un’applicazione per esaminare i controlli disponibili in Ambiti.
Apri Accesso esterno e seleziona l'organizzazione desiderata.
Seleziona l'applicazione esterna che desideri gestire. Se non è presente nell'elenco, seleziona Abilita app, trova l'applicazione e seleziona Abilita per aggiungerla alla lista. Quindi apri l'applicazione per configurarne i permessi in Ambiti.
In Ambiti, esamina Identità, se disponibile.
Attiva o disattiva Identità quando l’opzione è modificabile. L'opzione Identità è obbligatoria per ChatGPT Sites e qui non può essere disattivata. Se un'opzione è gestita da un’altra impostazione, segui le indicazioni riportate nei dettagli dell’applicazione.
La modifica dell’accesso basato esclusivamente sull’identità non concede l’accesso alle app connesse o ad Ads. Esamina separatamente tali autorizzazioni delegate.
Abilita l'accesso alle app connesse per Siti
ChatGPT Sites può richiedere l’autorizzazione a utilizzare le app connesse di ciascun visitatore. Ad esempio, una dashboard condivisa può recuperare informazioni in tempo reale usando l’account del visitatore che ha effettuato l’accesso e i permessi esistenti. Durante l’anteprima, l’accesso alle app connesse per Siti è disattivato per impostazione predefinita. Deve essere abilitato da un amministratore globale.
Apri Accesso esterno e seleziona l'organizzazione desiderata.
Seleziona ChatGPT Sites.
In Ambiti, attiva Connettori. L’opzione Identità è obbligatoria per ChatGPT Sites e qui non può essere disattivata.
Verifica con l’amministratore dell’area di lavoro che la funzionalità delle app connesse di Siti e le singole app che vuoi usare siano disponibili nell’area di lavoro.
Chiedi a un membro di aprire un Sito, di accedere con ChatGPT, di esaminare l'accesso richiesto e autorizzare la connessione.
Tutte le impostazioni applicabili a livello di organizzazione, area di lavoro e singola app devono consentire l'accesso. Inoltre, si applicano il consenso dei membri e le autorizzazioni dell'app di origine.
L'approvazione a livello di organizzazione riguarda la funzionalità ChatGPT Sites attuale e futura. Ogni visitatore autorizza l'accesso tramite il proprio account. L'abilitazione del controllo non consente a ogni Sito di accedere ai dati connessi di ciascun membro.
Per le impostazioni dell'area di lavoro, consulta: Gestione di ChatGPT Sites per l'area di lavoro.
Abilita l'accesso agli annunci per un'applicazione
Durante l’anteprima, l’accesso ad Ads per le applicazioni è disattivato per impostazione predefinita. Deve essere abilitato da un amministratore globale.
Apri Accesso esterno e seleziona l’organizzazione proprietaria dell’account Ads pertinente.
Seleziona l'applicazione, ad esempio HubSpot. Se non è presente nell'elenco, seleziona Abilita app, trova l'applicazione e seleziona Abilita per aggiungerla alla lista. Quindi apri l'applicazione per configurarne i permessi in Ambiti.
Nella sezione Ambiti, attiva Annunci se sono disattivati.
Chiedi all'inserzionista di tornare all'applicazione e riprovare o completare la connessione a ChatGPT Ads.
L’inserzionista esamina i permessi richiesti e autorizza l’accesso tramite i permessi esistenti del proprio account Ads.
L'approvazione dell'organizzazione e l'autorizzazione dell'inserzionista sono passaggi separati. Un inserzionista può autorizzare solo l'accesso disponibile tramite i propri permessi.
Per la configurazione di HubSpot, consulta: Configurazione di ChatGPT Ads in HubSpot.
Rivedi o modifica l'accesso
Apri l'applicazione in Accesso esterno per esaminarne o modificarne gli ambiti. Disattiva Ads o Connettori per rimuovere tale accesso ai dati senza modificare Identità. Disabilita app, quando disponibile, disattiva tutti gli ambiti abilitati dell'app. ChatGPT Sites non dispone del controllo Disabilita app perché l'opzione Identità è obbligatoria. Le modifiche agli ambiti vengono salvate man mano che vengono apportate; attendi Accesso all'app aggiornato. Se compare il messaggio Conferma modifica, verifica che l'opzione sia passata da “Consenti a tutte le app” a “Consenti alle app selezionate”; le app future richiederanno un'approvazione individuale. Se un aggiornamento non va a buon fine, aggiorna la pagina e verifica le impostazioni correnti prima di riprovare. Per Sites, gli amministratori dell'area di lavoro possono anche verificare quali app connesse sono disponibili nell'area di lavoro.
Risolvi i problemi di accesso delegato
Se manca un controllo, verifica di aver selezionato l'organizzazione prevista, che la funzionalità sia disponibile per tale organizzazione e di disporre dei permessi di amministratore globale.
Se un sito non può usare un'app, verifica l'approvazione dell'organizzazione, la disponibilità nell'area di lavoro, l'impostazione della singola app, la connessione e il consenso del membro e i permessi dell'app di origine.
Se un account Ads è contrassegnato come Con restrizioni durante la connessione a HubSpot, chiedi a un amministratore globale dell'organizzazione proprietaria dell'account di confermare che l'accesso Ads di HubSpot sia abilitato. Se l'organizzazione ha approvato HubSpot e l'account presenta ancora restrizioni, contatta l'amministratore dell'account.
Se l'accesso ad Ads è abilitato ma la connessione continua a non funzionare, verifica l'organizzazione, i permessi dell'inserzionista per l'account Ads e per l'applicazione e il completamento del flusso di autorizzazione.
Quando richiedi assistenza, indica l’organizzazione, l’area di lavoro o l’account Ads interessati, l’applicazione o il Sito e il messaggio di errore.
Esamina utenti, gruppi e accesso ai prodotti
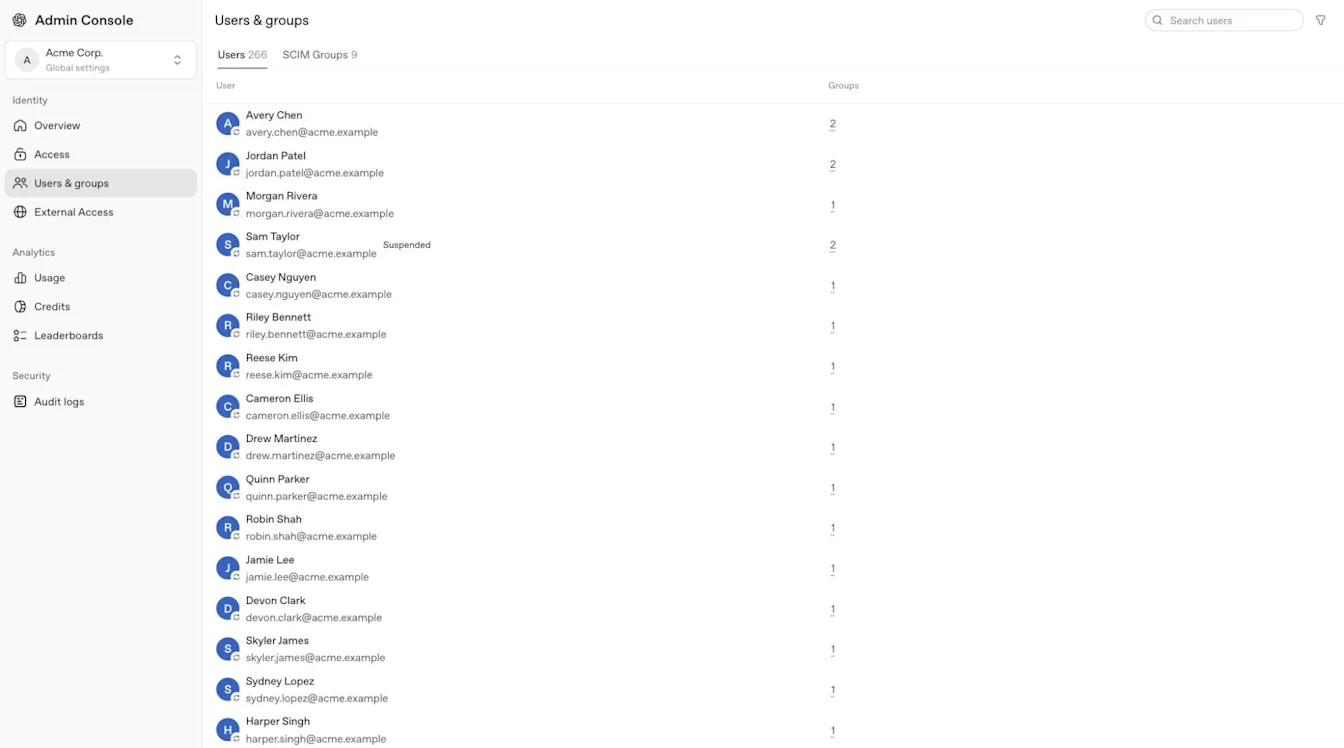
Vai a Utenti e gruppi e seleziona Utenti per trovare una persona nel tenant selezionato. Apri il profilo della persona e seleziona Accesso e ruoli per esaminare l'accesso ai prodotti. A seconda della vista disponibile, le assegnazioni dirette possono essere visualizzate in Ruoli diretti. Seleziona Gruppi per esaminare le appartenenze ai gruppi della persona e seleziona Gruppi SCIM per esaminare i gruppi sincronizzati.
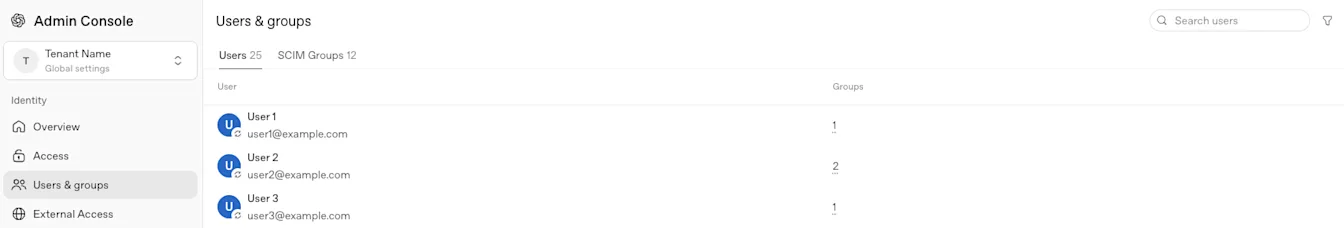
Per i gruppi SCIM sincronizzati con il tenant, Accesso al prodotto può assegnare le aree di lavoro ChatGPT e gli account Ads supportati. I tenant Enterprise ed Edu possono anche assegnare gruppi sincronizzati alle organizzazioni API. Verifica il gruppo API corrispondente e l'appartenenza all'organizzazione nella piattaforma API. Rivedi i ruoli dell’account pubblicitario nell’account Ads selezionato.
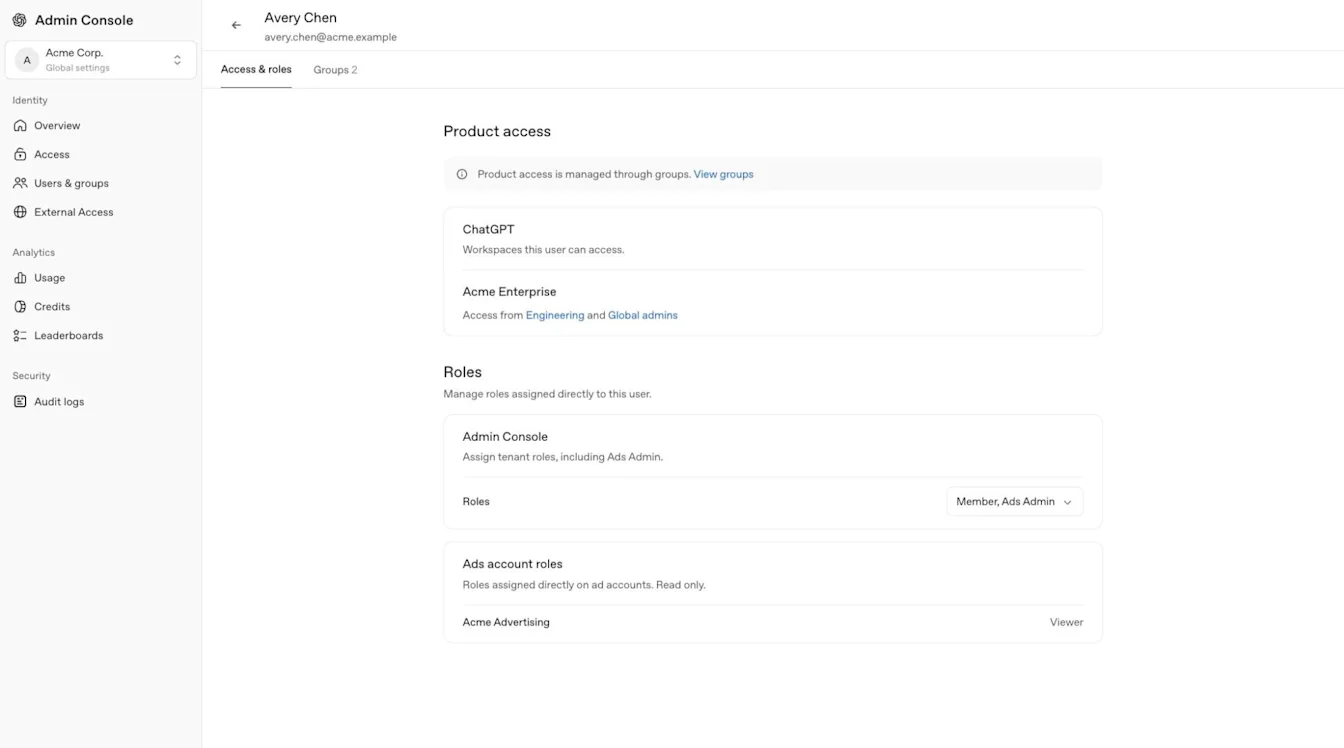
Prima di concedere l'accesso, esamina le assegnazioni esistenti di prodotti e ruoli di un gruppo e utilizza il ruolo richiesto con privilegi minimi. L'accesso ai prodotti a livello di tenant non assegna ruoli personalizzati nelle aree di lavoro ChatGPT.
Un gruppo sincronizzato è gestito dal tuo provider di identità. Non aggiungere o rimuovere i suoi membri direttamente in un prodotto. Gestisci i membri e i gruppi delle aree di lavoro Enterprise ed Edu nella Admin Console, i membri e i gruppi delle aree di lavoro Business in ChatGPT, i membri delle organizzazioni API nella Piattaforma API e gli utenti di Ads nell’account pubblicitario appropriato.
Per la gestione dei gruppi dell'area di lavoro e per le autorizzazioni delegate dei gestori dei gruppi, seleziona l'area di lavoro ChatGPT pertinente e consulta Gestione dei gruppi e dei gestori dei gruppi.
La presenza di un utente in Utenti non garantisce l’appartenenza a tutte le risorse. SCIM a livello di tenant aggiunge gli utenti direttamente a un’organizzazione API assegnata senza che debbano accettare l’invito. Gli inviti alle aree di lavoro ChatGPT rimangono separati. Gli inviti manuali rimangono specifici per l'area di lavoro ChatGPT, l'organizzazione API o l'account Ads supportati.
Un SCIM a livello di tenant gestisce le iscrizioni API che crea o di cui assume la gestione. La rimozione dell'ultima assegnazione idonea può rimuovere una di queste iscrizioni, anche se originariamente era stata aggiunta manualmente. Per la configurazione e le verifiche di offboarding, consulta: Provisioning e gestione SCIM.
Scopri le etichette delle sorgenti utente
Quando nell’elenco degli utenti del tenant o nel profilo viene visualizzata un’etichetta Sorgente, indica come è stato creato o viene gestito il record dell’utente.
| Etichetta | Significato |
|---|---|
| SCIM | Il record dell’utente del tenant viene predisposto e gestito tramite il tuo provider di identità. |
| Manuale | Il record utente del tenant è stato creato o l'utente è stato invitato manualmente tramite Admin Console. In alcune visualizzazioni del profilo potrebbe essere visualizzato Custom. |
| Migrato | Il record utente del tenant è stato trasferito in Admin Console dal precedente sistema di gestione degli account di OpenAI. Ad esempio, potrebbe essere stato creato a partire da una sottoscrizione esistente a un'area di lavoro ChatGPT o a un'organizzazione della piattaforma API. |
Controlla l'accesso ai modelli di un membro
Il modello Test aiuta gli amministratori a capire perché un membro può o non può usare un modello. È disponibile per gli amministratori di ChatGPT Business, Enterprise, Healthcare ed Edu. L'accesso a modello Test non concede l'accesso ad altre impostazioni a livello di tenant.
Apri la Admin Console e seleziona l’area di lavoro di ChatGPT che vuoi esaminare.
Apri Modelli, quindi seleziona Test.
Cerca il membro per nome o email.
Esamina il loro accesso effettivo ai modelli, le impostazioni predefinite dell'area di lavoro, le autorizzazioni dei modelli, i ruoli e le preferenze.
I risultati riflettono le impostazioni salvate. I test non concedono l'accesso ai modelli, non modificano le impostazioni o i limiti di utilizzo e non prevalgono sul tipo di licenza, sul piano o sull'idoneità dell'area di lavoro del membro.
Per la disponibilità e i limiti dei modelli Enterprise ed Edu, consulta: Modelli e limiti di ChatGPT Enterprise e Edu.
Gestisci un account Ads selezionato
Prima di esaminare Utenti e gruppi o i ruoli specifici dell'account, seleziona l'account Ads interessato. Un amministratore globale o un amministratore Ads può creare account pubblicitari; un amministratore, membro o visualizzatore dell'account pubblicitario riceve le autorizzazioni per un account specifico.
Per l’accesso ad Ads, i ruoli dell’account e le regole di accesso alla directory, consulta: Gestire identità e accesso per Ads Manager.
Consulta analisi, audit log, credenziali e fatturazione
Statistiche
A seconda del ruolo e del piano, Statistiche può includere l’utilizzo di ChatGPT o Codex, utenti attivi, classifiche, crediti e attività esportabili. Gli intervalli di dati disponibili e i tempi di aggiornamento variano a seconda del report. I costi stimati, quando visualizzati, sono stime a scopo di pianificazione e non addebiti definitivi o fatture. Ove disponibile, un membro dell'area di lavoro può visualizzare solo la propria attività, a meno che un ruolo distinto dell'area di lavoro non conceda un accesso più ampio.
| Area statistiche | Finestra cronologica | Aggiornamento tipico |
|---|---|---|
| Analisi dei crediti di ChatGPT e Codex | Fino a 120 giorni. | All’incirca ogni 1-6 ore. |
| Statistiche sull'utilizzo di Codex | Fino a 120 giorni. | All’incirca ogni 1-6 ore. |
| Statistiche sull’utilizzo di ChatGPT | Fino ai 12 mesi precedenti. | Fino a 48 ore. |
L'accesso al prodotto Codex non include automaticamente le statistiche. Ove disponibile, il proprietario di un'area di lavoro può concedere l'autorizzazione Consenti ai membri di amministrare Codex tramite un ruolo personalizzato. In questo modo, l'utente ottiene accesso alle analisi supportate sull'utilizzo di Codex per quell'area di lavoro, senza assegnargli il ruolo di amministratore dell'area di lavoro o amministratore globale.
Se disponibili, le analisi dell’area di lavoro possono essere filtrate in base ai gruppi sincronizzati, ad esempio una divisione o un team pilota. La visibilità dei gruppi e l'accesso alle analisi dipendono dall'area di lavoro selezionata e dal tuo ruolo. Segui le informative sulla privacy della tua azienda o istituto scolastico.
Ove disponibili, i costi stimati si basano sui prezzi dell’area di lavoro selezionata e sono stime di pianificazione, non addebiti definitivi. La fattura emessa fa fede come documento contabile. Per report più dettagliati su ChatGPT, incluse le attività idonee relative a GPT, progetti o competenze, utilizza le impostazioni di analisi dell’area di lavoro selezionata.
Registri di audit
Se disponibile, un admin globale può aprire Impostazioni globali, quindi selezionare Registri di audit in Sicurezza per esaminare l’attività amministrativa a livello di tenant. I registri di audit dell'area di lavoro sono separati e disponibili solo per i proprietari o gli amministratori autorizzati dell'area di lavoro. Se Registri di audit non è presente, controlla il tenant o l'area di lavoro selezionati, il tuo ruolo e la disponibilità della funzionalità.
Le modifiche apportate tramite l'interfaccia Politiche e Configurazioni di Codex vengono registrate anche nei registri di audit dell'area di lavoro. Gli amministratori autorizzati possono esaminare questi registri nell’interfaccia utente o recuperarli tramite l’API per la conformità per analizzare le modifiche alla configurazione.
Per i requisiti di accesso e il recupero dei registri, consulta: Piattaforma di conformità di OpenAI per clienti Enterprise ed Edu.
Credenziali
I proprietari e gli amministratori dell'area di lavoro possono usare Credenziali > Chiavi admin in un'area di lavoro ChatGPT idonea per gestire le chiavi admin specifiche per l'area di lavoro per le API di amministrazione supportate. Il solo ruolo di amministratore globale non concede l'accesso. Le chiavi admin non concedono l'accesso ai modelli né all'inferenza dei modelli. Per la configurazione, le autorizzazioni e la gestione delle chiavi, consulta: Gestione delle chiavi admin in Admin Console. Ove disponibili, credenziali separate per gli account di servizio Codex supportano l’automazione. Per istruzioni sulla configurazione, consulta: Crea e gestisci gli account di servizio Codex.
Fatturazione e agenti
Le sezioni disponibili Fatturazione e di gestione degli agenti dipendono dalla risorsa, dal piano e dalle autorizzazioni selezionati. L'accesso alla fatturazione per un'area di lavoro o un prodotto non concede l'accesso a un'altra area di lavoro o a un altro prodotto.
Per le aree di lavoro Enterprise o Edu idonee, Fatturazione può includere Piano, Attività delle sovvenzioni e Fatture. La fatturazione è limitata all'area di lavoro selezionata e l'accesso alle fatture può richiedere il ruolo di proprietario dell'area di lavoro.
Verifica i limiti di utilizzo dell'area di lavoro
La pagina separata Limiti di utilizzo può mostrare Area di lavoro, Gruppi, Utenti e, quando disponibili, Richieste in sospeso. Si applica il valore predefinito dell’area di lavoro, a meno che un’eccezione per un gruppo o un utente idoneo non specifichi un limite diverso. Laddove disponibile, Consenti agli utenti di vedere l'utilizzo in crediti e dollari modifica ciò che i membri possono vedere senza modificare i limiti di utilizzo o le impostazioni delle eccedenze.
Mensile (predefinito) si reimposta il primo giorno di ogni mese solare in UTC.
Allineato al ciclo di fatturazione si reimposta in base al periodo mensile basato sul ciclo di fatturazione dell’area di lavoro.
Un override per un utente o un gruppo idoneo può usare Utilizzo illimitato quando l'opzione è disponibile.
La rimozione di un override riporta l'utente o il gruppo al successivo limite ereditato applicabile.
Quando una persona raggiunge un limite applicabile, l’ulteriore utilizzo idoneo può essere sospeso finché il limite non viene aumentato o non inizia il periodo di utilizzo successivo.
Verifica gli agenti dell'area di lavoro
Ove disponibile, l'area degli agenti consente agli amministratori autorizzati di esaminare gli agenti dell'area di lavoro, le attività associate, le app connesse, i file di memoria, le pianificazioni e le analisi supportate relative agli agenti. L'accesso all'agente dipende dalla risorsa selezionata e dal ruolo di amministratore.
Risolvi problemi di accesso o di risorse mancanti
Conferma di aver effettuato l'accesso con l'account OpenAI corretto e di aver selezionato il tenant previsto.
Verifica se per un'attività a livello di tenant è necessario un ruolo di amministratore globale o di responsabile utenti.
Verifica se per la risorsa selezionata è necessario un ruolo di proprietario, amministratore, Ads Admin o specifico dell’account.
Completa l'accesso SSO richiesto prima di aprire una risorsa protetta.
Continua a gestire i membri, i progetti e le impostazioni dell'organizzazione API nella piattaforma API.
Contatta l'amministratore globale o il team dell'account se una risorsa o una funzionalità prevista continua a non essere disponibile.