
Il single sign-on (SSO) consente al tuo team di accedere usando un account di lavoro esistente. La configurazione dipende dal fatto che l’identità sia gestita da un’area di lavoro ChatGPT Business, da un tenant OpenAI condiviso o da un’organizzazione autonoma e idonea della piattaforma API.
Prima di iniziare, identifica il prodotto che stai configurando e l'amministratore che può gestirne le impostazioni di identità. Per un'introduzione ai tenant e all'accesso al prodotto, consulta: Introduzione a identità e accesso OpenAI per le aree di lavoro gestite.
Scegli la configurazione SSO giusta per il tuo piano
| Cosa devi gestire | Chi può apportare modifiche | Da dove cominciare | Cosa serve sapere |
|---|---|---|---|
| ChatGPT Enterprise o Edu | Admin globale | Apri la Admin Console e seleziona le impostazioni di Accesso del tuo tenant. | La connessione condivisa del provider di identità può essere utilizzata con le aree di lavoro ChatGPT supportate e ad altri prodotti idonei. Esamina separatamente i criteri di accesso di ciascun prodotto. |
| ChatGPT Business autonomo | proprietario dell'area di lavoro | Apri le impostazioni Identità e accesso della tua area di lavoro Business. | Usa le impostazioni di identità esistenti dell'area di lavoro per l'SSO e la verifica del dominio. Se sono di sola lettura, chiedi a un amministratore globale di gestire la connessione condivisa del tenant. Per la configurazione, consulta: Configurazione del single sign-on per ChatGPT Business. |
| Organizzazione API collegata a un tenant | Admin globale | Inizia dalle impostazioni dell'identità della piattaforma API. Se l’SSO o i controlli del dominio sono di sola lettura, segui il link all’Admin Console. | Gestisci la connessione condivisa e la policy del prodotto API applicabile nella Console di amministrazione. I membri API, i progetti, la fatturazione e le impostazioni dell'organizzazione API rimangono nella piattaforma API. |
| Ads Manager | Admin globale | Apri la Admin Console e seleziona il tenant pertinente e il prodotto Ads. | L'attivazione della connessione condivisa non attiva automaticamente l'SSO di Ads né assegna un ruolo di account pubblicitario. Per il flusso specifico per Ads, consulta: Gestire identità e accesso per Ads Manager. |
Se le impostazioni dell’identità sono di sola lettura, in genere significa che stai visualizzando un prodotto che ora utilizza la connessione condivisa del tenant. Segui il link per accedere alla Admin Console invece di configurare un secondo provider di identità.
Se in un'area di lavoro ChatGPT viene visualizzato Cloud Console ↗ accanto alle impostazioni di identità in sola lettura, usalo per aprire Admin Console. Chiedi a un amministratore globale autorizzato di gestire la connessione condivisa.
L'SSO controlla il modo in cui le persone accedono. Gli inviti, l’iscrizione al prodotto e i ruoli di amministratore rimangono distinti.
Verifica il tuo accesso prima di iniziare
Conferma quale tenant OpenAI, area di lavoro ChatGPT, organizzazione API o account Ads devi gestire.
Conferma di essere un amministratore globale per una connessione gestita dal tenant o il proprietario dell'area di lavoro per una connessione ChatGPT Business autonoma.
Verifica che il tuo abbonamento o piano di fatturazione API includa la funzionalità SSO pertinente.
Conferma di poter aggiornare i record DNS per un dominio controllato dalla tua azienda o dal tuo istituto scolastico.
Conferma di poter creare o aggiornare l'applicazione nel tuo provider di identità.
Identifica gli utenti che necessitano di accesso e le eventuali appartenenze ai prodotti, inviti o connessioni SCIM esistenti.
La disponibilità dell’SSO e le opzioni del provider di identità dipendono dal prodotto, dal piano, dal tenant e dalla configurazione attuale. Un abbonamento a ChatGPT non include automaticamente l'accesso a un'organizzazione API né l'SSO API.
Applica i criteri di sicurezza del provider di identità
Configura l'autenticazione a più fattori (MFA), le restrizioni sui dispositivi e le regole di accesso condizionale nel tuo provider di identità. Questi controlli si applicano quando un utente esegue l’autenticazione tramite quel provider. Gli utenti che possono accedere tramite un’altra modalità consentita potrebbero non essere soggetti alle stesse regole del provider di identità.
Proteggi l'accesso amministrativo
Mantieni aperta una sessione autenticata come amministratore nel tuo browser abituale.
Usa una finestra privata o in incognito per testare il flusso di accesso del provider di identità.
Lascia l'SSO su Facoltativo mentre verifichi la connessione e gli account interessati, quando questa impostazione è disponibile.
Verifica che sia disponibile un altro amministratore autorizzato o un metodo di recupero approvato prima di selezionare Obbligatorio o Disattivato, modificare una connessione o eseguire la rotazione di un certificato.
Non usare Disattivato come sostituto di “non applicato”: disabilita l’SSO per il prodotto selezionato e può disconnettere gli utenti interessati.
Configura l'SSO per ChatGPT Business
ChatGPT Business include SSO e verifica del dominio per un'area di lavoro attiva e a pagamento. Un proprietario dell’area di lavoro configura una connessione gestita in modo indipendente nelle impostazioni esistenti dell’area di lavoro ChatGPT. Se le impostazioni sono di sola lettura o mostrano Cloud Console ↗, chiedi a un amministratore globale di gestire la connessione tenant condivisa. Per i passaggi specifici per Business e i limiti del piano, consulta: Configurazione del single sign-on per ChatGPT Business.
I passaggi di configurazione rimanenti si applicano alle connessioni SSO gestite dal tenant e devono essere completati da un amministratore globale.
Apri le impostazioni dell’identità del tuo tenant
Accedi alla Console di amministrazione come amministratore globale.
Seleziona il tenant OpenAI da gestire.
Apri Accesso e verifica Domini, Single sign-on (SSO) e tutte le policy di accesso ai prodotti disponibili.
Se un'area di lavoro di ChatGPT o un'organizzazione della piattaforma API è collegata allo stesso tenant, la relativa pagina dell'identità potrebbe essere di sola lettura e indirizzarti qui. L'appartenenza all'organizzazione della piattaforma API, i progetti e la fatturazione già esistenti rimangono nella piattaforma API.
Verifica un dominio aziendale o scolastico
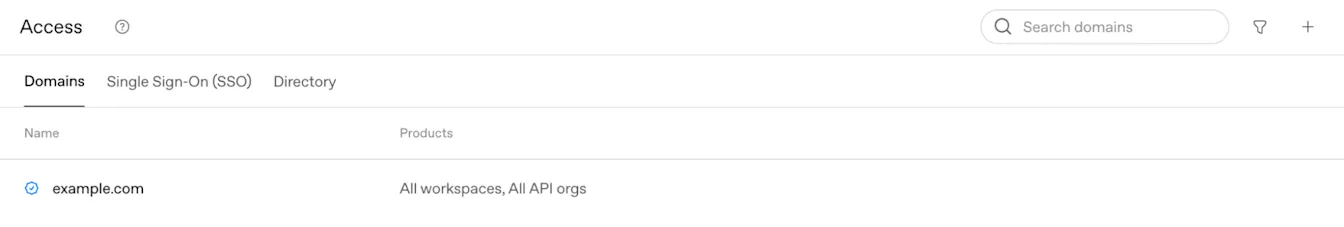
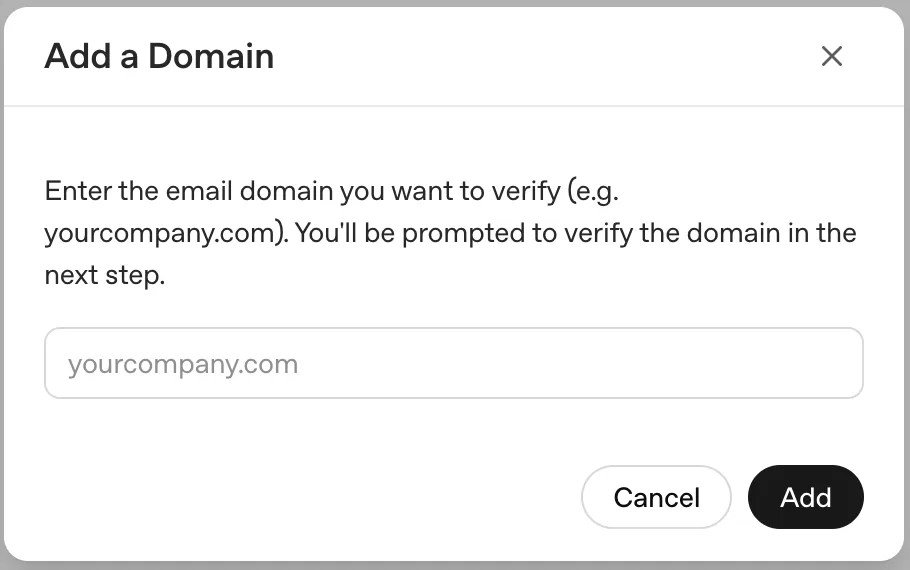
La verifica del dominio può influire sull'accesso, sugli account personali o API esistenti, sulla migrazione degli account e sulle modifiche agli indirizzi email. Esamina le persone e i prodotti che usano il dominio prima di continuare.
Nella sezione Domini, seleziona il pulsante Aggiungi (+).
Inserisci un dominio email controllato dalla tua azienda o scuola.
Copia il record DNS TXT mostrato nella procedura di configurazione.
Aggiungi quel record TXT alla configurazione DNS pubblica del dominio.
Torna alla Admin Console e seleziona Verifica dominio.
Conferma che lo stato del dominio sia Verificato.
Le modifiche DNS possono richiedere fino a 24 ore per diventare visibili pubblicamente. Dopo la visualizzazione del record TXT, torna alla Admin Console e seleziona Verifica dominio. La procedura di configurazione consente fino a 7 giorni per completare la verifica e supporta fino a 99 domini verificati, laddove si applichi tale limite. Se un altro tenant ha già verificato il dominio, contatta il team del tuo account OpenAI o il Supporto prima di modificare la configurazione esistente.
Per la verifica del dominio e l'idoneità ai prodotti, consulta: Verifica del dominio per l'identità OpenAI.
Collega il tuo provider di identità

In Single Sign-On (SSO), seleziona Configura l'SSO.
Scegli uno dei provider visualizzati, ad esempio Okta, Entra o SAML personalizzato, se disponibile.
Se il tuo provider non è elencato, seleziona SAML personalizzato se disponibile; una configurazione esistente potrebbe offrire anche OIDC personalizzato.
Segui la procedura di configurazione per creare o collegare l'applicazione nel tuo provider di identità.
Copia l'URL dell'SSO, l'audience o l'identificatore dell'entità e gli altri valori richiesti nell'applicazione del provider di identità.
Le schermate specifiche del provider variano. Usa i valori mostrati per il tenant e la connessione effettivi; non riutilizzare i valori di configurazione di un'altra area di lavoro o organizzazione API.
Il numero di connessioni a provider di identità che puoi aggiungere dipende dalle funzionalità abilitate per il tenant e dalle autorizzazioni di amministratore.
Un riquadro dell'app del provider di identità o un segnalibro deve usare l'URL di accesso specifico della connessione per il relativo prodotto. ChatGPT e la piattaforma API possono usare URL diversi; aggiorna il riquadro o il segnalibro se la relativa connessione cambia.
La reimpostazione o la sostituzione di una connessione esistente può modificare gli URL SSO, i valori di audience, i certificati e i segnalibri di accesso salvati. Aggiorna l’applicazione del provider di identità e le istruzioni per gli utenti prima di sostituire una connessione funzionante.
Configura i metadati del provider di identità
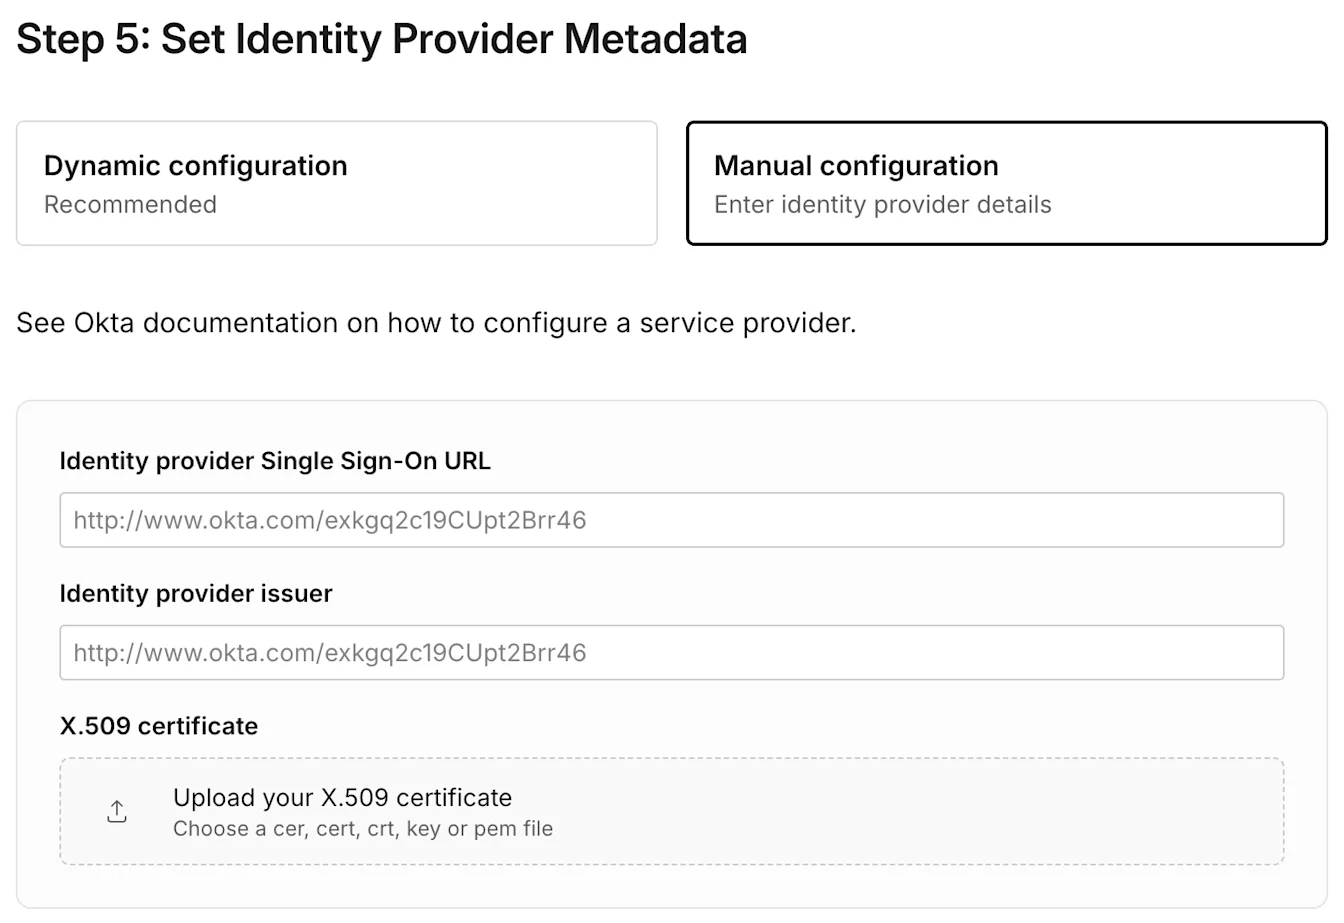
Usa la configurazione dinamica
Quando il provider di identità offre un URL dei metadati, inserisci l'URL nel flusso di configurazione. I metadati del provider forniscono l’emittente supportato, l’endpoint di accesso e i dettagli del certificato di firma.
Usa la configurazione manuale
Se non è disponibile un URL dei metadati, inserisci l'URL SSO del provider di identità, l'emittente e il certificato di firma X.509 indicati nella configurazione del provider. Conferma che il certificato corrisponda a quello utilizzato per firmare la risposta SAML.
Mappa gli attributi dell'identità dell'utente
Configura il provider di identità in modo che restituisca un indirizzo email principale stabile per ogni persona. Nome e cognome sono facoltativi, ma consigliati quando il provider li supporta.
Indirizzo email: Obbligatorio. Deve identificare lo stesso account OpenAI che la persona utilizza per accedere al prodotto.
Nome: Facoltativo, ma consigliato.
Cognome: Facoltativo, ma consigliato.
OpenAI non decrittografa le risposte o le asserzioni SAML crittografate. Invia una risposta SAML e un'asserzione non crittografate, firmate con il certificato X.509 previsto.
Utilizza l'indirizzo email corretto dell'account
Se il tuo provider di identità restituisce un alias, un indirizzo email diverso o più di un claim email, OpenAI potrebbe associare l’account sbagliato. Di conseguenza, un account esistente, la cronologia delle chat o un’area di lavoro potrebbero sembrare mancanti.
Per Microsoft Entra ID, verifica se l’attestazione di accesso utilizza l’indirizzo email della persona, il nome principale utente (UPN) o preferred_username. Configura le mappature SSO e SCIM per identificare l'account OpenAI esistente corretto. Se l'indirizzo email di destinazione è già associato a un altro account, interrompi l'operazione e contatta l'Assistenza OpenAI prima di apportare modifiche.
Coordina le modifiche alle email gestite
Modificare un claim email di un provider di identità non aggiorna automaticamente un account OpenAI esistente. SCIM a livello di tenant non può modificare l'indirizzo email di un account OpenAI esistente. Se la tua azienda o scuola usa una connessione SCIM di ChatGPT idonea a livello di area di lavoro, chiedi all'amministratore se tale connessione supporta l'aggiornamento dell'account esistente prima di modificare il claim di accesso.
Assegna utenti e conferma l'accesso al prodotto
Assegna le persone o i gruppi previsti all'applicazione OpenAI nel tuo provider di identità.
Conferma che ogni persona disponga anche dell'invito corretto per l'area di lavoro di ChatGPT, della corretta appartenenza all'organizzazione API o del ruolo corretto nell'account Ads.
Se il tuo tenant utilizza SCIM, verifica il gruppo sincronizzato e la relativa assegnazione del prodotto supportato.
Testa un utente che appartiene al prodotto o all'area di lavoro che stai configurando.
Per l’autenticazione potrebbe essere necessaria un’assegnazione del provider di identità, ma questa non invita la persona a ogni area di lavoro, non assegna un ruolo API e non concede l’accesso a un account pubblicitario.
Scegli un criterio di accesso per ogni prodotto

Una volta attivata la connessione condivisa del provider di identità, esamina il criterio per ciascun prodotto visualizzato in Admin Console. Un prodotto disponibile può avere lo stato Obbligatorio, Facoltativo o Disattivato.
| Prodotto | Come si applica la policy | Cosa controllare |
|---|---|---|
| ChatGPT | Una policy estesa a tutto il prodotto può essere applicata alle aree di lavoro ChatGPT. Ove supportata, le singole aree di lavoro possono avere una propria policy. | Verifica l'area di lavoro prevista, l'invito del membro e l'impostazione specifica dell'area di lavoro. |
| Piattaforma API | Il criterio di accesso della piattaforma API si applica alle organizzazioni API collegate. Se Personalizza per API Org è disponibile, un amministratore globale autorizzato può impostare policy specifiche per l'organizzazione API. | Verifica l'appartenenza all'organizzazione API e l'organizzazione API selezionata nella piattaforma API. |
| Ads Manager | Ads ha una propria politica di accesso al prodotto. | Verifica che l'SSO per Ads sia abilitato come previsto e che la persona abbia anche il ruolo corretto per l'account pubblicitario. |
| Admin Console | La Admin Console ha una propria politica di accesso. | Proteggi l'accesso di almeno un amministratore globale autorizzato prima di rendere obbligatorio l'SSO. |
L’attivazione della connessione condivisa non abilita automaticamente l’SSO per tutti i prodotti. Se la policy di un prodotto è impostata su Disattivato, gli utenti non possono utilizzare l’SSO per quel prodotto. Gli utenti devono inoltre disporre dell’assegnazione corretta del provider di identità e dell’appartenenza al prodotto.
Per le configurazioni di ChatGPT, l'SSO Obbligatorio si applica ai membri il cui indirizzo email usa un dominio verificato coperto dai criteri dell'area di lavoro. I membri invitati di altri domini possono comunque usare un altro metodo di accesso consentito. Se ogni membro deve usare l'SSO aziendale, chiedi al team del tuo account quali controlli sono disponibili. La disattivazione di Consenti inviti da domini esterni limita i nuovi inviti, ma non rimuove gli ospiti esistenti né gli inviti già inviati.
La modifica di una policy di ChatGPT in Obbligatorio o Disattivato può disconnettere gli utenti interessati. Verifica le eccezioni dell'area di lavoro e comunica la modifica prima di applicare una policy ampia.
Verifica la connessione e applica la policy corretta
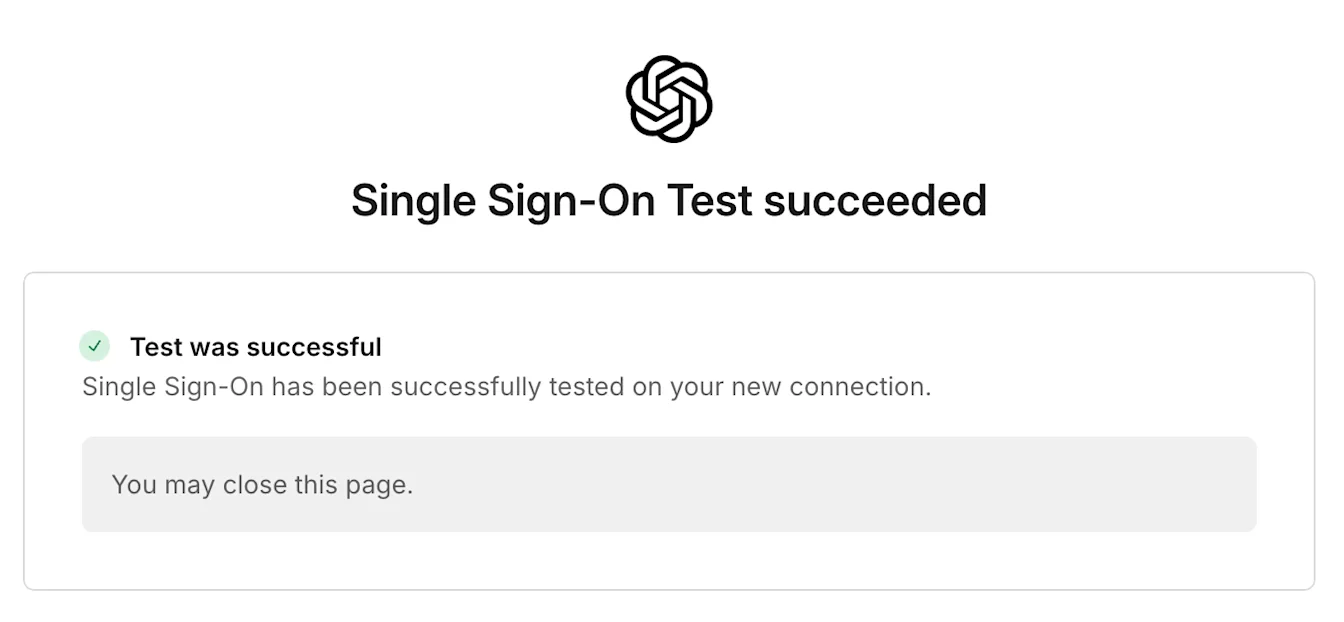
Seleziona Test Single Sign-On o il passaggio di test equivalente mostrato nel flusso di configurazione.
Esegui l’autenticazione con il provider di identità previsto in una finestra di navigazione privata.
Conferma che l'utente acceda all'area di lavoro ChatGPT, all'organizzazione API o all'account Ads corretti.
Verifica l'invito, l'appartenenza o il ruolo dell'account richiesti.
Consulta le policy di accesso applicabili al prodotto o all'area di lavoro.
Modifica il criterio in Obbligatorio solo dopo l’esito positivo dei test e l’approvazione di un piano di ripristino per gli amministratori.
Risolvere i problemi di accesso o di autorizzazione
Se una persona non riesce ad accedere, controlla il dominio verificato, l'assegnazione del provider di identità, il claim email, il certificato X.509, l'appartenenza al prodotto e i criteri di accesso al prodotto applicabili. Un accesso riuscito al tenant non garantisce l'accesso a un'area di lavoro, un'organizzazione API o un account Ads specifici.
Per errori specifici del prodotto e passaggi di ripristino, consulta: Risoluzione dei problemi relativi a SSO, accesso all'area di lavoro e verifica del dominio. Se non riesci a ripristinare l'accesso da amministratore, contatta il Supporto OpenAI.