
개요
관리자 콘솔에서는 권한이 있는 관리자가 OpenAI 테넌트와 자신의 역할에 따라 액세스할 수 있는 제품 리소스를 관리할 수 있습니다. 테넌트 전체의 아이덴티티를 관리하려면 글로벌 설정을 사용하고, 제품별 설정을 관리하려면 ChatGPT 워크스페이스 또는 Ads 계정을 선택하세요.
표시되는 항목은 사용 중인 제품과 플랜, 관리자 역할에 따라 달라집니다. ChatGPT의 경우, 업데이트된 관리자 콘솔 환경은 대상 Enterprise 및 Edu 워크스페이스에서 사용할 수 있습니다. 독립형 ChatGPT Business 고객은 계속해서 기존 ChatGPT 워크스페이스 설정에서 워크스페이스를 관리합니다.
관리자 콘솔 열기 및 리소스 선택

테넌트에 연결된 OpenAI 계정으로 관리자 콘솔에 로그인합니다.
둘 이상의 테넌트에 액세스할 수 있는 경우 관리하려는 테넌트를 선택합니다.
테넌트 전체 관리를 위해 글로벌 설정을 선택하거나, 관리하려는 ChatGPT 워크스페이스 또는 광고 계정을 선택하세요.
작업에 사용할 수 있는 섹션(예: 액세스, 사용자 및 그룹, 분석 또는 청구)을 엽니다.

리소스는 선택한 테넌트에 속해 있고 사용자의 역할이 해당 리소스에 대한 액세스를 허용하는 경우에만 표시됩니다. 섹션을 사용할 수 없는 경우 선택한 계정, 테넌트 및 관리자 역할을 확인하세요.
OpenAI 계정이 없는 상태에서 글로벌 관리자로 초대받은 경우, 관리자 콘솔을 열고 초대받은 이메일 주소로 계정을 만드세요. 보류 중인 초대에서 수락을 선택하세요. 테넌트에 참여해도 ChatGPT 워크스페이스, API 조직 또는 Ads 계정에 액세스할 수 있는 것은 아닙니다.
테넌트의 사용자 목록은 ChatGPT 워크스페이스의 멤버 목록과 다릅니다. 개수, 워크스페이스 또는 분석이 표시되지 않으면 선택한 테넌트를 확인하고 워크스페이스를 직접 여세요. 예상치 못한 테넌트 연결이 발생한 경우, 새로운 테넌트나 워크스페이스를 생성하지 말고 OpenAI 지원팀 또는 담당 계정 팀에 문의해 주세요.
관리자 역할 및 범위 이해하기
| 역할 또는 액세스 권한 | 관리할 수 있는 항목 | 부여되지 않는 권한 |
|---|---|---|
| 글로벌 관리자 | 테넌트 전체 ID 설정, 인증된 도메인, ID 공급자 연결, 테넌트 관리 및 자격 요건을 충족하는 광고 계정 생성 지원 | 모든 ChatGPT 워크스페이스, API 조직 또는 Ads 계정에 대한 소유자 또는 관리자 액세스 권한 자동 부여 |
| 사용자 관리자(제공되는 경우) | 이 역할을 사용할 수 있는 할당된 테넌트 사용자 및 그룹 | 글로벌 관리자를 할당하거나 제거하고, 테넌트 전체 설정을 변경하거나 다른 제품을 관리할 수 있는 권한 |
| 멤버 | 지원되는 테넌트 사용자, 그룹, 역할 및 리소스에 대한 읽기 전용 액세스. | 테넌트 설정을 변경하거나, 사용자 또는 그룹을 관리하거나, 관리자 역할을 부여할 수 있는 권한 |
| 광고 관리자 | 자격 요건을 충족하는 광고 계정을 만들 수 있는 권한 | 기존의 모든 광고 계정에 대한 자동 액세스 권한 |
한 사람이 여러 역할을 가질 수 있지만, 각 역할은 해당 역할이 적용되는 범위에서 별도로 할당해야 합니다. ChatGPT 워크스페이스 역할에 대한 자세한 내용은 멤버, 워크스페이스 역할 및 시트 관리를 참고하세요. 테넌트의 멤버 역할은 ChatGPT 워크스페이스의 멤버 자격과 별워크스페이스
테넌트 전체 ID 관리
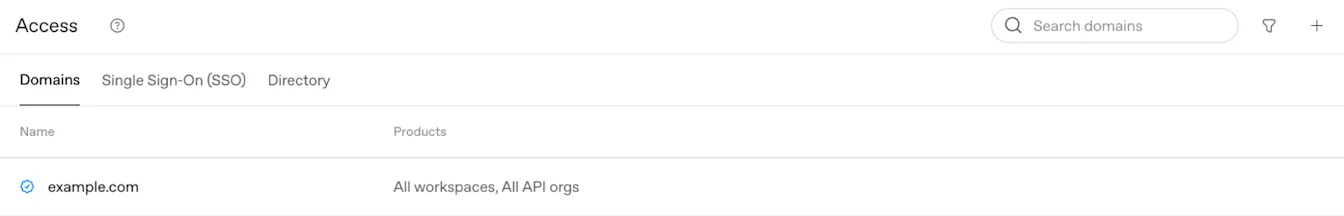
도메인 및 로그인 설정 검토
글로벌 설정에서 액세스 > 도메인을 열어 도메인 인증 상태와 제품 이용 자격을 검토합니다. 새로 검증된 도메인은 초기에는 자격 요건을 충족하는 모든 ChatGPT 워크스페이스 및 API 조직에 적용될 수 있습니다. 로그인 요구 사항을 변경하기 전에 결과 매핑을 검토하고 관리자가 계정을 복구할 수 있는 방법이 마련되어 있는지 확인하세요.
도메인 인증 및 제품 이용 자격에 대해서는 OpenAI ID를 위한 도메인 인증하기를 참조하세요.
독립형 ChatGPT Business 워크스페이스 소유자는 워크스페이스의 기존 ID 설정에서 SSO 및 도메인을 관리합니다. 해당 설정이 읽기 전용이거나 Cloud Console ↗로 표시되는 경우, 글로벌 관리자에게 공유 테넌트 연결을 관리해 달라고 요청하세요. Business 설정 및 플랜 제한에 대해서는 ChatGPT Business에서 싱글 사인온 설정하기를 참조하세요.
참여 방법 선택
자동 계정 생성 및 외부 도메인 초대는 각 ChatGPT 워크스페이스에 대해 구성됩니다.
자동 계정 생성을 사용하면 해당 워크스페이스에 매핑된 인증된 도메인의 이메일 주소로 로그인하는 적격한 사용자를 워크스페이스에 자동으로 추가할 수 있습니다. 이 기능은 SSO를 필요로 하지 않으며 SCIM과는 별개입니다. 워크스페이스에서 SSO를 필수로 사용하는 경우에도 직원은 SSO를 사용하여 로그인해야 합니다.
Enterprise 플랜의 경우 새 테넌트에서 처음 생성되는 적격한 ChatGPT 워크스페이스에서는 자동 계정 생성이 기본적으로 활성화됩니다. 기존 테넌트에서 추가로 생성된 워크스페이스에서는 기본적으로 비활성화되어 있습니다. 사용자를 온보딩하기 전에 각 워크스페이스의 실제 설정을 검토하세요.
Enterprise 플랜에서 자동 계정 생성을 사용하면 조직의 일반적인 청구 조건에 따라 전체 워크스페이스 시트가 프로비저닝됩니다. 이 방식으로 추가된 직원에게는 워크스페이스의 도구에 대한 기본 액세스 권한이 부여됩니다.
도메인을 인증한 후 해당 도메인을 적용할 워크스페이스를 선택하세요. 그런 다음 자동 계정 생성 설정을 검토하고, 사용자가 이 방식으로 참여하는 것을 원하지 않는 워크스페이스에서는 해당 기능을 비활성화하세요.
계속하기 전에 시트 용량, 기존 개인 계정, Enterprise 또는 Edu 마이그레이션 프롬프트를 검토하세요. SCIM을 통해 액세스를 관리할 계획이라면 아이덴티티 공급자가 액세스를 관리하지 않는 사용자가 생성되지 않도록 자동 계정 생성 기능을 끄세요.
자동 계정 생성을 꺼도 기존 워크스페이스 멤버는 제거되지 않습니다.
직원이 이미 개인, Plus 또는 Pro 계정을 보유한 경우 기존 ChatGPT 계정이 있는 직원 온보딩하기를 참조하세요.
디렉터리 동기화에 대한 자세한 내용은 SCIM 프로비저닝 및 관리를 참조하세요.
디렉터리 동기화 및 기존 연결 확인
글로벌 설정에서 액세스를 연 다음 디렉터리를 선택하여 테넌트 전체 SCIM의 사용 가능 여부와 동기화 상태를 확인합니다. 테넌트 전체 및 제품 수준 SCIM 연결을 모두 활성화할 수 있습니다. 하지만 해당 리소스에서 제품 수준 SCIM이 활성화되어 있는 동안에는 워크스페이스 또는 API 조직에 대한 테넌트 전체 제품 액세스 할당을 변경할 수 없습니다. 기존 연결을 변경하기 전에 마이그레이션을 OpenAI 계정팀과 조율하세요.
디렉터리 설정, 제품 할당 및 동기화에 대한 자세한 내용은 SCIM 프로비저닝 및 관리를 참조하세요.
외부 액세스 관리
ChatGPT로 로그인하면 애플리케이션에서 멤버의 신원을 확인할 수 있습니다. 위임된 액세스를 사용하면 멤버가 애플리케이션에 권한을 부여하여 특정 데이터를 사용하고 자신을 대신해 허용된 작업을 수행하도록 할 수 있습니다. 조직에서 승인하면 해당 액세스를 사용할 수 있지만, 각 멤버는 자신의 권한으로 애플리케이션의 승인 절차를 직접 완료해야 합니다.
글로벌 관리자는 OpenAI 관리자 콘솔의 외부 액세스에서 조직 수준의 애플리케이션 권한을 관리합니다. 설정할 조직을 선택하세요.
ChatGPT 워크스페이스 소유자 또는 관리자, Ads 계정 관리자, HubSpot 관리자라고 해서 글로벌 관리자 권한이 자동으로 부여되는 것은 아닙니다.
아이덴티티 전용 로그인 검토
아이덴티티 로그인과 위임된 데이터 액세스는 서로 별개의 권한입니다. 기존의 조직 전체 허용 또는 거부 정책과 애플리케이션 승인도 계속 적용됩니다. 활성화된 범위 열에는 현재 사용 설정된 액세스 권한이 표시됩니다. 애플리케이션을 열고 범위에서 사용할 수 있는 제어 기능을 확인하세요.
외부 액세스를 열고 설정할 조직을 선택하세요.
관리할 외부 애플리케이션을 선택하세요. 목록에 없으면 앱 활성화를 선택하고 애플리케이션을 찾은 다음, 활성화를 선택하여 목록에 추가하세요. 그런 다음 애플리케이션을 열고 범위에서 권한을 설정하세요.
범위에서 Identity를 사용할 수 있는 경우 해당 설정을 확인하세요.
스위치를 변경할 수 있는 경우 Identity를 켜거나 끄세요. ChatGPT Sites에는 Identity가 필요하며 여기에서는 끌 수 없습니다. 스위치가 다른 설정에서 관리되는 경우 애플리케이션 세부 정보의 안내를 따르세요.
아이덴티티 전용 로그인 설정을 변경해도 연결된 앱이나 Ads에 대한 액세스 권한이 부여되지는 않습니다. 이러한 위임된 권한은 별도로 검토하세요.
Sites의 연결된 앱 액세스 활성화
ChatGPT Sites는 각 방문자에게 본인이 연결한 앱을 사용할 수 있는 권한을 요청할 수 있습니다. 예를 들어 공유 대시보드는 로그인한 방문자의 계정과 기존 권한을 사용하여 실시간 정보를 가져올 수 있습니다. 프리뷰 기간에는 Sites의 연결된 앱 액세스가 기본적으로 비활성화되어 있습니다. 글로벌 관리자가 이를 활성화해야 합니다.
외부 액세스를 열고 설정할 조직을 선택하세요.
ChatGPT Sites를 선택하세요.
범위에서 Connectors를 켜세요. ChatGPT Sites에는 Identity가 필요하며 여기에서는 끌 수 없습니다.
워크스페이스 관리자에게 Sites의 연결된 앱 기능과 사용하려는 개별 앱을 해당 워크스페이스에서 사용할 수 있는지 확인하세요.
멤버에게 Site를 열고 ChatGPT로 로그인한 다음, 요청된 액세스 권한을 검토하고 연결을 승인하도록 요청하세요.
관련된 모든 조직, 워크스페이스 및 개별 앱 설정에서 액세스가 허용되어 있어야 합니다. 멤버의 동의와 소스 앱의 권한도 적용됩니다.
조직 수준의 승인은 현재 및 향후 ChatGPT Sites에 적용됩니다. 각 방문자는 자신의 계정을 통해 액세스를 승인합니다. 이 제어 기능을 활성화한다고 해서 모든 Site에 모든 멤버의 연결된 데이터에 대한 액세스 권한이 부여되는 것은 아닙니다.
워크스페이스 설정에 대한 자세한 내용은 워크스페이스의 ChatGPT Sites 관리를 참조하세요.
애플리케이션의 Ads 액세스 활성화
프리뷰 기간에는 애플리케이션의 Ads 액세스가 기본적으로 비활성화되어 있습니다. 글로벌 관리자가 이를 활성화해야 합니다.
외부 액세스를 열고 해당 Ads 계정을 소유한 조직을 선택하세요.
HubSpot과 같은 애플리케이션을 선택하세요. 목록에 없으면 앱 활성화를 선택하고 애플리케이션을 찾은 다음, 활성화를 선택하여 목록에 추가하세요. 그런 다음 애플리케이션을 열고 범위에서 권한을 설정하세요.
범위에서 Ads가 꺼져 있으면 켜세요.
광고주에게 애플리케이션으로 돌아가 ChatGPT Ads 연결을 다시 시도하거나 완료하도록 요청하세요.
광고주는 요청된 권한을 검토한 후 기존 Ads 계정 권한을 사용하여 액세스를 승인합니다.
조직 승인과 광고주의 액세스 승인은 서로 별개의 단계입니다. 광고주는 자신의 권한으로 허용된 범위의 액세스만 승인할 수 있습니다.
HubSpot 설정에 대한 자세한 내용은 HubSpot에서 ChatGPT Ads 설정을 참조하세요.
액세스 검토 또는 변경
외부 액세스에서 애플리케이션을 열어 범위를 검토하거나 변경하세요. Identity는 그대로 유지하면서 해당 데이터에 대한 액세스를 제거하려면 Ads 또는 Connectors를 끄세요. 앱 비활성화를 사용할 수 있는 경우 이를 선택하면 해당 앱에서 활성화된 모든 범위가 비활성화됩니다. ChatGPT Sites에는 Identity가 필수이므로 앱 비활성화 제어 기능이 없습니다. 범위를 변경하면 자동으로 저장됩니다. 앱 액세스가 업데이트됨이 표시될 때까지 기다리세요. 변경 확인이 표시되면 모든 앱 허용에서 선택한 앱 허용으로 전환되는 내용을 확인하세요. 이후 추가되는 앱은 개별 승인이 필요합니다. 업데이트에 실패하면 페이지를 새로 고친 후 현재 설정을 확인하고 다시 시도하세요. Sites의 경우 워크스페이스 관리자는 워크스페이스에서 사용할 수 있는 연결된 앱도 확인할 수 있습니다.
위임된 액세스 문제 해결
제어 기능이 표시되지 않으면 올바른 조직을 선택했는지, 해당 조직에서 이 기능을 사용할 수 있는지, 글로벌 관리자 권한이 있는지 확인하세요.
Site에서 앱을 사용할 수 없다면 조직 승인, 워크스페이스에서의 사용 가능 여부, 개별 앱 설정, 멤버의 연결 및 동의, 소스 앱 권한을 확인하세요.
HubSpot을 연결할 때 Ads 계정이 제한됨으로 표시되면 해당 계정을 소유한 조직의 글로벌 관리자에게 HubSpot의 Ads 액세스가 활성화되어 있는지 확인해 달라고 요청하세요. 조직에서 HubSpot을 승인했는데도 계정이 계속 제한되어 있다면 Ads 계정 관리자에게 문의하세요.
Ads 액세스가 활성화되어 있는데도 연결에 실패한다면 조직, 광고주의 Ads 계정 및 애플리케이션 권한, 승인 절차가 완료되었는지 확인하세요.
도움을 요청할 때는 문제가 발생한 조직, 워크스페이스 또는 Ads 계정, 애플리케이션 또는 Site, 오류 메시지를 함께 제공하세요.
사용자, 그룹 및 제품 액세스 검토
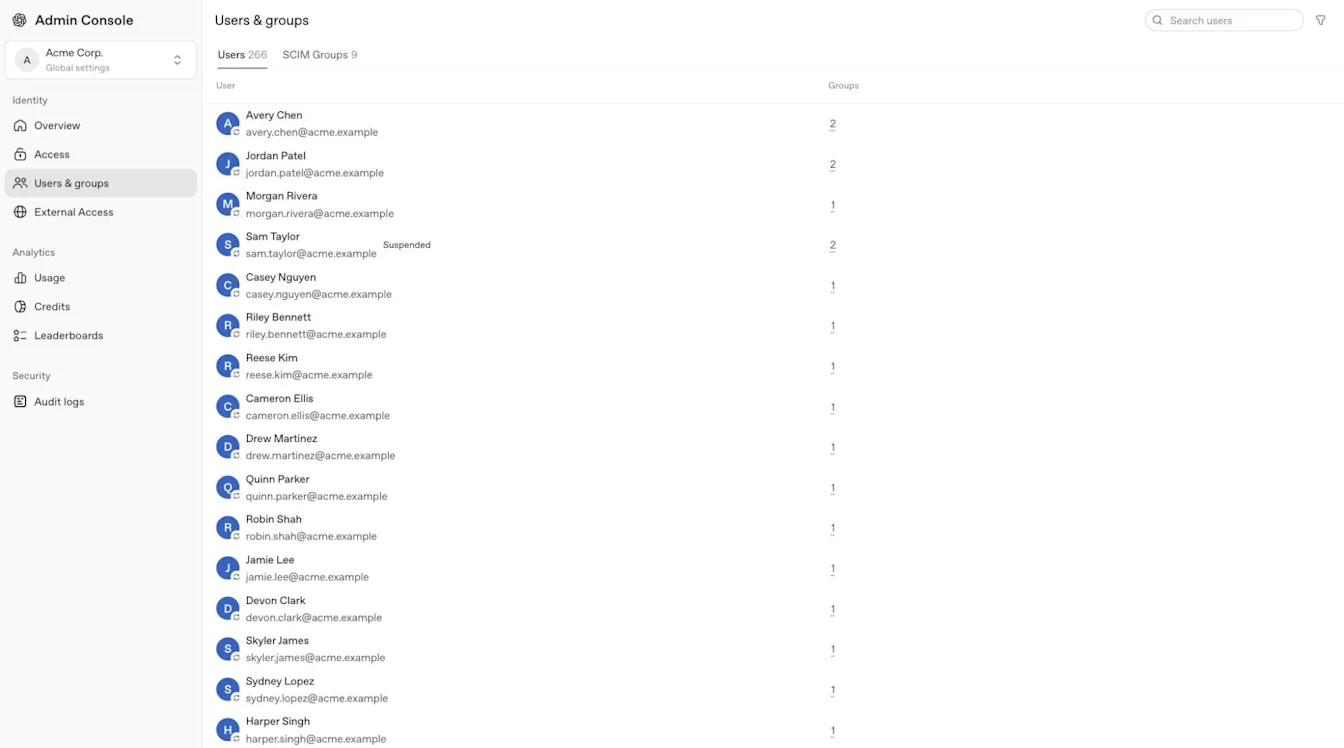
선택한 테넌트에서 사용자를 찾으려면 사용자 및 그룹으로 이동한 다음 사용자를 선택합니다. 해당 사용자의 프로필을 열고 액세스 및 역할을 선택하여 제품 액세스 권한을 검토하세요. 사용 가능한 보기에 따라 직접 할당이 직접 역할 아래에 표시될 수 있습니다. 그룹을 선택하여 해당 사용자의 그룹 멤버십을 검토하고, SCIM 그룹을 선택하여 동기화된 그룹을 확인하세요.
테넌트 동기화 SCIM 그룹의 경우, 제품 액세스에서 지원되는 ChatGPT 워크스페이스 및 Ads 계정을 할당할 수 있습니다. Enterprise 및 Edu 테넌트는 동기화된 그룹을 API 조직에 할당할 수도 있습니다. API 플랫폼에서 해당 API 그룹 및 조직 멤버십을 확인하세요. 선택한 Ads 계정에서 광고 계정 역할을 검토하세요.
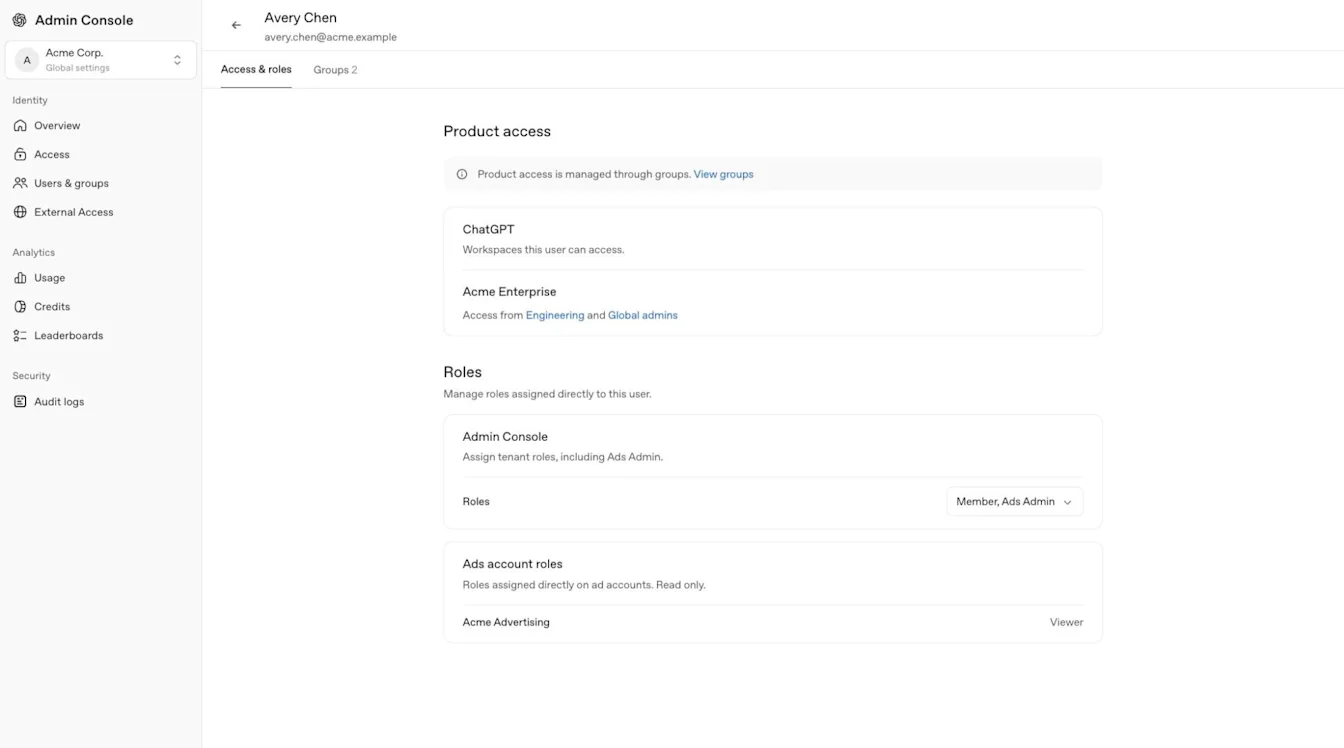
액세스 권한을 부여하기 전에 그룹에 현재 할당된 제품과 역할을 확인하고, 필요한 최소한의 권한만 부여된 역할을 사용하세요. 테넌트 전체의 제품 액세스 권한을 부여해도 사용자 지정 ChatGPT 워크스페이스 역할이 할당되지는 않습니다.
동기화된 그룹은 아이덴티티 공급자가 관리합니다. 해당 그룹의 멤버를 제품에서 직접 추가하거나 제거하지 마세요. Enterprise 및 Edu 워크스페이스의 멤버와 그룹은 관리자 콘솔에서, Business 워크스페이스의 멤버는 ChatGPT에서, API 조직의 멤버는 API 플랫폼에서, Ads 사용자는 해당 광고 계정에서 관리하세요. Business에서는 맞춤형 워크스페이스 그룹이 지원되지 않습니다.
워크스페이스 그룹 관리 및 위임된 그룹 관리자 권한에 대한 자세한 내용은 해당 ChatGPT 워크스페이스를 선택한 후 그룹 및 그룹 관리자 관리를 참고하세요.
사용자에 사용자가 표시된다고 해서 모든 리소스의 멤버십이 부여되는 것은 아닙니다. 테넌트 전체 SCIM은 초대를 수락하지 않아도 사용자를 할당된 API 조직에 직접 추가합니다. ChatGPT 워크스페이스 초대는 별도로 유지됩니다. 수동 초대는 해당 ChatGPT 워크스페이스, API 조직 또는 Ads 계정에만 적용됩니다.
테넌트 전체 SCIM은 직접 생성했거나 관리 대상으로 전환한 API 멤버십을 관리합니다. 마지막 적격 할당을 제거하면 원래 수동으로 추가된 멤버십이라도 제거될 수 있습니다. 설정 및 오프보딩 시 확인할 사항은 SCIM 프로비저닝 및 관리를 참고하세요.
사용자 소스 레이블 이해하기
테넌트 사용자 목록 또는 프로필에 소스 레이블이 표시되는 경우, 해당 사용자 레코드가 어떻게 생성 또는 관리되는지를 설명합니다.
| 라벨 | 의미 |
|---|---|
| SCIM | 테넌트 사용자 레코드는 ID 공급자를 통해 프로비저닝 및 관리됩니다. |
| 수동 | 테넌트 사용자 레코드가 관리자 콘솔을 통해 수동으로 생성 또는 초대되었습니다. 일부 프로필 보기에는 사용자 지정이 표시될 수 있습니다. |
| 마이그레이션됨 | 테넌트 사용자 레코드를 OpenAI의 이전 계정 관리 시스템에서 관리자 콘솔로 가져왔습니다. 예를 들어, 기존 ChatGPT 워크스페이스나 API 조직 멤버십에서 생성되었을 수 있습니다. |
멤버의 모델 액세스 확인하기
모델 테스트를 사용하면 관리자가 특정 멤버의 모델 사용 가능 여부와 그 이유를 확인할 수 있습니다. ChatGPT Business, Enterprise, Healthcare 및 Edu의 관리자가 사용할 수 있습니다. 모델 테스트에 액세스할 수 있다고 해서 다른 테넌트 전체 설정에 대한 액세스 권한까지 부여되는 것은 아닙니다.
관리자 콘솔을 열고 확인할 ChatGPT 워크스페이스를 선택합니다.
모델을 열고 테스트를 선택합니다.
이름이나 이메일 주소로 멤버를 검색합니다.
해당 멤버에게 실제로 적용되는 모델 액세스 권한과 워크스페이스 기본값, 모델 권한, 역할 및 환경설정을 확인합니다.
결과에는 현재 저장된 설정이 반영됩니다. 테스트를 실행해도 모델 액세스 권한이 부여되거나 설정 또는 사용 한도가 변경되지 않으며, 멤버의 시트 유형, 플랜 또는 워크스페이스 이용 자격이 재정의되지 않습니다.
Enterprise 및 Edu에서 이용할 수 있는 모델과 사용 한도에 대한 자세한 내용은 ChatGPT Enterprise 및 Edu 모델과 한도를 참고하세요.
선택한 Ads 계정 관리
사용자 및 그룹 또는 계정별 역할을 검토하기 전에 대상 광고 계정을 선택하세요. 글로벌 관리자 또는 광고 관리자는 광고 계정을 만들 수 있으며, 광고 계정 관리자, 멤버 또는 뷰어는 특정 계정에 대한 권한을 받습니다.
Ads 로그인, 계정 역할 및 디렉터리 액세스 규칙에 대한 자세한 내용은 광고 관리자의 ID 및 액세스 관리하기를 참조하세요.
분석, 감사 로그, 자격 증명 및 결제 검토
분석
역할 및 요금제에 따라 분석에는 ChatGPT 또는 Codex 사용량, 활성 사용자, 리더보드, 크레딧, 내보낼 수 있는 활동 기록이 포함될 수 있습니다. 사용 가능한 데이터 기간과 업데이트 시간은 보고서마다 다릅니다. 표시되는 예상 비용은 확정된 청구 금액이나 청구서가 아닌 계획 수립을 위한 추정값입니다. 사용 가능한 경우, 워크스페이스 멤버는 별도의 워크스페이스 역할이 더 광범위한 액세스 권한을 부여하지 않는 한 자신의 활동만 확인할 수 있습니다.
| 분석 정보 영역 | 이력 창 | 일반적 업데이트 시간 |
|---|---|---|
| ChatGPT 및 Codex 크레딧 분석 | 최대 120일 | 약 1~6시간 |
| Codex 사용량 분석 | 최대 120일 | 약 1~6시간 |
| ChatGPT 사용량 분석 | 지난 12개월 | 최대 48시간 |
Codex 제품 액세스에는 분석 기능이 자동으로 포함되지 않습니다. 사용 가능한 경우, 워크스페이스 소유자는 사용자 지정 역할을 통해 구성원이 Codex를 관리하도록 허용 권한을 부여할 수 있습니다. 이렇게 하면 워크스페이스 관리자 또는 글로벌 관리자로 지정되지 않아도 해당 워크스페이스의 지원되는 Codex 사용량 분석에 액세스할 수 있습니다.
사용 가능한 경우, 워크스페이스 분석은 부서 또는 파일럿 팀과 같은 동기화된 그룹별로 필터링할 수 있습니다. 그룹 표시 여부와 분석 액세스 권한은 선택한 워크스페이스와 사용자의 역할에 따라 달라집니다. 회사 또는 학교의 개인정보 보호 정책을 따르세요.
제공되는 경우, 예상 비용은 선택한 워크스페이스의 가격을 기준으로 산정되며, 이는 확정된 청구 금액이 아닌 계획 수립을 위한 추정치입니다. 발행된 청구서가 최종 및 공식적인 청구 기록입니다. 대상 GPT, 프로젝트 또는 스킬 활동을 포함한 더 심층적인 ChatGPT 보고서는 선택한 워크스페이스의 분석 설정에서 확인할 수 있습니다.
감사 로그
이 기능을 사용할 수 있는 경우, 글로벌 관리자는 글로벌 설정을 열고 보안에서 감사 로그를 선택하여 테넌트 전체의 관리 활동을 확인할 수 있습니다. 워크스페이스 감사 로그는 별도로 제공되며, 자격 요건을 충족하는 워크스페이스 소유자 또는 관리자만 이용할 수 있습니다. 감사 로그가 표시되지 않으면 선택한 테넌트 또는 워크스페이스가 맞는지, 본인에게 필요한 역할이 있는지, 해당 기능을 이용할 수 있는지 확인하세요.
Codex 정책 및 구성 인터페이스에서 변경한 내용도 워크스페이스 감사 로그에 기록됩니다. 권한이 있는 관리자는 UI에서 이러한 로그를 확인하거나 Compliance API를 통해 가져와 구성 변경 사항을 조사할 수 있습니다.
액세스 요구 사항과 로그를 가져오는 방법에 대한 자세한 내용은 Enterprise 및 Edu 고객을 위한 OpenAI 컴플라이언스 플랫폼을 참고하세요.
자격 증명
워크스페이스 소유자와 관리자는 적격 ChatGPT 워크스페이스에서 자격 증명 > 관리자 키를 사용하여 지원되는 관리 API용 워크스페이스 범위 관리자 키를 관리할 수 있습니다. 글로벌 관리자 역할만으로는 액세스 권한이 부여되지 않습니다. 관리자 키는 모델 또는 모델 추론에 대한 액세스 권한을 부여하지 않습니다. 설정, 권한 및 키 관리에 대해서는 관리자 콘솔에서 관리자 키 관리하기를 참조하세요. 사용 가능한 경우 별도의 Codex 서비스 계정 자격 증명을 통해 자동화를 지원합니다. 설정 지침은 Codex 서비스 계정 만들기 및 관리를 참조하세요.
청구 및 에이전트
사용할 수 있는 청구 및 에이전트 관리 섹션은 선택한 리소스, 플랜 및 권한에 따라 달라집니다. 하나의 워크스페이스 또는 제품에 대한 결제 액세스 권한이 다른 워크스페이스 또는 제품에 대한 액세스 권한을 부여하지는 않습니다.
자격이 있는 Enterprise 또는 Edu 워크스페이스의 경우, 청구 에는 요금제, 지원금 활동, 청구서가 포함될 수 있습니다. 청구 범위는 선택한 워크스페이스로 제한되며, 청구서에 액세스하려면 워크스페이스 소유자 역할이 필요할 수 있습니다.
워크스페이스 사용 한도 확인
별도의 사용 한도 페이지에는 워크스페이스, 그룹, 사용자 및 사용 가능한 경우 보류 중인 요청이 표시될 수 있습니다. 조건을 충족하는 그룹 또는 사용자 재정의가 다른 한도를 제공하지 않는 한 워크스페이스 기본 설정이 적용됩니다. 사용 가능한 경우 사용자가 크레딧 및 달러 금액으로 사용량을 볼 수 있도록 허용은 사용 한도나 초과 사용 설정을 변경하지 않고 멤버에게 표시되는 정보를 변경합니다.
월별(기본값)은 UTC 기준으로 매월 첫째 날에 초기화됩니다.
청구 주기 기준: 워크스페이스 청구 주기를 기준으로 한 월별 기간에 초기화됩니다.
자격 요건을 충족하는 사용자 또는 그룹 예외는 무제한 사용량을 사용할 수 있습니다(해당 옵션을 사용할 수 있는 경우).
재정의 설정을 제거하면 사용자 또는 그룹은 다음으로 적용 가능한 상속된 제한으로 돌아갑니다.
개인이 해당 한도에 도달하면 한도가 증가하거나, 다음 사용 기간이 시작될 때까지 추가 사용 가능량이 일시 중지될 수 있습니다.
워크스페이스 에이전트 검토
사용 가능한 경우, 에이전트 영역에서는 권한 있는 관리자가 워크스페이스 에이전트, 관련 활동, 연결된 앱, 메모리 파일, 일정 및 지원되는 에이전트 분석을 검토할 수 있습니다. 에이전트 액세스 권한은 선택한 리소스와 관리자 역할에 따라 달라집니다.
액세스 또는 누락된 리소스 문제 해결
올바른 OpenAI 계정으로 로그인했으며 의도한 테넌트를 선택했는지 확인하세요.
테넌트 수준 작업에 글로벌 관리자 또는 사용자 관리자 역할이 필요한지 확인하세요.
선택한 리소스에 소유자, 관리자, 광고 관리자 또는 계정별 역할이 필요한지 확인하세요.
보호된 리소스를 열기 전에 필요한 SSO 로그인을 완료하세요.
API 플랫폼에서 API 조직 구성원, 프로젝트 및 설정을 계속 관리합니다.
예상한 리소스 또는 기능을 계속 사용할 수 없는 경우 글로벌 관리자 또는 계정 팀에 문의하세요.