
നിലവിലുള്ള ഔദ്യോഗിക അക്കൗണ്ട് ഉപയോഗിച്ച് നിങ്ങളുടെ ടീമിന് സൈൻ ഇൻ ചെയ്യാൻ ഏകീകൃത സൈൻ-ഓൺ (SSO) സഹായിക്കുന്നു. ഐഡന്റിറ്റി കൈകാര്യം ചെയ്യുന്നത് ChatGPT Business വർക്ക്സ്പേസാണോ, പങ്കിട്ട OpenAI ടെനന്റാണോ, യോഗ്യമായ സ്വതന്ത്ര API പ്ലാറ്റ്ഫോം സ്ഥാപനമാണോ എന്നതിനെ ആശ്രയിച്ചാണ് സജ്ജീകരണം.
ആരംഭിക്കുന്നതിനുമുമ്പ്, നിങ്ങൾ സജ്ജീകരിക്കുന്ന ഉൽപ്പന്നവും അതിന്റെ ഐഡന്റിറ്റി ക്രമീകരണങ്ങൾ കൈകാര്യം ചെയ്യാൻ കഴിയുന്ന അഡ്മിനും ഏതെന്ന് കണ്ടെത്തുക. ടെനന്റുകളെയും ഉൽപ്പന്ന ആക്സസിനെയും കുറിച്ചുള്ള ആമുഖത്തിന് കാണുക: നിയന്ത്രിത വർക്ക്സ്പേസുകൾക്കായുള്ള OpenAI ഐഡന്റിറ്റിയും ആക്സസും ഉപയോഗിച്ചുതുടങ്ങൽ.
നിങ്ങളുടെ പ്ലാനിന് അനുയോജ്യമായ SSO സജ്ജീകരണം തിരഞ്ഞെടുക്കുക
| നിങ്ങൾ കൈകാര്യം ചെയ്യേണ്ടത് | ആർക്കാണ് മാറ്റങ്ങൾ വരുത്താനാവുക | എവിടെ തുടങ്ങണം | അറിയേണ്ട കാര്യങ്ങൾ |
|---|---|---|---|
| ChatGPT Enterprise അല്ലെങ്കിൽ വിദ്യാഭ്യാസ പതിപ്പ് | ആഗോള അഡ്മിൻ | അഡ്മിൻ കൺസോൾ തുറന്ന് നിങ്ങളുടെ ടെനന്റിന്റെ ആക്സസ് ക്രമീകരണങ്ങൾ തിരഞ്ഞെടുക്കുക. | പങ്കിട്ട ഐഡന്റിറ്റി ദാതാവുമായുള്ള ബന്ധം പിന്തുണയുള്ള ChatGPT വർക്ക്സ്പേസുകൾക്കും യോഗ്യമായ മറ്റ് ഉൽപ്പന്നങ്ങൾക്കും ബാധകമാകാം. ഓരോ ഉൽപ്പന്നത്തിന്റെയും സൈൻ-ഇൻ നയം പ്രത്യേകം പരിശോധിക്കുക. |
| സ്വതന്ത്ര ChatGPT Business | വർക്ക്സ്പേസ് ഉടമ | നിങ്ങളുടെ Business വർക്ക്സ്പേസിലെ ഐഡന്റിറ്റിയും ആക്സസും ക്രമീകരണങ്ങൾ തുറക്കുക. | SSO-യ്ക്കും ഡൊമെയ്ൻ പരിശോധനയ്ക്കും നിലവിലുള്ള വർക്ക്സ്പേസ് ഐഡന്റിറ്റി ക്രമീകരണങ്ങൾ ഉപയോഗിക്കുക. അവ വായിക്കാൻ മാത്രം കഴിയുന്നതാണെങ്കിൽ, പങ്കിട്ട ടെനന്റ് ബന്ധം കൈകാര്യം ചെയ്യാൻ ഒരു ആഗോള അഡ്മിനോട് ആവശ്യപ്പെടുക. സജ്ജീകരണത്തിന് കാണുക: ChatGPT Business-നായി ഏകീകൃത സൈൻ-ഓൺ സജ്ജീകരിക്കൽ. |
| ടെനന്റുമായി ബന്ധിപ്പിച്ച API സ്ഥാപനം | ആഗോള അഡ്മിൻ | API പ്ലാറ്റ്ഫോം ഐഡന്റിറ്റി ക്രമീകരണങ്ങളിൽ തുടങ്ങുക. SSO അല്ലെങ്കിൽ ഡൊമെയ്ൻ നിയന്ത്രണങ്ങൾ വായിക്കാൻ മാത്രമുള്ളതാണെങ്കിൽ, അഡ്മിൻ കൺസോളിലേക്കുള്ള ലിങ്ക് പിന്തുടരുക. | പങ്കിട്ട ബന്ധവും ബാധകമായ API ഉൽപ്പന്ന നയവും അഡ്മിൻ കൺസോളിൽ കൈകാര്യം ചെയ്യുക. API അംഗങ്ങൾ, പ്രോജക്റ്റുകൾ, ബില്ലിങ്, API സ്ഥാപന ക്രമീകരണങ്ങൾ എന്നിവ API പ്ലാറ്റ്ഫോമിൽ തുടരും. |
| പരസ്യ മാനേജർ | ആഗോള അഡ്മിൻ | അഡ്മിൻ കൺസോൾ തുറന്ന് പ്രസക്തമായ ടെനന്റും പരസ്യ ഉൽപ്പന്നവും തിരഞ്ഞെടുക്കുക. | പങ്കിട്ട ബന്ധം പ്രവർത്തനക്ഷമമാക്കുന്നത് പരസ്യങ്ങൾക്കുള്ള SSO സ്വയമേവ പ്രവർത്തനക്ഷമമാക്കുകയോ പരസ്യ അക്കൗണ്ടിൽ ചുമതല നൽകുകയോ ചെയ്യുന്നില്ല. പരസ്യങ്ങൾക്കായുള്ള പ്രത്യേക നടപടിക്രമത്തിന് കാണുക: പരസ്യ മാനേജറിലെ ഐഡന്റിറ്റിയും ആക്സസും കൈകാര്യം ചെയ്യൽ. |
നിങ്ങളുടെ ഐഡന്റിറ്റി ക്രമീകരണങ്ങൾ വായിക്കാൻ മാത്രമുള്ളതാണെങ്കിൽ, ടെനന്റിന്റെ പങ്കിട്ട ബന്ധം ഇപ്പോൾ ഉപയോഗിക്കുന്ന ഒരു ഉൽപ്പന്നമാണ് സാധാരണയായി നിങ്ങൾ കാണുന്നത്. രണ്ടാമതൊരു ഐഡന്റിറ്റി ദാതാവിനെ സജ്ജീകരിക്കുന്നതിനുപകരം അഡ്മിൻ കൺസോളിലേക്കുള്ള ലിങ്ക് പിന്തുടരുക.
വായിക്കാൻ മാത്രമുള്ള ഐഡന്റിറ്റി ക്രമീകരണങ്ങൾക്ക് സമീപം ChatGPT വർക്ക്സ്പേസിൽ ക്ലൗഡ് കൺസോൾ ↗ കാണുന്നെങ്കിൽ, അഡ്മിൻ കൺസോൾ തുറക്കാൻ അത് ഉപയോഗിക്കുക. പങ്കിട്ട ബന്ധം കൈകാര്യം ചെയ്യാൻ അംഗീകൃത ആഗോള അഡ്മിനോട് ആവശ്യപ്പെടുക.
ആളുകൾ സൈൻ ഇൻ ചെയ്യുന്ന രീതി SSO നിയന്ത്രിക്കുന്നു. ക്ഷണങ്ങൾ, ഉൽപ്പന്ന അംഗത്വം, അഡ്മിനിസ്ട്രേറ്റർ ചുമതലകൾ എന്നിവ വേറിട്ടുതന്നെ തുടരും.
ആരംഭിക്കുന്നതിനുമുമ്പ് നിങ്ങളുടെ ആക്സസ് പരിശോധിക്കുക
ഏത് OpenAI ടെനന്റ്, ChatGPT വർക്ക്സ്പേസ്, API സ്ഥാപനം, അല്ലെങ്കിൽ പരസ്യ അക്കൗണ്ടാണ് കൈകാര്യം ചെയ്യേണ്ടതെന്ന് സ്ഥിരീകരിക്കുക.
ടെനന്റ് നിയന്ത്രിക്കുന്ന ബന്ധത്തിന് നിങ്ങൾ ആഗോള അഡ്മിനാണെന്നും സ്വതന്ത്ര ChatGPT Business ബന്ധത്തിന് വർക്ക്സ്പേസ് ഉടമയാണെന്നും സ്ഥിരീകരിക്കുക.
നിങ്ങളുടെ സബ്സ്ക്രിപ്ഷനിലോ API ബില്ലിങ് പ്ലാനിലോ പ്രസക്തമായ SSO സൗകര്യം ഉൾപ്പെട്ടിട്ടുണ്ടെന്ന് പരിശോധിക്കുക.
നിങ്ങളുടെ കമ്പനിയോ സ്കൂളോ നിയന്ത്രിക്കുന്ന ഡൊമെയ്നിന്റെ DNS രേഖകൾ പുതുക്കാൻ കഴിയുമെന്ന് സ്ഥിരീകരിക്കുക.
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിൽ ആപ്ലിക്കേഷൻ സൃഷ്ടിക്കാനോ പുതുക്കാനോ കഴിയുമെന്ന് സ്ഥിരീകരിക്കുക.
ആക്സസ് ആവശ്യമുള്ള ഉപയോക്താക്കളെയും നിലവിലുള്ള ഉൽപ്പന്ന അംഗത്വങ്ങൾ, ക്ഷണങ്ങൾ, SCIM ബന്ധങ്ങൾ എന്നിവയും കണ്ടെത്തുക.
SSO ലഭ്യതയും ഐഡന്റിറ്റി ദാതാവിനുള്ള ഓപ്ഷനുകളും ഉൽപ്പന്നം, പ്ലാൻ, ടെനന്റ്, നിലവിലെ സജ്ജീകരണം എന്നിവയെ ആശ്രയിച്ചിരിക്കുന്നു. ChatGPT സബ്സ്ക്രിപ്ഷനിൽ API സ്ഥാപനത്തിലേക്കുള്ള ആക്സസോ API SSO-യോ സ്വയമേവ ഉൾപ്പെടുന്നില്ല.
ഐഡന്റിറ്റി ദാതാവിന്റെ സുരക്ഷാ നയങ്ങൾ പ്രയോഗിക്കുക
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിൽ ബഹുഘടക പ്രാമാണീകരണം (MFA), ഉപകരണ നിയന്ത്രണങ്ങൾ, സോപാധിക ആക്സസ് നിയമങ്ങൾ എന്നിവ സജ്ജീകരിക്കുക. ആ ദാതാവിലൂടെ ഒരാൾ പ്രാമാണീകരിക്കുമ്പോൾ ആ നിയന്ത്രണങ്ങൾ ബാധകമാകും. അനുവദനീയമായ മറ്റൊരു രീതിയിൽ സൈൻ ഇൻ ചെയ്യാൻ കഴിയുന്ന ഉപയോക്താക്കൾക്ക് അതേ ഐഡന്റിറ്റി ദാതാവിന്റെ നിയമങ്ങൾ ബാധകമായേക്കില്ല.
അഡ്മിനിസ്ട്രേറ്റർ ആക്സസ് സംരക്ഷിക്കുക
നിങ്ങളുടെ പതിവ് ബ്രൗസറിൽ പ്രാമാണീകരിച്ച ഒരു അഡ്മിനിസ്ട്രേറ്റർ സെഷൻ തുറന്നുവെക്കുക.
ഐഡന്റിറ്റി ദാതാവിലൂടെയുള്ള സൈൻ-ഇൻ നടപടിക്രമം പരിശോധിക്കാൻ സ്വകാര്യ അല്ലെങ്കിൽ അജ്ഞാത വിൻഡോ ഉപയോഗിക്കുക.
ആ ക്രമീകരണം ലഭ്യമാണെങ്കിൽ, ബന്ധവും ബാധിക്കപ്പെടുന്ന അക്കൗണ്ടുകളും പരിശോധിച്ചുറപ്പിക്കുന്നതുവരെ SSO ഐച്ഛികം ആയി നിലനിർത്തുക.
നിർബന്ധം അല്ലെങ്കിൽ ഓഫ് തിരഞ്ഞെടുക്കുന്നതിനോ ബന്ധം മാറ്റുന്നതിനോ സർട്ടിഫിക്കറ്റ് പുതുക്കുന്നതിനോ മുമ്പ് മറ്റൊരു അംഗീകൃത അഡ്മിനിസ്ട്രേറ്ററോ അംഗീകൃത വീണ്ടെടുക്കൽ രീതിയോ ലഭ്യമാണെന്ന് സ്ഥിരീകരിക്കുക.
“നിർബന്ധമാക്കിയിട്ടില്ല” എന്നതിന് പകരമായി ഓഫ് ഉപയോഗിക്കരുത്: അത് തിരഞ്ഞെടുത്ത ഉൽപ്പന്നത്തിന് SSO പ്രവർത്തനരഹിതമാക്കുകയും ബാധിക്കപ്പെടുന്ന ഉപയോക്താക്കളെ സൈൻ ഔട്ട് ചെയ്യുകയും ചെയ്യാം.
ChatGPT Business-നായി SSO സജ്ജീകരിക്കുക
സജീവവും പണമടച്ചതുമായ വർക്ക്സ്പേസിന് ChatGPT Business-ൽ SSO-യും ഡൊമെയ്ൻ പരിശോധനയും ഉൾപ്പെടുന്നു. നിലവിലുള്ള ChatGPT വർക്ക്സ്പേസ് ക്രമീകരണങ്ങളിൽ സ്വതന്ത്രമായി നിയന്ത്രിക്കുന്ന ബന്ധം വർക്ക്സ്പേസ് ഉടമ സജ്ജീകരിക്കുന്നു. ക്രമീകരണങ്ങൾ വായിക്കാൻ മാത്രമുള്ളതോ ക്ലൗഡ് കൺസോൾ ↗ കാണിക്കുന്നതോ ആണെങ്കിൽ, പങ്കിട്ട ടെനന്റ് ബന്ധം കൈകാര്യം ചെയ്യാൻ ആഗോള അഡ്മിനോട് ആവശ്യപ്പെടുക. Business-നുള്ള പ്രത്യേക ഘട്ടങ്ങൾക്കും പ്ലാൻ പരിധികൾക്കും കാണുക: ChatGPT Business-നായി ഏകീകൃത സൈൻ-ഓൺ സജ്ജീകരിക്കൽ.
ശേഷിക്കുന്ന സജ്ജീകരണ ഘട്ടങ്ങൾ ടെനന്റ് നിയന്ത്രിക്കുന്ന SSO ബന്ധങ്ങൾക്കാണ് ബാധകം; അവ ഒരു ആഗോള അഡ്മിൻ പൂർത്തിയാക്കണം.
നിങ്ങളുടെ ടെനന്റിന്റെ ഐഡന്റിറ്റി ക്രമീകരണങ്ങൾ തുറക്കുക
ആഗോള അഡ്മിനായി അഡ്മിൻ കൺസോളിൽ സൈൻ ഇൻ ചെയ്യുക.
നിങ്ങൾ കൈകാര്യം ചെയ്യേണ്ട OpenAI ടെനന്റ് തിരഞ്ഞെടുക്കുക.
ആക്സസ് തുറന്ന് ഡൊമെയ്നുകൾ, ഏകീകൃത സൈൻ-ഓൺ (SSO), ലഭ്യമായ ഉൽപ്പന്ന സൈൻ-ഇൻ നയങ്ങൾ എന്നിവ പരിശോധിക്കുക.
ഒരു ChatGPT വർക്ക്സ്പേസോ API പ്ലാറ്റ്ഫോം സ്ഥാപനമോ അതേ ടെനന്റുമായി ബന്ധിപ്പിച്ചിട്ടുണ്ടെങ്കിൽ, അതിന്റെ ഐഡന്റിറ്റി പേജ് വായിക്കാൻ മാത്രമുള്ളതായിരിക്കാം; അത് നിങ്ങളെ ഇവിടേക്ക് നയിക്കും. നിലവിലുള്ള API സ്ഥാപന അംഗത്വം, പ്രോജക്റ്റുകൾ, ബില്ലിങ് എന്നിവ API പ്ലാറ്റ്ഫോമിൽ തുടരും.
കമ്പനിയുടെയോ സ്കൂളിന്റെയോ ഡൊമെയ്ൻ പരിശോധിച്ചുറപ്പിക്കുക
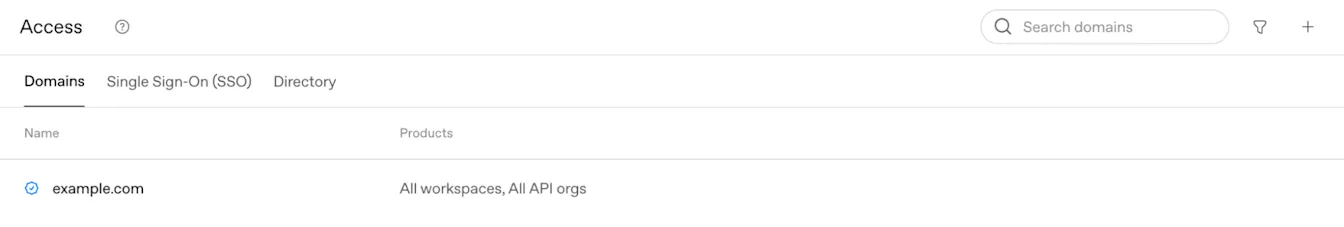
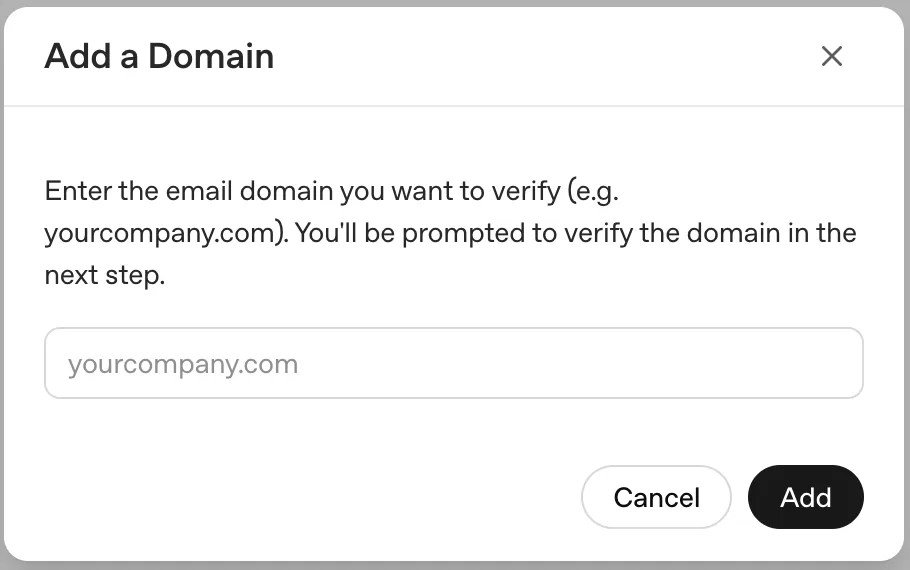
ഡൊമെയ്ൻ പരിശോധന സൈൻ-ഇൻ, നിലവിലുള്ള വ്യക്തിഗത അല്ലെങ്കിൽ API അക്കൗണ്ടുകൾ, അക്കൗണ്ട് മാറ്റൽ, ഇമെയിൽ മാറ്റങ്ങൾ എന്നിവയെ ബാധിക്കാം. തുടരുന്നതിനുമുമ്പ് ഡൊമെയ്ൻ ഉപയോഗിക്കുന്ന ആളുകളെയും ഉൽപ്പന്നങ്ങളെയും പരിശോധിക്കുക.
ഡൊമെയ്നുകൾ എന്നതിന് കീഴിൽ ചേർക്കൽ (+) ബട്ടൺ തിരഞ്ഞെടുക്കുക.
നിങ്ങളുടെ കമ്പനിയോ സ്കൂളോ നിയന്ത്രിക്കുന്ന ഒരു ഇമെയിൽ ഡൊമെയ്ൻ നൽകുക.
സജ്ജീകരണ നടപടിക്രമത്തിൽ കാണിക്കുന്ന DNS TXT രേഖ പകർത്തുക.
ആ TXT രേഖ ഡൊമെയ്നിന്റെ പൊതു DNS സജ്ജീകരണത്തിൽ ചേർക്കുക.
അഡ്മിൻ കൺസോളിലേക്ക് മടങ്ങി ഡൊമെയ്ൻ പരിശോധിക്കുക തിരഞ്ഞെടുക്കുക.
ഡൊമെയ്ൻ നില പരിശോധിച്ചുറപ്പിച്ചു എന്നാണെന്ന് സ്ഥിരീകരിക്കുക.
DNS മാറ്റങ്ങൾ പൊതുവായി ദൃശ്യമാകാൻ 24 മണിക്കൂർ വരെ എടുത്തേക്കാം. TXT രേഖ പ്രത്യക്ഷപ്പെട്ടശേഷം അഡ്മിൻ കൺസോളിലേക്ക് മടങ്ങി ഡൊമെയ്ൻ പരിശോധിക്കുക തിരഞ്ഞെടുക്കുക. സജ്ജീകരണ നടപടിക്രമം പരിശോധന പൂർത്തിയാക്കാൻ 7 ദിവസം വരെ അനുവദിക്കുന്നു; ഈ പരിധി ബാധകമാകുന്നിടത്ത് പരിശോധിച്ചുറപ്പിച്ച 99 ഡൊമെയ്നുകൾ വരെ പിന്തുണയ്ക്കുന്നു. മറ്റൊരു ടെനന്റ് ഇതിനകം ഡൊമെയ്ൻ പരിശോധിച്ചുറപ്പിച്ചിട്ടുണ്ടെങ്കിൽ, നിലവിലെ സജ്ജീകരണം മാറ്റുന്നതിനുമുമ്പ് നിങ്ങളുടെ OpenAI അക്കൗണ്ട് ടീമിനെയോ പിന്തുണയെയോ ബന്ധപ്പെടുക.
ഡൊമെയ്ൻ പരിശോധനയ്ക്കും ഉൽപ്പന്ന യോഗ്യതയ്ക്കും കാണുക: OpenAI ഐഡന്റിറ്റിക്കായി നിങ്ങളുടെ ഡൊമെയ്ൻ പരിശോധിച്ചുറപ്പിക്കൽ.
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിനെ ബന്ധിപ്പിക്കുക

ഏകീകൃത സൈൻ-ഓൺ (SSO) എന്നതിന് കീഴിൽ SSO സജ്ജീകരിക്കുക തിരഞ്ഞെടുക്കുക.
ലഭ്യമാകുമ്പോൾ കാണിക്കുന്ന ദാതാക്കളിൽനിന്ന് Okta, Entra, അല്ലെങ്കിൽ Custom SAML പോലുള്ള ഒന്ന് തിരഞ്ഞെടുക്കുക.
നിങ്ങളുടെ ദാതാവ് പട്ടികയിലില്ലെങ്കിൽ, ലഭ്യമാകുമ്പോൾ Custom SAML തിരഞ്ഞെടുക്കുക; നിലവിലുള്ള സജ്ജീകരണം Custom OIDC ഓപ്ഷനും നൽകിയേക്കാം.
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിൽ ആപ്ലിക്കേഷൻ സൃഷ്ടിക്കാനോ ബന്ധിപ്പിക്കാനോ സജ്ജീകരണ നടപടിക്രമം പിന്തുടരുക.
SSO URL, പ്രേക്ഷക അല്ലെങ്കിൽ എന്റിറ്റി ഐഡന്റിഫയർ, ആവശ്യപ്പെട്ട മറ്റ് മൂല്യങ്ങൾ എന്നിവ ഐഡന്റിറ്റി ദാതാവിന്റെ ആപ്ലിക്കേഷനിലേക്ക് പകർത്തുക.
ദാതാവിനെ ആശ്രയിച്ച് സ്ക്രീനുകൾ വ്യത്യാസപ്പെടും. നിങ്ങളുടെ യഥാർഥ ടെനന്റിനും ബന്ധത്തിനും കാണിക്കുന്ന മൂല്യങ്ങൾ ഉപയോഗിക്കുക; മറ്റൊരു വർക്ക്സ്പേസിലെയോ API സ്ഥാപനത്തിലെയോ സജ്ജീകരണ മൂല്യങ്ങൾ വീണ്ടും ഉപയോഗിക്കരുത്.
ചേർക്കാവുന്ന ഐഡന്റിറ്റി ദാതാവുമായുള്ള ബന്ധങ്ങളുടെ എണ്ണം നിങ്ങളുടെ ടെനന്റിൽ പ്രവർത്തനക്ഷമമാക്കിയ സൗകര്യങ്ങളെയും അഡ്മിനിസ്ട്രേറ്റർ അനുമതികളെയും ആശ്രയിച്ചിരിക്കുന്നു.
ഐഡന്റിറ്റി ദാതാവിന്റെ ആപ്പ് ടൈലോ ബുക്ക്മാർക്കോ അതിന്റെ ഉൽപ്പന്നത്തിനുള്ള ബന്ധ-നിർദ്ദിഷ്ട സൈൻ-ഇൻ URL ഉപയോഗിക്കണം. ChatGPT-ക്കും API പ്ലാറ്റ്ഫോമിനും വ്യത്യസ്ത URL-കൾ ഉപയോഗിക്കാം; ബന്ധം മാറിയാൽ ടൈലോ ബുക്ക്മാർക്കോ പുതുക്കുക.
നിലവിലുള്ള ബന്ധം പുനഃസജ്ജമാക്കുകയോ മാറ്റിസ്ഥാപിക്കുകയോ ചെയ്യുന്നത് SSO URL-കൾ, പ്രേക്ഷക മൂല്യങ്ങൾ, സർട്ടിഫിക്കറ്റുകൾ, സംരക്ഷിച്ച സൈൻ-ഇൻ ബുക്ക്മാർക്കുകൾ എന്നിവ മാറ്റാം. പ്രവർത്തിക്കുന്ന ബന്ധം മാറ്റിസ്ഥാപിക്കുന്നതിനുമുമ്പ് ഐഡന്റിറ്റി ദാതാവിന്റെ ആപ്ലിക്കേഷനും ഉപയോക്തൃ നിർദ്ദേശങ്ങളും പുതുക്കുക.
ഐഡന്റിറ്റി ദാതാവിന്റെ മെറ്റാഡാറ്റ സജ്ജീകരിക്കുക
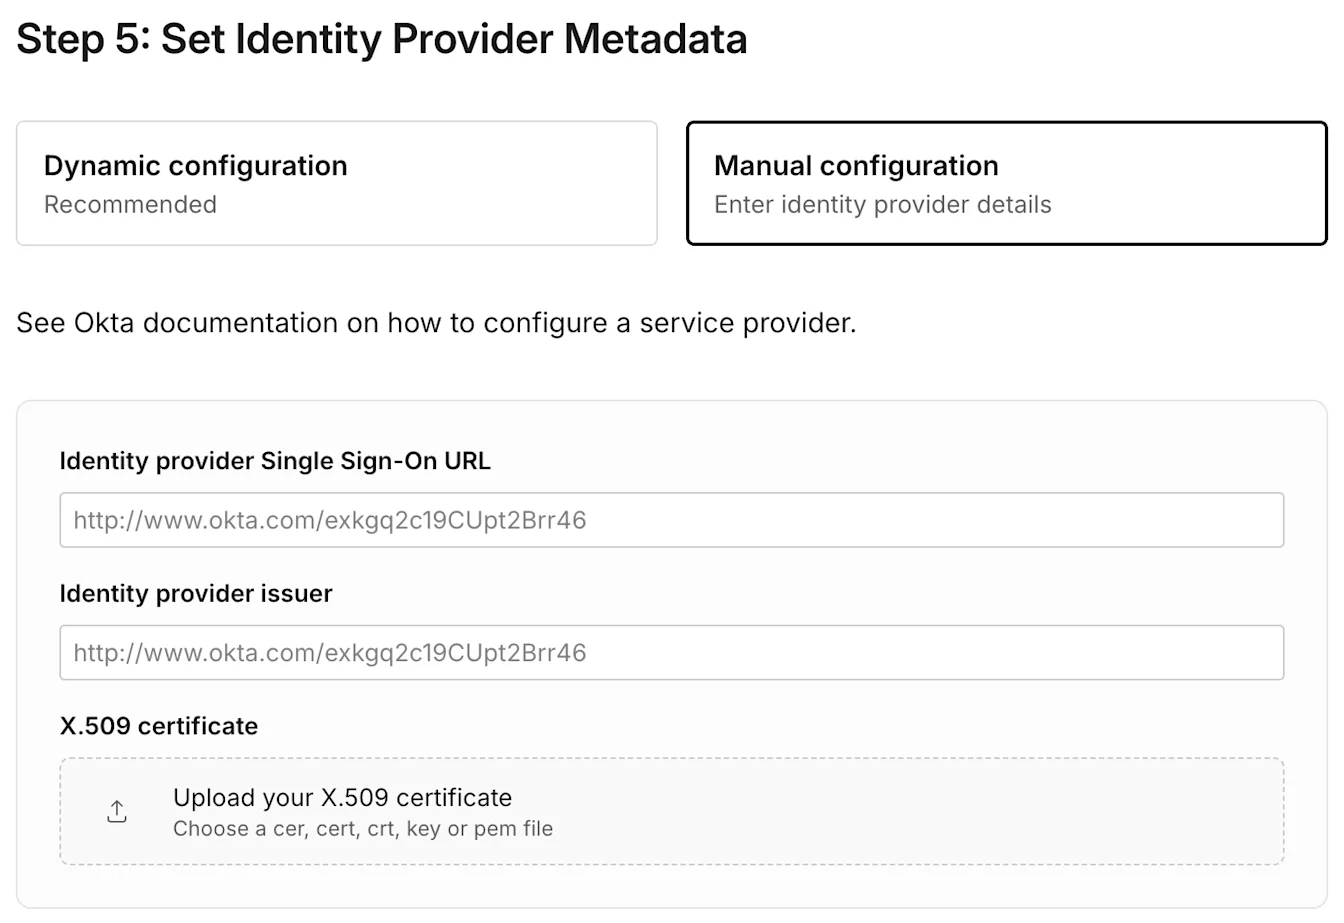
ചലനാത്മക സജ്ജീകരണം ഉപയോഗിക്കുക
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവ് മെറ്റാഡാറ്റ URL നൽകുന്നെങ്കിൽ, സജ്ജീകരണ നടപടിക്രമത്തിൽ ആ URL നൽകുക. പിന്തുണയുള്ള ഇഷ്യൂവർ, സൈൻ-ഇൻ എൻഡ്പോയിന്റ്, ഒപ്പിടൽ സർട്ടിഫിക്കറ്റിന്റെ വിവരങ്ങൾ എന്നിവ ദാതാവിന്റെ മെറ്റാഡാറ്റ നൽകുന്നു.
സ്വമേധയാ സജ്ജീകരിക്കുക
മെറ്റാഡാറ്റ URL ലഭ്യമല്ലെങ്കിൽ, ദാതാവിന്റെ സജ്ജീകരണത്തിൽ കാണിക്കുന്ന ഐഡന്റിറ്റി ദാതാവിന്റെ SSO URL, ഇഷ്യൂവർ, X.509 ഒപ്പിടൽ സർട്ടിഫിക്കറ്റ് എന്നിവ നൽകുക. SAML പ്രതികരണത്തിൽ ഒപ്പിടാൻ ഉപയോഗിക്കുന്ന സർട്ടിഫിക്കറ്റുതന്നെയാണിതെന്ന് സ്ഥിരീകരിക്കുക.
ഉപയോക്തൃ ഐഡന്റിറ്റി ആട്രിബ്യൂട്ടുകൾ പൊരുത്തപ്പെടുത്തുക
ഓരോ വ്യക്തിക്കും സ്ഥിരമായ ഒരു പ്രാഥമിക ഇമെയിൽ വിലാസം നൽകുന്നവിധം നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിനെ സജ്ജീകരിക്കുക. നിങ്ങളുടെ ദാതാവ് പിന്തുണയ്ക്കുന്നെങ്കിൽ പേരും കുടുംബപ്പേരും ഐച്ഛികമാണെങ്കിലും ശുപാർശ ചെയ്യുന്നു.
ഇമെയിൽ വിലാസം: ആവശ്യമാണ്. ഉൽപ്പന്ന ആക്സസിന് ആ വ്യക്തി ഉപയോഗിക്കുന്ന അതേ OpenAI അക്കൗണ്ടിനെയാണ് അത് തിരിച്ചറിയേണ്ടത്.
പേര്: ഐച്ഛികമാണെങ്കിലും ശുപാർശ ചെയ്യുന്നു.
കുടുംബപ്പേര്: ഐച്ഛികമാണെങ്കിലും ശുപാർശ ചെയ്യുന്നു.
എൻക്രിപ്റ്റ് ചെയ്ത SAML പ്രതികരണങ്ങളോ അസർഷനുകളോ OpenAI ഡീക്രിപ്റ്റ് ചെയ്യുന്നില്ല. എൻക്രിപ്റ്റ് ചെയ്യാത്തതും പ്രതീക്ഷിക്കുന്ന X.509 സർട്ടിഫിക്കറ്റ് ഉപയോഗിച്ച് ഒപ്പിട്ടതുമായ SAML പ്രതികരണവും അസർഷനും അയയ്ക്കുക.
ശരിയായ അക്കൗണ്ട് ഇമെയിൽ ഉപയോഗിക്കുക
നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവ് മറ്റൊരു പേര്, വ്യത്യസ്ത ഇമെയിൽ, അല്ലെങ്കിൽ ഒന്നിലധികം ഇമെയിൽ ക്ലെയിമുകൾ നൽകുന്നെങ്കിൽ OpenAI തെറ്റായ അക്കൗണ്ടുമായി പൊരുത്തപ്പെടുത്തിയേക്കാം. അതിനാൽ നിലവിലുള്ള അക്കൗണ്ടോ ചാറ്റ് ചരിത്രമോ വർക്ക്സ്പേസോ കാണാനില്ലെന്ന് തോന്നാം.
Microsoft Entra ID-യിൽ, സൈൻ-ഇൻ ക്ലെയിം വ്യക്തിയുടെ ഇമെയിൽ വിലാസമാണോ ഉപയോക്തൃ പ്രിൻസിപ്പൽ നാമമാണോ (UPN) preferred_username ആണോ ഉപയോഗിക്കുന്നതെന്ന് പരിശോധിക്കുക. ഉദ്ദേശിച്ച നിലവിലുള്ള OpenAI അക്കൗണ്ട് തിരിച്ചറിയുന്നവിധം SSO, SCIM പൊരുത്തപ്പെടുത്തലുകൾ സജ്ജീകരിക്കുക. ലക്ഷ്യ ഇമെയിൽ ഇതിനകം മറ്റൊരു അക്കൗണ്ടിന്റേതാണെങ്കിൽ, മാറ്റങ്ങൾ വരുത്താതെ OpenAI പിന്തുണയെ ബന്ധപ്പെടുക.
നിയന്ത്രിത ഇമെയിൽ മാറ്റങ്ങൾ ഏകോപിപ്പിക്കുക
ഐഡന്റിറ്റി ദാതാവിന്റെ ഇമെയിൽ ക്ലെയിം മാറ്റുന്നത് നിലവിലുള്ള OpenAI അക്കൗണ്ട് സ്വയമേവ പുതുക്കില്ല. ടെനന്റ്-വ്യാപക SCIM-ന് നിലവിലുള്ള OpenAI അക്കൗണ്ടിലെ ഇമെയിൽ വിലാസം മാറ്റാനാകില്ല. നിങ്ങളുടെ കമ്പനിയോ സ്കൂളോ യോഗ്യമായ ChatGPT വർക്ക്സ്പേസ്-തല SCIM ബന്ധം ഉപയോഗിക്കുന്നെങ്കിൽ, സൈൻ-ഇൻ ക്ലെയിം മാറ്റുന്നതിനുമുമ്പ് നിലവിലുള്ള അക്കൗണ്ട് പുതുക്കാൻ ആ ബന്ധം പിന്തുണയ്ക്കുന്നുണ്ടോ എന്ന് അഡ്മിനിസ്ട്രേറ്ററോട് ചോദിക്കുക.
ഉപയോക്താക്കളെ നിയോഗിച്ച് ഉൽപ്പന്ന ആക്സസ് സ്ഥിരീകരിക്കുക
ഉദ്ദേശിച്ച ആളുകളെയോ ഗ്രൂപ്പുകളെയോ നിങ്ങളുടെ ഐഡന്റിറ്റി ദാതാവിലെ OpenAI ആപ്ലിക്കേഷനിലേക്ക് നിയോഗിക്കുക.
ഓരോ വ്യക്തിക്കും ശരിയായ ChatGPT വർക്ക്സ്പേസ് ക്ഷണമോ API സ്ഥാപന അംഗത്വമോ പരസ്യ അക്കൗണ്ട് ചുമതലയോ ഉണ്ടെന്ന് സ്ഥിരീകരിക്കുക.
നിങ്ങളുടെ ടെനന്റ് SCIM ഉപയോഗിക്കുന്നെങ്കിൽ, സമന്വയിപ്പിച്ച ഗ്രൂപ്പും അതിന്റെ പിന്തുണയുള്ള ഉൽപ്പന്ന നിയോഗവും പരിശോധിച്ചുറപ്പിക്കുക.
നിങ്ങൾ സജ്ജീകരിക്കുന്ന ഉൽപ്പന്നത്തിലോ വർക്ക്സ്പേസിലോ അംഗമായ ഒരു ഉപയോക്താവിനെ ഉപയോഗിച്ച് പരിശോധിക്കുക.
പ്രാമാണീകരണത്തിന് ഐഡന്റിറ്റി ദാതാവിലെ നിയോഗം ആവശ്യമായേക്കാം. എന്നാൽ അത് ആ വ്യക്തിയെ എല്ലാ വർക്ക്സ്പേസിലേക്കും ക്ഷണിക്കുകയോ API ചുമതല നൽകുകയോ പരസ്യ അക്കൗണ്ടിലേക്ക് ആക്സസ് നൽകുകയോ ചെയ്യുന്നില്ല.
ഓരോ ഉൽപ്പന്നത്തിനും സൈൻ-ഇൻ നയം തിരഞ്ഞെടുക്കുക

പങ്കിട്ട ഐഡന്റിറ്റി ദാതാവുമായുള്ള ബന്ധം സജീവമായശേഷം, അഡ്മിൻ കൺസോളിൽ കാണുന്ന ഓരോ ഉൽപ്പന്നത്തിന്റെയും നയം പരിശോധിക്കുക. ലഭ്യമായ ഉൽപ്പന്നത്തിൽ നിർബന്ധം, ഐച്ഛികം, അല്ലെങ്കിൽ ഓഫ് ഉണ്ടായേക്കാം.
| ഉൽപ്പന്നം | നയം ബാധകമാകുന്ന വിധം | പരിശോധിക്കേണ്ടത് |
|---|---|---|
| ChatGPT | ഉൽപ്പന്നവ്യാപക നയം ChatGPT വർക്ക്സ്പേസുകൾക്ക് ബാധകമാകാം. പിന്തുണയുള്ളിടത്ത് ഓരോ വർക്ക്സ്പേസിനും സ്വന്തം നയം ഉണ്ടായിരിക്കാം. | ഉദ്ദേശിച്ച വർക്ക്സ്പേസ്, അംഗ ക്ഷണം, വർക്ക്സ്പേസിനുള്ള പ്രത്യേക ക്രമീകരണം എന്നിവ പരിശോധിച്ചുറപ്പിക്കുക. |
| API പ്ലാറ്റ്ഫോം | API പ്ലാറ്റ്ഫോം സൈൻ-ഇൻ നയം ബന്ധിപ്പിച്ച API സ്ഥാപനങ്ങൾക്ക് ബാധകമാണ്. API സ്ഥാപനം അനുസരിച്ച് ഇഷ്ടാനുസൃതമാക്കുക ലഭ്യമാണെങ്കിൽ, അംഗീകൃത ആഗോള അഡ്മിന് ഓരോ API സ്ഥാപനത്തിനും പ്രത്യേക നയങ്ങൾ സജ്ജമാക്കാം. | API സ്ഥാപന അംഗത്വവും API പ്ലാറ്റ്ഫോമിൽ തിരഞ്ഞെടുത്ത API സ്ഥാപനവും പരിശോധിച്ചുറപ്പിക്കുക. |
| പരസ്യ മാനേജർ | പരസ്യങ്ങൾക്ക് സ്വന്തമായ ഉൽപ്പന്ന സൈൻ-ഇൻ നയമുണ്ട്. | പരസ്യങ്ങൾക്കുള്ള SSO ഉദ്ദേശിച്ചതുപോലെ പ്രവർത്തനക്ഷമമാണെന്നും വ്യക്തിക്ക് ശരിയായ പരസ്യ അക്കൗണ്ട് ചുമതലയുണ്ടെന്നും പരിശോധിച്ചുറപ്പിക്കുക. |
| അഡ്മിൻ കൺസോൾ | അഡ്മിൻ കൺസോളിന് സ്വന്തം സൈൻ-ഇൻ നയമുണ്ട്. | SSO നിർബന്ധമാക്കുന്നതിനുമുമ്പ് കുറഞ്ഞത് ഒരു അംഗീകൃത ആഗോള അഡ്മിന്റെ ആക്സസ് സംരക്ഷിക്കുക. |
പങ്കിട്ട ബന്ധം പ്രവർത്തനക്ഷമമാക്കുന്നത് എല്ലാ ഉൽപ്പന്നങ്ങൾക്കും SSO സ്വയമേവ പ്രവർത്തനക്ഷമമാക്കില്ല. ഒരു ഉൽപ്പന്നത്തിന്റെ നയം ഓഫ് ആണെങ്കിൽ, ആ ഉൽപ്പന്നത്തിന് ഉപയോക്താക്കൾക്ക് SSO ഉപയോഗിക്കാനാകില്ല. ഉപയോക്താക്കൾക്ക് ശരിയായ ഐഡന്റിറ്റി ദാതാവിലെ നിയോഗവും ഉൽപ്പന്ന അംഗത്വവും ആവശ്യമാണ്.
ChatGPT സജ്ജീകരണങ്ങളിൽ, വർക്ക്സ്പേസ് നയം ഉൾക്കൊള്ളുന്ന പരിശോധിച്ചുറപ്പിച്ച ഡൊമെയ്ൻ ഉപയോഗിക്കുന്ന ഇമെയിൽ വിലാസമുള്ള അംഗങ്ങൾക്ക് നിർബന്ധം എന്ന SSO നയം ബാധകമാണ്. മറ്റ് ഡൊമെയ്നുകളിൽനിന്ന് ക്ഷണിച്ച അംഗങ്ങൾക്ക് അനുവദനീയമായ മറ്റൊരു സൈൻ-ഇൻ രീതി തുടർന്നും ഉപയോഗിക്കാനായേക്കാം. എല്ലാ അംഗങ്ങളും കമ്പനിയുടെ SSO ഉപയോഗിക്കണമെങ്കിൽ, ലഭ്യമായ നിയന്ത്രണങ്ങളെക്കുറിച്ച് നിങ്ങളുടെ അക്കൗണ്ട് ടീമിനോട് ചോദിക്കുക. ബാഹ്യ ഡൊമെയ്ൻ ക്ഷണങ്ങൾ അനുവദിക്കുക ഓഫാക്കുന്നത് പുതിയ ക്ഷണങ്ങളെ പരിമിതപ്പെടുത്തും; നിലവിലുള്ള അതിഥികളെയോ ഇതിനകം അയച്ച ക്ഷണങ്ങളെയോ അത് നീക്കം ചെയ്യില്ല.
ChatGPT നയം നിർബന്ധം അല്ലെങ്കിൽ ഓഫ് എന്നതിലേക്ക് മാറ്റുന്നത് ബാധിക്കപ്പെടുന്ന ഉപയോക്താക്കളെ സൈൻ ഔട്ട് ചെയ്തേക്കാം. വ്യാപകമായ നയം പ്രയോഗിക്കുന്നതിനുമുമ്പ് വർക്ക്സ്പേസ് അസാധുവാക്കലുകൾ പരിശോധിച്ച് മാറ്റം അറിയിക്കുക.
ബന്ധം പരിശോധിച്ച് ശരിയായ നയം പ്രയോഗിക്കുക
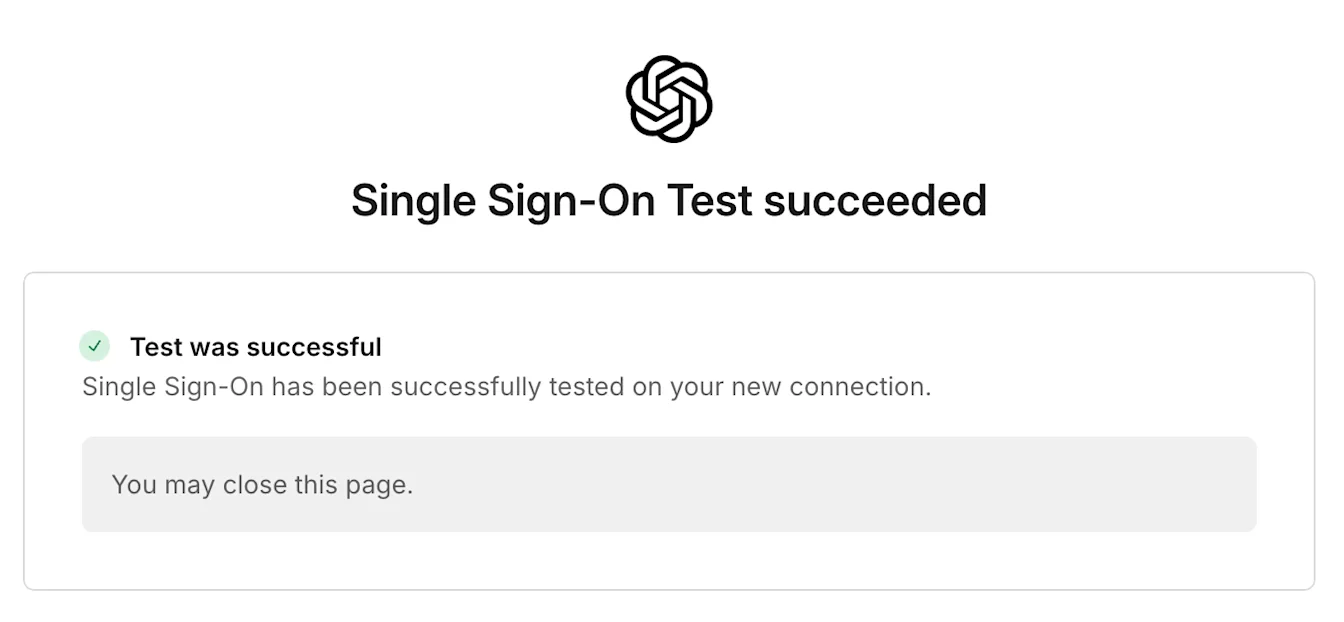
ഏകീകൃത സൈൻ-ഓൺ പരിശോധിക്കുക അല്ലെങ്കിൽ സജ്ജീകരണ നടപടിക്രമത്തിൽ കാണിക്കുന്ന തത്തുല്യ പരിശോധനാഘട്ടം തിരഞ്ഞെടുക്കുക.
സ്വകാര്യ ബ്രൗസർ വിൻഡോയിൽ ഉദ്ദേശിച്ച ഐഡന്റിറ്റി ദാതാവിലൂടെ പ്രാമാണീകരിക്കുക.
ഉപയോക്താവ് ശരിയായ ChatGPT വർക്ക്സ്പേസിലോ API സ്ഥാപനത്തിലോ പരസ്യ അക്കൗണ്ടിലോ എത്തുന്നുവെന്ന് സ്ഥിരീകരിക്കുക.
ആവശ്യമായ ക്ഷണമോ അംഗത്വമോ അക്കൗണ്ട് ചുമതലയോ പരിശോധിച്ചുറപ്പിക്കുക.
ബാധകമായ ഉൽപ്പന്ന അല്ലെങ്കിൽ വർക്ക്സ്പേസ് സൈൻ-ഇൻ നയം പരിശോധിക്കുക.
പരിശോധന വിജയിക്കുകയും അംഗീകൃത അഡ്മിനിസ്ട്രേറ്റർ വീണ്ടെടുക്കൽ പദ്ധതി തയ്യാറാകുകയും ചെയ്തശേഷം മാത്രം നയം നിർബന്ധം എന്നതിലേക്ക് മാറ്റുക.
സൈൻ-ഇൻ അല്ലെങ്കിൽ ആക്സസ് പ്രശ്നങ്ങൾ പരിഹരിക്കുക
ഒരാൾക്ക് സൈൻ ഇൻ ചെയ്യാനാകുന്നില്ലെങ്കിൽ, പരിശോധിച്ചുറപ്പിച്ച ഡൊമെയ്ൻ, ഐഡന്റിറ്റി ദാതാവിലെ നിയോഗം, ഇമെയിൽ ക്ലെയിം, X.509 സർട്ടിഫിക്കറ്റ്, ഉൽപ്പന്ന അംഗത്വം, ബാധകമായ ഉൽപ്പന്ന സൈൻ-ഇൻ നയം എന്നിവ പരിശോധിക്കുക. ടെനന്റിൽ വിജയകരമായി സൈൻ ഇൻ ചെയ്തതുകൊണ്ട് മാത്രം ഒരു പ്രത്യേക വർക്ക്സ്പേസിലേക്കോ API സ്ഥാപനത്തിലേക്കോ പരസ്യ അക്കൗണ്ടിലേക്കോ ആക്സസ് ഉറപ്പാകില്ല.
ഓരോ ഉൽപ്പന്നത്തിനുമുള്ള പിശകുകൾക്കും വീണ്ടെടുക്കൽ ഘട്ടങ്ങൾക്കും കാണുക: SSO, വർക്ക്സ്പേസ് ആക്സസ്, ഡൊമെയ്ൻ പരിശോധന എന്നിവയിലെ പ്രശ്നപരിഹാരം. അഡ്മിനിസ്ട്രേറ്റർ ആക്സസ് പുനഃസ്ഥാപിക്കാനാകുന്നില്ലെങ്കിൽ, OpenAI പിന്തുണയെ ബന്ധപ്പെടുക.